
Smarter by Design.Simpler for Business
Standalone Application
Standalone Application Nedir?
Standalone Application modunda vService, arkasındaki uygulamaya gelen istekleri kendi giriş akışından geçirir: ziyaretçinin kimliği bu vService'in Flowchart sekmesinde tanımlı akışla doğrulanır ve açılan oturum yalnızca bu vService'te geçerli olur. Başka bir vService'in oturumu bu modda doğrudan kabul edilmez.
vService'te AGS ilk kez etkinleştirildiğinde yapılandırma bu modla oluşturulur; Cookie Domain boş, Cookie Name Prefix Automatic gelir. AGS kapatılıp yeniden açıldığında yapılandırma silinmediği için önceki mod ve akış geri gelir.
Tek bir uygulamayı kendi giriş sayfasıyla korumak için bu mod kullanılır. Kullanıcıların tek girişle birden fazla uygulamaya erişmesi isteniyorsa oturumu açan vService Portal, portal oturumunu kabul edecek uygulamalar Portal Application modunda yapılandırılır.
Varsayılan
Gateway Mode
AGS ilk etkinleştirildiğinde vService bu modla başlar
3 Alan
Gateway Mode Bölümü
Gateway Mode · Cookie Domain · Cookie Name Prefix
Start
Akışın Girişi
Ziyaretçi akışa Start kutusunun bağlandığı adımdan girer
1 vService
Oturum Kapsamı
Yalnızca bu vService'in verdiği oturum kabul edilir
AGS_
Varsayılan Önek
Çerez adları Automatic konumunda AGS_ önekiyle oluşturulur
403
Başka vService Oturumu
Aynı adlı çerezle gelen başka bir vService oturumu reddedilir
Standalone Application Nasıl Çalışır?
vService'e gelen istek önce trafik motorunda değerlendirilir. İstek kimliği doğrulanmış geçerli bir oturum taşımıyorsa ve AGS Activation Condition koşuluna uyuyorsa AGS motoruna yönlendirilir; ziyaretçi akışa Start kutusunun bağlandığı adımdan girer ve giriş, doğrulama ve yardımcı sayfalar AGS Root Path altında sunulur. Koşula uymayan istekler (AGS Root Path altındakiler hariç) AGS motoruna uğramadan vService'in aksiyonlarıyla Kurum Servisine iletilir.
Akış Allow ile tamamlandıktan sonra gelen istekler AGS motoruna uğramaz: vService'in aksiyonlarıyla Kurum Servisine iletilir, hiçbir aksiyon eşleşmezse vService'in varsayılan Kurum Servisine gider. Bu davranış Portal modundan farklıdır: Portal modunda aksiyonla eşleşmeyen oturumlu istekler AGS motoruna, portal sayfasına gider. vService'in AGS çerezleri Kurum Servisine giden istekten ayıklanır.
Oturum yalnızca bu vService'in verdiği oturum çereziyle kabul edilir. Aynı adı taşıyan, geçerli ancak başka bir vService tarafından verilmiş bir oturum çereziyle gelen isteklere, giriş sayfaları ve AGS Activation Condition koşuluna uymayan istekler dahil, Session cookie issuer not trusted by this gateway. metniyle HTTP 403 döner. Portal oturumunun doğrudan kabulü bu modda kurulmaz; portal tüneli ve portal oturumu aktarımı yalnızca Portal ve Portal Application modlarında çalışır.
Oturum koruma, bot koruma, kilitleme ve Backend SSO ayarları bu modda diğer modlarla aynı biçimde uygulanır. Akışın adımları, adım adresleri ve AGS değişkenlerinin çözülmesi Flowchart sayfasında anlatılır.
Modların Karşılaştırması
| Özellik | Standalone Application | Portal | Portal Application |
|---|---|---|---|
| Oturumun açıldığı yer | Bu vService'in akışı | Bu vService'in akışı | Güvenilen portal |
| Start kutusu | Var | Var | Yok |
| Kabul edilen oturum | Yalnızca bu vService'in | Yalnızca bu vService'in | Bu vService'in ve güvenilen portalların |
| Oturumlu, aksiyonla eşleşmeyen istek | Varsayılan Kurum Servisi | AGS motoru (portal sayfası) | Varsayılan Kurum Servisi |
| Gateway Mode bölümündeki ek alanlar | Yok | Portal URL, Private Tunnel Domain, Portal Applications | Trusted Portals |
Standalone Application Moduna Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden AGS-Enabled vServices seçilir.
- TR7 üzerinde tanımlı, AGS erişim denetimi etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda Flowchart sekmesine tıklanır.
- Sol üstteki anahtar Edit Mode konumuna alınır.
- Araç çubuğundaki General Settings butonuna tıklanır; açılan pencerenin Gateway Mode bölümünde Gateway Mode alanında Standalone Application seçilir.
Gateway Mode alanı AGS Management sekmesinde mod bölümünün Edit bağlantısıyla açılan Edit / Scope & identity penceresinde, Cookie Domain ve Cookie Name Prefix ise Session bölümünün Edit / Session penceresinde de bulunur; bu pencerelerde değişiklik Accept ile doğrudan kaydedilir. Portal Application moduna geçiş Flowchart sekmesindeki General Settings penceresinden yapılır.
Gateway Mode Bölümü
Standalone Application seçiliyken General Settings penceresinin Gateway Mode bölümünde üç alan görüntülenir. Portal modlarına özgü alanlar bu modda gizlidir.
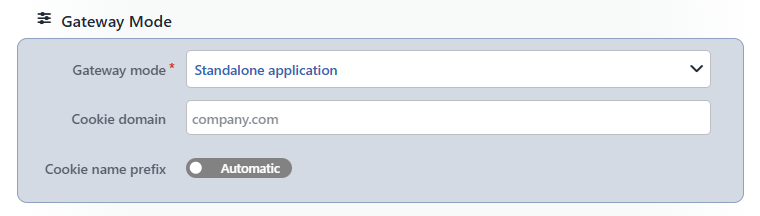 Gateway Mode Bölümü
INFO
Gateway Mode Zorunlu Varsayılan: Standalone Application
AGS'nin çalışma modu seçilir. Seçenekler sırasıyla Standalone Application, Portal ve Portal Application'dır; boş bırakılabilen bir seçenek bulunmaz. Mod değiştirildiğinde moda özgü alanlar pencerede anında belirir ya da kaybolur (Mod Değişikliği).
INFO
Cookie Domain
Oturum çerezinin geçerli olacağı alan adı girilir (yer tutucu company.com). Değer alan adı biçiminde girilir; başta nokta kabul edilir (ör. .company.com). Aynı vService birden fazla alt alan adıyla yayınlanıyorsa (ör. app.company.com ve www.company.com) üst alan adı girilerek bu adreslerde tek oturum kullanılır. Boş bırakıldığında çerez yalnızca isteğin geldiği adres için geçerlidir.
Değer yalnızca İngilizce harf, rakam, - ve . içerir; Türkçe karakterli alan adları punycode biçiminde girilir. Biçim pencerede denetlenmez; hatalı değer Save sırasında (AGS Management Edit / Session penceresinde Accept sırasında) Value does not match required pattern ile başlayan hata metniyle bildirilir.
INFO
Cookie Name Prefix Varsayılan: Automatic
AGS çerezlerinin adlarına eklenecek önek belirlenir. Anahtar Automatic konumundayken çerez adları AGS_ önekiyle oluşturulur (ör. AGS_SESSION). Anahtar Choose konumuna alındığında yanında bir metin kutusu açılır; yalnızca İngilizce harf, rakam, _ ve - karakterlerinden oluşan, 1 ile 32 karakter arasında bir önek girilir. Anahtar kapatılıp yeniden açıldığında son girilen değer kutuya geri gelir.
Önek çerez adının başına ayraç eklenmeden yazılır: app1_ girildiğinde oturum çerezi app1_SESSION, app1 girildiğinde app1SESSION adını alır. Kutu boş bırakılırsa kayıtta Automatic kullanılır ve pencere yeniden açıldığında anahtar Automatic konumunda gelir. Uzunluk ve karakter kuralları pencerede denetlenmez; kurala uymayan önek Save sırasında (AGS Management Edit / Session penceresinde Accept sırasında) hata penceresiyle bildirilir.
Oturum çerezini paylaşan vService'ler
Bir vService'in oturum çerezi aynı TR7 üzerindeki başka bir vService'in adresine de ulaşıyorsa (ör. iki vService aynı Cookie Domain altında ya da aynı alan adının farklı portlarında yayınlanıyorsa) ve iki vService aynı öneki kullanıyorsa (ör. ikisi de Automatic), bu modda yalnızca kendi oturumunu kabul eden diğer vService, giriş sayfaları ve AGS Activation Condition dışındaki istekler dahil bütün isteklere Session cookie issuer not trusted by this gateway. metniyle HTTP 403 döndürür. Çerezleri birbirine ulaşabilen vService'lerin her birine Choose ile farklı bir Cookie Name Prefix verildiğinde çerezler ayrı adlarla saklanır ve vService'ler birbirinden bağımsız çalışır. Kayıt sırasında bu çakışma için uyarı gösterilmez.
INFO
Pencerede yapılan değişiklikler Accept ile şemaya aktarılır ve araç çubuğundaki Save ile kaydedilir (General Settings Penceresi).
Modun Görüntülendiği Yerler
| Yer | Görüntülenen |
|---|---|
| Flowchart | Start kutusunun yanında STANDALONE APPLICATION rozeti. |
| AGS-Enabled vService List | Gateway Mode kolonunda Standalone Application. |
| Dashboard ve AGS Management önizleme çizimi | AGS şeridinin etiketi altında Standalone Application; Kapı Düğümü bilgi penceresinin başlığında Standalone Application, ilk satırında This vService fronts a single application; users sign in here directly. |
| AGS Management mod bölümü | Başlık Standalone Application, alt yazı This vService fronts a single application; users sign in here directly. Bölümde Portal address satırı ve Applications çipi bulunmaz; Portal & Applications bölümü görüntülenmez. |
| AGS Management Session bölümü | Cookie Domain doluysa The session cookie is shared across <alan>, boşsa The session cookie is valid for this address only. Önek tanımlıysa Cookie name prefix <önek> satırı eklenir; Automatic konumunda önek satırı görüntülenmez. |
Left Monitor Panel'in AGS-Enabled vServices sekmesinde mod gösterilmez.
Mod Değişikliği
Gateway Mode değiştirildiğinde Cookie Domain, Cookie Name Prefix, politikalar ve Backend SSO Config değerleri her modda korunur. Değişiklik için onay sorulmaz. Flowchart'ta kaydetmeden önce geri dönmek için View Mode'a geçilerek kaydedilmemiş değişiklikler atılır; AGS Management Edit / Scope & identity penceresinde değişiklik Accept ile doğrudan kaydedilir.
| Geçiş | Sonuç |
|---|---|
| Standalone Application → Portal | Portal URL, Private Tunnel Domain ve Portal Applications alanları belirir; zorunlu alanlar doldurulana kadar Accept pasif kalır. Akış ve Start bağlantısı korunur. |
| Standalone Application → Portal Application | Trusted Portals alanı belirir. Accept ile Start kutusu şemadan kalkar ve Save ile Start bağlantısı kayıttan silinir; akışın adımları silinmez. |
| Portal → Standalone Application | Portal URL, Private Tunnel Domain ve Portal Applications değerleri Accept ile şemadan çıkarılır, Save ile kayıttan silinir. Bu vService'i Trusted Portals listesinde tutan Portal Application vService'leri kendiliğinden güncellenmez; bu vService'lerin listesi ayrıca düzenlenir. |
| Portal Application → Standalone Application | Trusted Portals değeri Accept ile şemadan çıkarılır, Save ile kayıttan silinir. Kayıt Portal Application modunda kaydedilmişse Start kutusu bağlantısız gelir; kaydetmeden önce akışın ilk adımına bağlanır. |
Portal ile İlişkisi
- Bu moddaki bir vService, Portal modundaki bir vService'in Portal Applications listesinde Application vService olarak seçilebilir; liste moddan bağımsız olarak bütün HTTP vService'leri içerir.
- Seçilen vService Standalone Application modunda kaldıkça portalın oturumunu kabul etmez: portalın oturum çerezi bu vService'e ulaşıyor ve önekler aynıysa istekler 403 ile reddedilir; aksi durumda vService kendi giriş akışını açar ve oturumu olmayan ziyaretçi portala yönlendirilmez. Portal oturumunun kabul edilmesi için vService'in Gateway Mode değeri Portal Application yapılır ve Trusted Portals listesinde portal seçilir.
- Trusted Portals listesinde yalnızca Portal modundaki vService'ler görüntülenir; bu moddaki bir vService başka bir vService tarafından güvenilen portal olarak seçilemez.
- Akışa Authentication Providers ekranındaki Portal tipi bir sağlayıcı adımı eklendiğinde kimlik doğrulaması Portal modundaki vService'e bırakılır; akış tamamlandığında oturum yine bu vService tarafından açılır.
Kapsam ve Sınırlar
INFO
- Oturum vService'e özeldir. Bu modda başka bir vService'in oturumu doğrudan kabul edilmez; portal oturumunun kabulü Portal ve Portal Application modlarıyla kurulur.
- Varsayılan moddur ve korunur. AGS ilk etkinleştirildiğinde vService bu modla başlar; AGS kapatılıp açıldığında mod ve akış kayıttan geri gelir.
- Güvenlik ayarları moddan bağımsızdır. Oturum koruma, bot koruma, kilitleme ve Backend SSO ayarları bu modda diğer modlarla aynı çalışır.
- Çerez alanları kayıt sırasında denetlenir. Cookie Domain biçimi ile Cookie Name Prefix uzunluk ve karakter kuralları General Settings penceresinde değil, kayıt sırasında denetlenir.
- Oturum çerezini paylaşan vService'ler ayrı önek kullanır. Aynı önekle çalışan ve çerezleri birbirine ulaşan vService'ler birbirinin oturumunu 403 ile reddeder; bu çakışma için kayıt sırasında uyarı gösterilmez.
