Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Two Arm Topology, TR7'nin ağa iki ayrı kolla (iki ağ arayüzü, Bond, LACP ya da VLAN; iki ayrı IP ağı; HTTP ve L7 TCP vService'lerde istenirse kol başına ayrı bir route tablosu) bağlandığı yerleşimdir: istemci trafiği bir koldan karşılanır, Kurum Servislerine diğer koldan ulaşılır. TR7, yayın ağı ile sunucu ağının arasında durur ve iki tarafı birbirinden ayırır.
Sunucular istemcilerin doğrudan ulaşmadığı ayrı bir ağda kalır; uygulama trafiğine açılan kapı TR7 üzerinde yayımlanan vService adresleridir. Yük dengeleme, WAF ve erişim denetimi böylece yalnızca bir hizmet değil, ağ mimarisinin doğal bir sınır noktası hâline gelir.
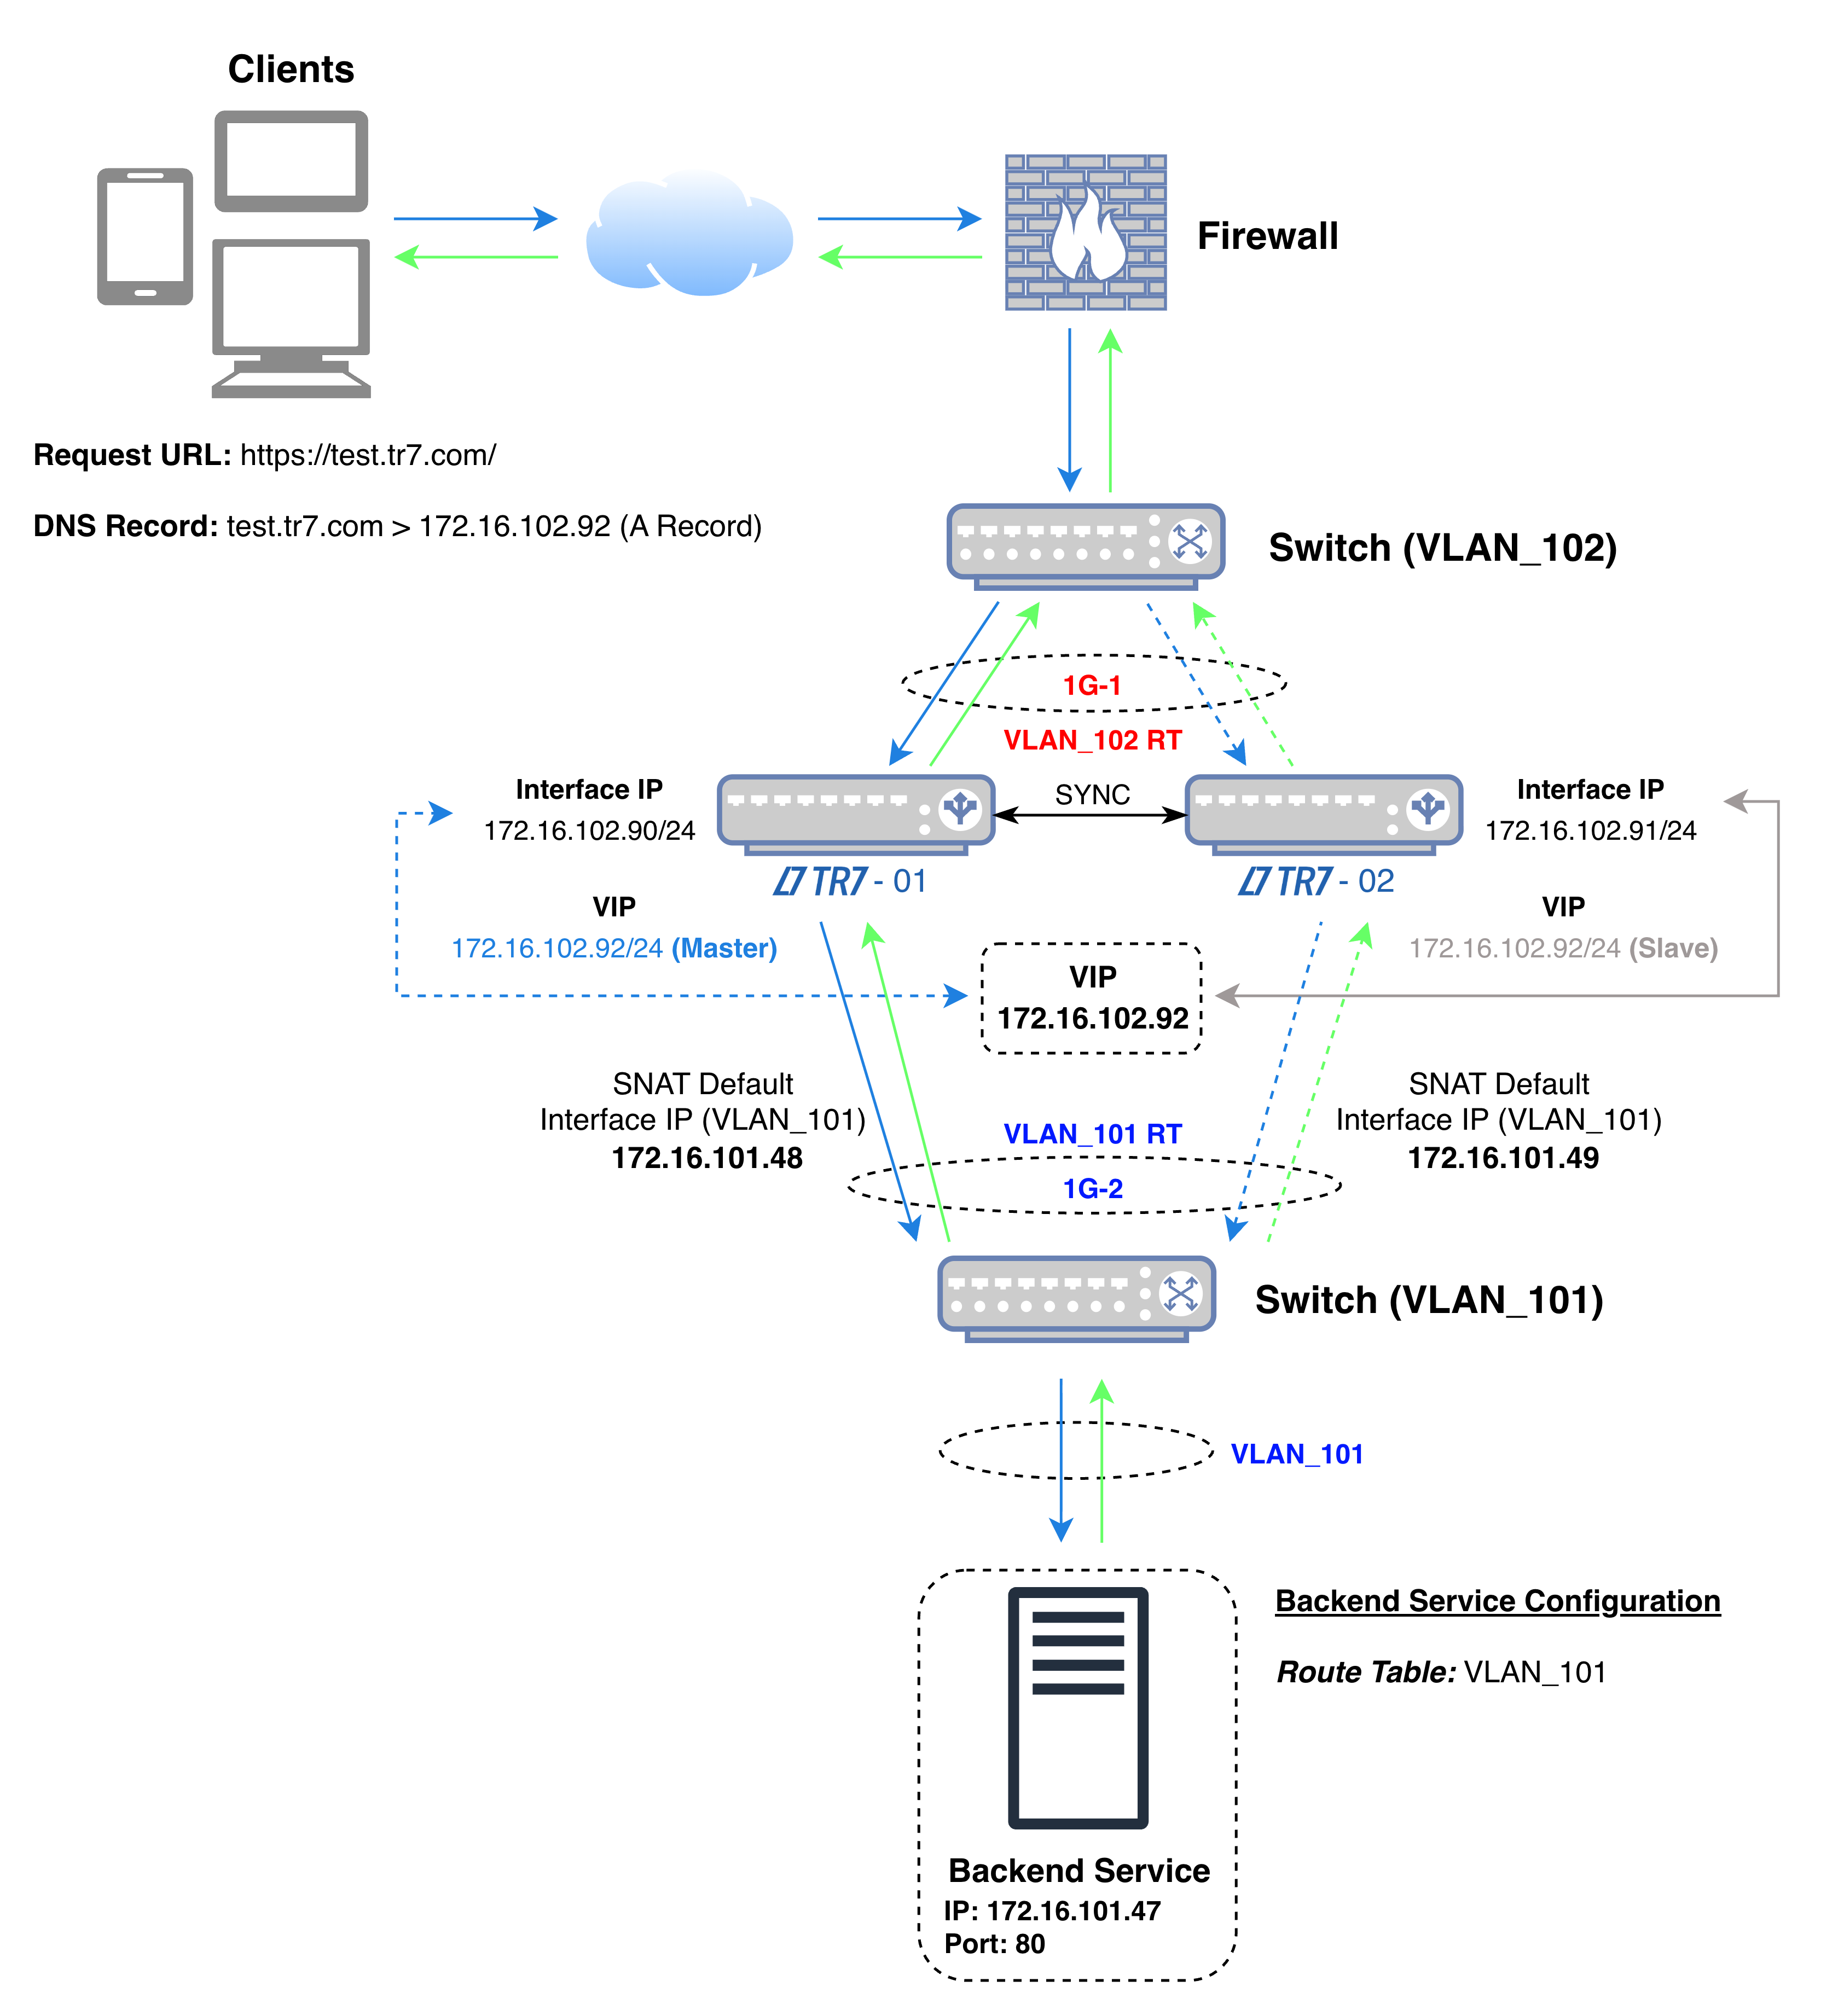 Two Arm Topology
Şema trafiğin akışını gösterir: istemcinin bağlandığı VIP yayın ağındaki arayüzde (şemada 1G-1, VLAN_102), TR7'nin Kurum Servisine bağlanırken kullandığı adres ise sunucu ağındaki ikinci arayüzdedir (şemada 1G-2, VLAN_101).
Şemadaki örnekte TR7 cihazları Kurum Servisine sunucu ağındaki 172.16.101.48 ve 172.16.101.49 adresleriyle bağlanır. Hem uygulama trafiği hem sağlık denetimi bu adreslerden yapılır; Kurum Servisi bağlantının kaynağı olarak bu adresleri görür ve yanıtı doğrudan TR7'ye döndürür. Sağlık denetimi için bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının dört adımında paketlerin kaynak ve hedef bilgileri şöyledir (TR7-01 etkin cihazken):
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | İstemci IP | Rastgele | 172.16.102.92 (VIP) | 443 |
| 2 | TR7 → Kurum Servisi | 172.16.101.48 (Interface IP) | Rastgele | 172.16.101.47 | 80 |
| 3 | Kurum Servisi → TR7 | 172.16.101.47 | 80 | 172.16.101.48 (Interface IP) | 2. adımın kaynak portu |
| 4 | TR7 → İstemci | 172.16.102.92 (VIP) | 443 | İstemci IP | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
VIP diğer cihaza geçtiğinde 2. ve 3. adımdaki TR7 adresi 172.16.101.49 olur.
| Tek ağda yayın | Two Arm Topology ile |
|---|---|
| Sunucular ve istemci trafiği aynı ağı paylaşır; sunuculara doğrudan da ulaşılabilir. | Sunucular ayrı bir ağda kalır; istemciler yalnızca vService adresini görür. |
| Uygulama trafiği ile sunucu ağı trafiği aynı hat üzerinde yarışır. | Yayın trafiği ve sunucu trafiği ayrı kollara ayrılır; kollar ayrı fiziksel arayüzlerdeyse her kol kendi hat kapasitesini kullanır. |
| Güvenlik sınırı ağ cihazlarıyla ayrıca kurulur. | Ağlar arası geçiş trafiği TR7'nin güvenlik duvarında varsayılan olarak kapalıdır; yalnızca tanımlanan kurallarla açılır. |
| Tek route tablosu ve tek kural seti kullanılır. | Kollar ayrı route tablolarına yerleştirildiğinde her kol kendi ağ geçidi ve güvenlik duvarı kurallarıyla yönetilir. |
HTTP ve L7 TCP vService'lerde iki ağ arasında köprü kurulmaz: istemcinin bağlantısı TR7'de sonlanır, sunucuya TR7 kendi bağlantısını açar. vService üzerinden gelen her istek sunucu ağına geçmeden önce denetlenir; ayrıca bir geçiş kuralı tanımlanmadıkça uygulama trafiği sunuculara TR7 üzerinden başka bir yolla ulaşmaz.
Dışarıdan erişilen uygulamalar yayın ağında karşılanır, sunucular iç ağda kalır. TR7 iki ağ arasındaki denetimli geçiş noktası olur.
Sunucuların istemci ağından ayrılması bir güvenlik ya da uyumluluk gereği ise iki kollu yerleşim bu ayrımı mimarinin kendisiyle sağlar.
İstemci trafiği ve sunucu trafiği ayrı arayüzlere dağıtılır; kollar ayrı fiziksel arayüzlerdeyse her kol kendi hat kapasitesini kullanır.
Birden fazla sunucu ağı varsa
Sunucular birden fazla ağa dağılmışsa her sunucu ağı için TR7'ye ayrı bir kol (ağ arayüzü, Bond, LACP ya da VLAN) eklenir. Sunucu ağlarının sayısı arttığında ya da TR7'nin bu ağlara doğrudan bağlanması istenmediğinde, bütün sunuculara tek bir geçiş ağı üzerinden ulaşılan Two Arm Topology - Routed Backend yerleşimi kullanılır.
İstemci IP adresi sunucuda nasıl görünür?
Bu yerleşimde Kurum Servisi, bağlantının kaynağı olarak TR7'nin sunucu ağındaki adresini görür. Gerçek istemci adresi HTTP vService'lerde X-Forwarded-For başlığıyla, HTTP ve L7 TCP vService'lerde Kurum Servisinin desteklediği durumda Proxy Protocol ile iletilir; iki seçenek de varsayılan olarak kapalıdır. İstemci adresinin bağlantının kaynak adresi olarak görülmesi gerekiyorsa Gateway Mode ya da Gateway Mode - Spoofing yerleşimi tercih edilir.