
Smarter by Design.Simpler for Business
IPFIX Log Sending
IPFIX Log Sending Aksiyonu Nedir?
IPFIX Log Sending aksiyonu, vService üzerinden geçen HTTP trafiğinin detaylı log bilgilerini IPFIX (IP Flow Information Export) formatında harici bir collector sunucusuna UDP üzerinden gönderir.
Bu aksiyon hem istek (request) hem de yanıt (response) aşamasında çalışarak, her HTTP işlemi için kapsamlı flow verileri üretir. Gönderilen veriler; kaynak/hedef IP adresleri, portlar, HTTP başlıkları, durum kodları ve trafik istatistiklerini içerir.
IPFIX Log Sending Aksiyonunun Önemi
IPFIX, IETF tarafından standartlaştırılmış bir ağ akış verisi dışa aktarma protokolüdür. Bu protokol, merkezi log yönetimi ve ağ analitiği için kritik bir veri kaynağı sağlar.
IPFIX Log Sending aksiyonu;
- vService bazlı detaylı trafik analizi yapılmasını sağlar,
- Merkezi SIEM sistemlerine (Graylog, Splunk, ELK vb.) entegrasyon imkanı sunar,
- Ağ güvenliği izleme ve tehdit algılama için veri kaynağı oluşturur,
- Kapasite planlama ve performans analizi için metrikler sağlar,
- Uyumluluk ve denetim gereksinimlerini karşılamak için kayıt tutar.
Bu nedenle IPFIX Log Sending aksiyonu, kurumsal ağ görünürlüğü ve güvenlik izleme altyapısının önemli bir bileşenidir.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Çalışma Anı
İstek Anı (On Request)
Cevap Anı (On Response)
Nasıl Eklenir?
Yeni bir IPFIX Log Sending Aksiyonu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Actions → Add adımları takip edilir.
- Aksiyon için benzersiz ve açıklayıcı bir isim girilir.
- Action Type olarak IPFIX Log Sending seçilir.
- Aksiyona ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak aksiyon eklenir.
IPFIX Log Sending Aksiyonu Ekleme Formu
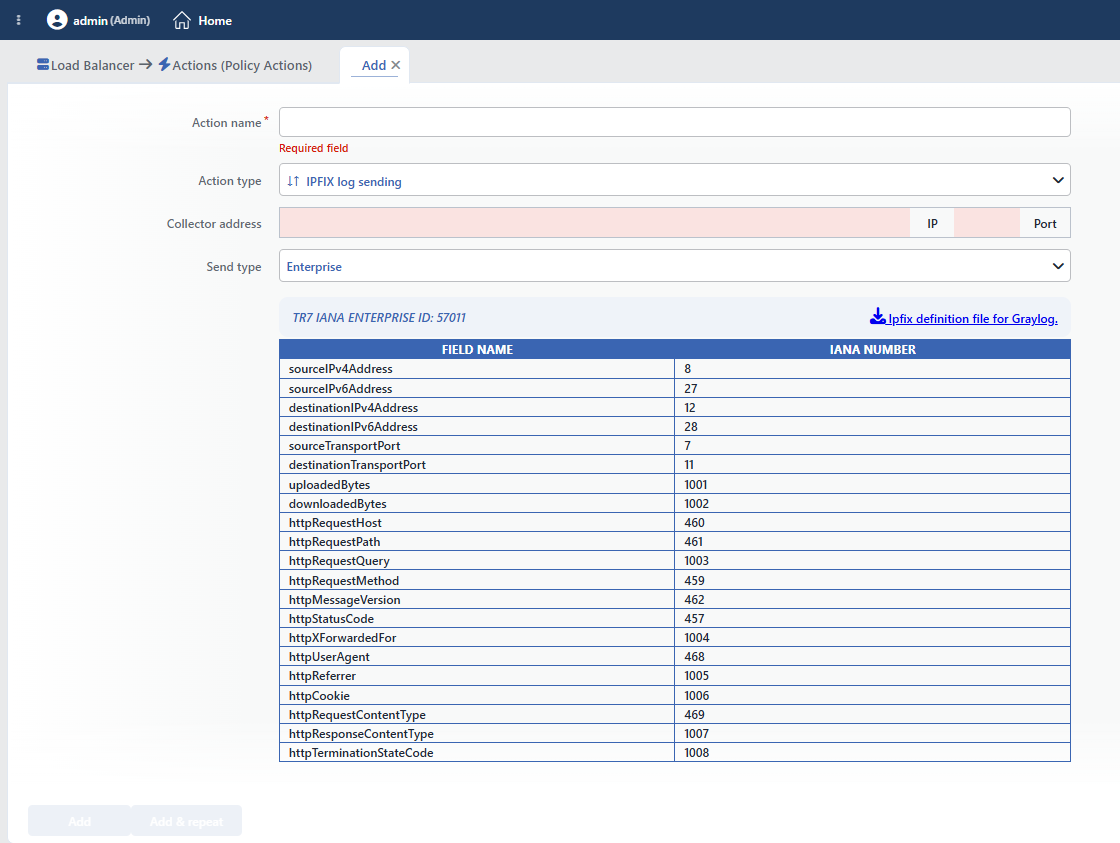 IPFIX Log Sending Aksiyonu Ekleme Formu
INFO
Action Type
Aksiyon tipi olarak IPFIX log sending seçilir. Aksiyon tipi kaydedildikten sonra değiştirilemez.
Aksiyon koşul almadığından ve sayaç desteklemediğinden formda Conditions, Execution Level, Rule Protocol, Hit Counter ve Set Variable on Hit alanları bulunmaz.
INFO
Collector Address Zorunlu
IPFIX loglarının gönderileceği collector sunucusunun IP ve Port bilgileri bu alana girilir. Loglar UDP protokolü üzerinden gönderilir.
- IP: Collector sunucusunun IPv4 adresi girilir.
- Port: Collector sunucusunun dinlediği UDP portu girilir. (Genellikle 4739 veya 2055 portu üzerinden hizmet verir.)
Collector adresi IPv4 olmalıdır
Gönderim yolu yalnızca IPv4 hedefleri destekler. Alan girişte IPv6 adresini biçimsel olarak kabul eder ve kaydeder, ancak hiçbir kayıt gönderilmez: hata da üretilmez, akış sessizce boş kalır.
INFO
Send Type Varsayılan: Enterprise
Gönderilecek IPFIX verilerinin format türü bu alandan seçilir.
Enterprise
TR7 IANA Enterprise ID: 57011 kullanılarak özelleştirilmiş alan isimleri gönderilir. Bu format, TR7'ye özel alan tanımlamalarını kullanır ve bazı standart dışı HTTP bilgilerini içerir. Graylog gibi sistemlerde daha okunabilir alan isimleri sağlar.
Enterprise formatında özelleştirilmiş alanlar:
| Alan Adı | IANA ID | Açıklama |
|---|---|---|
| uploadedBytes | 1001 | Yüklenen bayt miktarı |
| downloadedBytes | 1002 | İndirilen bayt miktarı |
| httpRequestQuery | 1003 | HTTP istek query string |
| httpXForwardedFor | 1004 | X-Forwarded-For başlık değeri |
| httpReferrer | 1005 | Referrer başlık değeri |
| httpCookie | 1006 | Cookie başlık değeri |
| httpResponseContentType | 1007 | Yanıt Content-Type değeri |
| httpTerminationStateCode | 1008 | Bağlantı sonlandırma durum kodu (bu sürümde sabit ---- değeriyle gönderilir) |
Standard
IANA tarafından tanımlanmış standart IPFIX alan numaraları kullanılır. Bu format, tüm IPFIX uyumlu sistemlerle maksimum uyumluluk sağlar. Standart alan tanımlamalarına https://www.iana.org/assignments/ipfix/ipfix.xhtml adresinden ulaşılabilir.
Standart formatta karşılık gelen alanlar:
| Standart Alan | IANA ID | Enterprise Karşılığı |
|---|---|---|
| initiatorOctets | 231 | uploadedBytes |
| responderOctets | 232 | downloadedBytes |
| httpReasonPhrase | 470 | httpRequestQuery |
| observationDomainName | 300 | httpXForwardedFor |
| virtualStationName | 350 | httpReferrer |
| applicationCategoryName | 372 | httpCookie |
| applicationGroupName | 374 | httpResponseContentType |
| informationElementDescription | 340 | httpTerminationStateCode |
INFO
Gönderilen IPFIX Alanları
Her kayıtta toplam 21 alan gönderilir. Bunların 8'i gönderim türüne göre farklı IANA numarası taşır (yukarıdaki Send Type tabloları); aşağıdaki 13 alan ise her iki türde de aynı numarayla gönderilir.
| Alan Adı | IANA ID | Açıklama |
|---|---|---|
| sourceIPv4Address | 8 | Kaynak IPv4 adresi |
| sourceIPv6Address | 27 | Kaynak IPv6 adresi |
| destinationIPv4Address | 12 | Hedef IPv4 adresi |
| destinationIPv6Address | 28 | Hedef IPv6 adresi |
| sourceTransportPort | 7 | Kaynak port |
| destinationTransportPort | 11 | Hedef port |
| httpRequestHost | 460 | HTTP Host başlığı |
| httpRequestPath | 461 | HTTP istek yolu |
| httpRequestMethod | 459 | HTTP metodu (GET, POST vb.) |
| httpMessageVersion | 462 | HTTP versiyonu |
| httpStatusCode | 457 | HTTP durum kodu |
| httpUserAgent | 468 | User-Agent başlığı |
| httpRequestContentType | 469 | İstek Content-Type değeri |
INFO
Graylog Entegrasyonu
IPFIX loglarının Graylog'da görüntülenmesi için gereken tanımlama dosyası, aksiyon ekleme formunda Send Type olarak Enterprise seçildiğinde görünen Ipfix definition file for Graylog. bağlantısından indirilir.
Bu dosya, Graylog'un IPFIX alanlarını doğru şekilde çözümlemesi için gerekli şema tanımlamalarını içerir.
Örnek Graylog log görünümü:
 Graylog-1
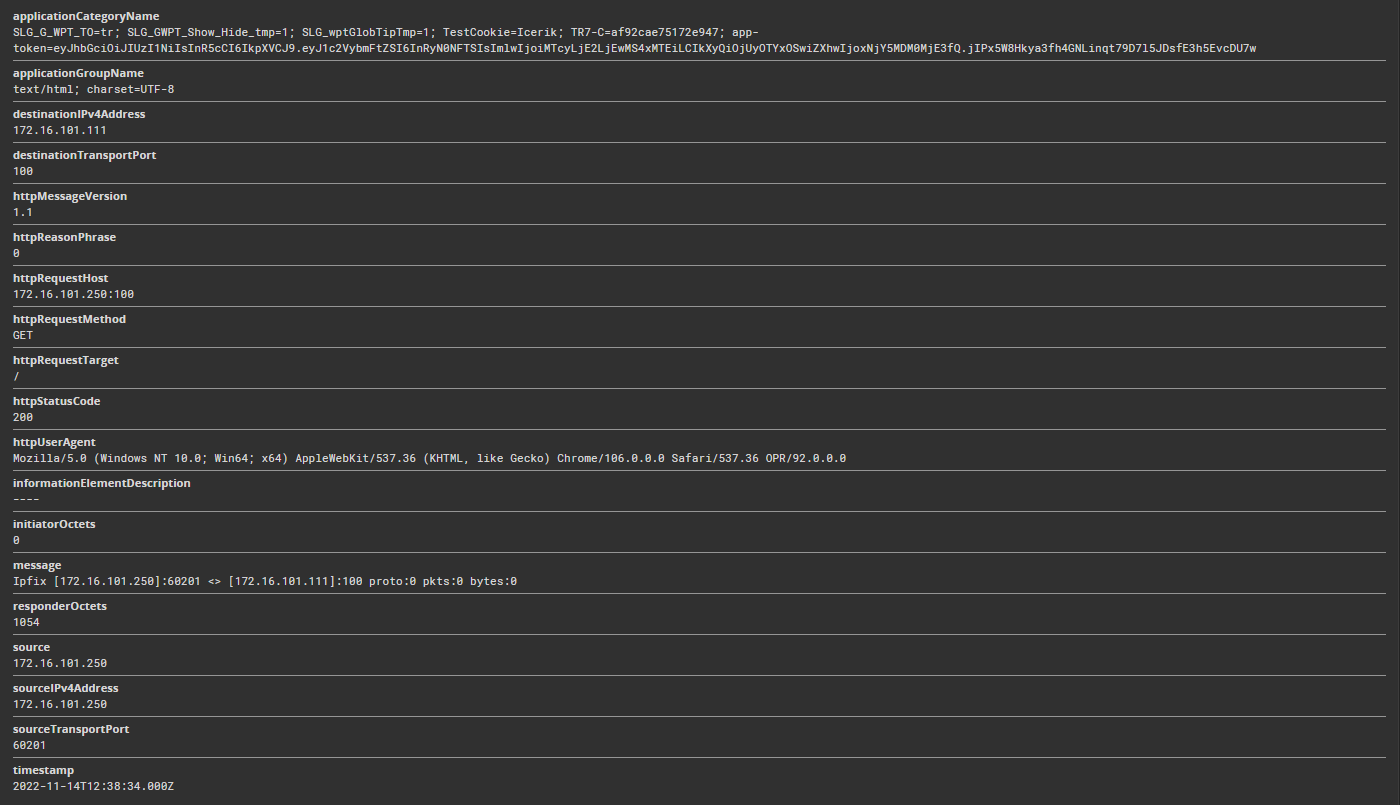 Graylog-2
INFO
Form Butonları
Add
Add butonuna tıklanarak aksiyon ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile aksiyon ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir aksiyon daha eklenebilir.
 Aksiyon Eklendi
Gönderim Davranışı
INFO
Kayıt Ne Zaman Üretilir
İstek aşamasında yalnızca veri toplanır; IPFIX kaydı yanıt işlenirken gönderilir ve her HTTP işlemi için bir kayıt üretilir. Kalıcı (keep-alive) bir bağlantı üzerinden 10 istek geçtiyse 10 ayrı kayıt oluşur; kayıtlar bağlantı kapanışında toplu olarak gönderilmez.
Toplayıcı erişilemezse trafik etkilenmez, kayıp sessizdir
Gönderim UDP üzerinden ve teslim onayı beklenmeden yapılır. Toplayıcı kapalıysa veya adres hatalıysa istek/yanıt akışı etkilenmez, ancak kayıtlar da hiçbir uyarı üretmeden kaybolur. Paketlerde sıra numarası taşınmadığından toplayıcı tarafında kayıp tespiti de yapılamaz; akışın canlılığı toplayıcı üzerinden düzenli olarak doğrulanmalıdır.
Ayar değişikliği servisi yeniden başlatır
Toplayıcı adresinin veya gönderim türünün değiştirilmesi yük dengeleyici servisinin yeniden başlatılmasını gerektirir; canlı ortamlarda bakım penceresinde uygulanması önerilir.
Çerez içeriği şifresiz olarak dışarı çıkar
Kayıtlarda httpCookie alanı çerez başlığının tamamını taşır ve trafik şifrelenmeden UDP ile gönderilir. Oturum belirteçleri toplayıcıya giden yolda ve toplayıcı üzerinde açık metin olarak bulunur.
Bu nedenle toplayıcı güvenli bir yönetim ağında konumlandırılmalı, toplayıcıya erişim kısıtlanmalı ve saklama süresi kurumun veri politikasına göre belirlenmelidir.
INFO
Diğer Log Mekanizmalarıyla İlişkisi
IPFIX gönderimi yalnızca bu aksiyonla yapılandırılır; Settings → General Settings → Log Forwarding altındaki syslog/SIEM yönlendirme profillerinden bağımsızdır. Log Forwarding ayarları IPFIX akışını etkilemez, bu aksiyon da syslog gönderimini değiştirmez.
IP Log Masking aksiyonu aynı vService'te tanımlı olsa da IPFIX kayıtlarındaki istemci adresi maskelenmez: kayıt bilgileri, aksiyon listesindeki maskelemeden önce gerçek adresle alınır.
Kayıtlardaki kaynak ve hedef alanlarının hangi uca karşılık geldiği, toplayıcı tarafında ilk kurulumda örnek bir kayıt üzerinden doğrulanmalıdır.
WARNING
IPFIX Log Sending aksiyonu koşul gerektirmez ve tanımlandığı vService üzerinde koşulsuz (Always) olarak uygulanır.
Koşulsuz çalışan aksiyonlar, trafik içeriğine bağlı değerlendirme yapmadan, ilgili vService üzerindeki tüm trafiği veya davranışı doğrudan etkiler.
Canlı ortamlarda, bu tür aksiyonların devreye alınması öncesinde hedef servis davranışlarının ve olası etkilerin dikkatle değerlendirilmesi önerilir. Aksi durumda, beklenmeyen servis davranışları veya operasyonel sorunlar oluşabilir.
WARNING
vService başına yalnızca bir IPFIX Log Sending aksiyonu eklenebilir.
WARNING
Loglar UDP protokolü ile gönderilir.
Operasyonel ve Güvenli Kullanım Önerileri
- Collector Sunucusunu Güvenli Bir Ağda Konumlandırın. IPFIX verileri hassas trafik bilgileri içerir. Collector sunucusunun izole ve güvenli bir ağ segmentinde olmasını sağlayın.
- Yeterli ağ kapasitesi sağlanır. Yoğun trafikli vService'lerde IPFIX logları önemli miktarda veri üretir; collector sunucusunun ve ağın bu yükü kaldırdığı doğrulanır.
- Send Type Seçimini Sistemlerinize Göre Yapın. Enterprise: Graylog veya TR7'ye özel alan isimlerini destekleyen sistemler için. Standard: genel IPFIX uyumlu sistemler için maksimum uyumluluk.
- Collector sunucusu izlenir. UDP tabanlı iletimde paket kaybı olabilir; collector sunucusunun sağlığı ve log alım durumu düzenli olarak izlenir.
- Log Saklama Politikası Belirleyin. IPFIX logları hızla büyüyebilir. Collector sunucusunda uygun log rotasyonu ve saklama politikaları yapılandırın.
