
Smarter by Design.Simpler for Business
Add Interface (Cluster)
Add Interface Nedir?
Add Interface, fiziksel ağ arayüzlerinin ötesinde mantıksal ağ yapıları oluşturarak esnek ve ölçeklenebilir ağ mimarileri kurulmasını sağlayan temel bir yapılandırma işlemidir. TR7; fiziksel arayüzlerin (ETH portları) yanı sıra VLAN, VXLAN, V-ETH, V-ETH(Peer), Bond, LACP ve Bridge arayüz tiplerini destekler.
Bu arayüzler teknik olarak sanal/mantıksal olmakla birlikte, fiziksel donanım üzerinde segmentasyon, yedeklilik, bant genişliği artırımı ve izolasyon gibi gelişmiş ağ özelliklerinin uygulanmasını mümkün kılar. Eklenen her arayüz belirli bir route tablosu üzerinde oluşturulur ve o tablonun yönlendirme kurallarına tabi olur.
Cluster / Standalone
Bu sayfa, cluster etkinken kullanılan arayüz ekleme formunu anlatır. Ekleme formu, standalone kurulumdakiyle birebir aynıdır; cluster'a özgü VIP alanları (VIP communication, VIP communication (v6), VIP transition duration (s), VIP transition method) ekleme formunda bulunmaz; arayüz oluşturulduktan sonra Edit Interface formunda VIP communication alanları görünür; VIP transition alanları ise ancak bir VIP iletişim çifti seçildikten sonra ortaya çıkar. Standalone sürüm için Interfaces (Standalone) sayfasına bakın.
Cluster'da arayüz ekleme
- Arayüz tanımı ortak yapılandırmada tutulur; cluster bağlantısı açık, eşitleme sürümleri uyumlu ve otomatik eşitleme etkinse kayıt her iki cihazda uygulanır, aksi hâlde yalnızca bu cihazda uygulanır; eşitleme durumu cluster kopukken Cluster Disconnected, eş cihaz bağlanınca Cluster out of sync olarak görünür ve bağlantı yeniden kurulduğunda otomatik eşitlenmez; eş cihaza aktarmak için Sync Status ekranından Sync All çalıştırılmalıdır.
- Yeni arayüz, Interfaces List ekranında iki cihazın durumunu birlikte gösteren çift renkli göstergeyle listelenir.
- Arayüze VIP atamak için Add IP Address formunda Ip type = VIP seçilir; VIP'in çalışması için arayüzde her iki cihaz için de adresi tanımlı bir Interface IP çifti bulunmalı ve Edit Interface formunda VIP communication olarak seçilmelidir; gerekli sanal yönlendirici kimliği (virtual router ID) çift seçildiğinde TR7 tarafından otomatik atanır.
TR7 üzerinde eklenebilecek arayüz tipleri:
| Arayüz Tipi | Standart | Kullanım Amacı |
|---|---|---|
| VLAN | IEEE 802.1Q | Ağ segmentasyonu ve broadcast domain izolasyonu |
| VXLAN | RFC 7348 | Layer-2 ağını Layer-3 üzerinden tünelleyen overlay ağ |
| V-ETH | MACVTAP | Üst arayüz üzerinde bağımsız MAC adresli sanal arayüz |
| V-ETH(Peer) | Virtual Ethernet | Route tabloları arası iletişim |
| Bond | Balance-rr | Round-robin yük dengeleme |
| LACP | IEEE 802.3ad | Yedekli ve yüksek bant genişlikli bağlantı |
| Bridge | Linux bridge | L2 switch işlevselliği |
7 Arayüz Tipi
Mantıksal ağ yapıları
VLAN · VXLAN · V-ETH · V-ETH(Peer) · Bond · LACP · Bridge
Route Table
İzole ortam
Her arayüz bir route tablosunda oluşturulur
Bond / LACP
Yedeklilik
Link aggregation ve failover
VLAN / VXLAN
Segmentasyon
802.1Q ayrımı ve L3 üzerinden L2 overlay
Add Interface Neden Önemli?
Modern veri merkezi ve kurumsal ağ ortamlarında fiziksel arayüzler tek başına karmaşık ağ gereksinimlerini karşılamada yetersiz kalabilir. Ek arayüzler oluşturarak fiziksel altyapı üzerinde mantıksal ağ katmanları kurulabilir; bu da esneklik, güvenlik ve performans optimizasyonu sağlar.
- Ağ Segmentasyonu ve İzolasyon: VLAN'lar sayesinde tek bir fiziksel arayüz üzerinde birbirinden izole onlarca mantıksal ağ oluşturulabilir; güvenlik politikaları uygulanır, broadcast trafiği sınırlandırılır, departman bazlı ağ ayrımı yapılır.
- Overlay Ağlar: VXLAN arayüzleri, Layer-2 segmentlerini Layer-3 ağı üzerinden tünelleyerek farklı lokasyonlardaki ağların aynı broadcast domain'inde buluşmasını sağlar.
- Yüksek Erişilebilirlik: Bond ve LACP arayüzleri birden fazla fiziksel bağlantıyı birleştirerek hem yedeklilik hem de toplam bant genişliği artışı sağlar; bir bağlantı arızalanırsa trafik otomatik olarak diğerlerine yönlendirilir.
- Route Tablosu Entegrasyonu: V-ETH(Peer) arayüzleri, farklı route tablolarında izole çalışan ağların kontrollü iletişim kurmasını sağlar; çoklu kiracı (multi-tenant) ortamlarında kritiktir.
- L2 Bağlantı: Bridge arayüzleri, farklı arayüzleri aynı broadcast domain'ine bağlayarak L2 switch işlevselliği sunar; transparent (köprü) modda çalışan senaryolar için gereklidir.
Arayüz Tipleri ve Kullanım Senaryoları
VLAN IEEE 802.1Q
Tek bir fiziksel arayüz üzerinde mantıksal ağ segmentleri oluşturur; her VLAN benzersiz bir VLAN ID ile farklı broadcast domain'i tanımlar. Departman bazlı ayrım, misafir ağı izolasyonu, VoIP (ses/veri) ayrımı, DMZ segmentasyonu.
VXLAN RFC 7348
Bir VNI ile tanımlanan Layer-2 segmentini UDP üzerinden tünelleyerek Layer-3 ağı boyunca taşır; tek uzak uç, birden fazla uç veya multicast grubuyla çalışabilir. Lokasyonlar arası L2 uzatma, overlay veri merkezi ağları.
V-ETH MACVTAP
Üst arayüz üzerinde, ana arayüzden bağımsız MAC adresli sanal bir arayüz oluşturur. Container/VM ağ bağlantıları, sanal cihazlara doğrudan erişim, test/geliştirme ortamları.
V-ETH(Peer) Virtual Ethernet
İki uç arasında sanal bir ethernet kablosu oluşturur; uçlar farklı route tablolarında bulunabilir ve aralarında routing yapılır. İzole route tabloları arası kontrollü iletişim, multi-tenant ortamlarda ortak servis erişimi.
Bond Balance-rr
Birden fazla fiziksel arayüzü Round-Robin algoritmasıyla birleştirir; paketler sırayla farklı arayüzlerden gönderilir. Switch desteği gerektirmez. Basit yük dengeleme ve test ortamları için uygundur.
LACP IEEE 802.3ad
Endüstri standardı link aggregation protokolü; switch ile koordineli çalışarak hem yedeklilik hem bant genişliği artışı sağlar. Yüksek erişilebilirlik gerektiren üretim ortamları, veri merkezi uplink ve kritik altyapı bağlantıları.
Bridge Linux bridge
Birden fazla arayüzü aynı L2 segmentine bağlayarak sanal bir L2 switch oluşturur; bağlı tüm arayüzler aynı broadcast domain'inde bulunur. Transparent (köprü) mod kurulumları ve L2 geçiş senaryoları.
İyi Uygulamalar
- Arayüz isimlendirmesinde tutarlı bir standart kullanın. Kullanım amacını ve türünü yansıtan bir konvansiyon belirleyin (ör.
vlan100_dmz,bond0_uplink,lacp0_dc). Bu, büyük ortamlarda arayüz yönetimini kolaylaştırır. - LACP'yi üretim ortamlarında Bond'a tercih edin. Kritik bağlantılarda Balance-rr Bond yerine LACP kullanın; switch ile koordineli çalışarak daha güvenilir yedeklilik ve tutarlı performans sunar. Bond yalnızca switch desteği olmayan veya test ortamlarında tercih edilmelidir.
- VLAN ID planlaması yapın. Departman, güvenlik seviyesi veya trafik türüne göre VLAN ID aralıkları planlayın (ör. 10–99: Yönetim, 100–199: Kullanıcı, 200–299: Sunucu).
- Route tablosu seçimini dikkatli yapın. Yanlış route tablosuna eklenen arayüz beklenmeyen trafik akışlarına neden olabilir. Özellikle V-ETH(Peer) bağlantılarında her iki ucu doğru tablolara atadığınızdan emin olun.
- Üye ve üst arayüzleri kurallara göre seçin. Seçim listeleri formda süzülmez; uygun olmayan bir üst arayüz veya üye seçildiğinde kayıt sunucu tarafından reddedilir. Bond/LACP üyelerinin üzerinde IP, yönlendirme veya alt arayüz bulunmayan fiziksel portlar olduğundan emin olun.
- TCP hızlandırmayı gerektiğinde etkinleştirin. Yalnızca yüksek trafikli arayüzlerde etkinleştirin; her senaryoda gerekli değildir.
- Bridge arayüzlerinde STP farkındalığı. Bridge oluştururken bağlanan arayüzlerin switch tarafındaki Spanning Tree Protocol (STP) yapılandırmasını değerlendirin; yanlış yapılandırma L2 döngülerine neden olabilir.
Nasıl Eklenir?
TR7 cihazı üzerine yeni bir arayüz eklemek için aşağıdaki adımlar izlenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Network → Interfaces → Actions → Add interface adımları takip edilir; form, liste ekranının içinde kapatılabilir bir sekme olarak açılır.
- Açılan formda Type alanından eklenecek arayüz tipi seçilir. Fiziksel (ETH) tipi listede görünür ancak seçilemez; fiziksel arayüzler donanımla birlikte gelir, eklenemez ve silinemez.
- Birden fazla route tablosu tanımlıysa arayüzün ekleneceği Route table belirlenir.
- Arayüz tipine özgü yapılandırma alanları doldurulur.
Add interfacebutonuna tıklanarak arayüz oluşturulur.
Ekleme işlemi onay istemez; kayıt hemen döner, sistem uygulaması arka planda başlar ve yeni arayüz otomatik olarak açılır (up). Eşi seçilmemiş bir V-ETH(Peer) ise eşleşene kadar sistemde oluşturulmaz (aşağıya bakın). Oluşturulan arayüz, Interfaces List ekranında görüntülenir ve IP adresi atanabilir.
Ortak alanlar
Type, Route table (yalnız birden fazla tablo varken görünür) ve Interface name alanları ile alttaki Details bölümündeki MTU ve TCP acceleration her arayüz tipinde ortaktır; aşağıda her tipin formunda ekran sırasıyla tekrar verilmiştir. VLAN ID ve VNI alanları kendi tiplerinde Interface name alanının üstünde yer alır; VXLAN tipinde Details bölümü ek alanlar içerir.
WARNING
Bir ağ işlemi sürerken ("Network is under action. Please wait..." uyarısı görünürken) Add interface menüsü pasifleşmez; bu sırada gönderilen kayıt sunucu tarafından reddedilir ve hata olarak gösterilir. İşlemin tamamlanması beklenmelidir.
VLAN (IEEE 802.1Q) Arayüz Ekleme Formu
Tek bir fiziksel arayüz üzerinde mantıksal ağ segmentleri oluşturmak için VLAN arayüzü eklenir.
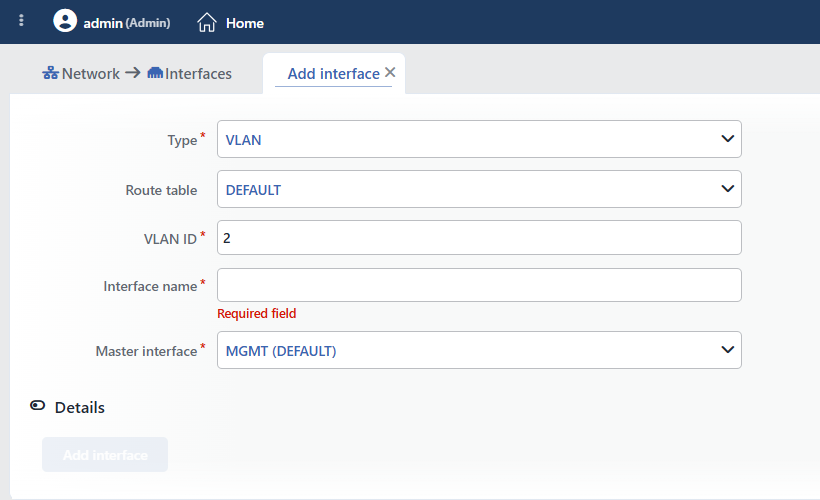 VLAN (IEEE 802.1Q) Arayüz Ekleme Formu
INFO
Type
VLAN seçilir; form açıldığında varsayılan olarak bu tip seçili gelir. VLAN (IEEE 802.1Q), tek bir fiziksel arayüz üzerinde mantıksal ağ segmentleri oluşturmak için kullanılan endüstri standardı protokoldür.
INFO
Route Table
VLAN arayüzünün oluşturulacağı route tablosu seçilir; her route tablosu kendi yönlendirme kurallarına sahiptir. Bu alan yalnızca birden fazla route tablosu tanımlıysa görünür; tek tablo varsa arayüz otomatik olarak DEFAULT route tablosunda oluşturulur. Birden fazla tablo varken, liste ekranındaki Route table süzgecinde belirli bir tablo seçiliyse o tablo, süzgeç All route tables konumundaysa DEFAULT varsayılan gelir. Detay için Route Tables sayfasına bakın.
INFO
VLAN ID
VLAN tanımlayıcısı girilir (2 – 4094, varsayılan 2). Aynı üst arayüz üzerindeki farklı VLAN'ları ayırt etmek için kullanılır; aynı üst arayüzde aynı VLAN ID ikinci kez tanımlanamaz. Aralık dışı değerde "VLAN ID must be in range 2-4094" uyarısı verilir.
INFO
Interface Name
VLAN arayüzüne benzersiz ve açıklayıcı bir isim girilir (1–15 karakter; harf veya rakam ile başlar, ardından a–z, 0–9, _, ., - karakterlerini içerebilir; büyük harf de kullanılabilir, isim eşleşmesi büyük/küçük harfe duyarlıdır). Kullanılmış bir isim girildiğinde "Name is used", kurala uymayan bir isimde "Invalid input for "Interface name"" uyarısı verilir. Kullanım amacını yansıtan bir format önerilir (ör. vlan100_dmz, vlan200_users).
INFO
Master Interface
VLAN'ın oluşturulacağı üst arayüz seçilir. Listede cihazdaki tüm arayüzler sunulur; bond/LACP üyesi arayüzler pasiftir. Üst arayüz olarak yalnızca fiziksel (ETH), Bond veya LACP tipindeki arayüzler kabul edilir; başka bir tip seçilirse kayıt sunucu tarafından reddedilir. Etiketli (tagged) VLAN trafiğinin geçebilmesi için, seçilen üst arayüzün bağlı olduğu switch portunun ilgili VLAN'ları taşıyacak şekilde (trunk/tagged) yapılandırılmış olması gerekir.
INFO
Details
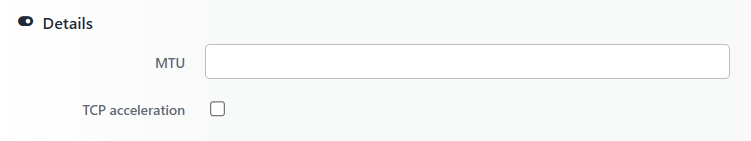
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration) açılır; bölüm varsayılan olarak kapalıdır.
 Details
MTU
Arayüzün maksimum iletim birimi (Maximum Transmission Unit) değeri girilir. Alan boş bırakıldığında MTU ayarlanmaz ve çekirdeğin üst arayüzden türettiği varsayılan değer geçerli olur (VXLAN'da üst arayüz MTU'sundan 50 bayt küçük); 0 girilmesi de aynı sonucu verir. Mevcut bir MTU bu alanla sıfırlanamaz. Formda üst sınır zorlanmaz; jumbo frame gerektiren ortamlarda 9000 gibi değerler kullanılabilir, ancak değer üst arayüz ve switch tarafındaki MTU ile tutarlı olmalıdır. MTU, ekleme sonrasındaki sistem eşitleme geçişinde uygulanır.
TCP Acceleration
Etkinleştirildiğinde arayüzde Receive Flow Steering (RFS) açılır: gelen paketler, ilgili bağlantıyı işleyen uygulamanın çalıştığı CPU çekirdeğine yönlendirilir; böylece önbellek yerelliği artar ve yüksek trafikli arayüzlerde performans iyileşir. Varsayılan olarak kapalıdır.
INFO
Add Interface
Add interface butonuna tıklanarak VLAN arayüzü oluşturulur. Formda hatalı alan varken buton pasiftir. Kayıt onay istemeden arka planda uygulanır, arayüz otomatik olarak açılır ve form sekmesi kapanır; sunucu kaydı reddederse hata penceresi açılır ve form açık kalır.
VXLAN Arayüz Ekleme Formu
Bir Layer-2 segmentini Layer-3 ağı üzerinden tünellemek için VXLAN arayüzü eklenir.
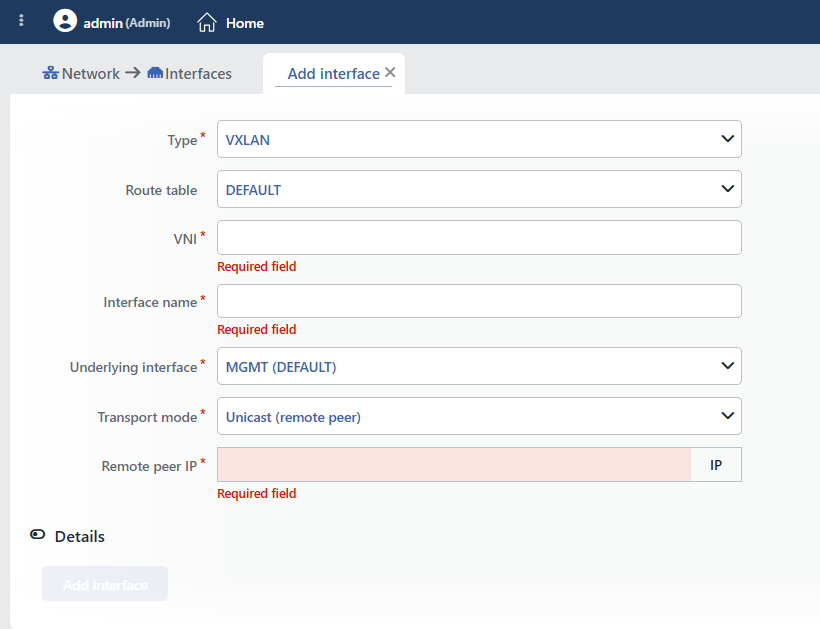 VXLAN Arayüz Ekleme Formu
INFO
Type
VXLAN seçilir. VXLAN, bir VNI (VXLAN Network Identifier) ile tanımlanan Layer-2 segmentini UDP paketleri içinde Layer-3 ağı üzerinden taşır.
INFO
Route Table
VXLAN arayüzünün oluşturulacağı route tablosu seçilir; özel bir tablo eklenmemişse arayüz otomatik olarak DEFAULT route tablosuna eklenir.
INFO
VNI
VXLAN ağ tanımlayıcısı girilir (1 – 16777215; zorunlu, varsayılan değeri yoktur). Aynı route tablosunda aynı VNI ikinci kez tanımlanamaz. Aralık dışı değerde "VNI must be in range 1-16777215" uyarısı verilir.
INFO
Interface Name
VXLAN arayüzüne benzersiz ve açıklayıcı bir isim girilir (kurallar VLAN formundaki Interface name alanıyla aynıdır).
INFO
Underlying Interface
Tünel paketlerinin gönderilip alınacağı alt arayüz seçilir. Listede cihazdaki tüm arayüzler sunulur; bond/LACP üyeleri pasiftir. Alt arayüz olarak yalnızca ETH, VLAN, Bond veya LACP tipindeki arayüzler kabul edilir; başka bir tip seçilirse kayıt sunucu tarafından reddedilir.
INFO
Transport Mode
Tünelin karşı uçlara nasıl ulaşacağı seçilir; seçime göre aşağıdaki alanlardan yalnızca biri görünür:
- Unicast (remote peer): tek bir uzak uç ile çalışılır. Varsayılan.
- Unicast (multiple peers): birden fazla uzak uç tanımlanır.
- Multicast group: uçlar bir multicast grubu üzerinden bulunur.
Remote Peer IP
Unicast (remote peer) seçildiğinde görünür. Karşı ucun IP adresi girilir; zorunludur.
Peer IPs
Unicast (multiple peers) seçildiğinde görünür. Karşı uçların IP adresleri satır satır eklenir; en az bir adres zorunludur. Aynı adres iki kez girildiğinde "Elements must be unique" uyarısı verilir; tüm adresler aynı IP sürümünde (IPv4 ya da IPv6) olmalıdır.
Multicast Group
Multicast group seçildiğinde görünür. Kullanılacak multicast grup adresi girilir; adresin gerçekten multicast aralığında olması gerekir, aksi hâlde kayıt sunucu tarafından reddedilir.
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar açılır; bölüm varsayılan olarak kapalıdır. VXLAN tipinde bu bölümde ek alanlar bulunur:
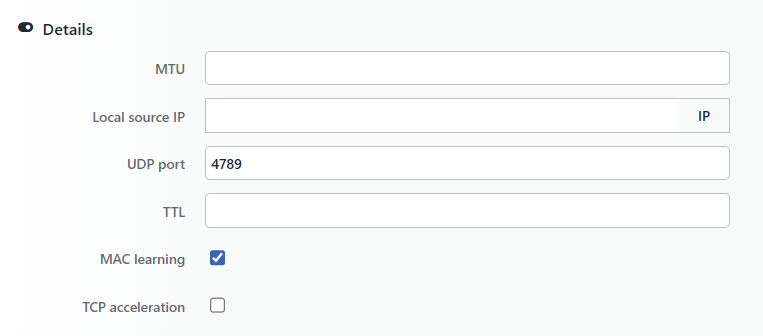 VXLAN Details Bölümü
MTU
VLAN formundaki MTU alanıyla aynıdır. Tünel başlığı nedeniyle VXLAN arayüzünün MTU'su, alt arayüzün MTU'sundan küçük tutulmalıdır.
Local Source IP
Tünel paketlerinde kaynak olarak kullanılacak yerel IP adresi girilir; isteğe bağlıdır. Girildiğinde karşı uç adresleriyle aynı IP sürümünde olmalıdır.
UDP Port
Tünel için kullanılacak UDP hedef portu girilir (1 – 65535, varsayılan 4789).
TTL
Tünel paketlerinin TTL değeri girilir (1 – 255); isteğe bağlıdır.
MAC Learning
Uzak uçlardan öğrenilen MAC adreslerinin dinamik olarak kaydedilmesini sağlar; varsayılan olarak açıktır.
TCP Acceleration
VLAN formundaki TCP acceleration alanıyla aynıdır.
INFO
Add Interface
Add interface butonuna tıklanarak VXLAN arayüzü oluşturulur; davranış VLAN formundaki gibidir.
V-ETH (MACVTAP) Arayüz Ekleme Formu
Üst arayüz üzerinde, ana arayüzden bağımsız MAC adresli sanal bir arayüz oluşturmak için V-ETH arayüzü eklenir.
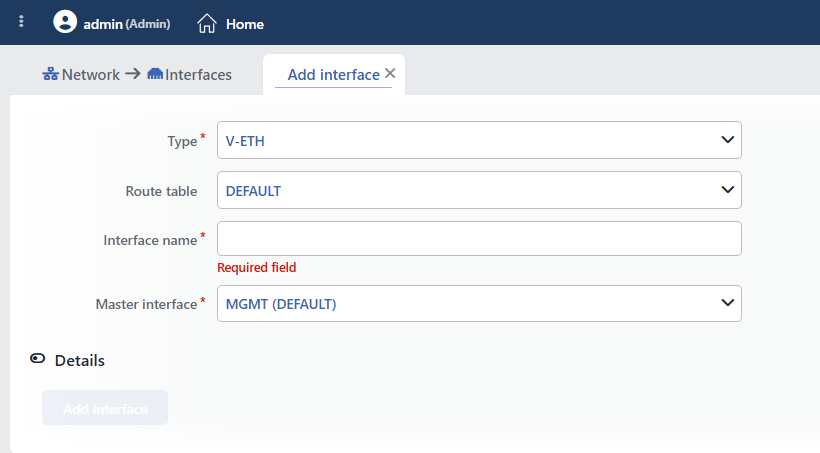 V-ETH (MACVTAP) Arayüz Ekleme Formu
INFO
Type
V-ETH seçilir. V-ETH (MACVTAP), seçilen üst arayüz üzerinde köprü (bridge) modunda çalışan sanal bir arayüz oluşturur. Bu arayüz, üst arayüzün MAC adresinden bağımsız bir MAC adresiyle çalışır.
INFO
Route Table
V-ETH arayüzünün oluşturulacağı route tablosu seçilir; özel bir tablo eklenmemişse arayüz otomatik olarak DEFAULT route tablosuna eklenir.
INFO
Interface Name
V-ETH arayüzüne benzersiz ve açıklayıcı bir isim girilir (kurallar VLAN formundaki Interface name alanıyla aynıdır).
INFO
Master Interface
V-ETH'ın oluşturulacağı üst arayüz seçilir. Listede cihazdaki tüm arayüzler sunulur; bond/LACP üyeleri pasiftir. Üst arayüz olarak yalnızca ETH, VLAN, Bond veya LACP tipindeki arayüzler kabul edilir; başka bir tip seçilirse kayıt sunucu tarafından reddedilir.
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration) açılır; bölüm varsayılan olarak kapalıdır. Alanlar VLAN formundakiyle aynıdır.
Details
INFO
Add Interface
Add interface butonuna tıklanarak V-ETH arayüzü oluşturulur; davranış VLAN formundaki gibidir.
V-ETH(Peer) Arayüz Ekleme Formu
İki uç arasında sanal bir ethernet kablosu oluşturmak için V-ETH(Peer) arayüzü eklenir. Çift, iki ayrı ekleme işlemiyle kurulur: önce ilk uç eşsiz oluşturulur, ardından ikinci uç eklenirken ilk uç eş olarak seçilir.
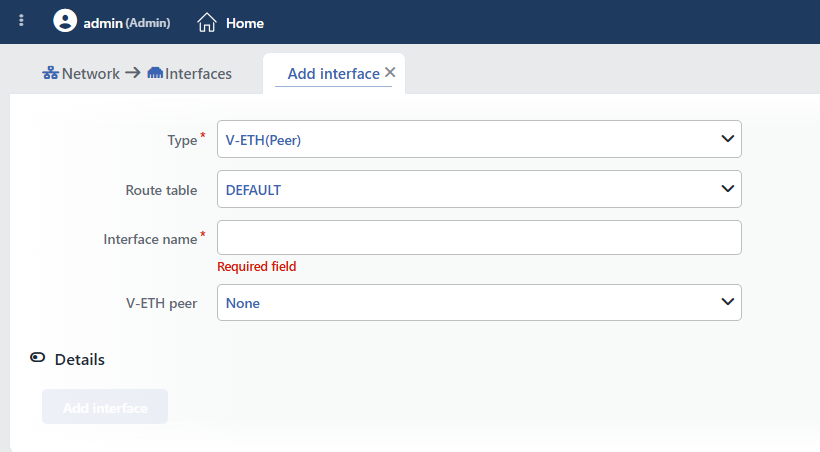 V-ETH(Peer) Arayüz Ekleme Formu
INFO
Type
V-ETH(Peer) seçilir. İki uç arasında sanal bir ethernet kablosu oluşturur; uçlar farklı route tablolarına yerleştirilerek birbirinden izole tabloların kontrollü şekilde iletişim kurması sağlanır.
INFO
Route Table
V-ETH(Peer) arayüzünün bu ucunun oluşturulacağı route tablosu seçilir. Her uç kendi route tablosunu taşır; tablolar arası iletişim için diğer ucun farklı bir route tablosunda oluşturulması beklenir, ancak form bunu zorlamaz.
INFO
Interface Name
V-ETH(Peer) arayüzüne benzersiz ve açıklayıcı bir isim girilir (kurallar VLAN formundaki Interface name alanıyla aynıdır). Peer çiftlerinde tutarlı isimlendirme önerilir (ör. veth_rt1_rt2, veth_rt2_rt1).
INFO
V-ETH Peer
Bu ucun bağlanacağı eş V-ETH(Peer) arayüzü seçilir. Liste None seçeneği ile henüz eşleştirilmemiş V-ETH(Peer) arayüzlerinden oluşur; alan zorunlu değildir ve ilk uç eklenirken None bırakılır. İkinci uç eklenirken ilk uç seçildiğinde iki arayüz karşılıklı olarak eşleştirilir.
WARNING
Eşi None olan bir uç yapılandırmada ve listede görünür, ancak ikinci uç onunla eşleşene kadar sistemde bir ağ cihazı olarak oluşturulmaz. Çiftin çalışması için her iki uç da eklenmeli ve arayüzlere IP adresi atanmalıdır.
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration) açılır; bölüm varsayılan olarak kapalıdır. Alanlar VLAN formundakiyle aynıdır.
Details
INFO
Add Interface
Add interface butonuna tıklanarak V-ETH(Peer) arayüzü oluşturulur; davranış VLAN formundaki gibidir.
Bond (Balance-rr) Arayüz Ekleme Formu
Birden fazla fiziksel arayüzü Round-Robin ile birleştirmek için Bond arayüzü eklenir.
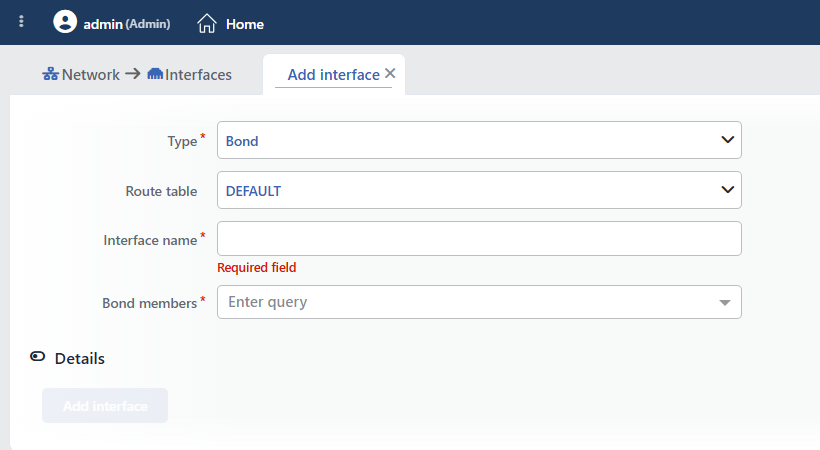 Bond (Balance-rr) Arayüz Ekleme Formu
INFO
Type
Bond seçilir. Bond (Balance-rr), birden fazla fiziksel arayüzü tek bir mantıksal arayüz olarak birleştirir; paketler Round-Robin algoritmasıyla sırayla farklı fiziksel arayüzlerden gönderilir. TR7 bu arayüzü çekirdek seviyesinde mode=balance-rr ve miimon=100 (100 ms link izleme aralığı) parametreleriyle oluşturur; bu parametreler formdan değiştirilemez.
WARNING
Bond (Balance-rr) modu switch tarafında özel yapılandırma gerektirmez ancak bazı senaryolarda paket sıralama sorunlarına neden olabilir. Üretim ortamlarında LACP kullanımı önerilir.
INFO
Route Table
Bond arayüzünün oluşturulacağı route tablosu seçilir; özel bir tablo eklenmemişse arayüz otomatik olarak DEFAULT route tablosuna eklenir. Üye arayüzler, kayıt sırasında bond'un route tablosuna otomatik taşınır.
INFO
Interface Name
Bond arayüzüne benzersiz ve açıklayıcı bir isim girilir (kurallar VLAN formundaki Interface name alanıyla aynıdır; ör. bond0_uplink, bond1_storage).
INFO
Bond Members
Bond'a dahil edilecek fiziksel arayüzler seçilir; çoklu seçim yapılabilir. Listede cihazdaki tüm arayüzler sunulur ve liste süzülmez; kayıt sırasında sunucu şu kuralları uygular:
- Üyeler fiziksel (ETH) arayüz olmalıdır.
- Üyelerin üzerinde IP adresi, yönlendirme, VLAN, VXLAN veya V-ETH bulunmamalıdır (ör. "Interface '...' has N IPs" hatası).
- Üyeler başka bir bond/LACP veya bridge üyesi ya da korumalı (yönetim erişim IP'si taşıyan ya da cluster eşitleme arayüzü olan) bir arayüz olmamalıdır.
Seçilen tüm arayüzlerin aynı hız ve duplex modunda olması önerilir.
WARNING
Form, üye seçilmeden kaydetmeye izin verir; üyesiz bir bond işlevsizdir. En az iki fiziksel arayüz seçilmelidir.
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration) açılır; bölüm varsayılan olarak kapalıdır. Alanlar VLAN formundakiyle aynıdır.
Details
INFO
Add Interface
Add interface butonuna tıklanarak Bond arayüzü oluşturulur; davranış VLAN formundaki gibidir.
LACP (IEEE 802.3ad) Arayüz Ekleme Formu
Switch ile koordineli, yedekli ve yüksek bant genişlikli bağlantı için LACP arayüzü eklenir.
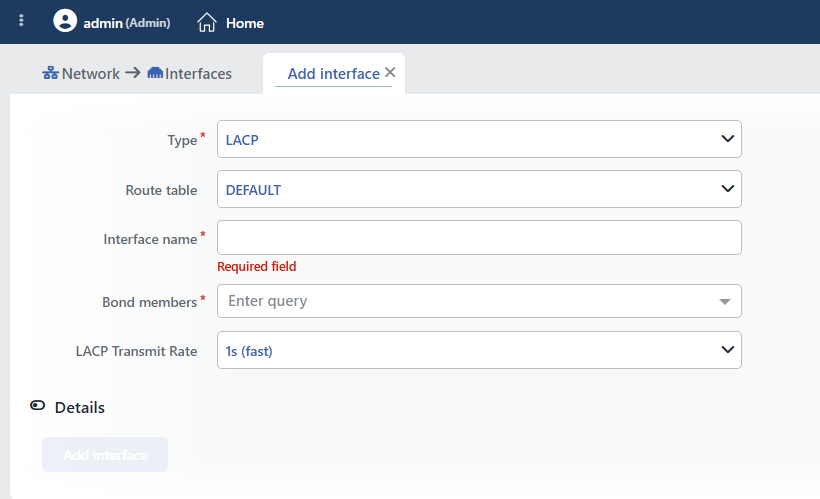 LACP (IEEE 802.3ad) Arayüz Ekleme Formu
INFO
Type
LACP seçilir. LACP (Link Aggregation Control Protocol, IEEE 802.3ad), birden fazla fiziksel arayüzü switch ile koordineli şekilde birleştirerek hem yedeklilik hem de toplam bant genişliği artışı sağlayan endüstri standardı protokoldür. TR7 bu arayüzü çekirdek seviyesinde mode=802.3ad ve miimon=100 (100 ms link izleme aralığı) parametreleriyle oluşturur; hash politikası ve ad_select gibi diğer 802.3ad parametreleri çekirdek varsayılanlarında kalır. Formdan yalnızca LACP iletim hızı (lacp_rate) değiştirilebilir.
INFO
Route Table
LACP arayüzünün oluşturulacağı route tablosu seçilir; özel bir tablo eklenmemişse arayüz otomatik olarak DEFAULT route tablosuna eklenir. Üye arayüzler, kayıt sırasında LACP arayüzünün route tablosuna otomatik taşınır.
INFO
Interface Name
LACP arayüzüne benzersiz ve açıklayıcı bir isim girilir (kurallar VLAN formundaki Interface name alanıyla aynıdır; ör. lacp0_dc_uplink, lacp1_storage).
INFO
Bond Members
LACP grubuna dahil edilecek fiziksel arayüzler seçilir; çoklu seçim yapılabilir. Bond formundaki kurallar aynen geçerlidir: liste süzülmez, üyeler üzerinde IP/yönlendirme/alt arayüz bulunmayan ve başka bir bond/bridge'e bağlı olmayan fiziksel (ETH) arayüzler olmalıdır. Seçilen arayüzlerin switch tarafında da aynı LACP grubunda yapılandırılmış olması gerekir.
TIP
LACP için en az iki fiziksel arayüz seçilmelidir; form üyesiz kaydı engellemez. Tüm arayüzlerin aynı hız ve duplex ayarlarında olduğundan emin olun.
INFO
LACP Transmit Rate
LACP PDU (Protocol Data Unit) gönderim hızı seçilir; bu ayar TR7 ile switch arasındaki LACP senkronizasyon frekansını belirler:
- 1s (fast): LACP PDU'lar her 1 saniyede gönderilir. Link arızasında daha hızlı failover sağlar, daha fazla kontrol trafiği oluşturur. Kritik bağlantılar için önerilir. Varsayılan.
- 30s (slow): LACP PDU'lar her 30 saniyede gönderilir. Daha az kontrol trafiği oluşturur, arıza tespiti daha yavaştır. Stabil ortamlar için uygundur.
WARNING
LACP Transmit Rate, switch tarafındaki yapılandırma ile uyumlu olmalıdır. Uyumsuzluk durumunda LACP grubu düzgün çalışmayabilir.
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration) açılır; bölüm varsayılan olarak kapalıdır. Alanlar VLAN formundakiyle aynıdır.
Details
INFO
Add Interface
Add interface butonuna tıklanarak LACP arayüzü oluşturulur; davranış VLAN formundaki gibidir.
Bridge Arayüz Ekleme Formu
Birden fazla arayüzü aynı L2 segmentine bağlayarak sanal bir L2 switch oluşturmak için Bridge arayüzü eklenir.
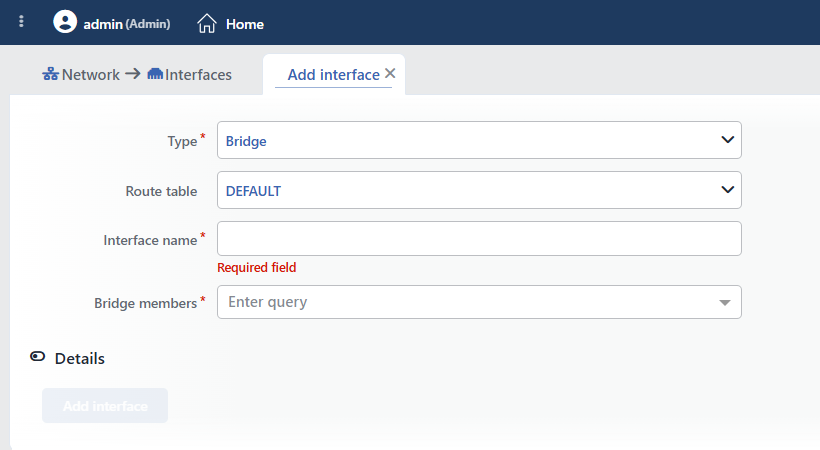 Bridge Arayüz Ekleme Formu
INFO
Type
Bridge seçilir. Bridge, iki veya daha fazla arayüzü aynı Layer 2 segmentine bağlayarak sanal bir L2 switch oluşturur. Bridge'e bağlı tüm arayüzler aynı broadcast domain'inde bulunur.
INFO
Route Table
Bridge arayüzünün oluşturulacağı route tablosu seçilir; özel bir tablo eklenmemişse arayüz otomatik olarak DEFAULT route tablosuna eklenir.
INFO
Interface Name
Bridge arayüzüne benzersiz ve açıklayıcı bir isim girilir (kurallar VLAN formundaki Interface name alanıyla aynıdır; ör. br0_dmz, br1_internal).
INFO
Bridge Members
Bridge'e dahil edilecek arayüzler seçilir; çoklu seçim yapılabilir. Listede cihazdaki tüm arayüzler sunulur ve liste süzülmez; kayıt sırasında sunucu şu kuralları uygular:
- Üyeler bridge ile aynı route tablosunda olmalıdır (aksi hâlde "Must be in the same namespace" hatası).
- Üyeler bir bond/LACP üyesi, başka bir bridge'in üyesi ("... is a bridge member" hatası) ya da korumalı (yönetim erişim IP'si taşıyan ya da cluster eşitleme arayüzü olan) bir arayüz olmamalıdır.
Seçilen tüm arayüzler aynı L2 segmentine bağlanır ve aralarında L2 switching yapılır. Form üyesiz kaydı engellemez.
WARNING
TR7, bridge'i STP kapalı olarak oluşturur; döngü koruması switch tarafında sağlanmalıdır. Bridge oluşturulurken L2 döngülerine dikkat edilmeli, switch tarafında Spanning Tree Protocol (STP) yapılandırmasının uygun olduğundan emin olunmalıdır.
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration) açılır; bölüm varsayılan olarak kapalıdır. Alanlar VLAN formundakiyle aynıdır.
Details
INFO
Add Interface
Add interface butonuna tıklanarak Bridge arayüzü oluşturulur; davranış VLAN formundaki gibidir.
