
Smarter by Design.Simpler for Business
vService
vService Nedir?
vService, TR7 Load Balancer'ın temel yapı taşıdır. Bir vService; bir sanal IP adresi ve port üzerinde istemci trafiğini dinleyen, gelen her isteği yapılandırılmış kurallar ve profiller zincirinden geçiren ve sonucu, seçilen yük dengeleme algoritmasına göre sağlıklı bir Kurum Servisine (tek hedef) veya Kurum Servisi Grubuna yönlendiren servis tanımıdır.
Sektörde virtual server veya listener olarak bilinen kavramın TR7'deki karşılığıdır. Bir uygulamayı ağda yayına almak her zaman bir vService tanımlamakla başlar: vService, trafiğin nereden karşılanacağını, hangi kurallardan geçeceğini ve nereye dağıtılacağını tanımlayan yapıdır.
3 Tip
vService tipi
HTTP (L7) · L7 TCP · Network (L4)
L4–L7
Çalışma katmanı
Paket düzeyinden tam HTTP farkındalığına
Tek IP
Giriş noktası
Arka uç altyapısını istemciden soyutlar
Merkezî
Politika kontrolü
SSL, WAF/AGS, kural ve profiller tek noktada
Sağlık
Yüksek erişilebilirlik
Yalnızca sağlıklı Kurum Servislerine dağıtım
Profiller
Yeniden kullanılabilir
Önbellek, sıkıştırma, log, zaman aşımı, limit…
Virtual Hosting
Çoklu domain
Tek IP:port üzerinde çok sayıda ayrı vService (SNI ya da Host başlığı)
Content Switching
İçerik tabanlı yönlendirme
Path, başlık, çerez veya SNI'ye göre farklı hedeflere
SSL Offloading
TLS sonlandırma
Şifre çözme TR7'de; arka uç sunucu yükü azalır
Tek Ekran
Kolay yönetim
Tüm kural, profil ve hedefler tek yapılandırmada
Bir vService neyi bir araya getirir?
- Frontend: Trafiğin hangi IP:port üzerinde, hangi protokolde (HTTP / TCP / Network) karşılanacağı ve SSL/TLS davranışı.
- Hedef: Trafiğin iletileceği Kurum Servisi veya Kurum Servisi Grubu.
- Kurallar: Koşul + aksiyon çiftleri ve koşullu yönlendirme (Content Switching) ile isteğin değerlendirilmesi, işlenmesi, yönlendirilmesi veya bloklanması.
- Profiller: Önbellek, sıkıştırma, trusted proxy, log, rapor, bildirim, zaman aşımı ve limit profilleri; bir kez tanımlanıp bağlanan yeniden kullanılabilir ayar paketleridir. Sağlık denetimi profili Kurum Servisine ya da Kurum Servisi Grubuna atanır; SSL/TLS davranışı TLS Security Profiles ile, oturum sürekliliği (persistence) vService'in kendi ayarıyla belirlenir.
- Güvenlik: WAF, DDoS & Threat Protection, AGS ve IP itibar katmanlarının bu servise bağlanması.
Neden vService?
vService, yük dengeleyicinin yalnızca trafiği dağıtan bir bileşen olmaktan çıkıp; güvenlik, performans ve kullanılabilirlik açısından merkezî bir kontrol noktası hâline geldiği yerdir.
- Tek giriş noktası. İstemci, arkadaki onlarca sunucuyu değil tek bir vService adresini (sanal IP) görür. Kurum Servisleri eklense, çıkarılsa, bakıma alınsa veya taşınsa bile dışarıya bakan adres değişmez; arka uç altyapısı istemciden soyutlanır.
- Politika uygulama merkezi. SSL sonlandırma, WAF/AGS, koşul/aksiyon kuralları ve tüm trafik profilleri vService düzeyinde bağlanır; bir isteğe uygulanacak politikaların tamamı tek noktadan yönetilir.
- Tip esnekliği. Aynı yönetim yüzeyi üç çalışma tipini destekler: uygulama katmanında tam HTTP farkındalığı (HTTP), HTTP olmayan TCP uygulamaları (L7 TCP) ve yüksek başarımlı paket düzeyi dağıtım (Network). Tip, oluşturma anında seçilir ve o vService'te hangi alanların geçerli olacağını belirler.
Desteklenen Protokoller
vService'ler ile başlıca aşağıdaki protokol grupları için yük dengeleme yapılır:
| Protokol Grubu | Örnek Protokoller | Kullanılan vService Tipi |
|---|---|---|
| Web | HTTP, HTTPS, HTTP/2, HTTP/3 (QUIC), WebSocket | HTTP |
| Veritabanı | SQL, Oracle, MySQL, PostgreSQL | L7 TCP |
| Mesajlaşma | MQTT, AMQP, FIX | L7 TCP |
| Dosya Transfer | FTP (kontrol kanalı), SFTP | L7 TCP |
| VoIP / Multimedya | SIP, RTP | Network |
| Ağ Servisleri | LDAP → L7 TCP · DNS, RADIUS → Network | L7 TCP · Network |
| Diğer | gRPC → HTTP · RDP → L7 TCP · SNMP → Network | HTTP · L7 TCP · Network |
Tip seçimi protokolün nasıl taşındığına göre yapılır: HTTP olarak ayrıştırılması gereken trafik HTTP, bağlantı düzeyinde taşınan TCP protokolleri L7 TCP, UDP ve ham IP protokolleri ise Network tipiyle sunulur. Tiplerin ayrıntısı vService Tipleri bölümünde açıklanır.
vService Tipleri
TR7 üzerinde 3 farklı vService tipi bulunur. Her tip farklı kullanım senaryoları için optimize edilmiştir. Type alanı, vService'in davranışını ve kullanılabilir alanlarını belirleyen ayırt edici (discriminator) alandır.
HTTP (L7)
En zengin tip
Uygulama katmanında tam HTTP farkındalığı; web siteleri, API'ler ve web uygulamaları için. TR7'nin en geniş özellik setine sahip tipidir.
- HTTP/1.1 · HTTP/2 · HTTP/3 (QUIC) · WebSocket · SSE · gRPC
- SSL/TLS sonlandırma (TLS 1.0–1.3) · SNI · çoklu sertifika
- 13 yük dengeleme algoritması (hash tabanlı Source/URI/URL Param/HDR dâhil)
- Oturum sürekliliği: New/Current Cookie · Hash · SAM
- WAF · AGS · DDoS & Threat Protection · IP İtibar
- Virtual Hosting (tek IP:port'ta çok domain) · İçerik tabanlı yönlendirme
- Önbellek · Sıkıştırma (GZIP/Deflate) · X-Forwarded-For · Trusted Proxy
- Actions (istek/yanıt) · QOS · Bandwidth · Timeout · vService Limits
- Log · SSL Güvenliği · Bildirim · Rapor profilleri
L7 TCP
TCP servisleri
HTTP olmayan TCP tabanlı protokoller için Layer 7 proxy; RDP, SQL, LDAP, SMTP, MQTT gibi servisler için.
- SSL/TLS sonlandırma (TCP + TLS) · SNI (sonlandırmadan da okunur)
- 10 yük dengeleme algoritması (RDP Cookie self-persistent dâhil)
- Oturum sürekliliği: Hash (Akıllı Değişkenle tanımlanan anahtar: kaynak IP · SNI · hedef IP/port · JA3 · ülke)
- TCP seviyesi İçerik tabanlı yönlendirme (SNI · kaynak IP · port · SSL cipher/versiyon · RDP cookie)
- Actions: TCP Connection Management · Quarantine · Advanced Traffic Inspection · Create Traffic Variable · Manual Action
- DDoS & Threat Protection · IP İtibar
- QOS · Bandwidth · Timeout · vService Limits
- Log · SSL Güvenliği · Bildirim · Rapor profilleri
- RDP · SQL · LDAP · SMTP · MQTT · Redis
Network (L4)
Paket düzeyi
Layer 3/4 paket düzeyi dağıtım (bağlantı sonlandırma yok); DNS, NTP, SIP, Syslog gibi UDP ve ham IP servisleri için, minimum gecikmeyle.
- TCP - L4 · UDP - L4 · ANY - L3 (ICMP/GRE/IPsec dâhil tüm IP protokolleri)
- LB modları: Direct Server Return (DSR) · Route Mode (NAT) · Source NAT (SNAT)
- 7 yük dengeleme algoritması (Source/Destination Hash · Locality-Based LC dâhil); ANY - L3 protokolünde 2
- Oturum sürekliliği: L4 Persistence (kaynak IP) · SIP Persistence (Call-ID)
- Port Range anahtarı (port aralığının güvenlik duvarı üzerinden dağıtılması)
- Route Table ile ağ segmenti seçimi
- Sağlık denetimi (TCP - L4 ve UDP - L4 protokollerinde)
- Minimum gecikme (paket düzeyi, sonlandırma yok)
- DNS · NTP · Syslog · SNMP · SIP · RADIUS
Neden "L7 TCP"?
Tip, arayüzde Type alanında ve vService listesinin Type kolonunda L7 TCP olarak görünür; TCP adı yalnızca frontend protokol seçicisinde (TCP / TCP + TLS) kullanılır.
HTTP ve L7 TCP, aynı Layer 7 (uygulama katmanı) proxy çekirdeğinde çalışır ve ikisi de bağlantıyı TR7 üzerinde sonlandırır; aralarındaki fark, akışın nasıl işlendiğidir:
- HTTP tipi trafiği HTTP protokolü olarak ayrıştırır; başlık, yol (path) ve çerez düzeyinde farkındalık sağlar.
- L7 TCP tipi trafiği HTTP olarak ayrıştırmaz; akışı bağlantı düzeyinde işler ve gerektiğinde TLS ClientHello (SNI) ile RDP çerezi düzeyinde inceler. Bu sayede SSL sonlandırma, SNI okuma ve içerik tabanlı yönlendirme yapılır.
Adın L7 ile başlaması bu nedenledir: bu tip, paket düzeyinde çalışan ve bağlantı sonlandırmayan Network (L4) tipinden farklı olarak, TCP üzerinde çalışan bir Layer 7 proxy'dir.
TIP
Web/HTTPS trafiğinin tamamı HTTP tipindedir ve WAF, AGS, önbellek gibi katmanların çoğu yalnızca bu tipte kullanılabilir. HTTP olmayan bir TCP uygulaması (veritabanı, RDP vb.) için L7 TCP; UDP servisleri veya ham L4 performans için Network seçilir.
Özellik / Yetenek Karşılaştırması
| Özellik / Yetenek | HTTP | L7 TCP | Network |
|---|---|---|---|
| Çalışma katmanı | L7 (HTTP) | L7 (TCP akışı) | L3 / L4 (paket düzeyi) |
| Protokol desteği | HTTP / HTTPS / HTTP/2 / HTTP/3 | TCP | TCP / UDP / ANY |
| Bağlantı sonlandırma | ✓ | ✓ | ✗ |
| SSL/TLS Offloading / Termination | ✓ | ✓ | ✗ |
| HTTP/2 · HTTP/3 (QUIC) | ✓ | ✗ | ✗ |
| Virtual Hosting | ✓ | ✗ | ✗ |
| İçerik tabanlı yönlendirme (Content Switching) | ✓ | ✓ | ✗ |
| SNI tabanlı yönlendirme | ✓ | ✓ | ✗ |
| Koşullar / Aksiyonlar | ✓ | ✓ | ✗ |
| Conditional Backend Services | ✓ | ✓ | ✗ |
| Debug (koşullu loglama) | ✓ | ✗ | ✗ |
| WAF | ✓ | ✗ | ✗ |
| DDoS & Threat Protection | ✓ | ✓ | ✗ |
| IP İtibar (IP Reputation) / kara-beyaz liste | ✓ | ✓ (DDoS & Threat Protection üzerinden) | ✗ |
| AGS | ✓ | ✗ | ✗ |
| Önbellek (Cache) | ✓ | ✗ | ✗ |
| Sıkıştırma (Compression) | ✓ | ✗ | ✗ |
| X-Forwarded-For (XFF) | ✓ | ✗ | ✗ |
| Trusted Proxy | ✓ | ✗ | ✗ |
| Profil: Log | ✓ | ✓ | ✗ |
| Profil: SSL Güvenliği | ✓ | ✓ | ✗ |
| Profil: Bildirim | ✓ | ✓ | ✗ |
| Profil: Rapor | ✓ | ✓ | ✗ |
| Profil: Limit (vService Limits) | ✓ | ✓ | ✗ |
| Profil: Zaman Aşımı (Timeout) | ✓ | ✓ | ✗ |
| QOS | ✓ | ✓ | ✗ |
| Bandwidth denetimi | ✓ | ✓ | ✗ |
| Sağlık denetimi (health check) | ✓ | ✓ | ✓ (ANY - L3 ve Port Range modunda uygulanmaz) |
| Yük dengeleme algoritmaları | ✓ (13) | ✓ (10) | ✓ (7, paket düzeyi; ANY - L3'te 2) |
| Oturum sürekliliği | ✓ (Cookie / Hash / SAM) | ✓ (Hash) | ✓ (L4 Persistence) |
| SAM (Session Affinity Manager) | ✓ | ✗ | ✗ |
| RDP Cookie | ✗ | ✓ | ✗ |
| SIP Persistence | ✗ | ✗ | ✓ |
| Network modları (DSR / Route Mode / SNAT) | ✗ | ✗ | ✓ |
| Frontend port aralığı | ✓ | ✓ | ✓ (Port Range anahtarıyla) |
| Örnek kullanım | Web uygulamaları | RDP, SQL, LDAP, SMTP, MQTT | DNS, Syslog, RADIUS, SIP |
Nasıl Çalışır?
TR7, biri uygulama katmanı biri paket düzeyi olmak üzere iki ayrı yük dengeleme çekirdeği kullanır; bu nedenle bir isteğin izlediği yol, seçilen tipe göre değişir.
HTTP ve L7 TCP (uygulama katmanı)
Bu iki tip, bağlantıyı sonlandıran ve uygulama katmanı işleme yapan ortak bir L7 çekirdekte çalışır; bu yüzden aynı gelişmiş özellik setini paylaşırlar. Gelen bir istek sırasıyla şu aşamalardan geçer:
- Frontend kabul: istek, vService'in dinlediği IP:port üzerinden karşılanır.
- SSL/TLS sonlandırma: şifreli bağlantılarda TLS oturumu TR7 üzerinde çözülür.
- Trusted Proxy: yalnızca HTTP tipinde bulunur; önde bir proxy/CDN varsa gerçek istemci IP adresi çözülür.
- Güvenlik katmanları: trafik sırasıyla (yalnızca HTTP'de) WAF ve AGS, ardından DDoS & Threat Protection ile IP İtibar katmanlarından geçirilir.
- Actions (istek): istek üzerinde tanımlı aksiyonlar (başlık, yönlendirme, rate limit vb.) uygulanır.
- Önbellek denetimi: yalnızca HTTP tipinde bulunur; istek önbellekte karşılanıyorsa yanıt bu noktada üretilir ve sonraki aşamalara girilmez.
- Content Switching: koşullu yönlendirme kurallarına göre hedef Kurum Servisi/Grubu belirlenir; hiçbir kural eşleşmezse Default Backend Services kullanılır.
- Algoritma + Oturum Sürekliliği: yük dengeleme algoritması ve persistence ayarına göre sağlıklı bir Kurum Servisi seçilir.
- Yanıt yolu: dönen yanıt, yanıt aksiyonlarından ve (yalnızca HTTP'de) önbellek ile sıkıştırma katmanlarından geçirilerek istemciye iletilir.
Network (paket düzeyi)
Bu tip, paketleri sonlandırmadan ileten yüksek başarımlı bir L3/L4 paket-dağıtım çekirdeğinde çalışır; bu yüzden minimum gecikme sunar ancak yukarıdaki L7 katmanlarını (SSL sonlandırma, WAF, önbellek, içerik yönlendirme) içermez. Paket; seçilen LB moduna (DSR / Route Mode / SNAT), algoritmaya ve L4 / SIP Persistence ayarına göre doğrudan bir Kurum Servisine yönlendirilir.
Network tipinde iki ayrı dağıtım yolu bulunur. TCP - L4 ve UDP - L4 protokollerinde paket, yukarıda anlatılan L4 dağıtım çekirdeği üzerinden iletilir. ANY - L3 protokolü seçildiğinde ya da Port Range anahtarı açıldığında paket bunun yerine güvenlik duvarı kuralları üzerinden dağıtılır: bu yolda LB modu uygulanmaz, algoritma seçenekleri Round-Robin ve Weighted Round-Robin ile sınırlıdır ve dağıtım yalnızca Kurum Servislerinin ağırlıklarına bakılarak yapılır.
Sağlık denetimi
Uygulama katmanı çekirdeğinde ve Network tipinin TCP - L4 / UDP - L4 yolunda trafik yalnızca sağlık denetiminden geçen Kurum Servislerine gönderilir; arızalı sunucular otomatik olarak devre dışı bırakılır, yeniden sağlıklı hâle geldiklerinde otomatik olarak trafiğe alınır.
ANY - L3 protokolünde ve Port Range açıkken dağıtım güvenlik duvarı kuralları üzerinden yapıldığı için sağlık denetimi sonucu dikkate alınmaz; arızalı bir Kurum Servisi de paket almaya devam eder.
vService Listeleme Ekranı
Load Balancer → Load Balancer vService List yolu izlenerek TR7 cihazı üzerinde tanımlı tüm vService'lerin listesine ulaşılır. Bu ekran üzerinden vService ekleme, düzenleme, silme, etkinleştirme ve devre dışı bırakma işlemleri yapılır.
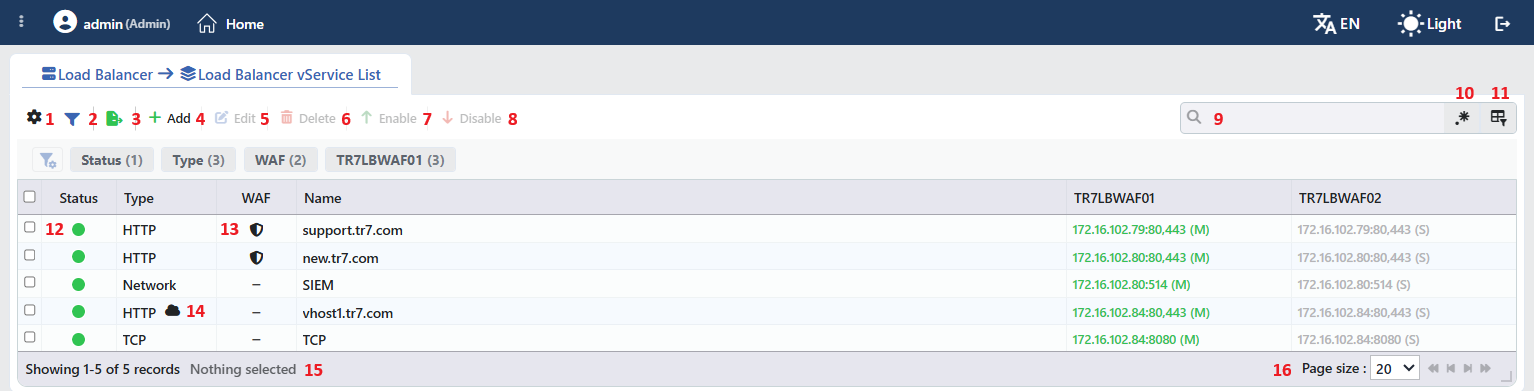 vServices Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Status | vService'in anlık durumu renkli bir daireyle gösterilir (vService Status maddesinde yer alır); cluster yapılandırmasında daire, cihaz başına iki yarıya ayrılır. |
| Type | vService tipi (HTTP, TCP, Network); Virtual Hosting tanımlı HTTP vService'lerde yanında bulut ikonu bulunur. |
| WAF | WAF etkin HTTP vService'lerde kalkan ikonu, diğerlerinde − işareti. |
| Name | vService'in adı. |
| IP | vService'in dinlediği frontend adresleri IP:port biçiminde (ör. 172.16.102.79:80,443). Cluster yapılandırmasında kolonun başlığı bu cihazın adıdır, VIP adresleri (M) ya da (S) ekiyle görünür ve eş cihazın adıyla, o cihazdaki adresleri gösteren ikinci bir kolon eklenir. |
Aşağıdaki kolon varsayılan olarak gizlidir ve kolon seçicisinden eklenir:
| Kolon | Açıklama |
|---|---|
| Algorithm | vService'in yük dengeleme algoritması. |
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; 12, 13 ve 14 numaralı öğeler tablo hücrelerindeki göstergelerdir, son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; Algorithm dışındaki kolonlar varsayılan olarak açıktır. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama (Align Left, Center, Align Right) seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, listede gösterilen vService'leri belirli kriterlere göre süzmek için kullanılır; buton etkin filtre sayısını rozetle gösterir. Şeritte Status, Type, WAF ve IP kartları bulunur (cluster yapılandırmasında IP kartı cihazın adını taşır); başlangıçta gizli olan Algorithm kolonu da süzülebilir. Kart başlığında filtre adı ile değer sayısı yer alır; karta tıklandığında değerler satır sayılarıyla altında listelenir.
Filtreleme görünümü özelleştirilebilir: kartların sırası sürüklenerek değiştirilir ve her kart için ayrı bir görünüm biçimi (kart, ızgara, etiket bulutu, halka grafik, çubuk grafik, ülke bayrakları ve benzeri) seçilir. Filtreler onay istenerek topluca sıfırlanır.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source (süzülmüş ve sıralanmış tüm veri · süzülmüş fakat özgün sıradaki veri · yalnızca görüntülenen sayfa) ile dışa aktarılacak Columns belirlenir.
Kalan alanlar seçilen biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir vService oluşturma formu açılır. Buton, Load Balancer alanında değiştirme yetkisi olmayan kullanıcılarda görüntülenmez.
Edit
Edit butonuna tıklanarak seçili vService'in düzenleme formu açılır. Buton yalnızca tek bir vService seçildiğinde etkinleşir.
Delete
Bir veya birden fazla vService seçilip Delete butonuna tıklandığında onay istenir; onaylandığında ilgili vService'ler silinir. Buton seçim yokken pasiftir.
WARNING
Silinen vService'in izleme ekranları, panoları ve kayıt görünümleri de ortadan kalkar; bu işlem geri alınamaz.
Enable
Seçili vService'ler Enable butonuyla devreye alınır; devre dışı (Disabled) durumdaki vService aktif hâle gelir ve trafik almaya başlar. Birden fazla vService seçilerek topluca uygulanır ve onay istenmez; buton seçim yokken pasiftir.
Disable
Seçili vService'ler Disable butonuyla devre dışı bırakılır; yeni bağlantı kabul edilmez. Devre dışı vService'in dinlediği IP adresleri cihaz üzerinde aktif kalmaya devam eder; yalnızca vService üzerinde tanımlı portlar devre dışı olur. Birden fazla vService seçilerek topluca uygulanır ve onay istenmez; buton seçim yokken pasiftir.
Search
Tablodaki bilgilerde arama yapmak için kullanılır. Status ve WAF kolonları aramaya dâhil edilmez.
RegExp Search
Arama kutusunun içindeki geçiş ikonuyla açılır; tablodaki bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Aynı ikona yeniden tıklandığında düz metin aramasına dönülür.
Column Based Search
Arama kutusunun içindeki geçiş ikonuyla açılır; tablodaki bilgilerde sütun bazlı arama yapmak için kullanılır. Bu görünüm açıkken serbest arama kutusu pasifleşir.
vService Status
vService'in anlık durumunu renkle gösterir:
İşlem halinde · vurgu rengivService oluşturuluyor, düzenleniyor veya yapılandırması yeniden yükleniyor.
Aktif · yeşilvService çalışıyor ve trafik alıyor.
Hata · kırmızıvService süreci ayakta değil, hiçbir Kurum Servisi sağlıklı değil, frontend IP adresi ya da arayüzü bulunamıyor veya yapılandırma hatası var.
Devre dışı · grivService elle kapatılmış ya da bağlı olduğu vDevice kapalı.
Uyarı · sarıBazı Kurum Servisleri erişilemez ya da bakım durumunda; frontend IP adreslerinde sorun var.
Bilinmiyor · koyu vurgu rengivService için henüz bir durum kaydı okunamamış.
Renkler seçili temadan gelir; farklı temalarda aynı durum farklı bir tonla gösterilir. Cluster yapılandırmasında durum göstergesi iki yarım daireye ayrılır: her yarım, ilgili cihazdaki durumu gösterir.
WAF Status
WAF kolonu her vService satırında bulunur. WAF etkin HTTP vService'lerde kalkan ikonu, diğerlerinde − işareti görüntülenir. Kolon yalnızca WAF ve AGS modül listelerinde tamamen kaldırılır.
Virtual Hosting Göstergesi
Virtual Hosting tanımlı HTTP vService'lerin Type hücresinde bulut ikonu belirir. İkonun üzerine gelindiğinde vService üzerinde tanımlı alan adlarının tamamı listelenir.
Page Information
Tanımlı toplam vService sayısı ile listede görüntülenen vService sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili vService sayısı (N selected, seçim yokken Nothing selected). Süzgeç etkinken süzgeç özeti de görüntülenir.
Page Size
Sayfada görüntülenecek maksimum vService sayısı seçilir. Varsayılan 20; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında vService'in adı bulunan bir menü açılır. Menüdeki işlemler yalnızca sağ tıklanan vService'e uygulanır; listede yapılmış seçim menüyü etkilemez.
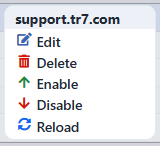 Sağ Tık Menüsü
| İşlem | Ne yapar |
|---|---|
| Edit | vService'in düzenleme formunu açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan vService'i siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
| Enable | vService'i devreye alır. |
| Disable | vService'i devre dışı bırakır. |
| Reload | vService'in yapılandırmasını yeniden yükler; vService devre dışıyken pasiftir. |
Seçilen vService'in Önizlemesi
Listede bir satıra tıklandığında ekranın sağında vService'in önizlemesi açılır. Başlıkta cihaz başına durum göstergesi, vService'in adı ve vService alt başlığı, sağ üstte ise iki işlem ile bir menü bulunur. Panel kapatıldığında liste alanının sağ üstündeki araç simgeli tutamaçla yeniden açılır; panelin açık ya da kapalı olması kullanıcı başına saklanır.
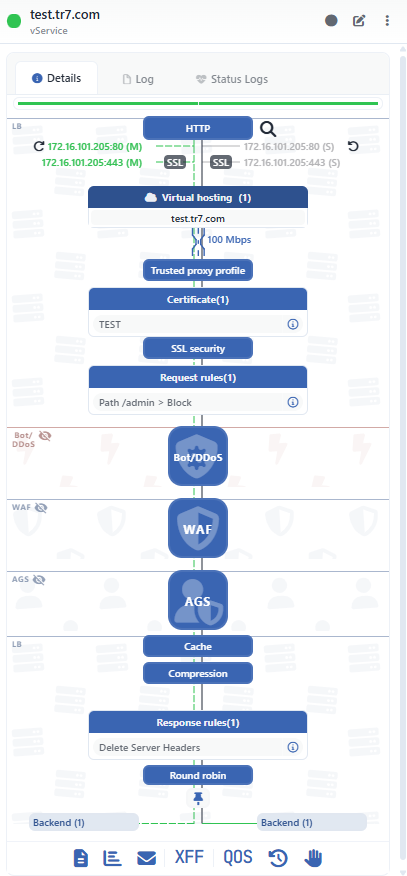 Seçilen vService'in Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | vService'in düzenleme formunu açar; Load Balancer alanında değiştirme yetkisi olmayan kullanıcılarda görüntülenmez. |
| Dashboard | vService'in Dashboard ekranını açar. |
| ⋮ | Delete, Reload, Enable ve Disable işlemlerini içeren menüyü açar; Reload vService devre dışıyken pasiftir. |
vService Dashboard ekranında aynı panelin başlığında Dashboard butonu yerine paket yakalama için tcpdump butonu bulunur (görseldeki gri daire).
Panelde üç sekme bulunur:
Details
vService yapılandırmasının görsel diyagramını gösterir; diyagramın üstünde vService'e ait durum mesajları ve yapılandırma uyarıları listelenir.
Log
vService üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Status Logs
vService'in durum değişikliği kayıtlarını listeler.
Details sekmesindeki diyagramda aşağıdakiler görsel olarak izlenir:
- Frontend IP adresleri
- HTTPS Yönlendirme durumu
- SSL Durumu
- Virtual Hosting
- Bandwidth Limitation
- Trusted Proxy Profile durumu
- Certificate
- SSL Security profili
- Request Rules (Actions)
- WAF
- AGS
- Threat & DDoS Protection
- Cache profili
- Compression profili
- Response Rules (Actions)
- Yük dengeleme algoritması
- Persistence
- Content Switching
- Kurum Servisleri ve durumları
- Log, Rapor, Bildirim, Zaman Aşımı, vService Limit profilleri
- XFF
- QOS
TIP
Diyagram üzerindeki öğelere tıklandığında ilgili profilin özet penceresi açılır; düzenleme ekranına bu pencereden geçilir.
İlgili
- Kurum Servisleri · Backend Groups: trafiğin yönlendirileceği hedefler
- Conditions · Actions: vService'e bağlanan koşul ve aksiyonlar
- Profiller: sağlık denetimi, sıkıştırma, TLS, oturum sürekliliği, log/rapor
- Tipler: HTTP (L7) · L7 TCP · Network
