
Smarter by Design.Simpler for Business
L7 DDoS & Threat Protection
L7 DDoS & Threat Protection Nedir?
L7 DDoS & Threat Protection, TR7 ana sayfasında cihazdaki bütün vService'lerin uygulama katmanı tehdit tablosunu tek ekranda toplayan görünüm sekmesidir. Sekme on dört panelden oluşur: vService başına tehdit durumu tablosu, bot skorunun dağılımı ve sınıfları, skoru üreten tespit faktörleri, korumaların istekleri nasıl sonuçlandırdığını gösteren sonuç dağılımları, DDoS tetik kırılımı ve bant sınırlaması, eşleşen IP itibar kategorileri, meydan okuma yaşam döngüsü ile ceza kutusunu kimin doldurduğu.
Panellerin on üçü, tek bir vService'in Dashboard ekranındaki panellerin cihaz geneli karşılığıdır. Bu panellerin başlığının üstünde All vServices yazar ve değer, veri üreten bütün vService'lerin toplamıdır. Sekmenin ilk paneli olan DDoS & Threat State ise başlığının üstünde vService Distribution yazan bir tablodur: aynı metriği vService başına bir satır hâlinde listeler ve yalnızca ana sayfada bulunur.
Sekmenin kapsamı HTTP ve L7 TCP vService'lerdir; koruma yalnızca bu iki tipte açılabildiği için Network (Layer 4) vService'lerin trafiği hiçbir panele katkı vermez. Rota tablolarındaki paket düzeyi koruma ayrı bir veri düzleminde çalışır ve ana sayfanın hiçbir sekmesinde temsil edilmez. Sekmenin görüntülenmesi için cihazda korumalı bir vService bulunması aranmaz; koruma hiç kullanılmıyorsa sekme açılır ancak paneller boş kalır.
14
Panel
Sekmenin alt sekmesi yoktur; panellerden yalnızca ilki koşula bağlıdır
Load Balancer
Gerekli Yetki
Sekme ve on dört panelin tamamı aynı yetki alanına bağlıdır
HTTP · L7 TCP
Toplam Kapsamı
Network (Layer 4) vService'ler hiçbir panele girmez
vService Başına
Durum Tablosu
DDoS & Threat State koruması açık her vService için ayrı satırda listelenir
L7 DDoS & Threat Protection Sekmesine Erişim
- Header Bar'ın solundaki Home kısayoluna tıklanır.
- Görünüm sekmelerinden L7 DDoS & Threat Protection seçilir.
Sekmenin alt sekmesi yoktur, bu nedenle sekme çubuğunun ikinci satırı görüntülenmez. Header Bar kısayolları için bkz. Header Bar.
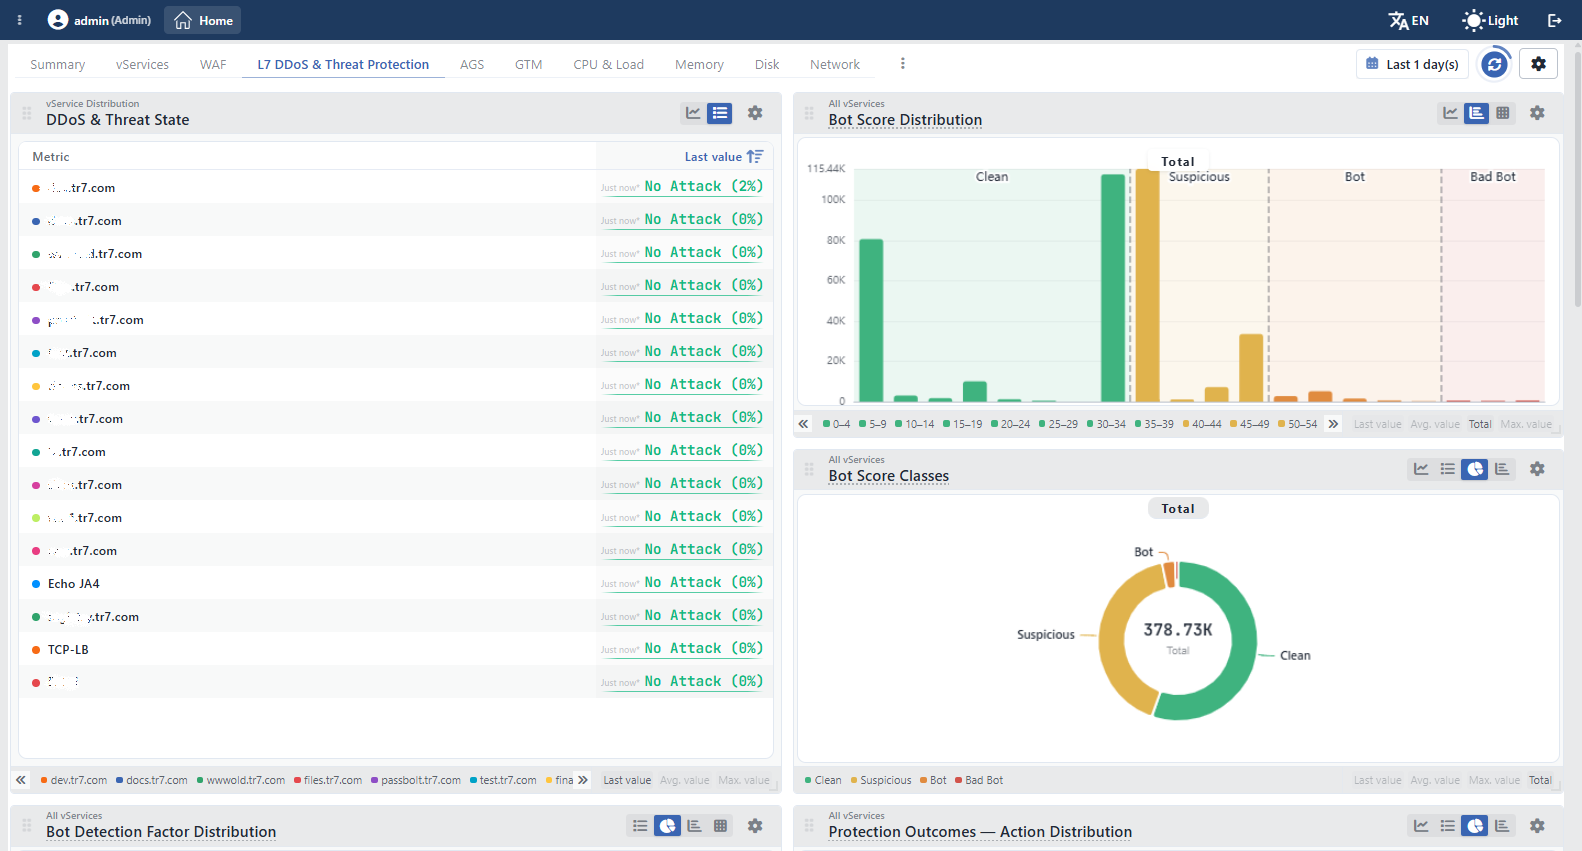 L7 DDoS & Threat Protection Sekmesi
Ekran kontrolleri bütün sekmelerde ortaktır
Zaman aralığı seçici, yenileme, ayarlar, şablon menüsü ve panellerin düzenlenmesi ana sayfanın bütün görünüm sekmelerinde aynıdır; ayrıntısı için bkz. Ekran Kontrolleri.
Paneller
L7 DDoS & Threat Protection sekmesinde 14 panel bulunur. Sekme ve panellerin tamamı Load Balancer yetkisine bağlıdır; bu yetkisi olmayan kullanıcıda, yalnızca WAF yetkisi bulunanlar dahil, sekme görünüm sekmeleri arasında hiç yer almaz.
Sekmedeki tek koşullu panel DDoS & Threat State tablosudur: tehdit durumu bant tanımları cihazdan gelmeden panel hiç oluşturulmaz ve sekme on üç panelle açılır. Diğer on üç panel, cihazda korumalı vService olup olmadığına bakılmaksızın yerleştirilir.
DDoS & Threat State tablosu sekmenin başına yerleştirilmiştir ve içerik uzadıkça iki kart yüksekliğine kadar büyür; diğer paneller bir kart boyutundadır. Kart genişliği ekran genişliğine göre değişir: yan yana sığan kart sayısı kadar kolon açılır ve kartlar kolonu doldurur.
Add Visualization menüsü bu sekmede aynı on dört paneli sunar; sekmeye eklenebilecek başka bir tehdit paneli bulunmaz. Menüden seçilen bir panel yerleşimde zaten bulunsa da ikinci kez eklenebilir.
Tek vService panosundaki bazı paneller ana sayfada bulunmaz: tek değerli DDoS & Threat State göstergesi, Threat Pressure Breakdown, altı DDoS limit karşılaştırma paneli, iki Waiting Room paneli ve Protection Modes. Bu paneller gözlenen değeri o vService'in kendi limitine, kapasitesine ya da moduna göre okur; vService'ler arasında toplanmış bir limit ya da kapasite anlam taşımadığı için toplam karşılıkları hiç üretilmez. Bunların hepsi için vService'in kendi Dashboard ekranı kullanılır.
DDoS & Threat State
Başlığın üstünde vService Distribution yazan bu tablo, L7 DDoS & Threat Protection açık her vService'i ayrı bir satırda listeler; satır adı vService'in adıdır. Koruması açılmamış vService'ler tabloda yer almaz. Değer, o vService'in 0 ile 1 arasındaki birleşik tehdit durumudur ve ait olduğu bandın adıyla birlikte No Attack (2%) biçiminde yazılır; değer bandının rengini alır.
Tabloda yalnızca Last value kolonu açık gelir ve tablo bu kolona göre büyükten küçüğe sıralı açılır; Avg. value ve Max. value panelin altındaki şeritten açılır. Tehdit durumu anlık bir okuma olduğu için ortalama ve en yüksek değer varsayılan olarak kapalıdır.
| Bant | Değer aralığı | Anlamı |
|---|---|---|
| No Attack | 0 – 0,2 | Ölçülen eksenlerde kayda değer baskı yok. |
| Low Activity | 0,2 – 0,4 | Hareketlilik var; bu bir bulgu değil, bir okumadır. |
| Possible Attack | 0,4 – 0,6 | Baskı saldırı sınırına yaklaşıyor. |
| Attack Detected | 0,6 – 0,8 | Birden çok eksen aynı anda yükselmiş. |
| Active Attack | 0,8 – 1 | Sürmekte olan saldırı. |
Panelde Stat Table ve Line Chart görünümleri sunulur; çizgi görünümünde her vService ayrı bir seridir ve bant sınırları, her biri ait olduğu bandın adını ve rengini taşıyan yatay referans çizgileri olarak gösterilir. Başlığın üzerine gelindiğinde açıklama ipucu çıkmaz. Cluster kurulumlarında her vService için iki cihazın değeri toplanmaz, büyüğü alınır. Değerin nasıl hesaplandığı ve bantların anlamı için bkz. DDoS & Threat State.
Panel yalnızca bant tanımları cihazdan geldikten sonra görüntülenir
Bant adları, sınırları ve renkleri cihazdan gelen tanım kümesinden okunur; arayüzde yedek bir kopya tutulmaz. Tanım kümesi henüz aktarılmamışsa panel hiç oluşturulmaz ve sekme on üç panelle açılır. Cihaz yeniden başladıktan sonra tehdit durumu değerleri, ikinci yavaş toplama turu tamamlanana kadar yazılmaz.
Bot Score Distribution
Başlığın üstünde All vServices yazan bu panel, bütün HTTP ve L7 TCP vService'lerde isteklere verilen bot skorlarının dağılımını gösterir. Skor 0 ile 100 arasındadır ve beşer puanlık 20 kovaya ayrılır (son kova 95 ile 100 arasını kapsar): 0–4, 5–9, 10–14 … 90–94, 95–100. Kovalar ait oldukları sınıfın rengini alır; çubuk görünümünde her sınıfın kapsadığı kova aralığı grafiğin üstünde ayrı bir satırda adlandırılır.
| Sınıf | Skor aralığı | Anlamı |
|---|---|---|
| Clean | 0 – 39 | Otomasyon belirtisi yok. |
| Suspicious | 40 – 59 | Şüpheli davranış var ancak kesin değil. |
| Bot | 60 – 84 | Büyük olasılıkla otomatik istemci. |
| Bad Bot | 85 – 100 | Kötücül otomasyon. |
Özet olarak yalnızca Total açık gelir; Last value, Avg. value ve Max. value panelin altındaki şeritten açılır. Kovalar hiçbir görünümde katlanmaz ya da yeniden sıralanmaz; sıranın kendisi anlamlıdır. Panelde Bar Chart, Line Chart ve Heatmap görünümleri sunulur. Dağılımın şeklinden okunan bilgi için bkz. Bot Score Distribution.
Bot Score Classes
Aynı isteklerin dört bot skor sınıfına dağılımını gösterir: Clean, Suspicious, Bot ve Bad Bot. Sınıflandırma cihaz üzerinde, veri toplanırken yapılır; arayüz skor kovalarını yeniden hesaplamaz. Pasta ortasında dönemin toplamı Total etiketiyle yazılır ve dilim yüzdeleri gösterilir.
Özet olarak yalnızca Total açık gelir. Seriler her zaman sınıf sırasında listelenir, değere göre sıralanmaz. Panelde Pie Chart, Line Chart, Stat Table ve Bar Chart görünümleri sunulur. Tek bir vService için bkz. Bot Score Classes.
Bot Detection Factor Distribution
Hangi tespit faktörünün ne sıklıkta tetiklendiğini, yani bot skorlarını neyin ürettiğini gösterir. Seriler yaprak faktör düzeyindedir ve alt faktör (üst faktör) biçiminde etiketlenir; renkler üst faktöre göre verilir. Panel 46 faktör serisi taşır ve Total değerine göre büyükten küçüğe sıralı açılır; hiç tetiklenmemiş faktörler listenin sonunda kalır.
Özet olarak yalnızca Total açık gelir. Panelde Pie Chart, Stat Table, Bar Chart ve Heatmap görünümleri sunulur; ısı haritasında yalnızca en yoğun 15 faktör listelenir ve hiç değer üretmeyen seriler gizlenir. Faktörlerin tam listesi ve ağırlıkları için bkz. Bot Protection.
Faktör listesi vService tipine göre daralmaz
Tek vService panosunda L7 TCP vService'lerde o protokolde tetiklenemeyen faktörler listeden düşer. Ana sayfadaki toplamda böyle bir eleme yapılmaz: cihazda yalnızca L7 TCP vService bulunsa da 46 faktörün tamamı seri olarak yer alır ve HTTP'ye bağlı olanlar sıfır değerinde kalır.
Protection Outcomes — Action Distribution
Bütün korumalar birlikte değerlendirildiğinde her isteğin nasıl sonuçlandığını gösterir. Panel birleşik görünümdür: kazanan korumanın kararı istek başına yalnızca bir kez sayılır, dolayısıyla serilerin toplamı değerlendirilen trafik hacmine eşittir.
| Seri | Anlamı |
|---|---|
| Clean | Hiçbir müdahale olmadan geçti. |
| Whitelisted | Açıkça güvenilir listede olduğu için geçti. |
| Trusted Bot | Doğrulanmış iyi bot olarak tanındı. |
| Silent Drop | Cevap verilmeden düşürüldü. |
| Blocked | Engellendi. |
| Tarpit | Yavaşlatılarak bekletildi. |
| Redirected | Başka bir adrese yönlendirildi. |
| Show Content | Alternatif içerik gösterildi. |
| CAPTCHA | Meydan okuma gösterildi. |
| Quarantined | Ceza kutusuna alındı. |
| Monitored | İzleme modunda müdahale edilecekti; istek geçirildi. |
Özet olarak yalnızca Total açık gelir; seriler Total değerine göre büyükten küçüğe sıralanır. Panelde Pie Chart, Line Chart, Stat Table ve Bar Chart görünümleri sunulur. Bant sınırlaması isteği sonlandırmadığı için bu dağılımın parçası değildir; ayrı bir panelde gösterilir. Ayrıntı için bkz. Protection Outcomes — Action Distribution.
Seriler ana sayfada vService tipine göre daralmaz
Tek vService panosunda listeden, o vService'in protokolünde hiç üretilemeyecek sonuçlar düşürülür: L7 TCP vService'te Blocked, Tarpit, Redirected, Show Content ve CAPTCHA görünmez. Ana sayfadaki toplamda bu eleme yapılmaz; on bir serinin tamamı her zaman listelenir ve cihazda karşılığı üretilmeyen seriler sıfır değerinde kalır.
Bot Protection Outcomes
Yalnızca Bot Protection'ın verdiği kararların dağılımını gösterir. Seriler Protection Outcomes — Action Distribution tablosundakilerle aynıdır; bot koruması on bir sonucun tamamını üretebildiği için bu panelde de on bir seri listelenir. Birleşik panelde bir isteğin kararı kazanan korumaya yazılırken, bu panelde yalnızca bot merceğinden bakılır; bir istek birden fazla mercekte görünebilir, bu nedenle mercek panelleri birbiriyle toplanmaz.
Bu panelde özet olarak Avg. value ve Total birlikte açık gelir; aynı ailedeki diğer üç sonuç panelinde yalnızca Total açık gelir. Panelde Pie Chart, Line Chart, Stat Table ve Bar Chart görünümleri sunulur. Tek bir vService için bkz. Bot Protection Outcomes.
IP Reputation Outcomes
Yalnızca IP Reputation Protection'ın verdiği kararların dağılımını gösterir. Panel on seri taşır: Protection Outcomes — Action Distribution tablosundaki sonuçlardan Trusted Bot bu panelde bulunmaz, çünkü itibar korumasında doğrulanmış bot için bir kaçış yolu tanımlı değildir.
Özet, sıralama ve görünümler Protection Outcomes — Action Distribution paneliyle aynıdır. Tek bir vService için bkz. IP Reputation Outcomes.
DDoS Protection Outcomes
Yalnızca L7 DDoS Protection'ın verdiği kararların dağılımını gösterir; panel on bir serinin tamamını listeler. Özet, sıralama ve görünümler Protection Outcomes — Action Distribution paneliyle aynıdır. Bant sınırlaması bu panelde de yer almaz; ayrı panel için bkz. DDoS Bandwidth Limiting. Tek bir vService için bkz. DDoS Protection Outcomes.
DDoS Bandwidth Limiting
Bant genişliği kuralıyla sınırlanan isteklerin toplamını tek seri hâlinde gösterir: Bandwidth limited. Bu istekler engellenmez, yollarına devam eder; bu nedenle sonuç dağılımının bir dilimi değil, üst üste binen ayrı bir katmandır. Bant sınırlama aksiyonu yalnızca ülke ve ağ tipi kurallarında tanımlanabilir.
Panelde dört özet kolonunun tamamı açık gelir: Last value, Avg. value, Total ve Max. value. Görünüm olarak Stat Table, Line Chart, Bar Chart ve Mini Chart sunulur; tek seri taşıdığı için küçük kart görünümü de listede yer alır. Tek bir vService için bkz. DDoS Bandwidth Limiting.
DDoS Trigger Attribution
DDoS kararının hangi alt koruma tarafından verildiğini gösterir. Her engelleme için yalnızca kazanan tetikleyici sayılır.
| Seri | Karşılığı |
|---|---|
| Source IP request rate | Kaynak adres başına istek oranı koruması. |
| Source IP connection rate | Kaynak adres başına bağlantı oranı koruması. |
| Source IP error rate | Kaynak adres başına hata oranı koruması. |
| Total request rate | vService geneli toplam istek oranı koruması. |
| Total connection rate | vService geneli toplam bağlantı oranı koruması. |
| Active source count | Etkin kaynak adres sayısı koruması. |
| Country rules | Ülke kuralları. |
| Network type rules | Ağ tipi grubu kuralları. |
| Hard ceiling (requests) | Toplam istek sert tavanı. |
| Hard ceiling (connections) | Toplam bağlantı sert tavanı. |
Ülke ve ağ tipi kuralları tek satırda toplanır; kural bazında kırılım için Event Logs ekranı kullanılır. Dört özet kolonunun tamamı açık gelir ve tablo Total değerine göre büyükten küçüğe sıralı açılır. Panelde Stat Table, Line Chart, Pie Chart ve Bar Chart görünümleri sunulur. Blokların tanımı için bkz. L7 DDoS Protection.
IP Reputation — Detected Category Distribution
Eşleşen IP itibar kategorilerinin dağılımını gösterir. Bir istek için ilk eşleşen kategori sayılır, dolayısıyla her istek tek bir kategoriye düşer ve serilerin toplamı eşleşen istek sayısına eşittir.
Kategoriler, operatörün kendi listesi ve dış besleme dâhil olmak üzere yirmi beş başlıktan oluşur: User blacklist, External, DNS Compromise, DNS Poisoning, Fraud Orders, DDoS Attack, FTP Brute-Force, Ping of Death, Phishing, Fraud VoIP, Open Proxy, Web Spam, Email Spam, Blog Spam, VPN IP, Port Scan, Hacking, SQL Injection, Spoofing, Brute-Force, Bad Web Bot, Exploited Host, Web App Attack, SSH ve IoT Targeted.
Isı haritası satırları kategorilerdir, kolonları ise zaman dilimleridir; hücre rengi o dilimdeki yoğunluğu taşır. Bu görünümde yalnızca en yoğun 15 kategori listelenir, hiç değer üretmeyen kategoriler gizlenir ve özet kutuları gösterilmez. Stat Table, Pie Chart ve Bar Chart görünümleri kategorilerin tümünü Total değerine göre sıralı listeler. Kategorilerin kural karşılıkları için bkz. IP Reputation Protection.
CAPTCHA Lifecycle
Gösterilen meydan okumaları ve ziyaretçilerin bunlarla ne yaptığını yan yana gösterir: Shown, Solved ve Failed. Shown serisi sonuç dağılımının CAPTCHA kovasından okunur; meydan okuma altyapısının kendi istekleri sayıma girmez. Dört özet kolonunun tamamı açık gelir ve tablo Total değerine göre sıralı açılır.
Panelde Stat Table, Line Chart ve Bar Chart görünümleri sunulur. Meydan okuma yalnızca HTTP vService'lerde uygulanabildiği için toplama L7 TCP vService'ler girmez. Ayarlar için bkz. Captcha.
Bu üç seri bir bölünme değildir
Gösterilen sayısı, çözülen ve başarısız toplamını aşabilir; aradaki fark meydan okumayı görüp vazgeçen ziyaretçilerdir. Bu nedenle panelde yığılmış çizgi ve pasta görünümü bilinçli olarak sunulmaz.
Action Source
Uygulanan her müdahalenin hangi korumadan geldiğini gösterir. Dört seri vardır: L7 DDoS Protection, IP Reputation Protection, Bot Protection ve Quarantine. Bir isteğin tek bir eylem sahibi vardır; bu nedenle seriler üst üste binmez ve toplamları doğrudan modülün durdurduğu istek sayısını verir. Ceza kutusu kendi başına bir kaynak sayılır.
Özet olarak yalnızca Total açık gelir ve seriler Total değerine göre sıralanır. Panelde Pie Chart, Line Chart, Stat Table ve Bar Chart görünümleri sunulur. Korumalar arası öncelik sırası ve ayrıntı için bkz. Action Source.
Who Sends to Quarantine
Paylaşılan ceza kutusuna aktörleri kimin gönderdiğini gösterir. Dört seri vardır: L7 DDoS Protection, IP Reputation Protection, Bot Protection ve Captcha. Dördüncü serinin Action Source panelindekinden farklı olduğuna dikkat edilmelidir: orada kutunun kendisi bir eylem kaynağıyken, burada kutuyu dolduranlar arasında meydan okuma yer alır.
Özet olarak yalnızca Total açık gelir. Panelde Bar Chart, Line Chart, Stat Table ve Pie Chart görünümleri sunulur. Ceza kutusunun kendisi için bkz. Quarantine.
Kapsam ve Sınırlar
INFO
- Sekme yalnızca Load Balancer yetkisiyle görüntülenir. On dört panelin tamamı aynı yetkiye bağlıdır; bu yetkisi olmayan kullanıcıda sekme görünüm sekmeleri arasında hiç yer almaz.
- Toplamlara yalnızca HTTP ve L7 TCP vService'ler girer. Koruma bu iki tipte açılabilir; Network (Layer 4) vService'lerin trafiği hiçbir panele katkı vermez. CAPTCHA Lifecycle paneline yalnızca HTTP vService'ler girer.
- Paneller korumanın açık olmasını beklemez. Cihazda L7 DDoS & Threat Protection açık hiçbir vService bulunmasa da on üç panel yerleşir ve boş kalır; yalnızca DDoS & Threat State tablosu, koruması açık vService bulunmadığında satırsız açılır.
- Panellerin boş olması korumanın çalışmadığı anlamına gelmez. Her panel ailesi yalnızca ilgili koruma veri üretiyorsa dolar: DDoS Trigger Attribution yalnızca DDoS koruması etkinken, CAPTCHA Lifecycle yalnızca etkin modda çalışan bir korumanın aksiyonu meydan okumaya yönlendiriyorsa dolar.
- Cluster'da birleştirme panele göre değişir. DDoS & Threat State tablosunda her vService için iki cihazın değeri toplanmaz, büyüğü alınır; diğer on üç panelde iki cihazın değerleri toplanarak tek seri gösterilir.
- Dağılım panellerinin verisi yavaş toplama turundan gelir. Bot skoru, sonuç dağılımları, tetik kırılımı, itibar kategorileri ve meydan okuma sayaçları her toplama turunda değil, en çok üç turda bir okunur; okunmayan turlarda bayat bir değer yazmak yerine grafikte boşluk bırakılır. Tur aralığı cihazdaki vService sayısıyla birlikte genişler: az sayıda vService'te sayaçlar üç saniyede bir, kalabalık cihazlarda yirmi saniyede bir okunur. DDoS & Threat State tablosu bu kısıtın dışındadır; değeri her toplama turunda yazılır. Panellerdeki kesikler bu nedenle olağandır.
- İnce çözünürlüklü geçmiş kısadır. Sekmenin All vServices panellerinde sayaçlar saniyelik çözünürlükte yalnızca son bir dakika, dakikalık çözünürlükte bir gün, beş dakikalık çözünürlükte bir hafta tutulur. DDoS & Threat State tablosunun arşivi daha geniştir: saniyelik çözünürlükte bir dakika, beş saniyelik çözünürlükte 24 saat, on beş saniyelik çözünürlükte üç gün, dakikalık çözünürlükte 14 gün, beş dakikalık çözünürlükte 60 gün geriye gider. Her iki ailede de daha eski aralıklar kabalaşan çözünürlükle on yıla kadar saklanır.
- vService düzeyindeki limit, kapasite ve mod panelleri bu sekmede bulunmaz. Tehdit durumunun tek değerli göstergesi, baskı kırılımı, altı DDoS limit karşılaştırma paneli, iki bekleme odası paneli ve Protection Modes yalnızca vService panosunda bulunur.
- L4 DDoS koruması ana sayfada hiç temsil edilmez. Rota tablosu düzeyindeki paket koruması ayrı bir veri düzleminden geçer; panelleri ana sayfanın hiçbir sekmesinde ve Add Visualization menüsünde yer almaz. Bunlar için L4 DDoS Protection bölümü kullanılır.
- vService kapsamı sekme üzerinden daralmaz. Paneller cihaz geneli toplamı okur; belirli bir vService'in değerleri için DDoS & Threat State tablosu ya da vService'in kendi Dashboard ekranı kullanılır.
- Kartlardan başka ekrana geçiş yoktur. DDoS & Threat State tablosundaki bir vService satırına tıklanarak o vService'in panosuna geçilmez; satıra tıklamak yalnızca o seriyi gizler ya da gösterir.
