
Smarter by Design.Simpler for Business
Quarantine
Quarantine Nedir?
Quarantine, ısrarcı bir kaynağı bir süreliğine tamamen dışarıda tutan yaptırımdır. Bir kural Quarantine moduna alındığında, eşiği aşan kaynağın adresi süreli bir listeye yazılır; o süre boyunca kaynağın yeni trafiği route tablosuna hiç giremez.
Bu kutu yaptırımın kendisini değil, süresini ve karantina girişlerinin log hedeflerine iletimini taşır. Karantinaya kimin gireceğine kurallar karar verir; ne kadar kalacağına ise burada tanımlanan tek bir değer karar verir. Her karantina girişi Quarantine History ekranına kaydedilir ve istenirse seçilen log hedeflerine de gönderilir.
10 Dakika
Varsayılan Süre
Birim saniye, dakika, saat ya da gün olarak seçilebilir
Tablo Geneli
Sürenin Kapsamı
Süre kural başına değil, route tablosundaki bütün kurallar için ortaktır
16 / 19
Gönderebilen Kural
Yönetim erişimi kuralları yalnız ana cihazın DEFAULT tablosunda sayılır
Kural Başına
Karantina Listesi
Her kuralın kendi listesi vardır; süre hepsinde aynıdır
Yeni Bağlantı
Kesilen Trafik
Kurulu oturumlar kesilmez, karantina yeni akışları durdurur
Log İletimi
Karantina Kayıtları
Girişler Log Forwarding profillerine gönderilebilir
Üst Sınır Yok
Süre Doğrulaması
Sayı alanı 1'in altını kabul etmez; yukarıda bir sınır bulunmaz
Karantina bir mod, kutu ise bir ayardır
Karışmaması gereken iki şey vardır. Quarantine, kuralların seçebildiği dört moddan biridir ve her kuralın kendi düzenleme penceresinden seçilir. Buradaki kutu ise o modun süresini ve kayıtların iletimini taşır; kendi modu yoktur ve bir kuralı karantinaya geçirmez.
Bu nedenle süre satırının başındaki durum noktası her zaman yeşildir: bir açık/kapalı durumu değil, yürürlükteki bir değeri gösterir. Log iletimi satırının noktası ise iletim tanımlı değilken gridir ve satır soluk görüntülenir.
L4 DDoS Management'ta Quarantine Kutusu
Kutu, durum kartının gövdesindeki ikinci kutudur. Gövdesinde süreyi ve log iletimini anlatan iki cümle, altında karantinaya gönderebilen kural sayısı ve sağ altta canlı tabloya giden bağlantı bulunur.
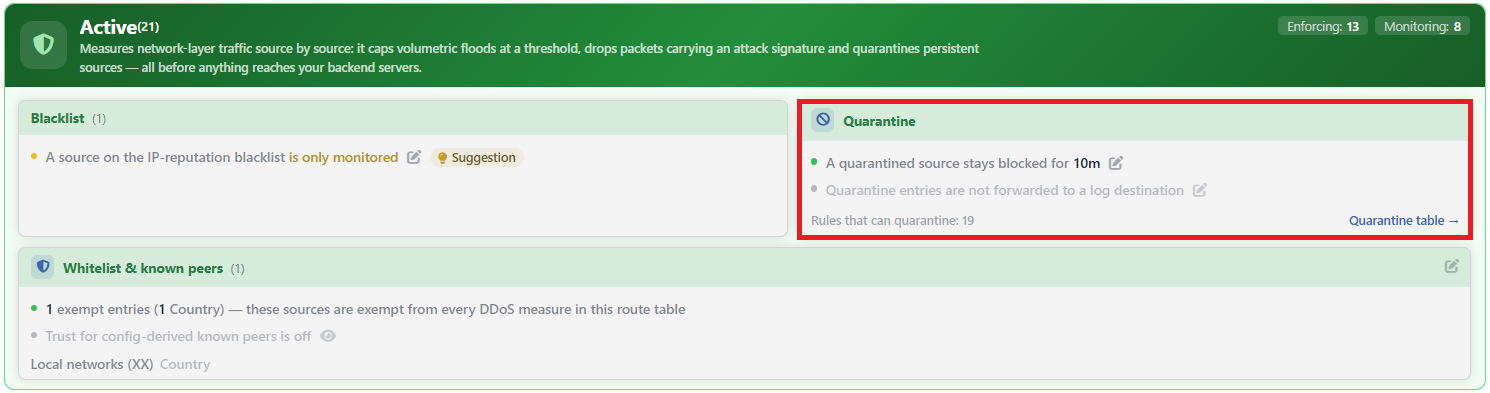 L4 DDoS Protection Mode - Quarantine Kutusu
| Öğe | Anlamı |
|---|---|
| Süre cümlesi | A quarantined source stays blocked for <süre> biçimindedir; süre kısa gösterimle yazılır (10m). Sağındaki kalem ikonu Rule Settings · Quarantine Time penceresini açar. |
| Log iletimi cümlesi | İletim tanımlı değilken Quarantine entries are not forwarded to a log destination yazar; nokta gri, satır soluktur. Bir veya birden fazla hedef seçildiğinde Quarantine entries are forwarded to <hedefler> biçimini alır; hedef adları kalın ve virgülle ayrılmış yazılır, nokta yeşile döner. Cümlenin üzerine gelindiğinde iletimin ne yaptığını anlatan açıklama görüntülenir. Sağındaki kalem ikonu Rule Settings · Quarantine Log Forwarding penceresini açar. |
| Alt yazı | Rules that can quarantine: <sayı>: route tablosunda karantinaya gönderebilen kural sayısı. |
Quarantine table → | Karantinadaki kaynakların canlı listesini açar. |
Alt yazıdaki sayı modu umursamaz
Rules that can quarantine sayısı, o anda kaç kuralın karantina modunda çalıştığını göstermez. Yalnızca bu yeteneğe sahip kuralları sayar; hepsi kapalı olsa bile sayı değişmez.
Sayı route tablosuna göre de değişir: cihazın kendi yönetim portlarını koruyan üç kural yalnız ana cihazın DEFAULT tablosunda görüntülendiğinden, orada 19, diğer tablolarda 16 okunur.
Bağlantı ayrı bir sayfa açmaz
Quarantine table → bağlantısı yeni bir ekran değil, aynı yönetim ekranının L4 DDoS Live View sekmesini açar. Karantinadaki kaynakların listesi, kaynak silme ve muafiyet listesine ekleme işlemleri orada bulunur.
Rule Settings · Quarantine Time Ekranı
- L4 DDoS Management sekmesi açılır.
- Quarantine kutusundaki süre cümlesinin sağındaki kalem ikonuna tıklanır; tek alanlı Rule Settings · Quarantine Time penceresi açılır.
- Aşağıdaki alan düzenlenir ve
Savebutonuyla onaylanır.
Pencerenin üstünde, sürenin route tablosundaki bütün kurallar için ortak olduğunu belirten bir bilgi bandı görüntülenir.
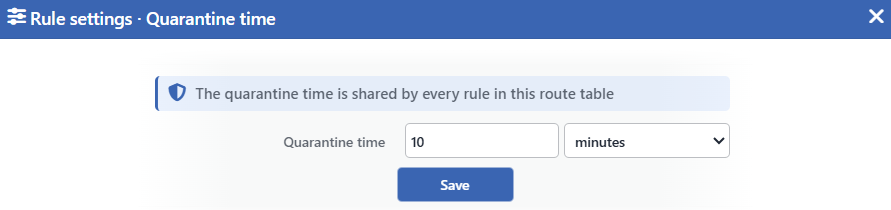 Rule Settings · Quarantine Time Ekranı
INFO
Quarantine Time Varsayılan: 10 dakika
Karantinaya alınan bir kaynağın listede ne kadar süre tutulacağını belirler. İki parçadan oluşur: bir sayı alanı ve bir birim seçicisi.
| Birim | Seçenek |
|---|---|
| seconds | Saniye |
| minutes | Dakika |
| hours | Saat |
| days | Gün |
Varsayılan değer 10 dakikadır. Doğrulama yalnızca değerin çözümlenebilir bir süre olduğunu denetler ve üst sınır uygulamaz; sayı alanı ise yalnızca 1 ve üzeri bir değer kabul eder.
INFO
Save
Değeri kaydeder ve anında yürürlüğe koyar. Süre değiştirildiğinde hâlihazırda karantinada bulunan kaynakların kalan süresi değişmez: yeni değer yalnızca bundan sonra karantinaya girecek kaynaklara uygulanır.
Süre dokunulmamış bir tabloda da on dakikadır
Karantina süresinin katalog varsayılanı route tablosu oluşturulurken ve cihaz açılışında yapılandırmaya yazıldığından, hiç kaydedilmemiş bir route tablosunda da yürürlükteki süre 10 dakikadır; kutuda görünen değer ile çalışan değer ayrışmaz.
Pencere açılıp değer olduğu gibi bırakılarak Save kullanıldığında hiçbir alan yazılmaz, çünkü kayıt yalnızca değişen alanları taşır.
Rule Settings · Quarantine Log Forwarding Ekranı
- L4 DDoS Management sekmesi açılır.
- Quarantine kutusundaki log iletimi cümlesinin sağındaki kalem ikonuna tıklanır; tek alanlı Rule Settings · Quarantine Log Forwarding penceresi açılır.
- Aşağıdaki alan düzenlenir ve
Savebutonuyla onaylanır.
Pencerenin üstünde "Each quarantine entry of this route table is also sent to the selected log destinations (Settings › Log transports)" bilgi bandı görüntülenir.
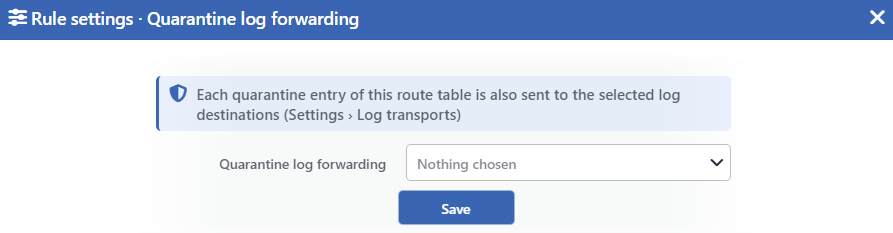 Rule Settings · Quarantine Log Forwarding Ekranı
INFO
Quarantine Log Forwarding Varsayılan: Nothing chosen
Route tablosundaki karantina girişlerinin gönderileceği log hedefleri seçilir. Seçenekler, Log Forwarding ekranında tanımlı profillerdir; en fazla 5 profil seçilir. Hiçbiri seçilmediğinde alan Nothing chosen yazar ve iletim yapılmaz.
Bir kaynak karantinaya girdiğinde, Quarantine History ekranına yazılan kayıt seçilen her profile de gönderilir:
- Ne zaman: yalnız karantinaya girişte; karantinadan çıkış iletilmez.
- Mesaj:
<ip> quarantined (<kural>)biçiminde, kural kısa adıyla yazılır; mesaj profilin Log Language ayarındaki dille üretilir. Önem derecesi warning'dir. - Ek alanlar: yalnız JSON ve CEF biçimlerinde gönderilir: route tablosu, IP adresi ve sürümü, ülke, kural, eşik ve eşik türü, karantina süresi, çıkış zamanı ve kaydı üreten cihaz. Boş alanlar gönderilmez. Düz metin biçiminde mesaj yalnız zaman, önem derecesi ve metinden oluşur.
- Biçim: profilin Message Format ayarına göre JSON, CEF ya da düz metin; syslog biçimi ve uygulama adı da profilden gelir.
- Log Sources: profilin Log Sources seçimi bu iletimi etkilemez; karantina kayıtları yalnız burada seçilen profillere, seçimden bağımsız olarak gönderilir. Log Forwarding ekranında karantina için ayrı bir kaynak bulunmaz.
- Cluster: her TR7 cihazı kendi karantina girişlerini iletir.
Yoğun saldırıda iletim sınırlanır
Her hedefe saniyede en fazla 200 kayıt gönderilir. Bu sınırı aşan kayıtlar iletilmez; en fazla dakikada bir, yeni bir karantina girişiyle birlikte "N quarantine entries were not forwarded in the last minute (they remain in the quarantine history)" özet mesajı gönderilir. İletilmeyen kayıtlar Quarantine History ekranında bulunmaya devam eder.
Seçildikten sonra silinen bir Log Forwarding profili iletimde atlanır.
INFO
Save
Seçimi kaydeder ve anında yürürlüğe koyar; bundan sonraki karantina girişleri seçilen hedeflere gönderilir. Daha önce karantinaya girmiş kaynaklar için geriye dönük iletim yapılmaz.
Karantinaya Kim Gönderebilir?
Karantina, kuralların seçebildiği bir moddur; ancak her kural bu modu seçemez. Yetenek kural kataloğunda kural başına tanımlıdır ve hesaplanmaz: bir kuralın karantinaya gönderip gönderemeyeceği kataloğa yazılmış bir tercihtir.
| Bant | Karantinaya gönderebilen kurallar |
|---|---|
| TCP | SYN seli sınırı, SYN taşımayan yeni paket, şüpheli MSS'li SYN, eşzamanlı bağlantı sınırı, bozuk bayrak, null tarama, Christmas tree ve port tarama kuralları |
| UDP | UDP seli sınırı, DNS seli sınırı, sıfır baytlı UDP ve SMB imza kuralları |
| ICMP & Reflection | ICMP paket hızı sınırı ve yansıma sınırı |
| Packet Integrity | Durumu geçersiz paket ve kendi adresini taklit eden paket kuralları |
| TR7 Management Access | SSH, HTTP ve HTTPS eşzamanlı bağlantı sınırları (yalnız ana cihazın DEFAULT tablosunda) |
Bu listenin dışında kalan kurallardan yaptırım basamaklarını kullananlar yalnız Disabled, Monitor ya da Block değerini alır. Aç/kapa yapısındaki ayarlar (Allow ICMP, SYN Cookies, Source Routing, Zombie TCP, Smurf: TCP Reset Limit) ise yalnızca açık ya da kapalı olur ve hiçbir mod basamağı taşımaz.
Yaptırım basamaklarını kullanıp da karantinaya gönderemeyen iki kural dikkat çeker:
- Blacklist kuralı karantinaya gönderemez: kaynak zaten kalıcı bir listede yer aldığından süreli bir karantinanın karşılığı yoktur.
- Özel adres alanlarından gelen kaynak kuralı da gönderemez: kaynak adresi taklit edilmiş bir paketin arkasında tutulacak gerçek bir aktör bulunmaz.
Quarantine ile Block Arasındaki Fark
İki mod da trafiği durdurur, ancak yöntemleri ve etkileri farklıdır.
| Konu | Block | Quarantine |
|---|---|---|
| Kararın kapsamı | Yalnız kurala takılan paket düşürülür; eşikli kurallarda bu, eşiği aşan pakettir. | Kaynağın bütün yeni trafiği durdurulur. |
| Süre | Yoktur; her paket tek tek değerlendirilir. | Buradaki süre kadar. |
| Diğer kurallar | Kaynağın diğer kurallara giren trafiği etkilenmez. | Kaynak yalnız tetikleyen kural için değil, o route tablosuna giren bütün yeni trafiği için erişimini yitirir; port ve protokol ayrımı yapılmaz. |
| Kurulu oturumlar | Etkilenmez. | Cihaza yönelen kurulu oturumlar etkilenmez, yalnız yeni akışlar durdurulur; cihaz üzerinden geçirilen trafikte ise kurulu oturumlar da kesilir. |
| İzlenebilirlik | Yalnız düşürülen paket ve bayt miktarı. | Kaynağın kendisi listede görünür ve elle serbest bırakılabilir. |
Karantina bu nedenle ısrarcı kaynaklar için tasarlanmıştır: bir eşiği bir kez aşan istemciyi cezalandırmak yerine, aşmayı sürdüren bir kaynağı bir süre devre dışı bırakır.
Her kuralın kendi listesi vardır
Karantina tek bir liste değildir: karantinaya gönderebilen her kuralın kendi listesi bulunur ve bir kaynak birden fazla listede aynı anda yer alabilir. Süre hepsinde ortaktır.
Bu ayrım canlı görünümde de korunur: her satır kaynağı hangi kuralın gönderdiğini de taşır. Panodaki Quarantine Population — Total paneli ise benzersiz kaynak sayar, bu yüzden kural bazlı toplamdan küçük olabilir.
Karantinadan Çıkış
Bir kaynak karantinadan dört yoldan çıkar:
| Yol | Nerede |
|---|---|
| Sürenin dolması | Kendiliğinden; bu kutuda tanımlanan süre sonunda. |
| Kaynağı listeden silme | L4 DDoS Live View tablosundaki satır işlemi. |
| Kuralın listesini boşaltma | Aynı ekranda, kural bazında toplu işlem. |
| Muafiyet listesine ekleme | Kaynağı Whitelist & Known Peers listesine eklemek, kalan süresini beklemeden trafiğini serbest bırakır. |
Son yol iki işi birden yapar: kaynağı karantinadan çıkarır ve bundan sonra hiçbir L4 DDoS kuralına takılmamasını sağlar. Canlı görünümde bu işlem için tek tıklık bir kısayol bulunur.
Muafiyet ayrıca girişi de engeller: muaf bir kaynak zaten hiçbir kural tarafından karantinaya alınmaz, yalnızca içerideyken serbest bırakılmakla kalmaz.
Karantina üyeleri cluster'da senkronlanmaz
Cluster kurulumunda karantina ayarı iki cihaza birlikte yazılır, ancak karantinaya alınan kaynaklar cihaz başınadır: her cihaz kendi ölçümüne göre kendi listesini tutar. Canlı görünüm iki cihazın listelerini birlikte gösterir ve her satırın hangi cihaza ait olduğunu ayrı bir kolonda belirtir.
İki temizleme işleminin kapsamı farklıdır: satır silme satırın ait olduğu cihaza uygulanır, kural listesini boşaltma ise araç çubuğundaki cihaz seçicisini izler ve seçim Both Devices ise iki cihazda birden çalışır.
Canlı liste kırpılır
Karantina listesi canlı görünümde en fazla 2.500 satır gösterir. Sayaçlar tam kalır: kırpma yalnızca listelemeyi etkiler, toplam ve kural başına sayılar gerçek değeri taşımayı sürdürür.
Kapsam ve Sınırlar
INFO
- Bu kutu bir yaptırım değil, bir süre ve iletim ayarıdır. Kendi modu yoktur ve hiçbir kuralı karantinaya geçirmez.
- Süre route tablosu geneline aittir. Kural başına farklı süre tanımlanamaz.
- Varsayılana döndürme süreyi sıfırlar, log iletimini korur. Learning şeridindeki varsayılana döndürme işlemi karantina süresini 10 dakikaya çeker; Quarantine Log Forwarding seçimi olduğu gibi kalır.
- Süre değişikliği geçmişe işlemez. Karantinada bekleyen kaynakların kalan süresi eski değere göre işler.
- Formda üst sınır yoktur. Sayı alanı 1'in altını kabul etmez; yukarıda ise yüzlerce günlük bir süre de yazılabilir.
- Aynı değerle kaydetmek hiçbir şey yazmaz. Kayıt yalnız değişen alanları taşır.
- Bir kural karantina modundan çıkarıldığında listesindeki kaynaklar süreleri dolana kadar kayıtta kalır, ancak artık ne engellenir ne de canlı görünümde listelenir.
- Alt yazıdaki kural sayısı yetenek sayısıdır, o anda karantina modunda çalışan kural sayısı değil.
- Karantina cihaza yönelen trafikte yalnız yeni akışları durdurur; kurulu oturumlar etkilenmez. Cihaz üzerinden geçirilen trafikte kurulu oturumlar da kesilir.
Quarantine table →bağlantısı ayrı bir sayfa açmaz, aynı ekranın canlı görünüm sekmesine geçirir.- Düzenleme Network alanında değiştirme yetkisi ister. Salt izleme yetkisiyle kutu görüntülenir, kalem ikonları görüntülenmez.
