
Smarter by Design.Simpler for Business
Bot/DDoS Data Flow Panel
Bot/DDoS Data Flow Panel, bir vService'in tehdit korumasını üç savunma hattından oluşan canlı bir şema olarak gösterir. İsteğin L7 DDoS, IP Reputation ve Bot korumalarından geçip karar düğümünde temiz, izlenen, meydan okunan, engellenen ya da karantinaya alınan trafiğe ayrıldığı yol tek bakışta görülür.
Saldırı anında hangi korumanın devrede olduğunu, hangi kuralın hangi aksiyonu uyguladığını ve karantinadaki bir kaynağın neden kapıda durdurulduğunu aramaya gerek kalmaz: savunmanın tamamı tek resimdedir ve her kutudan ilgili ayara doğrudan gidilir.
Nerede bulunur?
Panel, Bot/DDoS korumalı bir vService'in yönetim ekranında bütün sekmelerde sağda açık durur. Ayrıntılı teknik anlatım için bkz. Bot/DDoS Protected vServices › Dashboard.
3 Hat
Katmanlı savunma
L7 DDoS → IP Reputation → Bot; şemadaki sıra değerlendirme önceliğidir
5 Sonuç
Karar şeritleri
Monitor, Blocked, Clean, Challenge ve Quarantine ayrı şeritlerde
Karantina
Kapıda durdurma
Karantinaya alınan kaynağın yolu şemada modülün kapısına kadar çizilir
Canlı
Anlık yapılandırma
Mod, kural sayıları ve muafiyetler o anki ayarları yansıtır
Cümleyle
Kural özeti
Satırdaki bilgi ikonu yapılandırmayı tam cümlelerle anlatır
Her Sekmede
Sürekli görünür
Panel, vService ekranının bütün sekmelerinde açık kalır
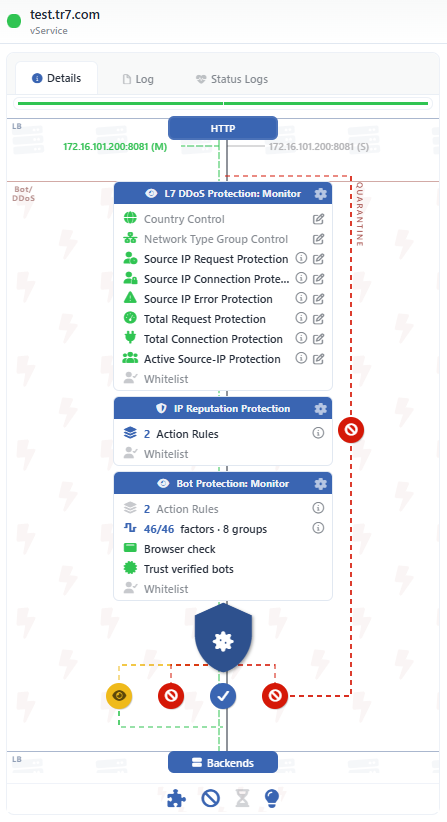 Bot/DDoS Data Flow Panel
Neden Önemli?
| Klasik yaklaşım | Bot/DDoS Data Flow Panel ile |
|---|---|
| Hangi korumanın açık, hangisinin izleme modunda olduğu tek tek ekranlardan kontrol edilir. | Üç koruma sütunu, başlıklarındaki mod ikonuyla yan yana durur; kapalı koruma soluk görünür. |
| Bir kuralın limiti ve penceresi için kural formu açılır. | Satırdaki bilgi ikonu kuralı tam cümlelerle özetler; kalemle doğrudan bloğun formu açılır. |
| Karantinanın isteği nerede durdurduğu anlatılmakla anlaşılır. | QUARANTINE yolu, karantinadaki kaynağın bir sonraki isteğinin kapıda sonlandırıldığını çizimle gösterir. |
| Hangi aksiyonların gerçekten kullanıldığı kural listelerinde aranır. | Karar düğümünün altında yalnızca fiilen kullanılan aksiyonların şeritleri görünür. |
Şema Neyi Anlatır?
01 · GirişDinleyicilerHTTP ya da L7 TCP vService, dinleyici adresleri ve SSL rozetleri
02 · KapıWaiting RoomTanımlıysa bekleme odası modülün kapısında kuyruk düğümüyle görünür
03 · SavunmaÜç koruma sütunuL7 DDoS blokları, IP itibar kuralları, bot faktörleri ve muafiyetler
04 · KararKarar düğümüMonitor, Blocked, Clean, Challenge ve Quarantine sonuçları
05 · HedefBackendsTemiz ve serbest bırakılan trafik Kurum Servislerine ulaşır
Şemanın altındaki ayar şeridi Captcha, Quarantine, Waiting Room ve Smart Advisor ayarlarını tek sıra ikonla özetler; kullanılmayan ayar soluk görünür ve ikona tıklandığında ayarın özeti açılır.
Öne Çıkanlar
Öncelik sırasıyla savunmaSütunlar L7 DDoS Protection, IP Reputation Protection ve Bot Protection sırasıyla dizilir; bu sıra korumaların değerlendirme önceliğidir.
Mod her sütunda görünürHer korumanın başlığındaki ikon Active, Monitor ya da Off durumunu gösterir; üç sütun aynı moddaysa şerit rozeti de o modu taşır.
Kurallar cümleyle anlatılırSatırdaki bilgi ikonu limitleri, pencereleri ve aksiyonları numaralı cümlelerle özetler.
Bloktan doğrudan düzenlemeDDoS blok satırlarındaki kalem o bloğun formunu, kart dişlisi korumanın tamamının ayarını açar.
Karantina görselleştirilirKarantina kullanılıyorsa kırmızı QUARANTINE yolu, cezalı kaynağın isteğinin korumalara uğramadan kapıda kesildiğini gösterir.
Yalnızca kullanılan sonuçlarKarar şeritleri yalnızca Active korumaların fiilen kullandığı aksiyonlardan üretilir; serbest bırakan şeritler ana hatta yeşil çizgiyle döner.
Bot faktörleri tek satırdaBot sütunu açık faktör oranını ve faktör grubu sayısını gösterir; tarayıcı doğrulaması ve doğrulanmış botlara güven ayrı satırlarda.
Bot/DDoS'a özel geçmişPaneldeki Log sekmesi yalnızca Bot/DDoS etiketli değişiklikleri, Status Logs durum geçişlerini listeler.
Kimler İçin?
Saldırı anında müdahale Olay yönetimi
Bir trafik dalgası sırasında hangi korumanın devrede olduğu, hangisinin izleme modunda kaldığı ve karantinanın çalışıp çalışmadığı tek bakışta görülür; gereken ayar aynı şemadan açılır.
İzlemeden korumaya geçiş Devreye alma
Korumalar önce Monitor modunda izlenir; Active moda geçildiğinde karar şeritlerinin şemada belirmesiyle yaptırımın devreye girdiği doğrulanır.
Güvenlik mimarisi Anlaşılır savunma
Katmanlı savunmanın nasıl çalıştığı, bir isteğin hangi hatlardan geçtiği ve nerede durdurulduğu tek bir çizimle anlatılır.
Ayrıntılı Teknik Anlatım
Dashboard › Bot/DDoS Data Flow Panel
Koruma sütunlarının satırları, karar düğümü, sonuç şeritleri, karantina yolu ve alt ayar şeridi.
→
Bot/DDoS Management
Şemada görünen koruma, mod ve aksiyon ayarlarının yönetildiği ekran.
→
Bot/DDoS Protection Mode
Active, Monitor ve Off modları ile Captcha, Quarantine ve Waiting Room kartları.
→
Bot/DDoS
Modülün genel tanıtımı, üç koruma ve çalışma modları.
→
