
Smarter by Design.Simpler for Business
Bot Protection
Bot Protection Nedir?
Bot Protection, isteği ne hacmine ne de bir listeye bakarak değerlendirir: istemcinin ne kadar bot gibi davrandığını ölçer. Her istek onlarca ayrı sinyalden geçirilir (adresin geldiği ağ, TLS parmak izi, başlık düzeni, istek ritmi, tarayıcının kendi beyanı) ve bu sinyallerden 0 ile 100 arasında tek bir bot skoru üretilir. Ne yapılacağı ise skora bakan kurallarla tanımlanır: belirli bir skorun üstündeki istemciye meydan okunur, daha yükseğinde engellenir.
Skoru üreten sinyaller sekiz kategoride toplanır. Kategoriler farklı katmanlara bakar: bir bölümü istemcinin nereden geldiğini, bir bölümü kendini nasıl tanıttığını, bir bölümü ise ne yaptığını ölçer.
| Kategori | Neye bakar |
|---|---|
| Infrastructure & IP Reputation | Adresin geldiği ağın tipi ve itibar kaydı: veri merkezi, Tor çıkışı, açık proxy, saldırı ve dolandırıcılık kayıtları. |
| Identity Spoofing Detection | İstemcinin kimlik iddiasının doğru olup olmadığı: bot User-Agent'ları, başsız tarayıcılar, arama motoru botu taklidi. |
| Network Fingerprinting | TLS el sıkışmasının bıraktığı iz: eski protokol sürümleri, zayıf şifre takımları, bilinen otomasyon ve zararlı yazılım parmak izleri. |
| Protocol Hygiene | İsteğin HTTP düzeyindeki düzeni: eksik başlıklar, tutarsız başlık birleşimleri, araçlara özgü imzalar. |
| Cross-Signal Consistency | Farklı katmanlardan gelen iddiaların birbirini tutup tutmadığı: TLS parmak izi ile User-Agent'ın, tarayıcı adı ile istemci ipuçlarının uyumu. |
| Behavioral Analysis | İstemcinin zaman içindeki davranışı: aynı yola sürekli istek, çok kısa pencerede yığın istek, yüksek bulunamadı oranı, tarayıcıların kullanmadığı metotlar ve yapılandırma dosyası arayan yollar. |
| Client Evidence | Tarayıcı denetiminin topladığı kanıt: otomasyon beyanı, insan için imkânsız form doldurma süresi, işaretçi hareketinin hiç bulunmaması, gizli tuzak alanın doldurulması. |
| Human Verification | Skoru düşüren güven sinyalleri: doğrulanmış oturum, çözülmüş meydan okuma ve gerçek etkileşim. |
Bu kategorilerin çoğu isteğin tek bir anına bakar. Behavioral Analysis ise diğerlerinden ayrılır: istemcinin tek bir isteğine değil, zaman içindeki desenine bakar. Her isteği kusursuz görünen, başlıkları eksiksiz ve parmak izi gerçek bir tarayıcıya ait olan bir istemci bile aynı yola dakikalarca sabit hızda istek gönderdiğinde, ardı ardına bulunamayan adresler denediğinde ya da yapılandırma dosyası ve yedek dosyası arayan yollara uzandığında bu kategoriden puan alır. Diğer kategoriler istemcinin ne olduğunu, bu kategori ne yaptığını söyler; bu nedenle iyi gizlenmiş scraper'ları ve tarayıcıları yakalayan sinyaller çoğunlukla buradan gelir. Kategorinin sinyalleri kötücüllük ekseninde de ağır basar: bunlardan biri tek başına bir istemciyi en üst banda çıkarabilir.
Koruma bu yüzden diğer ikisinden daha fazla parçadan oluşur. Skoru hangi sinyallerin ürettiği Factors, skora ne yapılacağı Action Rules, korumanın genel ayarları ise Edit ekranındadır.
46
Tespit Faktörü
Sekiz grupta toplanır; üçü skoru düşüren güven sinyalidir. L7 TCP vService'lerde 17'si çalışır
0–100
Bot Skoru
Her istek için hesaplanan tek sayı; kararı bu sayı verir
4
Skor Bandı
Clean · Suspicious · Bot · Bad Bot
İki Eksen
Skorlama Modeli
"Bu bir makine mi?" ve "bu düşmanca mı?" ayrı ayrı ölçülür
Monitor
Varsayılan Mod
HTTP vService'lerde koruma ilk anda skorlar ve olay üretir; L7 TCP'de varsayılan Off'tur
Banda Göre
Kural Modeli
Kurallar eşiklerine göre sıralanır; bir skora yalnızca tek bir kural uyar
7
Aksiyon Seçeneği
L7 TCP vService'lerde Silent Drop ve Quarantine ile sınırlıdır
Skoru Düşürür
Güven Sinyalleri
Oturum açmış, meydan okumayı çözmüş ve gerçek etkileşim gösteren istemcinin skoru aşağı çekilir
Her Tipte
HTTP ve L7 TCP
L7 TCP'de yalnızca adres ve TLS temelli faktörler çalışır
Active
Kurallar uygulanır
Skor hesaplanır ve eşiği aşan istek tanımlı aksiyona uğrar. Meydan okuma ve ceza kutusu yalnızca bu modda dolar.
Monitor
Skorlar, müdahale etmez
HTTP vService'lerde varsayılan moddur. Skor, faktör telemetrisi ve olay günlüğü tam olarak çalışır; olaya hangi aksiyonun uygulanacağı yazılır, ancak hiçbir istek durdurulmaz.
Off
Koruma çalışmaz
Skor hiç hesaplanmaz: faktör sayaçları, bot olayları ve skor telemetrisi durur. Kart soluklaşır, gövdedeki iki kutunun kalem ikonu kaybolur.
Mod bu karttan değiştirilir
Şeridin en üstündeki durum bandı üç korumanın birleşik okumasını verir; Bot Protection'ın kendi modu bu kartın sağ üstündeki mod rozetiyle gösterilir ve altındaki Edit bağlantısından değiştirilir. Koruma Off iken de bu bağlantı çalışır durumda kalır: kapalı bir korumayı yeniden açmanın yolu odur.
Bot/DDoS Management'ta Bot Protection Kartı
Kart, Bot/DDoS Management ekranındaki koruma kartlarının sonuncusudur. Başlığında korumanın adı ve tanımı, sağ üstünde beş bilgi çipi ile mod rozeti, gövdesinde iki kutu bulunur. L7 TCP vService'lerde Browser Check çipi üretilmediği için çip sayısı dörde iner.
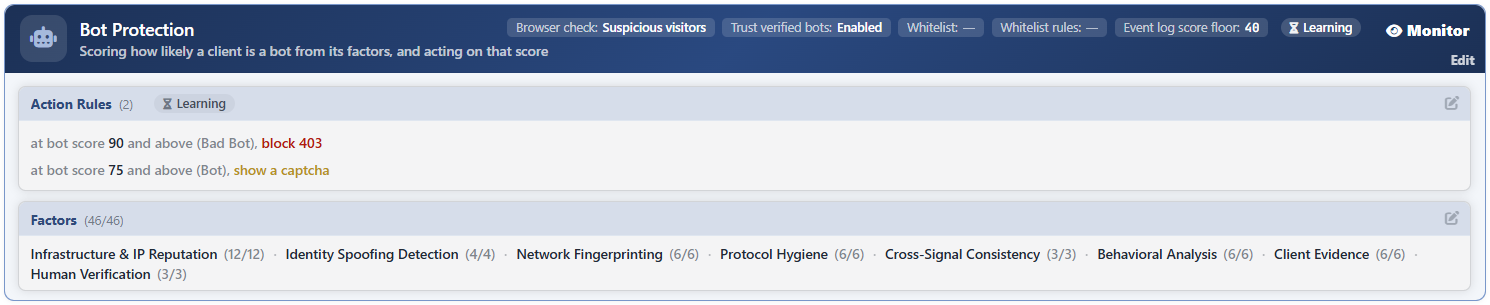 Bot/DDoS Management - Bot Protection Kartı
Kartın anatomisi:
| Bölüm | Ne gösterir |
|---|---|
| Başlık | Korumanın adı ve tek satırlık tanımı: Scoring how likely a client is a bot from its factors, and acting on that score |
| Browser Check | Tarayıcı denetiminin hangi ziyaretçilere uygulandığı: Off, Suspicious Visitors ya da Every Visitor. |
| Trust Verified Bots | Doğrulanmış tarayıcı botlarının kurallardan muaf tutulup tutulmadığı. Varsayılan olarak Enabled. |
| Whitelist | Korumadan muaf tutulacak trafiği tanımlayan koşul. Tanımlı değilse — yazar. |
| Whitelist Rules | Koşulun yanındaki kısayol listesinde tanımlı satır sayısı. Boşsa — yazar. |
| Event Log Score Floor | Olay günlüğüne yazılacak en düşük skor. Varsayılan olarak 40. |
| Learning rozeti | Kum saati ikonlu rozet; öğrenme motorunun bu koruma için henüz yeterli veri toplamadığını bildirir. |
| Mod rozeti | Korumanın kendi modu: Active, Monitor ya da Off. Altındaki Edit bağlantısı genel ayarları açar. |
| Action Rules | Skor eşiklerine bağlı aksiyon kuralları. Parantez içindeki sayı kural adedidir. |
| Factors | Skoru üreten tespit faktörleri. Parantez içindeki sayı seçili faktör adedi ile toplam faktör adedidir. |
Bot Skoru Nasıl Hesaplanır?
Skorlama tek bir toplam değil, iki bağımsız eksen üzerinden çalışır. Her faktörün bu iki eksende ayrı ağırlıkları vardır:
| Eksen | Cevapladığı soru | Karakteri |
|---|---|---|
| Otomasyon | Bu istemci bir makine mi? | Düz ve affedicidir: tek bir sinyal yetmez, birbirini destekleyen birkaç sinyal aranır. |
| Kötücüllük | Bu istemci düşmanca mı? | Erken ve keskindir: tek bir sinyal tek başına kesin olabilir. |
İki eksenin ham toplamları ayrı ayrı hesaplanır, ayrı eğrilerden geçirilerek 0-100 aralığına oturtulur ve büyük olan dışa verilir. Otomasyon ekseninin ayrıca bir tavanı vardır: bu eksenden gelen skor 84'ü geçemez. Bunun sonucu operasyonel olarak önemlidir: dürüst ama otomatik bir istemci (bir komut satırı aracı, bir izleme sistemi) sırf makine olduğu için en üst banda giremez. 85 ve üstü yalnızca kötücüllük ekseninden gelir.
Aynı gözlemi iki kez ücretlendirmemek için ilişkili sinyaller gruplar hâlinde toplanır ve grubun kendi tavanında doyar. Bir istemcinin User-Agent'ı hem bot listesinde olması hem de tarayıcı listesinde bulunmaması aynı gözlemin iki yüzüdür; ikisi birlikte, tek başına en güçlüsünün getirdiğinden yalnızca bir tutam fazla puan getirir.
Faktör kapatmak kalan faktörleri güçlendirmez
Ağırlıklar bir yüzdenin payı değil, mutlak kanıt değerleridir. Bir faktör kapatıldığında kalanların ağırlığı artmaz: yalnızca kanıt toplama kapsamı daralır ve skorlar bir bütün olarak düşer. Bu nedenle faktör listesini daraltmak, korumayı hassaslaştırmanın değil gevşetmenin yoludur.
Güven Sinyalleri Skoru Nasıl Düşürür?
Faktörlerin sekizinci grubu (Human Verification) skoru artırmaz, düşürür. Oturum açmış bir kullanıcı, meydan okumayı çözmüş bir ziyaretçi ve gerçek fare veya klavye etkileşimi gösteren bir tarayıcı bu grubun sinyallerini üretir ve skoru aşağı çekilir.
Güven sinyalleri yalnızca yaptırım yapan bir yapılandırmada hesaplanır: Monitor modunda skor her yerde ham hâliyle okunur.
Bu düşüş hesaplanmış skordan yapılmaz; eğriye girmeden önce ham kanıt toplamından yapılır. Aradaki fark önemlidir: eğri doğrusal olmadığı için bitmiş bir skordan sabit sayı çıkarmak, skorun her noktasında farklı miktarda kanıt silerdi. Güven sinyalleri yalnızca otomasyon eksenine işler; kötücüllük ekseni bunlardan etkilenmez.
Bu üç sinyal, Factors ekranındaki faktör seçiminden de bağımsızdır: çipleri kapatmak sinyalleri devre dışı bırakmaz.
Skor Bantları
Skor dört banda ayrılır. Bantlar hem kartlarda hem eşik alanlarında hem de olay günlüğünde aynı adlarla görünür.
| Bant | Aralık | Anlamı |
|---|---|---|
| Clean | 0–39 | Sıradan ziyaretçi trafiği. |
| Suspicious | 40–59 | Şüphe var, kanıt yetersiz. Tarayıcı denetiminin varsayılan tabanı buradadır. |
| Bot | 60–84 | Otomasyon kanıtı yerleşmiştir. Kimliğini gizlemeyen araçlar ve tarayıcı olmayan meşru istemciler de bu banda ulaşabilir. |
| Bad Bot | 85–100 | Kötücüllük kanıtı vardır. Yalnızca kötücüllük ekseninden ulaşılabilir. |
Eşik yazılan her alanın altında, girilen sayının hangi banda düştüğünü ve o bandın tabanına göre konumunu anlatan bir açıklama satırı bulunur.
Karttaki Kutular
Gövdedeki iki kutu kendi kalem ikonuyla düzenlenir ve kendi ayrıntı sayfasına sahiptir.
Action Rules
Skor eşiğine bağlı aksiyon kurallarını taşır. Her kural bir eşik skoru, bir aksiyon ve aksiyona bağlı alt alanlar içerir; kart bunları at bot score <eşik> and above (<bant>), <aksiyon> cümlesine çevirir. Varsayılan yapılandırma iki kuraldır ve eşikleri 90 ile 75'tir. HTTP vService'lerde 90 ve üstü engellenir, 75 ve üstüne meydan okunur; L7 TCP vService'lerde aynı eşikler sırasıyla karantina ve sessiz düşürme aksiyonlarını taşır.
Kutunun başlığında da bir Learning rozeti görünebilir; bu rozet, öğrenme motorunun kurallar hakkında henüz sonuca varmadığını bildirir.
Ayrıntı: Action Rules.
Factors
Skoru üreten tespit faktörlerini sekiz grupta listeler. Başlıktaki 46/46 sayacı seçili faktör sayısını ve vService tipine uygun toplam faktör sayısını verir; grup adlarının yanındaki sayaçlar aynı bilgiyi grup düzeyinde tekrarlar.
Bir grubun faktörlerinin bir kısmı kapatıldığında o grubun sayacı uyarı renginde yazılır: delikli bir grup kendini söyler.
Ayrıntı: Factors.
Edit
Kartın mod rozetinin altındaki Edit bağlantısı korumanın genel ayarlarını açar. Skor eşikleri ve faktör seçimi bu ekranda değil, kendi kutularının kalem ikonuyla açılan ekranlarda düzenlenir.
| Ayar | Ne yapar |
|---|---|
| Bot Protection | Korumanın modunu belirler: Active, Monitor ya da Off. |
| Browser Check | Tarayıcı denetiminin hangi ziyaretçilere uygulanacağını seçer. |
| Trust Verified Bots | Doğrulanmış tarayıcı botlarını aksiyon kurallarından muaf tutar. Varsayılan olarak açıktır. |
| Bot Protection Whitelist Condition | Korumadan muaf tutulacak trafiği koşulla tanımlar. |
| Bot Protection Whitelist Entries | Aynı muafiyetin satır satır yazılan kısayol listesi. |
| Event Log Score Floor | Olay günlüğüne yazılacak en düşük skoru belirler. |
Ayrıntı: Edit.
Learning Rozeti
Kartın başlığındaki kum saatli Learning rozeti, öğrenme motorunun bu koruma için henüz karar verecek kadar veri toplamadığını bildirir. Rozet yalnızca koruma Monitor modundayken görünür: motorun bu korumaya dair tek yapısal önerisi korumayı Active moda yükseltmektir ve bu öneri ancak yeterli gözlem birikince sunulur.
Kutu düzeyindeki rozet ise kuralların kendisi hakkındadır ve duruma göre değişir:
| Rozet | Anlamı |
|---|---|
| Learning | Yeterli veri toplanmadı; ölçüm sürüyor. |
| Verified | Kurallar trafiğe karşı ölçüldü ve olduğu gibi doğrulandı. |
| Advice | Okunacak ama uygulanmayacak bir değerlendirme var: ya en az bir kuralda Allow Learning kapalı olduğu için kural listesi operatörün sayılır, ya da motorun ürettiği satırlar yalnızca bilgi amaçlıdır ve tek tıkla uygulanamaz. |
| Attention | Bakılması istenen bir tespit var. |
| Suggestion | Uygulanmaya hazır bir öneri var; kural listesinde önerilen satırlar hayalet olarak görüntülenir. |
Öğrenme motoru faktör seçimini asla önermez: yalnızca modu ve kural eşiklerini konu edinir.
Kapsam ve Sınırlar
INFO
- Her iki vService tipinde de bulunur. L7 TCP vService'lerde 46 faktörün 17'si çalışır (adres, itibar ve TLS temelli olanlar); tarayıcıya, başlıklara ve davranışa bakan faktörlerin karşılığı yoktur.
- HTTP vService'lerde varsayılan mod Monitor'dür. Koruma ilk anda skorlar, olay üretir ve telemetri toplar; yaptırım operatörün kararıyla açılır. L7 TCP vService'lerde koruma varsayılan olarak Off gelir ve elle açılması beklenir: düz bir TCP akışında skor büyük ölçüde itibar sinyallerinin tekrarına indiği için varsayılan gözlem değer üretmez.
- Off modunda skorlama tamamen durur. Faktör sayaçları, skor histogramı ve bot olayları üretilmez.
- Kurallar banda göre çalışır. Bir skora yalnızca tek bir kural uyar; kuralların listedeki sırası yaptırımı etkilemez.
- 85 ve üstü yalnızca kötücüllük kanıtıyla oluşur. Otomasyon ekseninin tavanı 84'tür.
- Faktör kapatmak skorları düşürür. Ağırlıklar mutlak kanıt değerleridir; kalan faktörler telafi etmez.
- Hiçbir faktör seçili değilse koruma sessizce susar. Mod Active olsa bile skor hesaplanmaz ve hiçbir kural uygulanmaz.
- Doğrulanmış bot güveni skoru durdurmaz. Skor yine hesaplanır ve telemetriye girer; yalnızca aksiyon uygulanmaz.
- Muafiyet izleme modunda da hesaplanır. Whitelist bir yaptırım değil, bir sınıflandırmadır.
- Edit bağlantısı yetkiye bağlıdır. Kart salt-izleme yetkisiyle görüntülenir; Edit bağlantısı ve kutuların kalem ikonları yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir.
