Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Gateway Mode - Spoofing, Gateway Mode'un sunduğu sonucu sunucunun ayarlarına dokunmadan veren yerleşimdir (Kurum Servisinde SNAT alanı Use Client IP ve Spoofing açık; sunucunun ağ geçidi ayarı olduğu gibi kalır). TR7 sunucuya istemcinin gerçek IP adresiyle bağlanır; sunucunun yanıtı ağ geçidine doğru yola çıkar ve TR7 bu yanıtı aynı ağ üzerinde karşılar.
Sunucuda ayar değişikliği istenmez: ağ geçidi, adres ve yönlendirme ayarları aynı kalır. İstemci adresinin korunması, sunucu tarafında bir iş kalemi olmaktan çıkar ve TR7 üzerinde, Kurum Servisi formundaki Spoofing anahtarıyla açılan bir özelliğe dönüşür. İstek de yanıt da TR7'nin üzerinden geçtiği için bu yerleşim sektörde inline ya da transparent yerleşim olarak da anılır.
HTTP mi, TCP mi?
HTTP vService'lerde istemci adresinin Kurum Servisine iletilmesi için öncelikle X-Forwarded-For başlığı, HTTP ve L7 TCP vService'lerde Kurum Servisinin desteklediği durumda Proxy Protocol kullanılmalıdır; bu iki yöntem ağ tasarımına dokunmadan istemci adresini sunucuya iletir. Gateway Mode - Spoofing daha çok L7 TCP vService'lerde, yani istemci adresinin başlıkla taşınamadığı ve uygulamanın Proxy Protocol'ü desteklemediği durumlarda tercih edilir.
 Gateway Mode - Spoofing
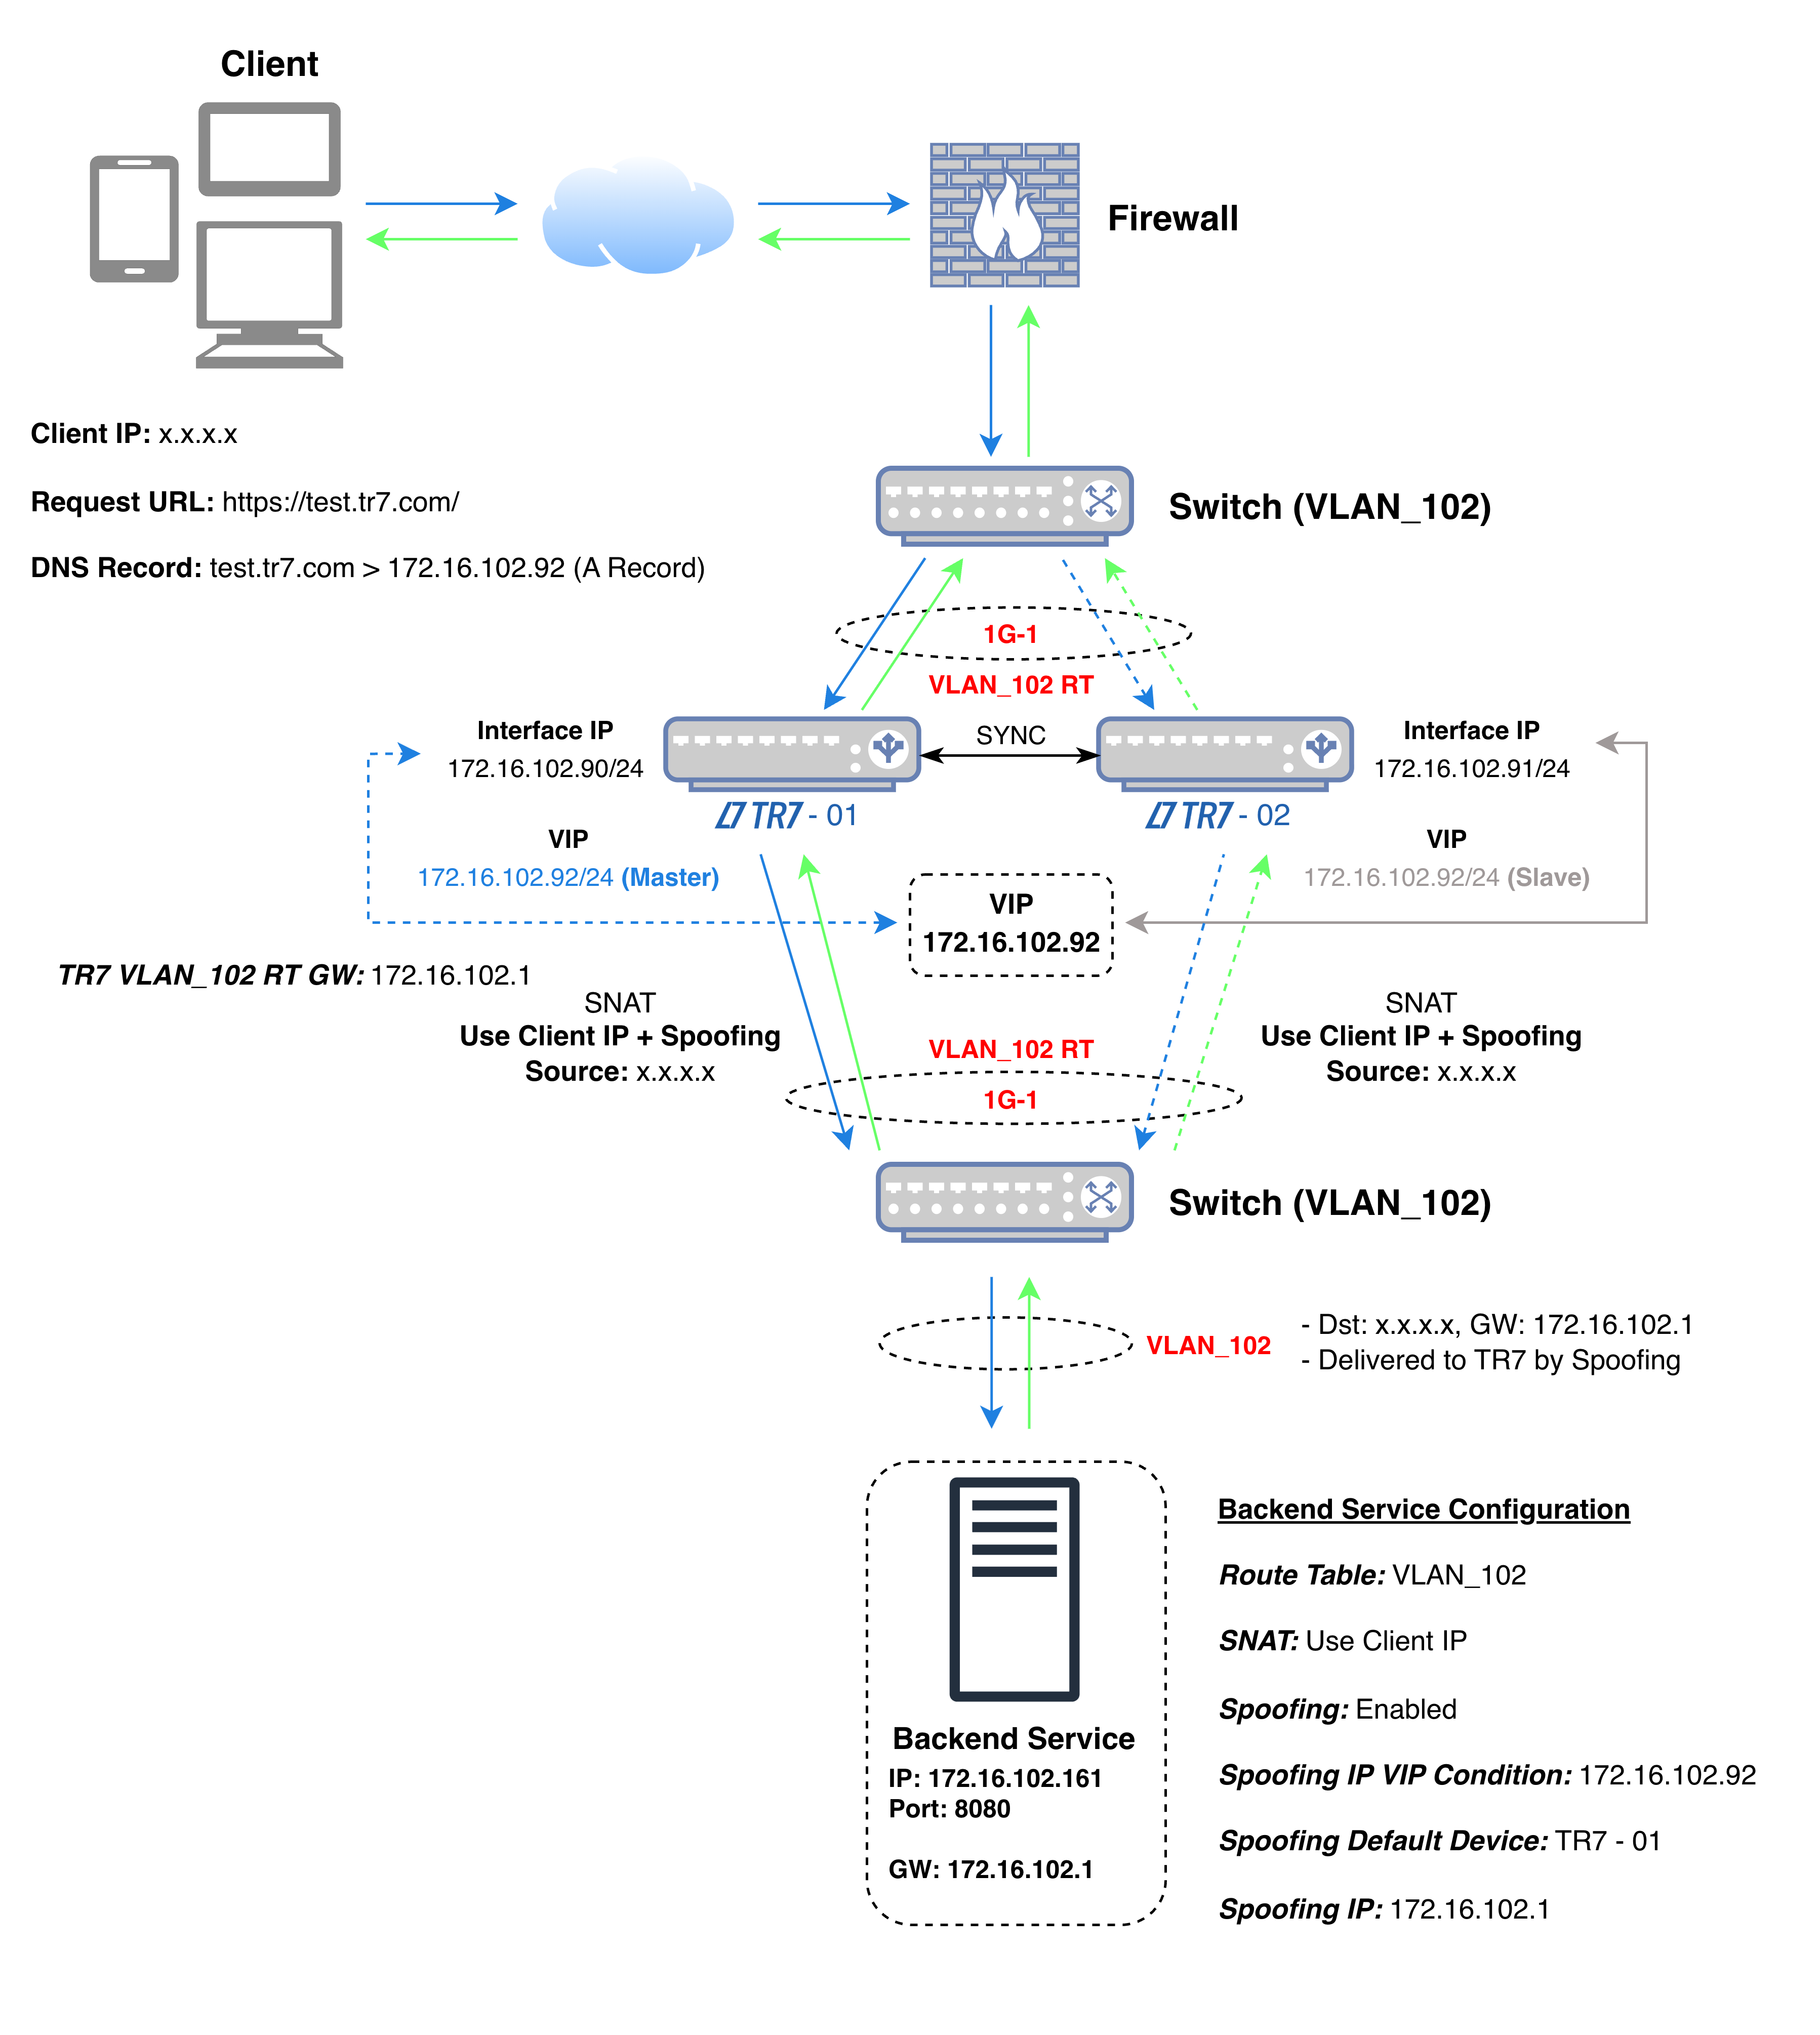
Şema trafiğin akışını gösterir: istemcinin bağlandığı VIP, TR7 ve Kurum Servisi aynı arayüzde (şemada 1G-1) ve aynı ağdadır; istemci ise başka bir ağdan gelir (şemada x.x.x.x). Kurum Servisinin varsayılan ağ geçidi değişmemiştir: TR7 değil, ağın kendi ağ geçididir (172.16.102.1).
Şemadaki örnekte TR7, Kurum Servisine kendi adresiyle değil istemcinin adresiyle (x.x.x.x) bağlanır; hangi cihaz etkin olursa olsun Kurum Servisi bağlantının kaynağı olarak istemcinin adresini görür. Kurum Servisi yanıtı istemcinin adresine, kendi ağ geçidi (172.16.102.1) üzerinden göndermek üzere yola çıkarır; Spoofing açık olduğu için paketi aynı ağdaki etkin TR7 karşılar. Spoofing IP VIP Condition alanında VIP (172.16.102.92) seçili olduğundan bu görev VIP'in etkin olduğu cihazda yürütülür ve VIP ile birlikte diğer cihaza geçer.
Sağlık denetimi istemci adresiyle değil, Kurum Servisinin route tablosundaki TR7 adresiyle yapılır: şemadaki örnekte etkin cihaz 172.16.102.90, diğer cihaz 172.16.102.91 adresini kullanır. Bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının dört adımında paketlerin kaynak ve hedef bilgileri şöyledir:
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | x.x.x.x (İstemci IP) | Rastgele | 172.16.102.92 (VIP) | 443 |
| 2 | TR7 → Kurum Servisi | x.x.x.x (İstemci IP) | Rastgele | 172.16.102.161 | 8080 |
| 3 | Kurum Servisi → TR7 | 172.16.102.161 | 8080 | x.x.x.x (İstemci IP); sunucunun ağ geçidi 172.16.102.1, paketi Spoofing ile etkin TR7 karşılar | 2. adımın kaynak portu |
| 4 | TR7 → İstemci | 172.16.102.92 (VIP) | 443 | x.x.x.x (İstemci IP) | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
Paketlerin adresleri Gateway Mode ile aynıdır; fark 3. adımdadır: orada yanıtı TR7'ye sunucunun ağ geçidi ayarı getirir, burada sunucunun ayarı değişmez ve yanıtı TR7'ye Spoofing getirir.
| Gateway Mode | Gateway Mode - Spoofing ile |
|---|---|
| Her sunucuda varsayılan ağ geçidi TR7 olarak değiştirilir. | Sunucuların ağ geçidi ayarı olduğu gibi kalır. |
| Değişiklik sunucu ekibinin planlamasını ve bakım penceresini gerektirir. | Özellik TR7 üzerinde açılır; sunucuda değiştirilecek bir ayar yoktur. |
| Çok sayıda sunucuda aynı ayar tek tek uygulanır. | Ayar TR7'de, Kurum Servisi formunda yapılır. |
| Geri dönüş için sunucuların ağ geçidi yeniden eski adrese çevrilir. | Geri dönüşte sunucu tarafında geri alınacak bir ayar yoktur. |
Sunucunun ayarları değişmemiştir: yanıtını her zamanki gibi ağ geçidine gönderir. Dönüş yolunu doğru cihaza getirmek TR7'nin işidir; bunun için TR7, Kurum Servisi ve sunucunun ağ geçidi aynı ağda bulunur.
Sunucular başka bir ekibin ya da bir tedarikçinin yönetimindeyse ve ağ geçidi değiştirilemiyorsa istemci adresi yine de korunur.
Onlarca sunucuda ağ geçidini tek tek değiştirmek yerine özellik TR7 üzerinde, Kurum Servisi tanımında açılır; yeni eklenen sunucularda da ağ geçidi ayarına dokunulmaz.
Gateway Mode'un etkisi, sunucu tarafında kalıcı bir değişiklik yapılmadan denenir; vazgeçildiğinde sunucuda geri alınacak bir ayar kalmaz.
Bu yerleşimin gerektirdikleri
Dönüş yolu ağ tarafında sağlanacaksa
Dönüş yolunun ağ tarafında, bir yönlendirme kuralıyla sağlanması isteniyorsa Route Mode yerleşimi kullanılır.