
Smarter by Design.Simpler for Business
Event Logs
Event Logs Nedir?
Event Logs, Bot/DDoS koruması altındaki bir vService'te üç korumadan birinin karar verdiği her isteğin tek tek incelendiği log ekranıdır. Bir satır yalnızca "şu istek engellendi" demez; kararı hangi korumanın verdiğini, hangi kuralın ya da eşiğin tetiklendiğini, ölçülen değerle limiti, istemcinin bot skorunu ve bu skoru üreten faktörleri, TLS parmak iziyle User-Agent iddiasının tutup tutmadığını, adresin itibar kaydını ve geldiği ağın tipini tek pencerede toplar.
Ekranın asıl değeri, kararı doğrulanabilir kılmasıdır. Her satır gerekçesini taşır: hangi koruma, hangi kural, hangi ölçüm ve hangi modda. Böylece "ne oldu" sorusunun yanında "neden böyle karar verildi" sorusu da yanıtlanır. İzleme modunda çalışan bir yapılandırmanın canlı trafikte ne yapacağı, hiçbir isteği durdurmadan buradan okunur.
Bu bir olay logudur, trafik logu değil: temiz trafik satır üretmez. Aynı aktör aynı davranışı sürdürdüğünde de her istek için satır yazılmaz; kaynakta çalışan bir süreklilik freni tekrarları bastırır ve yazılan satır kaçıncı olay olduğunu kendisi söyler.
3
Karar Veren Koruma
L7 DDoS Protection · IP Reputation Protection · Bot Protection tek kolonda ayrışır
4
Satır Yazan Durum
Uygulanan aksiyon · izleme damgası · skor sinyali · listelenmiş adres
Frenli
Tekrar Bastırma
Süreklilik freni tekrarları bastırır; yazılan satır kaçıncı olay olduğunu söyler
İki Katman
Filtreleme
Sunucudan çekilen kapsam ve çekilmiş logu daraltan 14 gruplu şerit
4 Sekme
Olay Önizlemesi
Summary · Bot · IP Reputation · L7 DDoS; yalnızca verisi olan sekme görüntülenir
Anlatı
Ne Oldu Cümlesi
Kararın gerekçesi ölçülen değer ve limitle birlikte tam cümleye çevrilir
Tek Tık
Muafiyet Tanımlama
Adres, ağ, ASN, ülke, User-Agent ya da JA4 kimlikleri önizlemeden whitelist'e eklenir
Kalıcı
Disk Üzerinde Saklama
Geçmiş loglar Disk Management sınırlarına kadar korunur
Cluster
Tek Birleşik Liste
İki cihazın logları tek listede birleştirilip tarihe göre sıralanır
Olay logunun ayrı bir açma anahtarı yoktur
Bot/DDoS koruması açık olan her vService, ayrıca bir ayar açılmadan kendi olay logunu üretir. Ekranda ayarlanabilen tek şey, hangi skordan itibaren "geçti ama şüpheliydi" satırlarının yazılacağıdır (Event Log Score Floor). Bütün Bot/DDoS korumalı vService'lerin olayları ise Global Event Log ekranında tek tabloda toplanır.
Kullanılabildiği vService Tipleri
Bot/DDoS koruması HTTP ve L7 TCP vService'lerde etkinleştirildiği için Event Logs da bu iki tipte üretilir. L7 TCP vService'lerde istek ayrıntısı taşımayan kolonlar boş kalır:
HTTP
L7 TCP
Network
Nasıl Çalışır?
Zincir dört adımda işler: koruma isteği değerlendirir, karar bir satır olarak diske düşer, süreklilik freni aynı aktörün tekrarlarını bastırır ve ekran bu satırları okuyup daraltır. İnceleme sonunda verilen karar, aynı pencereden yapılandırmaya bağlanır: satırın sebebini kuran ayar formu doğrudan açılır ya da aktörün kimliği muafiyet listesine eklenir.
01 · KararKoruma isteği değerlendirirÜç korumadan biri isteği değerlendirir; aksiyon uygular ya da izleme modunda "olacaktı" damgası basar. Ölçülen değer ve limit karar anında dondurulur.
02 · SatırKarar diske düşerKarar, vService'in kendi log dosyasına tek satırlık bir kayıt olarak yazılır. Kayıt; skoru, tetiklenen faktörleri, parmak izlerini ve adresin itibar bilgisini birlikte taşır.
03 · FrenTekrar eden satırlar bastırılırAynı aktör aynı kararı üretmeye devam ederse satırlar bastırılır; yalnızca geçişler, ilk olaylar ve kilometre taşları yazılır. Yazılan satır toplam sayıyı ve anlık hızı taşır.
04 · İncelemeLoglar okunur ve daraltılırEkran seçilen aralıktaki satırları okur, filtre şeridiyle daraltır ve önizlemede kararın gerekçesini tam cümleyle gösterir; oradan ayara ya da muafiyete geçilir.
Operasyonel En İyi Uygulamalar
- Yeni yapılandırma önce izleme modunda okunmalı. Koruma Active moda alınmadan önce bir süre Monitor modunda çalıştırılır ve bu ekranda biriken Would… satırları incelenir. Böylece hangi meşru trafiğin yaptırıma uğrayacağı, hiçbir istek durdurulmadan görülür.
- Boş liste "saldırı yok" demek değildir. Bir koruma Off iken o korumanın satırları hiç yazılmaz; Bot Protection kapalıyken skor sinyali satırları da üretilmez.
×Nrozeti olmayan satır tekil olay değildir. Rozet yalnızca onuncu tekrardan itibaren görüntülenir; önizlemedeki event #N ifadesi ikinci tekrardan itibaren görünür. Bir aktörün gerçek hacmi için satırın önizlemesine bakılmalıdır.- Daraltma sunucu filtresinde kurulmalı. Satır sınırı sonucu kısar, taramayı değil: filtre sunucu tarafında tanımlandığında sınır dolana kadar geriye doğru okuma sürer. Sınırı büyütmek yerine filtreyi daraltmak daha hızlı sonuç verir.
- Filtre şeridi yalnızca çekilmiş satırları daraltır. Çiplerdeki sayılar cihazdaki toplamı değil, o an ekranda olan pencereyi anlatır. Daha geniş bir resim için tarih aralığı değiştirilip logların yeniden çekilmesi gerekir.
- Muafiyet vermeden önce kararın gerekçesi okunmalı. Önizlemedeki What happened cümlesi ölçülen değeri ve limiti birlikte yazar; bir adresi whitelist'e almadan önce olayın gerçekten yanlış pozitif olduğu bu cümleden doğrulanmalıdır.
- En dar kimlik seçilmeli. Önizleme menüsü adresi, ağı, ASN'yi, ülkeyi, User-Agent'ı ve JA4 kimliklerini ayrı ayrı sunar. Ülkeyi ya da bir ASN'yi muaf tutmak, tek bir adresi muaf tutmaktan çok daha geniş bir kapıdır.
- Canlı izleme için bu ekran kullanılmamalı. Liste kendiliğinden tazelenmez; anlık takip için Live Stats, dönemsel özet için Dashboard kullanılır.
Log Hangi Durumda Üretilir?
Temiz trafik satır üretmez. Bir istek için satır yazılması dört durumdan birine bağlıdır:
| Durum | Ne zaman oluşur | Örnek Action değeri |
|---|---|---|
| Uygulanan aksiyon | Bir koruma Active modda karar verip yaptırım uyguladı. | Blocked · CAPTCHA shown |
| İzleme damgası | Bir koruma Monitor modunda; yaptırım uygulanmadı, uygulanacak olan kaydedildi. | Would show CAPTCHA · Monitor |
| Skor sinyali | Hiçbir kural tetiklenmedi, ancak bot skoru Event Log Score Floor değerine ulaştı. | Allowed · Insufficient score |
| Listelenmiş adres | İstemcinin adresi bir itibar kategorisinde kayıtlı; yaptırım uygulanmamış olsa bile kayıt üretildi. | Allowed · No-action category |
Skor tabanı yalnızca üçüncü durumu kapılar
Event Log Score Floor değeri yalnızca skor sinyali satırlarını süzer; uygulanan aksiyon, izleme damgası ve listelenmiş adres satırları tabandan bağımsız olarak yazılır. Taban, güven sinyalleri düşülmeden önceki ham skorla karşılaştırılır.
Skor sinyali satırı ayrıca Bot Protection'ın kapalı olmamasını gerektirir: koruma Off iken bu kol hiç kurulmadığı için satır üretilmez.
Muafiyet alan trafiğin kendi satırı yoktur
Whitelist'e uyan ya da doğrulanmış bir bot olduğu için yaptırımdan muaf tutulan bir istek, yalnızca yukarıdaki dört durumdan birini de karşılıyorsa loglanır. Bu nedenle olay sınıfı süzgecinde muafiyet satırları beklenenden az görünebilir; muafiyetin kendisi tek başına satır yazdırmaz.
Meydan okuma altyapısı loglanmaz
Meydan okuma sayfasının kendi istekleri (görsel, çözücü ve benzeri yardımcı çağrılar) bilinçli olarak dışarıda tutulur. Aksi hâlde meydan okumaya yönlendirilmiş bir aktörün her yardımcı isteği Allowed · Insufficient score etiketiyle listeye geri sızardı. Dışarıda tutma yalnızca skor sinyali ve listelenmiş adres kollarını kapsar: altyapı yolundaki bir isteğe gerçekten bir yaptırım uygulanırsa satır yine yazılır. Çözüm denemesinin kendisi (/verify) ise loglanır ve sonucuna göre Captcha solved ya da Captcha failed olarak görünür.
Dosya düzeni ve saklama
Loglar vService başına, saat başına bir dosyaya yazılır. İki saatten eski dosyalar sıkıştırılır; okuma sıkıştırılmış dosyaları şeffaf biçimde açar. Logların ne kadar süre tutulacağı Disk Management ayarlarına bağlıdır.
Kaynak tarafında saat başına bir yazma bütçesi vardır ve bu bütçe bir bayt tavanıdır (vService başına yaklaşık 64 MB, kabaca 150.000 olay). Tavana ulaşan bir saatte o saatin kalan bütün satırları düşer: tekrarlar da, o saat ilk kez görülen aktörlerin ilk olayları da yazılmaz. Dosyaya tek bir kesinti işareti bırakılır ve saat sonuna kadar yazım durur. Ekran bu durumu araç çubuğunda bir uyarıyla bildirir ve kaç saatin etkilendiğini yazar.
Bu tavan, aşağıda anlatılan süreklilik freninden ayrı bir mekanizmadır: fren tekrarları seyreltir, tavan ise o saatlik dosyayı tümüyle susturur.
Cluster'da davranış
Her cihaz kendi logunu tutar. Ekran iki cihazın loglarını tek listede birleştirir ve tarihe göre sıralar. Logun hangi cihazdan geldiği Source kolonunda görüntülenir; bu kolon cluster kurulumu dışında hiç yer almaz.
Süreklilik freni cihaz başına çalışır ve eşe kopyalanmaz: bir yapılandırma uygulandıktan sonra süren bir sel, fren sayaçları sıfırlandığı için yeniden birkaç satır yazar.
Süreklilik Freni
Fren, "geçiş olaydır, süreklilik sayaçtır" kuralıyla çalışır. Her satır bir aktöre bağlanır; aktör, kararı veren yüzeye göre kaynak adres, kaynak adres ile User-Agent birleşimi, ülke ya da ağ tipi kuralı, limit bloğu, ceza kutusu anahtarı ya da meydan okuma kimliği olabilir. Kaynak adres ile User-Agent birleşimi yalnızca HTTP vService'lerde kullanılır; L7 TCP vService'lerde aktör kaynak adrestir.
Bir aktörün her isteği için satır yazılmaz. Satır yalnızca şu durumlarda yazılır:
- Geçiş: aktör en az bir dakikadır sessizdi ve yeniden görüldü.
- İlk olaylar: aktörün ilk üç olayı her koşulda yazılır.
- Kilometre taşları: onuncu, yirminci, yüzüncü, iki yüzüncü, bininci gibi basamak değişimleri.
- Saatlik nabız: sürekli etkin bir aktör için en fazla bir saat sessizlik kalır.
- Ceza kutusuna giriş anı: damgalanma bir geçiş olduğu için her zaman yazılır.
Aktör başına saatte yazılabilecek satır sayısının bir üst sınırı vardır (24 satır). İlk olaylar, saatlik nabız, ceza kutusuna giriş anı ve aktör anahtarı çözülemeyen satırlar bu sınırdan muaftır.
Bastırma bilgi kaybettirmez
Yazılan her satır, o aktörün kaçıncı olayı olduğunu ve son bir dakikadaki olay hızını kendisi taşır. Tabloda bu bilgi onuncu tekrardan itibaren ×N rozeti olarak, önizlemede ise ikinci tekrardan itibaren event #N · N/min biçiminde görünür. Bastırılan satırların sayısı bu iki değerden okunur; sayaçlar ve raporlar bastırmadan etkilenmez.
Event Logs'a Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden Bot/DDoS Protected vServices seçilir.
- TR7 üzerinde tanımlı, Bot/DDoS koruması etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda Event Logs sekmesine tıklanır.
Sekme yalnızca vService'te Bot/DDoS koruması açıkken oluşturulur ve Load Balancer alanında izleme yetkisi bulunmayan kullanıcılara gösterilmez; koruma kapatıldığında sekme de kalkar. Bütün Bot/DDoS korumalı vService'lerin olaylarını tek tabloda toplayan Global Event Log ekranı ise Configuration Menu'den açılır ve yetkisi belirli vService'lerle sınırlanmış kullanıcılara gösterilmez.
Logları Listeleme Ekranı
Bot/DDoS Protected vServices → Event Logs yolu izlenerek seçili vService'in olay kayıtlarına ulaşılır. Ekran, seçilen tarih aralığındaki olay satırlarını tek tabloda listeler; üstteki şerit filtre gruplarını, tablonun altındaki bilgi satırı ise kayıt sayısını ve sayfa boyutunu taşır.
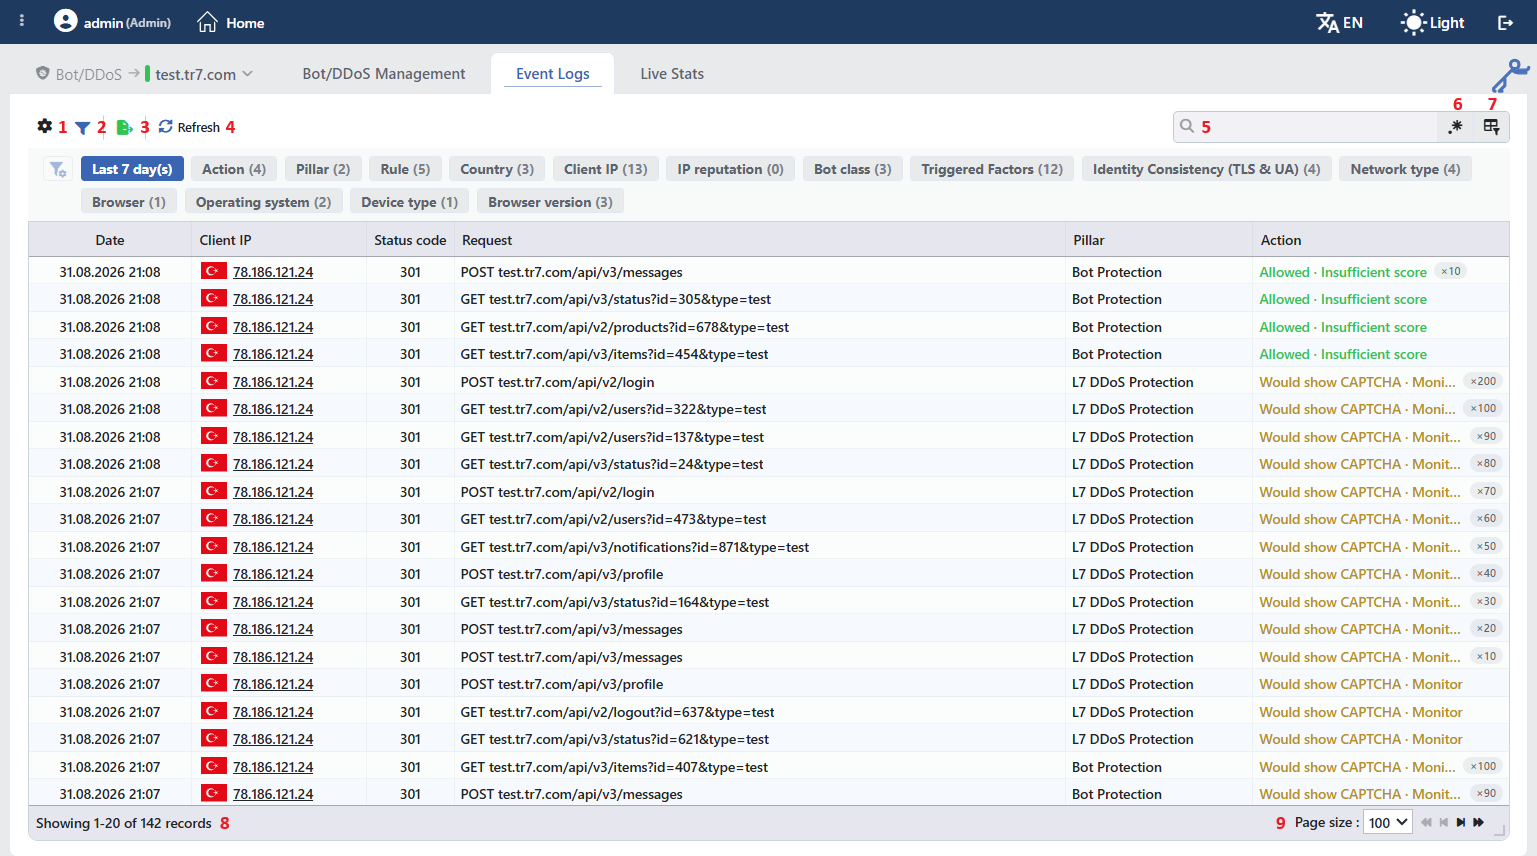 Logları Listeleme Ekranı
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Date | Olayın zamanı, DD.MM.YYYY HH:mm biçiminde. |
| Client IP | İstemcinin adresi, ülke bayrağıyla. Adres, kara ya da beyaz listede kayıtlıysa buna göre renklendirilir. Hücreye tıklandığında adresin bilgi penceresi açılır. Port bilgisi taşımaz. |
| Status Code | İsteğe dönen HTTP durum kodu. Sessizce düşürülen isteklerde ve L7 TCP vService'lerde boş kalır. |
| Request | Metot, host ve yol. L7 TCP vService'lerde metot yerine sabit TCP yazar. |
| Pillar | Kararı veren koruma (Pillar Kolonu). |
| Action | Kararın kendisi (Action Değerleri). |
Aşağıdaki kolonlar varsayılan olarak gizlidir ve kolon seçicisinden eklenir:
| Kolon | Açıklama |
|---|---|
| Bot Score | İstemcinin bot skoru, bant renginde. |
| IP Reputation | Adresin kayıtlı olduğu itibar kategorisi. |
| Trigger | Ölçülen değer ile limit (229 / 150 biçiminde). |
| Repeats | Aktörün kaçıncı olayı ve dakikadaki hızı. |
| User-agent | Okunabilir hâle getirilmiş User-Agent; ham değer ipucunda görünür. |
| Rule | Tetiklenen kural ya da blok. |
Cluster kurulumunda Date kolonunun yanına logun hangi cihazdan geldiğini gösteren Source kolonu eklenir ve varsayılan olarak açık gelir; cluster kurulumu dışında bu kolon hiç yer almaz.
Action Değerleri
Action kolonu kararı iki parçalı bir metinle yazar: fiil ve varsa sebep. Metin üç tondan biriyle renklendirilir; kararın hangi kulvarda olduğu renkten okunur.
| Ton | Anlamı |
|---|---|
| Kırmızı | Yaptırım uygulandı. |
| Turuncu | İzleme modu: yaptırım uygulanacaktı, uygulanmadı. |
| Yeşil | İstek geçirildi; satır bilgi amaçlı yazıldı. |
Uygulanan aksiyonlar:
| Metin | Karşılığı |
|---|---|
| Blocked | İstek durum koduyla reddedildi. |
| CAPTCHA shown | İstemci meydan okumaya yönlendirildi. |
| Tarpitted | İstek yavaşlatılarak tutuldu. |
| Redirected | İstemci başka bir adrese yönlendirildi. |
| Content shown | Hazır bir içerik sayfası döndürüldü. |
| Silently dropped | Bağlantı cevap üretilmeden düşürüldü. |
| Blocked by quarantine | İstek, aktör ceza kutusunda olduğu için durduruldu. |
İzleme modu: aynı fiiller Would… biçiminde ve sonlarına · Monitor eklenerek yazılır: Would block · Monitor, Would show CAPTCHA · Monitor, Would quarantine · Monitor gibi.
Geçirilen istekler: fiil Allowed, sebep ise geçirilme gerekçesidir.
| Metin | Karşılığı |
|---|---|
| Allowed · Whitelist | İstek bir korumanın muafiyet tanımına uydu. |
| Allowed · Trusted bot | İstemci doğrulanmış bir arama motoru robotu. |
| Allowed · No-action category | Adres bir itibar kategorisinde kayıtlı, ancak o kategoriye bağlı kural yok. |
| Allowed · Insufficient score | Hiçbir kural tetiklenmedi; satır skor tabanını aştığı için yazıldı. |
Meydan okuma sonucu: çözüm denemesi taşıyan satırlar Captcha solved (yeşil) ya da Captcha failed (kırmızı) olarak görünür. Başarısız denemenin yanındaki n/eşik çifti kaçıncı denemenin yapıldığını ve karantina eşiğinin kaçta olduğunu birlikte yazar; bu çift yalnızca meydan okuma karantinası açıkken eklenir.
Ekler: aktör bu istekle ceza kutusuna alındıysa metnin sonuna → Quarantined eklenir; karantinaya gönderen koruma parantez içinde yazılır: IP reputation, Bot score, DDoS limit ya da Failed captcha (ör. → Quarantined (Bot score)). Aynı ek dışa aktarılan tabloda da yer alır. Aktörün tekrar sayısı ona ulaştığında hücrenin sağına ×N rozeti eklenir. Rozetin ipucunda dakikadaki olay hızı yalnızca hız bire ulaştığında yazar; altında kalan hızlarda yalnızca tekrar sayısı görünür.
Pillar Kolonu
Pillar kolonu kararı veren korumayı yazar: L7 DDoS Protection, IP Reputation Protection ya da Bot Protection.
Kolon her zaman "karar veren"i göstermez
Hiçbir koruma yaptırım uygulamadıysa kolon, olayı gözleyen korumanın adını yazar. Örneğin yalnızca skor sinyali taşıyan bir satırda Bot Protection, yalnızca itibar kaydı taşıyan bir satırda IP Reputation Protection görünür. Bu, o korumanın aksiyon aldığı anlamına gelmez; kararın ne olduğu Action kolonunda okunur.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, filtre şeridini açıp kapatır ve etkin seçim varsa üzerinde bir rozet taşır; şerit varsayılan olarak açık gelir. Bu ekranda iki ayrı filtre katmanı bulunur: sunucudan hangi logların çekileceğini belirleyen sunucu filtresi ve çekilmiş satırları daraltan filtre şeridi.
Export Table
Export Table butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Refresh
Refresh butonu, yürürlükteki sunucu filtresiyle logları yeniden çeker. Çekim sürerken buton pasifleşir ve dönen bir simgeye dönüşür.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır. Arama, ekranda görünen değerler üzerinde ve büyük/küçük harf ayrımı gözetmeden çalışır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır.
Page Information
Getirilen toplam log sayısı ile listede görüntülenen log aralığına ait bilgiler yer alır: Showing N-M of T records. Bu ekranda satırlar seçilemediği için seçili satır sayısı gösterilmez.
Page Size
Sayfada görüntülenecek maksimum log sayısı seçilir. Varsayılan 100; seçenekler 50, 100, 250 ve All. Seçim saklanmaz.
Bu ekranda satırlar seçilemez ve satırlar için sağ tık menüsü bulunmaz; bir olay üzerindeki işlemler önizleme başlığından yapılır.
Sunucu Filtresi
Filtre şeridinin en solundaki sabit sekme, logların sunucudan hangi kapsamla çekileceğini belirler. Şeritteki diğer gruplar çekilmiş satırları daraltırken, buradaki ayarlar çekimin kendisini değiştirir.
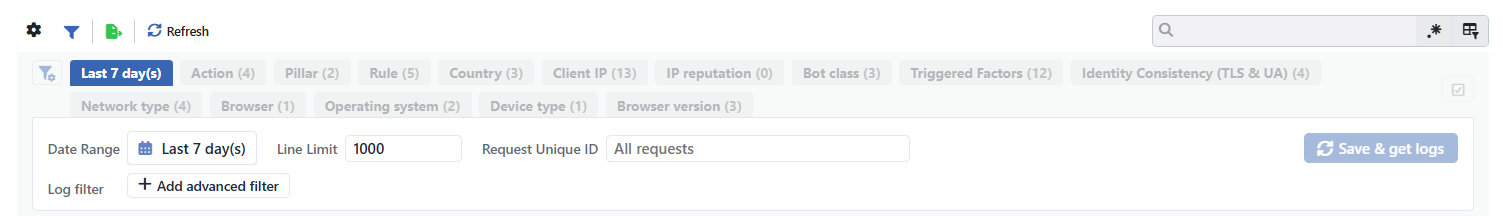 Sunucu Filtresi Sekmesi
INFO
Date Range Varsayılan: Last 7 day(s)
Logların hangi zaman aralığından okunacağı seçilir. Aralık ya son N dakika/saat/gün/hafta/ay/yıl biçiminde göreli, ya da başlangıç ve bitiş tarihiyle mutlak olarak tanımlanır. Mutlak aralıkta bitiş, başlangıçtan sonra olmalıdır; geçersiz bir aralıkta alan kırmızıya döner ve çekim butonu pasifleşir.
INFO
Line Limit Varsayılan: 1000
Çekilecek en fazla satır sayısıdır; varsayılan değeri 1000'dir.
Sınır hayatta kalan satırları sayar: bir filtre tanımlıysa, sınır dolana ya da aralık bitene kadar daha eski dosyalar okunmaya devam eder. Bu nedenle dar bir filtreyle geniş bir aralık taramak uzun sürebilir. Bu ekranda girilebilecek en büyük değer 20.000'dir. Tarama ayrıca 120 saniyelik bir zaman aşımına bağlıdır; süre dolarsa o ana kadar toplanan satırlar döner.
INFO
Request Unique ID
Tek bir isteğin kimliğiyle arama yapılır. Alan boşken bütün istekler getirilir ve yer tutucu olarak All requests yazar. Kimlik, aşağıdaki gelişmiş filtrenin yerine geçmez: ikisi birlikte tanımlandığında ve ilişkisiyle birleşir.
INFO
Log Filter
+ Add advanced filter bağlantısıyla, sunucu tarafında çalışan ayrıntılı bir filtre kurulur. Koşullar üç kategoriden seçilir:
| Kategori | Alanlar |
|---|---|
| Decision | Olay sınıfı, koruma, uygulanan aksiyon, izleme damgası, bot skoru, bot bandı, tetiklenen faktörler, itibar kategorisi ve üç muafiyet bayrağı. |
| Client | Adres, ülke, ağ tipi, User-Agent. |
| Request | Metot, host, yol, durum kodu. |
Her koşul bir alan, bir operatör ve bir değerden oluşur. Metin alanlarında eşitlik, içerme, başlangıç/bitiş, düzenli ifade ve liste üyeliği; sayısal alanlarda karşılaştırma; adres alanında ağ üyeliği (CIDR) kullanılabilir. Alanın yalnızca dolu olup olmadığını denetleyen Exists operatörü değer istemez. Bu üç kategoriye ek olarak, kaydın tamamı üzerinde ifade yazmayı sağlayan bir Expression (JSONata) koşulu da bulunur.
Koşullar ve / veya ile birleştirilir ve en fazla on koşul grubu tanımlanır. Metin karşılaştırmaları büyük/küçük harf ayrımı gözetmez.
INFO
Save & Get Logs
Save & get logs butonu, sekmedeki değişiklikleri kaydeder ve logları yeni kapsamla yeniden çeker. Buton yalnızca bir değişiklik yapıldığında ve form hatasızken etkinleşir.
Ayarlar kullanıcı bazında saklanır: aynı kullanıcı ekrana döndüğünde aralık, satır sınırı ve filtre olduğu gibi gelir.
Filtre Şeridi
Sunucudan çekilen loglar, tablonun üstündeki şeritten daraltılır. Şeritteki her sekme bir alanı temsil eder; en soldaki sabit sekme ise sunucu filtresidir.
Filtrelenebilir Bilgiler
Şeritte varsayılan olarak on beş grup bulunur:
| Grup | Ne süzer |
|---|---|
| Action | Kararın kendisi: uygulanan aksiyon, izleme damgası, geçirilme sebebi ya da meydan okuma sonucu. |
| Pillar | Kararı veren koruma. |
| Rule | Tetiklenen kural: limit bloğu, ülke ya da ağ tipi kuralı, itibar kategorisi, bot eşiği, muafiyet. |
| Country | İstemcinin ülkesi. |
| IP Tags | İstemci adresine uyan IP Tags etiketleri; etiketsiz adresler No Tags seçeneğinde toplanır. |
| Client IP | İstemcinin adresi. |
| IP Reputation | Adresin kayıtlı olduğu itibar kategorisi. |
| Bot Class | Skorun düştüğü bant. |
| Triggered Factors | Skoru üreten faktörler; bir satır birden çok faktör taşıyabilir. |
| Identity Consistency (TLS & UA) | TLS parmak izi ile User-Agent iddiasının tutup tutmadığı. |
| Network Type | Adresin geldiği ağın tipi. |
| Browser · Operating System · Device Type · Browser Version | User-Agent'tan çözümlenen istemci bilgileri. |
Şeritte varsayılan olarak yer almayan yedi grup daha tanımlıdır: Would Act (monitor), Host, Method, Status Code, TLS Fingerprint (JA4), User-Agent Claim ve Path. Bunlar şeridin kendi düzenleme menüsünden eklenir.
Grup başlığındaki parantez içi sayı, o an yüklü satırlarda o grup için kaç farklı değer bulunduğunu söyler; satır sayısı değildir. IP reputation (0) yazması, çekilmiş satırların hiçbirinde itibar kaydı bulunmadığı anlamına gelir.
Seçimlerin Birleşmesi
Aynı gruptaki seçimler veya, farklı gruplardaki seçimler ve ilişkisiyle birleşir; her grubun sayaçları diğer grupların etkin seçimlerine göre yeniden hesaplanır.
Şerit sunucudan yeni satır getirmez
Filtre şeridi yalnızca çekilmiş satırları daraltır. Aranan kayıt seçilen aralıkta ya da satır sınırında değilse şeritte hiç görünmez; kapsamı genişletmek için Sunucu Filtresi kullanılır.
Seçilen Logun Önizlemesi
Listede bir satıra tıklandığında ekranın sağında olayın önizlemesi açılır. Başlıkta kararın özeti, altında isteğin kendisi, sağ üstte ise en çok iki işlem bulunur.
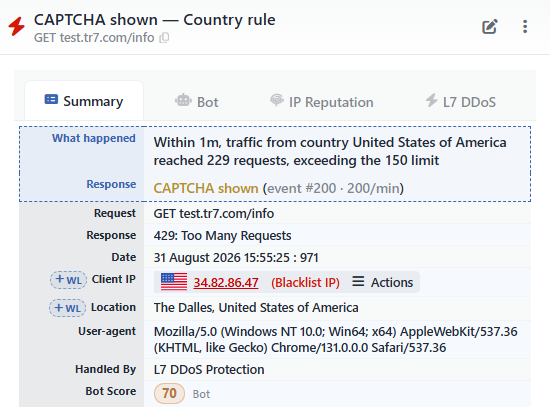 Önizleme - Summary Sekmesi
Başlık şu kalıpla kurulur: <fiil> · <sebep> — <kural>. Sebep de kural adı da koşulludur: yaptırım satırlarının çoğunda başlık <fiil> — <kural> biçiminde kalır, geçirilen satırlarda ise sebep gerekçeyi söyler ve kural adı eklenmez. Başlıktaki simge kararı veren korumayı gösterir ve kararın tonuyla boyanır. Alt satırdaki kopyalama simgesi, isteğin benzersiz kimliğini panoya alır; bu kimlik aynı isteğin ayrıntılı kaydına köprüdür.
| İşlem | Ne yapar |
|---|---|
| Edit Corresponding Setting | Bu satırın sebebini kuran ayar formunu doğrudan açar: tetikleyen limit bloğu, ülke ya da ağ tipi kuralı, itibar kategorisi, bot eşiği veya ceza kutusu ayarı. Düzenleme yetkisi yoksa ya da satırdan çözülebilecek bir ayar hedefi yoksa pasiftir. |
| Muafiyet menüsü | Satırdaki kimlikleri ilgili korumanın whitelist listesine ekler. Yalnızca muafiyet tanımlanabilecek bir kimlik varsa bulunur; kararı veren koruması çözülemeyen bir satırda hiç yer almaz. |
Menüdeki kimlikler kararı veren korumaya göre değişir
Menüde yalnızca o satırda gerçekten bulunan ve kararı veren korumanın kabul ettiği kimlikler listelenir. Muafiyet türleri korumalara şöyle dağılır:
| Kimlik | Hangi korumada muafiyet olarak tanımlanabilir |
|---|---|
| IP Address · IP Network (CIDR) · ASN (Autonomous System) | Üç korumanın hepsinde |
| JA4 Fingerprint · JA4 Family · User-Agent (Exact Match) | Yalnızca Bot Protection |
| Country | Yalnızca L7 DDoS Protection |
Bunun pratik sonucu şudur: bir L7 DDoS satırında User-Agent muafiyeti, bir Bot satırında ülke muafiyeti sunulmaz; IP Reputation kararına ait bir satırda ise yalnızca adres, ağ ve ASN seçenekleri bulunur. User-Agent muafiyeti ayrıca tam eşleşmedir, parça eşleşmesi yapmaz.
Zaten muaf olan bir kimlik yeşil onay simgesiyle ve pasif olarak görünür. Seçim bir onay penceresi açar ve kayıt, kararı veren korumanın muafiyet listesine yazılır.
Aynı işlem, önizlemedeki ilgili satırların başındaki WL rozetiyle de yapılır: rozet, aynı onay penceresini açar.
Pencerede en fazla dört sekme bulunur. Sekmeler koşulludur: yalnızca o olayda verisi bulunan sekme yer alır. Bot sekmesi için bot skoru şart değildir; skor, skor bandı, tetiklenen faktör, JA4 ailesi ya da User-Agent ailesinden herhangi biri varsa sekme oluşur. Bu nedenle skoru bulunmayan ama parmak izi çözümlenmiş bir satırda da Bot sekmesi bulunur.
Summary
Ne olduğunu ve TR7'nin ne yaptığını tam cümleyle anlatır; isteğin ve istemcinin künyesini taşır.
Bot
Bot skorunu, tetikleyen faktörleri ve kimlik tutarlılığını gösterir.
IP Reputation
Adresin itibar kaydını, konumunu ve ağ tipini gösterir.
L7 DDoS
Tetiklenen limit kuralını ve ölçülen değeri gösterir.
Summary Sekmesi
Sekmenin ilk iki satırı kararı anlatır:
- What Happened: olayın gerekçesi tam cümleyle yazılır. Cümle, ölçülen değeri ve limiti birlikte taşır: Within 1m, traffic from country United States of America reached 229 requests, exceeding the 150 limit. Bot kararlarında Bot score 90 entered the 'Score ≥ 85' action rule, itibar kararlarında The client IP is listed as
<kategori>in threat intelligence kalıpları kullanılır. - Response: TR7'nin ne yaptığı yazılır: uygulanan aksiyon, izleme modunda monitor mode: traffic was not blocked, the event was only logged açıklaması ya da geçirilme gerekçesi. Aktörün tekrar sayısı ikiye ulaştıysa satırın sonuna (event #200 · 200/min) biçiminde tekrar bilgisi eklenir.
Ardından olayın künyesi gelir:
| Satır | İçeriği |
|---|---|
| Request | Metot, host, yol ve sorgu. |
| Response | İsteğe dönen HTTP durum kodu ve adı. |
| Date | Olayın zamanı. |
| Client IP | İstemcinin adresi. Adres kara listedeyse kırmızı yazılır ve yanında (Blacklist IP) etiketi görünür. |
| Location | Adresin çözümlenen konumu. |
| User-agent | Okunabilir hâle getirilmiş istemci bilgisi. |
| Handled By | Olayı ele alan koruma. |
| Bot Score | Skor ve düştüğü bant. |
Client IP satırındaki Actions menüsü
Adresin yanındaki Actions menüsü, adresi cihaz genelindeki kara ya da beyaz listeye ekler veya oradan çıkarır. Bu listeler bütün vService'leri etkilediği için işlem ayrı bir onay penceresi ister. Çıkarma seçeneği yalnızca kayıt operatörün kendi listesindeyse sunulur; besleme kaynaklarından gelen bir kayıt kaldırılamaz, ancak beyaz listeye eklenerek etkisiz bırakılır.
vService düzeyinde muafiyet vermek için bu menü değil, başlıktaki muafiyet menüsü ya da WL rozetleri kullanılır.
Bot Sekmesi
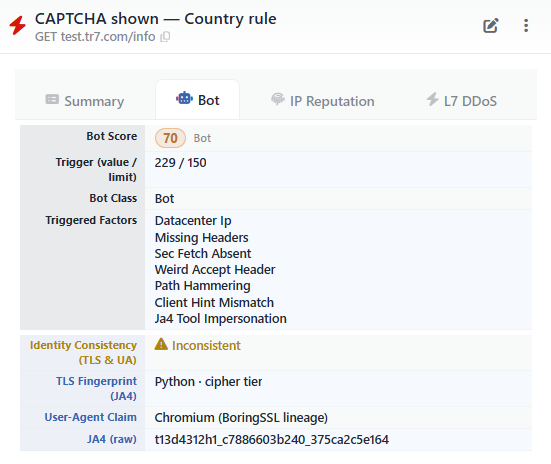 Önizleme - Bot Sekmesi
| Satır | İçeriği |
|---|---|
| Bot Score | Skor ve bandı. |
| Trigger (value / limit) | Kararı doğuran ölçüm: limit kurallarında ölçülen değer ile limit, bot kararlarında skor ile eşik. |
| Bot Class | Skorun düştüğü bant adı. |
| Exempted | İstek Bot Protection muafiyetine uyduysa işaretlenir. |
| Triggered Factors | Skoru üreten faktörler, Factors ekranındaki adlarıyla. Değer, satırın taşıdığı listenin tamamı olarak tek alanda görünür. |
| Identity Consistency (TLS & UA) | TLS parmak izinin işaret ettiği istemci ailesi ile User-Agent'ın iddia ettiği ailenin tutup tutmadığı. |
| TLS Fingerprint (JA4) | Parmak izinden çözümlenen istemci ailesi ve eşleşmenin kesinliği. |
| User-Agent Claim | User-Agent'ın iddia ettiği istemci ailesi. |
| JA4 (raw) | Ham parmak izi değeri. |
Identity Consistency dört değer alabilir:
| Değer | Anlamı |
|---|---|
| Consistent | İki taraf aynı istemci ailesini gösteriyor. |
| Inconsistent | Parmak izi bir tarayıcı gösteriyor ancak User-Agent bunu doğrulamıyor: ya başka bir aile iddia ediliyor ya da hiç User-Agent gönderilmemiş. Uyarı simgesiyle görünür. |
| Compatible | İddia edilen araç, tarayıcı soyundan bir yığın üzerinde çalışıyor; çelişki sayılmaz. |
| Could not resolve | Taraflardan biri çözümlenemedi. |
Parmak izi eşleşmesinin iki kesinlik düzeyi vardır
TLS Fingerprint (JA4) değerinin yanındaki ek, eşleşmenin ne kadar kesin olduğunu söyler. Tam eşleşme istemcinin kimliğine yakın bir kanıttır; şifre takımı düzeyindeki eşleşme ise yalnızca TLS kütüphanesinin soyunu doğrular. Bu ayrım bilinçlidir: örneğin bir istemcinin Chromium (BoringSSL lineage) görünmesi, onun mutlaka bir tarayıcı olduğu anlamına gelmez.
IP Reputation Sekmesi
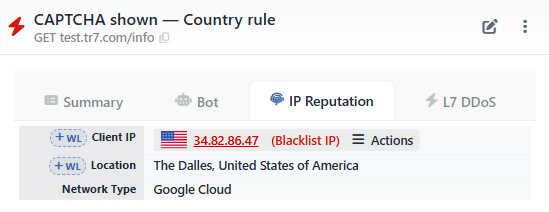 Önizleme - IP Reputation Sekmesi
| Satır | İçeriği |
|---|---|
| Client IP | İstemcinin adresi ve kara liste durumu. |
| Location | Adresin çözümlenen konumu. |
| Network Type | Adresin geldiği ağ grubunun kendi adı (Amazon AWS, Hetzner, Tor Exit Node ve benzeri; toplam 21 grup). Jenerik bir tip adı değil, grubun kendi adıdır. |
| IP Reputation Category | Adresin kayıtlı olduğu itibar kategorisi. |
| Exempted | İstek IP Reputation muafiyetine uyduysa işaretlenir. |
Kategori alanı, adres için bulunan ilk kategoriyi yazar; buradaki "ilk", kural listesindeki sıraya göre ilk eşleşendir. Hiçbir kurala bağlı olmayan bir kategori bu alana hiç yazılmaz, adres o kategoride kayıtlı olsa bile. Adres birden çok listede kayıtlıysa tamamı gösterilmez.
L7 DDoS Sekmesi
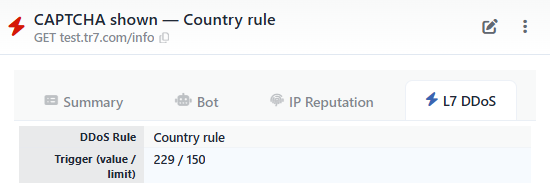 Önizleme - L7 DDoS Sekmesi
| Satır | İçeriği |
|---|---|
| DDoS Rule | Tetiklenen kural: altı limit bloğundan biri (Total Request Rate, Total Connection Rate, Source IP Request Rate, Source IP Connection Rate, Source IP Error Rate, Active Source Count), iki sert tavandan biri ya da Country Rule / Network Type Rule. |
| Trigger (value / limit) | Karar anında dondurulmuş ölçüm: gözlenen değer ile limit. |
| Exempted | İstek L7 DDoS muafiyetine uyduysa işaretlenir. |
Ülke ve ağ tipi kuralları numarasız yazılır
Kural listesindeki her satır ayrı bir kuraldır, ancak bu alanda hepsi aynı adla (Country Rule ya da Network Type Rule) görünür. Hangi satırın tetiklendiği tablodan ayırt edilemez; kuralın kapsadığı ülke ya da grup, Summary sekmesindeki What happened cümlesinde yazılıdır.
Kapsam ve Sınırlar
INFO
- Ekran kendiliğinden tazelenmez. Liste yalnızca sekme açıldığında, Refresh butonuyla ve sunucu filtresi kaydedildiğinde yenilenir. Açılıştaki otomatik çekim yalnızca vService çalışıyorken yapılır: durdurulmuş bir vService'te sekme boş açılır ve loglar Refresh ile getirilir. Anlık takip için Live Stats kullanılır.
- Satır sınırı ve cluster. Ekran, sunucu filtresindeki satır sınırından bağımsız olarak tek seferde en fazla 10.000 satır gösterir; cluster kurulumunda iki cihazın satırları birleştirilip tarihe göre sıralandıktan sonra bu sınır uygulanır. Daha eski kayıtlara ulaşmak için tarih aralığı daraltılmalı ya da sunucu filtresi kullanılmalıdır.
- Yetki. Ekran, Load Balancer alanında izleme yetkisi bulunan kullanıcılara açılır. Log çekimi ayrıca değiştirme yetkisi gerektirir: yalnız okuma yetkisi olan bir kullanıcı sekmeyi görür, ancak satırlar getirilemez. Muafiyet ekleme ve ayar formunu açma da düzenleme yetkisine bağlıdır.
- WAF olay logundan farkları. İki ekran aynı iskeleti paylaşır, ancak inceleme yüzeyleri farklıdır. Bu ekranda satır seçimi ve toplu öğretme butonu bulunmaz; yanlış pozitif, satır seçilerek değil önizlemedeki kimliklerden biri muafiyet listesine eklenerek giderilir. Attacks ve Severity kolonlarının karşılığı burada Trigger ile Bot Score ve Bot Class alanlarıdır. Log bastırma kuralları yerine, kaynakta çalışan süreklilik freni vardır.
