
Smarter by Design.Simpler for Business
Portal
Portal Nedir?
Portal, kullanıcının kimliğini doğrudan doğrulamak yerine portal modunda çalışan başka bir AGS etkin vService'ten alan Authentication Providers türüdür. Kullanıcı bir kez portalda giriş yapar; portala bağlı uygulamalar (Portal Application modundaki vService'ler) bu sağlayıcıyla kimliği portaldan devralır ve kullanıcıya yeniden giriş sorulmaz. Kurum genelinde tek oturum açma (SSO) senaryoları için kullanılır; ayrıntı için Portal ve Portal Application sayfalarına bakılır.
Nasıl çalışır?
- Bir AGS etkin vService portal modunda yapılandırılır; kullanıcılar bu portalda giriş yapar.
- Bu ekranda Provider Type olarak Portal seçilir ve portal vService'i seçilir.
- Uygulama vService'i Portal Application modunda yapılandırılır ve Trusted Portals listesine bu portal eklenir; liste boş bırakılamaz.
- Profil, uygulama vService'inin erişim akışına Authentication Provider adımı olarak eklenir.
- Kullanıcı portalda oturum açmışsa kimlik portaldan alınır ve akış success geçişinden devam eder; oturum yoksa fail geçişi işletilir.
Operasyonel En İyi Uygulamalar
- Önce portal. Portal vService'i önceden portal modunda yapılandırılmalıdır; yalnızca portal modundaki vService'ler kaydedilir.
- Uygulama tarafında güven. Kimliğin devralınabilmesi için uygulama vService'inin Portal Application modunda olması ve Trusted Portals listesinde bu portalı taşıması gerekir. Bu adım atlandığında profil kaydedilse de kimlik devralınmaz.
- Öznitelikler elle eşlenir. Bu türde otomatik öznitelik eşlemesi yoktur; formdaki User Attribute Mapping bölümünde No automatic mapping for this provider - every attribute has to be mapped below bilgisi görüntülenir. Gerekli öznitelikler Custom User Attribute Mapping ile eşlenmelidir.
Nasıl Eklenir?
Yeni bir Portal sağlayıcısı, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Authentication → Authentication Providers → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir; Provider Type olarak Portal seçilir.
- Portal Gateway seçilir.
Addbutonuna tıklanarak profil eklenir.
Profil Ekleme Formu
AGS → Authentication → Authentication Providers → Add adımları takip edilerek Provider Type alanında Portal seçildiğinde form aşağıdaki alanlarla açılır.
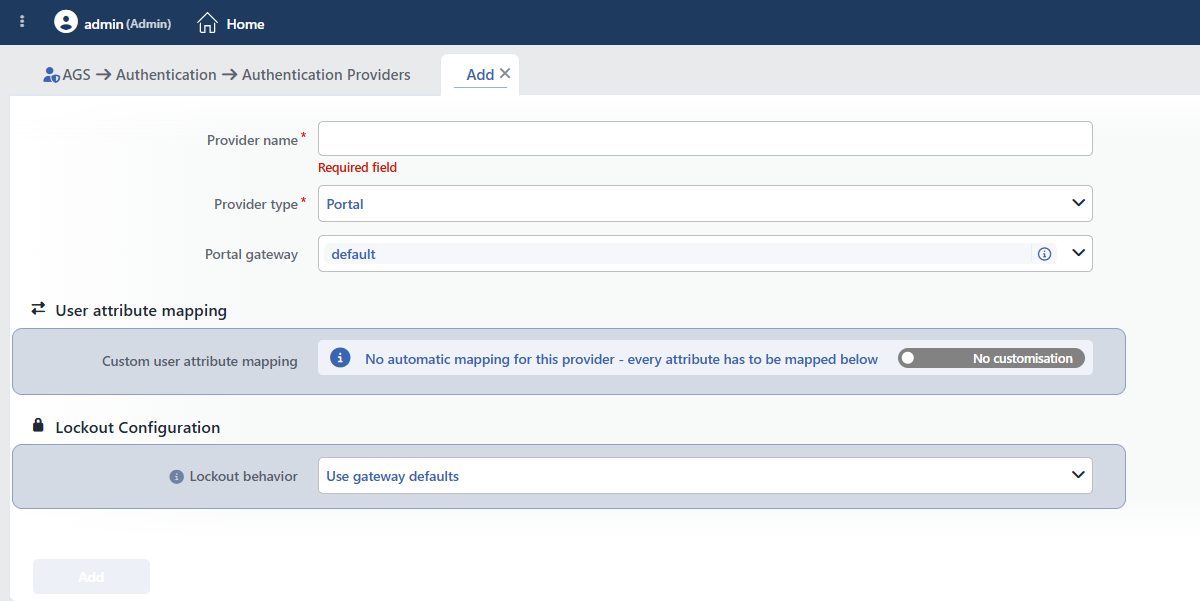 Portal Seçiliyken Form
INFO
Provider Name Zorunlu
Profilin adı; listede, akış şemasındaki adım seçiminde, oturum listesinde ve loglarda profili tanımlar. Ad cihazda benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir.
INFO
Provider Type Zorunlu
Sağlayıcı türü; bu sayfada Portal seçilidir. Tür değiştirildiğinde yalnızca yeni türün alanları görüntülenir ve kaydedilir; tür düzenleme formunda da değiştirilir.
INFO
Portal Gateway
Kimliğin alınacağı portal modundaki AGS etkin vService seçilir; alan, listedeki ilk vService seçili olarak gelir ve yanındaki bilgi simgesiyle seçili vService'in özeti açılır. Alan şemada zorunludur, ancak formda zorunlu işareti ve Required field uyarısı görüntülenmez. Listede bütün AGS etkin vService'ler görünür; portal modunda olmayan bir vService seçildiğinde kayıt Add butonuna tıklandığında geçersiz seçenek hatasıyla reddedilir. İlk seçenek kendiliğinden seçili geldiğinden, alana hiç dokunulmadığında portal modunda olmayan bir vService seçili kalabilir.
User Attribute Mapping
INFO
Custom User Attribute Mapping Varsayılan: No customisation
Sağlayıcı yanıtındaki alanların oturum özniteliklerine nasıl eşleneceği yönetilir. Bu türde otomatik eşleme yoktur; alanın solundaki bilgi çubuğunda No automatic mapping for this provider - every attribute has to be mapped below yazar ve gerekli her öznitelik bu alanda elle eşlenir.
Sağdaki anahtar Customised konumuna alındığında AGS Attribute ve Source Attribute tablosu görüntülenir: sol kolonda oturum özniteliği (öneri listesiyle), sağ kolonda sağlayıcı yanıtı üzerinde değerlendirilen JSONata ifadesi girilir. Anahtar açıldığında çubuğun sağında satır ekleyen + Add bağlantısı belirir. AGS'nin standart öznitelikleri dışında bir ad girildiğinde bu öznitelik vService'te özel kullanıcı alanı olarak tanımlanır; _ ile başlayan adlar gizli alan sayılır ve özel kullanıcı alanı üretmez.
Lockout Configuration
INFO
Lockout Behavior Varsayılan: Use gateway defaults
Bu sağlayıcıdaki başarısız denemelerin hangi kilitleme politikalarıyla sayılacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Use Gateway Defaults | vService'in Default Lockout Policies listesindeki politikalar kullanılır. |
| Replace Defaults | Yalnızca Lockout Policies alanında seçilen politikalar kullanılır. |
| Add to Defaults | vService'in varsayılan politikalarına ek olarak Lockout Policies alanında seçilenler de kullanılır. |
| No Lockout | Bu sağlayıcıda başarısız denemeler sayılmaz, kilitleme yapılmaz. |
Lockout Policies
Replace Defaults ya da Add to Defaults seçiliyken görüntülenir; Account Lockout Policies ekranındaki hazır ve tanımlı politikalar seçilir.
