
Smarter by Design.Simpler for Business
Edit
Edit Nedir?
Edit, L7 DDoS Protection kartının bloklardan bağımsız ayarlarını toplayan düzenleme penceresidir. Buradaki dört ayar tek bir bloğa değil, korumanın tamamına işler: koruma hangi modda çalışacak, doğrulanmış arama motoru botları kaynak limitlerinden muaf tutulacak mı ve hangi trafik korumanın hiçbir bloğuna girmeyecek.
Blokların limitleri, zaman pencereleri ve aksiyonları bu ekranda bulunmaz; her blok kendi kalem ikonuyla açılan kendi ekranından düzenlenir.
4
Ayar
Mod, doğrulanmış bot güveni ve iki biçimde tanımlanan whitelist
Monitor
Varsayılan Mod
Koruma ilk anda ölçer; engellemeyi operatör açar
Koruma Geneli
Whitelist Kapsamı
Listelenen trafik hiçbir bloğa girmez, sert tavanlara da takılmaz
100
Whitelist Satır Sınırı
IP, CIDR, ASN ve ülke tipinde satırlar birbiriyle veya ilişkisindedir
Kaynak Bazlı
Bot Güveni Kapsamı
Doğrulanmış botlar yalnız kaynak limitlerinden muaf tutulur
Adres Aralığı
Bot Doğrulaması
User-Agent'a bakılmaz; botun geldiği ağ aralığı denetlenir
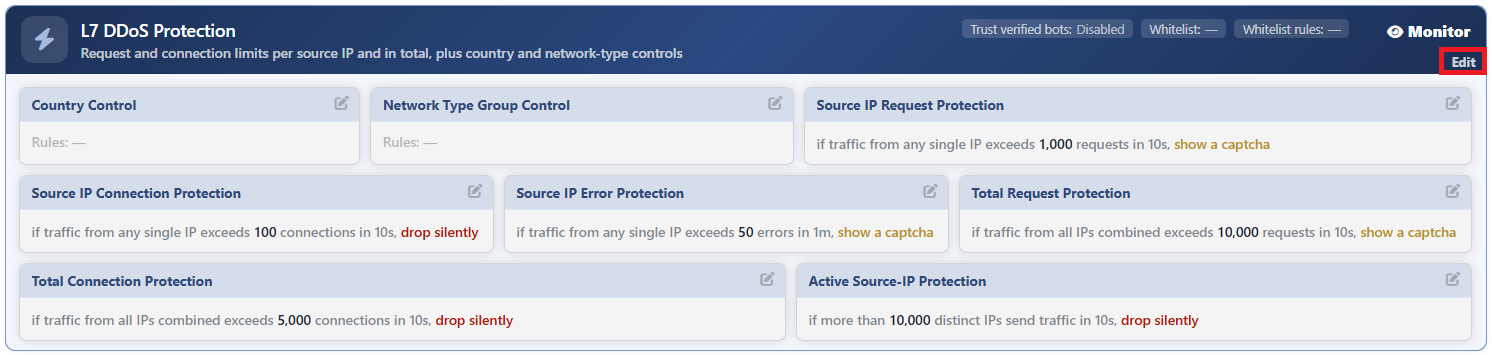
L7 DDoS Protection Kartında Edit Bağlantısı
Bağlantı, kartın sağ üst köşesindeki mod rozetinin hemen altındadır. Rozet yürürlükteki modu gösterir, bağlantı ise modun değiştirildiği pencereyi açar. Kartın sağ üstündeki üç bilgi satırı da (Trust Verified Bots, Whitelist, Whitelist Rules) bu penceredeki ayarların özetidir.
 L7 DDoS Protection Kartında Edit Bağlantısı
Edit Ekranı
- Bot/DDoS Management sekmesi açılır.
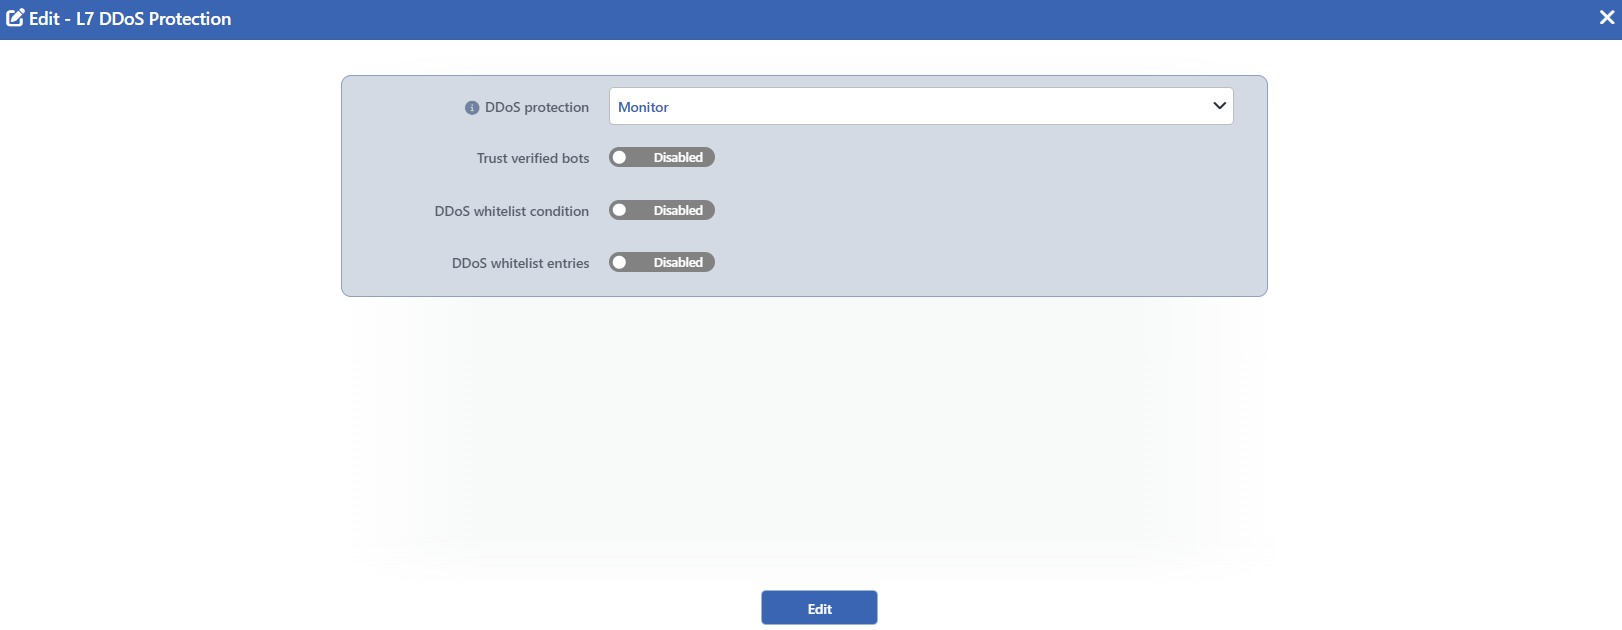
- L7 DDoS Protection kartının sağ üstündeki Edit bağlantısına tıklanır; Edit - L7 DDoS Protection başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
 L7 DDoS Protection Edit Ekranı
INFO
DDoS Protection Varsayılan: Monitor
Korumanın çalışma modu seçilir; varsayılan değeri Monitor'dür.
| Seçenek | Davranış |
|---|---|
| Off | Koruma çalışmaz. Bloklar ölçüm yapmaz, olay üretmez. |
| Monitor | Bloklar ölçüm yapar ve olay üretir, ancak hiçbir istek durdurulmaz. |
| Active | Bloklar ölçüm yapar ve limit aşıldığında tanımlı aksiyon uygulanır. |
Monitor seçiliyken alana odaklanıldığında bir bilgi ipucu belirir: Actions fire only while the pillar is Active — in Monitor everything here stays staged and no traffic is affected.
Alan hiç yazılmamışsa etkin değer Monitor'dür: koruma ilk andan itibaren ölçer, engellemeyi operatör açar.
INFO
Trust Verified Bots Varsayılan: Kapalı
İşaretlendiğinde, doğrulanmış arama motoru botları kaynak bazlı limitlerden muaf tutulur; varsayılan olarak kapalıdır.
Muafiyet üç bloğu ve kaynak IP sert tavanını kapsar: Source IP Request Protection, Source IP Connection Protection ve Source IP Error Protection. Ülke ve ağ tipi kuralları, toplam limitler ve etkin kaynak sayısı bu ayardan etkilenmez.
Doğrulama User-Agent başlığına bakılarak yapılmaz: botun geldiği adres aralığı, ağ tipi veri tabanındaki doğrulanmış bot grubuyla karşılaştırılır. Bu nedenle kendini arama motoru gibi tanıtan bir istemci bu muafiyetten yararlanamaz. Karşılaştırma adres temelli olduğu için ayar L7 TCP vService'lerde de aynı biçimde çalışır.
Network Type Group Control bloğunda doğrulanmış bot grubunu kapsayan açık bir kural yazılmışsa, o kural bu muafiyetin önüne geçer.
INFO
DDoS Whitelist Condition
Korumanın tamamından muaf tutulacak trafik bir koşulla tanımlanır. Alan bir anahtarla açılır; kapalıyken koşul tanımlı değildir ve kartta — yazar.
Koşulu sağlayan trafik hiçbir bloğun limitine takılmaz ve sert tavanlara da girmez. Buna karşılık sayaçları beslemeyi sürdürür: muaf bir istemcinin ürettiği yük, toplam limitleri ve tavanı diğer istemciler adına yukarı iter. Ülke ve ağ tipi bloklarının kendi muafiyet listeleri bunun aksine sayacı da şişirmez.
INFO
DDoS Whitelist Entries Varsayılan: Boş
Aynı muafiyetin satır satır yazılan kısayol listesidir. Koşul yazmak yerine tek tek değer girmek için kullanılır; alan bir anahtarla açılır ve varsayılan olarak boştur.
| Tip | Girilen değer |
|---|---|
| IP Address | Tek bir adres. |
| IP Network (CIDR) | Bir adres ve ağ maskesi (varsayılan 24). |
| ASN (Autonomous System) | Otonom sistem numarası. |
| Country | Bir ülke. |
Satırlar birbiriyle "veya" ilişkisindedir ve koşulla da "veya" ilişkisiyle birleşir: ikisinden biri eşleşen trafik muaf sayılır. Listenin tasarım sınırı 100 satırdır.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; Load Balancer yapılandırması otomatik olarak yeniden üretilip uygulanır. İşlem kullanıcı günlüğüne değişiklik özetiyle yazılır.
Whitelist ile blok muafiyeti aynı şey değildir
Bu ekrandaki whitelist korumanın tamamını atlatır: listelenen trafik hiçbir bloğa girmez, sert tavanlar da uygulanmaz. Ülke ve ağ tipi kontrollerinin kendi içindeki Exempt listeleri ise yalnızca o bloğun kural satırlarını atlatır; muaf tutulan ülke ya da grup, kaynak ve toplam limitlere ve sert tavanlara tabi olmayı sürdürür.
Whitelist'in Country tipiyle bir ülkeyi muaf tutmak ile Country Control bloğunun Exempt Countries listesine aynı ülkeyi yazmak bu nedenle farklı sonuçlar verir.
Muafiyet izleme modunda da hesaplanır
Whitelist bir yaptırım değil, bir sınıflandırmadır: koruma Monitor modundayken de değerlendirilir. Bu sayede izleme raporlarında muaf trafik ayrı okunur ve koruma etkinleştirildiğinde davranış sürpriz olmaz.
Kapsam ve Sınırlar
INFO
- Ayarlar korumanın tamamına işler. Blokların limitleri, pencereleri ve aksiyonları bu ekranda bulunmaz.
- Varsayılan mod Monitor'dür. Hiç yazılmamış bir kayıtta koruma ölçer ancak engellemez.
- Doğrulanmış bot güveni yalnızca kaynak bazlı blokları kapsar. Toplam limitler ve etkin kaynak sayısı bu muafiyetin dışındadır; bir tarama fırtınası da sel tavanının altında kalır.
- Koruma kapalıyken mod dışındaki iki alan formdan kalkar. Trust Verified Bots ve DDoS Whitelist Condition gizlenir; yazılmış değerleri silinmez, koruma yeniden açıldığında geri gelir. DDoS Whitelist Entries listesi formda kalmayı sürdürür, ancak koruma kapalıyken whitelist hiç değerlendirilmediği için girilen satırların bir etkisi olmaz.
- Whitelist'in tasarım sınırı 100 satırdır. Sınır, olay günlüğündeki tek satırlık ekleme kısayolunda ve dış arayüzlerden yapılan yazmalarda uygulanır; bu pencereden yapılan kayıtta satır sayısı ayrıca denetlenmez.
- Pencere yalnızca düzenleme yetkisi olan kullanıcılarda açılır. Kart salt-izleme yetkisiyle görüntülenir; Edit bağlantısı yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir.
