
Smarter by Design.Simpler for Business
SYN Flood
SYN Flood Nedir?
SYN Flood, TCP bandında el sıkışmanın kendisini hedef alan saldırıları karşılar ve bir bağlantı kurulmadan önceki aşamayla ilgilenir: kaynağın ne hızda yeni bağlantı açmaya çalıştığı, gönderdiği paketin el sıkışma kuralına uyup uymadığı ve çekirdeğin yarı açık bağlantı yığılmasına karşı hangi duruşta olduğu.
Kutu dört kural taşır ve bunlar üç farklı yöntemle çalışır: biri eşik ölçer, ikisi imza denetler, biri de sistemin duruşunu yazar.
4
Kural
Biri eşikli, ikisi imza denetimi, biri aç/kapa duruş ayarı
500/s
Varsayılan Hız Limiti
Kaynak başına saniyede kaç yeni TCP paketine izin verildiği
4.096
Varsayılan SYN Backlog
Çekirdek SYN çerezi bu sayının üstünde devreye girer
3
Karantinaya Gönderebilen
SYN çerezi ayarı dışındaki üç kural kaynağı karantinaya alabilir
3
Terfi İzni Gereken
Yaptırım basamaklarını kullanan üç kural, Mode Promotion izni olmadan yaptırıma geçirilmez
Açık Doğar
SYN Cookies
Katalog varsayılanı Enabled; dokunulmamış bir route tablosunda da açıktır
L4 DDoS Management'ta SYN Flood Kutusu
Kutu, TCP bandının gövdesindeki ilk kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde dört kural satırı bulunur.
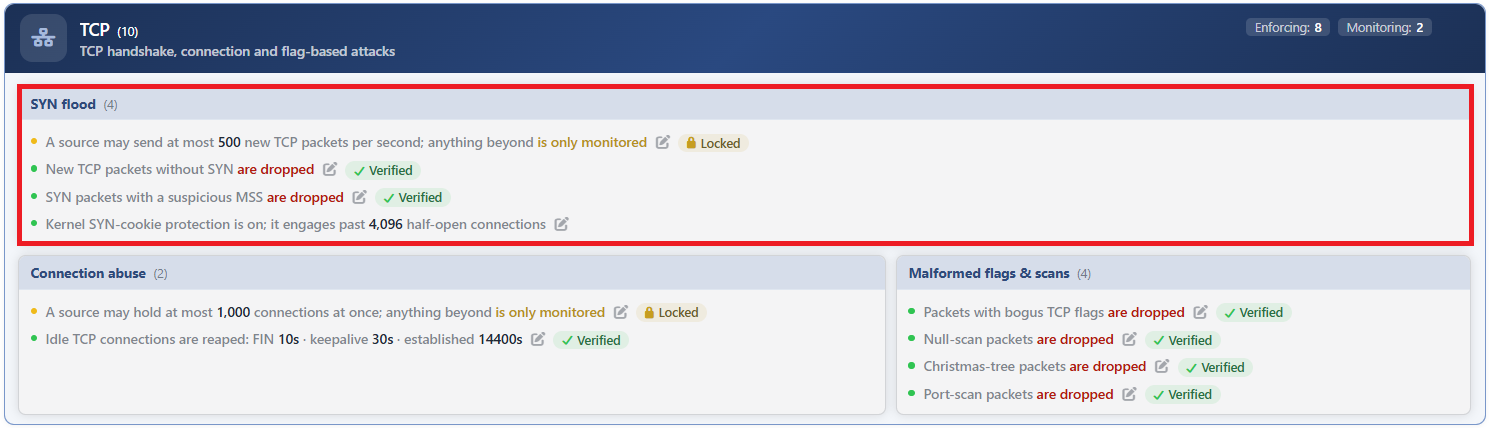 TCP - SYN Flood Kutusu
| Satır | Kural | Yöntemi |
|---|---|---|
| 1 | SYN Flood: New-TCP Rate | Kaynak başına saniyelik yeni TCP paket hızı. |
| 2 | SYN Flood: Not-SYN | El sıkışma açmadan gelen yeni TCP paketleri. |
| 3 | SYN Flood: Bad MSS | Şüpheli bir MSS değeri taşıyan SYN paketleri. |
| 4 | SYN Cookies | Çekirdeğin yarı açık bağlantı duruşu. |
SYN Flood: New-TCP Rate
Kaynak başına saniyede kaç yeni TCP paketine izin verileceğini belirler. Ölçüm adres bazlıdır: her kaynak kendi sayacını taşır, bir adresin eşiği aşması diğerlerini etkilemez.
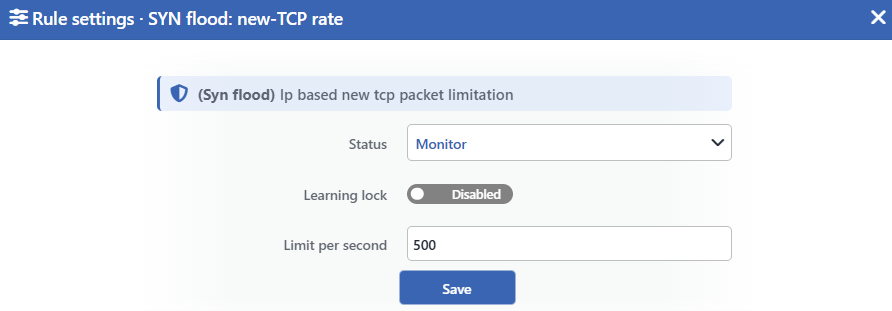 SYN Flood: New-TCP Rate Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> new TCP packets per second is configured, but the rule is off |
| Monitor | A source may send at most <limit> new TCP packets per second; anything beyond is only monitored |
| Block | A source may send at most <limit> new TCP packets per second; anything beyond is dropped |
| Quarantine | A source may send at most <limit> new TCP packets per second; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 500
Kaynak başına saniyelik yeni TCP paket sayısını belirler. Varsayılan değer 500'dür. Yalnızca 1 ve üzeri tam sayı kabul edilir.
Alan boş bırakılırsa doğrulama atlanır ve kural varsayılan değerle çalışır.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir. Doğrulama hatası varken buton pasiftir.
Limitin 1'e çekilmesi kuralı toptan engellemeye çevirir
Limit 1 yapıldığında eşik karşılaştırması kuraldan tamamen düşer. Yaptırım modunda kural bütün el sıkışmalara uygulanır ve hepsi düşürülür; izleme modunda ise hız sayacı kurulmadığından gerçek bir ölçüm üretilmez, buna karşılık panel görüntülenmeye devam eder ve seri sıfır değerle görüntülenir.
Form 1 değerini kabul ettiğinden bu durum bir hata mesajı vermez. Aynı davranış diğer hız sınırlayan kurallarda da geçerlidir.
Bu kural izleme modunda da ölçüm üretir
İzleme modunda kural yürürlüktedir; yalnız sonucu yoktur. Her kaynağın saniyelik yeni TCP paket hızı ölçülür; en yüksek kaynak hızı, p95 değeri ve kaynak sayısı panodaki Floods sekmesinde yapılandırılan limit çizgisiyle birlikte grafiklenir, ancak trafiğe dokunulmaz.
SYN Flood: Not-SYN
El sıkışma açmadan gelen yeni TCP paketlerini yakalar. Meşru bir bağlantı her zaman bir SYN paketiyle başlar; bağlantının ilk paketi SYN taşımıyorsa ya bir tarama denemesi ya da geçersiz bir akıştır.
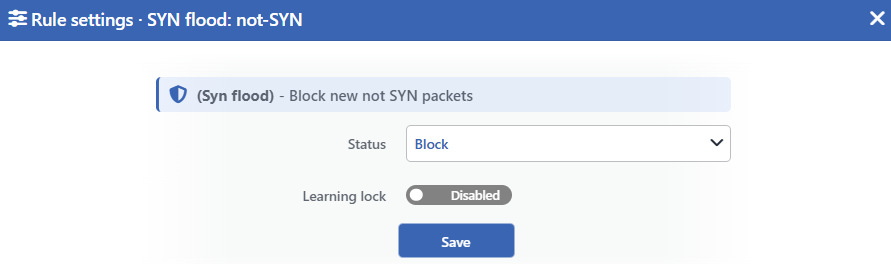 SYN Flood: Not-SYN Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | New TCP packets without SYN are not monitored |
| Monitor | New TCP packets without SYN are only monitored |
| Block | New TCP packets without SYN are dropped |
| Quarantine | New TCP packets without SYN are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Bu kuralın ayarlanabilir bir değeri olmadığından kilit yalnız mod değişikliğini engeller.
Kuralın ayarlanabilir bir değeri yoktur; eşleşme ölçütü kuralın kendi tanımındadır ve arayüzden değiştirilemez.
SYN Flood: Bad MSS
El sıkışma açan SYN paketlerinin taşıdığı azami segment boyutunu denetler. Değer makul aralığın dışındaysa paket şüpheli sayılır: aşırı küçük bir segment boyutu, karşı tarafı çok sayıda küçük parçayla uğraştırmayı amaçlayan bir tükenme saldırısının işaretidir.
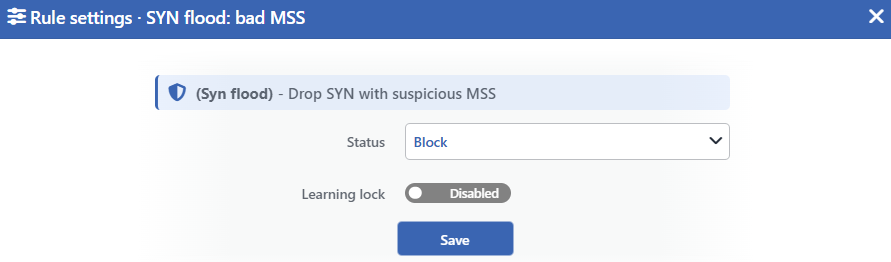 SYN Flood: Bad MSS Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | SYN packets with a suspicious MSS are not monitored |
| Monitor | SYN packets with a suspicious MSS are only monitored |
| Block | SYN packets with a suspicious MSS are dropped |
| Quarantine | SYN packets with a suspicious MSS are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Bu kuralın ayarlanabilir bir değeri olmadığından kilit yalnız mod değişikliğini engeller.
Bu kuralın da ayarlanabilir bir değeri yoktur; makul kabul edilen aralık kuralın kendi tanımındadır ve arayüzden değiştirilemez.
SYN Cookies
Diğer üçünden yapıca ayrılan tek kuraldır: bir güvenlik duvarı kuralı yazmaz, çekirdeğin duruşunu ayarlar.
SYN çerezi, yarı açık bağlantı kuyruğu dolduğunda devreye giren bir savunmadır. Kuyruk dolmadığı sürece hiçbir maliyeti yoktur; dolduğunda ise sunucu, bekleyen bağlantılar için bellekte yer ayırmak yerine gelen isteği doğrulanabilir bir değerle yanıtlar ve kaynağı ancak gerçekten dönerse kabul eder.
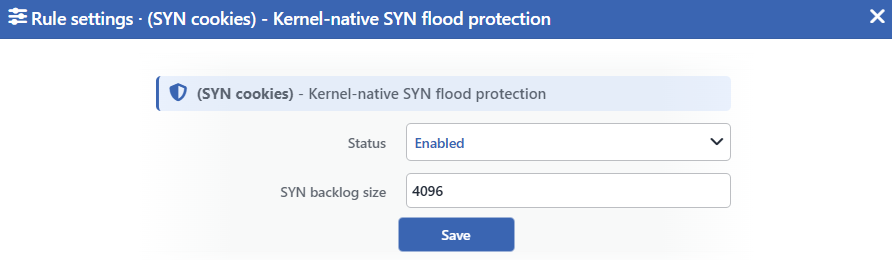 SYN Cookies Düzenleme Ekranı
INFO
Status
Kuralın açık olup olmadığını belirler. Diğer üç kuraldan farklı olarak yalnız iki değer sunulur:
| Değer | Satırdaki cümle |
|---|---|
| Enabled | Kernel SYN-cookie protection is on; it engages past <backlog> half-open connections |
| Disabled | Kernel SYN-cookie protection is off |
Disabled durumundaki cümle uyarı tonunda, amber görüntülenir; satırın tamamı da soluklaşır.
INFO
SYN Backlog Size Varsayılan: 4096
Yarı açık bağlantı kuyruğunun büyüklüğünü belirler; SYN çerezi bu sayının üstünde devreye girer. Varsayılan değer 4096'dır ve yalnızca 1 ve üzeri tam sayı kabul edilir.
Bu pencerede Learning Lock anahtarı bulunmaz; nedeni aşağıda açıklanmıştır.
Bu kural diğer üçünden dört noktada ayrılır
- Mod basamakları yoktur.
Statusalanı yalnız Enabled ve Disabled sunar. - Karantinaya kaynak gönderemez. Tutulacak bir aktör değil, ayarlanan bir duruş vardır.
- Ölçüm üretmez. Bir güvenlik duvarı kuralı yazmadığından sayılacak paketi de yoktur; panoda kendi paneli bulunmaz. SYN baskısının kendisi Floods sekmesinde, hız sınırlayan kuralın grafiğinde izlenir.
Learning Lockanahtarı yoktur. Öğrenme motoru ölçüm üretmeyen bir kuralı değerlendirmediğinden kilitlenecek bir şey de yoktur.
Kapatmak backlog değerini geri almaz
Kural açıkken kuyruk büyüklüğü buradaki değere çekilir. Kapatıldığında ise çekirdeğe yeni bir kuyruk değeri yazılmaz: sistem, kural açıkken son yazılan değerde kalır.
Bu nedenle kuralı kapatmak sistemi kapatma öncesindeki hâline döndürmez.
Ölçüm ve Pano
Kutunun ölçüm üreten üç kuralı panoda iki ayrı sekmede görüntülenir: hız kuralı Floods sekmesinde bir L4 DDoS Rate — <kural> panelinde, iki imza kuralı ise Suspicious Packets sekmesinde birer L4 DDoS Packet Class — <kural> panelinde yer alır.
| Kural | Panel sekmesi | Ölçülen | Karantina paneli | Dropped Traffic |
|---|---|---|---|---|
| SYN Flood: New-TCP Rate | Floods | Kaynak başına saniyelik bağlantı açma (SYN) paketi: en yüksek kaynak hızı, p95 değeri, etkin kaynak sayısı ve yapılandırılan limit çizgisi | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| SYN Flood: Not-SYN | Suspicious Packets | Bağlantı açma bayrağı taşımadan yeni bağlantı başlatan saniyelik paket sayısı | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| SYN Flood: Bad MSS | Suspicious Packets | Şüpheli MSS değeriyle yeni bağlantı başlatan saniyelik paket sayısı | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| SYN Cookies | Yok | Ölçüm üretmez | Yok | Yok |
Ölçüm kural açıkken çalışır
Üç kuralın sayacı Disabled modunda kurulmaz ve panel listesinde kartları sunulmaz; Monitor modunda ise grafikler dolar. Sayım cihaza yönelen ve cihaz üzerinden geçirilen trafiği birlikte kapsar; IPv4 ve IPv6 trafiği tek seride birleşir. Muafiyet listesindeki kaynaklar sayılmaz.
L4 DDoS Live View ekranında hız kuralı Floods / Rate kartında, iki imza kuralı ise Signatures & Malformed kartında yer alır.
Düşürme sayacı yalnız yaptırım modlarında beslenir
Kuralların düşürdüğü paket hacmi ayrı bir sayaçta tutulur ve bu sayaç yalnız Block ile Quarantine modlarında oluşur; hız kuralında bu değer, kaynağın limiti aşan kısmıdır. Bu nedenle Dropped Traffic sekmesindeki sıfır değer yalnız saldırı olmadığını değil, kuralın izleme modunda olduğunu da gösterebilir.
Hız kuralının sayacı karantina denetiminden önce çalıştığından karantinadaki bir kaynağın bağlantı açma paketleri de SYN Flood: New-TCP Rate panelinde sayılmaya devam eder.
Kapsam ve Sınırlar
INFO
- Yaptırım basamaklarını kullanan üç kuralın hiçbiri mod terfisi izninden muaf değildir. Hız sınırı eşik ölçtüğü için, diğer ikisi ise sağlıklı bir ağın da üretebileceği paketlere baktığı için Mode Promotion izni olmadan yaptırıma geçirilmez. SYN Cookies'in terfi edeceği bir basamak yoktur. Ayrıntı: AI Learning Settings.
- Dördü de dokunulmamış bir route tablosunda katalog varsayılanıyla doğar: hız sınırı Monitor, diğer iki kural Block, SYN çerezi ayarı Enabled.
- Hız limitinin 1'e çekilmesi kuralı toptan engellemeye çevirir ve bu durum bir hata vermez.
- SYN Cookies karantinaya gönderemez, ölçüm üretmez ve öğrenme kilidi taşımaz.
- Ölçümler IP sürümlerini ayırmaz. Bir kuralın sayacı IPv4 ve IPv6 trafiğini birlikte sayar.
- Muafiyet listesindeki kaynaklar ilk üç kurala takılmaz ve sayaçlarına yazılmaz; SYN Cookies bir çekirdek ayarı olduğundan muafiyet listesini tanımaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
