
Smarter by Design.Simpler for Business
Backend SSO Configurations
Backend SSO Configurations Nedir?
Backend SSO Configurations, AGS'de doğrulanmış kullanıcının kimliğinin Kurum Servisi'ne nasıl aktarılacağını ve Kurum Servisi'nin oturum durumunun nasıl izleneceğini belirleyen profillerdir. Profil üç bölümden oluşur: kullanıcı doğrulandıktan sonra Kurum Servisi'ne giden isteklere eklenen enjeksiyonlar (HTTP başlığı, Basic Auth, Bearer Token ya da çerez; değerler oturum özniteliklerinden smart değişkenlerle üretilir), Kurum Servisi'nin oturumu kaybettiğini gösteren yanıt koşulu ve buna verilecek tepki (backend session lost: kullanıcıyı çıkış yaptırma ya da akıştaki yeniden eşitleme adımını çalıştırma) ile Kurum Servisi'nin kendi çıkış işlemini gösteren yanıt koşulu ve sonrasındaki yönlendirme (backend logout).
Profil, vService'in AGS ayarlarındaki Backend SSO Config alanından seçilir; her vService tek bir profil kullanır ve yeniden eşitleme stratejisi seçildiğinde çalıştırılacak adım vService'in akış düzenleyicisinde belirlenir. Bu ekranın hazır profili yoktur.
4
Injection Type
Header · Basic Auth · Bearer Token · Cookie; değerler smart değişkenlerle
2
Session Lost Strategy
Log the User Out · Re-sync (akıştaki yeniden eşitleme adımı, en fazla 10 otomatik deneme)
2
Redirect Mode
HTTP 302 Redirect · Custom Header; backend çıkışında uygulanır
Logged-in
Yalnızca Doğrulanmış İstekler
Enjeksiyonlar yalnız oturum açmış isteklere eklenir; aynı adlı istemci başlığı önce temizlenir
Nasıl çalışır?
- Profil bu ekranda tanımlanır: Kurum Servisi'nin beklediği kimlik taşıma biçimine göre enjeksiyonlar eklenir; gerekiyorsa oturum kaybı ve çıkış koşulları tanımlanır.
- vService'in AGS ayarlarında Backend SSO Config alanından profil seçilir; strateji Re-sync ise akış düzenleyicisinde yeniden eşitleme adımı bağlanır.
- Kullanıcı doğrulandıktan sonra Kurum Servisi'ne giden her istekte, koşulu sağlayan enjeksiyonlar isteğe eklenir; istemciden gelen aynı adlı başlık önce kaldırılır.
- Kurum Servisi'nin yanıtı Backend Session Lost Condition ile eşleşirse strateji Log the User Out ise kullanıcı oturum kaybı sayfasına yönlendirilir, Re-sync ise yeniden eşitleme sayfasına yönlendirilir; Backend Logout Condition ile eşleşirse AGS oturumu sonlandırılır ve kullanıcı Redirect after Logout adresine yönlendirilir.
Operasyonel En İyi Uygulamalar
- Kurum Servisi kimliğe güvenmeli. Enjekte edilen başlık ve çerezler Kurum Servisi tarafından yalnızca TR7'den gelen isteklerde kabul edilmeli; TR7 istemciden gelen aynı adlı başlığı temizlese de Kurum Servisi'ne doğrudan erişim ağ düzeyinde kapatılmalıdır.
- Gizli değerler smart değişkenle. Parola ve token değerleri sabit yazılmak yerine oturum özniteliklerinden ya da güvenli kaynaklardan smart değişkenle üretilmeli; profil kaydında bu değerler maskelenmez.
- Oturum kaybı koşulu dar tutulmalı. Koşul, yalnızca Kurum Servisi'nin oturumu gerçekten düşürdüğü yanıtlarla (ör. giriş sayfasına yönlendirme) eşleşmeli; geniş koşullar kullanıcıyı gereksiz çıkışa zorlar.
- Re-sync için akış adımı. Re-sync stratejisi seçildiğinde vService'in akış düzenleyicisinde Backend SSO (Re)Sync adımı bağlanmalıdır. Bu stratejide oturum açan kullanıcının ilk isteği de yeniden eşitleme sayfasına yönlendirilir; akışta adım bağlı olmalıdır.
- Yönlendirme modu istemciye göre. Tarayıcı uygulamalarında HTTP 302 Redirect, tek sayfa uygulamalarında ve API istemcilerinde Custom Header (ör.
X-Auth-Redirect) tercih edilir; ikisi birlikte seçilebilir. - Silmeden önce vService'ler. Silme onayı kullanım yerlerini göstermez; profili kullanan vService'ler önizlemedeki Used in sekmesinden kontrol edilmelidir.
Nasıl Eklenir?
Yeni bir backend SSO profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Integrations → Backend SSO Configurations → Add adımları takip edilir; form, liste ekranının içinde kapatılabilir bir Add sekmesi olarak açılır.
- Profile bir ad girilir; enjeksiyon kartları eklenir, gerekiyorsa oturum kaybı ve çıkış koşulları tanımlanır (alanların ayrıntısı için Ekleme Formu bölümüne bakılabilir).
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Profil, vService AGS ayarlarındaki Backend SSO Config alanının yanındaki ekleme simgesiyle sayfadan ayrılmadan da tanımlanır; oluşturulan kayıt alanda seçili gelir.
Backend SSO Configurations Listeleme Ekranı
AGS → Integrations → Backend SSO Configurations yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Backend SSO profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır.
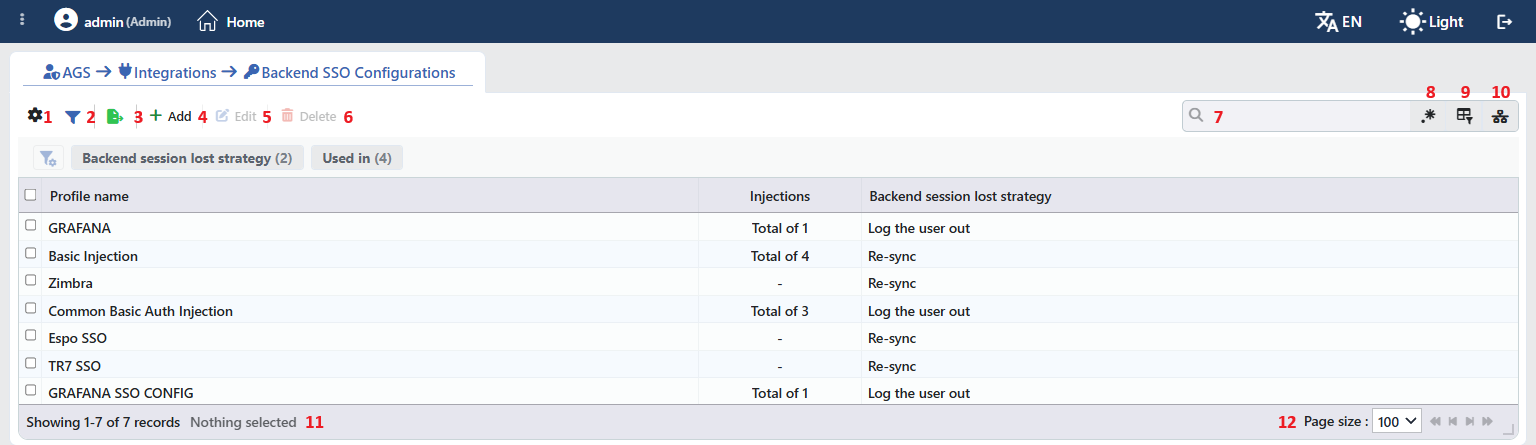 Backend SSO Configurations Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Profile Name | Profilin adı. |
| Injections | Profildeki enjeksiyon sayısı (Total of N); enjeksiyon yoksa -. |
| Backend Session Lost Strategy | Oturum kaybında uygulanan strateji: Log the User Out ya da Re-sync. |
Varsayılan olarak gizlenen kolon bulunmaz. Tablo açılışta sıralanmamıştır; kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar. Tablo gövdesi 12 satır yüksekliğinde açılır, daha fazla satır tablo içinde kaydırılır.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; üç kolonun üçü de açık gelir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır. Filtre şeridinde iki kart bulunur; kart adının yanındaki sayı, listedeki profillerde o kart için bulunan farklı değer sayısını gösterir:
| Kart | Süzdüğü |
|---|---|
| Backend Session Lost Strategy | Oturum kaybı stratejisine göre (Log the User Out / Re-sync). |
| Used in | Profilleri kullanan vService'ler ve hiçbir yerde kullanılmayan profilleri listeleyen Unused Entries değeri. |
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; ad dâhil bütün alanlar değiştirilir ve formun altındaki buton Edit adını taşır. Değişiklik onay istemeden kaydedilir ve profili kullanan vService'lerin yapılandırması yeniden uygulanır.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez.
Profili kullanan vService'lerde Backend SSO Config atfı kendiliğinden temizlenmez; profil bulunamadığından bu vService'lerin yapılandırmasında enjeksiyon, oturum kaybı ve çıkış tespiti bloğu hatasız atlanır. İlgili vService'in AGS ayarlarında başka bir profil seçilmelidir; ayar tuvalindeki Corporate Service Sign-On kutusu kaybolur. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Kullanım filtresi etkinken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lere bağlı olduğunu filtrelemek için kullanılır. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Bu ekranda varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta anahtar simgesi, profilin adı ve Backend SSO Config alt başlığı, sağ üstte ise tek bir işlem bulunur.
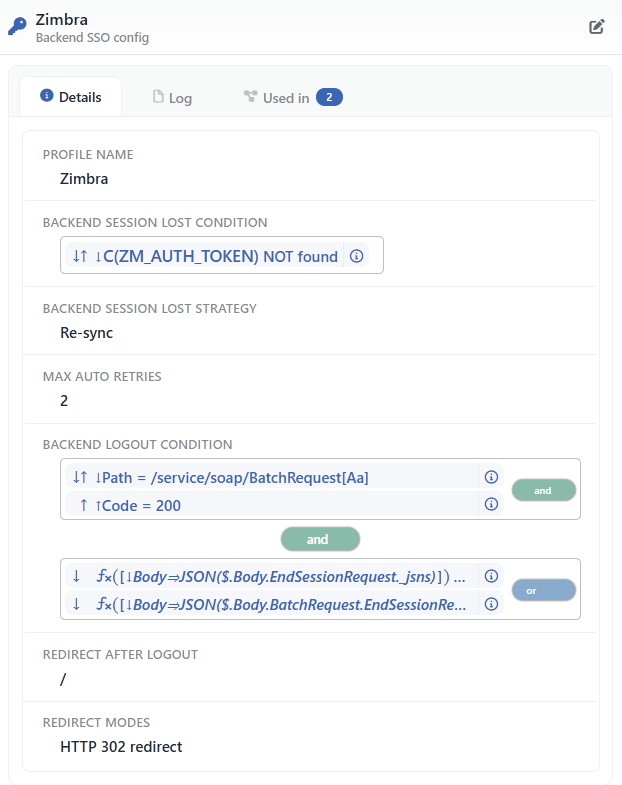 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Panelde üç sekme bulunur; Used in yalnızca profil en az bir vService'te kullanılıyorsa görüntülenir:
Details
Profilin ayarlarını satır satır listeler (aşağıdaki tablo).
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Used in
Profili kullanan vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Profile Name | Profilin adı. | Her zaman |
| Injections | Her enjeksiyon bir satır: Header: ad = değer, Basic Auth: kullanıcı / [password], Bearer Token: başlık ← token, Cookie: ad = değer (değerler kısa smart içerik). | En az bir enjeksiyon varsa |
| Backend Session Lost Condition | Koşul ağacı (salt okunur). | Koşul tanımlıysa |
| Backend Session Lost Strategy | Log the User Out / Re-sync. | Koşul tanımlıysa |
| Max Auto Retries | Deneme sayısı. | Strateji Re-sync ise |
| Backend Logout Condition | Koşul ağacı. | Koşul tanımlıysa |
| Redirect after Logout | Adres (smart içerik). | Doluysa |
| Redirect Modes | Seçilen modlar, virgülle. | Doluysa |
| Custom Redirect Header Name | Başlık adı. | Custom Header seçiliyse |
Profil Ekleme Formu
AGS → Integrations → Backend SSO Configurations → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Backend SSO profili eklenir.
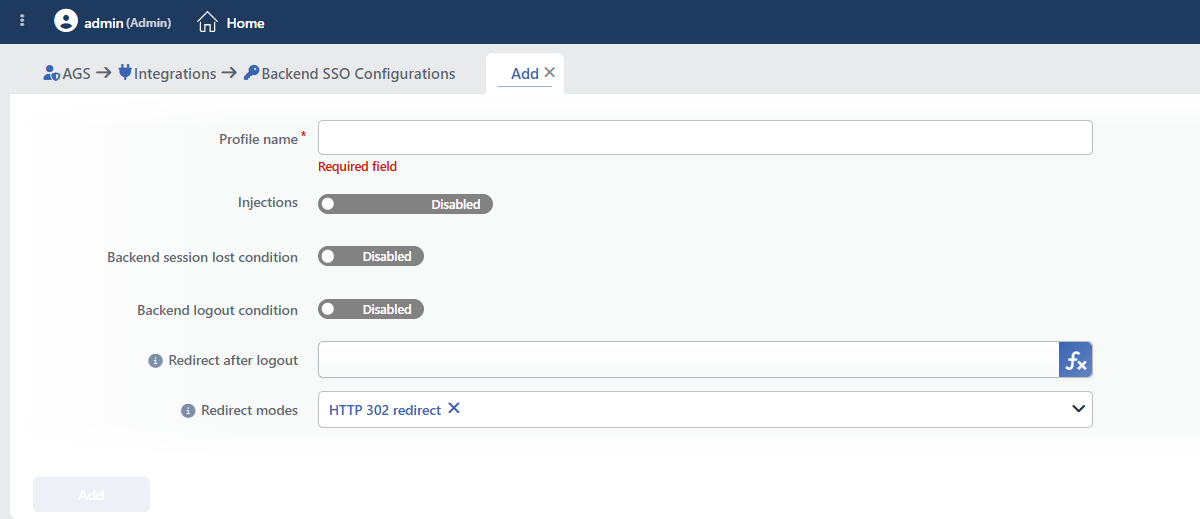 Backend SSO Configurations Profil Ekleme Formu
Formda başlıklı bölüm yoktur; alanlar tek blokta listelenir. Açıklaması tanımlı alanların (Backend Session Lost Strategy, Max Auto Retries, Redirect after Logout, Redirect Modes, Custom Redirect Header Name, Header Name Override) etiketinin yanındaki bilgi simgesi alan açıklamasını gösterir.
INFO
Profile Name Zorunlu
Profilin adı; vService ayarlarındaki seçimde ve loglarda kaydı tanımlar, cihazda benzersiz olmalıdır (Name is used uyarısı).
INFO
Injections
Enjeksiyon kartlarının listesi. Anahtar Enabled konumuna alındığında ilk kart açılır ve yeni kart Header türünde gelir; kartlar listenin altındaki + Add denetimiyle çoğaltılır.
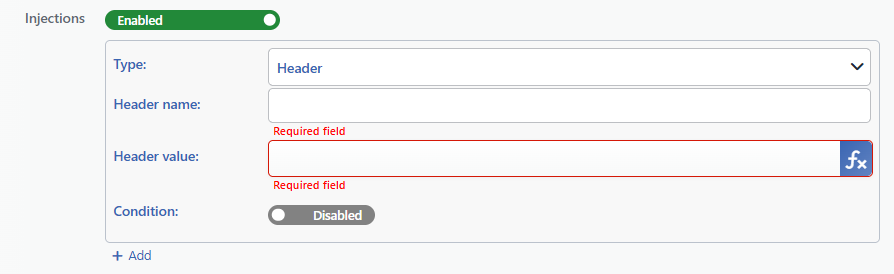 Injections Kartının Alanları
Her kartta aşağıdaki alanlar bulunur; Type dışındaki alanlar seçilen türe göre görüntülenir.
Type Zorunlu Varsayılan: Header
Kimliğin Kurum Servisi'ne hangi yolla aktarılacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Header | İsteğe adı ve değeri belirlenen bir HTTP başlığı eklenir; kullanıcı adı, e-posta ya da grup gibi bilgiler başlıkla taşınır. İstemciden gelen aynı adlı başlık önce kaldırılır. |
| Basic Auth | Kullanıcı adı ve parola kullanıcı:parola biçiminde base64 ile kodlanıp Authorization: Basic … başlığı olarak eklenir; HTTP Basic kimlik doğrulaması bekleyen Kurum Servisleri için kullanılır. |
| Bearer Token | Token değeri Authorization: Bearer … başlığı olarak eklenir (başlık adı Header Name Override ile değiştirilir); token tabanlı API'ler ve servisler için kullanılır. |
| Cookie | İstekteki Cookie başlığına adı ve değeri belirlenen bir çerez eklenir; istemciden gelen aynı adlı çerez önce kaldırılır. Oturumu çerezle tanıyan Kurum Servisleri için kullanılır. |
Header Name Zorunlu (Header)
Header türünde, isteğe eklenecek başlığın adı (ör. X-Remote-User).
Header Value Zorunlu (Header)
Header türünde, başlığın değeri; smart değişkenlerle kullanıcıya özgü değer üretilir.
Username Source Zorunlu (Basic Auth)
Basic Auth türünde, kullanıcı adının alınacağı smart değişken ya da sabit değer.
Password Source Zorunlu (Basic Auth)
Basic Auth türünde, parolanın alınacağı smart değişken ya da sabit değer.
Bearer Token Zorunlu (Bearer Token)
Bearer Token türünde, gönderilecek token değeri; smart değişkenlerle üretilir.
Header Name Override
Bearer Token türünde, tokenın taşınacağı başlığın adı; değer yine Bearer … biçiminde yazılır. Boş bırakıldığında Authorization kullanılır; Kurum Servisi farklı bir başlık bekliyorsa bu alan doldurulur.
Cookie Name Zorunlu (Cookie)
Cookie türünde, Kurum Servisi'ne gönderilecek çerezin adı.
Cookie Value Zorunlu (Cookie)
Cookie türünde, çerezin değeri; smart değişkenlerle üretilir.
Condition Varsayılan: Disabled
Anahtar Disabled konumundayken koşul yoktur ve enjeksiyon her doğrulanmış isteğe uygulanır. Enabled konumuna alındığında HTTP istek koşulu oluşturucu açılır ve enjeksiyon yalnızca koşulla eşleşen isteklere uygulanır. Koşullar Conditions ekranında tanımlanan HTTP koşullarından seçilir.
INFO
Backend Session Lost Condition Varsayılan: Disabled
Anahtar Enabled konumuna alındığında Select Conditions seçicisi ve yanındaki + simgesi görüntülenir; Kurum Servisi'nin oturumu kaybettiğini gösteren HTTP koşulu (istek ve yanıt tarafı, ör. giriş sayfasına yönlendirme ya da oturum çerezinin bulunmaması) Conditions ekranında tanımlanan koşullardan seçilir ya da + ile oluşturulur. Anahtar kapalıyken aşağıdaki alanlar görüntülenmez.
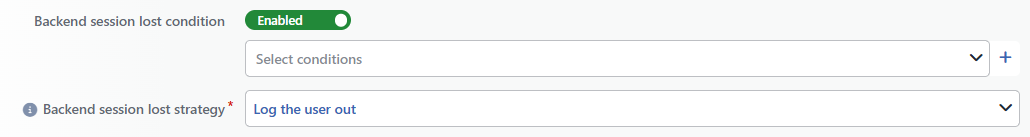 Backend Session Lost Condition Açıkken
Backend Session Lost Strategy Zorunlu (koşul açıksa) Varsayılan: Log the user out
Oturum kaybı tespit edildiğinde uygulanacak strateji seçilir:
- Log the user out: yanıt,
<AGS kök yolu>/session-expiredadresine 302 ile yönlendirilir ve kullanıcı erişim motorunun oturum kaybı sayfasını görür. Redirect after Logout ve Redirect Modes bu yolda uygulanmaz. - Re-sync: yanıt,
<AGS kök yolu>/resyncadresine 302 ile yönlendirilir ve vService akışında bağlanan Backend SSO (Re)Sync adımı çalıştırılır; kullanıcının asıl adresi yeniden eşitleme sonrasında dönülmek üzere saklanır. Bu stratejide oturum açan kullanıcının ilk isteği de, koşul beklenmeden yeniden eşitleme sayfasına yönlendirilir.
Max Auto Retries Varsayılan: 2
Yeniden eşitlemenin kullanıcı etkileşimi istemeden kaç kez denenebileceği; 0 ile 10 arasında bir değer girilir. 0 her seferinde kullanıcı etkileşimi ister. Alan yalnızca strateji Re-sync seçiliyken görünür.
INFO
Backend Logout Condition Varsayılan: Disabled
Seçici açıldığında koşul oluşturucu (istek ve yanıt tarafı) görünür; koşullar Conditions ekranında tanımlanan HTTP koşullarından seçilir; Kurum Servisi'nin kendi çıkış işlemini tamamladığını gösteren yanıt koşulu. Eşleşmede AGS oturumu da sonlandırılır.
INFO
Redirect after Logout
Backend çıkışı (Backend Logout Condition eşleşmesi) sonrasında kullanıcının yönlendirileceği adres girilir; alan smart değişken destekler ve boş bırakıldığında / kullanılır. Oturum kaybında (Log the User Out) bu adres kullanılmaz.
INFO
Redirect Modes Varsayılan: HTTP 302 Redirect
Yönlendirmenin nasıl yapılacağı seçilir; iki seçenek birlikte de işaretlenebilir:
| Seçenek | Anlamı |
|---|---|
| HTTP 302 Redirect | Kurum Servisi yanıtının durum kodu 302'ye çevrilir ve adres Location başlığıyla döndürülür; tarayıcılar için. |
| Custom Header | Yanıtın durum kodu değişmez; adres Custom Redirect Header Name alanındaki başlıkla döndürülür; kendi yönlendirmesini yapan tek sayfa ve mobil uygulamalar için. |
İki mod da seçilmezse backend çıkışında oturum yine sonlandırılır, ancak yönlendirme yapılmaz ve Kurum Servisi yanıtı olduğu gibi iletilir.
Custom Redirect Header Name Zorunlu (Custom Header)
Adresin döndürüleceği başlığın adı girilir (ör. X-Auth-Redirect). Alan yalnızca Custom Header seçiliyken görünür; formda yıldızla işaretlenmez, ancak boş bırakılmamalıdır, aksi hâlde özel başlık gönderilmez.
INFO
Add
Add butonuna tıklanarak profil ekleme işlemi tamamlanır. Formda doğrulanmamış bir alan bulunduğu sürece buton pasif kalır.
Çalışma Mekanizması
INFO
- Uygulama yeri. Enjeksiyon ve tespit kuralları vService'in yük dengeleme yapılandırmasına işlenir; profil ayrıca AGS veritabanıyla birlikte erişim motoruna verilir, oturum kaybı sayfası ve yeniden eşitleme motor tarafında yürütülür.
- Enjeksiyon. Yalnızca AGS oturumu açık isteklerde uygulanır; her enjeksiyonun kendi koşulu oturum koşuluyla birlikte değerlendirilir. Başlık enjeksiyonlarında istemciden gelen aynı adlı başlık, çerez enjeksiyonunda aynı adlı çerez sahtecilik önlemi olarak temizlenir ve ardından profildeki değer eklenir. Temizleme, enjeksiyon koşulundan ve oturumdan bağımsız olarak her istekte yapılır; Basic Auth ve Bearer Token enjeksiyonlarında istemcinin kendi
Authorizationbaşlığı da kaldırılır. Aynı başlığa birden fazla enjeksiyon yazılıyorsa son enjeksiyonun değeri geçerli olur. Değerler AGS smart değişken bağlamıyla (oturum öznitelikleri) üretilir. - Backend çıkışı. Backend Logout Condition Kurum Servisi'nin yanıtında değerlendirilir; eşleşmede AGS oturum çerezi silinir, oturum kaydı kaldırılır ve kullanıcı Redirect Modes seçimine göre 302 yönlendirmesi ve/veya özel başlıkla Redirect after Logout adresine yönlendirilir. Silinen çerezin alanı vService'in Cookie Domain değeridir; boşsa isteğin host adı kullanılır. İki koşul aynı yanıtta eşleşirse backend çıkışı önceliklidir. AGS kök yolundan gelen yanıtlar döngüyü önlemek için oturum kaybı ve yeniden eşitleme denetiminin dışında tutulur.
- Oturum kaybı. Backend Session Lost Condition yanıtta değerlendirilir; Log the User Out stratejisinde 60 saniye geçerli imzalı bir oturum kaybı çerezi bırakılıp yanıt
<AGS kök yolu>/session-expiredadresine 302 ile yönlendirilir; Re-sync stratejisinde asıl adresi taşıyan 60 saniyelik imzalı bir çerez bırakılıp yanıt<AGS kök yolu>/resyncadresine yönlendirilir ve yeniden eşitleme akış adımı erişim motorunda çalıştırılır. Re-sync stratejisinde yeniden eşitleme, yeni açılan her AGS oturumunun ilk isteğinde de tetiklenir. - vService bağlantısı. Backend SSO Config seçildiğinde ayar tuvalinde Corporate Service Sign-On kutusu ve "The authenticated user is introduced to the corporate service with this profile" cümlesi görünür; Re-sync stratejisinde akış düzenleyicisi yeniden eşitleme bağlantı noktasını çizer.
- Cluster. Kayıtlar LB yapılandırmasıyla cihazlar arasında eşitlenir.
- Loglar. Ekleme, düzenleme ve silme User Logs ekranında backend SSO config nesnesi olarak izlenir.
Kapsam ve Sınırlar
INFO
- Yetki. AGS ekranları Load Balancer yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir profil kaydedilmez.
- Hazır profil yoktur. Ekran boş gelir.
- Ardışık oturum kaybı ve çıkış. Aynı yanıtta iki koşul da eşleşirse backend çıkışı uygulanır.
- vService başına tek profil.
- Koşul tarafları. Enjeksiyon koşulları yalnızca istek tarafı koşullarını kabul eder; oturum kaybı ve çıkış koşulları istek ve yanıt tarafını kapsar.
- Lisans. Ekran AGS lisansı gerektirir.
- Gizli değerler maskelenmez. Parola ve token kaynakları kayıtta düz metin olarak tutulur; önizlemede parola
[password]olarak gösterilir. - Silme referans denetimi yapmaz; kullanımdaki profil de silinir.
Kullanım Yerleri
| Kullanım yeri | Alan | Amaç |
|---|---|---|
| AGS etkin vService → AGS Management | Backend SSO Config | Kurum Servisi'ne kimlik aktarımı ve oturum izleme; boş bırakılabilir (None) |
| AGS etkin vService → Flowchart (düzenleme modu) | Yeniden eşitleme adımı bağlantısı | Re-sync stratejisinde çalıştırılacak adım |
| AGS etkin vService → ayar tuvali | Corporate Service Sign-On kutusu | Seçili profilin özeti |
