Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Direct Server Return, isteğin TR7 üzerinden dağıtıldığı, yanıtın ise TR7'ye uğramadan doğrudan istemciye döndüğü yerleşimdir (Network vService'te LB Mode alanı Direct Server Return; Protocol olarak TCP - L4 ya da UDP - L4, Port Range kapalı; Kurum Servisleri TR7 ile aynı ağda ve vService adresini kabul edecek biçimde hazırlanmış). TR7 yalnızca gelen trafiğin hangi sunucuya gideceğine karar verir; paketin adresine ve içeriğine dokunmaz.
Yanıt trafiği yük dengeleyiciden geçmediği için TR7'nin kapasitesi istemciden gelen trafiğe ayrılır. Yanıtı isteğinden kat kat büyük olan servislerde bu, aynı cihazla çok daha fazla trafiğin taşınması demektir. İstemci adresi de hiçbir çeviriye uğramadan sunucuya ulaşır.
Yalnızca Network vService
Bu yerleşim L4 düzeyinde çalışır ve Network vService ile kurulur. TLS sonlandırma, WAF, AGS, L7 DDoS ve Bot koruması ile X-Forwarded-For bu vService tipinde bulunmaz; bu katmanlar gerekiyorsa HTTP ya da L7 TCP vService ile kurulan diğer yerleşimler kullanılır.
 Direct Server Return
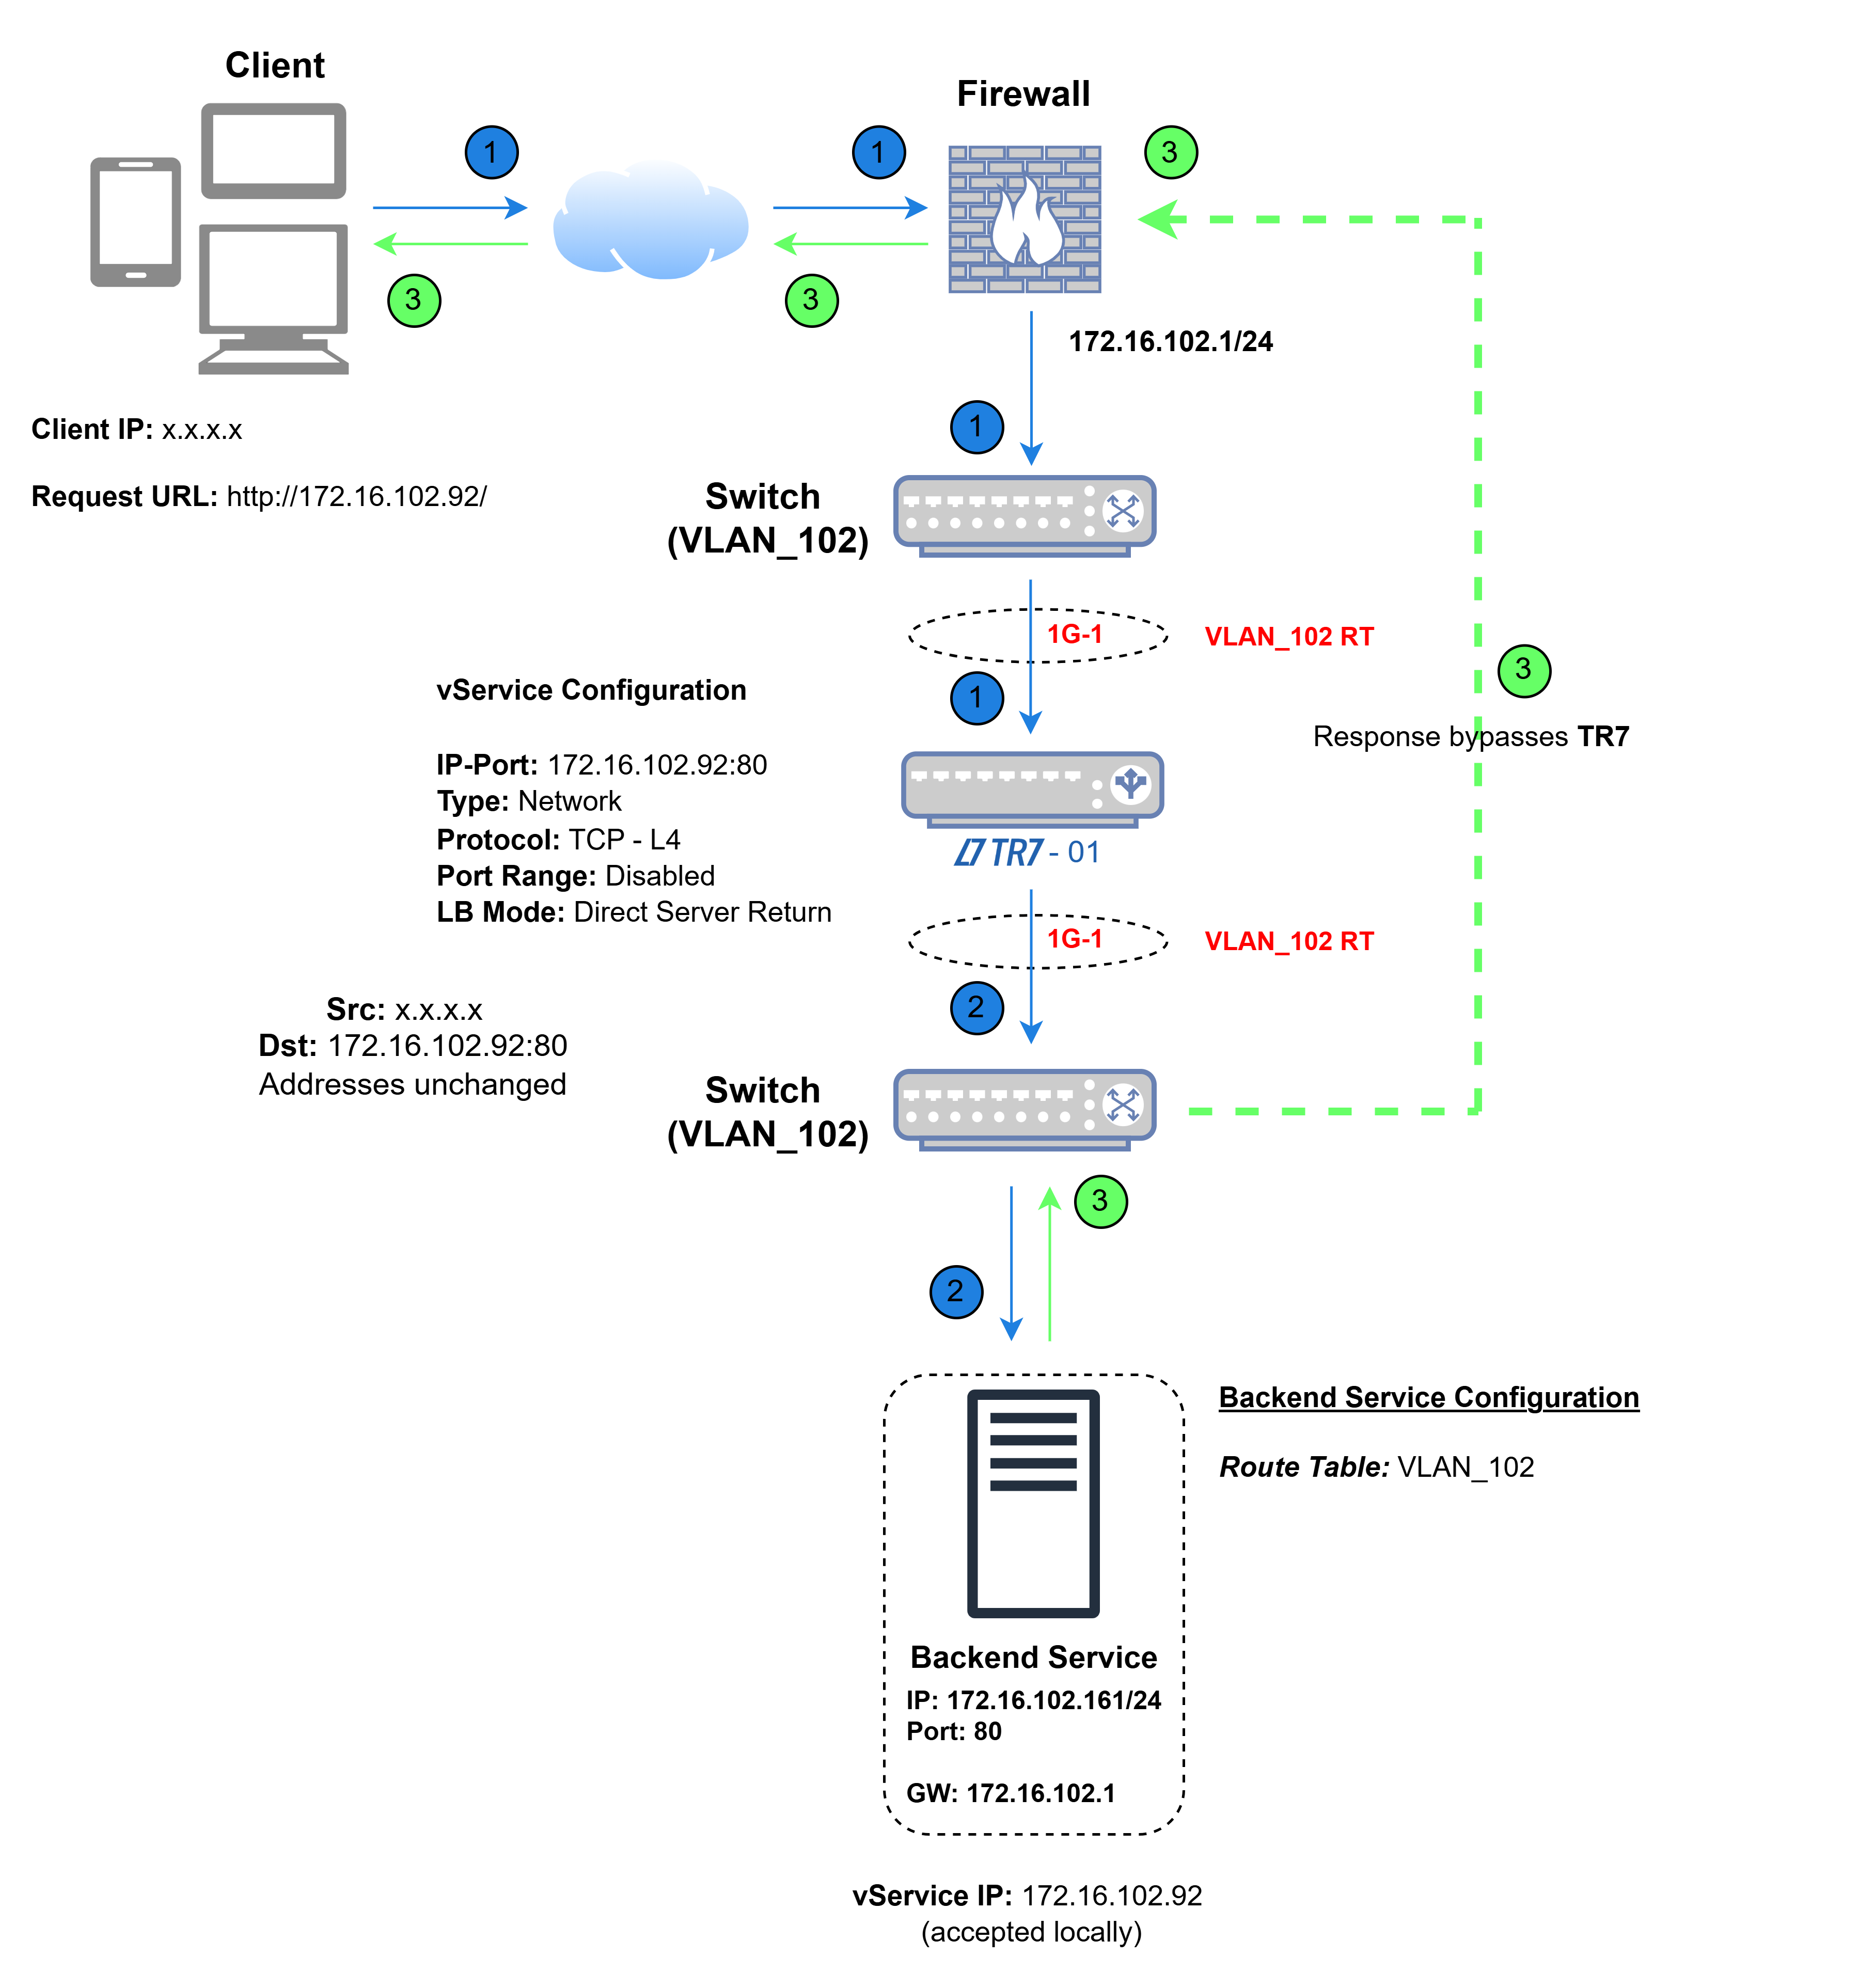
Şema tek cihazlı bir kurulumda trafiğin akışını üç adımda gösterir: istemcinin bağlandığı vService adresi (172.16.102.92:80), TR7 ve Kurum Servisi aynı arayüzde (şemada 1G-1) ve aynı ağdadır (şemada VLAN_102). İstek TR7'den geçer; yanıt ise Kurum Servisinden ağ geçidine ve oradan istemciye, TR7'ye uğramadan döner (şemada kesikli yeşil hat).
Şemadaki örnekte TR7, gelen paketi adreslerini değiştirmeden seçtiği Kurum Servisine iletir: paketin kaynağı istemcinin adresi (x.x.x.x), hedefi vService adresi (172.16.102.92:80) olarak kalır. Kurum Servisi bu adresi kendi adresi gibi kabul edecek biçimde hazırlanmıştır (şemada vService IP, accepted locally); yanıtı vService adresini kaynak göstererek kendi ağ geçidi (172.16.102.1) üzerinden doğrudan istemciye gönderir.
Sağlık denetimi TR7'den Kurum Servisinin kendi adresine (172.16.102.161) yapılır; vService adresine değil.
Şemadaki örnekte bağlantının üç adımında paketlerin kaynak ve hedef bilgileri şöyledir:
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | x.x.x.x (İstemci IP) | Rastgele | 172.16.102.92 (vService adresi) | 80 |
| 2 | TR7 → Kurum Servisi | x.x.x.x (İstemci IP) | 1. adımın kaynak portu | 172.16.102.92 (vService adresi); paket adresleri değişmeden Kurum Servisine iletilir | 80 |
| 3 | Kurum Servisi → İstemci (TR7'ye uğramaz) | 172.16.102.92 (vService adresi) | 80 | x.x.x.x (İstemci IP) | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
1. ve 2. adımda paket aynıdır; TR7 yalnızca hangi Kurum Servisine gideceğini belirler. Diğer yerleşimlerdeki dördüncü adım, yani yanıtın TR7'den istemciye iletilmesi, bu yerleşimde yoktur.
| Yanıtın da TR7'den geçtiği yerleşimler | Direct Server Return ile |
|---|---|
| İstek de yanıt da yük dengeleyiciden geçer; cihaz her iki yönün trafiğini taşır. | TR7 yalnızca gelen isteği dağıtır; yanıt sunucudan istemciye doğrudan gider. |
| Büyük yanıtlar (medya, dosya, akış) yük dengeleyicinin kapasitesini tüketir. | Yanıt verisi TR7'den geçmez; TR7 üzerindeki yük istemciden gelen paketlerle sınırlı kalır. |
| Kaynak adres çevrilir ya da dönüş yolu ayrıca sağlanır. | Adres çevrilmez; sunucu istemciyi doğrudan görür ve yanıtı ona doğrudan gönderir. |
| HTTP ve L7 TCP vService'lerde her bağlantı TR7'de sonlandırılır ve uygulama katmanında işlenir. | Paketler açılmadan iletilir; TR7 yanıt yolunda gecikme eklemez. |
Bu yerleşimde TR7 bir denetim noktası değil, bir dağıtım noktasıdır: görevi doğru sunucuyu seçmek ve yoldan çekilmektir. Hız ve hacmin önde geldiği servislerde tercih edilmesinin sebebi budur.
Medya akışı ve dosya dağıtımı gibi yanıtın isteğe göre çok büyük olduğu servislerde dönüş trafiği yük dengeleyiciyi meşgul etmez.
Gerçek zamanlı oyun sunucuları ve canlı yayın gibi her milisaniyenin önemli olduğu servislerde yanıt en kısa yoldan istemciye ulaşır.
Kısa ve çok sayıda paketle çalışan altyapı servisleri, uygulama katmanında açılmadan birden fazla sunucuya dağıtılır.
Bu yerleşimin gerektirdikleri ve sınırları