
Smarter by Design.Simpler for Business
Blacklist
Blacklist Nedir?
Blacklist, L4 DDoS Protection Mode kartında IP itibar kara listesinde bulunan kaynaklara ne yapılacağını belirler ve bunu tek bir kuralla yapar.
Bu kural diğer L4 DDoS kurallarından bir noktada ayrılır. Diğerleri trafiğin davranışına bakar (saniyedeki paket sayısı, eşzamanlı bağlantı sayısı, paketin bayrak deseni); bu kural ise trafiğin kimliğine bakar. Bir kaynak henüz hiçbir eşiği zorlamamış olsa bile, cihazın itibar veritabanında kara listede yer alıyorsa bu kural devreye girer.
Kara listenin kendisi route tablosuna ait değildir: cihaz genelinde tutulur ve IP Intelligence & Reputation ayarlarından yönetilir. Bu kutu yalnızca o listenin bu route tablosunda nasıl uygulanacağını belirler.
Monitor
Varsayılan Mod
Katalog varsayılanı izlemedir; dokunulmamış bir route tablosunda da izlemede doğar
3
Mod Seçeneği
Disabled · Monitor · Block; karantina bu kuralda seçilemez
Cihaz Geneli
Liste Kapsamı
Kara liste bütün route tablolarında ortaktır, kural her tabloda ayrı ayarlanır
25
İtibar Kategorisi
Kategori ayrımı L4'te yapılmaz; liste tek bir küme olarak uygulanır
Kimlik
Ölçüm Tabanı
Eşik değil kaynak kimliği; ilk pakette karar verilir
Suspicious Packets
Telemetri Sekmesi
Eşleşen paketler panoda kendi paneliyle izlenir
Bu kural bir eşik taşımaz
Diğer L4 DDoS kurallarının çoğunda ayarlanabilir bir limit bulunur. Burada limit yoktur: karar kaynağın listede olup olmamasına bağlıdır. Bu nedenle düzenleme penceresinde de bir değer alanı görüntülenmez, yalnızca mod seçilir.
L4 DDoS Management'ta Blacklist Kutusu
Kutu, durum kartının gövdesindeki ilk kutudur. Başlığında adı ve parantez içinde taşıdığı kural sayısı, gövdesinde ise kuralın o anki durumunu anlatan tek bir cümle bulunur.
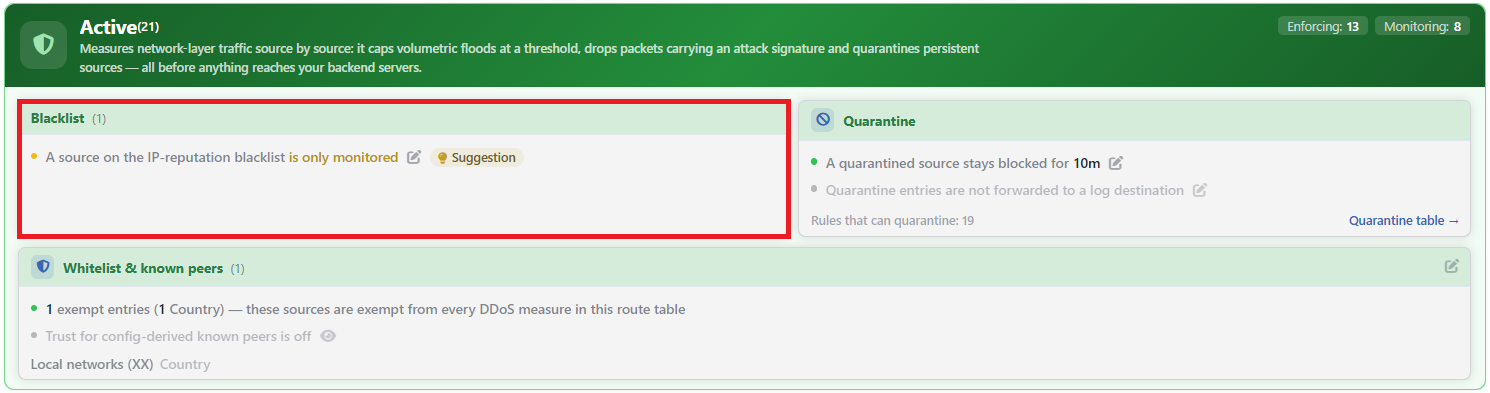 L4 DDoS Protection Mode - Blacklist Kutusu
Cümle moda göre değişir. Cümlenin başındaki durum noktası ve cümledeki mod ifadesi (ör. is only monitored) rengini moddan alır; cümlenin geri kalanı gri kalır, kapalı modda ise satırın tamamı soluklaşır:
| Mod | Cümle | Durum noktası |
|---|---|---|
| Block | A source on the IP-reputation blacklist is blocked | Yeşil |
| Monitor | A source on the IP-reputation blacklist is only monitored | Amber |
| Disabled | The IP-reputation blacklist is not monitored | Sönük |
Satırın üzerine gelindiğinde kuralın katalog adı ipucu olarak görüntülenir. Cümlenin sağındaki kalem ikonu düzenleme penceresini açar.
Öğrenme rozetleri
Satırda bazen kalem ikonunun sağında bir rozet görüntülenir; kalemin solundaki asma kilit ikonu ise rozet değil, kuralın öğrenme kilididir. Rozet kuralın bir parçası değildir; öğrenme motorunun bu kural hakkındaki son değerlendirmesini taşır:
| Rozet | Anlamı |
|---|---|
| Suggestion | Uygulanmaya hazır bir öneri bulunuyor. Bu kuralda öneri her zaman bir mod değişikliği olur, çünkü kuralın ayarlanabilir bir limiti yoktur. |
| Verified | Kural değerlendirildi, değiştirilecek bir şey bulunamadı. |
| Locked | Motorun uygulamak istediği bir değişiklik var, ancak bir ayar buna izin vermiyor: ya kuralın Learning Lock anahtarı açıktır ya da Mode Promotion izni kapalıdır. |
Bu kuralda Learning rozeti hiç görüntülenmez: kuralın ayarlanabilir bir limiti bulunmadığından motorun veri beklediği bir hâl oluşmaz.
Rozete tıklandığında kuralın şu anki hâli ve öneri varsa uygulanması durumunda cümlenin nasıl okunacağı görüntülenir; bu kuralın ayarlanabilir bir limiti bulunmadığından pencerede gerekçe ve hesap adımları bölümleri görüntülenmez. Öğrenme motoru hiç çalışmamışsa hiçbir rozet çıkmaz. Ayrıntı için Learning sayfasına bakılır.
Rule Settings · IP Blacklist Ekranı
- L4 DDoS Management sekmesi açılır.
- Blacklist kutusundaki cümlenin sağındaki kalem ikonuna tıklanır; başlığında kuralın kısa adını taşıyan Rule Settings · IP Blacklist penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Savebutonuyla onaylanır.
Pencerenin en üstünde kuralın katalog tanımı bir bilgi bandı olarak görüntülenir.
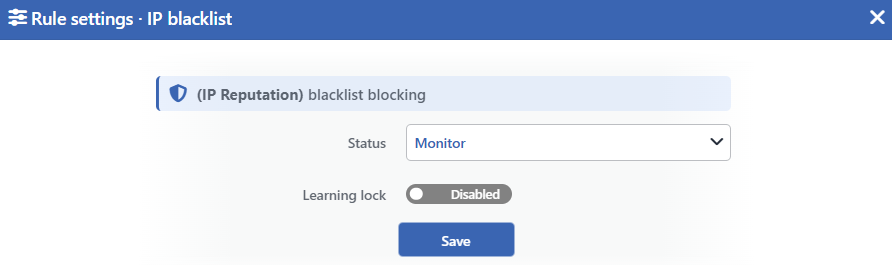 Rule Settings · IP Blacklist Ekranı
INFO
Status Varsayılan: Monitor
Kuralın çalışma modunu seçer. Üç seçenek sunulur:
| Seçenek | Davranış |
|---|---|
| Disabled | Kural hiç uygulanmaz. Ölçüm de yapılmaz: kuralın kaydı tutulmadığından panodaki paneli de kaybolur. |
| Monitor | Kara listedeki kaynaklar sayılır, ancak trafik geçirilir. Varsayılan değerdir. |
| Block | Kara listedeki kaynaklardan gelen paketler düşürülür. |
Diğer L4 DDoS kurallarında bulunan Quarantine seçeneği burada sunulmaz. Bunun nedeni tekrardır: kara listedeki bir kaynak zaten kalıcı bir listede yer aldığından, onu ayrıca süreli bir karantinaya almanın karşılığı yoktur.
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında öğrenme motoru ve öneri mekanizması bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır (Disabled). Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
Kilit varsayılana döndürme işlemini engellemez: Learning şeridinden bütün L4 DDoS ayarları varsayılana döndürüldüğünde kilitli kural da katalog tanımına döner.
INFO
Save
Yapılan değişikliği kaydeder. Yalnızca değiştirilen alanlar güncellenir; pencerede dokunulmayan ayarlar mevcut değerleriyle korunur.
Kayıt anında yürürlüğe girer; kural değişikliği kullanıcı günlüğüne ayrı bir kayıt düşürmez. Günlüğe yazılan L4 DDoS işlemleri öğrenme önerisinin uygulanması, ayarların varsayılana döndürülmesi ve L4 DDoS Live View'da bir kaynağın karantinadan çıkarılması ya da bir karantina listesinin boşaltılmasıdır.
Kara Listenin Kaynağı
Kural, her IP sürümü için iki adres kümesini okur: tekil adresler için bir küme, ağ blokları için ayrı bir küme. Bu kümeleri IP itibar süreci doldurur.
| Konu | Değer |
|---|---|
| Dış kaynak sayısı | En fazla 10 kaynak tanımlanabilir. |
| Kaynak başına kayıt | Varsayılan 50.000, tavan 200.000 kayıt. |
| Kullanıcı listesi dosyası | En fazla 4 MB. |
| Güncelleme periyodu | Günlük, haftalık ya da aylık; her biri sabit bir saatte çalışır. Varsayılan olarak kapalıdır: periyot seçilmeden dış kaynaklar kendiliğinden yenilenmez. |
| Kategori sayısı | 25 itibar kategorisi tanımlıdır. |
| Küme tavanı | Tekil adres kümesinde 1.000.000, ağ bloğu kümesinde 100.000 kayıt. |
Liste yenilendiğinde adres kümeleri kesintisiz biçimde değiştirilir: yeni içerik hazırlanır ve tek adımda devreye alınır, bu sırada koruma açık kalır.
Kategori seçimi L4'te geçerli değildir
IP itibar ayarları ekranı kategorileri yalnızca gösterir; kategori bazlı tercihler orada değil, vService ve WAF ayarlarında (Blacklist IP Category) tanımlanır ve L7 katmanında işler.
L4 DDoS kuralı kara listeyi tek bir küme olarak okur ve kategori ayrımı yapmaz. Bu kuralı Block moduna almak, listedeki bütün kaynakları kategorisine bakmaksızın düşürür. Bir kaynağı listede tutup L4'te geçirmenin tek yolu, onu IP itibar ayarlarındaki kullanıcı beyaz listesine almaktır; bu kaynağı hem L4 hem L7 tarafında serbest bırakır.
Muafiyet Listesiyle İlişkisi
Whitelist & Known Peers kutusundaki muafiyet, bu kuralda kısmen geçerlidir. Diğer bütün L4 DDoS kurallarında muafiyet listesinin tamamı geçerliyken, kara liste kuralı yalnızca iki muafiyet biçimini tanır:
| Muafiyet biçimi | Kara listede geçerli mi? |
|---|---|
| Elle eklenen IP girdisi | Evet |
| Elle eklenen ağ girdisi | Evet |
| Yapılandırmadan türetilen kendi sunucuları (güven açıkken) | Evet |
| Elle eklenen ülke girdisi | Hayır |
Bu daraltma bilinçlidir: bir ülkeyi bütün L4 DDoS ölçümlerinden muaf tutmak ile o ülkedeki kara listeye girmiş bir kaynağı da geçirmek farklı kararlardır.
Sayaç muafiyetin üstündedir
Bu kuralın ölçüm sayacı, muafiyet denetiminin öncesinde çalışır. Yani muafiyet listesindeki bir adres kara listede de yer alıyorsa, trafiği geçirilir ama panodaki sayaca yazılır. Diğer bütün L4 DDoS sayaçlarında durum tersidir: muaf kaynaklar hiç sayılmaz.
Bu nedenle bu kuralın paneli sıfırdan farklı bir değer gösterirken hiçbir paketin düşürülmemiş olması mümkündür.
Telemetri
Kural kendi ölçümünü üretir ve panoda Suspicious Packets sekmesinde bir panel açar. Panel eşleşen paketlerin saniyedeki sayısını gösterir ve serinin dolgu rengi kuralın modunu taşır: izleme modunda uyarı rengi, yaptırım modunda kırmızı.
Kural Block modundayken düşürülen paketler ayrıca Dropped Traffic sekmesindeki dağılım tablolarına da girer. Monitor modunda kuralın satırı o tablolarda durmayı sürdürür ama veri üretmez: değeri boş ya da sıfır görünür.
Ayrıntı için Dashboard sayfasına bakılır.
Kapsam ve Sınırlar
INFO
- Kural route tablosu başınadır, liste değildir. Kara listenin içeriği cihaz genelinde ortaktır; her route tablosu bu listeyi kendi moduyla uygular.
- Varsayılan mod Monitor'dür ve dokunulmamış tablolarda da geçerlidir. Katalog varsayılanı route tablosu oluşturulurken ve cihaz açılışında yapılandırmaya yazıldığından kural ilk günden itibaren izleme modunda çalışır ve ölçüm üretir.
- Kurulu oturumlar da kesilir. Diğer birçok yaptırımın aksine bu kuralın düşürme yolunda kurulu bağlantılar için bir muafiyet bulunmaz: kaynak kara listeye girdiğinde mevcut akışları da durur.
- Karantina seçeneği bulunmaz. Mod listesi üç seçeneklidir.
- Ayarlanabilir bir eşik yoktur. Karar kaynağın listede olup olmamasına bağlıdır.
- Ülke muafiyeti bu kuralda geçmez. Yalnız adres ve ağ girdileri ile türetilen kendi sunucuları muaftır.
- Ölçüm sayacı muaf kaynakları da sayar. Panelde görünen değer düşürülen paket sayısı değildir.
- Düzenleme Network alanında değiştirme yetkisi ister. Salt izleme yetkisiyle kutu görüntülenir, kalem ikonu görüntülenmez. Ağ yapılandırması eşitleme sırasında kilitliyken de kalem ikonu görüntülenmez.
