
Smarter by Design.Simpler for Business
Edit Interface (Cluster)
Edit Interface Nedir?
Edit Interface, TR7 üzerinde mevcut bir ağ arayüzünün yapılandırmasını değiştirme işlemidir. Düzenleme formu, Add Interface formuyla aynı yapıdadır; arayüzün mevcut değerleriyle dolu gelir ve arayüzün tipi değiştirilemez. Diğer alanlar, arayüzün tipine göre düzenlenebilir.
TR7'de arayüzler şu tiplerde olabilir: fiziksel (ETH), VLAN, VXLAN, V-ETH, V-ETH(Peer), Bond, LACP ve Bridge. Fiziksel arayüzlerde yalnızca route tablosu ve gelişmiş ayarlar değiştirilebilirken, sonradan eklenen arayüzlerde oluşturma sırasında verilen parametreler de düzenlenebilir:
| Arayüz Tipi | Düzenlenebilir Alanlar |
|---|---|
| ETH | Route table, MTU, TCP acceleration |
| VLAN | Interface name, Route table, VLAN ID, Master interface, MTU, TCP acceleration |
| VXLAN | Interface name, Route table, VNI, Underlying interface, Transport mode ve uç alanları, MTU, Local source IP, UDP port, TTL, MAC learning, TCP acceleration |
| V-ETH | Interface name, Route table, Master interface, MTU, TCP acceleration |
| V-ETH(Peer) | Interface name, Route table, V-ETH peer, MTU, TCP acceleration |
| Bond | Interface name, Route table, Bond members, MTU, TCP acceleration |
| LACP | Interface name, Route table, Bond members, LACP Transmit Rate, MTU, TCP acceleration |
| Bridge | Interface name, Route table, Bridge members, MTU, TCP acceleration |
Type her tipte, Interface name yalnızca ETH arayüzlerinde salt okunurdur. Route table alanı yalnızca sistemde birden fazla route tablosu tanımlıyken görünür ve bond/LACP üyesi arayüzlerde kilitlidir (üyeler üst arayüzlerinin tablosunu izler). Cluster'da bunlara ek olarak her tipte VIP communication ve VIP communication (v6) alanları, bir çift seçildiğinde de VIP transition duration (s) ve VIP transition method alanları düzenlenebilir.
Cluster / Standalone
Bu sayfa, cluster etkinken kullanılan arayüz düzenleme formunu anlatır. Standalone formun tüm alanları ve kuralları burada da geçerlidir; cluster formu yalnızca VIP alanlarını ekler ve değişiklikler iki cihazda uygulanır. Standalone sürüm için Interfaces (Standalone) sayfasına bakın.
Cluster Modunda Davranış
- Ortak tanım: Arayüz yapılandırması ortak tutulur; cluster bağlantısı açık, eşitleme sürümleri uyumlu ve otomatik eşitleme etkinse değişiklik her iki cihazda uygulanır. Aksi hâlde yalnızca bu cihazda uygulanır; eşitleme durumu cluster kopukken Cluster Disconnected, eş cihaz bağlanınca Cluster out of sync olarak görünür ve eş cihaza aktarmak için Sync Status ekranından Sync All çalıştırılmalıdır.
- VIP alanları: Arayüz üzerindeki VIP'lerin failover davranışı bu formdaki VIP communication (VRRP iletişimi için Interface IP çifti) ve VIP transition (süre/yöntem) alanlarıyla belirlenir. Bu alanlar yalnızca düzenleme formunda ve yalnızca cluster'da görünür.
- Kaydetme sonrası: Arayüzü yeniden oluşturan değişiklikler her iki cihazda uygulanır; VIP taşıyan bir arayüzde bu, kısa süreli VIP geçişine yol açabilir. VIP alanları değiştiğinde arayüz yeniden oluşturulmaz, route tablosunun VRRP (VIP) servisi yeniden yüklenir.
VIP İletişimi Mantığı
TR7 #1MASTER
VIP 10.0.1.100 · AktifVIP İletişim IPVRRPFailover
TR7 #2SLAVE
VIP 10.0.1.100 · PasifMaster cihazdan VRRP duyuruları kesildiğinde (ya da seçilen geçiş yöntemine göre link/ağ geçidi denetimi başarısız olduğunda) VIP Slave cihaza geçer ve orada Aktif olur.
İyi Uygulamalar
- Düzenleme öncesi mevcut durumu kaydedin. Arayüz düzenleme yapmadan önce mevcut yapılandırmayı not edin; bu, beklenmeyen sorunlarda geri dönüş yapabilmenizi sağlar.
- Route tablosu değişikliğinin etkisini değerlendirin. Bir arayüz farklı bir route tablosuna taşındığında üzerindeki IP adresleri ve statik yönlendirmeler de taşınır; VLAN/V-ETH gibi alt arayüzler ise kendi tablolarında kalır. Onay penceresindeki uyarıları okumadan onaylamayın.
- Üretim ortamında bakım penceresi planlayın. ETH ve V-ETH(Peer) dışındaki arayüzlerde ad, VLAN ID, üst arayüz, üye listesi veya route tablosu değişikliği, arayüzün sistemde silinip yeniden oluşturulmasına neden olur; bağlantı kısa süreliğine kesilir (V-ETH(Peer)'de yalnız ad değişikliği çifti yeniden oluşturur).
- TCP hızlandırmayı dikkatli kullanın. TCP acceleration, cihaz genelindeki RFS ayarını açar ve her ağ eşitlemesinde tüm arayüzlere yeniden uygulanır; hiçbir arayüzde açık değilse cihaz genelindeki ayar kapatılır. Etkinleştirmeden önce ağ trafiği karakteristiklerini analiz edin.
- Üye değişikliklerinde ön koşulları sağlayın. Bond/LACP'ye eklenecek fiziksel arayüzün üzerinde IP, yönlendirme veya alt arayüz bulunmamalıdır; aksi hâlde kayıt reddedilir.
Nasıl Düzenlenir?
TR7 üzerinde mevcut bir arayüzü düzenlemenin birden fazla yolu vardır. Aşağıdaki yöntemlerin tümü aynı Arayüz Düzenleme Formu'nu kapatılabilir bir sekme olarak açar (ilk üçü arayüz listesi ekranının, dördüncüsü Dashboard ekranının içinde):
Actions Menüsünden Yöntem 1
Network → Interfaces ekranında düzenlenecek arayüz seçilir; ardından Actions → Edit interface seçilir. Seçenek yalnızca tek bir satır seçiliyken ve bir ağ işlemi sürmüyorken etkindir.
Önizleme Panelinden Yöntem 2
Network → Interfaces ekranında bir arayüz seçilir; sağda açılan önizleme panelinin başlığındaki Edit interface butonuna tıklanır.
Sağ Tık Menüsünden Yöntem 3
Network → Interfaces ekranında bir arayüze sağ tıklanır; açılan menüden Edit interface seçilir.
Arayüz Dashboard'undan Yöntem 4
Bir arayüzün Dashboard ekranında açılan önizleme panelinin başlığındaki Edit interface butonuna tıklanır (ağ yapılandırma yetkisi gerekir).
Düzenleme sekmesi açıkken sağdaki önizleme paneli düzenlenen arayüzü gösterir; panel başlığındaki Edit/Delete/Up/Down butonları bu sırada sunulmaz, ancak Details sekmesindeki Up/Down ile IP ve Routes sekmelerindeki silme ve etkinleştirme işlemleri çalışmaya devam eder.
Edit Interface Formu
Yukarıdaki yöntemlerden biri takip edilerek arayüz düzenleme formu, Edit interface adlı kapatılabilir bir sekmede açılır. Form içeriği, seçilen arayüzün tipine göre değişir; tipe özgü alanların anlamı ve kuralları Add Interface sayfasında açıklanmıştır. Aşağıda fiziksel arayüz (ETH) düzenleme formu örnek alınmıştır.
WARNING
Sonradan eklenen arayüzlerin (VLAN, VXLAN, LACP vb.) düzenleme formları, oluşturma sırasında verilen parametreleri (VLAN ID, üst arayüz, üyeler vb.) de içerir ve bunlar düzenlenebilir. Cluster'da formda ayrıca VIP alanları (VIP communication, VIP communication (v6), VIP transition duration (s), VIP transition method) bulunur; Route table (tek route tablosu varken görünmez) ve varsa VLAN ID / VNI alanından sonra, Interface name alanından önce yer alırlar.
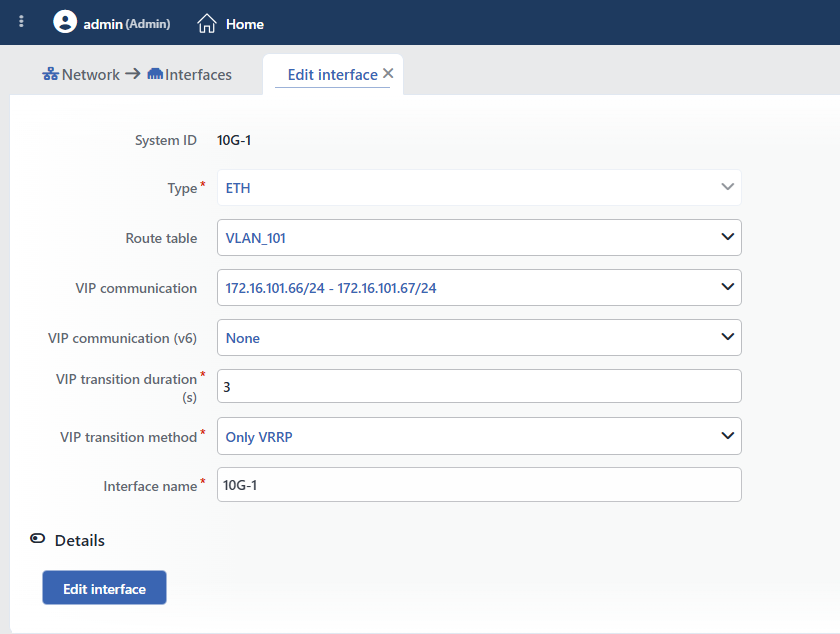 Edit Interface Formu (ETH)
INFO
System ID
Arayüzün TR7 sistemindeki benzersiz tanımlayıcısı bilgi satırı olarak görüntülenir (fiziksel arayüzlerde arayüzün sistem adı, sonradan eklenenlerde üretilmiş bir kimlik). Yalnızca düzenleme formunda bulunur; salt okunurdur.
INFO
Type
Arayüzün tipi (ETH, VLAN, VXLAN, V-ETH, V-ETH(Peer), Bond, LACP, Bridge) görüntülenir. Bu alan salt okunurdur; arayüzün tipi değiştirilemez.
INFO
Route Table
Arayüzün ait olduğu route tablosu seçilir. Alan yalnızca sistemde birden fazla route tablosu tanımlıysa görünür; bond/LACP üyesi arayüzlerde kilitlidir. Taşıma sırasında sunucu, arayüzün IP adreslerinin ve yönlendirmelerinin hedef tabloda çakışmadığını denetler; çakışmada kayıt "IP collision: ..." ya da "Route destinations collide: ..." hatasıyla reddedilir.
Taşınamayan arayüzler:
- Bridge üyeleri: alan kilitli görünmez, ancak kayıt "... is a bridge member" hatasıyla reddedilir.
- Üyeli bridge: üyeler eski tabloda kaldığından kayıt "Must be in the same namespace" hatasıyla reddedilir. Üyeler de üyeyken taşınamayacağından, önce bridge üyeliğinden çıkarılmalı, taşınmalı ve ardından yeniden eklenmelidir.
- Korumalı arayüzler: yönetim erişim IP'si (HTTP/HTTPS/SSH/SNMP) taşıyan ya da cluster eşitleme arayüzü olan arayüzler DEFAULT dışına taşınamaz: "Interface '...' is protected (...)".
WARNING
Route tablosu değiştirildiğinde arayüzün IP adresleri ve statik yönlendirmeleri de taşınır; üzerinde tanımlı VLAN/VXLAN/V-ETH alt arayüzleri ise kendi tablolarında kalır. Kayıt öncesi açılan onay penceresinde bu etkiler listelenir (aşağıya bakın).
INFO
VIP Communication
Bu arayüzdeki VIP'lerin VRRP iletişimi için kullanılacak IPv4 Interface IP çifti seçilir. Serbest adres girilmez; listede None ile birlikte yalnızca bu arayüze tanımlı ve her iki cihaz için de adresi olan Interface IP'ler ip/cidr - eş ip/cidr biçiminde sunulur. Only VRRP yönteminde VRRP duyuruları bu iki adres arasında tek noktaya (unicast) gönderilir; TR7 denetimli yöntemlerde çift, VIP yapılandırmasının üretilmesi için ön koşuldur. Bir çift seçilmeden arayüzdeki IPv4 VIP'ler etkinleşmez; çift seçildiğinde gerekli sanal yönlendirici kimliği (virtual router ID) TR7 tarafından otomatik atanır. Seçilen IP sonradan eş cihaz adresini yitirirse çift kayıtta sessizce temizlenir ve VIP'ler devre dışı kalır; listede karışık sürümlü (bir cihazda IPv4, diğerinde IPv6) bir çift görünebilir, böyle bir seçim de kayıtta sessizce temizlenir. Çiftin adreslerinden biri herhangi bir cihazda devre dışıysa VIP yapılandırması üretilmez.
INFO
VIP Communication (v6)
Aynı işlevin IPv6 karşılığı: her iki cihaz için de IPv6 adresi tanımlı bir Interface IP çifti seçilir. IPv6 VIP'ler için gereklidir; IPv4 çifti IPv6 VIP'leri etkinleştirmez.
INFO
VIP Transition Duration (s)
Bir VIP iletişim çifti seçildiğinde görünür; zorunludur (varsayılan 3, aralık 1 – 1000 saniye; aralık dışında "VIP transition duration (s) must be in range 1-1000" uyarısı). VRRP duyuru aralığı bu sürenin üçte biri olarak (yukarı yuvarlanarak) uygulanır; Slave cihaz, duyurular yaklaşık bu süre boyunca kesildiğinde VIP'i devralır. Düşük değer daha hızlı failover sağlar ancak geçici ağ dalgalanmalarında gereksiz geçişlere yol açabilir. Only VRRP dışındaki geçiş yöntemlerinde duyuru aralığı sabit 0,2 saniye olur ve bu alan dikkate alınmaz.
INFO
VIP Transition Method
Bir VIP iletişim çifti seçildiğinde görünür; VIP'in hangi koşulda eş cihaza geçeceğini belirler (varsayılan Only VRRP):
- Only VRRP: yalnızca VRRP duyurularına dayanır: Master'dan duyurular kesilince Slave devralır.
- TR7 link check: ek olarak arayüzün bağlantı durumu (açık ve taşıyıcı sinyali var) izlenir; bu cihazda arayüz kapalıysa ya da bağlantı koptuğunda VIP'in eş cihaza geçmesi hedeflenir.
- TR7 GW check: ek olarak route tablosunun varsayılan ağ geçidinin erişilebilirliği izlenir (Add Static Routing formundaki Gateway monitoring profili); geçide bu cihazdan ulaşılamadığında VIP'in eş cihaza geçmesi hedeflenir.
- TR7 link and GW check: link ve ağ geçidi denetimi birlikte uygulanır; herhangi biri başarısız olduğunda geçiş hedeflenir.
TR7 denetimli yöntemlerde VRRP duyuru aralığı 0,2 saniyeye düşürülür; geçiş kararı, her iki cihazın denetim sonuçlarına göre verilir (yalnızca bu cihazın denetimi başarılıysa Master, yalnızca eş cihazınki başarılıysa Slave). Bu yöntemler devreye alındıktan sonra failover davranışı gerçek ortamda test edilerek doğrulanmalıdır.
INFO
Interface Name
Arayüzün adı görüntülenir. ETH arayüzlerinde salt okunurdur; diğer tiplerde Add Interface sayfasındaki kurallarla (1–15 karakter, "Name is used" benzersizlik denetimi) değiştirilebilir. Sonradan eklenen bir arayüzün adı değiştirildiğinde arayüz sistemde yeniden oluşturulur.
INFO
Tipe Özgü Alanlar
Interface name ile Details arasında, arayüzün tipine göre oluşturma formundaki alanlar yer alır: VLAN'da VLAN ID ve Master interface; VXLAN'da VNI, Underlying interface, Transport mode ve uç alanları (VLAN ID ve VNI, Interface name'in üstünde yer alır); V-ETH'te Master interface; V-ETH(Peer)'de V-ETH peer; Bond/LACP'de Bond members (LACP'de ayrıca LACP Transmit Rate); Bridge'de Bridge members. Tümü düzenlenebilir. Üst arayüz listelerinde yalnız bond/LACP üyeleri pasiftir; üye listeleri (Bond members / Bridge members) ise hiç süzülmez; uygun olmayan seçimler kayıt sırasında sunucu tarafından reddedilir (ör. IP taşıyan bir fiziksel arayüz bond'a eklenemez: "Interface '...' has N IPs").
INFO
Details
Details başlık satırına tıklanarak gelişmiş ayarlar (MTU, TCP acceleration; VXLAN'da ek tünel alanları) açılır; bölüm varsayılan olarak kapalıdır.
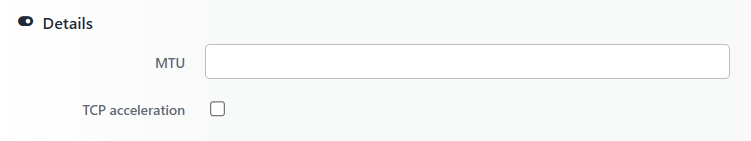 Details
MTU
Arayüzün maksimum iletim birimi (Maximum Transmission Unit) değeri girilir. Alan boş bırakıldığında ya da 0 girildiğinde MTU değiştirilmez; mevcut değer korunur ve önizleme panelinde sistemden okunan gerçek MTU gösterilir. Formda üst sınır zorlanmaz; değer, üst arayüz ve switch tarafındaki MTU ile tutarlı olmalıdır. MTU değişikliği arayüz yeniden oluşturulmadan, yerinde uygulanır.
TCP Acceleration
Etkinleştirildiğinde arayüzde Receive Flow Steering (RFS) açılır: gelen paketler, ilgili bağlantıyı işleyen uygulamanın çalıştığı CPU çekirdeğine yönlendirilir; yüksek trafikli arayüzlerde performans iyileşir. Değişiklik arayüz yeniden oluşturulmadan uygulanır.
INFO
Edit Interface
Edit interface butonuna tıklanarak değişiklikler kaydedilir; formda hatalı alan varken buton pasiftir. Kayıt sonrası form sekmesi kapanır ve değişiklik sistemde arka planda uygulanır. Sunucu kaydı reddederse hata penceresi açılır ve form açık kalır.
Kaydetmede onay penceresi yalnızca route tablosu değiştirildiğinde ve arayüzde taşınacak IP/yönlendirme ya da alt arayüz varsa açılır ("Are you sure?"); listelenen etkiler:
- 🟠 "N IP and M route entries will move to route table '...' together with the interface": arayüzün IP ve yönlendirmeleri tabloyla birlikte taşınacak.
- ℹ️ "N VLAN/macvtap interface(s) are defined on this interface: ...": arayüz üzerinde alt arayüzler tanımlı; bunlar taşınmaz.
Ad, VLAN ID, üye listesi, MTU gibi diğer değişiklikler onay istemeden kaydedilir; IP'si, yönlendirmesi ve alt arayüzü olmayan bir arayüzün tablo değişikliği de aynı şekilde onaysız uygulanır.
Kaydetme Sonrası Sistem Davranışı
TR7, kaydedilen yapılandırmayı sistemdeki gerçek durumla karşılaştırarak uygular; hangi alanın değiştiğine göre etkisi farklıdır:
| Değişiklik | Sistemdeki etkisi |
|---|---|
| Sonradan eklenen arayüzde ad, VLAN ID / VNI, üst arayüz, üye listesi, LACP iletim hızı, VXLAN tünel parametreleri veya route tablosu | Arayüz her iki cihazda sistemde silinir ve yeniden oluşturulur; bağlantı kısa süreliğine kesilir, IP adresleri ve yönlendirmeler aynı geçişte yeniden eklenir; arayüzde VIP varsa kısa süreli VIP geçişi olabilir |
| ETH arayüzünde route tablosu | Fiziksel arayüz silinmez; hedef tabloya taşınır ve açılır. Taşıma sırasında adresleri temizlenir ve aynı geçişte yeniden eklenir |
| V-ETH(Peer) adı | Çiftin her iki ucu silinip yeniden oluşturulur; yalnız route tablosu değişikliğinde çift korunur |
| MTU | Yerinde uygulanır (0/boş ise uygulanmaz) |
| TCP acceleration | Yerinde uygulanır |
| VIP alanları (communication / transition) | Arayüz yeniden oluşturulmaz; route tablosunun VRRP (VIP) servisi yeni yapılandırmayla yeniden yüklenir |
Arayüzü Açma ve Kapatma (Up / Down)
Arayüzün açık/kapalı durumu formdaki bir alan değil, anlık bir işlemdir; yapılandırmaya kaydedilmez ve cluster'da cihaz başına uygulanır. Üç yerden yapılır:
- Arayüz listesinde arayüze sağ tıklanarak açılan menüdeki Down / Up (her iki cihazda uygulanır),
- Önizleme panelinin başlığındaki
⋮menüsündeki Up / Down (her iki cihazda uygulanır; düzenleme sekmesi açıkken sunulmaz), - Önizleme panelinin Details sekmesindeki Up / Down butonları; cihaz kolonu başına ayrı olarak arayüzü yalnızca bir cihazda açıp kapatmanın tek yolu. Eş cihaza yönelik işlem, cluster bağlantısı kopukken hata vermeden uygulanmaz.
WARNING
- Korumalı arayüzler (yönetim erişim IP'si taşıyan ya da cluster eşitleme arayüzü) kapatılamaz ve açılamaz: "Interface '...' is protected (...)".
- Down kalıcı değildir: TR7, her ağ yapılandırma uygulamasında (yapılandırma değişmese de) kapalı bulduğu arayüzleri IP ve yönlendirme değerlendirmesi sırasında otomatik olarak yeniden açar; bu davranış arayüzde IP olup olmamasından bağımsızdır. Bir arayüzü kalıcı olarak devre dışı bırakmak için Down işlemi yeterli değildir.
Arayüzü Silme
Sonradan eklenen bir arayüz, arayüz listesinde seçilip Actions → Delete interface(s) ile (birden fazla seçim yapılabilir) ya da arayüz listesi ekranındaki önizleme panelinin ⋮ menüsündeki Delete interface ile silinir. Sağ tık menüsünde ve Dashboard ekranının önizleme panelinde arayüz silme seçeneği bulunmaz.
Silme her zaman onay ister: "Are you sure that you want to delete interfaces object?" (birden fazla seçimde "Are you sure you want to delete N interfaces objects?"). Onay penceresinde silmenin yan etkileri düzeyleriyle listelenir; 🔴 düzeyinde bir madde varsa ikinci bir "This action has destructive consequences. Are you REALLY sure?" onayı istenir.
| Düzey | Uyarı | Anlamı |
|---|---|---|
| 🔴 | "N attached interface(s) will also be deleted: ..." | Arayüz üzerindeki VLAN/VXLAN/V-ETH alt arayüzleri de silinecek |
| 🔴 | "N IP address(es) will be deleted: ..." | Arayüzün ve alt arayüzlerinin IP adresleri silinecek |
| 🟠 | "N route(s) will be deleted" | Bağlı yönlendirmeler silinecek |
| 🔴 | "Route table '...' will lose its IPv4 default gateway" (IPv6 için IPv6) | Silinen yönlendirmelerden biri varsayılan ağ geçidi |
| ℹ️ | "Member interfaces will be released: ..." / "Bridge member interfaces will be released: ..." | Bond/LACP ya da bridge silindiğinde üyeler serbest kalacak |
| ℹ️ | "veth peer interfaces will be left unpaired: ..." | V-ETH(Peer) çiftinin diğer ucu eşsiz kalacak |
Silinemeyen arayüzler
- Fiziksel (ETH) arayüzler silinemez: "Cannot delete physical interface". Seçime bir ETH dahil edilmişse işlem onay penceresi açılmadan reddedilir ve hiçbir arayüz silinmez.
- Korumalı arayüzler (yönetim erişim IP'si taşıyan ya da cluster eşitleme arayüzü) silinemez: "Interface '...' is protected (...)".
