
Smarter by Design.Simpler for Business
L7 TCP vService
L7 TCP vService Nedir?
L7 TCP vService, TR7 üzerinde Layer 7 (Uygulama Katmanı) seviyesinde, HTTP dışındaki TCP tabanlı protokoller için yük dengeleme sağlayan servis tipidir. RDP, LDAP, SQL, SMTP, MQTT gibi TCP servisleri ve özel TCP uygulamaları için tasarlanmıştır.
L7 TCP vService, istemcilerden gelen TCP bağlantılarını karşılar, gerektiğinde SSL/TLS oturumunu TR7 üzerinde sonlandırır ya da şifreli olarak iletir, bağlantı özniteliklerine (kaynak IP, SNI, port) göre yönlendirme yapar ve trafiği uygun Kurum Servislerine iletir. HTTP protokolüne özgü modüller (WAF, önbellek, sıkıştırma, Virtual Hosting) bu tipte bulunmaz; buna karşılık TCP seviyesinde SSL sonlandırma, SNI tabanlı yönlendirme, koşullu dağıtım ve RDP oturum sabitleme gibi gelişmiş yetenekler sunulur.
TR7 mimarisinde L7 TCP vService, HTTP (L7) vService ile aynı L7 işleme altyapısını paylaşır; farkı, HTTP'ye özgü içerik işleme yerine TCP akışının bağlantı düzeyinde değerlendirilmesidir.
L7 TCP vService ile neler yapılır?
- HTTP dışındaki TCP tabanlı protokollerde protokolden bağımsız, bağlantı düzeyinde yük dengeleme,
- SSL/TLS sonlandırma ile Kurum Servisi yükünün azaltılması ve merkezî sertifika yönetimi,
- SSL sonlandırılmayan frontend'de SNI bilgisine göre farklı Kurum Servislerine yönlendirme,
- TCP seviyesi koşullu dağıtım (Content Switching),
- RDP Cookie algoritması ile terminal servislerinde oturum sabitleme,
- LDAP, SQL, SMTP gibi uzun süreli bağlantıların zaman aşımı ve kaynak yönetimiyle optimize edilmesi.
L7
Çalışma katmanı
Uygulama katmanında TCP proxy olarak çalışır
10
Yük dengeleme algoritması
Round robin'den RDP Cookie'ye
RDP Cookie
Terminal oturum sabitleme
Terminal sunucu farm'ları için kendiliğinden kalıcılık
TLS 1.3
SSL/TLS sonlandırma
TCP + TLS · SNI · merkezî sertifika yönetimi
SNI
SNI tabanlı yönlendirme
Tek IP:port üzerinde domain bazlı dağıtım
Content Switching
Koşullu dağıtım
TCP seviyesi kriterlerle akıllı yönlendirme
Hash
Oturum sürekliliği
Kaynak IP / SNI tabanlı tutarlı yönlendirme
QOS
Kaynak izolasyonu
vService başına CPU ve bellek denetimi
Neden L7 TCP vService?
Modern altyapılarda HTTP dışında birçok kritik servis TCP üzerinde çalışır: veritabanları, dizin servisleri, terminal sunucuları, e-posta ve mesajlaşma sistemleri. Bu servislerin de yüksek erişilebilirlik, yük dengeleme, güvenlik ve oturum yönetimi gereksinimleri vardır. L7 TCP vService, bu gereksinimleri HTTP vService ile aynı yönetim yüzeyi altında karşılar.
Yüksek Erişilebilirlik ve Yük Dengeleme
Tek bir sunucu arızasının tüm hizmeti etkilemesi kabul edilemez. L7 TCP vService, TCP bağlantılarını birden fazla Kurum Servisi arasında dağıtarak tek nokta arızasını (SPOF) ortadan kaldırır. Kurum Servislerine atanan sağlık denetimleri ile arızalı sunucular otomatik olarak devre dışı bırakılır; sunucu yeniden sağlıklı hâle geldiğinde otomatik olarak yeniden trafiğe alınır. Uzun süreli bağlantı gerektiren servislerde (SQL, LDAP) Least Connection algoritması ile yük dengeli biçimde dağıtılır.
SSL/TLS Sonlandırma
SSL/TLS oturumu TR7 üzerinde sonlandırıldığında (TCP + TLS), Kurum Servisleri şifreleme yükünden kurtarılır ve trafiğe varsayılan olarak şifresiz TCP ile devam edilir; Kurum Servisi tarafında da şifreleme gerekiyorsa ilgili Kurum Servisinde SSL Service etkinleştirilir ve TR7 arka uca yeniden TLS ile bağlanır. Frontend'de TCP seçildiğinde ise TLS trafiği TR7 üzerinde açılmaz, şifreli olarak Kurum Servisine iletilir (SSL passthrough); sertifika Kurum Servisinde bulunur. Sonlandırma yapıldığında sertifikalar tek noktada yönetilir; SNI desteği sayesinde aynı frontend üzerinde birden fazla domain, kendi sertifikasıyla sunulur. Bu model, özellikle SSL desteklemeyen veya CPU yoğun çalışan arka uç servisleri için değerlidir.
Oturum Sürekliliği
Bazı TCP servisleri, kullanıcı oturumu boyunca aynı sunucuyla iletişim kurmayı gerektirir. L7 TCP vService iki yaklaşım sunar: terminal servisleri için RDP Cookie algoritması, kullanıcı oturumlarının (yeniden bağlantılar dâhil) aynı sunucuda kalmasını sağlar; diğer senaryolar için Hash yöntemi, kaynak IP veya SNI gibi bağlantı özniteliklerinden türetilen anahtarla tutarlı yönlendirme yapar (SNI anahtarı yalnızca SSL'in TR7 üzerinde sonlandırıldığı frontend'de değer üretir).
İçerik Farkındalığı (SNI ve Content Switching)
L7 seviyesinde çalıştığı için L7 TCP vService, trafiği yalnızca IP ve port düzeyinde değil, bağlantı öznitelikleri düzeyinde de değerlendirir. SSL sonlandırılmayan (TCP) frontend'de SSL SNI Info koşulu, TLS el sıkışmasındaki SNI değerini şifre çözülmeden okur; böylece tek bir IP:port üzerinde birden çok domain, şifreli trafik açılmadan ilgili Kurum Servisine yönlendirilir. SSL'in TR7 üzerinde sonlandırıldığı (TCP + TLS) frontend'de ise SSL Version ve SSL Cipher koşulları kullanılır; SNI değeri bu durumda Dynamic Condition içinde İstemciden Gelen SNI Bilgisi akıllı değişkeniyle değerlendirilir. Conditional Backend Services ile bu kriterler koşullu yönlendirme kurallarında birleştirilerek trafik farklı Kurum Servislerine dağıtılır.
Kaynak Yönetimi ve İzleme
QOS ile her vService'e ayrılan CPU ve bellek kaynakları denetlenir; Bandwidth ve vService limitleri ile aşırı kaynak tüketimi ve bağlantı taşmaları önlenir. Access log, bildirimler ve raporlar ile operasyonel görünürlük sağlanır.
Desteklenen Özellikler
L7 TCP vService, TCP tabanlı protokoller için aşağıdaki özellikleri sunar; HTTP protokolüne özgü modüller bu tipte bulunmaz.
| Kategori | Özellikler |
|---|---|
| Protokol | TCP (protokolden bağımsız TCP proxy) |
| SSL/TLS | SSL sonlandırma (TCP + TLS), SSL passthrough (TCP), SNI, çoklu sertifika, TLS Güvenlik Profilleri, Kurum Servisine yeniden şifreleme (SSL Service) |
| Yönlendirme | SNI tabanlı yönlendirme (SSL sonlandırılmayan frontend'de SSL SNI Info; TCP + TLS frontend'de İstemciden Gelen SNI Bilgisi ile Dynamic Condition), kaynak IP tabanlı yönlendirme, koşullu / varsayılan Kurum Servisi, TCP seviyesi Content Switching |
| Algoritmalar | Round robin (varsayılan), Weighted Round Robin, Least Connection, Least Response Time¹, Least Bandwidth¹, First, Random, Fastest, Fastest+, RDP Cookie |
| Oturum Sürekliliği | None, Hash (RDP Cookie ile kendiliğinden kalıcılık) |
| Güvenlik | Bot/DDoS koruması (L7 DDoS Protection, IP Reputation Protection; Bot Protection varsayılan olarak Off), Blacklist IP Category koşulu |
| Trafik Manipülasyonu | Actions (TCP seviyesi kurallar) |
| Kaynak Yönetimi | QOS kaynak izolasyonu, Bandwidth denetimi, vService limits, Timeout |
| İzleme & Raporlama | Access Log, Raporlar, Bildirimler (SNMP / e-posta / SMS / arayüz), Log Yönlendirme |
¹ Least Response Time ve Least Bandwidth, seçili Core Engine sürümü desteklemediğinde Least Connection olarak uygulanır.
Kullanım Senaryoları
L7 TCP vService, HTTP olmayan TCP tabanlı servislerin yük dengelemesi için tasarlanmıştır. Aşağıda yaygın kullanım senaryoları özetlenmiştir.
🖥️ RDP Terminal Farm Yönetimi
Kurumsal ortamlarda çok sayıda terminal sunucu bulunur. Kullanıcılar tek bir VIP adresi üzerinden tüm terminal sunuculara erişir; RDP Cookie algoritması ile oturum devamlılığı sağlanır. Bir sunucu arızalandığında kullanıcılar otomatik olarak başka sunuculara yönlendirilir; sunucu ekleme ve çıkarmada mevcut eşlemelerin korunması için Hash Consistency seçeneği etkinleştirilir.
🗄️ Veritabanı Yük Dengeleme
Read-replica yapısındaki veritabanlarında okuma bağlantıları birden fazla replika arasında dağıtılır. Dağıtım bağlantı düzeyindedir; okuma ve yazma trafiğinin ayrılması için uygulama, okuma bağlantılarını ayrı bir vService adresine yönlendirir. Least Connection algoritması ile uzun süreli bağlantılar dengeli biçimde paylaştırılır; sağlık denetimi tanımlı replikalar arızalandığında otomatik devre dışı bırakılır.
🔀 SNI Tabanlı Yönlendirme
SSL sonlandırılmayan (TCP) tek bir IP:port üzerinde, SSL SNI Info koşuluyla SNI bilgisine göre farklı Kurum Servislerine yönlendirme yapılır: mail.example.com → e-posta sunucuları (SMTPS/IMAPS), ldap.example.com → LDAPS sunucuları. Bağlantıyı doğrudan TLS ile açmayan protokollerde (MySQL, PostgreSQL, MSSQL) SNI okunamaz; bu servisler ayrı port veya IP üzerinden sunulur.
🔒 Güvenli Bağlantı Proxy'si
Arka uç sunucuların SSL desteklemediği durumlarda SSL/TLS, TR7 üzerinde sonlandırılır; arka uca şifresiz TCP bağlantısı kurulur. Sertifikalar merkezî olarak yönetilir.
Desteklenen Protokoller
L7 TCP vService, Layer 7 seviyesinde protokolden bağımsız bir TCP proxy olarak çalışır; aşağıdaki protokoller bu tiple sunulan başlıca örneklerdir:
- RDP (Remote Desktop Protocol)
- LDAP / LDAPS
- Microsoft SQL Server (TDS)
- MySQL / MariaDB
- PostgreSQL
- Oracle TNS
- SMTP / SMTPS
- IMAP / IMAPS
- POP3 / POP3S
- FTP (kontrol kanalı)
- SSH
- MQTT
- AMQP (RabbitMQ)
- Memcached
- Redis
- Özel TCP protokolleri
Protokole bağlı sınırlar
- FTP'de yalnızca kontrol kanalı dengelenir; veri kanalı için ayrı yapılandırma gerekir.
- TLS'i bağlantı içinde sonradan başlatan protokollerde (SMTP/IMAP STARTTLS, LDAP StartTLS, MySQL, PostgreSQL, MSSQL) TCP + TLS sonlandırması ve SNI tabanlı yönlendirme uygulanmaz; bu trafik TCP frontend ile Kurum Servisine iletilir.
- SSL SNI Info koşulu kullanılan vService'te, bağlantı açıldığında önce sunucunun veri gönderdiği protokollerde (SMTP, IMAP, POP3, FTP, MySQL) bağlantı kurulumu 10 saniyeye kadar gecikir.
En İyi Uygulamalar
- Uzun bağlantılar için timeout değerlerini ayarlayın. LDAP, SQL gibi uzun süreli bağlantı gerektiren servislerde varsayılan zaman aşımları yetersiz kalabilir; Tunnel(Websocket) Timeout (kurulmuş bağlantının boşta kalma süresi) ve Server Timeout değerleri uygulama karakteristiğine göre artırılır.
- RDP senaryolarında RDP Cookie kullanın. Terminal sunucu farm'larında RDP Cookie algoritması, kullanıcı oturumlarının aynı sunucuda kalmasını sağlar; yeniden bağlantılarda sorunsuz deneyim sunar.
- Veritabanları için Least Connection tercih edin. Uzun süre açık kalan veritabanı bağlantılarında Least Connection, anlık yükü daha dengeli dağıtır.
- SSL sonlandırmayı değerlendirin. Arka uç sunucuların şifreleme yükünden kurtulması için TR7 üzerinde SSL sonlandırma kullanılır; sertifikalar tek noktada yönetilir.
- Sağlık denetimlerini uygun yapılandırın. Sadece port kontrolü yerine, mümkün olduğunda uygulama protokolüne uygun sağlık denetimi (LDAP, SMTP, Oracle veya gönder/bekle senaryolu TCP) tanımlanır ve Kurum Servisine atanır.
- vService limitlerini belirleyin. Arka uç sunucuların kapasitesine göre bağlantı ve oturum limitleri ayarlanır; aşırı yüklenme önlenir.
- Kritik vService'leri QOS ile izole edin. Yüksek öncelikli servislere QOS ile ayrı CPU ve bellek kaynakları ayrılarak yük altında dahi kararlı performans sağlanır.
Nasıl Eklenir?
Yeni bir L7 TCP vService, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Load Balancer vService List → Add adımları takip edilir.
- Type alanından L7 TCP seçilir; vService TCP protokolü için yapılandırılır.
- vService için benzersiz bir ad, çalışacağı vDevice ve dinleyeceği Frontend IP / Port / Protocol bilgisi girilir.
- Trafiğin yönlendirileceği Kurum Servisleri Default Backend Services tablosundan seçilir; koşullu yönlendirme gerekiyorsa + Conditional Backend Services ile kural eklenir.
- Gerekiyorsa
Detailspanelinden gelişmiş ayarlar (SSL Security, QOS, Timeout, LB Algorithm vb.) yapılandırılır; SSL Security yalnızca TCP + TLS seçili bir frontend satırı varken listelenir. Savebutonuna tıklanarak vService eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
vService listeleme ekranı ve genel vService yönetimi vService sayfasında yer alır; bu sayfada L7 TCP tipindeki bir vService'in ekleme formu ve Details paneli ele alınır.
L7 TCP vService Ekleme Formu
Load Balancer → Load Balancer vService List → Add adımları takip edilerek TR7 cihazı üzerine yeni bir vService eklenir. Type alanından L7 TCP seçildiğinde aşağıdaki form görüntülenir.
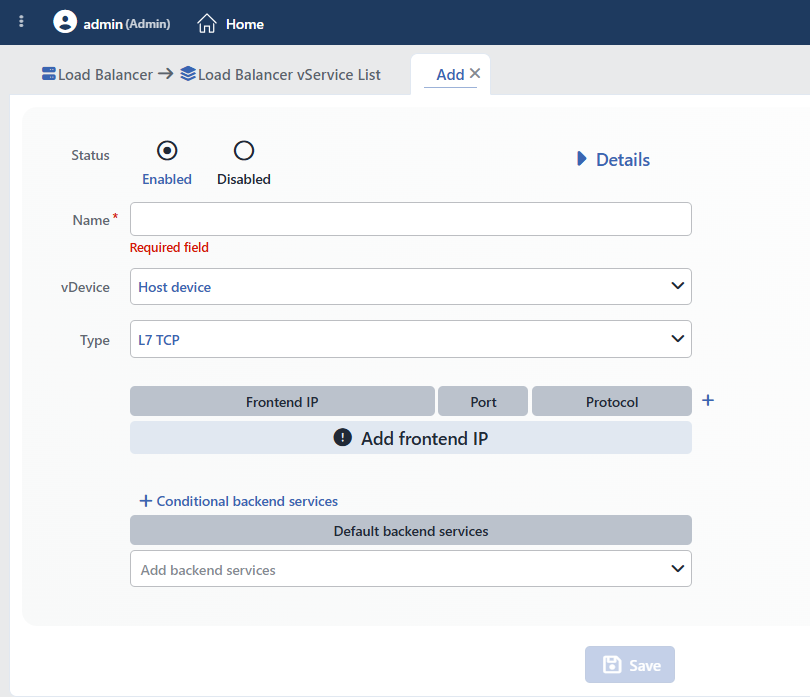 L7 TCP vService Ekleme Formu
INFO
Status
vService'in oluşturulduktan sonraki başlangıç durumunu belirler.
| Seçenek | Açıklama |
|---|---|
| Enabled | vService aktif olarak başlar. Konfigürasyon uygulandığında hemen trafik almaya başlar. Üretim ortamları için standart seçimdir. |
| Disabled | vService oluşturulur ancak devre dışı kalır. Trafik almaz. Yapılandırma tamamlanmadan önce veya bakım süreçlerinde kullanılır. Manuel olarak Enable edilmesi gerekir. |
Devre dışı bırakma ve Frontend IP
TR7'de IP adresleri, vService'ten bağımsız yaşayan cihaz seviyesindeki ağ kaynaklarıdır; vService bu adresi yalnızca dinleme noktası olarak kullanır (bkz. Profil Bazlı IP Modeli). Bu nedenle vService Disabled yapıldığında, üzerinde tanımlı Frontend IP adresleri (Interface IP / VIP) otomatik olarak devre dışı kalmaz; arayüze bağlı olarak ağ katmanında yanıt vermeye devam eder.
Frontend IP adresinin de kapatılması gerekiyorsa, ilgili IP Interfaces List ekranından Disable (geçici) veya Delete IP (kalıcı) işlemiyle yönetilir.
Debug (koşullu loglama) yalnızca HTTP'de
Ayrı bir Debug mode durumu ve koşullu debug loglaması yalnızca HTTP tipi vService'lerde bulunur; L7 TCP tipinde Status yalnızca Enabled / Disabled seçeneklerini sunar.
INFO
Type Zorunlu
vService tipi olarak L7 TCP seçilir. Type, formun belirleyici (discriminator) alanıdır: seçilen tip, formun devamında ve Details panelinde hangi alanların/modüllerin görüneceğini belirler.
| Tip | Katman | Açıklama | Kullanım Alanı |
|---|---|---|---|
| HTTP | Uygulama (L7) | Tam HTTP farkındalığı; HTTP/1.1, HTTP/2, HTTP/3 (QUIC); SSL sonlandırma ve içerik tabanlı yönlendirme. | Web siteleri, API'ler, web uygulamaları |
| L7 TCP | Uygulama (L7) | HTTP olmayan TCP protokolleri için L7 işleme; SSL sonlandırma (TCP + TLS) desteği. | RDP, SQL, LDAP, SMTP, MQTT, özel TCP protokolleri |
| Network | Ağ (L3/L4) | Yüksek başarımlı paket düzeyi dağıtım; TCP / UDP / ANY protokol, DSR / Route (NAT) / SNAT modları. | DNS, UDP servisleri, ham TCP/IP |
L7 TCP tipine özgü ve ortak alanlar
Yalnızca L7 TCP tipinde bulunan: RDP Cookie algoritması, RDP cookie koşulu ve TCP connection management aksiyonu.
HTTP ve L7 TCP'nin ikisinde de bulunan Details alanları (sırasıyla): L7 DDoS & Threat Protection · Actions · LOG · SSL security · Notification · Report · QOS · Bandwidth · vService limits · Timeout · LB algorithm. SSL Security satırı yalnızca en az bir frontend satırında TCP + TLS seçiliyken listelenir. Ayrıca TLS sonlandırma, sertifika ve koşullu / varsayılan Kurum Servisi yönlendirmesi de her iki L7 tipinde geçerlidir.
L7 TCP'de bulunmayan (yalnızca HTTP): Virtual hosting · HTTP/3 (QUIC) · WAF · AGS · Trusted proxy · Cache · Compression · X-Forwarded-For · Debug (koşullu) · Cookie tabanlı Persistence (New cookie / Current cookie) · Session Affinity Manager (SAM) · HTTP seviyesi koşullar (path, başlık, çerez vb.).
WARNING
Type, oluşturmanın en belirleyici kararıdır: mevcut bir vService düzenlenirken Type ve vDevice alanları kilitlidir, değiştirilemez. Yeni kayıtta tip değiştirildiğinde Frontend listesi, modüller ve aksiyonlar sıfırlanır; HTTP'ye özgü bir algoritma seçiliyken L7 TCP'ye geçildiğinde algoritma Weighted Round Robin'e döner. Doğru tip baştan belirlenmelidir: HTTP dışındaki TCP protokolleri L7 TCP tipindedir.
Diğer vService tipleri ve tam karşılaştırma için: vService · HTTP (L7) · Network
INFO
Frontend (Frontend IP · Port · Protocol)
vService'in dinleyeceği IP adresi, port numarası ve SSL davranışı tanımlanır. (+) ikonu ile yeni frontend adresi eklenir; her satır bağımsız bir dinleme noktası oluşturur ve 80 / TCP değerleriyle açılır. Form, listesi boş bırakılmış bir vService'i kaydetmeyi engellemez; ancak eklenmiş bir satırda IP seçilmemişse kayıt engellenir.
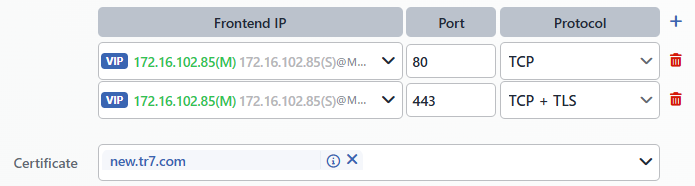 Frontend IP/Port/Protocol Yapılandırması
Frontend IP
vService'de dinlenecek IP adresi seçilir. Seçilen Frontend IP, istemcilerden gelen trafiğin TR7 üzerinde karşılandığı uç noktayı temsil eder.
| IP Tipi | Açıklama |
|---|---|
| Interface IP | Fiziksel veya sanal arayüze atanmış IP; listede Interface IP (arayüz) adres biçiminde görünür. |
| VIP (Virtual IP) | Yüksek erişilebilirlik için kullanılır; cluster kurulumlarında tanımlanır ve listede VIP (arayüz) adres biçiminde görünür. Ayrıntı Add IP Address (Cluster) sayfasında yer alır. |
Port
Dinlenecek TCP port numarası girilir; istemcilerin TR7'ye bağlantı kuracağı servis portunu ifade eder. Tek bir port ya da port aralığı girilebilir.
| Port | Protokol | Kullanım |
|---|---|---|
| 3389 | RDP | Remote Desktop |
| 389 | LDAP | Dizin servisleri |
| 636 | LDAPS | Şifreli LDAP |
| 1433 | MSSQL | Microsoft SQL Server |
| 3306 | MySQL | MySQL / MariaDB |
| 5432 | PostgreSQL | PostgreSQL |
| 1521 | Oracle | Oracle TNS |
Protocol
Frontend'in protokol ve SSL/TLS davranışını belirler: istemci bağlantısının şifresiz mi yoksa şifreli (SSL sonlandırmalı) mı kabul edileceğini tanımlar. Şifreli seçenekte TLS oturumu TR7 üzerinde sonlandırılır (SSL Termination / Offloading); şifre çözme TR7'de yapılır ve arka uca trafik şifresiz TCP olarak iletilir. L7 TCP tipinde iki seçenek sunulur:
| Grup | Seçenek | Açıklama | Kullanım Senaryosu |
|---|---|---|---|
| Unencrypted | TCP | SSL kullanılmaz; trafik şifresiz TCP olarak karşılanır. | Dahili ağlar, SSL gerektirmeyen protokoller, şifrelemenin başka katmanda yapıldığı senaryolar. |
| Encrypted (TLS) | TCP + TLS | SSL/TLS oturumu TR7 üzerinde sonlandırılır; arka uca trafik şifresiz TCP olarak iletilir. | SSL desteklemeyen arka uçlar, merkezî sertifika yönetimi. |
Sertifika gereksinimi
Bir frontend satırında TCP + TLS seçildiğinde Certificate alanı görünür ve TLS sonlandırma için en az bir SSL sertifikası seçilmelidir. Form bu alanı zorunlu kılmaz: sertifika seçilmeden kaydedilen bir TCP + TLS satırı şifresiz TCP olarak dinler.
Tipik yapılandırma: LDAPS
Şifreli LDAP (LDAPS) için önerilen yapılandırma:
| Frontend IP | Port | Protocol |
|---|---|---|
| VIP 192.168.1.100 | 636 | TCP + TLS |
636 portuna gelen TLS bağlantıları TR7 üzerinde sonlandırılır; LDAP sunucularına şifresiz TCP olarak iletilir.
INFO
Certificate
Frontend'de TCP + TLS seçildiğinde, TLS sonlandırma için kullanılacak SSL sertifikaları seçilir. Sertifikalar çoklu seçimle eklenir: birden fazla sertifika aynı vService'te tanımlanabilir.
- Birden fazla sertifika seçilebilir; her biri farklı bir domaine ait olabilir (SNI).
- Wildcard sertifikalar (
*.example.com) desteklenir.
Seçilen sertifikalar, istemcinin SNI ile belirttiği domaine göre otomatik eşleştirilir. Böylece tek bir frontend'de birden fazla domain, kendi sertifikasıyla sunulabilir.
Sertifika oluşturma ve yönetimi SSL/TLS Certificates sayfasında yer alır. İzin verilen TLS sürümleri ve şifre paketleri gibi güvenlik parametreleri SSL Security profili ile belirlenir (bkz. TLS Security Profiles).
INFO
Conditional Backend Services
Belirli koşullara göre gelen trafiği farklı Kurum Servislerine yönlendirmeyi sağlar; sektörde Content Switching (içerik tabanlı yönlendirme) olarak bilinir. L7 TCP tipinde koşullar, HTTP koşullarından farklıdır: yalnızca TCP / bağlantı seviyesinde erişilebilen bilgiler kullanılabilir.
Bu alan, ilk kural eklenene kadar formda görünmez: Backend Services tablosunun başlığındaki + Conditional backend services butonuyla ilk kural oluşturulduğunda alan tablonun üstünde belirir; sonraki kurallar aynı butonla eklenir. Her kural iki bileşenden oluşur:
- Condition (Koşul): Hangi bağlantıların bu kurala uyacağını belirleyen kriter(ler). Birden fazla kriter
AND/ORile birleştirilebilir. - Backend Services: Koşul sağlandığında trafiğin yönlendirileceği hedef(ler). Birden fazla Kurum Servisi ve/veya Kurum Servisi Grubu birlikte seçilebilir.
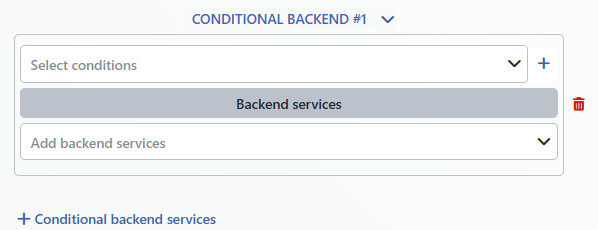 Koşullu Kurum Servisi Tanımı
L7 TCP seviyesinde kullanılabilen koşullar:
| Koşul | Açıklama |
|---|---|
| Blacklist IP category | IP istihbarat / kara liste kategorisine göre yönlendirme. |
| Destination IP | Frontend IP adresine göre yönlendirme. |
| Destination port | Frontend port numarasına göre yönlendirme. |
| Dynamic condition | İki Akıllı Değişkeni (Smart Variable) karşılaştırarak dinamik koşul oluşturur. |
| Dynamic list | Akıllı Değişkenle elde edilen değeri önceden tanımlı bir listede arar. |
| Frontend connection | Anlık frontend bağlantı sayısına göre. |
| Frontend number of new sessions/s | Saniyede karşılanan yeni oturum sayısına göre. |
| Manual condition | Standart koşullarla karşılanamayan durumlar için gelişmiş (manuel) koşul ifadesi. |
| Network type category | İstemci ağının türü kategorisine göre yönlendirme. |
| Network type group | İstemci ağının tür grubuna göre yönlendirme. |
| Number of active servers | Hedefteki sağlıklı Kurum Servisi sayısına göre. |
| Quarantine condition | Quarantine aksiyonunun topladığı istemci metriklerini bir eşik değeriyle karşılaştırır. |
| RDP cookie | RDP oturum çerezine göre yönlendirme (yalnızca L7 TCP). |
| Source IP | İstemcinin kaynak IP adresine göre yönlendirme. |
| SSL cipher | Kullanılan şifre paketine (cipher) göre yönlendirme. |
| SSL SNI info | TLS el sıkışmasındaki SNI değerine göre; yalnızca SSL sonlandırılmayan (TCP) frontend'de eşleşir. |
| SSL version | TLS sürümüne göre yönlendirme. |
| Tracking condition | Advanced traffic inspection aksiyonunun takip tablosundaki metrikleri bir eşik değeriyle karşılaştırır. |
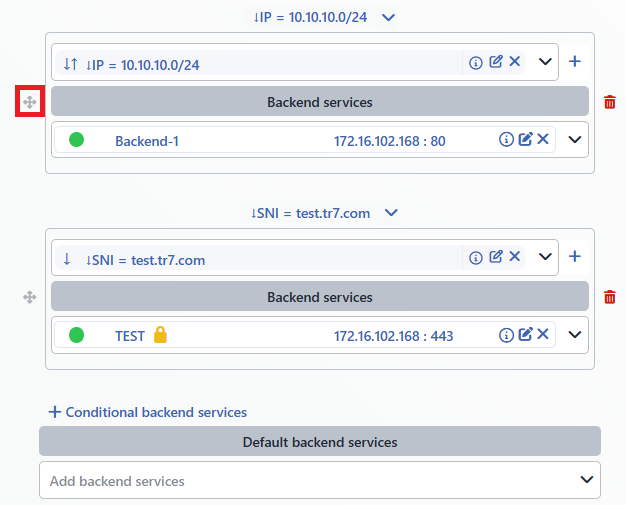 Koşullu Yönlendirme Sıralaması
Değerlendirme sırası
Koşullu yönlendirmeler yukarıdan aşağıya sırayla değerlendirilir: ilk eşleşen koşul uygulanır ve değerlendirme durur. Sıra, sürükle-bırak ile değiştirilir. Hiçbir kural eşleşmezse trafik Default Backend Services'e düşer.
Yaygın kullanım senaryoları:
| Senaryo | Koşul | Hedef |
|---|---|---|
| SNI tabanlı yönlendirme | SNI db.example.com | Veritabanı sunucuları |
| Dahili / harici ayrımı | Kaynak IP 10.0.0.0/8 | Dahili sunucular |
| Port tabanlı ayrım | Hedef Port 3389 | RDP sunucuları |
Tüm koşul tipleri Conditions sayfasında anlatılır.
INFO
Default Backend Services
Form satırının etiketi Backend Services, tablonun başlığı Default Backend Services'tir. vService'in birincil hedefidir: Conditional backend services kullanılmadığında tüm trafik, koşullu yönlendirme kullanıldığında ise hiçbir kural eşleşmeyen trafik buraya yönlendirilir. Böylece tanımlı koşulların dışında kalan bağlantılar için güvenli ve kontrollü bir Fallback (varsayılan) hedef sağlanır. Her vService tipinde (HTTP / L7 TCP / Network) bulunur.
Açılır listeden mevcut hedefler seçilir; birden fazla Kurum Servisi ve/veya Kurum Servisi Grubu birlikte seçilebilir. Birden fazla hedef seçildiğinde trafik, vService'in LB Algoritması ve Oturum Sürekliliği ayarlarına göre bunlar arasında dağıtılır.
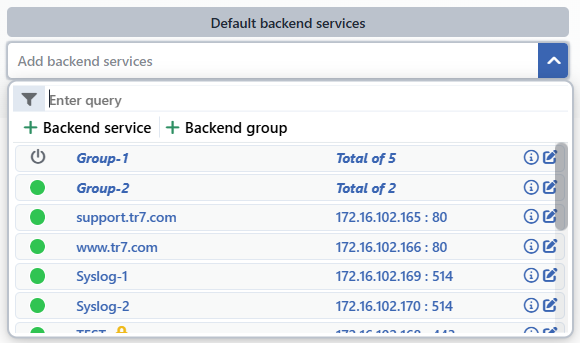 Kurum Servisi Seçimi
Seçicideki Backend service ve Backend group butonlarıyla bu ekrandan ayrılmadan yeni Kurum Servisi veya Kurum Servisi Grubu tanımlanabilir. Liste boşken Add backend services metni görünür; aynı Kurum Servisi listeye iki kez eklenirse form Duplicated backend services hatasıyla kaydı engeller.
Varsayılan Kurum Servisi olmadan
Default backend services boş bırakılır ve hiçbir koşullu yönlendirme eşleşmezse, bağlantı reddedilir.
INFO
Save
Save butonuna tıklanarak vService ekleme işlemi tamamlanır. Formda hatalı bir alan varken buton devre dışıdır; kayıt için ayrıca bir onay penceresi açılmaz. Kaydetme sonrasında:
- vService, vServices listesine eklenir.
- Status Enabled ise vService hemen aktif olur ve bağlantı almaya başlar.
- vService durumu izleme ekranlarında görünür hâle gelir.
Details
Details butonu aktif edilerek gelişmiş yapılandırma seçeneklerine erişilir. L7 TCP vService'te bu panel; güvenlik (L7 DDoS & Threat Protection), trafik manipülasyonu, SSL güvenliği, loglama, kaynak yönetimi (QOS, bandwidth), zaman aşımı ve yük dengeleme davranışını kontrol eder.
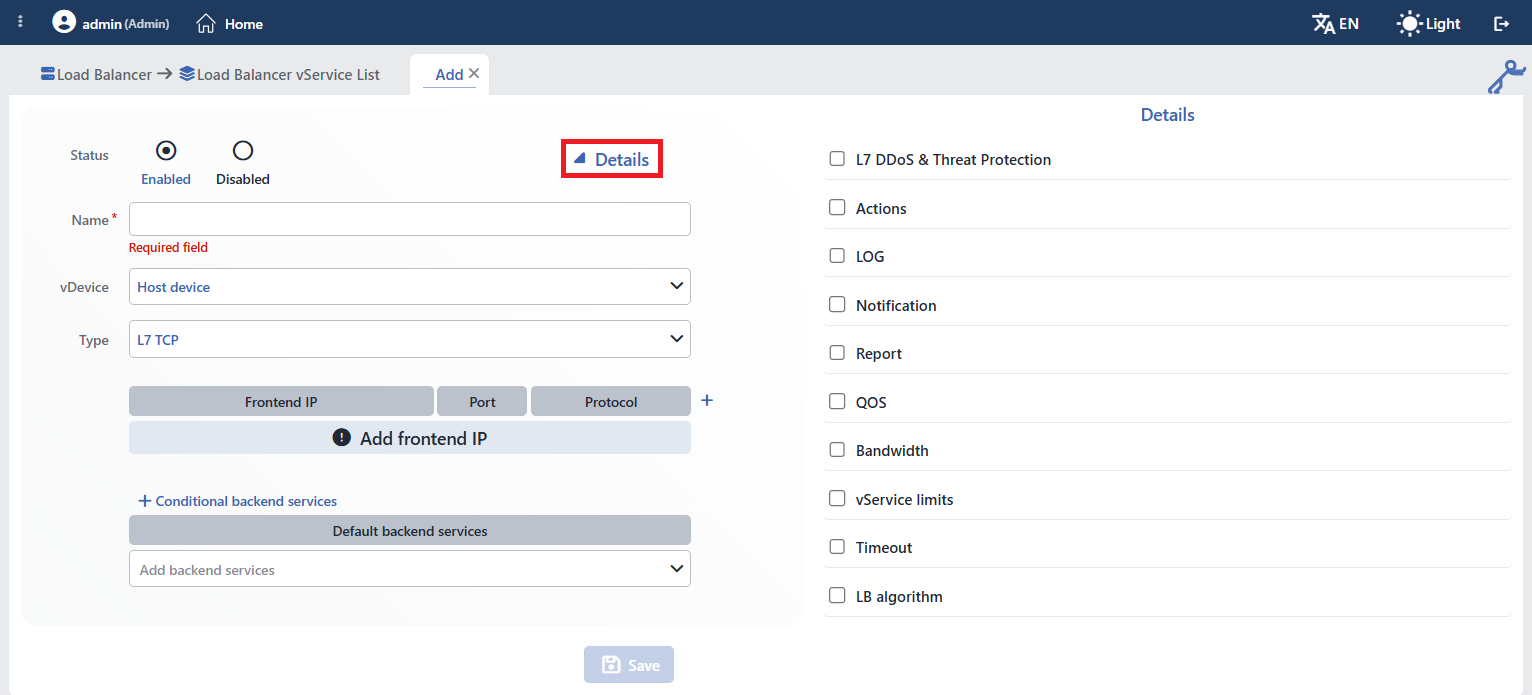 L7 TCP vService Details paneli
Panel davranışı ve yetki
Details anahtarı genel bölmenin sağ üstündedir; kapatıldığında yan panel gizlenir. Herhangi bir modülü etkin olan mevcut bir vService açıldığında panel kendiliğinden açık gelir. QOS kutusu ve ana formdaki Certificate seçicisi, kullanıcının ilgili modül yetkisi yoksa devre dışı görünür. LB Algorithm kutusu kapatıldığında algoritma varsayılana döner ve Persistence temizlenir.
INFO
L7 DDoS & Threat Protection
L7 DDoS & Threat Protection özelliğini aktif etmek için kullanılır.
Bu koruma katmanının yönetimi Bot/DDoS Protection sayfasında yer alır.
INFO
Actions
Aksiyonlar, TR7 trafiği üzerinde işlem yapan yeniden kullanılabilir trafik manipülasyon bileşenleridir (GUI tabanlı, no-code). "Koşul sağlandığında ne yapılacağını" tanımlar. L7 TCP vService'te TCP / bağlantı seviyesi aksiyonlar kullanılabilir; HTTP başlığı, URL veya çerez düzeyinde çalışan aksiyonlar bu tipte bulunmaz.
Önce tanımla, sonra vService'e seç: Bir aksiyon, Aksiyonlar ekranında merkezî olarak bir kez tanımlanır; canlı trafiğe uygulanabilmesi için ilgili vService'in Details › Actions alanından o aksiyonu seçmesi gerekir. Aynı aksiyon birden fazla vService'e bağlanabilir.
- Çalışma anı: İstek üzerinde (On Request) veya yanıt üzerinde (On Response).
- Koşullarla: Koşulsuz (tüm trafik) ya da bir Conditions ile sınırlı çalışır.
- Sıra: Bir vService'te birden fazla aksiyon, ekleme sırasına göre yukarıdan aşağıya işlenir; engelleyen/yönlendiren bir aksiyon sonrakileri geçersiz kılar.
- Üst sınır: Bir aksiyon türü için vService başına tanımlı üst sınır aşıldığında form Max. number for … rule is exceeded hatasıyla kaydı engeller.
L7 TCP'de kullanılabilen aksiyonlar:
| Aksiyon | Açıklama |
|---|---|
| Advanced traffic inspection | Trafiği belirlenen anahtarlar (kaynak IP vb.) üzerinden izler ve istatistiksel olarak kaydeder; tek başına manipülasyon yapmaz, takip koşullarıyla birlikte kullanılır. |
| Create traffic variable | Trafik üzerinde sonraki koşul ve aksiyonların kullanabileceği bir değişken tanımlar. |
| Manual action | Standart aksiyonlarla karşılanamayan özel gereksinimler için gelişmiş yapılandırma kuralları ekler (uzman kullanım / TR7 Destek Ekibi). |
| Quarantine | İstemci metrikleri (istek, hata, bant genişliği, bağlantı) bir eşiği aştığında istemciyi karantinaya alır. |
| TCP connection management | TCP bağlantılarını reddetme (Reject), sessizce düşürme (Silent Drop) veya içerik bekletme (Wait for content) işlemleri; yalnızca L7 TCP. |
Aksiyon yönetimi ve tüm aksiyon tipleri Actions sayfasında anlatılır.
INFO
LOG
Syslog-SIEM sunucularına vService Access loglarının gönderimini aktif etmek için kullanılır. Log profili ile hangi bilgilerin, hangi formatta ve nereye gönderileceği tanımlanır.
Satır formatı seçicisi vService tipine göre filtrelenmez; dokuz formatın tümü listelenir. L7 TCP vService'te üç Apache varyantı aynı TCP satırını üretir:
| Format | Açıklama |
|---|---|
| Standard Log Format (L7 TCP) | TCP bağlantı bilgilerini içeren temel format |
| Apache Combined · Apache VHost | TCP'de Standart log formatı ile aynı satır |
| CEF Format (L7 TCP) | Common Event Format; SIEM entegrasyonu |
| TR7 JSON Format (L7 TCP) | Detaylı JSON format |
| TR7 WAF logu | WAF olay bilgisi (HTTP'ye özgü) |
| Manual JSON formatı · Manuel CEF formatı · Gelişmiş log satır formatı | Özelleştirilebilir satır formatları |
Log profili yönetimi Logs sayfasında yer alır.
INFO
SSL Security
vService üzerindeki SSL/TLS trafiğinin güvenlik politikasını belirler: izin verilen TLS sürüm aralığı, şifreleme algoritmaları (cipher) ve elliptic curve (ECDHE) parametreleri bu profille tanımlanır. Sertifikanın kendisi Certificate alanında seçilir; bu profil ise o TLS oturumunun nasıl kurulacağını yönetir. Bu satır, ana formdaki Certificate alanıyla birlikte yalnızca en az bir frontend satırında TCP + TLS seçiliyken listelenir; şifresiz bir L7 TCP vService'in Details listesi on satırdır.
Profil aktif edildiğinde varsayılan davranış:
| Parametre | Varsayılan |
|---|---|
| Min. SSL Version | TLSv1.1 |
| Max. SSL Version | - (sınırsız) |
| Cipher algorithms | Only secure (HIGH:!aNULL:!MD5) |
| Curve / ECDHE | Sistem önerisi (otomatik) |
mTLS (istemci sertifikası doğrulama), OCSP stapling, HSTS, post-quantum anahtar değişimi ve SSL donanım hızlandırma gibi ileri ayarlar da profilde yapılandırılır.
SSL güvenlik profili yönetimi TLS Security Profiles sayfasında yer alır.
INFO
Notification
vService'in durum, performans ve sertifika metriklerini izleyip eşik aşımlarında veya durum değişikliklerinde yöneticilere otomatik bildirim gönderir.
İzlenen metrikler ve varsayılan eşikler:
| Metrik | Varsayılan |
|---|---|
| Kurum Servisi / vService durumu (UP/DOWN) | Durum değişiminde |
| Bandwidth | 128 Mbps |
| Yeni bağlantı (Number of new connections) | 1000 conn/s |
| İstek oranı (Request rate) | 2500 req/s |
| Anlık oturum (Current session) | 1000 |
| Sertifika süre sonu | Bitişe 30 gün kala |
Kanallar (varsayılan kapalı): SNMP notification · E-mail · SMS · UI notification (arayüz içi bildirim). Silent at night seçeneğiyle gece saatlerinde bildirimler susturulur.
Bildirim profili yönetimi Notifications sayfasında yer alır.
INFO
Report
vService trafiğini detaylı raporlara dönüştürür: rapor ekranda HTML olarak görüntülenir, PDF ve Excel (XLSX) olarak dışa aktarılır. Trafik belirli bölümlerde analiz edilir; raporlar belirli periyotlarla (daily / weekly / monthly / annual) otomatik e-posta ile PDF veya XLSX eki olarak gönderilebilir.
Özel (manuel) rapor alanları
Standart bölümlerin yanı sıra, Smart Variable desteğiyle özel rapor tabloları oluşturulabilir. Böylece bağlantı bilgileri özel iş kurallarına göre kategorilendirilerek varsayılan bölümlerin dışında istenen bilgiler raporlanabilir.
Rapor profili yönetimi Reports sayfasında yer alır.
INFO
QOS
Quality of Service (Servis Kalitesi) ayarlarını aktif etmek için kullanılır. vService için kaynak izolasyonu ve önceliklendirme sağlar.
QOS; vService'e ayrılacak CPU çekirdeği, bellek (RAM) ve işlem kaynaklarının sınırlandırılmasını veya garanti altına alınmasını mümkün kılar. Böylece her vService tanımlanan kaynaklar çerçevesinde izole çalışır (her vService için ayrı QOS ayarı gerekir) ve diğer servislerden bağımsız olarak performansını korur. Önceliklendirme sayesinde kritik vService'ler sistem yoğunluğu altında dahi daha yüksek işlem önceliğiyle çalıştırılabilir.
Inline Mode
Aç/kapa (varsayılan kapalı). Etkinleştirildiğinde güvenlik duvarı katmanında, vService'in Kurum Servislerini frontend adreslerine eşleyen satır-içi (inline) DNAT otomatik kuralları üretilir. TR7'nin trafik yolunda doğrudan konumlandığı (inline) kurulumlarda kullanılır.
Route Table
vService'in kullanacağı route tablosu seçilir. Varsayılan olarak sistemin varsayılan route tablosu kullanılır; farklı ağ segmentleri için ayrı route tabloları tanımlıysa uygun olan seçilebilir. Bu alan yalnızca birden fazla route tablosu tanımlı olduğunda görünür.
Memory Limit
vService'e ayrılacak bellek (RAM) üst sınırı. Seçenekler: 1, 2, 3, 4, 6, 8, 12, 16, 24, 32, 48, 64, 128, 256 GB. Varsayılan 2 GB.
Cores
vService'in çalışacağı işlemci çekirdekleri seçilir. Yalnızca cihaz üzerinde kullanılabilir (sisteme ayrılmamış) çekirdekler arasından, her biri farklı olacak şekilde bir veya daha fazla çekirdek atanabilir. Seçici Automatic / Manual anahtarıyla açılır; Automatic'te atama kendiliğinden yapılır, Manual'de en az bir çekirdek işaretlenmelidir (At least one core must be selected). Manual seçildiğinde aşağıdaki CPU Priority ve Cpu Usage Limit (%) alanları görünür hâle gelir.
CPU Priority
vService'in işlem önceliği: Low · Normal · High. Varsayılan Normal. Yüksek öncelik, sistem yoğunluğunda kritik vService'lere işlemci avantajı sağlar.
Cpu Usage Limit (%)
vService'in kullanabileceği CPU yüzdesi üst sınırı (1–100; ondalık değer girilebilir). Varsayılan değeri yoktur; belirtilmezse yüzde sınırı uygulanmaz.
Core Engine
vService'in çalışacağı yük dengeleme çekirdeğinin sürümü seçilir. Desteklenen yetenekler sürüme göre değişebilir; varsayılan olarak sistemin önerdiği sürüm kullanılır.
INFO
Bandwidth
vService'in istemciye gönderdiği (indirme yönündeki) bant genişliğini sınırlandırmak için kullanılır (aç/kapa; varsayılan kapalı). Etkinleştirildiğinde tek bir Total limit değeri girilir; yanındaki birim seçicisi Kbps (varsayılan), Mbps ve Gbps sunar, üst sınır 32 Gbps'tir. Sınır, vService'in Kurum Servisinden istemciye akan toplam trafiğine uygulanır; gelen yön için ayrı bir limit yoktur.
Bu sayede bir vService'in aşırı trafikle diğer servislerin performansını olumsuz etkilemesi engellenir. Özellikle paylaşımlı ortamlarda adil kaynak kullanımı sağlamak, kritik servisler için kapasiteyi garanti altına almak ve ani trafik artışlarının etkisini sınırlamak amacıyla kullanılır.
INFO
vService Limits
Bağlantı ve oturum trafiğini üst sınırlarla kontrol altına alır; vService'i ve sistemi aşırı yük ve bağlantı taşmalarına karşı korur. Bir vService Limit profili seçilmese dahi aşağıdaki varsayılan değerlerle çalışır (profil seçildiğinde bu değerler profildekilerle değiştirilir):
| Limit | Varsayılan | Açıklama |
|---|---|---|
| Max. total connections | 20.000 | Toplam eşzamanlı bağlantı |
| Max. failed connection retries | 3 | Kurum Servisi bağlantı hata tekrarı |
| Max. new connecions/s | 5.000 | Saniyede yeni bağlantı |
| Max. connections/s | 10.000 | Saniyede toplam bağlantı |
| Max. session rate/s | 10.000 | Saniyede oturum |
| Max. total SSL connections | 5.000 | Eşzamanlı SSL bağlantı |
| Max. SSL connections/s | 2.000 | Saniyede SSL bağlantı |
| Buffer size(kB) | 128 | Bağlantı buffer boyutu |
vService limit profili yönetimi vService Limits sayfasında yer alır.
INFO
Timeout
İstemci ile TR7 arasındaki ve TR7 ile Kurum Servisleri arasındaki bağlantı zaman aşımı davranışlarını kontrol etmek için kullanılır. TCP servislerinde, özellikle uzun süreli bağlantılarda timeout değerleri önemlidir. Profil seçilmezse aşağıdaki varsayılanlar geçerlidir:
| Timeout | Varsayılan | Açıklama |
|---|---|---|
| Connect timeout | 20 sn | Kurum Servisi ile TCP bağlantısı kurma süresi |
| Server timeout | 90 sn | Kurum Servisinden veri alınmadan önce beklenecek süre |
| Client timeout | 90 sn | İstemciden veri gelmeden önce bağlantının açık tutulma süresi |
| Queue timeout | 60 sn | İsteğin Kurum Servisi kuyruğunda bekleyebileceği süre |
| Tunnel(Websocket) timeout | 120 sn | Uzun süreli bağlantılarda idle bekleme süresi |
| Client FIN | 3 sn | İstemci bağlantıyı sonlandırdıktan sonra kapanış süresi |
| Server FIN | 6 sn | Kurum Servisi bağlantıyı sonlandırdıktan sonra kapanış süresi |
Uzun süreli bağlantılar
LDAP, SQL gibi uzun süreli bağlantı gerektiren servislerde Tunnel(Websocket) timeout ve Server timeout değerleri artırılır; varsayılan değerler bu tür servisler için yetersiz kalabilir.
Timeout profili yönetimi Timeouts sayfasında yer alır.
INFO
LB Algorithm
Yük dengeleme algoritması, gelen istemci trafiğinin birden fazla Kurum Servisi arasında hangi kurala göre dağıtılacağını belirleyen yöntemdir. Amaç; performansı artırmak, tek bir sunucunun aşırı yüklenmesini önlemek ve yüksek erişilebilirlik sağlamaktır.
TIP
vService arkasında tek bir Kurum Servisi olan senaryolarda LB Algorithm ve Persistence seçimi önemsizdir.
Algoritmalar
L7 TCP vService'ler özelinde desteklenen 10 yük dengeleme algoritması aşağıdaki tabloda, seçicideki sırayla verilmiştir. Self-Persistent kolonu, algoritmanın kendiliğinden oturum sürekliliği sağlayıp sağlamadığını gösterir. Varsayılan algoritma Round robin'dir. Kutunun altındaki bilgi satırı, seçilen algoritmanın ve persistence yönteminin açıklamasını gösterir.
| Algoritma | Self-Persistent | Açıklama | Önerilen Senaryo |
|---|---|---|---|
| Round robin | ✗ | Gelen bağlantıları sunuculara sırayla ve eşit dağıtır. Her yeni bağlantı bir sonraki sunucuya gider, liste sonuna ulaşınca başa döner. Sunucu kapasitelerini dikkate almaz. | Aynı donanıma sahip homojen sunucular; kısa süreli, bağımsız TCP bağlantıları. |
| Weighted Round Robin | ✗ | Round Robin'e ağırlık faktörü ekler. Yüksek ağırlıklı sunucular oransal olarak daha fazla bağlantı alır. | Farklı işlem gücüne sahip heterojen Kurum Servisleri. |
| Least Connection | ✗ | Anlık aktif bağlantı sayısını izler ve her yeni bağlantıyı en az bağlantıya sahip sunucuya yönlendirir. | LDAP, SQL, dosya transferi gibi uzun süreli bağlantılar. |
| Least Response Time | ✗ | Sunucuları ölçülen süreye göre puanlar ve en düşük değere sahip sunucuya yönlendirir. Time metric alanı hangi sürenin esas alınacağını belirler: Total time (kuyruk + bağlantı + yanıt; varsayılan) veya Response time (yalnızca yanıt süresi). | Yanıt süresi sunucudan sunucuya değişen servisler. |
| Least Bandwidth | ✗ | Sunucuların ölçülen bant genişliği kullanımını Bandwidth window süresi (varsayılan 10 s; 1 s – 1 h) boyunca ortalar ve en az bant genişliği kullanan sunucuya yönlendirir. | Bant genişliğinin darboğaz olduğu akış ve büyük dosya senaryoları. |
| First | ✗ | Sunucuları tanımlı sıraya göre değerlendirir; ilk sunucu maksimum bağlantı limitine ulaşana kadar tüm trafiği ona yönlendirir, limit aşılınca sıradakine geçer. | Aktif-pasif (failover) mimarileri; minimum sunucu kullanımı gereken durumlar. |
| Random | ✗ | Her bağlantı için Kurum Servisleri arasından rastgele bir sunucu seçer. Ağırlık tanımlıysa seçim olasılığı ağırlıkla orantılı olur. | Çok sayıda kısa süreli ve bağımsız bağlantı; test/geliştirme ortamları. |
| Fastest | ✗ | Sunucuların performans metriklerini sürekli ölçer ve en iyi performanslı sunucuya yönlendirir. | Düşük gecikmenin kritik olduğu servisler. |
| Fastest+ | ✗ | Fastest'ı genişletir; birincil metriğe ek olarak ikinci bir metriği değerlendirir. İki boyutlu optimizasyon. | Hem hız hem kapasite dengesinin önemli olduğu yüksek trafikli ortamlar. |
| RDP Cookie | ✓ | Her bağlantının taşıdığı RDP oturum çerezindeki değere göre sunucu seçer; aynı kullanıcı/oturum her zaman aynı sunucuya gider. Terminal sunucu farm'ları için tasarlanmıştır. | RDP terminal sunucu farm'ları; oturum devamlılığı gereken senaryolar. |
Fastest Metrikleri
Fastest algoritması, belirlenen metriğe göre en iyi performansı gösteren sunucuyu seçer. Aşağıdaki metriklerden biri seçilerek yönlendirme kriteri belirlenir:
| Metrik | Açıklama |
|---|---|
| Least Response Time | Yanıt sürelerini ölçer ve en düşük ortalama yanıt süresine sahip sunucuya yönlendirir. |
| Least Connection Time | TCP bağlantı kurulum süresini (three-way handshake) ölçer. En hızlı bağlantı kurulan sunucuyu tercih eder. |
| Least Queue Time | İsteklerin arka uca iletilmeden önce kuyrukta bekleme süresini ölçer. En kısa kuyruk bekleme süresine sahip sunucuya yönlendirir. |
| Least Connections | Anlık aktif TCP bağlantı sayısını takip eder ve en az bağlantıya sahip sunucuyu seçer. |
| Least Queues | Sunucu başına bekleyen istek kuyruğu derinliğini izler. En az kuyruk derinliğine sahip sunucuya yönlendirir. |
| Least Connection Error | Belirli bir zaman penceresinde oluşan bağlantı hatalarını (connection refused, timeout, reset) sayar. En az hata oranına sahip sunucuyu tercih eder. |
| Least aborted connections | Sunucu tarafından erken sonlandırılan (abort) bağlantı sayısını izler. Yavaş veya yanıt vermeyen sunucuları tespit etmek için kullanışlıdır. |
| Least used connections | Sunucunun anlık kullanılan bağlantı sayısını değerlendirir ve en az kullanılan sunucuyu tercih eder. |
Fastest+ Metrikleri
Fastest+ algoritması, iki farklı metriği birlikte değerlendirerek çok boyutlu optimizasyon sağlar. İlk metrik (Opt-1) birincil kriter, ikinci metrik (Opt-2) eşitlik durumunda veya ağırlıklı hesaplamada ikincil kriter olarak kullanılır.
Opt-1 (Fastest Opt-1) ve Opt-2 (Fastest Opt-2) için Fastest metriklerinin tümü kullanılabilir; iki metrik farklı olmalıdır. Varsayılan olarak Opt-1 Least Response Time, Opt-2 ise Least Connection Time değeriyle gelir.
RDP Cookie
RDP Cookie, terminal sunucu farm'ları için tasarlanmış kendiliğinden kalıcılık (self-persistent) sağlayan bir algoritmadır. RDP istemcisinin bağlantı sırasında sunduğu oturum çerezini (kullanıcı/oturum kimliğini taşıyan adlandırılmış çerez) okur ve bu değeri taşıyan tüm bağlantıları her zaman aynı Kurum Servisine yönlendirir. Böylece kullanıcının RDP oturumu (yeniden bağlantılar ve ek kanallar dâhil) tek bir sunucuya sabitlenir.
RDP Cookie kendiliğinden kalıcılık sağladığından ayrı bir Persistence ayarı kullanılmaz; yönlendirme ve oturum sabitleme aynı mekanizmayla gerçekleşir.
Yapılandırma
RDP Cookie Name Zorunlu: Okunacak RDP oturum çerezinin adı belirtilir.
Hash consistency: Aç/kapa (varsayılan kapalı); self-persistent algoritmalarda görünür. Hash tabanlı kalıcılığın Kurum Servislerini aşırı yüklemesini önler: tutarlı hash (consistent hashing) kullanılarak sunucu kümesi değiştiğinde mevcut eşlemelerin çoğu korunur.
Oturum Sürekliliği (Persistence)
Persistence, bir istemciden gelen ardışık bağlantıların aynı Kurum Servisine yönlendirilmesini sağlayan mekanizmadır. Session Affinity veya Sticky Sessions olarak da adlandırılır. L7 TCP vService'te iki seçenek sunulur:
| Persistence Türü | Açıklama |
|---|---|
| None | Persistence devre dışıdır. Her bağlantı, seçilen algoritmaya göre bağımsız değerlendirilir. Stateless servisler için uygundur. |
| Hash | Belirtilen bir anahtardan (kaynak IP, SNI, hedef IP/port vb.; Akıllı Değişkenlerle tanımlanır) hash hesaplayarak oturum sürekliliği sağlar. Anahtar → Kurum Servisi eşlemesi TR7 üzerinde bir tabloda tutulur. |
Persistence ↔ Self-Persistent algoritma
RDP Cookie gibi self-persistent bir algoritma seçildiğinde Persistence alanı gizlenir; kalıcılık zaten algoritmanın kendisi tarafından sağlanır. Cookie tabanlı persistence (New cookie / Current cookie) ve Session Affinity Manager (SAM) yalnızca HTTP tipinde bulunur.
Hash yapılandırma parametreleri:
| Parametre | Varsayılan | Açıklama |
|---|---|---|
| Hash key | - | Hash için kullanılacak anahtar(lar); Akıllı Değişkenlerle tanımlanır (en az 1; yinelenen giriş kabul edilmez). TCP seviyesinde kaynak IP, SNI, hedef IP/port gibi bağlantı öznitelikleri kullanılır. |
| Hash key list size (zorunlu) | 3.000.000 | Anahtar → Kurum Servisi tablosunun kapasitesi (10.000 – 100.000.000). |
| Hash key expire time | 7 gün | Tablodaki bir kaydın istek gelmeden tutulacağı süre (10 dk – 365 gün). |
Eşleme tablosu cihaz yerelidir; SAM'den farklı olarak cluster cihazları arasında paylaşılmaz.
Yaygın hash anahtarları (TCP istek değişkenleri):
- İstemci IP adresi: İstemci IP adresine göre kalıcılık
- İstemciden Gelen SNI Bilgisi: TLS SNI değerine göre
- Hedef Ip adresi + Hedef Port Numarası: Hedef IP ve port kombinasyonu
- RDP çerezi (
mstshash), JA4 TLS parmak izi, İstek yapan IP'ye ait ülke bilgisi, ASN: diğer bağlantı öznitelikleri
RDP kalıcılığı
RDP senaryolarında Hash persistence yerine RDP Cookie algoritması tercih edilir. RDP Cookie, oturum bilgisine göre çalışır ve bağlantı kesilse bile kullanıcıyı aynı sunucuya yönlendirir.
Akıllı Değişkenler Smart Variables (fx) sayfasında yer alır.
İlgili
- vService: ortak alanlar ve genel çalışma mantığı
- HTTP (L7) vService · Network vService: diğer tipler
- Kurum Servisleri · Backend Groups: yönlendirme hedefleri
- Conditions · Actions: content switching ve trafik manipülasyonu
- Profiller: log, rapor, timeout, vService limitleri
- SSL/TLS Certificates · TLS Security Profiles
