
Smarter by Design.Simpler for Business
Session Protection Policies
Session Protection Policies Nedir?
Session Protection Policies, AGS etkin bir vService'te açılan kullanıcı oturumlarının nasıl korunacağını belirleyen profillerdir: oturumun hangi istemci özelliklerine bağlanacağı (IP adresi, IP + User-Agent ya da seçilen smart değişken kombinasyonu), bir kullanıcının aynı anda kaç oturum açabileceği ve sınır aşıldığında ne yapılacağı, bağlama denetiminden muaf tutulacak istekler (beyaz liste koşulları) ile oturumun boşta kalma ve mutlak süre sınırları bu profilde tutulur. Oturum bağlama, çalınan bir oturum çerezinin başka bir istemciden kullanılmasını engeller.
Politika, AGS etkin vService'in AGS ayarlarındaki Session Protection Policy alanından seçilir; her vService tek bir politika kullanır. TR7 ile birlikte dört hazır profil gelir (Standard Session Protection, Strict Session Protection, Relaxed Session Protection, Single Device Session); yeni bir vService varsayılan olarak Standard Session Protection ile gelir. Hazır profiller bu ekranın listesinde görünmez, vService ayarlarındaki seçicide doğrudan seçilir.
4
Session Binding Type
None · IP Address · IP + User Agent · Composite (smart değişken kombinasyonu)
3
Aşım İşlemi
Deny New Session · Logout Oldest Session · Logout All Sessions
8 sa / 7 gün
Varsayılan Zaman Aşımı
Boşta kalma 5 dk – 7 gün, mutlak süre 1 sa – 365 gün
4
Hazır Profil
Standard · Strict · Relaxed · Single Device (listede görünmez, vService ayarında seçilir)
Whitelist
Muaf İstekler
Koşulla eşleşen istekler bağlama denetiminden muaf tutulur
Nasıl çalışır?
- Politika bu ekranda tanımlanır: Session Binding Type seçilir, gerekiyorsa eş zamanlı oturum sınırı, beyaz liste koşulları ve zaman aşımları ayarlanır.
- AGS etkin vService'in AGS ayarlarında Session Protection Policy alanından bu politika (ya da hazır profillerden biri) seçilir.
- Kullanıcı giriş yaptığında oturum, seçilen bağlama türüne göre istemci özelliklerinden türetilen bir imzayla ilişkilendirilir; sonraki isteklerde imza tutmuyorsa oturum geçersiz sayılır ve kullanıcı yeniden doğrulamaya yönlendirilir.
- Session Idle Timeout süresi boyunca istek gelmeyen ya da Session Absolute Timeout süresini dolduran oturum sonlanır. Açık oturumlar vService'in Sessions sekmesinden izlenir ve sonlandırılır.
Hazır Profiller
| Profil | Session Binding Type | Maximum Concurrent Sessions | Session Idle Timeout | Session Absolute Timeout |
|---|---|---|---|---|
| Standard Session Protection (vService varsayılanı) | IP Address | No Restriction | 8 saat | 7 gün |
| Strict Session Protection | IP + User Agent | 1 (Logout Oldest Session) | 30 dakika | 8 saat |
| Relaxed Session Protection | None | No Restriction | 7 gün | 90 gün |
| Single Device Session | IP Address | 1 (Logout Oldest Session) | 8 saat | 7 gün |
Hazır profiller listede yer almadığından bu ekrandan düzenlenmez ve silinmez; farklı ayarlar için bu ekranda yeni profil oluşturulur.
Operasyonel En İyi Uygulamalar
- Mobil ve NAT arkasındaki kullanıcılar. IP Address bağlaması, adresi sık değişen istemcilerde (mobil ağlar, VPN geçişleri) oturumun düşmesine yol açar; bu kullanıcı kitlesi için None ya da farklı bir bileşen kombinasyonu düşünülmelidir.
- Composite bileşenleri dikkatle seçilmeli. Bileşenler her istekte aynı değeri üreten smart değişkenler olmalıdır; isteğe göre değişen başlıklar oturumu her istekte geçersiz kılar.
- Eş zamanlı oturum sınırı. Paylaşılan hesaplarda Deny New Session yeni girişi engeller; kişisel hesaplarda Logout Oldest Session kullanıcıyı kilitlemeden en eski oturumu kapatır.
- Beyaz liste dar tutulmalı. Whitelist Conditions ile eşleşen istekler bağlama denetiminden muaftır; yalnızca sağlık denetimi ya da sabit adresli entegrasyon istekleri gibi zorunlu durumlar için kullanılmalıdır.
- Zaman aşımları politikayla uyumlu. Boşta kalma süresi mutlak süreden kısa tutulmalıdır; hazır Strict profil (30 dk / 8 sa) yüksek riskli uygulamalar için başlangıç noktasıdır.
- Silmeden önce vService'ler. Silme onayı kullanım yerlerini göstermez; politikayı kullanan vService'ler önizlemedeki Used in sekmesinden kontrol edilmelidir.
Nasıl Eklenir?
Yeni bir Session Protection Policies profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Protection Policies → Session Protection Policies → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir.
- Session Binding Type seçilir; gerekiyorsa eş zamanlı oturum sınırı, beyaz liste koşulları ve zaman aşımları ayarlanır.
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan profil, bir veya birden fazla AGS etkin vService'in Session Protection Policy alanında kullanılır. Profil, bu alanın yanındaki ekleme simgesiyle vService ayarlarından ayrılmadan da tanımlanır; oluşturulan profil alanda seçili gelir.
Session Protection Policies Listeleme Ekranı
AGS → Protection Policies → Session Protection Policies yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Session Protection Policies profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır. Hazır profiller listelenmez.
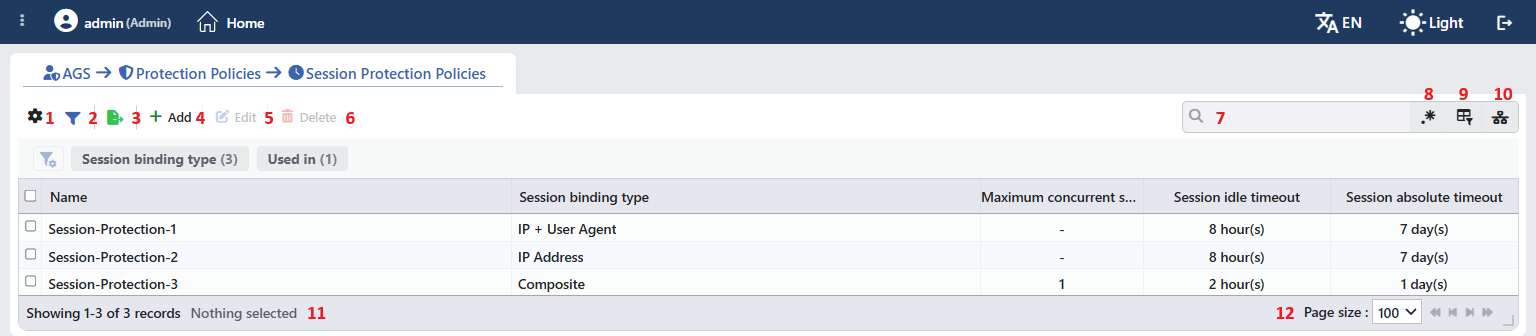 Session Protection Policies Profillerini Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Name | Profilin adı. |
| Session Binding Type | Oturumun bağlandığı istemci özelliği. |
| Maximum Concurrent Sessions | Kullanıcı başına eş zamanlı oturum sınırı; sınır yoksa -. |
| Session Idle Timeout | Boşta kalma süresi (ör. 8 hour(s)). |
| Session Absolute Timeout | Mutlak oturum süresi (ör. 7 day(s)). |
Varsayılan olarak gizlenen kolon bulunmaz. Tablo açılışta sıralanmamıştır; kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; beş kolonun beşi de açık gelir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır. Filtre şeridinde iki kart bulunur; kart adının yanındaki sayı, listedeki profillerde o kart için bulunan farklı değer sayısını gösterir:
| Kart | Süzdüğü |
|---|---|
| Session Binding Type | Bağlama türüne göre. |
| Used in | Profilleri kullanan vService'ler ve hiçbir yerde kullanılmayan profilleri listeleyen Unused Entries değeri. |
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; ad dâhil bütün alanlar değiştirilir ve formun altındaki buton Edit adını taşır. Değişiklik onay istemeden kaydedilir ve profili kullanan vService'lerin yapılandırması yeniden uygulanır.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez.
Profili kullanan vService'lerde Session Protection Policy atfı kendiliğinden temizlenmez; vService yapılandırması, politika bulunamadığından bağlama yapılmadan ve 1 saatlik boşta kalma süresiyle üretilir. Aynı sonuç, vService'te hiç politika seçilmediğinde de oluşur; bu durumda ayar tuvalinde No session protection policy selected — the default behaviour applies uyarısı görüntülenir. eş zamanlı sınır ve mutlak süre için erişim motorunun varsayılanı geçerlidir. vService'in AGS ayarları yeniden açıldığında geçersiz seçim temizlenir ve başka bir politika seçilmelidir. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Kullanım filtresi etkinken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lere bağlı olduğunu filtrelemek için kullanılır. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Bu ekranda varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta saat simgesi, profilin adı ve Session Protection Policy alt başlığı, sağ üstte ise tek işlem bulunur.
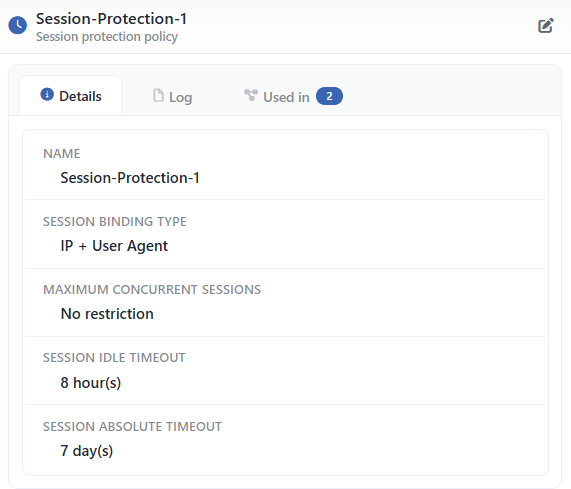 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Panelde üç sekme bulunur; Used in yalnızca profil en az bir vService'te kullanılıyorsa görüntülenir:
Details
Profilin ayarlarını satır satır listeler (aşağıdaki tablo).
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Used in
Profili kullanan vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Name | Profilin adı. | Her zaman |
| Session Binding Type | Bağlama türü. | Her zaman |
| Session Binding Components | Bileşen smart değişkenleri, satır satır. | Composite |
| Maximum Concurrent Sessions | Sayı ya da No Restriction. | Her zaman |
| Action When Max Sessions Exceeded | Sınır aşıldığında uygulanan işlem. | Sınır tanımlıysa |
| Whitelist Conditions | Koşul ağacı (salt okunur). | Koşul tanımlıysa |
| Session Idle Timeout | Süre ve birim (ör. 8 hour(s)). | Her zaman |
| Session Absolute Timeout | Süre ve birim (ör. 7 day(s)). | Her zaman |
Profil Ekleme Formu
AGS → Protection Policies → Session Protection Policies → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Session Protection Policies profili eklenir.
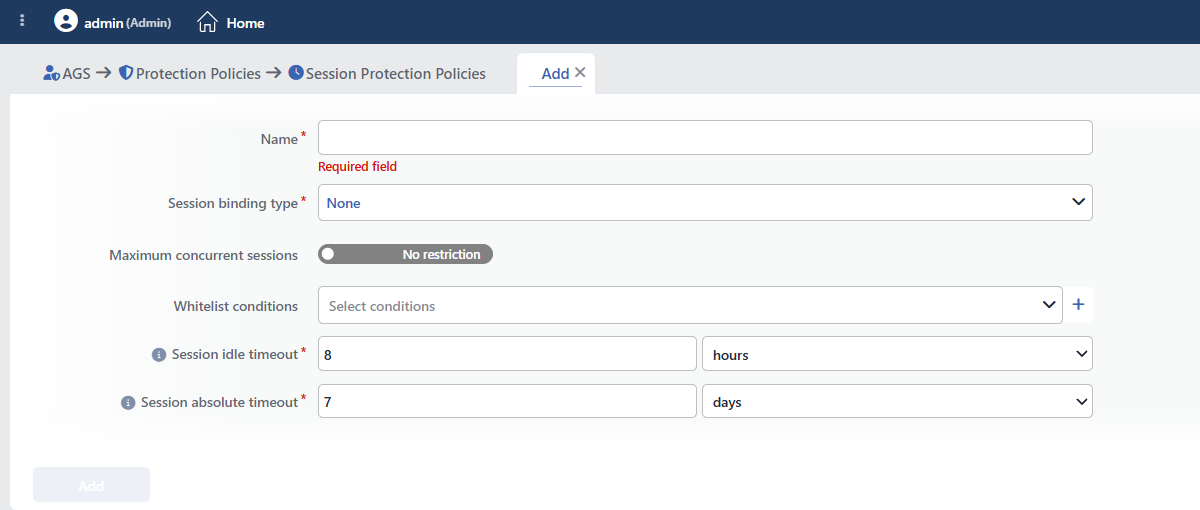 Session Protection Policies Profili Ekleme Formu
INFO
Name Zorunlu
Profilin adı; vService ayarlarındaki seçimde ve loglarda profili tanımlar. Ad, kullanıcı profilleri arasında benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir. Ad en fazla 64 karakterdir.
INFO
Session Binding Type Zorunlu Varsayılan: None
Oturumun bağlanacağı istemci özelliği seçilir:
| Seçenek | Anlamı |
|---|---|
| None | Bağlama yapılmaz; oturum yalnızca çerezle tanınır. Adresi sık değişen istemciler için uygundur, çerez çalınmasına karşı koruma sağlamaz. |
| IP Address | Oturum istemcinin kaynak IP adresine bağlanır; çerez başka bir adresten kullanıldığında oturum geçersiz sayılır. |
| IP + User Agent | Kaynak IP adresi ve User-Agent başlığı birlikte bağlanır; aynı adresten farklı tarayıcıyla yapılan kullanım da reddedilir. |
| Composite | Session Binding Components alanında seçilen Smart Variables değerlerinin birleşimi bağlanır. |
Session Binding Components Zorunlu (Composite)
Yalnızca Composite türünde görüntülenir. Her satırda bir HTTP istek Smart Variables değişkeni seçilir (kaynak adres, istek başlıkları vb.); satırlar tekrar etmez ve en az bir satır bulunur. Yeni satır, listede henüz kullanılmayan ilk değişkenle (hiçbiri kalmamışsa %SRCIP) eklenir.
INFO
Maximum Concurrent Sessions Varsayılan: No restriction
Bir kullanıcının aynı anda açık tutabileceği oturum sayısı. Anahtar No Restriction konumundayken sınır uygulanmaz; Restrict konumuna alındığında yanında sayı alanı görüntülenir ve 1 ile 100 arasında bir değer girilir.
 Maximum Concurrent Sessions Açıkken
Action When Max Sessions Exceeded Zorunlu Varsayılan: Deny New Session
Yalnızca Restrict konumunda görüntülenir; sınır aşıldığında uygulanacak işlem seçilir:
| Seçenek | Anlamı |
|---|---|
| Deny New Session | Yeni giriş reddedilir; açık oturumlar korunur. |
| Logout Oldest Session | En eski oturum kapatılır ve yeni oturum açılır. |
| Logout All Sessions | Kullanıcının bütün açık oturumları kapatılır. |
INFO
Whitelist Conditions
Bağlama denetiminden muaf tutulacak istekler; Select Conditions seçicisinden Conditions ekranında tanımlanan koşullar seçilir ya da yanındaki + simgesiyle yeni koşul oluşturulur. Denetim istek aşamasında çalıştığı için HTTP istek koşulları seçilmelidir; yanıt aşaması koşulları da seçilebilir, ancak sonuç üretmez. Eşleşen istekler oturum bağlama denetiminden geçirilmez; boş bırakıldığında bütün istekler denetlenir.
INFO
Session Idle Timeout Zorunlu Varsayılan: 8 hours
Bu süre boyunca istek gelmeyen oturum sonlanır; değer ve birim (dakika, saat ya da gün) girilir, 5 dakika ile 7 gün arasında bir süre kabul edilir.
INFO
Session Absolute Timeout Zorunlu Varsayılan: 7 days
Etkinlikten bağımsız olarak oturumun en uzun ömrü; değer ve birim (saat ya da gün) girilir, 1 saat ile 365 gün arasında bir süre kabul edilir.
Çalışma Mekanizması
INFO
- Dağıtım. Politikalar vService yapılandırmasına işlenir ve AGS erişim motoruna aktarılır; değişiklik sonrasında yapılandırma yeniden uygulanır.
- Bağlama. IP Address türünde kaynak adres, IP + User Agent türünde kaynak adres ile
User-Agentbaşlığı birlikte özetlenerek oturum imzası üretilir; Composite türünde bileşen değişkenleri değerlendirildikten sonra imza denetlenir ve tutmayan istekte oturum yeniden doğrulama durumuna alınır. Bağlama türü ya da politika değiştirildiğinde önceki imzayla açılmış oturumlar da yeniden doğrulamaya düşer. - Beyaz liste. Whitelist Conditions ile eşleşen isteklere muafiyet işareti eklenir ve bu istekler bağlama denetiminden geçirilmez; eş zamanlı oturum sınırı da bu isteklere uygulanmaz.
- Zaman aşımı. Etkinlik görülen oturumun süresi en fazla dakikada bir Session Idle Timeout kadar yenilenir ve kalan mutlak süreyi aşamaz; Session Absolute Timeout her istekte denetlenir, Maximum Concurrent Sessions erişim motorunda uygulanır.
- Cluster. Profiller LB yapılandırmasıyla cihazlar arasında eşitlenir.
- Loglar. Ekleme, düzenleme ve silme User Logs ekranında session protection policy nesnesi olarak izlenir.
Kapsam ve Sınırlar
INFO
- Yetki. AGS ekranları Load Balancer yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir kullanıcı profili kaydedilmez; hazır profillerin adları bu denetime girmez.
- Lisans. Ekran AGS lisansı gerektirir.
- Hazır profiller listelenmez, bu ekrandan düzenlenmez ve silinmez.
- vService başına tek politika. Bir vService yalnızca bir oturum koruma politikası kullanır.
- Beyaz liste koşulları istek aşamasında değerlendirilir; yanıt aşaması koşulları sonuç üretmez.
- Silme referans denetimi yapmaz; kullanımdaki profil de silinir.
Kullanım Yerleri
| Kullanım Yeri | Alan | Amaç |
|---|---|---|
| AGS etkin vService → AGS Management | Session Protection Policy | vService oturumlarının bağlama, eş zamanlılık ve zaman aşımı kuralları; yeni vService'te Standard Session Protection, boş bırakılabilir |
| AGS etkin vService → Sessions sekmesi | Açık oturum listesi | Politika altında açılan oturumların izlenmesi ve sonlandırılması |
