
Smarter by Design.Simpler for Business
Firewall
Firewall Nedir?
Firewall, TR7 cihazı üzerinde gömülü olarak gelen, yüksek performans için geliştirilmiş bir L4 stateful güvenlik duvarıdır. Cihazın ağ altyapısına gömülü, yüksek performanslı bir paket süzme katmanı olarak çalışır; paketleri L7 (uygulama) katmanına çıkarmadan, L2–L4 seviyesinde (MAC, IP/protokol, port) değerlendirerek kaynak tüketen atakları erkenden ve düşük maliyetle engeller.
TR7 Güvenlik Duvarı temel olarak üç yaklaşımı birleştirir:
Packet Filtering Paket Bazlı
Her paketi başlık bilgilerine (kaynak/hedef IP, port, protokol, MAC) göre tek tek inceler ve kurala göre geçirir veya düşürür.
Rule Based Kural Tabanlı
Kurallar üstten aşağıya sırayla değerlendirilir; bir paketle eşleşen ilk kuralın işlemi uygulanır ve değerlendirme durur.
Stateful Durum Bilgili
Bağlantıların durumunu (connection tracking) izler; kurulmuş bir bağlantıya ait dönüş paketleri için ayrı kural gerekmeden akış sürdürülür.
IP, ağ ve MAC seviyesinde TCP, UDP, ICMP, UDP-Lite, AH, OSPF protokolleri için ALLOW, DENY, FORWARD, FORWARD DENY, SOURCE NAT ve DESTINATION NAT işlemleri yapılabilir. Ön tanımlı politika gelen (INPUT) ve geçiş (FORWARD) trafiği için kapalıdır (default deny); cihazın kendi ürettiği giden trafik serbesttir. Kurulu bağlantıların dönüş paketleri, loopback, yönetim yerel arayüzü, cluster eşitleme arayüzü ve (varsayılan olarak) ICMP echo, kullanıcı kurallarından bağımsız olarak her zaman kabul edilir. Yeni vService'ler tanımlandıkça ve yönetim erişim ayarları değiştikçe, gerekli izin kuralları güvenlik duvarında otomatik olarak üretilir.
L4 Stateful
Gömülü firewall
L7'ye çıkmadan L2–L4 seviyesinde engeller
All + 6
Protokol seçeneği
Varsayılan All; TCP, UDP, ICMP, UDP-Lite, AH, OSPF
Default Deny
Gelen ve geçiş trafiği
Tüm portlar kapalı; izinler kurala bağlı
Otomatik Kural
vService ve erişim ile
vService ve yönetim erişimi için izinler otomatik
SNAT · DNAT
NAT & yönlendirme
Kaynak/hedef NAT ve port yönlendirme
Route Table
Tablo başına kural seti
Her route tablosunun kendi bağımsız kural seti
Firewall Neden Önemli?
Güvenlik duvarı, TR7'ye ulaşan trafiğin ilk savunma hattıdır. Doğru yapılandırma; yetkisiz erişimin engellenmesi, atak yüzeyinin daraltılması ve servis erişilebilirliğinin kontrol edilmesi açısından kritik öneme sahiptir.
- Erken Katman Koruması: Trafik L7'ye taşınmadan L4 seviyesinde değerlendirildiğinden, kaynak tüketen ataklar erkenden ve düşük maliyetle engellenir. Böylece pahalı L7 işleme yalnızca meşru trafiğe ayrılır.
- Sıralı Değerlendirme: Kurallar üstten aşağıya doğru sırayla işlenir; ilk eşleşen kural uygulanır ve değerlendirme durur. Bu nedenle kural sırası doğrudan davranışı belirler.
- Durum Bilgili (Stateful) Verimlilik: Bağlantı takibi sayesinde yalnızca yeni bağlantılar kural setinden geçer; mevcut bağlantıların dönüş trafiği için ek kural gerekmez. Bu hem güvenliği hem de performansı artırır.
- Route Tablosu Kapsamı: Kurallar route tablosu bazında tanımlanır; her tablonun kendi güvenlik politikaları izole çalışır. Böylece multi-tenant ve segmentli ağlarda politikalar birbirine karışmaz.
- NAT ve Erişim Yayınlama: SNAT ile giden trafiğin kaynak adresi maskelenir; DNAT (port yönlendirme) ile dış istekler iç sunuculara güvenli biçimde yönlendirilir. Bu, adres/port dönüşümlerinin tek noktadan yönetilmesini sağlar.
- Coğrafi Savunma: Kaynak veya hedef olarak ülke seçilebilmesi sayesinde bilinen kötü niyetli bölgeler servise ulaşmadan filtrelenir; atak yüzeyi coğrafi olarak daraltılır.
- Otomatik Kurallarla Tutarlılık: vService oluşturma ve erişim ayarları değiştikçe gerekli izin kuralları otomatik üretilir; böylece servis ile güvenlik duvarı politikası tutarlı kalır ve elle senkronizasyon hatası önlenir.
İyi Uygulamalar
- Kural sırasını dikkatli planlayın. Kurallar üstten aşağıya işlenir; daha özel (spesifik) kuralları üste, genel kuralları alta yerleştirin. Geniş bir DENY kuralını, ondan sonra gelmesi gereken ALLOW kurallarının üstüne koymayın.
- Yönetim erişimini kilitlemeyin. Yönetim trafiği (HTTP/HTTPS/SSH/SNMP), gelen kurallara ulaşmadan önce 127.0.0.1'e ve iç porta yönlendirilir (DNAT); bu nedenle kaynağı geniş tutulan bir DENY kuralı (ör. Source = All, Protocol = All) yönetim trafiğini de düşürür ve sistem uyarmaz. Geniş DENY kurallarında kaynağı daraltın; yönetim adresini/portunu hedefleyen kullanıcı DNAT/SNAT kuralları da erişimi bozabilir. Kritik kuralları uygularken ikinci bir oturumu açık tutun.
- En az ayrıcalık ilkesini uygulayın. Yalnızca gerekli kaynak, hedef, protokol ve port için izin verin; varsayılan kapalı (default deny) yapıyı koruyun ve "geçici" geniş izinler bırakmayın.
- Protokolü daralttıkça portu belirtin. TCP/UDP kurallarında Destination Port girerek izni yalnızca ilgili servise sınırlayın; tüm portları açık bırakmayın.
- NAT kurallarını doğrulayın. SNAT/DNAT kurallarında SNAT IP / DNAT IP hedefini ve port yönlendirmesini dikkatle kontrol edin; yanlış hedef, trafiğin sızmasına veya erişilememesine yol açabilir.
- Girdileri kaydetmeden önce kontrol edin. Form, IP/port girdilerini doğrulamaz; hatalı bir kural kaydedilir ancak uygulanamaz ve listenin üstündeki errors / warnings özetinde raporlanır. Kaydettikten sonra özeti kontrol edin.
- Silmeden önce emin olun. Kural silme işlemi onay istemez ve anında uygulanır.
- Otomatik üretilen kuralları elle taklit etmeyin. vService ve erişim ayarları için otomatik oluşturulan kurallar salt görüntülenir; değişiklik gerekiyorsa ilgili vService/erişim ayarından yapın.
- Doğru route tablosunu seçin. Kuralı hangi route tablosunda tanımladığınıza dikkat edin; her tablonun kural seti bağımsızdır ve yanlış tablo, kuralın beklenen trafiğe uygulanmamasına neden olur.
- Kurallara açıklama girin. Her kural için amacını belgeleyen bir açıklama ekleyin; sorun giderme ve denetimi kolaylaştırır.
Nasıl Eklenir?
Yeni bir güvenlik duvarı kuralı, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Network → Firewall → Add adımları takip edilir.
- Kuralın uygulanacağı Route Table, Interface ve Protocol seçilir.
- Source, Destination IP ve Rule alanları yapılandırılır; seçime bağlı olarak Destination Port, SNAT IP ya da DNAT IP alanı doldurulur.
Addbutonuna tıklanarak kural eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Eklenen kural listenin en altına yerleşir, onay istemeden kaydedilir ve hemen uygulanır.
Firewall Listeleme Ekranı
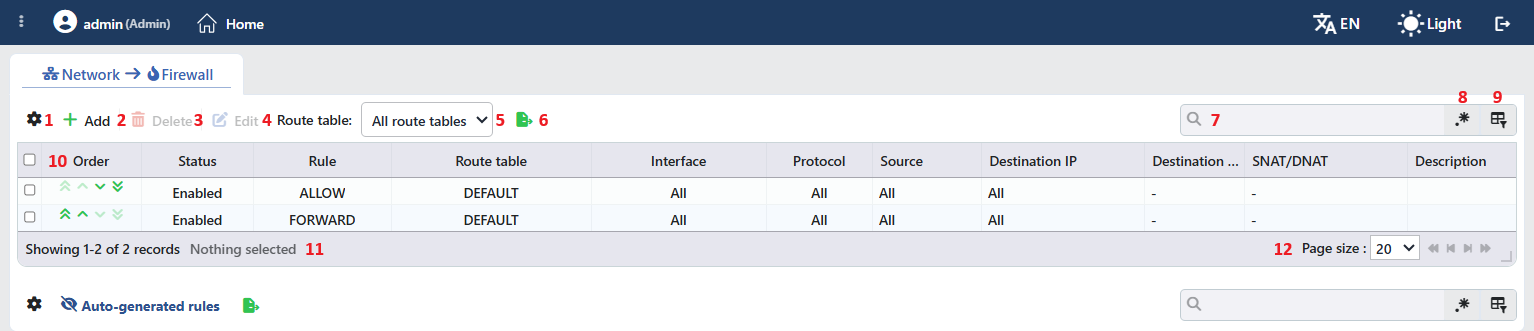
Network → Firewall yolu izlenerek TR7 cihazı üzerinde tanımlı tüm güvenlik duvarı kurallarının listesine ulaşılır. Bu ekran üzerinden kural ekleme, düzenleme, silme ve sıralama işlemleri yapılır.
 Firewall Listeleme Ekranı
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Order | Kuralı listede taşıyan dört buton (Order maddesine bakın). |
| Status | Enabled ya da Disabled. Devre dışı kural görsel olarak ayrıca vurgulanmaz; yalnızca uygulanmaz. |
| Rule | İşlem: ALLOW, DENY, FORWARD, FORWARD DENY, SOURCE NAT (NAT), DESTINATION NAT (PORT REDIRECTION). |
| Route Table | Kuralın ait olduğu route tablosu. |
| Interface | Kuralın uygulandığı arayüz; tüm arayüzler için All. |
| Protocol | Protokol; tüm protokoller için All. |
| Source | Kaynak: All, IP ya da ağ, adres(MAC), ülke adı ya da tersleme ile Unless ... (yalnız Manual modunda görünür). |
| Destination IP | Hedef: All, cihaz IP'si (ip (arayüz); cluster kurulumunda ip - eş ip Interface IP@arayüz ya da ip VIP@arayüz), ülke, IP ya da ağ veya Unless ... (yalnız Manual). |
| Destination Port | Hedef port ya da portlar; port tanımlanmamışsa -. |
| SNAT/DNAT | NAT kurallarında SNAT: ... ya da DNAT: ..., diğerlerinde -. |
| Description | Kuralın açıklaması. |
Varsayılan olarak gizlenen kolon bulunmaz; kolon seçicisinde bu on bir kolon yer alır. Satıra tıklandığında önizleme paneli açılmaz. Kullanıcı kuralları tablosunun altında, varsayılan olarak daraltılmış otomatik üretilen kurallar tablosu bulunur.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; Order butonları tablonun ilk kolonunda, son iki öğe (Page Information ve Page Size) ise tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; on bir kolonun tamamı varsayılan olarak açıktır. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır ve otomatik üretilen kurallar tablosuyla ortaktır.
Add
Add butonuna tıklanarak yeni bir kural oluşturma formu Add Rule sekmesinde açılır.
Delete
Bir veya birden fazla kural seçilip Delete butonuna tıklandığında ilgili kurallar silinir; seçim yokken buton pasiftir.
WARNING
Silme işlemi onay penceresi açmaz; seçili kurallar anında silinir ve yeni kural seti hemen uygulanır.
Edit
Edit butonuna tıklanarak seçili kuralın düzenleme formu Edit Form (...) sekmesinde açılır. Buton yalnızca tek bir kural seçildiğinde etkinleşir; aynı kural için yeniden Edit seçildiğinde açık sekme öne gelir. Formun butonu Edit olur; düzenlenen kural listedeki yerini korur.
Route Table
Route Table süzgeci, listelenen kuralları seçilen route tablosuna göre daraltır; ilk seçenek All Route Tables'tır ve seçim kullanıcı hesabına kaydedilir. Süzgeç her zaman görünür, ancak yalnızca sistemde birden fazla route tablosu tanımlıyken etkilidir; tek tablo varken seçimin etkisi yoktur ve tüm kurallar (DEFAULT) listelenir. Birden fazla tablo varken süzgeçte seçili tablo, yeni kural formunda Route Table alanına hazır gelir. Detay için Route Tables sayfasına bakın.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Order
Kuralların değerlendirme sırası, Order kolonundaki dört butonla değiştirilir (sürükle-bırak yoktur):
| Buton | İşlev |
|---|---|
| Rule to the Top | Kuralı listenin en üstüne taşır |
| Rule One Up | Kuralı bir üst sıraya taşır |
| Rule One Down | Kuralı bir alt sıraya taşır |
| Rule to the Bottom | Kuralı listenin en altına taşır |
En üstteki kuralda yukarı, en alttaki kuralda aşağı butonları pasiftir; bir taşıma sürerken tüm butonlar pasifleşir. Taşıma kısa bir gecikmeyle uygulanır ve taşınan satır kısa süreliğine vurgulanır. Sıralama, Route Table süzgecinden bağımsız olarak tüm liste üzerinden yapılır. Yeni eklenen kural listenin en altına gelir.
Page Information
Tanımlı toplam kural sayısı ile listede görüntülenen kural sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili kural sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum kural sayısı seçilir. Varsayılan 20; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Errors ve Warnings Özeti
Kural setinin sisteme uygulanmasıyla ilgili bir sorun olduğunda, Route Table süzgecinin yanında kırmızı errors ve turuncu warnings sayaçları görüntülenir; üzerine gelindiğinde ayrıntılar listelenir:
- "Firewall (IPv4/IPv6) not applied: ... (route tablosu@cihaz)": kural seti ilgili route tablosuna uygulanamadı.
- "Rule omitted (IPv4/IPv6): ... (route tablosu@cihaz)": hatalı bir kural, kural setinin geri kalanının uygulanabilmesi için atlandı.
Özet, seçili route tablosuna göre süzülür ve cluster kurulumunda her iki cihazın kayıtlarını içerir.
Sağ Tık Menüsü
Kullanıcı kuralları tablosunda bir satıra sağ tıklandığında iki işlemli bir menü açılır; menü başlığı bulunmaz. İki işlem de yalnızca sağ tıklanan kurala uygulanır; listede yapılmış seçim menüyü etkilemez. Otomatik üretilen kurallar tablosunda sağ tık menüsü yoktur.
| İşlem | Ne yapar |
|---|---|
| Edit | Kuralın düzenleme formunu Edit Form (...) sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan kuralı siler; araç çubuğundaki silmede olduğu gibi onay penceresi açılmaz. |
Kural Değerlendirme Sırası
Kurallar route tablosu başına ayrı kural setleri olarak uygulanır; her tablo kendi izole ağ alanında bağımsız bir kural setine sahiptir ve IPv4 ile IPv6 kuralları ayrı ayrı üretilir (MAC eşleşmeli kurallar yalnızca IPv4 setine yazılır). Listedeki sıra, kural setine yazılma sırasıdır; ancak kurallar işlem türüne göre üç ayrı grupta ve her grupta farklı bir konumda değerlendirilir. Sıra yalnızca aynı grup içinde anlamlıdır: bir DENY kuralının listede bir FORWARD DENY kuralının üstünde olması, ikisinin birbirine göre sırasını etkilemez. Her grupta ilk eşleşen kural uygulanır.
Gelen trafik (INPUT): ALLOW ve DENY kuralları
- Kurulu bağlantıların dönüş paketleri (stateful) kabul edilir.
- DDoS karantina ve IP itibar blacklist düşürmeleri uygulanır.
- Yönetim yerel arayüzü ve cluster eşitleme arayüzü kabul edilir; yönetim portlarına (SSH/HTTP/HTTPS) DDoS bağlantı sınırları uygulanır.
- Loopback, bulut HA tüneli ve DDoS önlemleri (sıfır bayt UDP, TCP reset ve kaynak başına bağlantı sınırları) ile ICMP echo izinleri (varsayılan olarak açık) uygulanır.
- Kullanıcı ALLOW / DENY kuralları: liste sırasıyla.
- Otomatik üretilen izinler: FTP, vService dinleme portları, GTM DNS.
127.0.0.1hedefli paketler kabul edilir (IPv4).- Eşleşmeyen paketler için varsayılan politika: kapalı (DROP).
Geçiş trafiği (FORWARD): FORWARD ve FORWARD DENY kuralları
- Kurulu bağlantıların dönüş paketleri ve ICMP kabul edilir.
- Layer 4 vService yönlendirmeleri (IPVS) ve otomatik ANY-forward kuralları kabul edilir.
- Kullanıcı FORWARD / FORWARD DENY kuralları: liste sırasıyla; Layer 4 vService trafiğini bir FORWARD DENY kuralı engelleyemez.
- Varsayılan politika: kapalı (DROP).
Adres çevirisi (NAT): SOURCE NAT ve DESTINATION NAT kuralları
- Kullanıcı SNAT / DNAT kuralları: liste sırasıyla.
- Otomatik yönetim erişimi DNAT'ları (HTTP/HTTPS/SSH/SNMP →
127.0.0.1ve iç port), Layer 4 ANY-DNAT, inline mod DNAT ve yönetim/iç ağ DNAT'ları.
NAT'taki hedef çevirisi, gelen trafik kuralları değerlendirilmeden önce yapılır: yönetim trafiği, kullanıcı ALLOW/DENY kurallarına hedefi 127.0.0.1 ve iç portu (ör. 8443, 8080, 22, 161) olarak çevrilmiş hâlde gelir.
Yönetim erişimi kilitlenebilir
İki kullanıcı kuralı türü yönetim erişimini (web arayüzü, SSH) kesebilir ve sistem bu konuda uyarmaz:
- Kaynağa göre eşleşen geniş bir DENY (ör. Source = All ya da yönetici ağını kapsayan bir ağ, Protocol = All): yönetim paketleri bu kurala
127.0.0.1hedefiyle gelir ve düşürülür;127.0.0.1kabulü kullanıcı kurallarından sonra geldiğinden kurtaramaz. Yönetim IP'sini veya dış portu (443/80) hedefleyen bir DENY ise hedef zaten çevrildiğinden eşleşmez; hedef portu daraltmak koruma sağlamaz, kaynağı daraltın. - Yönetim adresini/portunu kapsayan bir kullanıcı DNAT/SNAT kuralı: kullanıcı NAT kuralları otomatik yönetim DNAT'larından önce geldiğinden trafik başka yere yönlendirilir.
Kural değişikliklerini uygularken ikinci bir yönetim oturumunu açık tutun.
Kurallar kaydedilir kaydedilmez sisteme uygulanır. Kural seti uygulanamazsa hatalı satırlar atlanarak kalan kurallar uygulanır ve durum, listenin üstündeki errors / warnings özetinde raporlanır. vDevice'lere ait kurallar, vDevice çevrimdışıyken kaydedilir ancak uygulanmaz.
Otomatik Üretilen Kurallar
 Auto-generated Rules Tablosu Açık Hâlde
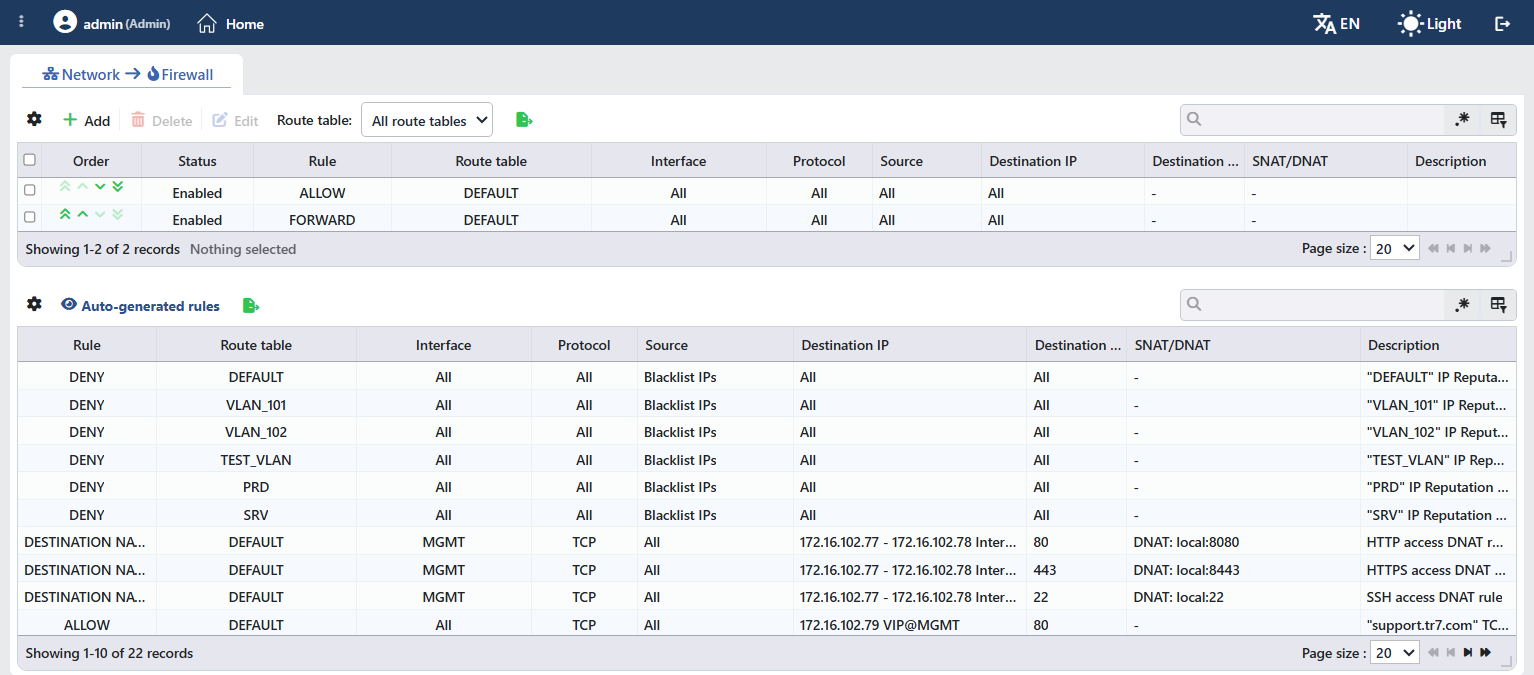
Kullanıcı kuralları tablosunun altındaki Auto-generated Rules şeridi tıklandığında, sistemin ürettiği kurallar ikinci bir tabloda listelenir; tablo normal kullanımda varsayılan olarak daraltılmıştır ve şeridin solundaki göz simgesi üzeri çizili gelir. Bu kurallar görüntülenebilir ancak seçilemez, düzenlenemez ve silinemez; tabloda Order ve Status kolonları ile satır seçme onay kutusu bulunmaz, sağ tık menüsü yoktur. Tablonun kendi kolon seçicisi, arama kutusu ve dışa aktarma ikonu vardır; kolon görünürlük tercihleri kullanıcı kuralları tablosuyla ortaktır.
Otomatik kurallar şu kaynaklardan üretilir ve Description kolonunda kaynağı belirtilir:
| Kaynak | Örnek açıklama |
|---|---|
| Yönetim erişimi (HTTP, HTTPS, SSH, SNMP); izin verilen ağ başına bir DNAT kuralı | "HTTP access DNAT rule" |
| FTP erişimi ve pasif port aralığı | "FTP allow rule", "FTP passive port range rule" |
| vService dinleme adresleri (TCP / UDP / QUIC) | ""vService adı" TCP rule" |
| Layer 4 vService SNAT / FORWARD / DNAT kuralları | "ANY-SNAT rule for "vService adı"", "ANY-forward rule for "vService adı"", "ANY-DNAT rule for "vService adı"", ""vService adı" SNAT rule" |
| Inline mod Kurum Servisleri (backend adıyla), backend işaretleme | "kurum servisi adı inline mode", "Backend mark" |
| GTM DNS dinleyicileri | ""ad" GTM DNS DNAT(UDP)", ""ad" GTM DNS v6 ALLOW(UDP)", "GTM DNAT rule" |
| Bulut HA eşitleme tüneli ve eş cihaz eşitleme adresi | "Cloud HA sync tunnel — UDP ... from peer node ...", "Cloud HA sync traffic from peer sync address ..." |
| IP İstihbarat blacklist (DDoS önleme; yalnız görüntüleme amaçlı) | ""route tablosu" IP Reputation blacklist drop (DDoS mitigation)", izleme modunda "... blacklist (DDoS mitigation – monitor mode, counting only)" |
Bu kurallar, ilgili vService, Management Access veya GTM ayarı değiştirildiğinde otomatik olarak güncellenir.
Kural Ekleme Formu
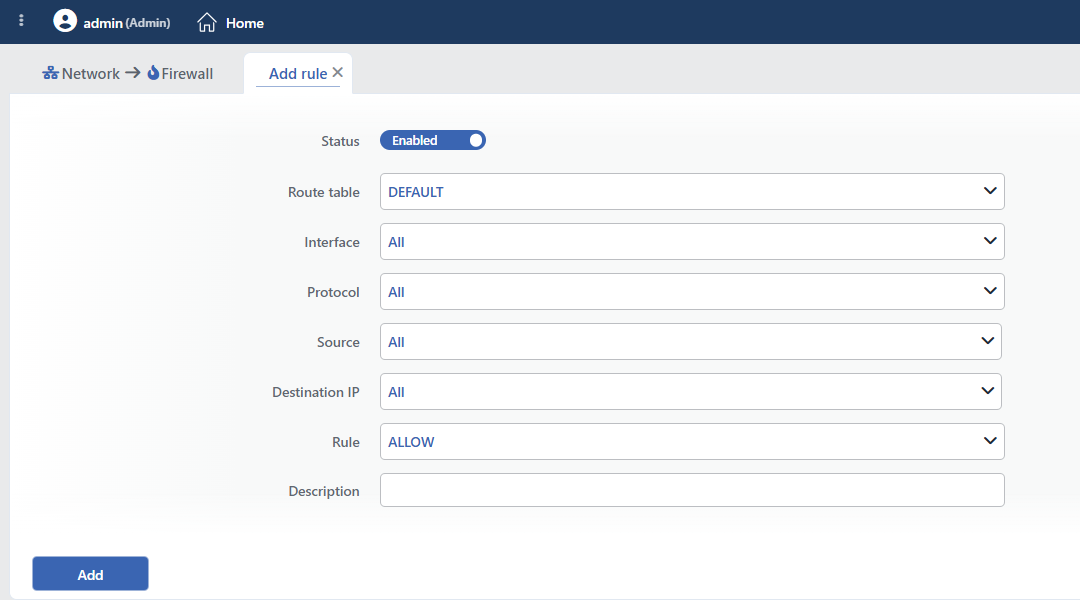
Network → Firewall → Add adımları takip edilerek TR7 cihazı üzerine yeni bir güvenlik duvarı kuralı eklenir.
 Add Rule Sekmesi
INFO
Status Varsayılan: Enabled
Kuralın etkin olup olmayacağını belirleyen anahtar; varsayılan açık (Enabled). Kapalı kural listede Disabled olarak görünür ve kural setine yazılmaz.
INFO
Route Table Varsayılan: DEFAULT
Kuralın hangi route tablosu üzerine ekleneceği seçilir; varsayılan DEFAULT'tur, liste ekranındaki süzgeçte bir tablo seçiliyse o tablo hazır gelir. "Tüm tablolar" seçeneği yoktur; her kural tek bir tabloya aittir. Detay için Route Tables sayfasına bakın. Route Table değiştirildiğinde Interface, Destination IP ve SNAT IP alanları sıfırlanır.
INFO
Interface Varsayılan: All
Kuralın hangi arayüz üzerinde uygulanacağı seçilir. İlk seçenek All (varsayılan) kuralı tablodaki tüm arayüzlere uygular; listede yalnızca seçili route tablosundaki arayüzler yer alır. SOURCE NAT kurallarında arayüz, paketin çıktığı arayüz olarak değerlendirilir. Interface değiştirildiğinde Destination IP ve SNAT IP alanları sıfırlanır.
INFO
Protocol Varsayılan: All
Kuralın hangi protokolde çalışacağı seçilir. Varsayılan olarak All seçilidir; bu durumda kural tüm protokolleri kapsar. Seçenekler:
| Protokol | Açıklama |
|---|---|
| All | Protokolden bağımsız olarak tüm trafiği kapsar. (Varsayılan) |
| TCP | Transmission Control Protocol: bağlantı odaklı, sıralı ve güvenilir aktarım. HTTP/HTTPS, SSH, veritabanı, e-posta gibi çoğu uygulama servisinin temelidir. |
| UDP | User Datagram Protocol: bağlantısız, düşük gecikmeli aktarım. DNS, VoIP, video akışı, syslog gibi hıza duyarlı servislerde kullanılır. |
| ICMP | Internet Control Message Protocol: ağ tanı ve kontrol mesajları (ping, traceroute, erişilemezlik bildirimleri). IPv6 kural setinde otomatik olarak ICMPv6 olarak uygulanır. |
| UDP-Lite | Lightweight UDP: UDP'nin kısmi sağlama toplamı sunan türevi; hataya toleranslı ses/video kodeklerinde tercih edilir. |
| AH | Authentication Header: IPsec'in kimlik doğrulama ve veri bütünlüğü başlığı (IP protokol 51). |
| OSPF | Open Shortest Path First: link-state dinamik yönlendirme protokolü (IP protokol 89); komşu yönlendirici trafiğine izin/kısıt için kullanılır. |
Destination Port
Protocol alanında TCP ya da UDP seçildiğinde görünür. Kuralın uygulanacağı hedef port girilir; birden fazla port virgülle, aralık başlangıç-bitiş biçiminde yazılır (ör. 80,443,8000-8100). Is True ya da Is False anahtarıyla eşleşme terslenir. Port girilmezse kural protokolün tüm portlarını kapsar.
INFO
Source Varsayılan: All
Kuralın hangi kaynak için uygulanacağı, açılır listeden seçilen moda göre girilir (varsayılan All):
All
Tüm kaynaklar için kural devreye girer.
MAC Address
Girilen kaynak MAC adresine göre kural devreye girer; listede adres(MAC) biçiminde görünür. MAC eşleşmeli kurallar yalnızca IPv4 kural setine yazılır.
Country
Kaynak IP'nin coğrafi konumu seçilen ülkeyle eşleştiğinde kural devreye girer; ülke, aranabilir bir listeden seçilir. Listenin başında iki özel girdi bulunur: Blacklist IPs (IP Intelligence & Reputation blacklist'indeki adresler) ve Local Networks (özel/yerel ağ aralıkları). Country modu seçildiğinde alan Local Networks ile dolu gelir; istenen ülke ayrıca seçilmelidir.
Manual
Tek bir IP adresi veya CIDR ağı elle girilir (ör. 10.10.10.0/24); adres sürümüne göre kural IPv4 ya da IPv6 setine yazılır. Birden fazla kaynak için ayrı kurallar tanımlanmalıdır.
Eşleşmeyi tersleme
MAC Address, Country ve Manual modlarında alanın yanındaki anahtar, eşleşmeyi tersler: Is True (yeşil, varsayılan) girilen kaynak için, Is False (kırmızı) girilen kaynak dışındaki tüm kaynaklar için kuralı uygular. Terslenen kural listede yalnızca Manual modunda Unless ... olarak görünür; MAC ve Country modlarında tersleme listede belirtilmez, yalnızca düzenleme formunda görülür.
WARNING
Form, girilen adres veya MAC'in geçerliliğini doğrulamaz; hatalı bir girdiyle kural kaydedilir ancak uygulanamaz ve errors / warnings özetinde raporlanır.
INFO
Destination IP Varsayılan: All
Kuralın uygulanacağı hedef adres seçilir (varsayılan All). Listede sırasıyla All, Country (aynı özel girdilerle), seçili arayüzün (Interface = All ise route tablosunun) cihaz IP adresleri (ip (arayüz) biçiminde; cluster kurulumunda ip - eş ip Interface IP@arayüz ve VIP'ler için ip VIP@arayüz) ve Manual bulunur. Country ve Manual modlarında Is True ya da Is False anahtarıyla eşleşme terslenebilir.
INFO
Rule Varsayılan: ALLOW
Eşleşen pakete uygulanacak işlem seçilir:
- ALLOW: Cihaza gelen eşleşen trafiğin geçmesine izin verir. Cihazın kendisine yönelik meşru servis erişimlerini açmak için kullanılır.
- DENY: Cihaza gelen eşleşen trafiği sessizce düşürür. Paket atılır; kaynağa herhangi bir yanıt ya da ret bildirimi dönülmez, böylece saldırgan için port taraması zorlaşır.
- FORWARD: Cihaz üzerinden geçiş yapan (transit) trafiğin yönlendirilmesine izin verir. TR7'nin bir ağ segmentinden diğerine yönlendirdiği paketler için kullanılır.
- FORWARD DENY: Geçiş (transit) trafiğinin yönlendirilmesini engeller. Segmentler arası istenmeyen doğrudan erişimleri kapatmak için kullanılır.
- SOURCE NAT (NAT): Giden pakette kaynak IP adresini değiştirir. İç ağdaki adreslerin tek bir dış adres arkasında maskelenmesini sağlar; Interface alanı bu kuralda paketin çıktığı arayüzü belirtir.
- DESTINATION NAT (PORT REDIRECTION): Gelen pakette hedef IP ve port bilgisini değiştirir; dış bir adrese ya da porta gelen isteği iç bir sunucuya yönlendirir. Klasik port yönlendirme (port forwarding) senaryosudur.
SNAT IP
Rule alanında SOURCE NAT (NAT) seçildiğinde görünür. Paketin kaynak adresinin çevrileceği IP seçilir: listede seçili arayüzün (Interface = All ise route tablosunun) cihaz IP adresleri ve elle adres girmek için Manual bulunur; All seçeneği ve tersleme anahtarı yoktur.
DNAT IP Zorunlu
Rule alanında DESTINATION NAT (PORT REDIRECTION) seçildiğinde görünür ve zorunludur; boş bırakıldığında "Required field" uyarısı verilir. Trafiğin yönlendirileceği hedef adres metin olarak girilir; port yönlendirmesi için IP:port biçiminde yazılır.
INFO
Description
Kurala isteğe bağlı bir açıklama girilebilir; açıklama listede Description kolonunda görünür.
