
Smarter by Design.Simpler for Business
Bot/DDoS Protection Mode
Bot/DDoS Protection Mode Nedir?
Bot/DDoS Protection Mode, Bot/DDoS Management ekranının en üstündeki şerittir ve iki işi birden yapar: vService'in koruma durumunu tek kelimeyle özetler, altında da bütün korumaların ortaklaşa kullandığı meydan okuma, karantina, bekleme odası ve bildirim ayarlarını toplar.
Bu ekranda seçilen bir mod yoktur
WAF Mode ekranından farklı olarak burada elle seçilen bir çalışma modu bulunmaz. Şeritteki Active, Monitoring ya da Not Active yazısı bir ayar değil, üç koruma sütununun modundan türetilen bir okumadır. Modlar bu şeritten değil, kendi bantlarından değiştirilir: L7 DDoS Protection, IP Reputation Protection ve Bot Protection.
Active
"Attack traffic is being blocked."
Üç korumadan en az biri engelleme yapıyor. Şerit yeşil görüntülenir. Diğer iki koruma izlemede ya da kapalı olsa bile durum Active okunur: trafiğe fiilen müdahale eden bir katman vardır.
Monitoring
"No layer is blocking — the layers are only monitoring."
Hiçbir koruma engelleme yapmıyor, en az biri izliyor. Şerit amber görüntülenir. Saldırılar tespit edilir ve raporlanır, ancak hiçbir istek durdurulmaz.
Not active
"This pool has no active threat protection."
Üç koruma da kapalı. Şerit kırmızı görüntülenir: bu durum bilinçli olarak bir kapalılık bildirimi değil, bir uyarı olarak sunulur.
Bot/DDoS Management'ta Mod Şeridi
Şerit, ekranın birinci bandıdır. Sol tarafında durumun ikonu, adı ve değerlendirilen koruma sayısı; altında modülün ne yaptığını anlatan tanım cümlesi; sağ üstünde koruma dağılımı rozetleri; sağ altında Export ve Import butonları yer alır. Bandın gövdesinde dört kart bulunur.
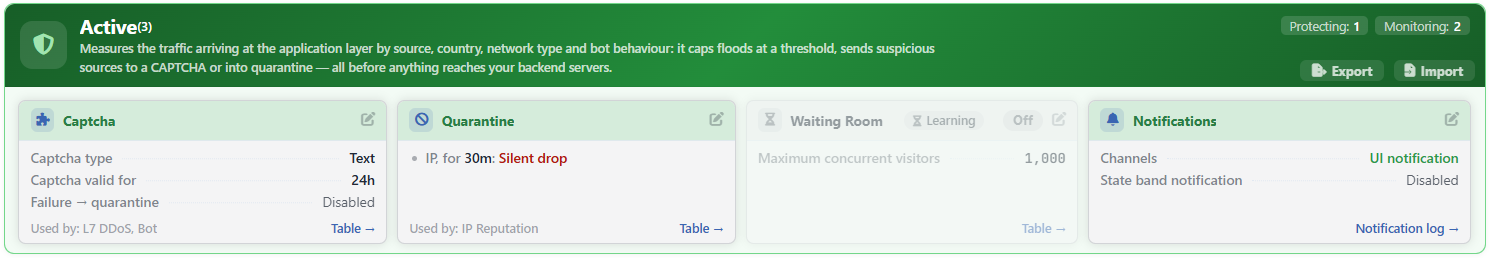 Bot/DDoS Protection Mode Şeridi
| Öğe | Anlamı |
|---|---|
| Durum ikonu ve adı | Üç korumanın modundan türeyen okuma: kalkan ikonuyla Active, göz ikonuyla Monitoring, uyarı üçgeniyle Not Active. |
| Sayı | Durum adının hemen yanında parantez içinde görüntülenir (Active(3)). Değerlendirilen koruma sütunu sayısıdır ve her zaman 3'tür. Kaç korumanın açık olduğunu değil, durumun kaç sütundan hesaplandığını gösterir; L7 TCP vService'lerde de 3 kalır. |
| Tanım cümlesi | Modülün ne yaptığını özetleyen sabit metin. vService tipine göre iki ayrı sürümü vardır; L7 TCP sürümü TCP katmanından ve bağlantı sellerinden söz eder, meydan okumadan hiç bahsetmez. |
| Durum cümlesi | Yalnızca Monitoring ve Not Active durumlarında bandın gövdesine yazılan tek satırlık uyarı. Active durumunda hiç görüntülenmez: yeşil bir durum kelimesinin altına ikinci bir "her şey yolunda" satırı eklenmez. |
| Dağılım rozetleri | Korumaların mod dağılımı: Protecting (engelleme yapan), Monitoring (izleyen) ve Off (kapalı) sayıları. Sayısı sıfır olan rozet hiç görüntülenmez; üç rozetin toplamı her zaman üst simgedeki sayıya eşittir. |
| Export / Import | vService'in Bot/DDoS yapılandırmasının tamamını dosyaya aktarır ve geri yükler. Yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir; dışa aktarma da yazma işlemi sayıldığı için salt-izleme yetkisiyle yapılandırma dosyaya alınamaz. |
Şerit hiçbir durumda sönmez
Kartlar kullanılmadıklarında soluklaşır, ancak şeridin kendisi her zaman tam görünürlüktedir. Ayrıca şeridin kendi kalem ikonu yoktur: buradan düzenlenecek bir alan bulunmaz.
Şeridin hemen altında Smart Advisor şeridi, ondan sonra da üç koruma sütunu gelir. Bütün Bot/DDoS ayarlarını varsayılan değerlerine döndüren işlem bu şeritte değil, Smart Advisor şeridinde bulunur.
Durum Nasıl Hesaplanır?
Durum, üç koruma sütununun modundan tek kuralla türetilir:
| Koşul | Sonuç |
|---|---|
| Korumalardan en az biri engelleme (Active) modunda | Active |
| Hiçbiri engelleme yapmıyor, en az biri izleme (Monitor) modunda | Monitoring |
| Üçü de kapalı | Not Active |
Kural bilinçli olarak cömerttir: tek bir korumanın engelleme yapması şeridi Active'e taşımaya yeter. Bunun anlamı, "Active" yazısının bütün korumaların çalıştığını değil, trafiğe fiilen müdahale eden en az bir katman bulunduğunu göstermesidir. Hangi korumanın hangi modda olduğu, yanındaki dağılım rozetlerinden okunur.
Varsayılan Modlar
Bot/DDoS koruması yeni etkinleştirilmiş bir vService'te hiçbir mod elle seçilmemiş olur; her koruma kendi başlangıç değeriyle çalışır:
| Koruma | Varsayılan mod |
|---|---|
| L7 DDoS Protection | Monitor |
| IP Reputation Protection | Active |
| Bot Protection | Monitor |
| Waiting Room | Off |
Bu nedenle hiç dokunulmamış bir vService'te şerit doğrudan Active okur ve rozetler Protecting: 1 ile Monitoring: 2 gösterir: IP itibar koruması ilk andan itibaren engelleme yapar, diğer iki koruma ise önce izler.
Dokunulmamış ayar kapalı sayılmaz
Bir korumanın modu yalnızca açıkça kapatıldığında kapalı sayılır. Kayıtta hiç bulunmayan bir mod alanı, varsayılan moduyla çalışıyor demektir. Bekleme odası bu kuralın dışındadır: koruma sütunlarının aksine varsayılanı izleme değil kapalıdır.
"Not active" kırmızıdır, gri değil
Üç koruma da kapatıldığında şerit gri bir "kapalı" bildirimi değil, kırmızı bir uyarı olarak görüntülenir. Bu, korumasız bir vService'in ekranda sessizce görünmemesi için bilinçli bir tercihtir.
Export ve Import
Şeridin sağ altındaki iki buton, vService'in Bot/DDoS yapılandırmasını dosya olarak taşır.
Kapsam yalnızca bu şerit değildir
Her iki işlem de vService'in Bot/DDoS yapılandırmasının tamamını kapsar: üç koruma sütunu, bütün limit blokları, ülke ve ağ tipi kuralları, muafiyet listeleri, şeritteki dört kart, bildirim ve öğrenme ayarları. Yalnızca şeritteki kartlar değil, ekranın bütünü aktarılır.
İki istisna vardır: kayıt kimliği ve arayüzde karşılığı bulunmayan koruma öncelik alanları dosyaya yazılmaz, içe aktarımda da yok sayılır. Öncelik alanları yalnızca eski kayıtlarda kalmış, hiçbir ekranda gösterilmeyen değerlerdir; içe aktarma kaydın tamamını değiştirdiği için hedefte bir değerleri varsa aktarımdan sonra düşer.
| İşlem | Davranış |
|---|---|
| Export | Onay alındıktan sonra yapılandırmayı tek bir JSON dosyası olarak indirir. Dosya adı vService adı, _threat eki ve tarih-saat damgasından oluşur. |
| Import | Onay alındıktan sonra seçilen dosyayı yükler ve hedef vService'in yapılandırmasını tümüyle değiştirir. Birleştirme yapılmaz. Dosya seçicide varsayılan olarak .json süzgeci uygulanır; sunucu tarafında uzantı denetimi yapılmaz. |
Dosya seçildiği ya da Export onaylandığı anda her iki buton da pasifleşir ve çalışan butonun ikonu dönen bir simgeye dönüşür. Her iki işlem de kullanıcı günlüğüne yazılır; içe aktarma kaydı, öncesi ve sonrasıyla birlikte bir değişiklik özeti taşır.
İçe aktarma her düzenlemeyle aynı hattan geçtiği için anında yürürlüğe girer: kayıt yazıldıktan sonra yapılandırmanın yeniden üretilip uygulanması arka planda yürür, ayrı bir onay ya da yeniden yükleme adımı gerekmez. Dosya geçerli bir JSON nesnesi değilse bozuk dosya hatası, hedef vService'in Bot/DDoS kaydı yoksa kaydın bulunmadığı hatası döner.
İçe aktarma kayıpsız değildir
Dosyadaki anahtarlardan yalnızca hedef cihazın tanıdığı olanlar alınır; tanınmayan anahtarlar sessizce düşürülür ve kullanıcıya hangilerinin düştüğü bildirilmez. Farklı sürümdeki bir cihazdan alınan dosya bu nedenle bire bir aynı sonucu vermeyebilir. Tanınan hiçbir anahtar içermeyen geçerli bir dosya da kabul edilir ve yapılandırmayı varsayılan davranışa döndürür.
Şeritteki Kartlar
Bandın gövdesindeki dört kart, korumaların ortaklaşa kullandığı yüzeyleri gösterir. Bunlar bir koruma katmanı değildir; üçü üç ayrı biçimde devreye girer:
- Captcha ve Quarantine birer yönlendirme hedefidir: bir koruma isteği bunlardan birine gönderir, ne yapılacağını da bu kartlardaki ayarlar belirler.
- Waiting Room kendi kendini tetikler: bir korumanın aksiyonu değil, kendi çalışma modu ve kapasite eşikleri onu devreye alır.
- Notifications bir hedef değil, üç korumanın ortak bildirim yüzeyidir.
| Kart | İçeriği | Kapsam |
|---|---|---|
| Captcha | Meydan okumanın türü, geçerlilik süresi ve başarısızlık davranışı. | Yalnızca HTTP |
| Quarantine | Ceza kutusunun takip anahtarı, süresi ve uygulanan aksiyon. | HTTP ve L7 TCP |
| Waiting Room | Eşzamanlı ziyaretçi kapasitesi ve giriş hızı sınırı. | Yalnızca HTTP |
| Notifications | Bildirim kanalları, durum bandı bildirimi ve gelişmiş tetikler. | HTTP ve L7 TCP |
Kartlar her zaman bu sırayla dizilir. L7 TCP tipindeki vService'lerde meydan okuma ve bekleme odası tanımlanamadığından bu iki kart hiç görüntülenmez; şeritte yalnızca Quarantine ve Notifications kalır.
Her kart kendi ölçütüyle söner
Sönme koşulu kart başına değişir:
- Captcha ve Quarantine, kendilerine yönlendiren hiçbir koruma kalmadığında,
- Waiting Room, kendi çalışma modu
Offolduğunda, - Notifications, açık hiçbir bildirim kanalı olmadığında soluk görüntülenir.
Sönüklük ayarların kaybolduğu anlamına gelmez: kartın kalem ikonu çalışmaya devam eder ve tanımlı değerler yerinde durur.
Her kartın sağ üstünde bir kalem ikonu bulunur; ilgili ayarların düzenleme penceresini açar ve yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir. Kartların altındaki Table → bağlantısı, kartın canlı tablosunu aynı ekranda kapatılabilir bir sekme olarak açar.
Captcha
Meydan okumanın türünü, başarılı bir çözümün ne kadar süre geçerli sayılacağını ve meydan okumayı sürekli geçemeyen ziyaretçinin karantinaya alınıp alınmayacağını tanımlar. Karantinaya alma açıkken kart eşiği tek cümlede özetler: belirli bir süre içinde belirli sayıda başarısız denemeden sonra ziyaretçi karantinaya alınır.
Kartın altındaki Used by satırı, meydan okumayı hangi korumaların kullandığını listeler. Korumalar burada kısa adlarıyla yazılır: L7 DDoS, IP Reputation ve Bot. Hiçbir koruma yönlendirmiyorsa bunun yerine ayarların hazır beklediğini belirten bir cümle yazılır.
Ayrıntı: Captcha.
Quarantine
Ceza kutusunun neye göre uygulandığını, ne kadar süreceğini ve o süre boyunca ne yapılacağını tanımlar. Üç ayar da tanımlıysa kart bunları tek bir cümlede birleştirir; cümlede süre kalın, aksiyon renkli vurgulanır: aksiyon Silent Drop ise kırmızı, diğerlerinde amber. Ayarlardan biri bile eksikse cümle kurulmaz ve değerler ayrı satırlar hâlinde listelenir.
Used by satırında korumaların yanı sıra Captcha da görünebilir: meydan okumayı geçemeyenlerin karantinaya alınması açıksa meydan okuma da kutuyu dolduran taraflardan biridir. Meydan okuma L7 TCP'de bulunmadığı için bu satır o tipte hiç çıkmaz.
Kaynak adres başına tanımlanmış sert tavanlar da karantinayı kullanır; bu tavanların aksiyonu sabittir ve değiştirilemez. vService geneli toplam tavanlar ise karantinaya değil, doğrudan sessiz düşürmeye gider.
Ayrıntı: Quarantine.
Waiting Room
Ani yoğunlukta ziyaretçileri sıraya alır. Kartta eşzamanlı ziyaretçi kapasitesi, ani giriş eşiği ve koşullu bekleme sayfası sayısı görünür; bu satırların her biri yalnızca ilgili ayar tanımlıysa görüntülenir. Ani giriş eşiği bir kabul kotası değildir: kapasite dolmasa bile dakikadaki yeni ziyaretçi sayısı bu eşiği aştığında sıraya alma başlar.
Diğer üç kartın aksine bu kart başlığında kendi çalışma modunu taşır: Active, Monitor veya Off.
Şeritteki tek öğrenme rozetini de bu kart taşır: kapasite ve giriş hızı için öğrenme motoru bir değerlendirme ürettiğinde başlıkta ikinci bir rozet belirir (Learning, Suggestion, Advice, Attention ya da Verified) ve tıklandığında değerlendirmenin ayrıntısı açılır.
Kapasite tanımlı olması yetmez
Bekleme odası varsayılan olarak kapalıdır; hiç dokunulmamış bir vService'te kart Off rozetiyle ve sönük gelir. Kapasite değeri tanımlı olsa bile bekleme odası çalışmaz.
Ayrıntı: Waiting Room.
Notifications
Bot/DDoS bildirimlerinin hangi kanallardan gideceğini (UI Notification, E-mail, SMS ve SNMP Notification), tehdit durumu hangi banda ulaştığında bildirim üretileceğini ve tanımlı gelişmiş tetiklerin sayısını gösterir. Gelişmiş tetik satırı yalnızca en az bir tetik tanımlıysa görüntülenir.
Açık kanal yoksa kart soluk görüntülenir ve Channels satırında Disabled yazar. Durum bandı bildirimi bundan bağımsız bir ayardır; tanımlı değilse kendi satırında Disabled yazar.
Kartın altındaki Notification log → bağlantısı, bu vService'e daraltılmış bildirim kaydını kapatılabilir bir sekme olarak açar.
Ayrıntı: Notifications.
Kapsam ve Sınırlar
INFO
- Şerit bir ayar değil, bir okumadır. Durum yazısı ve rozetler koruma sütunlarının modundan türetilir; şeritten değiştirilemez. Modlar kendi bantlarından düzenlenir.
- Üst simgedeki sayı sabittir. Her zaman 3'tür ve değerlendirilen koruma sütunu sayısını gösterir; şeritteki kart sayısıyla ya da açık koruma sayısıyla ilgisi yoktur.
- Şeridi görmek izleme yetkisiyle mümkündür. Durum, rozetler, kartlar ve bütün satırlar salt-izleme yetkisiyle görünür. Export ve Import butonları ile kartların kalem ikonları yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir; yetkisi olmayan kullanıcıda bu denetimler hiç oluşturulmaz. Dışa aktarma da bir yazma işlemi sayıldığı için aynı yetkiyi gerektirir.
Table →veNotification log →bağlantıları düzenleme yetkisine bağlı değildir ve salt-izleme kullanıcısında da çalışır. Canlı tablo kaynaklarının listelenmesi ise Load Balancer izleme yetkisi gerektirir.- Canlı tablolar koşullu doldurulur.
Table →bağlantısı her zaman görünse de, açılan sekmedeki canlı kaynak her kart için ayrı koşula bağlıdır. Quarantine tablosu, kutuyu dolduran korumanın tanımlı olmasına değil Active modunda olmasına bağlıdır: izleme modundaki bir korumaUsed bysatırında görünse de canlı kaynak üretmez. Captcha tablosu yalnızca meydan okuma başarısızlığında karantinaya alma açıkken oluşur. Waiting Room tabloları ise kendi moduOffolduğu sürece hiç oluşmaz. - L7 TCP vService'lerde iki kart bulunmaz. Meydan okuma ve bekleme odası bu tipte tanımlanamaz; şerit iki kartla görüntülenir.
