
Smarter by Design.Simpler for Business
RAW
RAW Nedir?
RAW, istek gövdesinin ham (çözümlenmemiş) haline uygulanan denetimleri gösterir. Path sekmesi gibi RAW da yalnızca ortak kuraldan oluşur: bu bölümde değişken (argument) tablosu bulunmaz, tüm ayarlar tek tabloda tutulur.
Ham Gövde Nedir?
JSON, XML ve Form gövdeleri kendi sekmelerindeki denetimlerle çözümlenerek işlenir; diğer tüm içerik türleri (düz metin, ikili veri, bilinmeyen türler) RAW kapsamında denetlenir. RAW'ın iki denetimi ise içerik türünden bağımsızdır: Raw Body Size gövde taşıyan her istekte çalışır, Block Unparsed Contents ise denetim tamponuna sığmayan gövdelerin kaderini belirler. Ayrıca kendi sekmesinde çözümlenemeyen JSON, XML ve Form gövdeleri, ham içerik olarak RAW imza taramasına düşer; multipart form gövdeleri de (bu bölümde OWASP Check açık olduğu sürece) güvenlik ağı olarak RAW imza taramasından geçirilir.
Ekrana Erişim
- Page Types listesinde kurala tıklanır; kuralın detay paneli sağda açılır.
- Panelin sekme şeridinden RAW sekmesine tıklanır.
Panelin başlık öğeleri ve sekme şeridinin davranışı için bkz. Path. Tablodaki değer gösterimleri de Path sekmesindekiyle aynı biçimi kullanır: kısıt yoksa No Restriction, tek yönlü kısıtlar ≤ n / ≥ n, aralıklar [a - b], açık/kapalı alanlar ✓ / - olarak görünür.
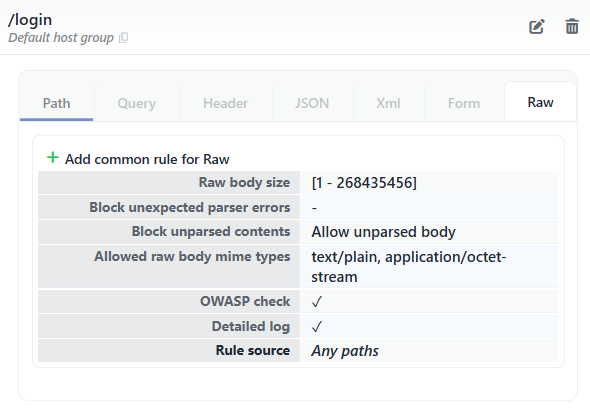 Detay Paneli - RAW Sekmesi
Devralma ve Rule Source
Kural kendi RAW denetimini tanımlamamışsa değerler, kural eşleşme önceliğine göre path'e uyan glob kuraldan veya Any Paths kuralından devralınır; tablonun sonundaki Rule Source satırı, denetimlerin geldiği kuralın path'ini gösterir (örneğin Any Paths). Kural kendi RAW denetimini tanımlıyorsa Rule Source satırı bulunmaz.
Add Common Rule for Raw Ekranı
Tablonun üzerindeki yeşil artı ikonlu Add common rule for Raw butonuna tıklandığında, kurala kendi RAW ortak denetimini tanımlayan form açılır; kayıtla birlikte devralma o kural için sona erer. Kural kendi RAW denetimine zaten sahipse aynı buton, kalem ikonlu Edit common rule for Raw (formu mevcut değerlerle açar) ve Delete common rule for Raw (ortak kuralı onay sorusu sormadan kaldırır) olarak görünür. Ekleme formu boş açılmaz; Any Paths kuralının ilgili denetim değerleriyle önceden doldurulmuş gelir. Any Paths kuralının kendisinde ise silme butonu bulunmaz: catch-all kuralın ortak denetimi kaldırılamaz.
Bu ekran aynı zamanda düzenleme ekranıdır: ortak denetim ister elle eklenmiş ister öğrenmeyle oluşturulmuş olsun, Edit common rule for Raw butonuyla açılan form aşağıdaki alanların aynısını kuralın mevcut değerleriyle gösterir.
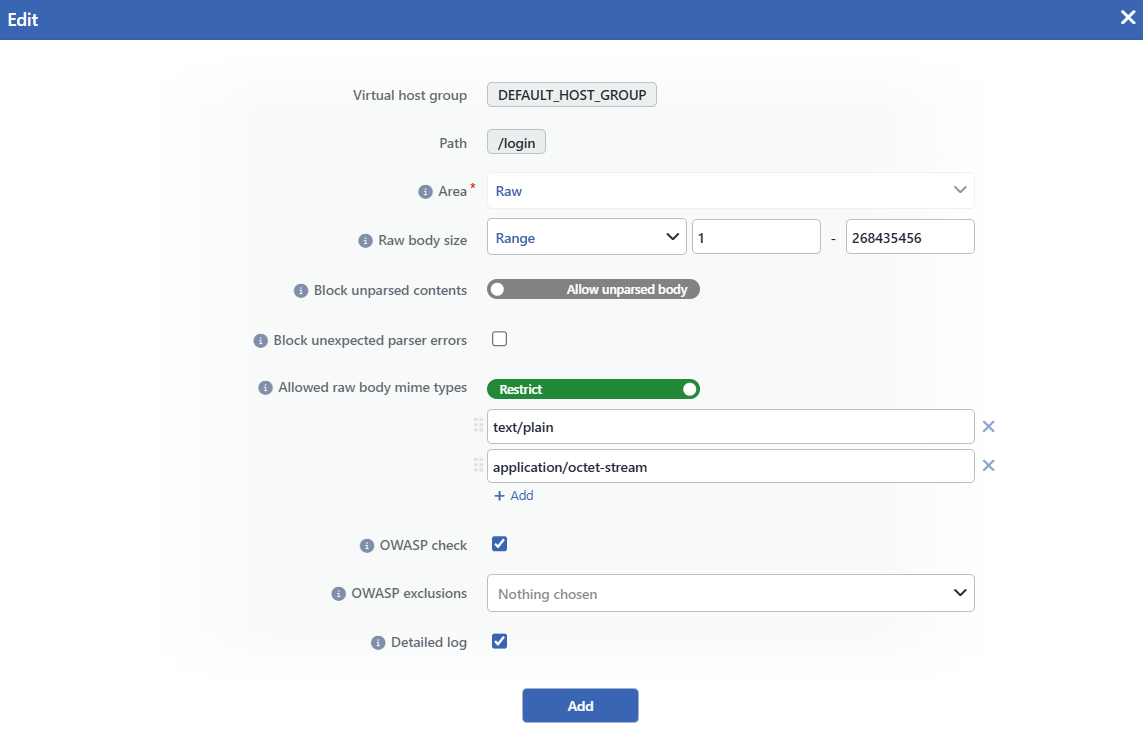 Add Common Rule for Raw Ekranı
INFO
Virtual Host Group
Denetimin ekleneceği host grubu salt-okunur olarak gösterilir; panelin hangi grubun Page Types ekranından açıldığına göre belirlenir ve formdan değiştirilemez.
INFO
Path
Denetimin ekleneceği kuralın path'i gösterilir; form, detay paneli hangi kural için açıldıysa o kurala bağlıdır.
INFO
Area
Denetimin isteğin hangi bölümüne uygulandığını gösterir. Alan, formun açıldığı sekmeye kilitlidir: form RAW sekmesinden açıldığında RAW olarak gelir ve değiştirilemez. RAW bölümünde değişken kuralı bulunmadığından Argument Name alanı da yer almaz.
INFO
Raw Body Size
İstek gövdesinin bildirilen toplam boyutunun (Content-Length başlığının) kısıtı, bayt cinsinden tanımlanır. Denetim, içerik türünden bağımsız olarak gövde taşıyan her istekte ve tüm gövde denetimlerinden önce çalışır; gövdesi olmayan istekler bu denetime hiç girmez, bu nedenle alt sınır kısıtları gövdesiz istekleri yakalamaz:
| Seçenek | Anlamı |
|---|---|
| No Restriction | Boyut kısıtı uygulanmaz. |
| Less Than or Equal To | Gövde boyutu, girilen değere eşit veya altında olmalıdır. |
| Equals To | Gövde boyutu, girilen değere eşit olmalıdır. |
| Greater Than or Equal To | Gövde boyutu, girilen değere eşit veya üstünde olmalıdır. |
| Range | Gövde boyutu, girilen iki değer arasında (sınırlar dahil) olmalıdır. |
Değer alanına yalnızca sayı girilebilir. Kısıta uymayan istek, Structure Limits kategorisinde Raw Body Size ihlali olarak puanlanır ve saldırı kaydına düşer.
INFO
Block Unparsed Contents
Gövdesi denetim tamponuna sığmadığı için çözümlenemeden kalan isteklerin kaderini belirleyen iki konumlu anahtardır. Alanın ipucu (Maximum parsable body size), işlenebilecek en büyük gövde boyutunu gösterir; bu sınır, vService'in limit profilindeki Buffer Size ile WAF seçeneklerindeki Max. Body Size to Process değerlerinin büyüğünden gelir:
- Block Unparsed Body: tamponu aşan gövde taşıyan istek, Content Integrity kategorisinde Block Unparsed Contents ihlali olarak puanlanır.
- Allow Unparsed Body: tamponu aşan gövde, üzerinde hiçbir denetim çalıştırılmadan Kurum Servisine iletilir.
Tamponu aşan gövdelere JSON, XML, Form ve RAW denetimlerinin hiçbiri uygulanamaz; bu anahtar, denetlenemeyen içeriğin engellenip engellenmeyeceğine karar verir.
INFO
Block Unexpected Parser Errors
İşaretlendiğinde, denetim motoru bir isteği işlerken beklenmeyen bir hatayla karşılaşırsa istek, Content Integrity kategorisinde Block Unexpected Parser Errors ihlali olarak puanlanır ve hata özeti saldırı kaydına düşer. İşaretli değilken (varsayılan) hata durumunda kalan denetimler atlanır ve istek geçirilir; hata anına kadar üretilmiş ihlaller yine puanlanır.
INFO
Allowed Raw Body Mime Types
RAW kapsamında denetlenen gövdelerin izin verilen içerik türlerinin listesi tanımlanır; JSON, XML ve Form olarak işlenen gövdelere uygulanmaz. Tür, isteğin beyan ettiği içerik türü başlığından değil gövde içeriğinden tespit edilir; izin girdileri tespit edilen türle alt-dize olarak eşleşir ve küçük harflerle yazılmalıdır. Liste boşken kısıt uygulanmaz; kısıt açıkken listeye uymayan her gövde, Structure Policies kategorisinde Allowed Raw Body Mime Types ihlali olarak puanlanır ve saldırı kaydında tespit edilen tür görünür.
Any Paths kuralının varsayılan yapılandırması, aşağıdaki iki türden oluşan izin listesiyle gelir:
text/plain
application/octet-stream
Bu iki tür, içerik tespitinin iki genel sonucudur: text/plain belirli bir biçime uymayan düz metni, application/octet-stream tanınmayan ikili veriyi karşılar. Yani varsayılan davranışta sıradan metin ve tanınmayan ikili gövdeler geçer; içeriğinden belirli bir tür tespit edilen gövdeler (örneğin HTML veya ZIP) ihlal üretir.
INFO
OWASP Check
İşaretlendiğinde, RAW kapsamına düşen gövdenin tamamı tek parça ve ham haliyle OWASP imza taramasına tabi tutulur. JSON ve XML gövdeler kendi sekmelerinin çözümlü taramasından geçtiğinden, bu tarama özellikle çözümlenmeyen içerik türleri için anlamlıdır. İmza isabetleri, yapısal ihlallerden farklı olarak kendi puanlarıyla saldırı puanına birikerek katılır. Taramada vService'in OWASP Rules ekranında etkin olan imza seti kullanılır; imzaların dökümü için bkz. Signature & Rule Library.
Form sekmesindeki OWASP Check in Upload ile taranan dosya içerikleri de bu bölümün OWASP yapılandırmasını (istisnaları ve Detailed Log ayarı dahil) kullanır.
OWASP Exclusions
Kutu işaretlendiğinde formda beliren bu alanla, taramadan hariç tutulacak OWASP kuralları çoklu seçimle belirlenir; kutu işaretli değilken alan görünmez, seçim yapılmadığında alanda Nothing chosen yazar. İstisna tanımlandığında, detay panelindeki OWASP Check satırında ✓ işaretinin yanında istisna sayısı gösterilir.
INFO
Detailed Log Varsayılan: İşaretli
İmza (OWASP) isabetlerinin günlük ayrıntısını yönetir; varsayılan olarak işaretlidir. Açıkken Event Logs kaydında eşleşen içerik, çevresindeki bağlamla birlikte gösterilir; kapalıyken kayıt yine düşer ancak içerik yerine Detailed log disabled ibaresi görünür. Yapısal ihlallerin özet bilgisi (boyut karşılaştırması, tespit edilen içerik türü) bu ayardan bağımsız olarak her zaman yazılır.
INFO
Add
Add butonuna tıklanarak ortak kural ekleme işlemi tamamlanır; buton, formda hata kalmadığında etkinleşir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; WAF yapılandırması otomatik olarak yeniden üretilip uygulanır ve paneldeki değerler anında güncellenir.
Çalışma Anı: RAW Denetim Sırası
Gövde taşıyan bir istek RAW açısından üç aşamadan geçer:
01 · BoyutRaw Body Sizeİçerik türünden bağımsız olarak, gövde taşıyan her istekte bildirilen gövde boyutu denetlenir.
02 · TamponBlock Unparsed ContentsTampona sığmayan gövde başka hiçbir denetime giremez; bu anahtar engelleme veya işlemeden geçirme kararını verir.
03 · İçerikMime + OWASPJSON, XML veya Form olarak işlenmeyen gövdelerde içerik türü tespiti ve ham imza taraması yapılır.
JSON ve XML olarak işlenen gövdeler üçüncü aşamaya girmez; kendi sekmelerinin denetimleriyle sürerler. Multipart form gövdeleri, çözümleme başarılı olsa bile güvenlik ağı olarak üçüncü aşamanın imza taramasından ayrıca geçer. Kendi sekmesinde çözümlenemeyen gövdeler ise ham içerik olarak üçüncü aşamanın imza taramasına döner.
Mod davranışı ve puanlama
Bu sekmedeki yapı denetimleri Blocking ve Monitor modlarında puanlanır; Learning modunda puanlama yapılmaz, gözlenen trafikten kısıt önerileri öğrenilir. Yapısal ihlaller yüksek puanlıdır; varsayılan engelleme eşiğinde tek bir ihlal, Blocking modunda isteğin engellenmesi için yeterlidir (Monitor modunda saldırı olarak raporlanır ancak istek geçirilir). OWASP imza isabetleri ise kendi puanlarıyla birikerek eşiğe ulaşır.
