
Smarter by Design.Simpler for Business
TLS Security Profiles
TLS Security Profile Nedir?
TLS Security Profile, TR7'nin kurduğu TLS bağlantılarında hangi protokol sürümlerinin, şifreleme paketlerinin (cipher) ve anahtar değişim eğrilerinin kabul edileceğini, istemci sertifikasının doğrulanıp doğrulanmayacağını ve HSTS, SNI/Host doğrulaması gibi uygulama katmanı korumalarının uygulanıp uygulanmayacağını belirleyen yeniden kullanılabilir ayar kümesidir. Sertifikanın kendisi SSL/TLS Certificates ekranında tanımlanır; profil, o sertifikayla kurulan TLS oturumunun nasıl kurulacağını yönetir.
Profil üç yerde kullanılır. vService'in şifreli frontend'inde profilin tüm ayarları uygulanır; Kurum Servisi'ne (backend) kurulan TLS bağlantısında yalnızca sürüm aralığı, cipher listesi ve eğriler kullanılır; Kurum Servisi'nin sağlık denetimleri ise kendi TLS ayarı yoksa Kurum Servisi profilinin en düşük sürüm ve cipher değerlerini devralır. Bir profildeki değişiklik, profili kullanan tüm servislere yapılandırma yeniden uygulandığında yansır.
SSLv3–TLSv1.3
Sürüm aralığı
Min. ve Max. SSL Version ile kabul edilen protokol aralığı sınırlanır
8 + Manual
Cipher setleri
Sekiz hazır set ya da 159 paketten elle seçilen liste; içe/dışa aktarma
mTLS
İstemci doğrulama
Seçilen CA'larla istemci sertifikası doğrulaması; Optional / Required
421
SNI/Host doğrulaması
SNI ile Host başlığı uyuşmayan HTTP istekleri 421 Misdirected Request ile reddedilir
Hibrit
Kuantum sonrası
X25519MLKEM768 anahtar değişimi klasik eğrilerin önüne eklenir
HSTS
Tarayıcı zorlaması
Strict-Transport-Security başlığı; max-age, includeSubDomains ve preload
Nasıl çalışır?
- Profil, vService formunun Details panelindeki SSL Security modülünde seçilir. Modül kapalıyken vService'e profil uygulanmaz; modül açıldığında Default Profile seçili gelir ve yerine bu ekranda tanımlı bir profil seçilebilir.
- TLS el sıkışmasında istemcinin sunduğu sürüm, cipher ve eğri seçenekleri profilin aralığıyla kesiştirilir; kesişim yoksa bağlantı el sıkışma aşamasında reddedilir. Client Certificate Authentication (mTLS) açıksa istemciden sertifika istenir ve seçilen CA'larla doğrulanır.
- Bağlantı kurulduktan sonra profildeki uygulama katmanı korumaları devreye girer: SNI/Host Validation uyuşmayan HTTP isteklerini reddeder, HSTS yanıtlara Strict-Transport-Security başlığını ekler.
- Kurum Servisi tarafında yalnızca TLS Settings (Frontend & Backend) bölümündeki ayarlar uygulanır; Frontend-only Settings ve mTLS bölümü Kurum Servisi bağlantısını etkilemez.
Varsayılan Profil (Default Profile)
TR7'de sistem tarafından tanımlı bir Default Profile bulunur. Bu profil listede görünmez, düzenlenemez ve silinemez; vService formundaki profil seçicisinde Default Profile seçeneği olarak sunulur ve yeni profil ekleme formunun başlangıç değerlerini sağlar. Kurum Servisi formundaki Backend SSL Security Profile alanında Default Profile seçeneği yoktur; alan None ya da bu ekranda tanımlı bir profil alır.
| Ayar | Default Profile değeri |
|---|---|
| Min. SSL Version | TLSv1.1 |
| Max. SSL Version | Kapalı (üst sınır yok) |
| Cipher Algorithms | Only Secure Ones (HIGH:!aNULL:!MD5) |
| Curve/ECDHE | Kapalı (motorun varsayılan eğrileri) |
| Restart Undefined TLS Requests | Açık |
| Diğer tüm anahtarlar | Kapalı |
Bir vService'te SSL Security modülü hiç açılmamışsa bu değerler de uygulanmaz; sürüm aralığı, cipher listesi ve oturum bileti davranışı tamamen motorun varsayılanlarına kalır. Modül açılıp Default Profile bırakıldığında yukarıdaki değerler uygulanır.
Ayarların Uygulandığı Yerler
| Ayar grubu | vService (frontend) | Kurum Servisi (backend) | Sağlık denetimi |
|---|---|---|---|
| Min. / Max. SSL Version | Uygulanır | Uygulanır | Yalnızca Min. SSL Version devralınır (üst sınır devralınmaz) |
| Cipher Algorithms / Algorithm List | Uygulanır | Uygulanır | Devralınır |
| Curve/ECDHE | Uygulanır | Uygulanır (destekleyen motor sürümlerinde) | Devralınmaz |
| Post-Quantum Key Exchange, Restart Undefined TLS Requests, SSL Hardware Acceleration, SNI/Host Validation, OCSP Stapling, HSTS | Uygulanır | Uygulanmaz | Uygulanmaz |
| Client Certificate Verification (mTLS) | Uygulanır | Uygulanmaz | Uygulanmaz |
Sağlık denetimi, Kurum Servisi'ndeki Backend SSL Security Profile ayarını yalnızca kendi TLS seçimi yoksa devralır; denetim tanımındaki açık TLS seçimleri devralınan değerlerin önüne geçer.
Operasyonel En İyi Uygulamalar
- En düşük sürüm TLSv1.2. SSLv3, TLSv1.0 ve TLSv1.1 yalnızca eski istemci zorunluluğu varsa ve geçici olarak açık bırakılmalıdır; Default Profile'ın TLSv1.1 değeri internete açık servisler için yükseltilmelidir.
- Hazır setlerden seçim. İnternete açık servisler için General ya da Strict Secure, yalnızca yeni istemcilerin bağlandığı servisler için TLS v1.3 Compatible uygundur; Old Client Supported ve Hardware Supported setleri zayıf paketler içerdiğinden yalnızca gerektiğinde kullanılmalıdır.
- Manual liste dışa aktarılarak saklanmalıdır. Export Ciphers ile alınan dosya, aynı listeyi başka profillere Import Ciphers ile taşımayı ve değişiklikleri izlemeyi sağlar.
- HTTP servislerinde SNI/Host Validation. Birden fazla alan adı sunan HTTPS vService'lerde alan adı sahteciliğine karşı açılmalıdır.
- mTLS için Required + Deny All Errors. Yalnızca sertifikalı istemcilerin kabul edileceği servislerde doğrulama türü Required, hata stratejisi Deny All Errors olmalı; Ignore All Errors yalnızca geçici test amaçlı kullanılmalıdır.
- HSTS preload öncesi kontrol. Browser Preload List Flag (preload) yalnızca max-age en az 1 yıl ve Include Subdomains açıkken kaydedilir; alt alan adlarının tamamının HTTPS sunduğu doğrulanmadan preload açılmamalıdır.
- Değişiklik öncesi Used in. Profil değişikliği, profili kullanan tüm vService'lere yapılandırma yeniden uygulandığında yansır; önizlemedeki Used in sekmesi ve filtre şeridindeki Used in kartı düzenleme ve silme öncesinde kontrol edilmelidir. Kurum Servisi'ndeki kullanım bu sayıma girmez; yalnızca bir Kurum Servisi'nde kullanılan profil Unused Entries altında listelenir.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
SSL Security modülü, HTTP vService'te en az bir frontend satırında Encrypted (HTTPS) grubundan bir protokol, L7 TCP vService'te en az bir satırda TCP + TLS seçiliyken formda listelenir. SNI/Host Validation ve HSTS yalnızca HTTP vService'te etkilidir.
TIP
Kurum Servisleri
Kurum Servisi bağlantısında profil kullanımı için Backend Services ekranındaki Backend SSL Security Profile alanına bakınız; bu bağlantıda yalnızca sürüm aralığı, cipher listesi ve eğriler uygulanır.
Nasıl Eklenir?
Yeni bir SSL Security Profile, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Certificates & PKI → TLS Security Profiles → Add adımları takip edilir; form, liste ekranının içinde kapatılabilir bir Add sekmesi olarak açılır.
- Profile bir ad girilir; TLS Settings (Frontend & Backend), Frontend-only Settings ve Client Certificate Verification (mTLS) — Frontend bölümlerindeki alanlar yapılandırılır (alanların ayrıntısı için Ekleme Formu bölümüne bakılabilir).
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Profil, Backend Services ekranındaki Backend SSL Security Profile seçicisinin yanındaki ekleme simgesiyle sayfadan ayrılmadan da eklenebilir; vService formundaki SSL Security seçicisi yalnızca tanımlı profilleri listeler, oradan yeni profil eklenmez (bkz. Kullanım Yerleri).
TLS Security Profiles Listeleme Ekranı
Certificates & PKI → TLS Security Profiles yolu izlenerek TR7 cihazı üzerinde ekli olan tüm TLS güvenlik profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır.
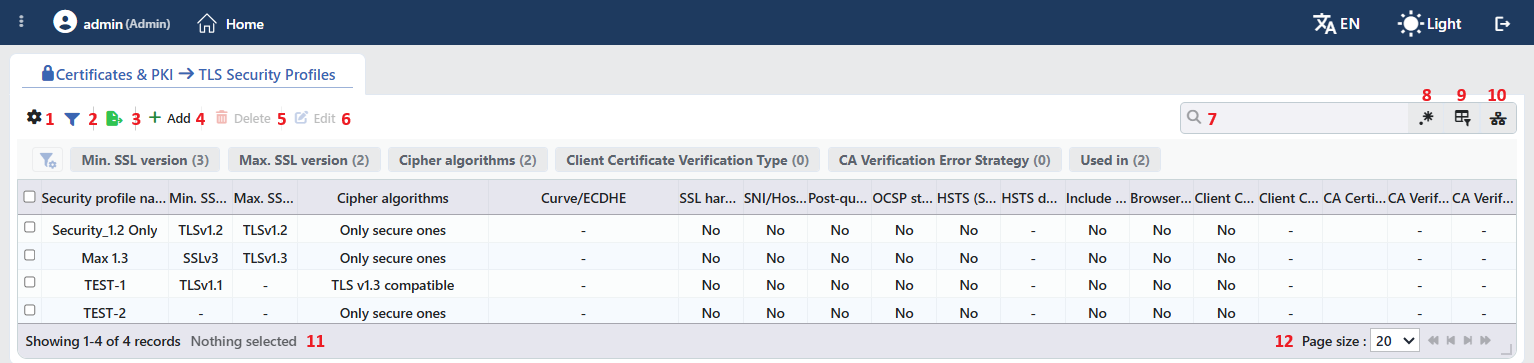 TLS Security Profiles Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Security Profile Name | Profilin adı. |
| Min. SSL Version | Kabul edilen en düşük protokol sürümü; ayar kapalıysa -. |
| Max. SSL Version | Kabul edilen en yüksek protokol sürümü; ayar kapalıysa -. |
| Cipher Algorithms | Seçilen hazır setin adı (Only Secure Ones, General …); Manual seçiliyse elle seçilen paketler virgülle listelenir, liste boşsa -. |
| Curve/ECDHE | Seçilen eğriler virgülle; ayar kapalıysa -. |
| SSL Hardware Acceleration | Anahtarın durumu: Yes / No. |
| SNI/Host Validation | Anahtarın durumu: Yes / No. |
| Post-Quantum Key Exchange | Anahtarın durumu: Yes / No. |
| OCSP Stapling | Anahtarın durumu: Yes / No. |
| HSTS (Strict-Transport-Security header) | Anahtarın durumu: Yes / No. |
| HSTS Duration (max-age) | HSTS süresi (180 day(s) biçiminde); tanımsızsa -. |
| Include Subdomains (includeSubDomains) | Anahtarın durumu: Yes / No. |
| Browser Preload List Flag (preload) | Anahtarın durumu: Yes / No. |
| Client Certificate Authentication (mTLS) | Anahtarın durumu: Yes / No. |
| Client Certificate Verification Type | Optional / Required; mTLS kapalıysa -. |
| CA Certificate Files | Seçilen CA kayıtlarının kimlikleri virgülle sıralanır; mTLS kapalıyken hücre boş bırakılır. |
| CA Verification Error Strategy | Deny All Errors / Ignore All Errors / Manual Ignore List; mTLS kapalıysa -. |
| CA Verification Errors to Ignore | Yok sayılan doğrulama hatalarının sayısal kodları virgülle; yoksa -. |
Kolonlar, ilgili özellik profilde kapalı olsa da görünür; değer bu durumda No ya da - olur. CA Certificate Files bu kuralın istisnasıdır: mTLS kapalıyken hücre boş görünür. HSTS alt kolonları istisnadır: HSTS kapalı olsa da formda girilen süre ve alt anahtar değerleri kolonlarda aynen görünür.
Varsayılan olarak gizlenen kolon bulunmaz; kolon seçicisinde bu on sekiz kolon yer alır. Tabloda Restart Undefined TLS Requests kolonu bulunmaz, bu değer yalnızca önizlemede gösterilir. Ad dışındaki hücrelerin tam değeri üzerine gelindiğinde görünür. Tablo açılışta sıralanmamıştır; bir kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; on sekiz kolon da varsayılan olarak açıktır. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır; buton etkin filtre sayısını rozetle gösterir. Şeritte altı kart bulunur: Min. SSL Version, Max. SSL Version, Cipher Algorithms, Client Certificate Verification Type, CA Verification Error Strategy ve Used in. Kart başlığında filtre adı ile değer sayısı yer alır; karta tıklandığında değerler satır sayılarıyla altında listelenir ve birden fazla değer birlikte seçilebilir. Seçimler kart şeridinin altında, tablonun hemen üstünde kapatılabilir etiketler olarak görüntülenir. Used in kartı profilin kullanıldığı vService adlarını listeler; hiçbir vService'te kullanılmayan profiller için Unused Entries seçeneği her zaman bulunur. Şeridin solundaki düzenleme simgesine tıklanarak kart düzenleme modu açılır; bu modda kartlar sürüklenerek yeniden sıralanır, yeniden adlandırılır ya da şeritten kaldırılır. Düzen kullanıcı bazında saklanır ve aynı modda varsayılana döndürülebilir. Açık/kapalı türündeki ayarlar (HSTS, mTLS vb.) için filtre kartı yoktur.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure that you want to delete ssl security object?" (çoklu seçimde "Are you sure you want to delete N ssl security objects?") onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez; silmeden önce önizleme panelindeki Used in sekmesi kontrol edilmelidir.
Profili kullanan vService'lerde SSL Security seçimi bir sonraki yapılandırma doğrulamasında kaldırılır; bu vService'ler profilsiz kalır ve sürüm aralığı, cipher listesi, mTLS ile diğer korumalar uygulanmaz, ilgili vService'lerde başka bir profil seçilmelidir. Profili kullanan Kurum Servisleri'nde ise seçim kendiliğinden temizlenmez; ilgili Kurum Servisi düzenlenerek başka bir profil seçilmelidir. Silme işlemi kullanıcı işlem kaydına yazılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; sekmenin ve formun butonunun adı Edit olur ve ad dâhil bütün alanlar değiştirilebilir. Değişiklik onay istemeden kaydedilir ve profili kullanan tüm vService ile Kurum Servisi bağlantılarına yapılandırma yeniden uygulanır. mTLS anahtarı kapalı kaydedilen profilde mTLS alt ayarları, hazır cipher seti seçilen profilde Manual liste silinir; yeniden açıldığında varsayılan değerleriyle gelirler.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Sütun bazlı arama ya da kullanım filtresi etkinken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır; her kutunun yanında sonucu tersine çeviren Negate anahtarı ve kendi RegExp seçeneği bulunur.
Usage Filter
Profillerin hangi vService'lere bağlı olduğunu filtrelemek için kullanılır; seçilen vService'te kullanılan profiller listelenir, hiçbir vService'te kullanılmayanlar için Unused Entries seçeneği bulunur. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected). Filtre şeridinde seçim yapılmışsa aynı satıra uygulanan filtre sayısı ile gösterilen/toplam satır bilgisi eklenir.
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Varsayılan 20; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta kilit simgesi, profilin adı ve SSL security profile alt başlığı, sağ üstte ise tek bir işlem bulunur.
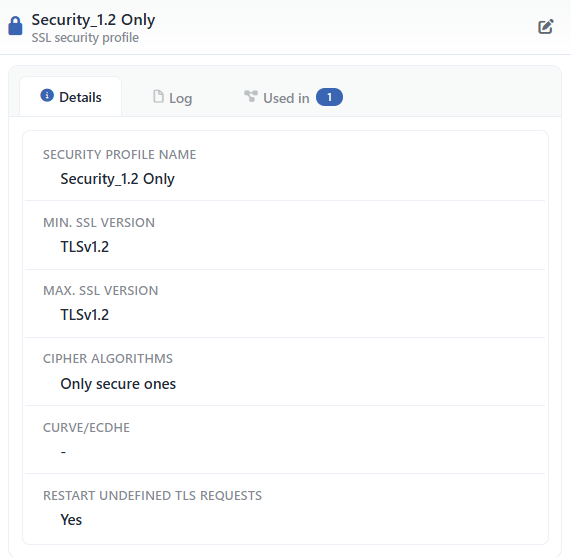 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. Bir vService önizlemesinden açılan Default Profile önizlemesinde bu ikon bulunmaz. |
Panelde en fazla üç sekme bulunur; sonuncusu yalnızca profili kullanan bir vService varsa görüntülenir:
Details
Profilin ayarlarını satır satır listeler (aşağıdaki tablo).
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler; aynı kayıtlar cihaz genelinde User Logs ekranından da izlenir.
Used in
Profilin seçildiği vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir; profili kullanan bir vService yoksa sekme hiç görüntülenmez.
Details sekmesinde yalnızca açık olan özelliklerin satırları listelenir:
| Satır | Görünme koşulu |
|---|---|
| Security Profile Name, Min. SSL Version, Max. SSL Version, Cipher Algorithms, Curve/ECDHE, Restart Undefined TLS Requests | Her zaman (kapalı ayarlar - ya da No) |
| SSL Hardware Acceleration, SNI/Host Validation, Post-Quantum Key Exchange, OCSP Stapling, HSTS (Strict-Transport-Security header) | Yalnızca ilgili anahtar açıkken (Yes) |
| HSTS Duration (max-age), Include Subdomains (includeSubDomains), Browser Preload List Flag (preload) | Yalnızca HSTS açıkken; alt anahtarlar yalnızca açıksa |
| Client Certificate Authentication (mTLS) | Yalnızca açıkken |
| Client Certificate Verification Type, CA Verification Error Strategy | Yalnızca mTLS açıkken |
| CA Certificate Files (seçilen CA kayıtları, her birinin yanında Certificate Authorities (CA) ekranına giden bağlantıyla) | Yalnızca mTLS açıkken ve CA listesi doluysa |
| CA Verification Errors to Ignore | Yalnızca strateji Manual Ignore List ve liste doluysa |
Profil Ekleme Formu
Certificates & PKI → TLS Security Profiles → Add adımları takip edilerek TR7 cihazı üzerine yeni bir TLS güvenlik profili eklenir.
Formun en üstünde ad alanı, altında üç başlıklı bölüm alt alta yer alır: TLS Settings (Frontend & Backend), Frontend-only Settings ve Client Certificate Verification (mTLS) — Frontend. Yeni profil, Default Profile değerleriyle ön doldurulmuş olarak açılır.
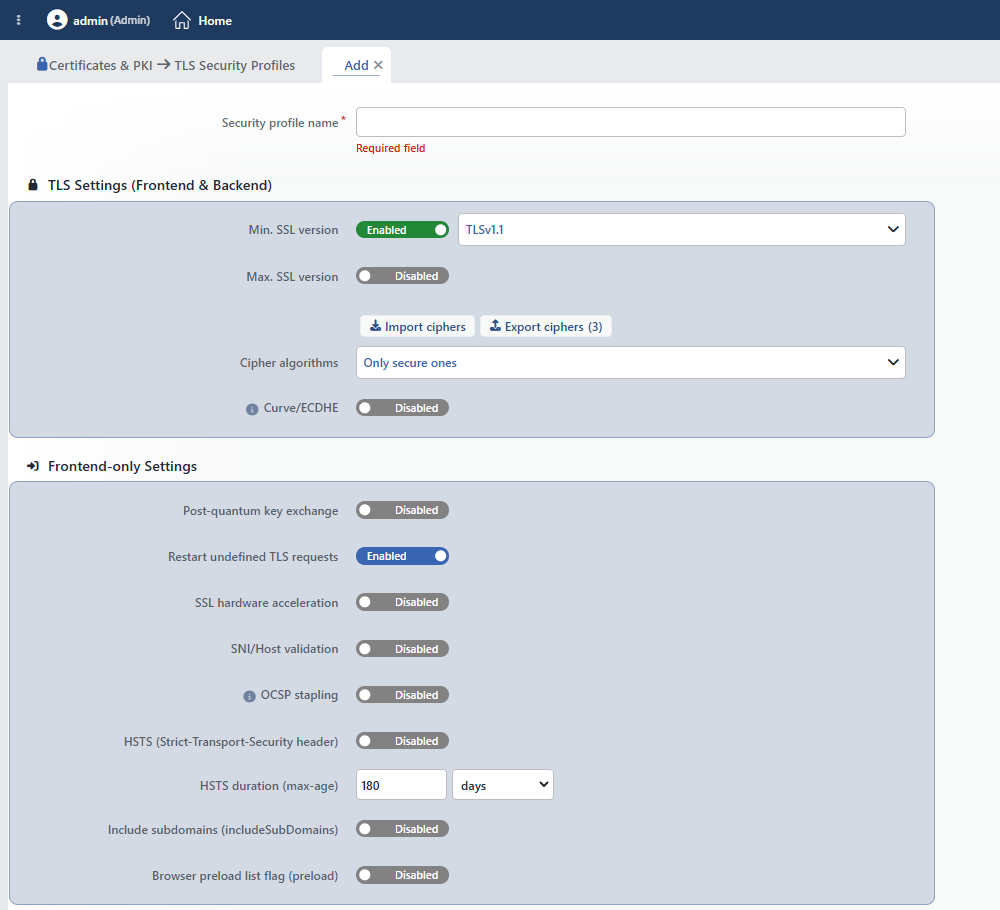 TLS Security Profiles Profil Ekleme Formu
INFO
Security Profile Name Zorunlu
Profilin adı girilir. Ad; listede, vService ve Kurum Servisi formlarındaki profil seçiminde ve loglarda profili tanımlar ve cihazda benzersiz olmalıdır; aynı ad girildiğinde form Name is used uyarısı verir.
TLS Settings (Frontend & Backend)
Bu bölümdeki ayarlar hem vService frontend'inde hem de Kurum Servisi bağlantısında uygulanır.
INFO
Min. SSL Version Varsayılan: Enabled, TLSv1.1
Kabul edilecek en düşük protokol sürümü. Alanın solundaki Enabled / Disabled anahtarı kapatıldığında alt sınır uygulanmaz. Seçenekler: SSLv3, TLSv1.0, TLSv1.1, TLSv1.2, TLSv1.3.
INFO
Max. SSL Version Varsayılan: Disabled
Kabul edilecek en yüksek protokol sürümü. Anahtar açıldığında TLSv1.3 seçili gelir; aynı seçenek listesi kullanılır. Üst sınır alt sınırın altında seçilirse form Max SSL version cannot be lower than min SSL version hatası verir ve kaydetmez.
INFO
Import Ciphers / Export Ciphers
Cipher Algorithms alanının üstündeki iki buton, cipher listesini dosya olarak alıp verir:
- Import Ciphers: en fazla 16 KB'lık bir metin dosyası seçilir; dosyadaki boşlukla ayrılmış paket adları listeye alınır (
*joker karakteri kullanılabilir). İçe aktarma sonrasında Cipher Algorithms kendiliğinden Manual olur ve Algorithm List dosyadaki paketlerle değiştirilir. Tanınmayan adlar CIPHERS NOT ADDED uyarısıyla listelenir. Dosyada tanınan tek bir ad bile yoksa hiçbir şey aktarılmaz, yalnızca Invalid input uyarısı görüntülenir ve alan Manual'e geçmez. - Export Ciphers (N): o anda etkin listeyi (seçili hazır setin paketleri ya da Manual liste) her satırda bir paket olacak biçimde
ciphers_onlySecure_1435_10092026kalıbında.txtdosyası olarak indirir; dosya adında setin iç değeri (hardware,onlySecure,tls13,old,general,strictSecure,strictOld,strictHardware,manual), saat ve tarih yer alır; parantezdeki sayı paket sayısıdır ve butonun üzerine gelindiğinde liste görünür.
INFO
Cipher Algorithms Varsayılan: Only Secure Ones
TLS el sıkışmasında kabul edilecek şifreleme paketleri. Sekiz hazır set ya da Manual seçilir:
| Seçenek | Kapsam | Paket listesi |
|---|---|---|
| Hardware Supported | AES128 ve RC4 tabanlı eski paketler; donanım hızlandırmalı eski sistemler için | AES128-SHA:AES128-SHA256:AES128:RC4:!ADH:!aNULL:!DH:!EDH:!eNULL:!LOW:!SSLv2:!EXP:!NULL |
| Only Secure Ones | Yüksek güvenlikli paketler; anonim ve MD5 paketleri hariç | HIGH:!aNULL:!MD5 |
| TLS v1.3 Compatible | Yalnızca TLS 1.3 paketleri | TLS_AES_128_GCM_SHA256:TLS_AES_256_GCM_SHA384:TLS_CHACHA20_POLY1305_SHA256 |
| Old Client Supported | ECDHE/DHE GCM ve CHACHA20 paketlerinden başlayıp CBC-SHA ve DES-CBC3-SHA'ya kadar 26 paket; eski istemciler için | ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:DHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES256-SHA256:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA |
| General | İleri gizlilik (ECDHE/DHE) sağlayan sekiz GCM ve CHACHA20 paketi | ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384 |
| Strict Secure | Yalnızca ileri gizlilik + AEAD; statik RSA, SHA1, 3DES/RC4, CAMELLIA/ARIA hariç | ECDHE+AESGCM:ECDHE+CHACHA20:DHE+AESGCM:DHE+CHACHA20:!aNULL:!eNULL:!MD5:!SHA1:!DSS:!kRSA:!3DES:!DES:!RC4:!EXP:!LOW:!NULL:!PSK:!SRP:!CAMELLIA:!ARIA |
| Strict Legacy Compatible | İleri gizlilik zorunlu; eski istemciler için AES-CBC (SHA256+) yedeği | ECDHE+AESGCM:ECDHE+CHACHA20:DHE+AESGCM:ECDHE+AES:DHE+AES:!aNULL:!eNULL:!MD5:!SHA1:!DSS:!kRSA:!3DES:!DES:!RC4:!EXP:!LOW:!NULL:!PSK:!SRP |
| Strict Hardware Accelerated | Yalnızca ileri gizlilik + AES-GCM (AES-NI hızlandırmalı) | ECDHE+AESGCM:DHE+AESGCM:!aNULL:!eNULL:!MD5:!SHA1:!DSS:!kRSA:!3DES:!DES:!RC4:!EXP:!LOW:!NULL:!PSK:!SRP |
| Manual | Algorithm List alanında seçilen paketler | Seçilenler : ile birleştirilir |
Hazır set seçildiğinde profilde saklanan Manual liste silinir.
INFO
Algorithm List Varsayılan: seçim yok
Yalnızca Cipher Algorithms alanında Manual seçiliyken görünür ve liste boş açılır. Çok seçimli listede 159 OpenSSL cipher listesi öğesi (paket adlarının yanı sıra ALL, HIGH, AESGCM, ECDHE+AESGCM gibi aile takma adları ile @SECLEVEL ve @STRENGTH yönergeleri) ve her birinin ! ile başlayan hariç tutma biçimi (toplam 318 seçenek) bulunur; seçilenler seçim sırasıyla saklanır ve cipher dizesi bu sırayla oluşturulur. Liste boş bırakıldığında yapılandırmaya cipher satırı yazılmaz ve motorun kendi varsayılan listesi geçerli olur.
INFO
Curve/ECDHE Varsayılan: Disabled
ECDHE anahtar değişiminde kullanılacak eğriler. Anahtar kapalıyken motorun varsayılan eğrileri kullanılır; açıldığında boş liste gelir ve şu seçeneklerden bir ya da birden fazlası seçilir: X25519 (TLS v1.3 only), X448 (TLS v1.3 only), brainpoolP512r1, brainpoolP384r1, brainpoolP256r1, secp521r1, secp384r1, secp256r1, secp256k1, secp224r1, secp224k1, secp192r1. Seçim sırası tercih sırasıdır. Motor sürümünün desteklemediği eğriler (secp256k1, secp224r1, secp224k1, secp192r1) yapılandırmaya yazılmaz. Etiketin yanındaki bilgi simgesi alanın açıklamasını gösterir.
Frontend-only Settings
Bu bölümdeki ayarlar yalnızca vService frontend'inde uygulanır; Kurum Servisi bağlantısını etkilemez.
INFO
Post-Quantum Key Exchange Varsayılan: Disabled
Açıkken TLS 1.3 el sıkışmasında kuantum sonrası hibrit anahtar değişimi sunulur. Kullanılan grup X25519MLKEM768'dir: klasik X25519 ile NIST FIPS 203'te tanımlı ML-KEM-768 birleştirilir ve oturum anahtarı iki bileşenden birlikte türetilir; böylece bugün kaydedilen trafiğin ileride kuantum bilgisayarlarla çözülmesi (harvest now, decrypt later) riskine karşı koruma sağlanır. Özellik yalnızca anahtar değişimini etkiler; sertifika ve kimlik doğrulama değişmez.
- X25519MLKEM768, sunucunun tercih ettiği grup olarak eğri listesinin başına eklenir; Curve/ECDHE seçiliyse seçilen eğriler, seçili değilse X25519 ve P-256 klasik yedek olarak kalır. Kuantum sonrası desteği olmayan istemciler klasik grupla bağlanmaya devam eder; yalnızca-PQC zorlanmaz.
- Ayar, vService'in çalıştığı çekirdek motorun ML-KEM desteğine bağlıdır. Destek yoksa ayar uygulanmaz ve vService durum bildirimlerine The selected core engine does not support: Post-quantum key exchange kaydı düşer.
INFO
Restart Undefined TLS Requests Varsayılan: Enabled (yeni profilde)
Açıkken TLS oturum biletleri kullanılmaz; istemciler önceki oturumu biletle sürdüremez, oturum devamı yalnızca sunucu tarafında tutulan oturum kaydıyla yapılır. Default Profile'da açık olduğundan yeni profilde açık gelir.
INFO
SSL Hardware Acceleration Varsayılan: Disabled
TLS işlemlerinin cihazdaki donanım hızlandırıcıya devredilmesini seçer. Anahtar açıldığında, sanal makinelerde ve QAT destekli cihazlarda altında destek durumunu gösteren bir bilgi kutusu görünür: SSL hardware accelerator is supported by your device ya da SSL hardware accelerator is not supported by your device; QAT bulunmayan fiziksel cihazlarda kutu görünmez.
INFO
SNI/Host Validation Varsayılan: Disabled
HTTPS üzerinden taşınan HTTP isteklerinde, TLS el sıkışmasında gönderilen SNI değeri ile HTTP Host başlığının aynı alan adını göstermesini zorunlu kılar; TLS katmanında bir alan adına bağlanıp HTTP katmanında başka bir alan adını hedefleyen alan adı sahteciliği girişimlerini engeller.
- Karşılaştırma, Host başlığındaki port kaldırılarak ve büyük/küçük harf duyarsız yapılır.
- İstemci SNI göndermemişse doğrulama yapılmaz.
- Uyuşmazlıkta HTTP/2 isteği 421 durum koduyla reddedilir; HTTP/1.x isteğine 421 Misdirected Request gövdesi ve bağlantıyı kapatan Connection: close başlığı döndürülür.
- Yalnızca HTTP vService'lerde etkilidir.
INFO
OCSP Stapling Varsayılan: Disabled
Sertifikanın güncel geçerlilik kanıtını (OCSP yanıtı) TLS el sıkışmasına ekler. Kanıt, sertifikayı veren CA'nın OCSP servisinden periyodik olarak alınır; alınamadığında servis kanıtsız olarak kesintisiz sürer. Etiketin yanındaki bilgi simgesi alanın açıklamasını gösterir.
INFO
HSTS (Strict-Transport-Security header) Varsayılan: Disabled
Açıkken HTTP vService'in TLS bağlantılarındaki yanıtlara Strict-Transport-Security başlığı eklenir; tarayıcı, belirtilen süre boyunca alan adına yalnızca HTTPS ile bağlanır. Aşağıdaki üç alan bu anahtar kapalıyken de formda görünür, ancak yalnızca anahtar açıkken uygulanır. vService'te başlık ekleyen bir securityHeaders kuralı varsa kuralın değeri profilin değerinin önüne geçer.
HSTS Duration (max-age) Varsayılan: 180 days
Başlıktaki max-age süresi; sayı ve birim (hours, days, weeks, months, years) olarak girilir, saniyeye çevrilerek yazılır. En az 1 saat.
Include Subdomains (includeSubDomains) Varsayılan: Disabled
Başlığa includeSubDomains yönergesini ekler; kural alt alan adlarını da kapsar.
Browser Preload List Flag (preload) Varsayılan: Disabled
Başlığa preload yönergesini ekler. Yalnızca Include Subdomains açık ve süre en az 1 yıl olduğunda kaydedilir; aksi hâlde form preload requires a max-age of at least 1 year and includeSubDomains hatası verir. Süre hesabında bir ay 30 gün sayıldığından 12 months bu eşiği geçemez; 1 years seçilmelidir.
Client Certificate Verification (mTLS) — Frontend
Bu bölüm, vService'e bağlanan istemcilerden sertifika istenmesini ve doğrulanmasını yapılandırır (karşılıklı TLS). Kurum Servisi bağlantısında TR7'nin sunacağı istemci sertifikası bu profilde değil, Backend Services ekranında seçilir.
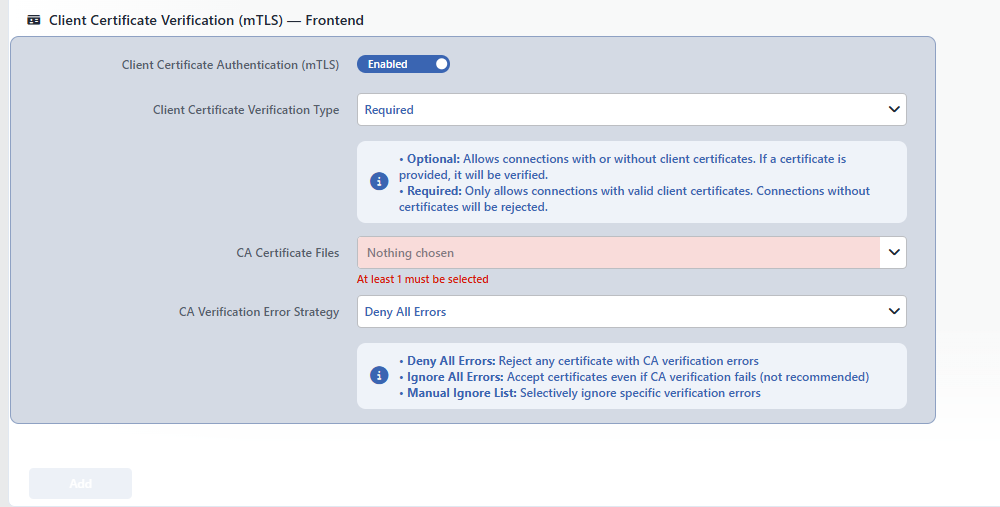 Client Certificate Verification (mTLS) Bölümü
INFO
Client Certificate Authentication (mTLS) Varsayılan: Disabled
Anahtar açıldığında aşağıdaki alanlar görünür; kapalıyken alanlar gizlenir ve kaydedilen profilde mTLS ayarları tutulmaz.
INFO
Client Certificate Verification Type Varsayılan: Required
- Optional: istemci sertifika sunsa da sunmasa da bağlantı kurulur; sertifika sunulduysa doğrulanır.
- Required: yalnızca geçerli istemci sertifikası sunan bağlantılar kabul edilir; sertifikasız bağlantılar reddedilir.
Alanın altındaki bilgi kutusu iki seçeneği özetler.
INFO
CA Certificate Files Zorunlu (en az 1)
İstemci sertifikalarının doğrulanacağı CA kayıtları Certificate Authorities (CA) ekranındaki kayıtlardan seçilir; en az bir kayıt seçilmelidir (At least 1 must be selected). Seçilen CA'ların sertifikaları tek bir güven paketi olarak vService'e bağlanır; istemcinin sertifikası bu CA'lardan birine zincirlenmiyorsa doğrulama başarısız olur. CA listesi değiştirildiğinde vService yeniden başlatılır.
INFO
CA Verification Error Strategy Varsayılan: Deny All Errors
- Deny All Errors: herhangi bir doğrulama hatasında bağlantı reddedilir.
- Ignore All Errors: doğrulama başarısız olsa da sertifika kabul edilir; önerilmez.
- Manual Ignore List: yalnızca CA Verification Errors to Ignore alanında seçilen hatalar yok sayılır, diğer hatalar bağlantıyı reddettirir.
INFO
CA Verification Errors to Ignore
Yalnızca strateji Manual Ignore List iken görünür. Çok seçimli listede 41 X.509 doğrulama hatası kod adıyla listelenir; listenin üstündeki tümünü seç/kaldır anahtarı bulunur. Profilde hataların sayısal kodları saklanır.
X.509 hata kodları listesi
| Kod | Ad | Anlamı |
|---|---|---|
| 2 | X509_V_ERR_UNABLE_TO_GET_ISSUER_CERT | İmzalayan sertifika bulunamadı |
| 3 | X509_V_ERR_UNABLE_TO_GET_CRL | Sertifika iptal listesi (CRL) alınamadı |
| 7 | X509_V_ERR_CERT_SIGNATURE_FAILURE | Sertifika imzası doğrulanamadı |
| 8 | X509_V_ERR_CRL_SIGNATURE_FAILURE | CRL imzası doğrulanamadı |
| 11 | X509_V_ERR_CRL_NOT_YET_VALID | CRL henüz geçerli değil |
| 12 | X509_V_ERR_CRL_HAS_EXPIRED | CRL süresi dolmuş |
| 19 | X509_V_ERR_SELF_SIGNED_CERT_IN_CHAIN | Zincirde kendi kendini imzalayan sertifika |
| 20 | X509_V_ERR_UNABLE_TO_GET_ISSUER_CERT_LOCALLY | İmzalayan sertifika yerel depoda yok |
| 22 | X509_V_ERR_CERT_CHAIN_TOO_LONG | Sertifika zinciri çok uzun |
| 24 | X509_V_ERR_INVALID_CA | Geçersiz CA sertifikası |
| 25 | X509_V_ERR_PATH_LENGTH_EXCEEDED | Yol uzunluğu kısıtı aşıldı |
| 29 | X509_V_ERR_SUBJECT_ISSUER_MISMATCH | Konu ile imzalayan uyuşmuyor |
| 30 | X509_V_ERR_AKID_SKID_MISMATCH | Otorite ve konu anahtar tanımlayıcıları uyuşmuyor |
| 31 | X509_V_ERR_AKID_ISSUER_SERIAL_MISMATCH | Otorite ile imzalayan seri numarası uyuşmuyor |
| 32 | X509_V_ERR_KEYUSAGE_NO_CERTSIGN | Anahtar kullanımı sertifika imzalamayı içermiyor |
| 33 | X509_V_ERR_UNABLE_TO_GET_CRL_ISSUER | CRL imzalayanı bulunamadı |
| 34 | X509_V_ERR_UNHANDLED_CRITICAL_EXTENSION | İşlenmeyen kritik uzantı |
| 35 | X509_V_ERR_KEYUSAGE_NO_CRL_SIGN | Anahtar kullanımı CRL imzalamayı içermiyor |
| 36 | X509_V_ERR_UNHANDLED_CRITICAL_CRL_EXTENSION | İşlenmeyen kritik CRL uzantısı |
| 37 | X509_V_ERR_INVALID_NON_CA | CA olmayan sertifikada CA işaretleri |
| 38 | X509_V_ERR_PROXY_PATH_LENGTH_EXCEEDED | Vekil sertifika yol uzunluğu aşıldı |
| 40 | X509_V_ERR_PROXY_CERTIFICATES_NOT_ALLOWED | Vekil sertifikalara izin verilmiyor |
| 41 | X509_V_ERR_INVALID_EXTENSION | Geçersiz ya da tutarsız uzantı |
| 42 | X509_V_ERR_INVALID_POLICY_EXTENSION | Geçersiz ya da tutarsız politika uzantısı |
| 43 | X509_V_ERR_NO_EXPLICIT_POLICY | Açık politika yok |
| 44 | X509_V_ERR_DIFFERENT_CRL_SCOPE | Farklı CRL kapsamı |
| 45 | X509_V_ERR_UNSUPPORTED_EXTENSION_FEATURE | Desteklenmeyen uzantı özelliği |
| 46 | X509_V_ERR_UNNESTED_RESOURCE | RFC 3779 kaynağı üst sertifikanın alt kümesi değil |
| 47 | X509_V_ERR_PERMITTED_VIOLATION | İzin verilen ad ağacı ihlali |
| 48 | X509_V_ERR_EXCLUDED_VIOLATION | Hariç tutulan ad ağacı ihlali |
| 49 | X509_V_ERR_SUBTREE_MINMAX | Ad kısıtı en az/en çok değerleri desteklenmiyor |
| 51 | X509_V_ERR_UNSUPPORTED_CONSTRAINT_TYPE | Desteklenmeyen ad kısıtı türü |
| 52 | X509_V_ERR_UNSUPPORTED_CONSTRAINT_SYNTAX | Desteklenmeyen ad kısıtı söz dizimi |
| 53 | X509_V_ERR_UNSUPPORTED_NAME_SYNTAX | Desteklenmeyen ad söz dizimi |
| 54 | X509_V_ERR_CRL_PATH_VALIDATION_ERROR | CRL yol doğrulama hatası |
| 55 | X509_V_ERR_PATH_LOOP | Zincirde döngü |
| 67 | X509_V_ERR_CA_KEY_TOO_SMALL | CA anahtarı çok zayıf |
| 68 | X509_V_ERR_CA_MD_TOO_WEAK | CA imza özeti algoritması çok zayıf |
| 69 | X509_V_ERR_INVALID_CALL | Geçersiz doğrulama bağlamı |
| 70 | X509_V_ERR_STORE_LOOKUP | İmzalayan sertifika arama hatası |
| 72 | X509_V_ERR_PROXY_SUBJECT_NAME_VIOLATION | Vekil sertifika konu adı ihlali |
INFO
Add
Add butonuna tıklanarak profil ekleme işlemi tamamlanır. Formda doğrulanmamış bir alan bulunduğu sürece buton pasif kalır.
Çalışma Mekanizması
INFO
- Sürüm ve cipher. Profilin en düşük/en yüksek sürümü ve cipher listesi vService'in her şifreli frontend satırına, Kurum Servisi profilinde ise her sunucu bağlantısına uygulanır. Kapalı bırakılan sınırlar yazılmaz.
- Eğriler. Seçilen eğriler tercih sırasıyla uygulanır; motor sürümünün desteklemediği eğriler atlanır. Kurum Servisi bağlantısında eğri seçimi yalnızca destekleyen motor sürümlerinde uygulanır; desteklemeyen motorda ayar atlanır ve vService bildirimlerine The selected core engine does not support: Backend TLS curves kaydı düşer.
- Kuantum sonrası anahtar değişimi. Motor ML-KEM'i destekliyorsa X25519MLKEM768 eğri listesinin başına eklenir; desteklemiyorsa ayar atlanır ve bildirim üretilir.
- SNI/Host doğrulaması. SNI bulunan HTTP isteklerinde Host başlığı (port kaldırılmış, küçük harfe çevrilmiş) SNI ile karşılaştırılır; uyuşmazlıkta HTTP/2 için 421, HTTP/1.x için 421 Misdirected Request + Connection: close döndürülür.
- HSTS. HTTP vService'in TLS bağlantılarındaki yanıtlara
Strict-Transport-Security: max-age=<saniye>[; includeSubDomains][; preload]başlığı eklenir; vService'teki bir securityHeaders kuralı aynı başlığı üstlenirse kuralın değeri geçerli olur. - mTLS. Seçilen CA kayıtlarının sertifikaları tek bir güven paketinde birleştirilir; istemci sertifikası Optional ya da Required kuralıyla bu paketle doğrulanır. Deny All Errors her doğrulama hatasını reddeder, Ignore All Errors tüm hataları yok sayar, Manual Ignore List yalnızca seçilen kodları yok sayar.
- Kurum Servisi ve sağlık denetimi. Kurum Servisi bağlantısına yalnızca sürüm aralığı, cipher listesi ve eğriler uygulanır. Sağlık denetimi, kendi TLS seçimi yoksa Kurum Servisi profilinin en düşük sürümünü ve cipher listesini devralır; çalışan denetimleri daraltabilecek üst sınır ve eğri ayarları devralınmaz.
- Cluster. Profiller LB yapılandırmasıyla birlikte cihazlar arasında eşitlenir; ek bir ayar gerekmez.
- Loglar. Profilin eklenmesi, düzenlenmesi ve silinmesi User Logs ekranında SSL Security Profile nesnesi olarak izlenir; düzenleme ve silme kayıtları profili kullanan vService'lerin olay kayıtlarında da görünür.
Kapsam ve Sınırlar
INFO
- Yetki. Ekran certificate yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir profil kaydedilmez.
- Default Profile yönetilemez. Sistem profili listede görünmez, düzenlenemez ve silinemez; değerleri yukarıdaki tabloda verilmiştir.
- Kullanım sayımı vService ile sınırlıdır. Önizlemedeki Used in sekmesi ve filtre şeridindeki Used in / Unused Entries yalnızca vService atamalarını sayar; Kurum Servisi'ndeki Backend SSL Security Profile kullanımı burada görünmez.
- Silme bağımlılıkları göstermez. Onay penceresi kullanım yerlerini listelemez; silinen profili kullanan Kurum Servisleri elle güncellenmelidir.
- HTTP'ye özgü korumalar. SNI/Host Validation ve HSTS yalnızca HTTP vService'lerde uygulanır; L7 TCP vService'te bu ayarların etkisi yoktur.
- Motor bağımlılığı. Kuantum sonrası anahtar değişimi ve Kurum Servisi eğri seçimi, vService'in çekirdek motor sürümünün desteğine bağlıdır; desteklenmeyen ayar bildirimle raporlanır.
Kullanım Yerleri
vService'te Profil Seçimi
1
Adım 1 vService formu açılır
Load Balancer → Load Balancer vService List ekranında ilgili vService'e sağ tıklanarak Edit seçilir ya da satıra tıklanıp önizleme panelindeki Edit ikonu kullanılır (bkz. HTTP (L7) vService).
2
Adım 2 Şifreli protokol seçilir
Frontend listesinde en az bir satırda Encrypted (HTTPS) grubundan bir protokol (L7 TCP vService'te Encrypted (TLS) grubundaki TCP + TLS) seçili olmalıdır; aksi hâlde SSL Security modülü Details panelinde listelenmez.
3
Adım 3 SSL Security modülü açılır
Formun sağındaki Details panelinde SSL Security onay kutusu işaretlenir; altında açılan seçicide Default Profile seçili gelir.
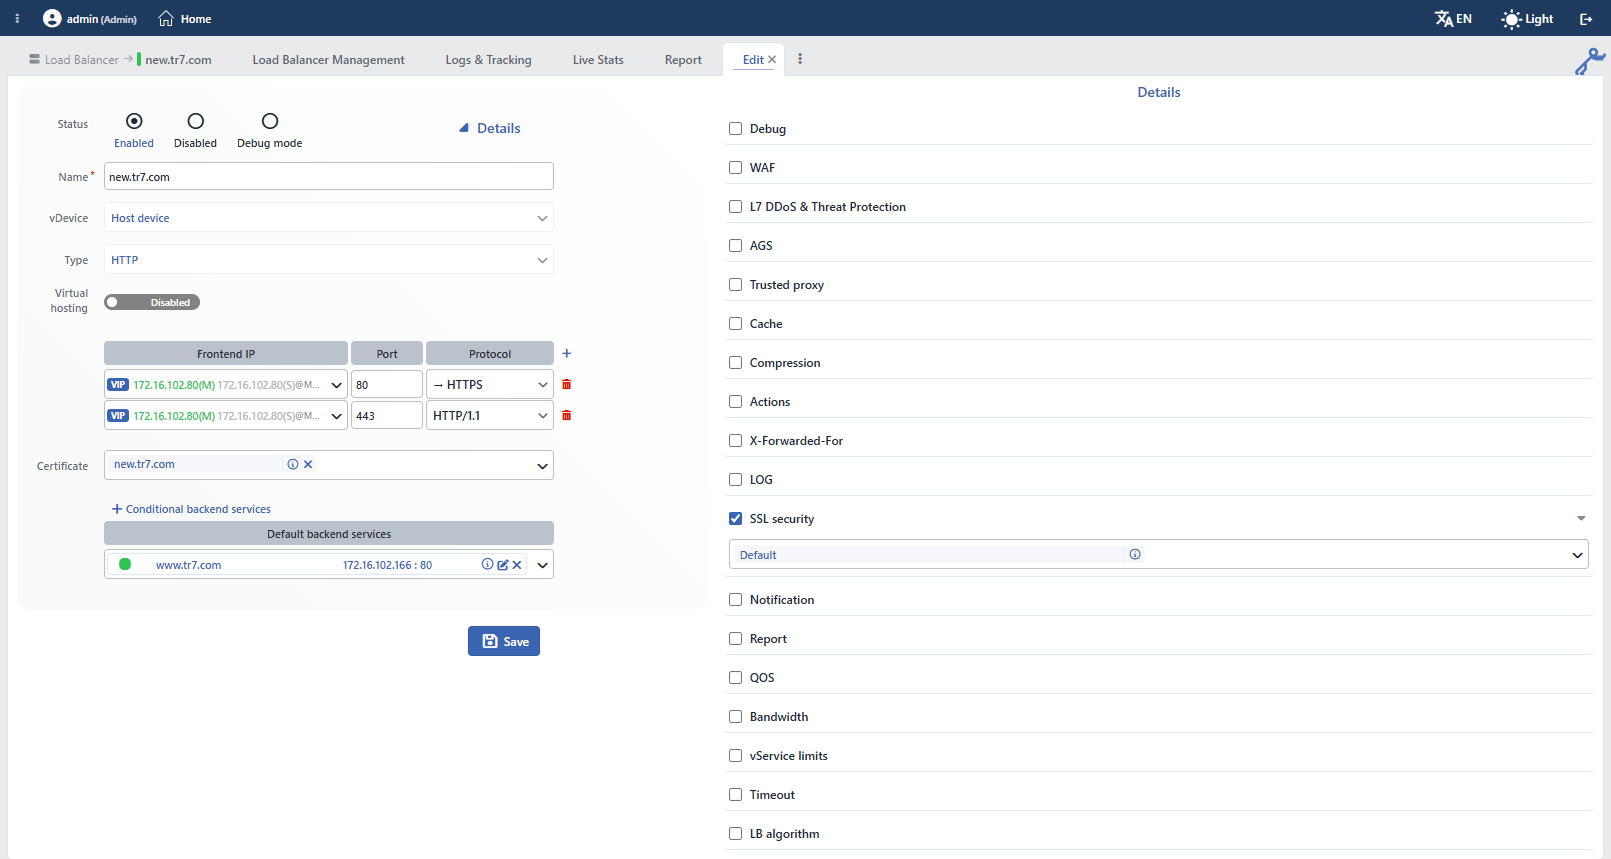 vService Düzenleme Ekranında SSL Security Seçimi
4
Adım 4 Profil seçilir ya da eklenir
Seçiciden bu ekranda tanımlı bir profil seçilir; bu seçiciden yeni profil eklenemez. Seçili profilin yanındaki bilgi (i) simgesine tıklandığında profilin hızlı önizlemesi açılır; kalem simgesi profili düzenleme penceresinde açar.
5
Adım 5 Değişiklik kaydedilir
Save butonuna tıklanarak değişiklik kaydedilir; yapılandırma uygulandığında vService'in TLS davranışı profile göre kurulur.
Kurum Servisi Bağlantısında Profil
Backend Services ekranında Backend SSL Security Profile alanından bir profil seçildiğinde TR7'nin Kurum Servisi'ne kurduğu TLS bağlantısında profilin sürüm aralığı, cipher listesi ve eğrileri uygulanır; Frontend-only ve mTLS bölümleri bu bağlantıda etkisizdir. Kurum Servisi'nin sağlık denetimleri de kendi TLS seçimi yoksa bu profilin en düşük sürüm ve cipher değerlerini devralır.
