
Smarter by Design.Simpler for Business
Log Forwarding
Log Forwarding Nedir?
Log Forwarding, AGS etkin bir vService'in denetim loglarını (girişler, MFA sonuçları, kilitlemeler, oturum olayları) bir SIEM ya da syslog sunucusuna ileten hedef tanımıdır. Profil; hedef sunucu adresi ve portu, taşıma protokolü (UDP/TCP), iletimin çıkacağı route tablosu, syslog zarf biçimi (RFC 3164 ya da RFC 5424), mesaj biçimi (JSON ya da CEF) ve syslog uygulama adını tutar.
Profiller vService'in AGS ayarlarındaki Audit Log Forwarders listesinden seçilir; bir vService'e en fazla beş profil bağlanır ve aynı profil birden fazla vService'te kullanılır. Önizleme panelindeki Send Test Event butonuyla hedefe bir test olayı gönderilir. Bu ekranın hazır profili yoktur.
UDP / TCP
Protocol
Syslog sunucusuna UDP (varsayılan) ya da TCP; port varsayılanı 514
2 × 2
Biçim
Syslog Format: RFC 5424 · RFC 3164 (BSD); Message Format: JSON · CEF (Common Event Format)
Route Table
Çıkış Tablosu
Hedef adı seçilen route tablosunda çözülür; iletim bu tablodan çıkar
5
vService Başına Hedef
Audit Log Forwarders listesinde en fazla 5 profil
Test
Send Test Event
Kayıtlı profil için önizlemeden test olayı
200/sn
İletim Tavanı
Profil başına saniyede 200 olay; aşımda olaylar atlanır ve uyarı gönderilir
Nasıl çalışır?
- Profil bu ekranda tanımlanır: hedef sunucu, port, protokol, route tablosu ve biçimler seçilir.
- vService'in AGS ayarlarında Audit Log Forwarders listesine profil eklenir.
- vService'in denetim logu dosyaları TR7 yönetim süreci tarafından izlenir; yeni olaylar seçilen route tablosundan, seçilen biçimde syslog sunucusuna gönderilir.
- Önizlemedeki Send Test Event ile hedefe bir test olayı gönderilerek bağlantı doğrulanır.
Operasyonel En İyi Uygulamalar
- TCP ile güvenilir iletim. UDP'de teslim garantisi yoktur; olay kaybının kabul edilemediği kurulumlarda TCP seçilmelidir.
- Route tablosu ve ad çözümleme. Hedef alan adı seçilen Route Table (Route Tables) içinde çözülür; SIEM yönetim ağındaysa ilgili route tablosu seçilmelidir.
- Biçim SIEM'e göre. Yapılandırılmış ayrıştırma için JSON, CEF tabanlı SIEM'ler için CEF (Common Event Format); eski syslog toplayıcıları için RFC 3164 (BSD) zarfı uygundur.
- Kesinti sonrası boşluk. İletim, izleme başladığı andan itibaren yeni olayları gönderir; TR7 yönetim sürecinin kapalı olduğu sürede üretilen olaylar sonradan gönderilmez. Olaylar cihazdaki vService denetim loglarında kalır.
- Test olayı SIEM tarafında doğrulanmalı. Send Test Event yalnızca olayın taşıma katmanına verildiğini bildirir; hedefe ulaştığı SIEM tarafında kontrol edilmelidir.
- Silmeden önce vService'ler. Silme onayı kullanım yerlerini göstermez; profili kullanan vService'ler AGS ayarlarından kontrol edilmelidir.
Nasıl Eklenir?
Yeni bir Log Forwarding profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Integrations → Log Forwarding → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir.
- Hedef sunucu, port, protokol ve route tablosu ile syslog ve mesaj biçimleri belirlenir.
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan profil, bir veya birden fazla AGS etkin vService'in Audit Log Forwarders listesinde kullanılır. Profil, bu alanın yanındaki ekleme simgesiyle vService ayarlarından ayrılmadan da tanımlanır.
Log Forwarding Listeleme Ekranı
AGS → Integrations → Log Forwarding yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Log Forwarding profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır.
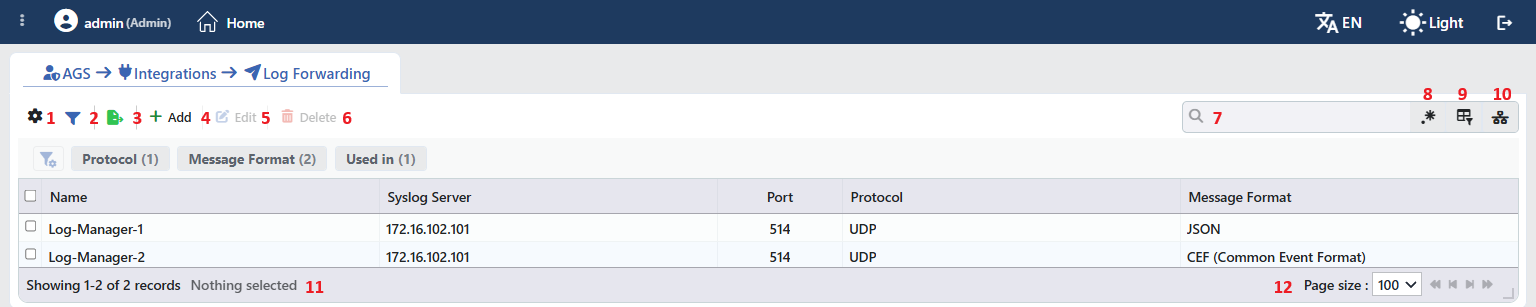 Log Forwarding Profillerini Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Name | Profilin adı. |
| Syslog Server | Hedef syslog sunucusunun IP adresi ya da alan adı. |
| Port | Hedef port. |
| Protocol | Taşıma protokolü: UDP ya da TCP. |
| Message Format | Mesaj gövdesinin biçimi: JSON ya da CEF (Common Event Format). |
Varsayılan olarak gizlenen kolon bulunmaz. Tablo açılışta sıralanmamıştır; kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; beş kolonun beşi de açık gelir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır. Filtre şeridinde üç kart bulunur; kart adının yanındaki sayı, listedeki profillerde o kart için bulunan farklı değer sayısını gösterir:
| Kart | Süzdüğü |
|---|---|
| Protocol | Taşıma protokolüne göre (UDP / TCP). |
| Message Format | Mesaj biçimine göre (JSON / CEF (Common Event Format)). |
| Used in | Profilleri kullanan vService'ler ve hiçbir yerde kullanılmayan profilleri listeleyen Unused Entries değeri. |
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; ad dâhil bütün alanlar değiştirilir ve formun altındaki buton Edit adını taşır. Değişiklik onay istemeden kaydedilir ve iletim profilleri yeniden eşitlenir.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez.
Profili kullanan vService'lerde Audit Log Forwarders listesindeki atıf kendiliğinden temizlenmez: iletim silinen hedefi atlar, vService'te geçerli bir profil kalmazsa o vService'in denetim logu izlemesi durur. Ayar tuvali silinen hedefi göstermez; atıf listede kalır ve vService'in AGS ayarlarından elle çıkarılmalıdır. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Kullanım filtresi etkinken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lere bağlı olduğunu filtrelemek için kullanılır. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Bu ekranda varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta kâğıt uçak simgesi, profilin adı ve Log Forwarder alt başlığı, sağ üstte ise iki işlem bulunur.
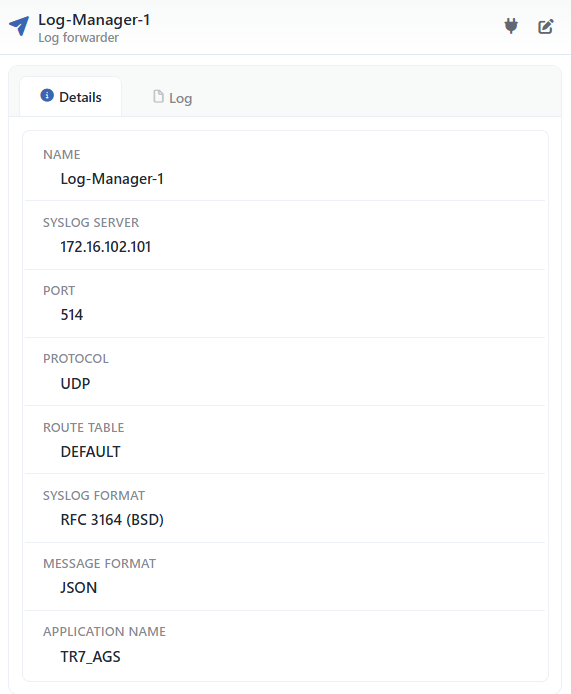 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Send Test Event | Kayıtlı profil üzerinden hedefe bir test olayı gönderir (ayrıntı aşağıda). |
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Send Test Event ile gönderilen olay; kaynak AGS denetim logu, önem düzeyi bilgi, metin TR7 AGS log forwarder test event ve test: true ile forwarder: "<ad>" alanlarını içeren ek bilgiyle hedefe iletilir. Test için profilin kaydedilmiş olması yeterlidir; profil bir vService'e bağlı olmasa da çalışır ve test olayı saniyelik iletim tavanına sayılmaz. İşlem en fazla 15 saniye sürer. Sonuç bir bildirim penceresinde gösterilir:
| Sonuç | Mesaj |
|---|---|
| Başarılı | Test event handed to the transport. UDP gives no delivery guarantee — please confirm it arrived on the SIEM/syslog side. |
| Başarısız | Test event could not be sent: … (ör. profil bulunamazsa Log forwarder not found) |
Başarılı sonuç, olayın cihazın log taşıma altyapısına verildiğini gösterir; hedefe ulaştığını göstermez. Route tablosunun iletim süreci hazır değilse, hedef adı çözülemezse ya da TCP bağlantısı kurulamazsa da başarılı sonuç görüntülenebilir; olayın ulaştığı SIEM ya da syslog tarafında doğrulanmalıdır. Test işlemi kullanıcı işlem kaydına yazılmaz.
Panelde üç sekme bulunur; Used in yalnızca profil en az bir vService'te kullanılıyorsa görüntülenir:
Details
Profilin ayarlarını satır satır listeler (aşağıdaki tablo).
Used in
Profili kullanan vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir.
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Name | Profilin adı. | Her zaman |
| Syslog Server | Hedef sunucu adresi. | Her zaman |
| Port | Hedef port. | Her zaman |
| Protocol | UDP ya da TCP. | Her zaman |
| Route Table | İletimin çıkacağı route tablosunun adı (ör. DEFAULT). | Her zaman |
| Syslog Format | RFC 5424 ya da RFC 3164 (BSD). | Her zaman |
| Message Format | JSON ya da CEF (Common Event Format). | Her zaman |
| Application Name | Syslog uygulama adı. | Her zaman |
Profil Ekleme Formu
AGS → Integrations → Log Forwarding → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Log Forwarding profili eklenir.
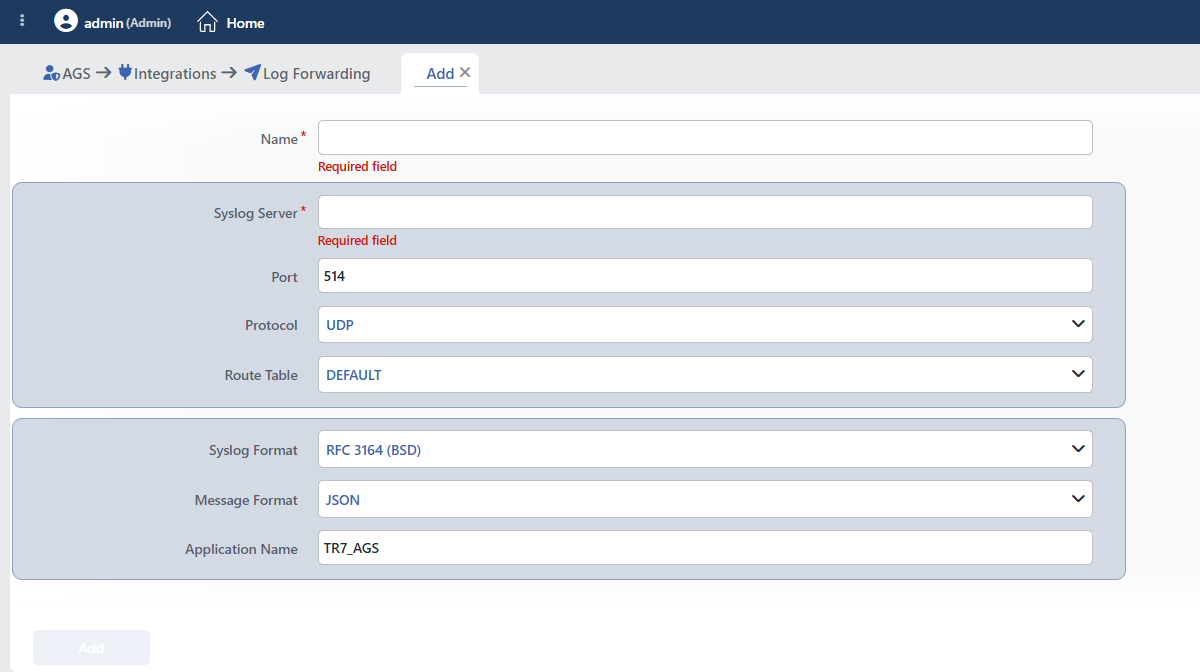 Log Forwarding Profili Ekleme Formu
INFO
Name Zorunlu
Profilin adı; vService ayarlarındaki seçimde, test sonuçlarında ve loglarda profili tanımlar. Ad cihazda benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir. Ad en fazla 64 karakterdir.
INFO
Syslog Server Zorunlu
Hedef syslog sunucusunun IP adresi ya da alan adı. Alan adı, seçilen Route Table içinde çözülür. Değer en fazla 253 karakterdir; boş bırakıldığında Required field uyarısı görüntülenir.
INFO
Port Varsayılan: 514
Hedef syslog sunucusunun portu; 1 ile 65535 arasında bir tam sayı girilir. Aralık dışındaki değerde Port must be in range 1-65535, tam sayı olmayan değerde Port must be an integer uyarısı görüntülenir.
INFO
Protocol Varsayılan: UDP
Olayların taşınacağı protokol seçilir.
| Seçenek | Anlamı |
|---|---|
| UDP | Bağlantısız gönderim; teslim garantisi yoktur. |
| TCP | Bağlantılı gönderim; olay kaybının kabul edilemediği kurulumlar için. |
INFO
Route Table Varsayılan: DEFAULT
İletimin çıkacağı route tablosu seçilir; host cihazın route tabloları listelenir. Syslog Server alanına alan adı yazıldıysa ad bu tablo içinde çözülür.
INFO
Syslog Format Varsayılan: RFC 3164 (BSD)
Olayın konacağı syslog zarfının biçimi seçilir.
| Seçenek | Anlamı |
|---|---|
| RFC 5424 | Güncel syslog biçimi. |
| RFC 3164 (BSD) | Eski (BSD) syslog biçimi; Application Name mesajın başına eklenir. |
INFO
Message Format Varsayılan: JSON
Mesaj gövdesinin biçimi seçilir.
| Seçenek | Anlamı |
|---|---|
| JSON | Olay alanları JSON nesnesi olarak gönderilir; yapılandırılmış ayrıştırma için. Nesne timestamp (olayın zamanı, ISO biçiminde), source (agsAuditLogs), severity, message ve ardından olay alanlarını (poolId, eventType, tags, username, userId, ip, userAgent, sessionId, gatewayId, actionType, data, references) içerir; boş alanlar gönderilmez. |
| CEF (Common Event Format) | CEF tabanlı SIEM'ler için. Başlık CEF:0|TR7|LogTransport|1.0|agsAuditLogs|<mesaj>|<önem>| biçimindedir; önem düzeyi bilgi 3, uyarı 5, hata 7, kritik 10 olarak eşlenir. Eklenti alanları sev=<önem> poolId=… eventType=… biçiminde TR7'nin kendi alan adlarıyla yazılır. |
INFO
Application Name Varsayılan: TR7_AGS
Syslog uygulama adı; RFC 3164 (BSD) biçiminde mesajın başına <Application Name>: olarak eklenir, RFC 5424 biçiminde syslog başlığının uygulama adı alanında gönderilir. Değer en az 1, en fazla 48 karakterdir.
Çalışma Mekanizması
INFO
- İzleme. TR7 yönetim süreci, AGS'si açık ve Audit Log Forwarders listesinde en az bir geçerli profil bulunan vService'lerin saatlik denetim logu dosyalarını iki saniyede bir okur. İzleme dosyanın o anki sonundan başlar ve yalnızca yeni olaylar gönderilir; geriye dönük gönderim yoktur. Saat dönüşünde önceki saatin dosyası sonuna kadar boşaltılır; dosya sıkıştırılmışsa arşivden okunur.
- Olay içeriği. Her olay vService kimliği, olay türü, etiketler, kullanıcı adı ve kimliği, istemci IP'si, tarayıcı bilgisi, oturum kimliği, ağ geçidi kimliği, akış adımı türü, olay verisi ve olay atıflarıyla gönderilir; olay verisi ve atıflar JSON metnine çevrilir ve 4096 karakteri aşarsa kesilip sonuna
…eklenir. Olayın önem düzeyi hata, uyarı ya da kritik ise korunur, diğer olaylar bilgi düzeyinde iletilir. Metinler İngilizce üretilir. - Taşıma. Profil, cihazın log taşıma altyapısına
ags:önekli bir syslog profili olarak verilir; her route tablosu için ayrı bir iletim süreci çalışır. Mesaj Message Format ile biçimlenir ve Syslog Format zarfına konur. TCP bağlantısında zaman aşımı 10 saniyedir. - İletim tavanı. Profil başına saniyede 200 olay gönderilir; tavan, aynı profili kullanan bütün vService'ler için ortaktır ve anlık dolmalarda 200 olaya kadar izin verir. Aşımda fazla olaylar atlanır (olaylar cihazdaki denetim logunda kalır) ve en fazla dakikada bir, yalnızca ilgili profile uyarı düzeyinde Rate limit: N audit event(s) were not forwarded in the last interval (they remain in the audit log) olayı gönderilir.
- Okuma sınırları. Her okuma turunda vService başına en fazla 512 KB okunur; fazlası sonraki turlara kalır, olay kaybolmaz ve iletim gecikir. 128 KB'tan uzun tek bir satır ve JSON olarak ayrıştırılamayan satırlar atlanır. Sıkıştırılmış arşivlerde 64 MB'ı aşan kısım okunmaz; bir turda en fazla 30 saatlik dosya ilerlenir.
- Eşitleme. İletim profilleri; log taşıma profilleri, Log Forwarding profilleri, AGS ağ geçitleri ya da vService'ler değiştiğinde yeniden eşitlenir.
- Cluster. Profiller LB yapılandırmasıyla cihazlar arasında eşitlenir.
- Loglar. Ekleme, düzenleme ve silme User Logs ekranında
"<ad>" log forwarder created,editedvedeletedkayıtlarıyla izlenir; User Logs nesne filtresinde bu nesne için ayrı bir seçenek bulunmaz.
Kapsam ve Sınırlar
INFO
- Yetki. AGS ekranları Load Balancer yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir profil kaydedilmez.
- Hazır profil yoktur.
- Yalnızca AGS etkin vService'lerin denetim logları iletilir; vService başına en fazla 5 profil seçilir.
- Geriye dönük gönderim yoktur; yönetim süreci kapalıyken üretilen olaylar sonradan iletilmez.
- Uzunluk sınırları (ad 64, sunucu 253, uygulama adı 48 karakter) kayıt sırasında denetlenir.
- Lisans. Ekran AGS lisansı gerektirir.
- Genel arama Log Forwarding profillerini bulmaz; profillere bu ekrandan ulaşılır. Ekranın kendisi Log Forwarding adıyla aranır.
- Silme referans denetimi yapmaz; kullanımdaki profil de silinir.
Kullanım Yeri
| Kullanım Yeri | Alan | Amaç |
|---|---|---|
| AGS etkin vService → AGS Management | Audit Log Forwarders (çoklu seçim, en fazla 5) | vService denetim loglarının iletileceği hedefler |
| AGS etkin vService → ayar tuvali | Monitoring & Notification satırı | Her hedef için The audit log is forwarded to this target; hedef yoksa The audit log is not forwarded anywhere |
| Settings → Log Forwarding | Ortak taşıma altyapısı | Log Forwarding profilleri aynı altyapıyı ags: önekiyle kullanır; iki liste birbirinden bağımsızdır |
