Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
One Arm Topology, TR7'nin ağa tek bir kolla (tek bir ağ arayüzü, Bond, LACP ya da VLAN; tek bir IP ağı ve TR7'de tek bir route tablosu) bağlandığı yerleşimdir: istemci trafiği aynı ağ arayüzünden karşılanır ve Kurum Servislerine yine aynı arayüzden ulaşılır. TR7 trafik yolunun ortasına yerleşmez, mevcut ağın yanına eklenir; bu nedenle yük dengeleme, WAF ve erişim denetimi, çalışan bir altyapıya ağ tasarımı değiştirilmeden kazandırılır.
Sunucuların IP adresleri, ağ geçitleri ve kablolaması olduğu gibi kalır. Uygulamaya giden trafik vService adresine yönlendirildiğinde TR7 devreye girer; yönlendirme geri alındığında altyapı eski hâline döner. En az riskle, en kısa sürede sonuç veren yerleşim budur.
 One Arm Topology
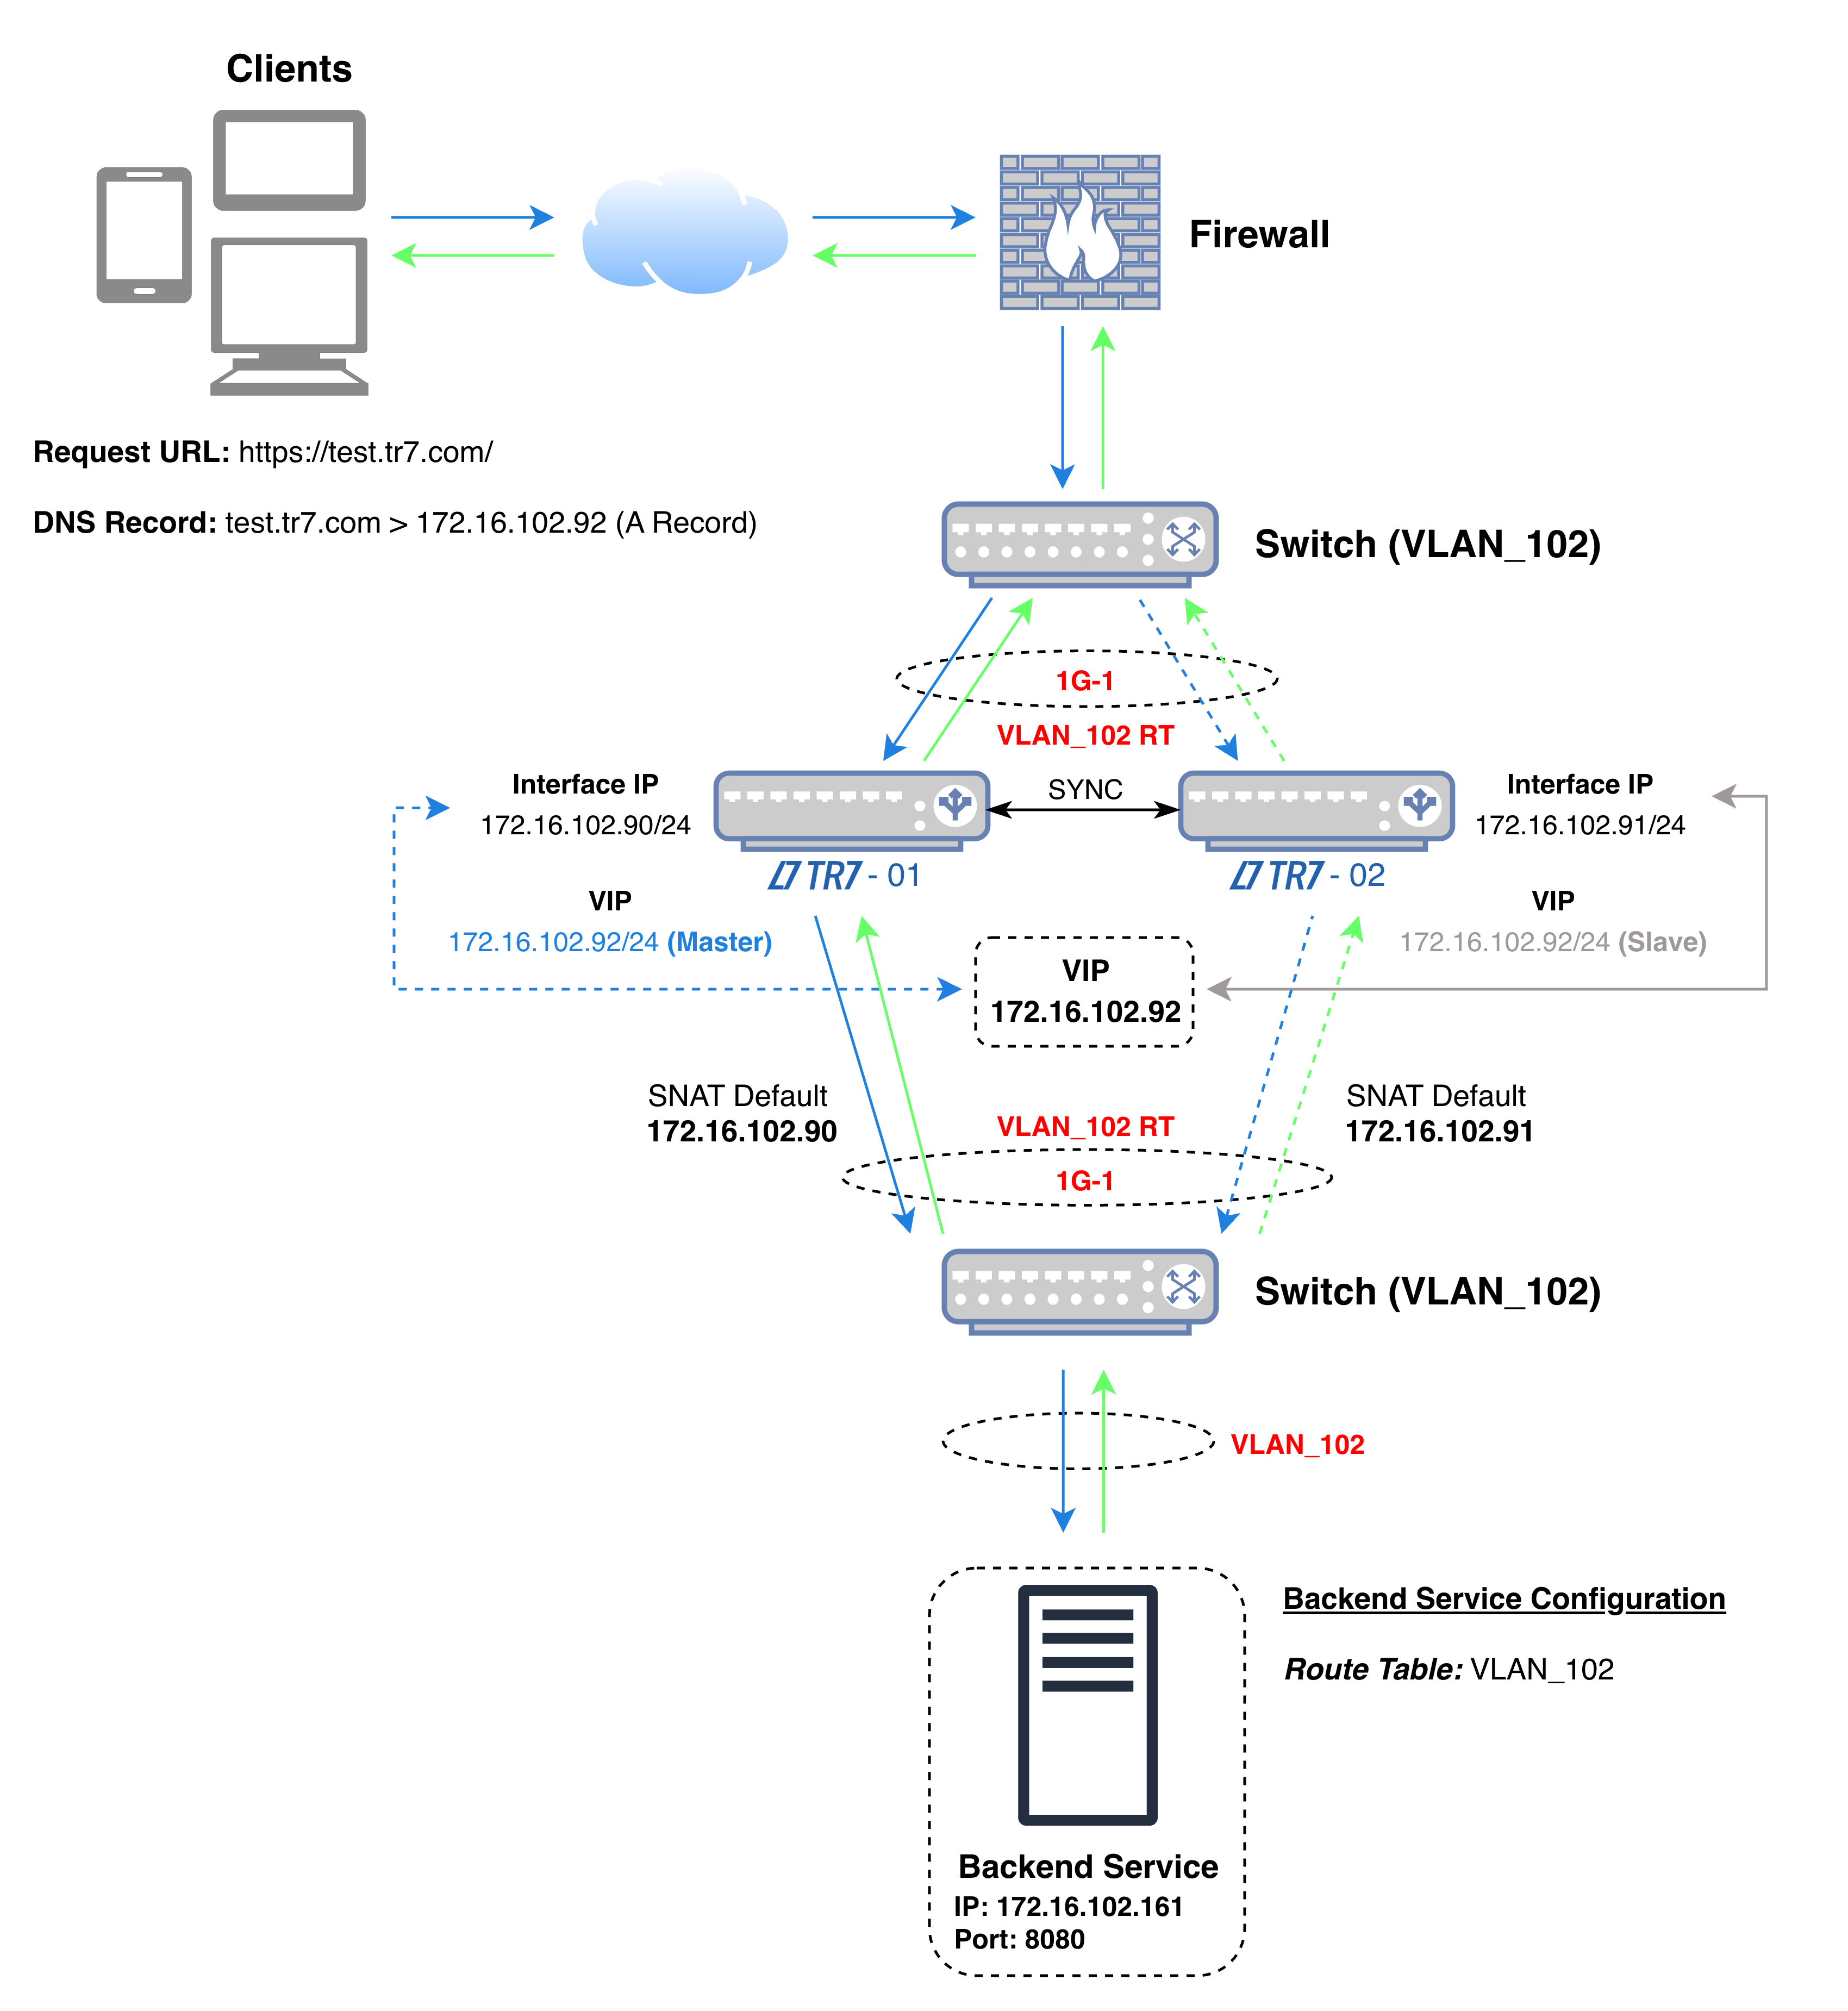
Şema trafiğin akışını gösterir: istemcinin bağlandığı VIP ile TR7'nin Kurum Servisine bağlanırken kullandığı adres aynı arayüzde (şemada 1G-1) ve aynı ağdadır.
Şemadaki örnekte TR7 cihazları Kurum Servisine 172.16.102.90 ve 172.16.102.91 adresleriyle bağlanır. Hem uygulama trafiği hem sağlık denetimi bu adreslerden yapılır; Kurum Servisi bağlantının kaynağı olarak bu adresleri görür ve yanıtı doğrudan TR7'ye döndürür. Sağlık denetimi için bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının dört adımında paketlerin kaynak ve hedef bilgileri şöyledir (TR7-01 etkin cihazken):
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | İstemci IP | Rastgele | 172.16.102.92 (VIP) | 443 |
| 2 | TR7 → Kurum Servisi | 172.16.102.90 (Interface IP) | Rastgele | 172.16.102.161 | 8080 |
| 3 | Kurum Servisi → TR7 | 172.16.102.161 | 8080 | 172.16.102.90 (Interface IP) | 2. adımın kaynak portu |
| 4 | TR7 → İstemci | 172.16.102.92 (VIP) | 443 | İstemci IP | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
VIP diğer cihaza geçtiğinde 2. ve 3. adımdaki TR7 adresi 172.16.102.91 olur.
| Araya giren yerleşimler | One Arm Topology ile |
|---|---|
| Sunucu ağı yeniden tasarlanır; ağ geçidi, VLAN ya da kablolama değişir. | Mevcut ağ olduğu gibi kalır; TR7 aynı ağa bir cihaz olarak eklenir. |
| Sunuculara giden bütün trafik yük dengeleyiciden geçer. | Yalnızca vService adresine gelen uygulama trafiği TR7'den geçer; yedekleme, yönetim ve sunucular arası trafik kendi yolunda kalır. |
| Devreye alma bir bakım penceresi ve geri dönüş planı gerektirir. | Trafik vService adresine çevrilerek devreye alınır, eski adrese çevrilerek geri alınır. |
| Dönüş trafiğinin doğru yoldan gelmesi ağ tarafında ayrıca sağlanır. | TR7 sunucuya kendi adresiyle bağlandığı için yanıt TR7'ye döner. |
İstek ve yanıt aynı cihazdan geçtiği için TR7 bağlantının iki ucunu da görür: bağlantı kayıt altına girer; HTTP vService'lerde yanıt ayrıca denetlenir, sıkıştırılır ve önbelleğe alınır. Tek kollu yerleşim, yeteneklerden ödün vermek anlamına gelmez.
Çalışan bir uygulamanın önüne yük dengeleme ve WAF, ağ ekibinden topoloji değişikliği beklenmeden konur. Deneme kurulumları ve aşamalı geçişler için en kısa yoldur.
Sunucu ağının ağ geçidi, adres planı ya da kablolaması değiştirilemiyorsa TR7 aynı ağa eklenir ve yalnızca uygulama trafiğini üstlenir.
Aynı ağdaki sunucuların yalnızca bir bölümü yük dengeleyicinin arkasına alınır; diğer servisler ve yönetim trafiği etkilenmeden çalışmayı sürdürür.
Sunucular başka ağlardaysa
Kurum Servisleri TR7 ile aynı ağda değil de yönlendirme noktasının arkasındaki ağlardaysa aynı tek kollu kurulum One Arm Topology - Routed Backend yerleşimiyle kullanılır.
İstemci IP adresi sunucuda nasıl görünür?
Bu yerleşimde Kurum Servisi, bağlantının kaynağı olarak TR7'nin adresini görür. Gerçek istemci adresi HTTP vService'lerde X-Forwarded-For başlığıyla, HTTP ve L7 TCP vService'lerde Kurum Servisinin desteklediği durumda Proxy Protocol ile iletilir; iki seçenek de varsayılan olarak kapalıdır. İstemci adresinin bağlantının kaynak adresi olarak görülmesi gerekiyorsa Gateway Mode ya da Gateway Mode - Spoofing yerleşimi tercih edilir.