
Smarter by Design.Simpler for Business
Collective Analysis & Learning
Collective Analysis & Learning Nedir?
Collective Analysis & Learning, bir vService'in birden çok Virtual Host Group'u için tek seferde öğrenme analizi başlatmayı sağlar. Açılan pencere Analysis & Learning ekranının analiz penceresiyle aynıdır: aynı alanlar, aynı varsayılanlar, aynı filtreler. Farkı kapsamıdır.
| Analysis & Learning | Collective Analysis & Learning | |
|---|---|---|
| Nereden başlatılır | Host grubunun mod kartından | Virtual Host Groups bandından |
| Virtual Host Groups alanı | Pasif, tek gruba kilitli | Aktif, çoklu seçim |
| Kapsanan grup | Yalnızca kartın grubu | Seçilen bütün gruplar |
| Üretilen sonuç | Bir satır | Seçilen grup sayısı kadar satır |
| Görünürlük | Her zaman | Yalnızca birden çok host grubu tanımlıyken |
Aradaki tek teknik fark, host grubu alanının kilitli olup olmadığıdır. Bu nedenle analiz alanlarının anlamı, varsayılanları, filtreleri ve sonuç tablosunun tamamı Analysis & Learning sayfasında anlatıldığı gibidir; bu sayfa yalnızca toplu çalışmaya özgü davranışı anlatır.
Toplu analiz, grup başına ayrı analiz demek değildir
Seçilen bütün gruplar tek bir analiz işleminde işlenir: öğrenme günlüğü bir kez okunur ve her satır ait olduğu gruba yönlendirilir. Bu nedenle grup eklemek günlüğün yeniden okunmasına yol açmaz; yalnızca işlenen satır sayısı arttığı için işlem bir miktar uzayabilir.
Buna karşılık sonuç listesinde her grup için ayrı bir satır oluşur. Düzenleme, uygulama ve silme işlemleri hep bu satırlar üzerinden, yani grup bazında yapılır.
WAF Management'ta Collective Analysis & Learning Butonu
Collective Analysis & Learning butonu, WAF Management ekranındaki Virtual Host Groups bandının sağ üst köşesinde yer alır.
 WAF Management - Collective Analysis & Learning Butonu
Buton yalnızca vService'te birden çok host grubu tanımlıyken görüntülenir. Tek grup tanımlıysa buton hiç oluşturulmaz; o durumda grubun kendi mod kartındaki analiz bağlantısı zaten yeterlidir.
Aynı pencerenin ikinci bir kapısı daha vardır: Analyze sekmesi vService geneli görünümünde açıkken oradaki New Analyze butonu da host grubu alanı kilitsiz, yani toplu pencereyi açar.
Butonun bulunduğu alanda birbirinden bağımsız iki hedef yer alır:
| Hedef | Ne yapar |
|---|---|
| ikonu | vService'in tüm analiz kayıtlarını listeleyen Analyze sekmesini açar. Yeni analiz başlatmaz. |
| Collective Analysis & Learning butonu | Toplu analiz penceresini açar. |
Nasıl Erişilir?
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden WAF-Protected vServices seçilir.
- TR7 üzerinde tanımlı, WAF koruması etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda WAF Management sekmesine tıklanır.
- Ekranın en altındaki Virtual Host Groups bandında, sağ üst köşedeki Collective Analysis & Learning butonuna tıklanır.
Toplu Analiz Penceresi
Pencerenin başlığı New Analyze for <vService adı> olarak görüntülenir. Başlık toplu ve tekil akışta aynıdır; Collective Analysis & Learning yalnızca banttaki butonun adıdır.
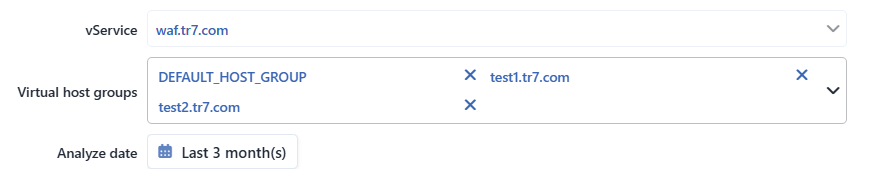 Toplu Analiz Penceresi - Kapsam Alanları
Kapsamı belirleyen iki alan dışında pencerenin tamamı Analysis & Learning sayfasındaki analiz penceresiyle birebir aynıdır: Analyze Date, Advanced anahtarı, Ignore Old Rules, Rule Creating Mode ve altı filtre alanı aynı etiketlerle sunulur. Source alanı yalnızca cluster kurulumlarında görüntülenir.
Pencerenin alan değerleri kullanıcı ve vService başına hatırlanır; toplu ve tekil akış aynı kaydı paylaşır. Bu nedenle buradaki varsayılanlar yalnızca ilk açılış için geçerlidir, sonraki açılışlarda son kaydedilen değerler gelir. Hatırlanmayan alanlar host grubu seçimi, Ignore Old Rules ve host filtresidir.
INFO
vService
Analizin çalıştırılacağı vService görüntülenir. Pencere WAF yönetiminden açıldığı için bu alan pasiftir ve bulunulan vService'e sabitlenir.
INFO
Virtual Host Groups Varsayılan: Tümü seçili
Analize dahil edilecek host grupları seçilir. Toplu akışta bu alan aktiftir ve birden çok grup birlikte seçilebilir.
Pencere her açıldığında vService'in bütün grupları seçili gelir; bu seçim kullanıcı ayarlarına yazılmaz, yani önceki analizde yapılan daraltma hatırlanmaz. Listede önce varsayılan grup, ardından diğer gruplar tanımlanma sırasıyla yer alır.
Alanda toplu işaretleme anahtarı bulunmaz; gruplar tek tek seçilir ya da çıkarılır. Seçilebilecek grup sayısında bir sınır yoktur.
Varsayılan grup bu pencerede ham adıyla (DEFAULT_HOST_GROUP) listelenir; ekranın diğer yerlerinde aynı grup Default host group etiketiyle görünür.
Seçim dışı bırakılan grubun trafiği analize hiç girmez
Bir grup seçimden çıkarıldığında, o gruba düşen istekler varsayılan gruba aktarılmaz; analiz sırasında tamamen atılır.
Bunun pratik sonucu şudur: yalnızca varsayılan grup seçilerek çalıştırılan bir analiz, "hiçbir adlandırılmış gruba uymayan trafik" üzerinden kural üretir. Adlandırılmış grupların alan adlarına gelen istekler bu analize hiç dahil olmaz.
Alan tümüyle boş bırakıldığında analiz yine başlar ve günlükler okunur, ancak hiçbir sonuç satırı üretilmez. Analiz kaydının kendisi yine de oluşturulur; hiçbir listede görünmediği için arayüzden silinemez ve boşuna yer kaplar.
Analizin Yürütülmesi
Start Analyzing butonuna tıklandığında pencere kapanır ve analiz arka planda çalışmaya başlar. WAF Management ekranı açık kalır.
İlerleme, seçilen her grubun mod kartında ayrı bir çubuk olarak görüntülenir. Çubuklar ayrı analizlere ait değildir: hepsi aynı işlemin ilerlemesini gösterir ve aynı yüzdeyi taşır. Aynı çubuk Analyze sekmesinin üst kısmında da yer alır.
Çubuğa tıklandığında açılan ayrıntı penceresindeki Used Logs ve filtre kırılımı değerleri ise karta ait grubun kendi sayaçlarıdır; bu değerler gruptan gruba farklılık gösterir. Aynı çubuk Analyze sekmesinden açıldığında bir gruba bağlı olmadığı için bu sayaçlar boş görüntülenir.
Hata durumunda davranış
Analizin grup bazlı bir hata yolu yoktur. Okunamayan tekil log satırları sayılarak atlanır ve okunamayan bir günlük dosyası tümüyle atlanır; ikisi de kullanıcıya ayrıca bildirilmez.
İşlemin kendisi düşerse seçilen grupların hiçbiri için kural üretilmez. Buna karşılık analiz kaydı yine yazılır: listede seçilen her grup için boş bir satır belirir ve satır açılmak istendiğinde No logs found in analysis. Would you like to delete the analysis? onayı görüntülenir. Bu onaydaki silme işlemi yalnızca o satırı, yani o grubu kaldırır.
Analiz sürerken günlük sıkıştırması durur
Bir analiz çalışırken o vService'in öğrenme günlüklerinin sıkıştırma işlemi duraklatılır. Süpürme her saatin beşinci dakikasında çalıştığı için analiz biter bitmez sürmez, bir sonraki saatlik turu bekler; uzun süren analizlerde ham günlükler bu süre boyunca birikir. Duraklatma yalnız analizi değil, o vService'in çalışan tüm öğrenme işlemlerini kapsar.
Sonucun Uygulanması
Toplu analiz tamamlandığında Analysis & Learning listesinde, seçilen her grup için ayrı bir satır belirir. Satırların düzenlenmesi, önizlenmesi ve uygulanması tekil analizle aynıdır.
Aynı analizin birden çok satırı birlikte seçildiğinde tek uygulama işlemi çalışır. Farklı analizlere ait satırlar birlikte seçilirse her analiz için ayrı bir işlem başlatılır ve bu işlemler eşzamanlı yürür.
Uygulama ya hep ya hiç çalışır
Uygulama isteğindeki her satır için önce ayrı ayrı ön denetim yapılır: analiz ağacının hazır olması, sayfa tipi sayısının 500 sınırını aşmaması ve aynı grup için başka bir uygulamanın sürmemesi aranır.
Bu denetimlerden herhangi biri başarısız olursa istek tümüyle reddedilir; aynı işlemdeki diğer grupların kuralları da yazılmaz. Yani tek bir grubun 500 sayfa tipi sınırını aşması, birlikte uygulanmak istenen bütün grupları engeller.
Aynı kural cluster kurulumunda da geçerlidir: kaynaklardan birinde hata oluşursa hiçbir grup için kural yazılmaz.
Sayfa tipi sınırı grup başına ölçülür; grupların sayfa tipi sayıları toplanmaz. Sınıra takılan grup, listeden çıkarılıp diğerleri ayrıca uygulanabilir.
Bir sonuç satırı silindiğinde yalnızca o grup analizden çıkarılır; analizin son satırı da silindiğinde analiz kaydı tümüyle kaldırılır.
Kapsam ve Sınırlar
INFO
- Analiz kotası satır bazında sayılır. Saklanabilecek analiz sayısı vService başına 50, cihaz genelinde 250 ile sınırlıdır. Bu sayaç analiz sayısını değil, analiz × host grubu satırlarını sayar: üç gruplu bir toplu analiz kotadan üç hane kullanır. Kota, çok gruplu vService'lerde beklenenden hızlı dolar; eski analiz kayıtlarının düzenli olarak silinmesi gerekir.
- Cluster'da kaynak seçimi. Cluster kurulumunda Source alanı ilk açılışta yalnızca üzerinde çalışılan cihazı seçer; her iki cihazın trafiğinin öğrenilmesi isteniyorsa alan bilinçli olarak değiştirilmelidir. Bu alanın değeri vService başına hatırlanır: bir kez Both Devices seçildiğinde sonraki analizler de o değerle açılır. Uygulama adımı da her iki cihazda çalışır ve sonuçlar tek bir kural setinde birleştirilir.
- Eşzamanlı analizler. Aynı anda çalışabilecek analiz sayısında bir sınır yoktur. Aynı host grubu için hem tekil hem toplu analiz aynı anda başlatılabilir; bu durumda grubun kartında iki ayrı ilerleme çubuğu görüntülenir ve iki bağımsız sonuç üretilir. Eşzamanlılık kısıtı yalnızca uygulama adımındadır: aynı vService ve host grubu için ikinci bir uygulama, ilki bitene kadar reddedilir.
- Rule Creating Mode her zaman gönderilir. Pencerede seçilen Rule Creating Mode değeri analizle birlikte gönderilir ve vService'in Learning Methods ekranındaki Rule Creation Policy ayarının yerine geçer. Elle başlatılan analizlerde kalıcı politika dikkate alınmaz. Ignore Old Rules anahtarı da kullanıcı ayarlarına yazılmaz ve her açılışta Create New Rules konumunda gelir. Toplu analizde bu, seçilen bütün grupların kural setinin sıfırdan kurulacağı anlamına gelir.
- Argüman öğrenimi vService ayarından gelir. Analizin argümanları öğrenip öğrenmeyeceği pencereden seçilmez; vService'in kendi argüman denetimi ayarı analize doğrudan uygulanır.
