
Smarter by Design.Simpler for Business
Event Logs
Event Logs Nedir?
Event Logs, WAF korumalı bir vService'te engelleme eşiğini aşan ya da izlenen bir kuralı tetikleyen her isteğin tek tek incelendiği log ekranıdır. Bir satır yalnızca "şu istek engellendi" demez; isteğin hangi imzaları tetiklediğini, bu imzaların hangi saldırı kategorisine, OWASP maddesine, CWE ve MITRE ATT&CK tekniğine karşılık geldiğini, isteğin gövdesini ve başlıklarını, saldırganın ağını ve konumunu tek pencerede toplar.
Ekranın asıl değeri, incelemeyi eyleme bağlamasıdır. Bir log yanlış pozitif olarak değerlendirildiğinde, aynı ekrandan Allow ya da Teach ile o istek şekli öğretilir ve benzeri trafik bir daha engellenmez. Saldırı gerçekse kaynak adres aynı pencerede kara listeye alınır. Böylece "log incele, sonra başka ekranda kural yaz" döngüsü ortadan kalkar.
Ekran, WAF'ın verdiği kararı doğrulanabilir kılar. Her satır kararın gerekçesini taşır: hangi imza, isteğin hangi bölümünde, hangi risk puanıyla tetiklendi ve karar hangi modda alındı. Böylece "ne oldu" sorusunun yanında "neden böyle karar verildi" sorusu da yanıtlanır; bir kural setinin gerçek trafikte nasıl davrandığı, test ortamı kurmadan üretim verisi üzerinden okunur.
3
Karar kulvarı
Engelleme, izleme ve öğretici tek kolonda ayrışır
Tek Tık
Yanlış pozitifi öğret
Allow ya da Teach ile istek şekli aynı ekrandan öğretilir
İki Katman
Filtreleme
Sunucudan çekilen kapsam ve çekilmiş logu daraltan şerit
7
Taksonomi ekseni
Kategori, OWASP Web, OWASP API, CWE, CAPEC, MITRE ATT&CK ve hedef teknoloji
Geriye Dönük
Attacks sayacı
Eski loglar bugünkü kural setiyle yeniden değerlendirilir
Kalıcı
Disk üzerinde saklama
Geçmiş loglar Disk Management sınırlarına kadar korunur
vService başına
Ayrı ayrı üretilir
WAF koruması açık her vService kendi logunu üretir
Cluster
Tek birleşik liste
İki cihazın logları tek listede birleştirilip tarihe göre sıralanır
Event Logs, WAF modülünün bir parçasıdır. WAF'ın kullanılabilirliği cihazın lisans sürümüne bağlıdır; modül etkinken loglama için ayrıca bir lisans kalemi ya da vService sayısı sınırı uygulanmaz. WAF koruması açık her vService, ayrıca bir ayar açılmadan kendi logunu üretir. Loglar diskte vService başına tutulur, tablo Excel, CSV ya da PDF olarak dışa aktarılır. Tüm WAF korumalı vService'lerin logları ise Global WAF Event Log ekranında tek tabloda toplanır.
Öğrenme günlüğünden farkı
Event Logs bir saldırı logudur. Analysis & Learning ise ayrı bir dosyaya yazılan öğrenme günlüğünü okur. İki log aynı dosyada tutulmaz ve biri diğerinin yerine geçmez.
Kullanılabildiği vService Tipleri
WAF koruması yalnızca HTTP vService'lerde etkinleştirildiği için Event Logs da yalnızca bu tipte üretilir:
HTTP
L7 TCP
Network
Nasıl Çalışır?
Event Logs, WAF motorunun verdiği kararla kural setinin kendisi arasındaki köprüdür. Zincir dört adımda işler: motor isteği denetler, karar bir satır olarak diske düşer, ekran bu satırları okuyup daraltır ve inceleme sonunda verilen karar doğrudan kural setine yazılır. Böylece koruma, canlı trafikten gelen geri bildirimle olgunlaşır.
01 · Denetimİstek imzalara karşı denetlenirWAF motoru isteğin yolunu, parametrelerini, başlıklarını ve gövdesini tarar; eşleşen her imza bir risk puanı üretir ve host grubunun çalışma modu kararı belirler.
02 · YazımKarar diske düşerYalnızca istek engellendiğinde ya da izlenen bir kural tetiklendiğinde satır yazılır. Satır, kararla birlikte tetiklenen imzaları, isteğin tamamını ve kaynağın ağ bilgisini taşır.
03 · İncelemeLoglar okunur ve daraltılırEkran seçilen aralığın dosyalarını okur, cluster'da iki cihazın satırlarını tekilleştirerek birleştirir; sunucu filtresi kapsamı, filtre şeridi ise çekilen kümeyi daraltır.
04 · EylemKarar kural setine yazılırYanlış pozitif olduğu görülen istek şekli aynı ekrandan öğretilir ve kural setine işlenir; gerçek saldırının kaynağı kara listeye alınır. Öğretilen imza, eski logların sayaçlarından da düşer.
Operasyonel En İyi Uygulamalar
- Yeni kural seti önce Monitor modunda izlenmeli. Blocking moduna geçmeden önce host grubu bir süre Monitor modunda çalıştırılır ve bu ekranda biriken satırlar incelenir. Böylece yanlış pozitifler, gerçek kullanıcı trafiği engellenmeden önce görülür ve öğretilir.
- Öğretmeden önce eşleşmenin kendisi okunmalı. Attacks sekmesindeki Description alanı, isteğin imzayla eşleşen bölümünü vurgulayarak gösterir. Öğretme kararı bu alana bakılarak verilmeli; eşleşen bölüm gerçekten uygulamanın kendi trafiğine aitse yanlış pozitiftir.
- Öğretmenin ne yapacağı önceden görülmeli. Learning Suggestion satırı, işlemin yeni bir kural mı oluşturacağını yoksa mevcut bir kuralı mı genişleteceğini önceden bildirir. Yeni kural üretecek bir öğretme, kural setinin büyümesi anlamına gelir.
- Kapsam daraltılarak öğretilmeli. Başlıktaki buton logun tamamını öğretir; Attacks sekmesinden yalnızca ilgili saldırı seçilerek öğretildiğinde, aynı logdaki gerçek saldırılar kural setine taşınmaz.
- Filtre şeridi öğretme kapsamını da daraltır. Saldırı bazlı bir sekmede seçim yapıldığında, listeden toplu öğretme yalnızca seçime uyan saldırıları kapsar. Belirli bir imzayı tüm loglarda öğretmenin en güvenli yolu budur.
- Ekran boşsa önce çalışma modu kontrol edilmeli. Host grubu Learning modundayken bu ekrana hiç satır yazılmaz. Boş bir liste, saldırı olmadığı anlamına gelmez.
- Daraltma sunucu filtresinde kurulmalı. Satır sınırı sonucu kısar, taramayı değil: filtre sunucu tarafında tanımlandığında, sınır dolana kadar geriye doğru okuma sürer ve aranan kayıt bulunur. Sınırı büyütmek yerine filtreyi daraltmak daha hızlı sonuç verir.
- Kara liste işlemi önce servis kapsamında denenmeli. Genel kapsamdaki kara liste tüm vService'leri etkiler; tek bir uygulamayı hedefleyen bir saldırıda servis kapsamı yeterlidir ve etkisi sınırlı kalır.
- Rapor toplamlarıyla karşılaştırırken bastırma kuralları hatırlanmalı. Log bastırma tanımlıysa satırlar dosyaya yazılmaya devam eder ancak bu listede gösterilmez; aynı dönemin raporu bu satırları saydığı için iki yüzeyin toplamları farklı olabilir.
- Canlı izleme için bu ekran kullanılmamalı. Liste kendiliğinden tazelenmez. Anlık trafik takibi için Live Stats, dönemsel özet için WAF Report kullanılır.
Log Hangi Durumda Üretilir?
Bir istek için log yazılması iki koşuldan birine bağlıdır: isteğin toplam risk puanının engelleme eşiğini aşması ya da izlenen (Monitor) bir kuralın tetiklenmesi. Bu koşullardan hiçbiri gerçekleşmiyorsa istek için satır üretilmez; temiz trafik ve engelleme eşiğinin altında kalan tekil imza eşleşmeleri bu ekranda görünmez.
Eşiğin aşılması, isteğin engellendiği anlamına gelmez. Host grubu Monitor modunda çalışıyorsa istek geçirilir ama logu yine yazılır; karar cümlesi de bunu Not blocked — Monitor mode olarak belirtir.
Öğretici trafiği her zaman loglanmaz
Öğretici (Teacher) tarafından tanınan bir istek engellenmez: tanıma, o istek için engelleme eşiğini devre dışı bırakır. Bu nedenle böyle bir isteğin logu yalnızca izlenen bir kural da tetiklenmişse yazılır. Yalnızca sıradan imzaların eşleştiği bir öğretici isteği bu ekranda hiç görünmez.
Learning modunda bu ekran boş kalır
Host grubu Learning modundayken istekler öğrenme günlüğüne yazılır ve WAF logu hiç üretilmez. Bu durumda Event Logs ekranı boş görünür; bu, saldırı olmadığı anlamına gelmez.
Logun oluşması için host grubunun Monitor ya da Blocking modunda çalışması gerekir.
Aynı susturma, host grubunun modundan bağımsız olarak Analyze IP listesindeki kaynaklar için de geçerlidir: bu listedeki bir adresten gelen istek, host grubu Blocking modunda olsa bile öğrenme günlüğüne yazılır ve Event Logs'a düşmez.
Log bastırma listeyi etkiler
Log Settings ekranında bir bastırma koşulu tanımlıysa, koşula uyan satırlar dosyaya yazılmaya devam eder ancak bu listede gösterilmez. Aynı dönem için filtresiz üretilen WAF Report çıktısı bu satırları saydığından, iki yüzeyin toplamları farklı olabilir. Rapor bir filtreyle üretildiğinde bastırılan satırlar orada da atlanır.
Dosya düzeni ve saklama
Loglar vService başına, saat başına bir dosyaya yazılır. İki saatten eski dosyalar her saatin beşinci dakikasında sıkıştırılır ve ham hâlleri silinir; okuma sıkıştırılmış dosyaları şeffaf biçimde açar.
Logların ne kadar süre tutulacağı Disk Management ayarlarına bağlıdır: varsayılan olarak 12 aydan eski veriler ve disk doluluğu %90'ı aştığında en eski loglar temizlenir.
Cluster'da davranış
Her cihaz kendi logunu tutar. Ekran iki cihazın loglarını tek listede birleştirir ve tarihe göre sıralar. Logun hangi cihazdan geldiği Source kolonunda görüntülenir; bu kolon cluster kurulumu dışında hiç yer almaz.
Event Logs'a Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden WAF-Protected vServices seçilir.
- TR7 üzerinde tanımlı, WAF koruması etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda Event Logs sekmesine tıklanır.
Sekme, WAF yetkisi bulunmayan kullanıcılarda oluşturulmaz. Tüm WAF korumalı vService'lerin loglarını tek tabloda toplayan Global WAF Event Log ekranı ise Configuration Menu'den açılır ve yetkisi belirli vService'lerle sınırlanmış kullanıcılara gösterilmez.
Logları Listeleme Ekranı
WAF-Protected vServices → Event Logs yolu izlenerek seçili vService'in loglarına ulaşılır. Bu ekran üzerinden loglar filtrelenir, incelenir ve yanlış pozitif olarak değerlendirilen istekler öğretilir.
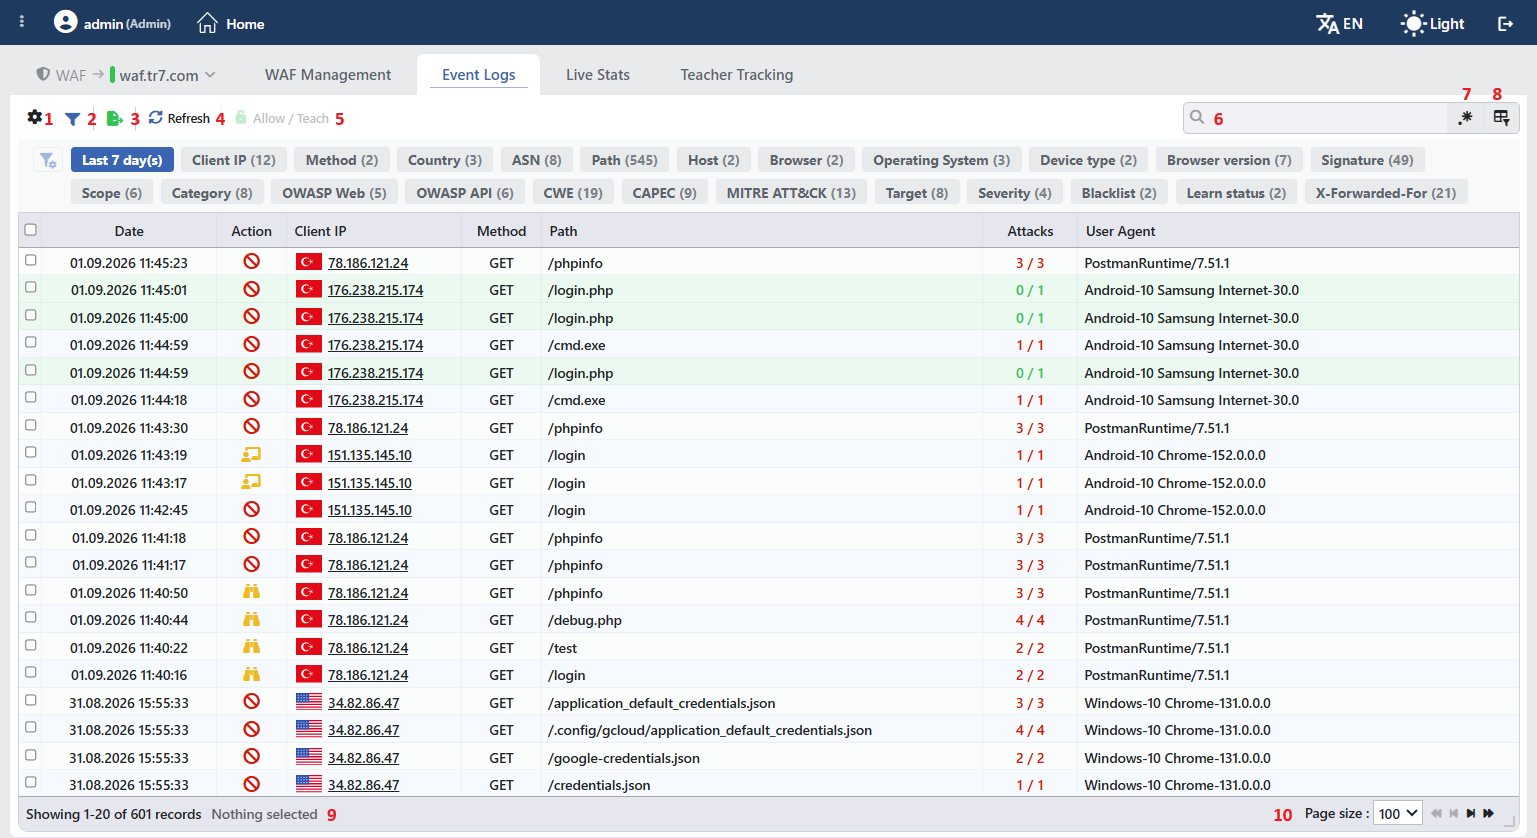 Logları Listeleme Ekranı
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Date | Logun yazıldığı tarih ve saat, DD.MM.YYYY HH:mm:ss biçiminde. |
| Action | WAF'ın verdiği karar, kulvarına göre değişen bir ikonla (Action Değerleri). |
| Client IP | İsteği gönderen istemcinin IP adresi, ülke bayrağıyla birlikte. |
| Method | İsteğin HTTP metodu. |
| Path | İstenen yol; uzun değerler hücrenin üzerine gelindiğinde tam olarak görüntülenir. |
| Attacks | Hâlâ açık saldırı sayısı ile log oluştuğunda tetiklenen imza sayısı (Attacks Kolonu). |
| User Agent | İstemcinin okunabilir biçime çevrilmiş tarayıcı, işletim sistemi ya da istemci bilgisi; ham User-Agent değeri hücrenin üzerine gelindiğinde görüntülenir. |
Aşağıdaki kolonlar varsayılan olarak gizlidir ve kolon seçicisinden eklenir:
| Kolon | Açıklama |
|---|---|
| Severity | Logdaki imzalar arasındaki en yüksek risk puanının seviyesi (Severity Değerleri). |
| Host | İsteğin gönderildiği alan adı. |
| Category | Tetiklenen imzaların saldırı kategorileri. |
| Scopes | Saldırıların yakalandığı istek bölümleri (path, query, header, form, JSON, XML ya da ham gövde). |
| ASN Org | İstemci IP adresinin ait olduğu otonom sistemi işleten kuruluş; ağ bloğu hücrenin üzerine gelindiğinde görüntülenir. |
| X-Forwarded-For | İsteğin X-Forwarded-For başlığında taşınan adresler; başlık yoksa -. |
Cluster kurulumunda tablonun başına logun geldiği cihazı gösteren Source kolonu, global ekranda logun ait olduğu vService'i gösteren vService kolonu eklenir. Kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır; üçüncü tıklamada sıralama kalkar. Attacks kolonu hâlâ açık saldırı sayısına göre sıralanır.
Action Değerleri
Action kolonu metin taşımaz. Kararı, kararın düştüğü kulvara göre değişen bir ikonla gösterir. Kulvar üçtür ve her birinin kendi ikonu ile rengi vardır:
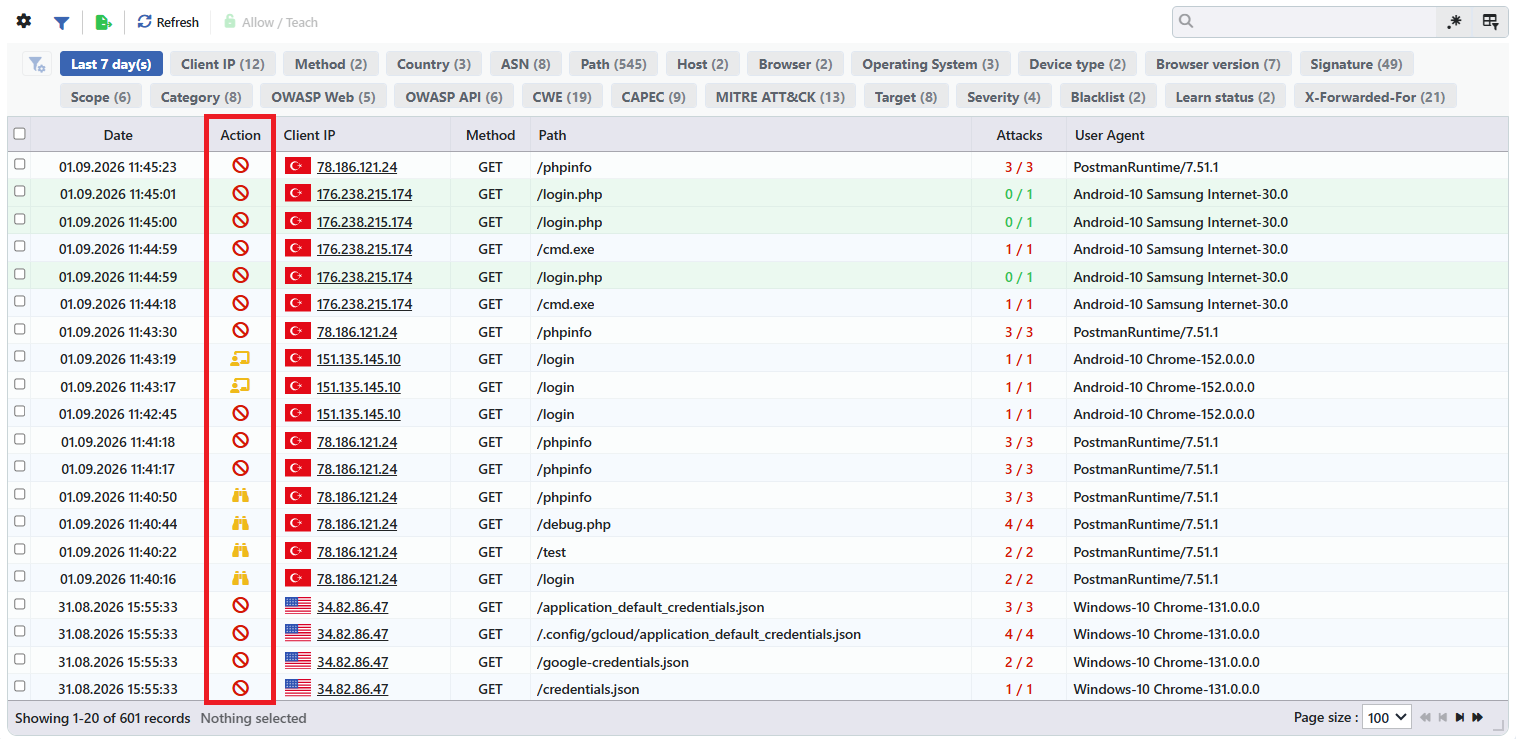 Action Kolonu ve Öğretilmiş Satırlar
| İkon | Kulvar | Anlamı |
|---|---|---|
| Engelleme | İstek WAF tarafından engellendi. | |
| İzleme | İstek geçirildi, saldırı yalnızca kaydedildi. | |
| Öğretici | İstek bir öğretici tarafından tanındığı için geçirildi. |
Öğretici kulvarı izleme kulvarıyla aynı rengi kullanır: ikisinde de istek geçirilmiştir. Ayrımı ikon yapar; öğrenmeyi besleyen bir istek, yalnızca izlenen bir istekten farklı okunur.
İkonun üzerine gelindiğinde kararın tam karşılığı cümle olarak görüntülenir. İzleme kulvarı, isteğin neden geçirildiğine göre iki ayrı cümleye ayrılır:
| Karar | Anlamı |
|---|---|
| Attack blocked | İstek engellendi. |
| Not blocked — Monitor mode | Host grubu Monitor modunda olduğu için istek geçirildi, saldırı yalnızca kaydedildi. |
| Not blocked — Below the blocking threshold | Toplam risk puanı engelleme eşiğinin altında kaldı; tetiklenen imzalar kaydedildi. |
| Not blocked — Teacher matched | İstek öğretici tarafından tanındığı için geçirildi. Öğreticinin adı loga düşmüşse cümlede adıyla birlikte yazar. |
Bir logdaki imzaların tamamı öğretildiğinde satır soluk yeşile döner ve Attacks kolonunun ilk sayısı sıfıra iner. Bu renk kararı değil, geriye kalan işi anlatır: Action ikonu logun oluştuğu andaki kararı göstermeye devam eder, öğretme işlemi geçmişteki kararı değiştirmez. Bir satır tıklanıp önizlemesi açıldığında yeşil ton ile ikonun rengi kalkar, odaklanan satırın kendi vurgusu geçerli olur; satır başındaki kutuyla işaretleme bu renkleri etkilemez.
Kolon dışa aktarımlarda ikon yerine kararın kısa karşılığıyla yazılır; öğretici kulvarında öğreticinin adı biliniyorsa onun adı kullanılır.
Attacks Kolonu
Attacks kolonu iki sayı gösterir. İkinci sayı, log oluştuğu anda tetiklenen imza sayısıdır ve değişmez. Birinci sayı, bugünkü kural setiyle aynı isteğin hâlâ kaç imzayı tetikleyeceğini verir. Hiç saldırı taşımayan bir logda iki sayı yerine - görüntülenir.
Kolonun rengi kalan işi anlatır: hiçbir imza öğretilmemişse kırmızı, bir kısmı öğretilmişse sarı, tamamı öğretilmişse yeşil yazılır. Sayıların üzerine gelindiğinde bu durum cümle olarak da görüntülenir.
Bu nedenle kolon geçmişe dönük olarak değişir: bir imza öğretildikçe eski loglarda da birinci sayı düşer. Değer sıfıra indiğinde, yani logdaki tüm imzalar öğretilmiş olduğunda satır yeşile döner. Sıralama da birinci sayıya, yani hâlâ açık olan saldırı sayısına göre yapılır.
Severity Değerleri
Severity kolonu, logdaki imzalar arasındaki en yüksek risk puanının karşılığını gösterir; isteğin toplam puanını değil. Seviye, puandan eşiklerle türetilir:
| Seviye | Risk puanı |
|---|---|
| Blacklist | 50 ve üzeri |
| Structural | 10 ve üzeri |
| Very High | 8 ve üzeri |
| High | 6 ve üzeri |
| Medium | 4 ve üzeri |
| Low | 2 ve üzeri |
| Very Low | 2'nin altı |
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; yukarıdaki yedi kolon varsayılan olarak açık, altı kolon gizlidir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, filtre şeridini açıp kapatır ve aktif filtre sayısını buton üzerinde rozetle gösterir. Bu ekranda iki ayrı filtre katmanı bulunur: sunucudan hangi logların çekileceğini belirleyen sunucu filtresi ve çekilmiş logları daraltan filtre şeridi.
Export Table
Export Table butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Dışa aktarma varsayılan olarak görünen sayfayı değil, filtrelenmiş ve sıralanmış logların tamamını içerir. Action kolonu dışa aktarımda ikon yerine kararın kısa karşılığıyla yazılır.
Refresh
Refresh butonuna tıklanarak loglar sunucudan yeniden çekilir. Ekran kendiliğinden tazelenmez: açık kalan bir listeye yeni loglar, bu butona tıklanmadan ya da sunucu filtresi değiştirilmeden gelmez. Yükleme sürerken buton pasiftir.
Allow / Teach
Bir veya birden fazla satır seçilip tıklandığında, seçilen isteklerin tetiklediği imzalar öğretilir ve benzer trafik bir daha saldırı sayılmaz. İşlem Are you sure? onayıyla doğrulanır. Yapılan öğretmenin nasıl geri alınacağı için bkz. Öğretmeyi Geri Alma.
Butonun adı seçime göre değişir: yalnızca engellenmiş loglar seçiliyse Allow, yalnızca izlenen ya da öğretici tarafından geçirilmiş loglar seçiliyse Teach, ikisi birlikte seçiliyse Allow / Teach olarak görüntülenir. Hiçbir satır seçilmediğinde ve öğretme sürerken buton pasiftir.
Öğretme, listenin görünen hâli üzerinden yapılır: filtre şeridinde saldırı bazlı bir seçim varsa yalnızca seçime uyan imzalar öğretilir, aynı isteğin dışarıda kalan imzalarına dokunulmaz. Belirli bir imzayı çok sayıda logda öğretmenin en güvenli yolu budur.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır.
Page Information
Getirilen toplam log sayısı ile listede görüntülenen log sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili log sayısı (N selected, seçim yokken Nothing selected). Süzgeç etkinken süzgeç özeti de görüntülenir.
Page Size
Sayfada görüntülenecek maksimum log sayısı seçilir. Varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All. Seçim saklanmaz.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında başlıksız, tek işlemli bir menü açılır. İşlem yalnızca sağ tıklanan loga uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Allow / Teach | Sağ tıklanan logun tetiklediği imzaları öğretir; araç çubuğundaki Allow / Teach butonuyla aynı onay sorusu görüntülenir. Öğretme sürerken işlem pasiftir. |
Sunucu Filtresi
Filtre şeridinin başındaki sabit sekme, sunucudan hangi logların çekileceğini belirler. Bu sekme kapatılamaz, gizlenemez ve yeri değiştirilemez; çekme kapsamını belirlediği için şeridin en başında durur. Başlığında seçili zaman aralığı, gelişmiş filtre tanımlıysa tanımlı koşul grubu sayısıyla birlikte yazar.
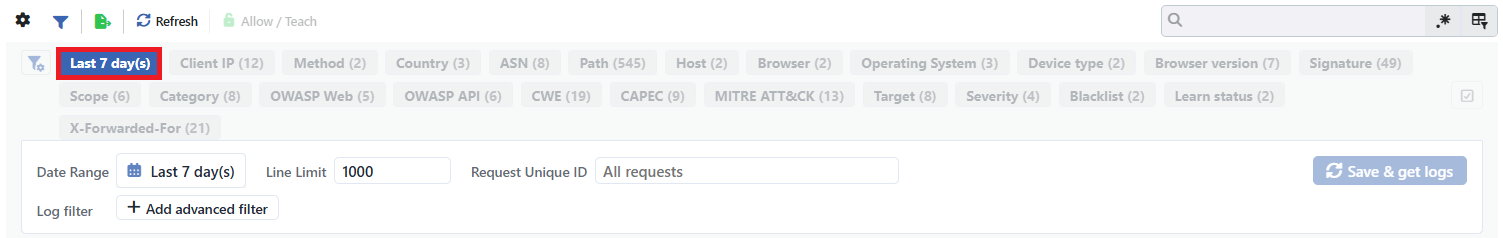 Sunucu Filtresi Sekmesi
INFO
Date Range Varsayılan: Last 7 day(s)
Logların çekileceği zaman aralığı seçilir. Dakika, saat, gün, hafta, ay ve yıl cinsinden göreli bir süre ya da başlangıç ve bitiş tarihi verilebilir; çözünürlük bir dakikadır.
INFO
Line Limit
Sunucudan en fazla kaç logun çekileceği belirlenir. vService ekranında varsayılan değer 1.000, global ekranda 5.000'dir; alana en fazla 20.000 girilebilir. Sınır dışında bir değer girildiğinde alan hata verir ve çekme işlemi başlatılamaz.
Bu sınır sonuç sayısını kısar, taramayı değil: bir filtre tanımlıyken sunucu, sınır dolana kadar geriye doğru okumaya devam eder.
INFO
Request Unique ID
Tek bir isteğin loguna doğrudan ulaşmak için isteğin benzersiz kimliği girilir. Alan boş bırakıldığında tüm istekler listelenir.
INFO
Log Filter
Sunucu tarafında çalışan gelişmiş filtre kurulur. Filtre alanları dört başlık altında toplanır:
| Grup | Alanlar |
|---|---|
| Network | Client IP, Country, City, ASN |
| Request | Method, Host, Path, Query, User Agent, Request header (başlık adı verilerek) |
| WAF | WAF score, Monitor only, Blacklist, Learn status, Severity, Action |
| Taxonomy | Category, CWE, MITRE ATT&CK, CAPEC, OWASP Web, OWASP API, Target, Signature, Attack scope |
Global ekranda Request grubuna, logun hangi vService'e ait olduğunu süzen vService alanı da eklenir.
Karşılaştırma operatörleri eşitlik, liste üyeliği, içerme, başlama, bitme, düzenli ifade, sayısal karşılaştırma, CIDR eşleşmesi ve alanın varlığı olarak sunulur. Ayrı bir "değil" anahtarı yoktur: her operatörün olumsuz karşılığı listede kendi seçeneği olarak yer alır. Metin karşılaştırmaları büyük/küçük harf ayrımı gözetmeden çalışır. Karmaşık koşullar için JSONata ifadesi de yazılabilir.
Koşullar gruplar hâlinde kurulur; grup içindeki koşullar ve gruplar birbirine ayrı ve/veya anahtarlarıyla bağlanır.
Taksonomi, önem derecesi, kapsam ve imza filtreleri saldırı bazlıdır: eşleşmeyen saldırılar logdan çıkarılır, hiçbir saldırısı kalmayan log listeden düşer. Aynı budama, filtrede bir JSONata ifadesi bulunduğunda da uygulanır.
INFO
vService Yalnızca global ekranda
Taramanın hangi vService'lerde yapılacağı seçilir. Varsayılan durumda bütün WAF korumalı vService'ler taranır; bir seçim yapıldığında diğerlerinin log dosyaları hiç açılmaz ve satır sınırının tamamı seçilenlere harcanır.
Bu alan, filtre şeridindeki vService sekmesinden farklıdır: sekme yalnızca çekilmiş satırları süzer, bu alan taramanın kendisini daraltır.
INFO
Save & Get Logs
Sekmedeki bütün alanlar tek bir taslak üzerinde tutulur; yapılan değişiklikler bu butona tıklanana kadar uygulanmaz. Butona tıklandığında zaman aralığı, satır sınırı, istek kimliği ve gelişmiş filtre birlikte kaydedilir ve loglar yeni kapsamla sunucudan yeniden çekilir. Global ekranda seçili vService listesi de aynı işlemde gönderilir.
Buton yalnızca taslakta bir değişiklik varken etkinleşir; hiçbir alan değiştirilmediğinde pasif kalır. Zaman aralığı geçersizse ya da satır sınırı izin verilen aralığın dışındaysa buton yine pasif olur ve hatalı alan kırmızı gösterilir. Hatalı değer sessizce düzeltilmez, çekme işlemi engellenir.
Sekme kaydedilmeden kapatıldığında taslak korunmaz: sekme her açılışta yürürlükteki kapsamla yeniden kurulur. Kapsamı değiştirmeden listeyi tazelemek için araç çubuğundaki Refresh kullanılır.
Filtre Şeridi
Sunucudan çekilen loglar, tablonun üstündeki şeritten daraltılır. Şeritteki her sekme bir alanı temsil eder; sekme başlığındaki parantez içi sayı o alanda kaç farklı değer görüldüğünü verir.
Sekme açıldığında listelenen değerlerin yanındaki sayı, sekmenin kapsamına göre farklı şey sayar: kapsamı Log olan sekmelerde değerin kaç logda geçtiğini, kapsamı Saldırı olan sekmelerde ise kaç saldırıda geçtiğini gösterir. Üç imza tetikleyen tek bir log, ilgili taksonomi değerine üç ekler. Değerler bu sayıya göre büyükten küçüğe sıralanır ve listede önce ilk 60 değer gösterilir, aşağı kaydırıldıkça liste büyür.
Aranan değer, tablonun sağ üstündeki arama kutusuna yazılarak bulunur; bu kutu aynı anda tablo satırlarını da süzer. Bir değerin sayısı başka sekmelerdeki seçimler yüzünden sıfıra inse bile değer listede kalır.
Filtrelenebilir Bilgiler
Şeritte sunulan sekmeler ve içerdikleri bilgiler aşağıda listelenir. Kapsam kolonu, seçimin logun tamamına mı yoksa logdaki tek bir saldırıya mı uygulandığını gösterir.
| Sekme | Açıklama | Kapsam |
|---|---|---|
| Client IP | İsteği gönderen istemcinin IP adresi. Değerler ülke bayrağı ve IP bilgisi kartıyla birlikte listelenir. | Log |
| Method | İsteğin HTTP metodu. | Log |
| Country | İstemci IP adresinin çözümlendiği ülke; bayrak ve ülke adıyla listelenir. | Log |
| IP Tags | İstemci IP adresine uyan IP Tags etiketleri; etiketsiz adresler No Tags seçeneğinde toplanır. | Log |
| ASN | İstemci IP adresinin ait olduğu otonom sistem numarası. Numaranın yanında operatörün adı da gösterilir. | Log |
| Path | İsteğin yol bilgisi. | Log |
| Host | İsteğin gönderildiği alan adı. | Log |
| User Agent | İstemcinin gönderdiği User-Agent başlığı; okunabilir biçime çevrilerek listelenir, ham değer açıklama satırında kalır. Varsayılan olarak gizlidir. | Log |
| Browser | User-Agent başlığından çıkarılan tarayıcı adı. | Log |
| Operating System | User-Agent başlığından çıkarılan işletim sistemi. | Log |
| Device Type | User-Agent başlığından çıkarılan cihaz türü. | Log |
| Browser Version | User-Agent başlığından çıkarılan tarayıcı sürümü. | Log |
| Protocol | İsteğin taşındığı protokol. Varsayılan olarak gizlidir. | Log |
| Signature | Saldırıyı yakalayan imza. Değerler imza adıyla listelenir, imzanın açıklaması da girdinin altında görünür. | Saldırı |
| Scope | Saldırının yakalandığı istek bölümü: path, query, header, form, JSON, XML ya da ham gövde. | Saldırı |
| Category | İmzanın saldırı kategorisi. Yapısal denetim ve IP itibar kuralları da kendi kategorileriyle bu sekmede yer alır. | Saldırı |
| OWASP Web | İmzanın OWASP Top 10 Web listesindeki karşılığı. | Saldırı |
| OWASP API | İmzanın OWASP Top 10 API listesindeki karşılığı. | Saldırı |
| CWE | İmzanın CWE zayıflık kodları. | Saldırı |
| CAPEC | İmzanın CAPEC saldırı deseni kodları. | Saldırı |
| MITRE ATT&CK | İmzanın MITRE ATT&CK teknikleri. Saldırı anına ve saldırı sonrasına ait teknikler tek sekmede toplanır. | Saldırı |
| Target | İmzanın hedef aldığı teknoloji ya da bileşen. | Saldırı |
| Severity | Saldırının puanından türetilen önem seviyesi. Değerler tablodaki renk koduyla listelenir. | Saldırı |
| Blacklist | İstemci IP adresinin kara listede olup olmadığı. Değer logdan okunmaz, o anki IP itibar yapılandırmasına göre hesaplanır. | Log |
| Learn Status | Logdaki imzaların öğretilme durumu: tamamı öğretilmiş, bir kısmı öğretilmiş ve hiç öğretilmemiş loglar ayrı ayrı listelenir. Saldırısı kalmamış loglar öğretilmiş sayılır. | Log |
| X-Forwarded-For | İsteğin X-Forwarded-For başlığında taşınan istemci IP adresi. Başlık yoksa log bu sekmede değer üretmez. | Log |
User Agent ile Protocol sekmeleri varsayılan olarak gizlidir ve sekme yöneticisinden eklenir. Global ekranda listenin başına, logun hangi vService'e ait olduğunu gösteren vService sekmesi gelir.
Method, Country, User Agent, Browser, Operating System, Device Type, Browser Version, Protocol ve Blacklist sekmelerinde tek bir değer seçilir; kalan sekmelerde birden çok değer birlikte işaretlenebilir.
Seçimlerin Birleşmesi
Aynı sekme içindeki seçimler birbirine veya, farklı sekmelerdeki seçimler birbirine ve ile bağlanır. Sayılar seçim yapıldıkça yeniden hesaplanır; bir sekmenin sayıları, diğer sekmelerde daraltılmış log kümesini yansıtır.
Kapsamı Saldırı olan sekmelerde seçim, logun saldırı listesini de budar: eşleşmeyen saldırılar logdan çıkarılır ve hiçbir saldırısı kalmayan log listeden düşer. Bu nedenle önizlemede yalnızca seçime uyan saldırılar görünür.
Sekmelerin görünürlüğü, sırası ve üzerlerindeki seçimler kullanıcı bazında saklanır; zaman aralığı, satır sınırı, istek kimliği ve gelişmiş filtre de aynı biçimde korunur. Bu ayarlar vService ekranı ile global ekran için ayrı ayrı tutulur, biri diğerini etkilemez.
Seçilen Logun Önizlemesi
Listede bir logun üzerine tıklandığında ekranın sağ tarafında önizleme penceresi açılır. Başlıkta kararın ikonu ve kararın kendisi (Attack blocked, Not blocked — Teacher matched gibi), altında isteğin benzersiz kimliği ve kopyalama ikonu, sağ üstte ise öğretme butonu bulunur.
| İşlem | Ne yapar |
|---|---|
| Kopyalama ikonu | Başlığın altındaki benzersiz istek kimliğini panoya kopyalar; kimlik, sunucu filtresindeki Request Unique ID alanında aynı logu bulmak için kullanılır. |
| Allow / Teach | Önizlenen logun saldırılarını tek işlemde öğretir; ayrıntısı aşağıdadır. |
Pencerede üç sekme bulunur; en son bakılan sekme kullanıcı bazında hatırlanır:
Summary
Logun taksonomi dağılımını ve saldırgan, istek, imza ve taksonomi özetini gösterir.
Attacks
Logdaki saldırıları listeler; seçili saldırının kural, imza, eşleşme ve öğretme önerisi ayrıntılarını gösterir.
Request & Location
İsteğin kendisini (host grubu, path, başlıklar, gövde) ve saldırganın ağ ve konum bilgisini gösterir.
Başlıktaki Allow / Teach Butonu
Pencerenin sağ üst köşesindeki buton, önizlenen logun saldırılarını tek işlemde öğretir. Filtre şeridinde saldırı bazlı bir seçim varsa yalnızca seçime uyan saldırılar öğretilir; böyle bir seçim yoksa logun tamamı öğretilir. Butonun adı logun kararına göre değişir: engellenmiş bir logda Allow, izlenen ya da öğretici tarafından geçirilmiş bir logda Teach olarak görünür.
Butona tıklandığında önce onay istenir. Onaylandığında logdaki tüm saldırılar için kural değişiklikleri hesaplanır ve doğrudan uygulanır; değişikliklerin önizlemesi gösterilmez, ayrıca bir kaydetme adımı yoktur. İşlem kural setinin büyüklüğüne göre sürebilir ve tamamlanana kadar buton pasif kalır.
Öğretme bittiğinde listedeki satırın Attacks kolonunun ilk sayısı düşer; logdaki bütün imzalar öğretilmişse satır yeşile döner. Yalnızca belirli saldırıların öğretilmesi isteniyorsa Attacks sekmesindeki seçim kullanılır.
Summary Sekmesi
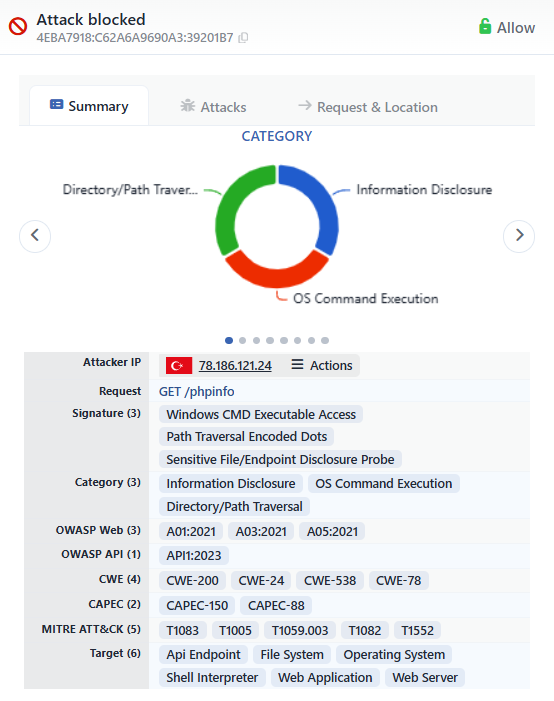 Önizleme - Summary Sekmesi
Logun taksonomi özetini verir. Üstteki halka grafik bir boyutun dağılımını gösterir; boyutlar arasında grafiğin iki yanındaki oklarla ya da altındaki noktalarla gezinilir ve seçilen boyutun adı grafiğin üstünde yazar. Boyutlar sırasıyla Category, OWASP Web, OWASP API, CWE, CAPEC, MITRE ATT&CK, Target ve Signature'dır; seçim kullanıcı bazında saklanır. Tablo satırlarının aksine değer taşımayan bir boyut listeden düşmez, aynı boyutta veri yok göstergesiyle kalır.
Grafiğin altında logun özeti sırasıyla listelenir:
| Bilgi | Açıklama |
|---|---|
| Attacker IP | İsteği gönderen kaynak adres, ülke bayrağıyla birlikte. Yanındaki Actions menüsünden adres kara ya da beyaz listeye alınır. |
| Request | İsteğin özeti: HTTP metodu ve path (ör. GET /application_default_credentials.json). Tam path ipucunda görüntülenir. |
| Signature | İsteğin tetiklediği imzaların adları. Başlıktaki sayı, kaç farklı imzanın tetiklendiğini verir. |
| Category | Tetiklenen imzaların saldırı kategorisi karşılıkları (ör. Arbitrary File Read). |
| OWASP Web | İmzaların OWASP Top 10 Web listesindeki karşılıkları (ör. A01:2021). |
| OWASP API | İmzaların OWASP Top 10 API listesindeki karşılıkları. |
| CWE | İmzaların CWE zayıflık kodları (ör. CWE-219). |
| CAPEC | İmzaların CAPEC saldırı deseni kodları. |
| MITRE ATT&CK | İmzaların MITRE ATT&CK teknik kodları (ör. T1005). |
| Target | İmzaların hedef aldığı teknoloji ya da bileşen (ör. File System). |
Her taksonomi başlığının yanındaki sayı, o alanda kaç farklı değer bulunduğunu belirtir. Değer taşımayan başlıklar listelenmez; bu nedenle logda karşılığı olmayan taksonomiler pencerede hiç görünmez.
Attacker IP üzerindeki Actions menüsü
Attacker IP satırındaki Actions menüsü, kaynak adres üzerinde doğrudan işlem yapılmasını sağlar. Menü iki kapsamda çalışır ve her seçenek yanında kapsamını yazar:
- Servis kapsamı: seçenekler vService'in adıyla birlikte görüntülenir (Add to Blacklist ve Add to Whitelist, parantez içinde vService adı). Adres yalnızca bu vService için kara listeye alınır ya da kara liste dışında tutulur. Servis dışı bırakma, adres cihaz genelindeki listede olsa bile bu vService'te trafiğin geçmesini sağlar; servisin okuduğu bütün kara liste kaynaklarının önüne geçer.
- Genel kapsam: seçenekler IP Intelligence notuyla görüntülenir. Adres cihaz genelindeki IP Intelligence & Reputation kara ya da beyaz listesine eklenir ve tüm vService'leri etkiler.
Menüdeki seçenekler adresin o anki durumuna göre değişir: listede olmayan bir adres için ekleme, elle eklenmiş bir adres için listeden çıkarma seçeneği görüntülenir. Dış kaynaklardan gelen kara liste kayıtları bu menüden çıkarılamaz; bunun yerine beyaz listeye ekleme sunulur, çünkü kullanıcı listesi dış kaynak listesinden önce okunur.
Her seçenek canlı yapılandırmayı değiştirdiği için onay ister; onay penceresinde adres ve biliniyorsa ülkesi yazar.
Adresin kendisine tıklandığında, adresin itibar bilgilerini gösteren bilgi penceresi açılır. Kara listedeki adresler ayrı bir renkle yazılır ve yanlarına Blacklist IP etiketi eklenir; renk, kaydın cihaz genelindeki listeden mi yoksa yalnızca bu vService'in listesinden mi geldiğine göre değişir.
Attacks Sekmesi
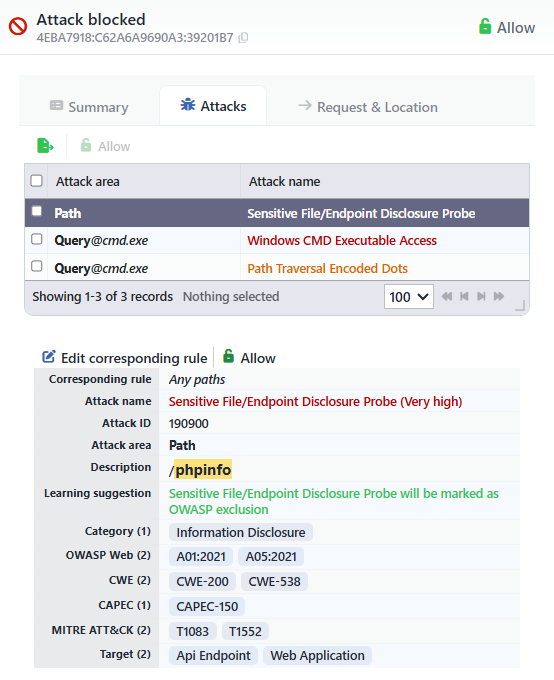 Önizleme - Attacks Sekmesi
Logdaki saldırılar üstteki tabloda iki kolonla listelenir: Attack Area saldırının isteğin hangi bölümünde yakalandığını (path, query, header, form, JSON, XML ya da ham gövde), Attack Name ise tetiklenen imzanın adını gösterir. Saldırı bir parametre üzerinde yakalandıysa alan adının yanına @parametre eki gelir.
Kural setinde yapılacak bir değişiklik kalmamış saldırılar yeşil, açık olanlar kendi önem derecesinin rengiyle yazılır. Yeşil renk yalnızca öğretilmiş olmayı anlatmaz: imza için öneri üretilemeyen durumlar da aynı renge düşer. Odaklanan satırda renk uygulanmaz.
Sekme açıldığında ilk saldırı otomatik olarak seçilir. Tablonun üstündeki Allow ya da Teach butonu, satır başındaki kutularla işaretlenen saldırıları öğretir; hiçbir satır işaretlenmediğinde pasiftir. İşaretleme tüm saldırıları kapsıyorsa işlem, logun tamamının öğretilmesiyle aynı sonucu verir.
Tablonun altında seçili saldırının ayrıntıları sırasıyla listelenir:
| Bilgi | Açıklama |
|---|---|
| Corresponding Rule | Saldırının eşleştiği sayfa tipi kuralı. Hiçbir desene uymayan isteklerde varsayılan Any Paths kuralı görüntülenir. Eşleşen denetim alanı bir parametreye bağlıysa kuralın altında parametrenin adı da yazar. |
| Attack Name | Tetiklenen imzanın adı ve parantez içinde önem derecesi (ör. GCP Credentials File Access (Very high)). Kural setinde yapılacak değişiklik kalmamışsa yeşil yazılır. |
| Attack ID | İmzanın kimlik numarası. Signature & Rule Library ekranında bu numarayla aranır. |
| Attack Area | Saldırının yakalandığı denetim alanı; parametre üzerinde yakalanan saldırılarda alan adının yanına @parametre eki gelir. |
| Argument | Saldırının yakalandığı parametre adı. Yalnızca alan bazlı yakalamalarda görüntülenir. |
| Description | İstek içinde imzayla eşleşen bölüm. Eşleşen kısım vurgulanarak gösterilir; ayrıntılı log kapalıysa bunun yerine Detailed log disabled yazar. |
| Learning Suggestion | Öğretme işleminin ne yapacağını önceden bildirir: imzanın OWASP istisnasına alınması, bir listeye ekleme ya da çıkarma, kuralın güncellenmesi, denetimin kapatılması ya da adresin kara liste istisnasına eklenmesi. Yapılacak bir değişiklik kalmamışsa Already learned yazar. Satırın altında ayrıca yeni bir kural ya da yeni bir denetim alanı oluşacağını bildiren bilgi rozetleri görünebilir. |
| Category | Seçili saldırının saldırı kategorisi karşılıkları. |
| OWASP Web | Seçili saldırının OWASP Top 10 Web listesindeki karşılıkları. |
| OWASP API | Seçili saldırının OWASP Top 10 API listesindeki karşılıkları. |
| CWE | Seçili saldırının CWE zayıflık kodları. |
| CAPEC | Seçili saldırının CAPEC saldırı deseni kodları. |
| MITRE ATT&CK | Seçili saldırının MITRE ATT&CK teknik kodları. |
| Target | Seçili saldırının hedef aldığı teknoloji ya da bileşenler. |
Her başlığın yanındaki sayı, o alanda kaç değer bulunduğunu verir. Bu yedi taksonomi satırı yalnızca seçili saldırıyı anlatır; Summary sekmesindeki aynı adlı satırlar ise logun tamamını özetler. Değer taşımayan başlıklar burada da listelenmez.
Ayrıntı bloğunun üstünde iki buton bulunur:
INFO
Edit Corresponding Rule
Saldırının eşleştiği kuralın düzenleme formunu açar; düzeltme öğretme yerine doğrudan kural üzerinden yapılır. Form, Corresponding Rule satırında yazan kuralla aynı host grubuna ve kurala açılır.
Hangi formun açılacağı saldırının yakalandığı alana bağlıdır. Saldırı yolda yakalandıysa kuralın kendi düzenleme formu, diğer alanlarda yakalandıysa o alana ait denetim alanı formu açılır. Kuralda o alan için henüz bir tanım yoksa ekleme formu, saldırının alanı önceden seçilmiş olarak açılır; saldırının parametresi forma taşınmaz, form tüm parametreleri kapsayacak biçimde gelir.
Öğretme önerisi üretilemeyen saldırılarda buton pasiftir.
INFO
Allow / Teach
Yalnızca seçili saldırıyı öğretir; aynı logdaki diğer saldırılara dokunmaz. Butonun adı, tıpkı pencere başlığındaki butonda olduğu gibi logun kararına göre Allow ya da Teach olur.
Öğretme hiçbir değişiklik üretmeyecekse buton pasiftir. Bu durumda Learning Suggestion satırı Already learned yazar: saldırı zaten öğretilmiştir ya da kural setinde karşılık gelen bir değişiklik yoktur.
Request & Location Sekmesi
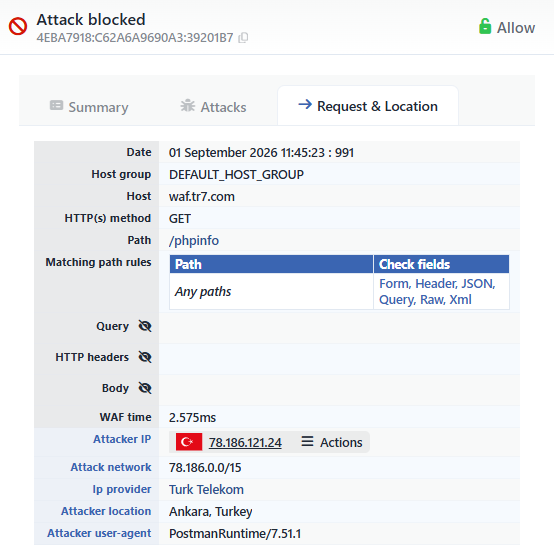 Önizleme - Request & Location Sekmesi
İsteğin kendisini ve saldırganın kimliğini gösterir. Alanlar sırasıyla:
| Bilgi | Açıklama |
|---|---|
| Date | İsteğin işlendiği tarih ve saat (milisaniye bilgisiyle). |
| Host Group | İsteğin Host başlığına göre düştüğü Virtual Host Groups grubu. Kural seti ve çalışma modu bu gruptan gelir. |
| Host | İstekteki Host başlığı. |
| HTTP(s) Method | İsteğin HTTP metodu. |
| Path | İstenen adres. Tam değer ipucunda görüntülenir. |
| Matching Path Rules | İsteğin eşleştiği sayfa tipi kuralları; her satırda kuralın path deseni ile o kuralda tanımlı denetim alanları (Check Fields) yer alır. Eşleşme yoksa satır listelenmez. |
| Query | İsteğin sorgu parametreleri, ad ve değer olarak çözümlenmiş biçimde. Varsayılan olarak gizlidir. |
| HTTP Headers | İsteğin başlıkları, ad ve değer listesi olarak. Varsayılan olarak gizlidir. |
| Body | İstek gövdesi. Yalnızca gövde kaydedilmişse listelenir ve varsayılan olarak gizlidir. Gövde yalnızca 2 KB'a kadar loga yazılır; daha büyük gövdeler hiç kaydedilmez. |
| WAF Time | WAF denetiminin bu istek için harcadığı süre. |
| Monitor Mode | İstek Monitor modunda değerlendirildiyse görüntülenir; diğer durumlarda listelenmez. |
| Teacher | İstek öğretici tarafından tanındıysa görüntülenir; diğer durumlarda listelenmez. |
| Attacker IP | Kaynak adres. Yanındaki Actions menüsünden kara ya da beyaz liste işlemleri yapılır. |
| Attack Network | Kaynak adresin ait olduğu ağ bloğu (ör. 34.80.0.0/12). |
| Ip Provider | Ağ bloğunu işleten kuruluş (ör. Google LLC). İpucunda ağ bilgisi görüntülenir. |
| Attacker Location | Kaynak adresin coğrafi konumu (şehir ve ülke). Yerel ağdan gelen adreslerde konum yerine yerel ağ bilgisi yazar. |
| Attacker User-Agent | İsteği gönderen istemcinin tarayıcı, cihaz türü ve işletim sistemi bilgisi. Çözümlenemeyen istemcilerde ham User-Agent değeri yazar. |
Son beş alan, isteğin kendisinden değil saldırganın kimliğinden söz ettiği için ayrı bir renkle görüntülenir.
Query, HTTP Headers ve Body alanları varsayılan olarak gizlidir; her birinin başlığındaki göz ikonuyla açılır. Değer taşımayan alanların bir kısmı hiç listelenmez (Matching Path Rules, Query, HTTP Headers, Body, Monitor Mode, Teacher); kalan alanlar boş olduklarında - ile görüntülenir.
Kaynak adres üzerinden işlemler
Bu sekmedeki Attacker IP alanı, Summary sekmesindekiyle aynı Actions menüsünü taşır: adres yalnızca bu vService için ya da cihaz genelindeki IP Intelligence & Reputation listeleri için kara listeye veya beyaz listeye alınır. Ayrıntısı Attacker IP üzerindeki Actions menüsü bölümündedir.
Öğretmeyi Geri Alma
Event Logs ekranında öğretmeyi geri alan bir işlem bulunmaz. Allow / Teach ile yapılan her öğretme, vService'in işlem kaydına kaynağı WAF logs olan bir öğrenme kaydı olarak yazılır ve geri alma bu kayıt üzerinden yapılır. Bunun için vService ekranında Dashboard ya da WAF Management sekmesine geçilir; sağdaki WAF - WAAP Data Flow Panel'in Log sekmesinde ilgili kaydın altındaki Revert Learning butonuna tıklanır. Panel Event Logs sekmesinde görüntülenmez.
Adımlar, onay penceresindeki notlar ve yetki koşulları için bkz. Öğrenmeyi Geri Alma.
Kapsam ve Sınırlar
INFO
- Ekran kendiliğinden tazelenmez. Liste açılışta, Refresh ile ve sunucu filtresi değiştirildiğinde çekilir; zamana bağlı otomatik yenileme yoktur. Sekme değiştirildiğinde çekilmiş loglar ve filtre durumu korunur, vService değiştirildiğinde sıfırlanır.
- Satır sınırı ve cluster. Line Limit sunucudan dönecek log sayısını sınırlar. Cluster kurulumunda iki cihazın logları birleştirildiği için listede görüntülenen satır sayısı bu değerin üzerine çıkabilir. Loglar iki cihazda ayrı tutulduğundan, bir cihaza erişilemediğinde yalnızca diğerinin logları listelenir.
- Yetki. Ekranın açılması WAF yetkisi gerektirir. Global ekran, yetkisi belirli vService'lerle sınırlanmış kullanıcılara kapalıdır. Öğretme işlemi ayrıca değişiklik yetkisi ister ve her çağrıda onay istenir.
