Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Gateway Mode, Kurum Servislerinin ağ geçidinin TR7 olduğu yerleşimdir (sunucunun varsayılan ağ geçidi TR7'deki bir adres; Kurum Servisinde SNAT alanı Use Client IP). TR7 sunucuya kendi adresiyle değil, istemcinin gerçek IP adresiyle bağlanır; sunucunun yanıtı ağ geçidi üzerinden yine TR7'ye döner.
Sunucu, karşısında yük dengeleyiciyi değil istemcinin kendisini görür: loglar, erişim listeleri ve IP tabanlı kurallar uygulamada hiçbir değişiklik gerekmeden gerçek adresle çalışır. İstemci adresini bir başlıkla taşımanın mümkün olmadığı ve Proxy Protocol'ü desteklemeyen TCP uygulamalarında bile kaynak adres uçtan uca korunur. İstek de yanıt da TR7'nin üzerinden geçtiği için bu yerleşim sektörde inline ya da transparent yerleşim olarak da anılır.
Bu sayfa ağ yerleşimini anlatır
AGS modülündeki Gateway Mode alanı farklı bir kavramdır: bir vService'in erişim kapısı olarak çalışma modunu (Standalone Application, Portal, Portal Application) belirler. Ayrıntısı için bkz. AGS - AAM › Flowchart.
HTTP mi, TCP mi?
HTTP vService'lerde istemci adresinin Kurum Servisine iletilmesi için öncelikle X-Forwarded-For başlığı, HTTP ve L7 TCP vService'lerde Kurum Servisinin desteklediği durumda Proxy Protocol kullanılmalıdır; bu iki yöntem ağ tasarımına dokunmadan istemci adresini sunucuya iletir. Gateway Mode daha çok L7 TCP vService'lerde, yani istemci adresinin başlıkla taşınamadığı ve uygulamanın Proxy Protocol'ü desteklemediği durumlarda tercih edilir.
 Gateway Mode
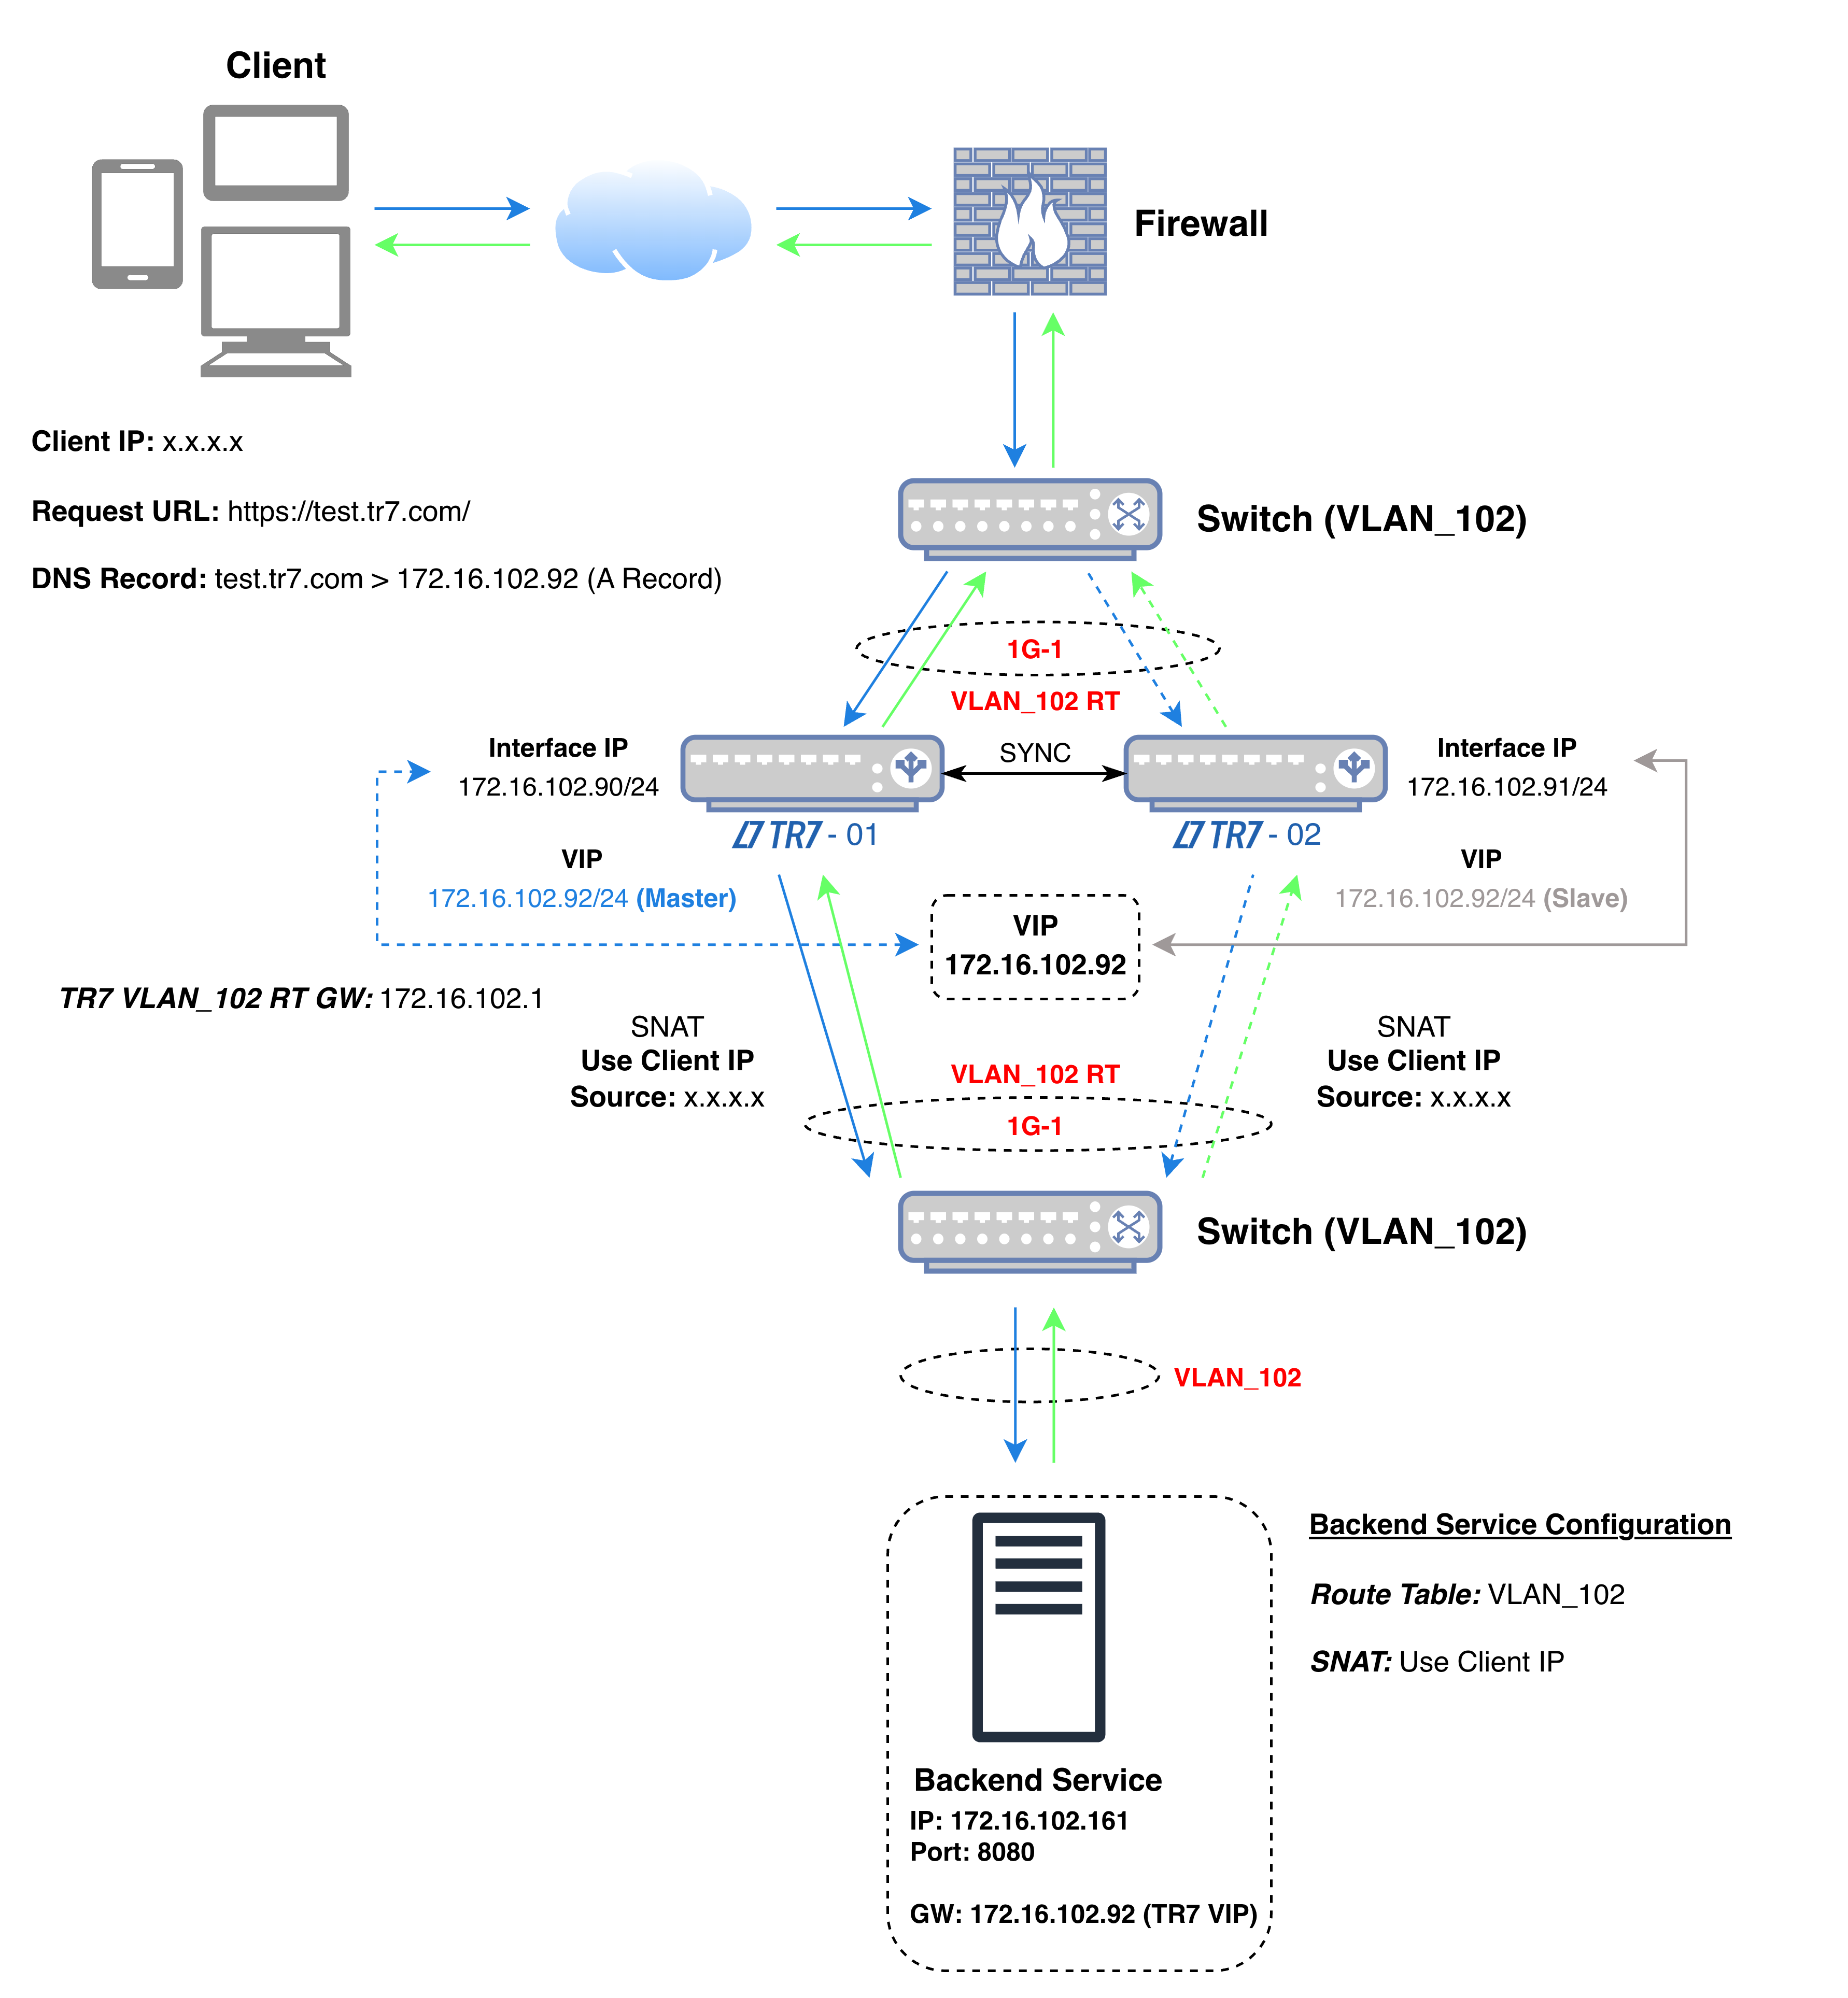
Şema trafiğin akışını gösterir: istemcinin bağlandığı VIP, TR7 ve Kurum Servisi aynı arayüzde (şemada 1G-1) ve aynı ağdadır; istemci ise başka bir ağdan gelir (şemada x.x.x.x). Kurum Servisinin varsayılan ağ geçidi TR7'nin bu ağdaki VIP adresidir (172.16.102.92).
Şemadaki örnekte TR7, Kurum Servisine kendi adresiyle değil istemcinin adresiyle (x.x.x.x) bağlanır; hangi cihaz etkin olursa olsun Kurum Servisi bağlantının kaynağı olarak istemcinin adresini görür. Kurum Servisi yanıtı istemcinin adresine gönderir; bu adres kendi ağında olmadığı için paket ağ geçidine, yani TR7'ye ulaşır. Sağlık denetimi istemci adresiyle değil, Kurum Servisinin route tablosundaki TR7 adresiyle yapılır: şemadaki örnekte etkin cihaz 172.16.102.90, diğer cihaz 172.16.102.91 adresini kullanır. Bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının dört adımında paketlerin kaynak ve hedef bilgileri şöyledir:
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | x.x.x.x (İstemci IP) | Rastgele | 172.16.102.92 (VIP) | 443 |
| 2 | TR7 → Kurum Servisi | x.x.x.x (İstemci IP) | Rastgele | 172.16.102.161 | 8080 |
| 3 | Kurum Servisi → TR7 | 172.16.102.161 | 8080 | x.x.x.x (İstemci IP), ağ geçidi 172.16.102.92 üzerinden | 2. adımın kaynak portu |
| 4 | TR7 → İstemci | 172.16.102.92 (VIP) | 443 | x.x.x.x (İstemci IP) | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
2. adımda paketin kaynağı TR7'nin değil istemcinin adresidir; 3. adımda Kurum Servisi yanıtı bu adrese gönderir ve paket ağ geçidi olan TR7'ye teslim edilir. VIP diğer cihaza geçtiğinde ağ geçidi adresi de onunla geçer; tablodaki adresler değişmez.
| Kaynak adres çevirili yerleşimler | Gateway Mode ile |
|---|---|
| Sunucu, bağlantının kaynağı olarak TR7'nin adresini görür. | Sunucu, bağlantının kaynağı olarak gerçek istemci IP adresini görür. |
| İstemci adresi bir başlıkla ya da Proxy Protocol ile taşınır; uygulamanın bunu okuması gerekir. | Adres bağlantının kendisinde taşınır; uygulamada ek ayar gerekmez, sunucuda yalnızca ağ geçidi TR7 yapılır. |
| Başlık taşıyamayan TCP uygulamalarında istemci adresi, yalnızca uygulama Proxy Protocol'ü destekliyorsa sunucuya ulaşır. | HTTP ve L7 TCP vService'lerde uygulama protokolü ne olursa olsun kaynak adres korunur. |
| Sunucudaki IP tabanlı erişim listeleri ve hız sınırları tek bir adresi, TR7'yi görür. | Sunucudaki IP tabanlı kurallar her istemciyi ayrı ayrı tanır. |
İstemci adresi korunurken TR7'nin yeteneklerinden vazgeçilmez: bağlantı yine TR7'de sonlanır, istek ve yanıt aynı cihazdan geçer, vService tipinin sunduğu denetim ve dağıtım özellikleri kullanılmaya devam eder.
İstemci adresini başlıkla taşımanın mümkün olmadığı ve Proxy Protocol'ü desteklemeyen TCP uygulamalarında sunucu, bağlantının gerçek kaynağını görmeye devam eder.
Sunucu loglarında ve uygulama kayıtlarında gerçek istemci IP adresinin bulunması gerekiyorsa adres, ek bir alan ya da başlık olmadan doğrudan kaydedilir.
IP tabanlı yetkilendirme yapan ya da yapılandırması değiştirilemeyen uygulamalar, yük dengeleyicinin arkasına alındığında da aynı biçimde çalışır.
Bu yerleşimin gerektirdikleri
Sunucunun ağ geçidi değiştirilemiyorsa
Bu yerleşim, Kurum Servisinin varsayılan ağ geçidinin TR7 olmasına dayanır. Sunucu tarafında ağ geçidinin değiştirilmesi istenmiyorsa aynı sonuç Gateway Mode - Spoofing ile, sunucuya dokunulmadan elde edilir.