
Smarter by Design.Simpler for Business
Add Route Table (Standalone)
Add Route Table Nedir?
Add Route Table, TR7 üzerinde izole ağ alanları oluşturmak için kullanılan temel yapılandırma birimidir. Her route tablosu; kendi arayüzlerine, IP adreslerine, routing kurallarına ve ağ yapılandırmasına sahip bağımsız bir ağ alanı tanımlar. Bu yapı, VRF (Virtual Routing and Forwarding) konseptine benzer şekilde çalışır; sistem düzeyinde her route tablosu, kendi ağ yığınıyla çalışan ayrı bir alan olarak oluşturulur.
TR7 varsayılan olarak DEFAULT route tablosu ile gelir; bu tablo (dahili id 1, tablo numarası 1) her zaman mevcuttur ve silinemez. Ek route tabloları oluşturularak farklı trafik türleri, güvenlik gereksinimleri veya müşteri ortamları birbirinden izole edilebilir. Her yeni tabloya 2'den başlayan boştaki en küçük tablo numarası atanır; arayüz listesinin Route table kolonunda tablo, numara ad biçiminde (ör. 2 RT_DMZ) gösterilir; form seçicilerinde yalnızca ad görünür.
Route tabloları arasındaki temel izolasyon özellikleri:
| Özellik | Davranış |
|---|---|
| Arayüzler | Her route tablosu kendi arayüzlerine sahiptir |
| IP Adresleri | IP adresleri belirli bir route tablosuna aittir; IP çakışması denetimi tablo içinde yapılır |
| Routing Kuralları | Her tablo kendi routing kararlarını bağımsız alır |
| Statik Route'lar | Tabloya özgü statik route ve varsayılan ağ geçidi tanımları yapılabilir |
| DNS | Her tablo kendi DNS sunucularına sahip olabilir; tanımlanmadığında DEFAULT tablosunun DNS ayarları devralınır |
| Dinamik Routing | Her tablo bağımsız dinamik routing protokolü (FRR) çalıştırabilir |
İzole Alan
VRF benzeri
Kendi arayüz, IP ve routing kurallarına sahip bağımsız ağ alanı
Multi-Tenant
Çakışmasız IP
Farklı tablolar aynı IP aralıklarını kullanabilir
Dinamik Routing
BGP · OSPF · …
Her tablo bağımsız dinamik routing protokolü çalıştırır
Segmentasyon
Güvenlik zonları
DMZ, iç ağ ve yönetim trafiği ayrıştırılır
Route tabloları hakkında genel bilgi ve listeleme ekranı için Route Tables sayfasına bakın.
Add Route Table Neden Önemli?
Modern ağ mimarilerinde trafik izolasyonu, güvenlik segmentasyonu ve çoklu müşteri (multi-tenant) desteği kritik gereksinimlerdir. Route tabloları, bu gereksinimleri TR7 üzerinde karşılamanın temel yoludur.
- Trafik İzolasyonu: Farklı route tablolarındaki trafik birbirinden tamamen izole çalışır; bir tablodaki routing kararları diğer tabloları etkilemez. Böylece farklı güvenlik seviyelerindeki trafik aynı fiziksel cihaz üzerinde güvenle yönetilir.
- Multi-Tenant Ortamlar: Birden fazla müşteriye hizmet veren ortamlarda her müşteri için ayrı route tablosu oluşturularak IP çakışması riski ortadan kalkar. Farklı müşteriler aynı IP aralıklarını kullanabilir; çünkü her route tablosu kendi ağ alanını tanımlar.
- Güvenlik Segmentasyonu: DMZ, iç ağ ve yönetim trafiği gibi farklı güvenlik zonları için ayrı route tabloları kullanılarak güvenlik politikaları daha etkin uygulanır.
- Dinamik Routing Desteği: Her route tablosu bağımsız olarak BGP, OSPF gibi dinamik routing protokollerini çalıştırabilir; bu, karmaşık ağ topolojilerinde esnek routing yapılandırması sağlar.
İyi Uygulamalar
- Route tablolarını kullanım amacına göre isimlendirin. Kullanım amacını yansıtan açıklayıcı isimler kullanın (ör.
RT_DMZ,RT_INTERNAL,RT_CUSTOMER_A); bu, büyük ortamlarda yönetimi kolaylaştırır. - DEFAULT tablosunu yönetim trafiği için kullanın. DEFAULT route tablosunu cihaz yönetimi ve temel bağlantı için saklayın; servis trafiği için ayrı route tabloları oluşturun. Böylece yönetim erişimi her zaman korunur.
- Tabloyu oluşturduktan sonra arayüzlerini taşıyın. Yeni bir route tablosu boş oluşturulur; arayüzler, Edit Interface formundaki Route table alanından tabloya taşınır ve IP adresleri ile yönlendirmeleri arayüzle birlikte gelir.
- Route tabloları arası iletişimi V-ETH(Peer) ile sağlayın. Farklı route tabloları arasında kontrollü iletişim gerektiğinde V-ETH(Peer) arayüzleri kullanın; bu arayüzler izole tablolar arasında güvenli bir bağlantı noktası oluşturur.
- Dinamik routing'i dikkatli yapılandırın. Dinamik routing protokollerini etkinleştirmeden önce ağ topolojinizi ve komşu cihazları analiz edin; yanlış yapılandırılmış dinamik routing ağ kararsızlığına neden olabilir. Dynamic route table seçeneğini sonradan kapatmak, tanımlı daemon ayarlarını siler.
- Route tablosu başına dokümantasyon tutun. Formda açıklama alanı bulunmadığından, her route tablosu için kullanım amacını, içerdiği arayüzleri ve routing kurallarını ayrıca belgeleyin; bu, sorun giderme ve değişiklik yönetiminde kritik öneme sahiptir.
Nasıl Eklenir?
TR7 cihazı üzerine yeni bir route tablosu eklemek için aşağıdaki adımlar izlenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Network → Interfaces → Actions → Add route table adımları takip edilir; form, arayüz listesi ekranının içinde kapatılabilir bir sekme olarak açılır. Aynı form, Route Tables listeleme ekranındaki Add butonuyla da açılır.
- Route tablosuna benzersiz ve açıklayıcı bir isim girilir.
- Dinamik routing gerekiyorsa Dynamic route table işaretlenir ve ilgili daemon'lar etkinleştirilir.
Addbutonuna tıklanarak route tablosu oluşturulur.
Ekleme onay istemez; kayıt hemen döner, tablo arka planda sistemde oluşturulur ve form sekmesi kapanır. Oluşturulan route tablosu boştur ve arayüz düzenleme, IP atama ile yönlendirme formlarında seçilebilir hâle gelir.
Bu formda yapılmayan işlemler
Route tablosu formu yalnızca tablonun adını ve dinamik routing ayarlarını içerir. Tabloya ilişkin diğer yapılandırmalar ayrı ekranlardan yapılır:
- Arayüz atama: Edit Interface formundaki Route table alanı. Arayüz taşınırken üzerindeki IP adresleri ve yönlendirmeler de tabloya taşınır (onay penceresinde "... IP and ... route entries will move to route table '...' together with the interface" uyarısı listelenir). Bond/LACP ve bridge üyeleri, üst arayüzlerinin tablosunu izlediğinden bulundukları tablodan hiçbir yöne taşınamaz; korumalı arayüzler (yönetim erişim IP'si taşıyanlar, yani HTTP/HTTPS/SSH/SNMP, ve cluster eşitleme arayüzü) DEFAULT dışına taşınamaz.
- Varsayılan ağ geçidi: Add Static Routing formunda Default gateway seçeneği ya da Route Tables listesindeki düzenleme simgesi.
- DNS sunucuları: Device DNS ekranında ilgili route tablosu seçilerek; tanımlanmayan tablolar DEFAULT'un DNS ayarlarını devralır.
Add Route Table Formu
Yukarıdaki adımlar takip edilerek route tablosu ekleme formu açılır. Formda Details bölümü bulunmaz; Dynamic route table işaretlenmediği sürece form iki alandan oluşur.
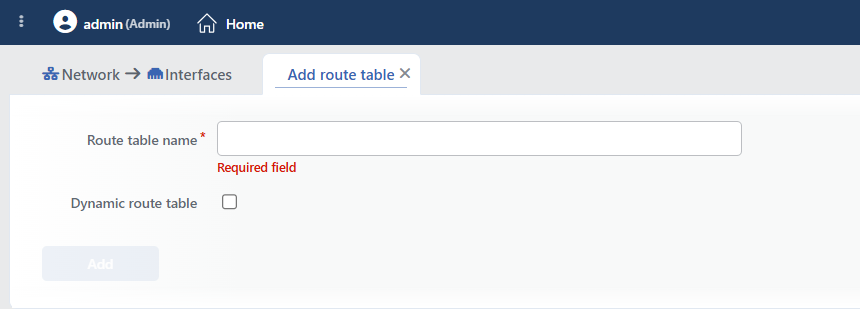 Add Route Table Formu
INFO
Route Table Name
Route tablosuna benzersiz bir isim girilir (1–15 karakter; zorunlu). Boş bırakıldığında "Required field", uzun isimde "Route table name must have 1-15 characters", kullanılmış bir isimde "Name is used" uyarısı verilir. İsimlendirmede kullanım amacını yansıtan bir format önerilir (ör. RT_DMZ, RT_CUSTOMER_A, RT_INTERNAL). Ad, oluşturulduktan sonra düzenlenebilir; tablonun dahili kimliği (id) ve tablo numarası isimden bağımsızdır.
INFO
Dynamic Route Table
Route tablosu üzerinde dinamik routing protokollerinin çalıştırılıp çalıştırılmayacağı belirlenir (onay kutusu, varsayılan işaretsiz). TR7'de dinamik routing, FRRouting (FRR) altyapısı üzerinden sağlanır; seçenek işaretlendiğinde formda FRR mode ile daemon anahtarları görünür hâle gelir; kayıt sonrasında tablo için ayrı bir FRR örneği çalıştırılır.
FRR Mode
Route tablosundaki tüm dinamik routing daemon'ları için FRR yapılandırma profilini belirler; TR7 seçilen profili doğrudan FRR'a (frr_profile) iletir. Zamanlayıcı ve davranış farkları TR7 tarafından değil, FRR'ın kendi profil semantiğiyle uygulanır. Listede iki seçenek küçük harfle sunulur (varsayılan traditional):
- traditional: FRR'ın klasik/korumacı varsayılan profili; geleneksel ve kurumsal ağ ortamlarıyla uyumlu, genel amaçlı profildir. Varsayılan.
- datacenter: FRR'ın veri merkezi / CLOS fabric ortamları için ayarlı profili; bu ortamlara uygun varsayılan davranış ve zamanlayıcıları etkinleştirir.
Daemon'lar
Dinamik routing etkinleştirildiğinde, aşağıdaki daemon'lardan biri veya birkaçı açılabilir. Her daemon bir Enabled / Disabled anahtarıdır (varsayılan Disabled); açıldığında yanındaki kutuya ilgili FRR başlangıç seçenekleri girilir. Varsayılan seçenek -A 127.0.0.1; IPv6 daemon'ları OSPF6D ve RIPNGD için -A ::1'dir. Seçenek metni doğrulanmaz ve FRR'a olduğu gibi iletilir.
| Daemon | Kullanım Alanı |
|---|---|
| BGPD | Border Gateway Protocol; ISP bağlantıları, büyük ağlar arası routing |
| OSPFD | Open Shortest Path First; kurumsal iç ağ routing (IPv4) |
| OSPF6D | OSPFv3; IPv6 ortamları için OSPF |
| RIPD | Routing Information Protocol; küçük ağlarda basit routing (IPv4) |
| RIPNGD | RIP Next Generation; IPv6 için RIP |
| ISISD | Intermediate System to Intermediate System; link-state routing, büyük ölçekli SP ağları |
| PIMD | Protocol Independent Multicast; multicast routing |
| LDPD | Label Distribution Protocol; MPLS label dağıtımı |
| NHRPD | Next Hop Resolution Protocol; DMVPN/NBMA adres çözümleme |
| EIGRPD | Enhanced Interior Gateway Routing Protocol; Cisco ortamları ile uyumluluk |
| BABELD | Babel; kablosuz/mesh ağlar için distance-vector routing |
| SHARPD | Super Happy Advanced Routing Process; route enjeksiyon/test yardımcı daemon'u |
| PBRD | Policy-Based Routing; politika tabanlı routing |
| BFDD | Bidirectional Forwarding Detection; hızlı link arızası tespiti |
| FABRICD | OpenFabric; veri merkezi fabric routing |
| VRRPD | Virtual Router Redundancy Protocol; gateway yedekliliği |
| PATHD | Segment Routing Traffic Engineering (PCEP); yol hesaplama |
TIP
Dinamik routing protokolü seçimi ağ topolojinize ve mevcut altyapınıza bağlıdır. Kurumsal iç ağlarda genellikle OSPFD, ISP bağlantılarında BGPD tercih edilir. Seçilen daemon'ların protokol yapılandırması, tablo oluşturulduktan sonra Route Tables ekranındaki önizleme panelinden açılan VTYSH console üzerinden yapılır.
INFO
Add
Add butonuna tıklanarak route tablosu oluşturulur; formda hatalı alan varken buton pasiftir. Kayıt onay istemeden uygulanır ve form sekmesi kapanır; sunucu kaydı reddederse hata penceresi açılır ve form açık kalır. Oluşturulan route tablosu:
- Edit Interface formunda Route table olarak seçilerek arayüzler tabloya taşınabilir,
- Add Interface formunda yeni sanal arayüzler doğrudan bu tabloda oluşturulabilir,
- Add IP Address ve Add Static Routing formlarında route tablosu süzgeci olarak görünür,
- Kurum Servisi ve vService formlarındaki Route table alanlarında seçilebilir.
Route Table Düzenleme (Edit)
Mevcut bir route tablosu, Interfaces List ekranında Route table kolonundaki hücreye sağ tıklanarak (Edit), Route Tables listesindeki Edit butonuyla ya da tablonun önizleme panelinden düzenlenir. Düzenleme formu ekleme formuyla aynıdır; ek olarak tablonun dahili kimliği bilgi satırı olarak görüntülenir ve formun butonu Edit olur.
- Hiçbir alan kilitli değildir; DEFAULT tablosu dahil tüm tablolar yeniden adlandırılabilir. Ad değişikliği sistemde oluşturulmuş ağ alanını etkilemez.
- Değişiklik onay istemeden kaydedilir.
- Dynamic route table seçeneği kapatılıp kaydedildiğinde FRR mode ve daemon ayarları silinir; yeniden açıldığında boş FRR yapılandırmasıyla başlanır.
WARNING
Düzenleme sonrasında tablonun numarası yeniden atanabilir: tablo, boştaki en küçük numarayı alır. Numara; ekranlardaki numara ad etiketini ve tabloya bağlı konsol/VTYSH portlarını belirlediğinden, düzenleme sonrası bu değerlerin değişip değişmediği kontrol edilmelidir.
Route Table Silme
Route tablosu, arayüz listesinde Route table hücresinin sağ tık menüsündeki Delete ya da Route Tables listesindeki Delete butonuyla silinir. DEFAULT tablosu silinemez; denendiğinde "Cannot delete default namespace" hatası döner.
Silme her zaman onay ister: "Are you sure that you want to delete route tables object?" (birden fazla seçimde "Are you sure you want to delete N route tables objects?"). Onay penceresinde silmenin yan etkileri düzeyleriyle listelenir; 🔴 düzeyinde bir madde varsa ikinci bir "This action has destructive consequences. Are you REALLY sure?" onayı istenir.
Silme kaskadı
- Tablodaki sanal arayüzler (VLAN, VXLAN, V-ETH, V-ETH(Peer), Bond, LACP, Bridge) silinir; 🔴 "... interface(s) in the route table will be deleted".
- Tablodaki fiziksel (ETH) arayüzler DEFAULT tablosuna taşınır; ℹ️ "... physical interface(s) will move to the default route table".
- Tablodaki tüm IP adresleri ve yönlendirmeler silinir (taşınan fiziksel arayüzlerinkiler dahil); 🔴 "... IP address(es) will be deleted", 🟠 "... route(s) will be deleted".
- Tablo için çalışan FRR örneği ve dosyaları kaldırılır; tablonun DNS tanımı yapılandırmadan düşer.
