
Smarter by Design.Simpler for Business
Edit
Edit Nedir?
Edit, Bot Protection kartının skor ve faktör dışındaki ayarlarını toplayan düzenleme penceresidir. Buradaki altı ayar korumanın nasıl çalışacağını belirler: hangi modda olacağı, tarayıcı denetiminin kime uygulanacağı, hangi trafiğin muaf tutulacağı ve olay günlüğüne hangi skordan itibaren kayıt yazılacağı.
Skor eşikleri Action Rules, tespit faktörleri ise Factors ekranında düzenlenir.
6
Ayar
Mod, tarayıcı denetimi, bot güveni, iki biçimde whitelist ve günlük skor tabanı; L7 TCP'de beş
Monitor
Varsayılan Mod
HTTP vService'lerde koruma ilk anda skorlar; L7 TCP'de varsayılan Off'tur
Suspicious
Tarayıcı Denetimi
Varsayılan olarak yalnızca skorun şüphelendiği ziyaretçiler denetlenir
Açık
Bot Güveni
Doğrulanmış tarayıcı botları varsayılan olarak kurallardan muaftır
6 Tip
Whitelist Satırı
IP · CIDR · ASN · JA4 · JA4 Family · User-Agent
40
Günlük Skor Tabanı
Yaptırım ve izleme kayıtları tabandan bağımsız yazılır
Bot Protection Kartında Edit Bağlantısı
Bağlantı, kartın sağ üst köşesindeki mod rozetinin hemen altındadır. Rozet yürürlükteki modu gösterir, bağlantı ise modun değiştirildiği pencereyi açar. Kartın sağ üstündeki bilgi çipleri de bu penceredeki ayarların özetidir.
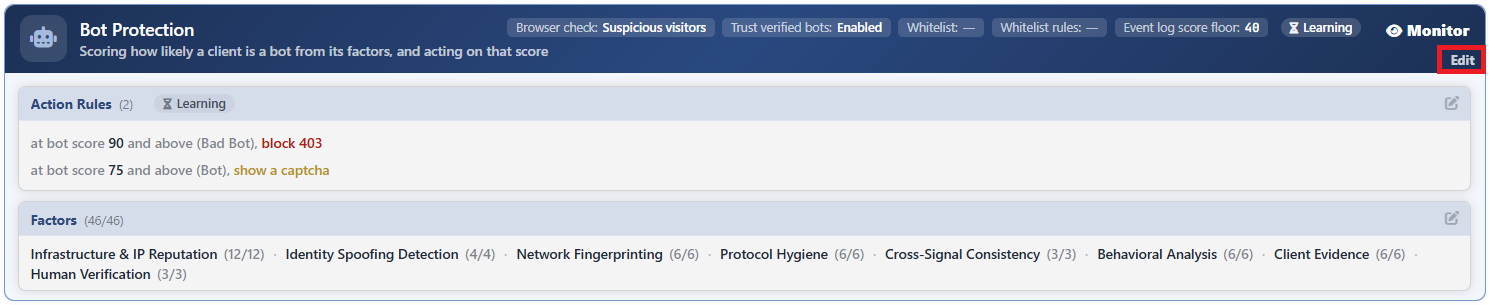 Bot Protection Kartında Edit Bağlantısı
Edit Ekranı
- Bot/DDoS Management sekmesi açılır.
- Bot Protection kartının sağ üstündeki Edit bağlantısına tıklanır; Edit - Bot Protection başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
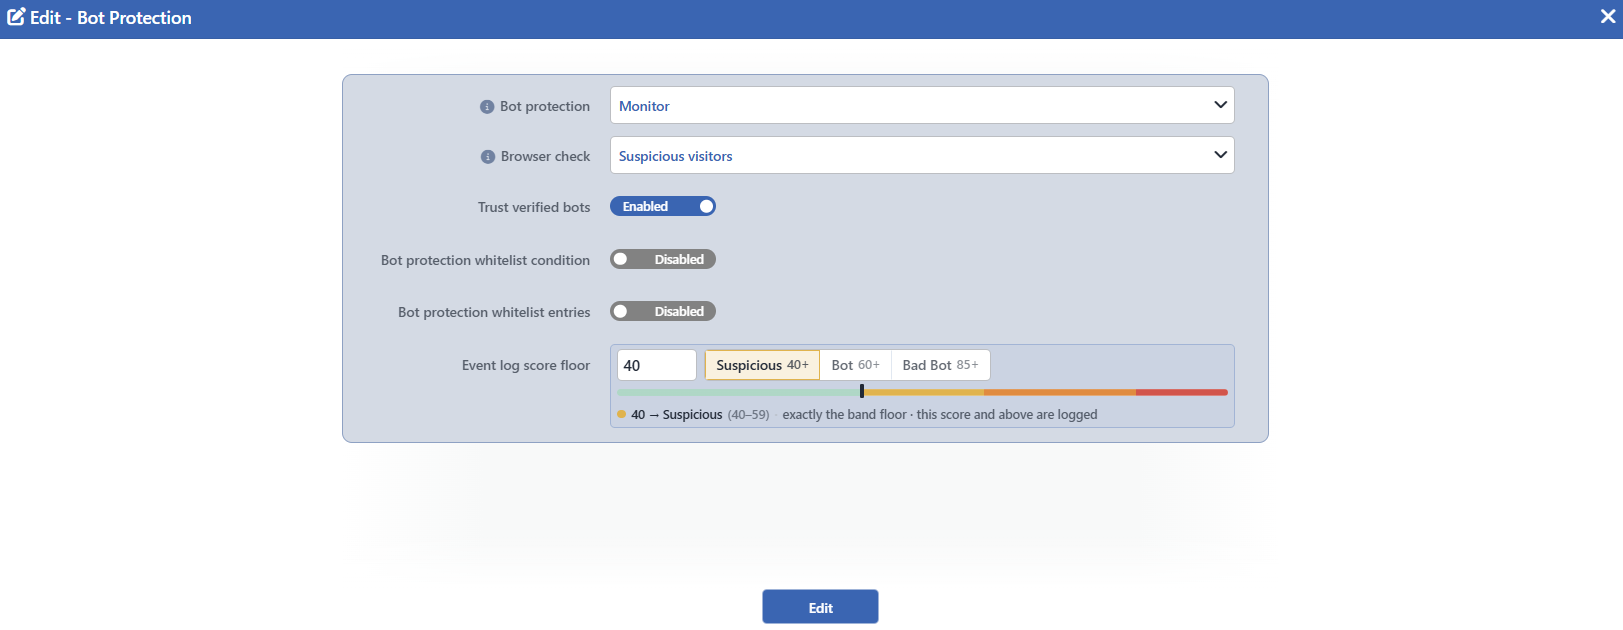 Bot Protection Edit Ekranı
INFO
Bot Protection
Korumanın çalışma modu seçilir. Varsayılan değeri HTTP vService'lerde Monitor, L7 TCP vService'lerde Off'tur.
| Seçenek | Anlamı |
|---|---|
| Off | Skorlama tamamen durur: faktör sayaçları, skor telemetrisi ve bot olayları üretilmez. |
| Active | Skor hesaplanır ve aksiyon kuralları uygulanır. |
| Monitor | Skor hesaplanır, telemetri toplanır ve olay günlüğüne hangi aksiyonun uygulanacağı yazılır; trafiğe dokunulmaz. |
Off seçildiğinde formdaki alanların çoğu gizlenir: tarayıcı denetimi, bot güveni, whitelist koşulu ve diğer ekranlardaki faktör seçimi ile kural listesi ekrandan kalkar. Yazılmış değerleri silinmez, koruma yeniden açıldığında geri gelir. Bot Protection Whitelist Entries ile Event Log Score Floor alanları ise formda kalmayı sürdürür; koruma kapalıyken ikisinin de bir etkisi olmaz.
Monitor seçiliyken etiketin solunda bir bilgi ikonu belirir; üzerine gelindiğinde şu metin görünür: Actions fire only while the pillar is Active — in Monitor everything here stays staged and no traffic is affected. İkon yalnızca bu modda vardır, Active ve Off seçiliyken kaybolur.
INFO
Browser Check Varsayılan: Suspicious Visitors
Tarayıcı denetiminin hangi ziyaretçilere uygulanacağı seçilir; varsayılan değeri Suspicious Visitors'dır.
| Seçenek | Anlamı |
|---|---|
| Off | Tarayıcı denetimi yapılmaz. |
| Suspicious Visitors | Yalnızca skoru Suspicious bandına (40 ve üstü) ulaşmış ziyaretçiler denetlenir. |
| Every Visitor | Her yeni ziyaretçi bir kez denetlenir. |
Off dışındaki değerlerde etiketin solunda bir bilgi ikonu belirir ve seçilen modun ne yaptığını anlatan uzun bir metin açar. Every Visitor modunun metni bu modun bedelini de söyler: denetimi çalıştıramayan istemciler (uygulama arayüzü çağrıları, mobil uygulamalar, betikler) engellenmez, ancak her biri fazladan bir gidiş dönüş öder.
Denetim, isteğin cevabı yerine kısa ve sessiz bir sayfa döndürülerek yapılır. Sayfa ziyaretçiye hiçbir şey sormaz ve hiçbir muafiyet vermez; yalnızca tarayıcının gerçekten bir tarayıcı gibi davranıp davranmadığını ölçer ve sonucu Client Evidence ile Human Verification faktörlerine yazar. Ölçüm raporu ayrı bir yola gönderilir ve doğrudan motor tarafından boş bir cevapla karşılanır; bu istek hiçbir Kurum Servisine ulaşmaz. Sonucun kendisi istemcide imzalı bir çerezde tutulur. Çerezin iki ayrı ömrü vardır: suçlayıcı sinyaller 24 saat, skoru düşüren güven sinyalleri 30 dakika geçerli kalır.
Denetim yalnızca gezinme amaçlı GET isteklerine uygulanır: uygulama arayüzü çağrıları, betikler ve mobil istemciler ölçülmez. Gezinme sayılmak için isteğin Sec-Fetch-Mode başlığında gezinme olarak işaretlenmiş olması ya da bu başlık yoksa Accept başlığında HTML istenmesi, ayrıca Accept-Language başlığının bulunması gerekir. Ölçümden hemen sonra kısa ömürlü bir işaret çerezi konur; aynı ziyaretçiye kısa aralıklarla art arda sorulmaz.
| Konu | Davranış |
|---|---|
| Yalnız HTTP | L7 TCP vService'lerde alan hiç bulunmaz ve denetim yapılmaz. |
| Monitor modunda da çalışır | Denetim bir yaptırım değil ölçümdür; izleme modunda bir kararın tarayıcıyı görebilmesinin tek yolu budur. |
| Muafiyetler | Whitelist'e uyan trafik, geçerli ölçüm çerezi taşıyan istemciler ve protokol yüzeyleri denetlenmez. Protokol yüzeyleri meydan okuma sayfalarından ibaret değildir: sertifika doğrulama yolu, ölçüm raporlama ucu ve kimlik doğrulama yüzeyi de kapsanır. Doğrulanmış botların muafiyeti ise yalnızca Trust Verified Bots açıkken vardır. |
| Aksiyonların altındadır | Reddedilmiş, yönlendirilmiş ya da karantinaya alınmış bir istek denetim sayfasını görmez. |
Denetim penceresi kapanabilir
Active modda denetim yalnızca aksiyon kuralı tetiklenmeden önceki aralıkta yapılır. En düşük kural eşiği tarayıcı denetiminin tabanına (40) kadar indirilirse aralık kapanır ve ekranda Suspicious Visitors yazsa bile hiç denetim yapılmaz. Monitor modunda böyle bir üst sınır yoktur.
INFO
Trust Verified Bots Varsayılan: Açık
Doğrulanmış tarayıcı botlarının aksiyon kurallarından muaf tutulup tutulmayacağı seçilir; varsayılan olarak açıktır.
Doğrulama User-Agent başlığına bakılarak yapılmaz: botun geldiği adres aralığı, ağ tipi veri tabanındaki doğrulanmış bot grubuyla karşılaştırılır. Kendini arama motoru gibi tanıtan bir istemci bu muafiyetten yararlanamaz; üstelik böyle bir istemci Crawler Impersonation faktöründen ayrıca puan alır.
Muafiyet skoru durdurmaz: skor yine hesaplanır, faktör ve histogram telemetrisi yine işler, kayıt yine üretilir. Yalnızca aksiyon uygulanmaz ve tarayıcı denetimi yapılmaz.
L7 DDoS'taki ikizinden farkı
Aynı adı taşıyan ayar L7 DDoS Protection kartında varsayılan olarak kapalıdır. Sebep tersine dönen bir öncelik: hacim korumasında erişilebilirlik önce gelir ve bir tarama fırtınasının da tavan altında kalması istenir. Bot korumasında ise doğrulanmış bir arama motoru botunun skoruna bakılarak engellenmesi istenmez.
INFO
Bot Protection Whitelist Condition
Korumadan muaf tutulacak trafik bir koşulla tanımlanır. Anahtar Disabled konumundayken koşul yoktur; Enabled konumuna alındığında boş bir birleşik koşul açılır ve kriterler eklenir.
Seçilebilen koşullar bu alan için sınırlandırılmıştır: yalnızca istek aşamasında değerlendirilebilen ve vService'in protokolüne uyan kriterler listelenir.
INFO
Bot Protection Whitelist Entries
Aynı muafiyetin satır satır yazılan kısayol listesidir. Anahtar Disabled konumundayken liste boştur; Enabled konumuna alındığında satır eklenir.
Liste Type ve Value kolonlarından oluşur. Yeni satır Value kolon başlığındaki artı ikonuyla eklenir, satırlar satır sonundaki çöp kutusu ikonuyla silinir. Bir satırın tipi değiştirildiğinde satır yeniden kurulur ve yeni tipin kullanmadığı alanlar düşer. Değer yalnızca aynı değer alanını paylaşan tipler arasında korunur: IP Address ile IP Network (CIDR) arasında adres, JA4 Fingerprint, JA4 Family ve User-Agent (Exact Match) arasında ise metin aynen kalır.
Bot korumasının kabul ettiği satır tipleri:
| Tip | Değeri |
|---|---|
| IP Address | Tek bir adres. |
| IP Network (CIDR) | Bir adres ve ağ maskesi (varsayılan 24). |
| ASN (Autonomous System) | Otonom sistem numarası; yalnızca rakam girilir. |
| JA4 Fingerprint | Tam bir JA4 TLS parmak izi. |
| JA4 Family | Bir JA4 istemci ailesi. |
| User-Agent (Exact Match) | Birebir eşleşen User-Agent metni; alt dize eşleşmesi yapılmaz. |
JA4 Fingerprint ve JA4 Family satırları yalnızca JA4 desteği olan motor sürümlerinde çalışır. User-Agent satırı HTTP'ye özgüdür ve L7 TCP vService'lerde atlanır.
Satırlar birbiriyle "veya" ilişkisindedir ve koşulla da "veya" ilişkisiyle birleşir: ikisinden biri eşleşen trafik muaf sayılır. Listenin tasarım sınırı 100 satırdır; sınır dış arayüzlerden yapılan yazmalarda uygulanır, bu pencereden yapılan kayıtta satır sayısı ayrıca denetlenmez.
Muaf trafiğin skoru yine hesaplanır: muafiyet bir sınıflandırmadır, aksiyon değil. Bu nedenle Monitor modunda da değerlendirilir ve olay günlüğünde ayrı bir muafiyet bayrağıyla görünür.
INFO
Event Log Score Floor Varsayılan: 40
Olay günlüğüne yazılacak en düşük bot skoru belirlenir; varsayılan ve en küçük değeri 40'tır.
Alan üç yüzeyi olan tek bir değerdir: sayı kutusu, bant butonları (Suspicious 40+ · Bot 60+ · Bad Bot 85+) ve sürüklenebilir renkli şerit. Bant butonlarından birine tıklamak değeri o bandın tabanına çeker. Alanın altındaki açıklama satırı girilen sayının hangi banda düştüğünü ve o bandın tabanına göre konumunu yazar; bandın tam tabanındaysa exactly the band floor · this score and above are logged, üstündeyse kaç puan yukarıda olduğu belirtilir. Sayı kutusuna en küçük değerin altı da yazılabilir; bu durumda satır uyarı renginde the clean-traffic band · a floor here writes ordinary visitors into the log metnini gösterir ve alan doğrulama hatası verir.
Taban yalnızca "skorlandı ama bir şey yapılmadı" kayıtlarını kapılar. Aşağıdaki kayıtlar tabandan bağımsız olarak her zaman yazılır:
- Bir aksiyon uygulanan istekler.
- Monitor modunda "hangi aksiyon uygulanacaktı" damgası taşıyan istekler.
- İtibar listelerinde kayıtlı adreslerden gelen istekler.
Taban sayaçları etkilemez: skor histogramı, faktör telemetrisi ve sonuç kovaları girilen değerden bağımsız olarak dolar.
Taban güven sinyalleri düşülmeden önceki skoru okur
Günlük tabanı, Human Verification sinyalleri hesaba katılmadan önceki skorla karşılaştırılır. Böylece oturum açmış olduğu için skoru aşağı çekilmiş bir istemcinin ürettiği kanıt da günlükte görünür.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; Load Balancer yapılandırması otomatik olarak yeniden üretilip uygulanır. İşlem kullanıcı günlüğüne değişiklik özetiyle yazılır. Form hatalı bir değer taşıdığı sürece buton pasiftir.
Pencere yalnızca kendi alanlarını gönderir gibi görünse de kayıt, saklanan yapılandırmanın tamamı üzerine bindirilir: diğer ekranlarda düzenlenen faktör seçimi ve kural listesi bu kayıttan etkilenmez.
Kapsam ve Sınırlar
INFO
- Skor ve faktörler bu ekranda değildir. Eşikler Action Rules, tespit faktörleri Factors ekranında düzenlenir.
- Browser Check yalnızca HTTP vService'lerde bulunur. L7 TCP vService'lerde alan hiç üretilmez.
- Tarayıcı denetimi muafiyet vermez. Denetimden geçen bir ziyaretçi aksiyon kurallarından muaf olmaz; yalnızca skoru daha iyi kanıtla hesaplanır.
- Event Log Score Floor koruma kapalıyken formda kalır. Ancak Off modunda skorlama hiç yapılmadığı için alanın bir etkisi olmaz.
- Whitelist tipleri korumaya göre değişir. JA4 ve User-Agent satırları yalnızca bu korumada bulunur; ülke satırı L7 DDoS korumasına özgüdür.
- Muafiyet ve bot güveni skoru durdurmaz. İkisi de yalnızca yaptırımı kaldırır; skor, telemetri ve kayıt işlemeyi sürdürür.
- Kaydetme onay istemez.
Editbutonuna tıklandığı anda yapılandırma yazılır ve yeniden üretim arka planda başlatılır. - Pencere yalnızca düzenleme yetkisi olan kullanıcılarda açılır. Kart salt-izleme yetkisiyle görüntülenir; Edit bağlantısı yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir.
