
Smarter by Design.Simpler for Business
Network Type Category
Network Type Category Koşulu Nedir?
Network Type Category koşulu, isteği yapan istemcinin kaynak IP adresinin ait olduğu ağ tipi kategorisine göre trafiği değerlendiren bir koşul tipidir. TR7, istemcinin IP adresini gömülü ağ tipi sınıflandırmasında arar ve o IP'nin hangi kaba kategoriye (veri merkezi, CDN, bot, anonimleştirici veya son kullanıcı) ait olduğunu belirler.
Bu sayede trafiğin kaynağının niteliği anlaşılır: isteğin gerçek bir son kullanıcıdan mı, bir bulut/barındırma altyapısından mı yoksa kimlik gizleyen bir ağdan mı geldiği ayırt edilebilir.
İstemci IP 52.94.x.x → Network Type Category: Datacenter
TR7 bu koşul ile 5 farklı ağ tipi kategorisini tanıyabilir. Daha ince ayrım (örneğin hangi bulut sağlayıcısı veya Tor çıkış düğümü) için Network Type Group koşulu kullanılır.
Network Type Category Koşulunun Önemi
Trafiğin kaynağının niteliğini bilmek, güvenlik ve trafik yönetiminde güçlü bir ayrım imkânı sağlar.
Network Type Category koşulu sayesinde;
- Otomasyon ve scraper trafiğinin sık geldiği veri merkezi/barındırma IP'leri ayırt edilebilir,
- Kimlik gizleyen anonim erişimler (pratikte Tor çıkış düğümleri) tespit edilip kısıtlanabilir,
- Gerçek son kullanıcı trafiğine öncelik veya farklı davranış uygulanabilir,
- Doğrulanmış arama motoru botları normal kullanıcılardan ayrılabilir,
- Kaynak niteliğine göre içerik, hız sınırı veya erişim politikaları uygulanabilir.
Network Type Category vs Ağ Tipi Grubu vs IP İstihbarat Kategorisi:
| Koşul | Değerlendirdiği | Örnek |
|---|---|---|
| Network Type Category | IP'nin kaba ağ sınıfı | Datacenter, Anonymizer |
| Network Type Group | IP'nin ince ağ/sağlayıcı grubu | Amazon AWS, Tor Exit Node |
| Blacklist IP Category | IP itibar (reputation) kategorisi | Spam, Botnet |
TIP
Network Type Category, IP itibarına (kötü/iyi geçmişe) değil, IP'nin ağ tipine (nereye ait olduğuna) bakar. Bir veri merkezi IP'si "kötü" olmayabilir; koşul yalnızca onun bir son kullanıcı bağlantısı değil, altyapı bağlantısı olduğunu belirtir.
Değerlendirilen adres istemcinin efektif kaynak IP'sidir: vService üzerinde Trusted Proxy yapılandırması kullanılıyorsa denetim, proxy arkasındaki gerçek istemci IP'si üzerinden yapılır. Sınıflandırma verisi IP veritabanı güncellemeleriyle birlikte gelir; End User (residential/mobil) sınıflandırması ağ kayıtlarına dayalı sezgiseldir. Sınıflandırma verisinde yer almayan bir IP hiçbir kategoriye düşmez: bu durumda koşul sağlanmaz.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul, hem istek (At Request) hem yanıt (At Response) aşamasında kullanılabilir; ağ tipi istek anında tespit edilir. Eşleşme tam eşleşmedir; her IP tam olarak tek bir kategoriye aittir.
Nasıl Eklenir?
Yeni bir Network Type Category Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak Network type category seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
Network Type Category Koşulu Ekleme Formu
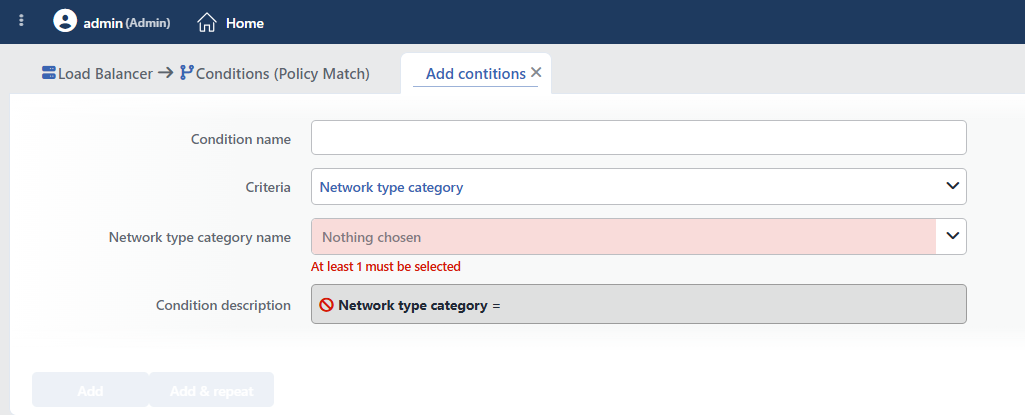 Network Type Category Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden Network type category seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Network Type Category Name Zorunlu
Eşleştirilecek ağ tipi kategorileri bu listeden seçilir. TR7 5 farklı kategori tanıyabilir.
Mevcut Ağ Tipi Kategorileri:
| Kategori | Açıklama |
|---|---|
| Datacenter | Bulut ve barındırma sağlayıcılarına ait IP'ler (ör. AWS, Azure, OVH). |
| CDN | İçerik dağıtım ağlarına (Content Delivery Network) ait IP'ler. |
| Verified Bot | Kimliği doğrulanmış arama motoru ve servis botları (ör. Googlebot). |
| Anonymizer (VPN / Proxy / Tor) | Kimlik gizleyen ağlar. Mevcut sınıflandırma verisinde bu kategori pratikte Tor çıkış düğümlerini kapsar; genel VPN/proxy tespiti için ayrı bir grup tanımlı değildir. |
| End User | Gerçek son kullanıcı erişimleri (residential ve mobil ağlar). |
Birden fazla kategori seçilebilir. OR mantığıyla çalışır ve istemcinin IP'si seçilen kategorilerden herhangi birine ait olduğunda koşul sağlanır.
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
TIP
Tespit edilen kategori adı, aksiyonlarda Ağ tipi kategorisi akıllı değişkeniyle kullanılabilir (ör. bir HTTP başlığının veya log alanının değeri olarak).
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Son Kullanıcıyı Ayırın. Gerçek kullanıcı trafiğini tespit etmek için End User kategorisini kullanın; kalan trafik altyapı, bot, anonim veya sınıflandırılamamış kaynaklıdır (veride yer almayan IP'ler hiçbir kategoriye düşmez).
- Anonim Erişimi Sınırlayın. Hassas sayfalarda Anonymizer kategorisini engelleme yerine CAPTCHA ile doğrulamaya yönlendirmek, meşru VPN kullanıcılarını dışlamadan risk azaltır.
- Veri Merkezi Trafiğini İzleyin. Scraper ve otomasyon trafiği çoğunlukla veri merkezi IP'lerinden gelir; doğrudan engellemeden önce hız sınırı veya işaretleme ile başlayın.
- Grup ile Detaylandırın. Belirli bir sağlayıcıyı (ör. yalnızca AWS) hedeflemek gerekiyorsa Network Type Group koşulunu tercih edin.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: Veri Merkezi Kaynaklı Scraper Trafiğini Sınırlama
Kullanım Amacı: İçerik toplama yazılımları (scraper) ve otomasyon botları çoğunlukla bulut/barındırma IP'lerinden gelir. Bu trafiği gerçek kullanıcılardan ayırıp hız sınırı veya doğrulama uygulamak.
Konfigürasyon: Network Type Category → Datacenter
Aksiyon Önerileri:
- ✅ Advanced Captcha → Veri merkezi kaynaklı istekler CAPTCHA ile doğrulamaya yönlendirilerek otomasyon elenir.
- ✅ Bandwidth Limitation → Bu kaynaklara hız sınırı uygulanarak scraper'lar yavaşlatılır.
Senaryo 2: Anonim (VPN/Proxy/Tor) Erişimi Doğrulamaya Yönlendirme
Kullanım Amacı: Kimlik gizleyen ağlardan gelen trafiği, giriş ve ödeme gibi hassas sayfalarda ek doğrulamaya tabi tutarak sahtekârlık riskini azaltmak.
Konfigürasyon: Network type category name → Anonymizer (VPN / Proxy / Tor)
Aksiyon Önerileri:
- ✅ Advanced Captcha → Anonim kaynaklardan gelen kullanıcılar CAPTCHA ile doğrulanır (Path koşulu ile birlikte:
/login). - ✅ Block → Kritik yönetim yollarında anonim erişim 403 Forbidden ile tümüyle engellenir.
Senaryo 3: Doğrulanmış Botlara Özel Davranış
Kullanım Amacı: Doğrulanmış arama motoru botlarını (ör. Googlebot) gerçek kullanıcılardan ayırarak onlara CAPTCHA/engelleme uygulanmasını önlemek ve SEO erişimini korumak.
Konfigürasyon: Network Type Category → Verified Bot
Aksiyon Önerileri:
- ✅ Add HTTP Header →
X-Verified-Bot: truebaşlığı eklenerek Kurum Servisi bot trafiğini işaretler. - ✅ Conditional Silent Log → Doğrulanmış bot istekleri sessizce loglanarak gürültü azaltılır.
Senaryo 4: Yönetim Paneline Yalnızca Son Kullanıcı Erişimi
Kullanım Amacı: Yönetim paneline yalnızca gerçek son kullanıcı ağlarından (residential/mobil) erişime izin verip veri merkezi ve anonim kaynaklardan gelen otomasyon girişimlerini engellemek.
Konfigürasyon: Network type category name → Datacenter, Anonymizer (VPN / Proxy / Tor)
Aksiyon Önerileri:
- ✅ Block →
/adminyoluna veri merkezi ve anonim kaynaklardan erişim 403 Forbidden ile engellenir (Path koşulu ile birlikte:/admin). - ✅ Show Content → Engellenen erişimlere güvenlik uyarısı sayfası gösterilir.
