
Smarter by Design.Simpler for Business
Add IP Address (Standalone)
Add IP Address Nedir?
Add IP Address, TR7 cihazı üzerindeki arayüzlere IPv4 veya IPv6 adresleri atayarak ağ bağlantısı ve servis erişilebilirliği sağlayan temel bir yapılandırma işlemidir. TR7 üzerinde IP adresleri, vService'lerin istemcilerden gelen trafiği kabul edeceği dinleme noktalarını tanımlar.
Bir vService oluşturulurken, servisin hangi IP adresi ve port üzerinden erişilebilir olacağı belirlenir; bu nedenle IP adresi yapılandırması trafik yönetiminin ilk adımıdır. Her IP adresi belirli bir arayüze ve route tablosuna bağlıdır; böylece farklı ağ segmentlerinden gelen trafik, ilgili route tablosunun kurallarına göre yönlendirilir. Aynı arayüze birden fazla IP adresi eklenerek tek bir fiziksel veya mantıksal arayüz üzerinde birden fazla servis çalıştırılabilir.
TR7 hem IPv4 hem de IPv6 adreslerini destekler; IP adresi girildiğinde sistem, adres formatını otomatik algılar ve uygun protokolü yapılandırır.
IPv4 + IPv6
Dual-stack
Aynı arayüze her iki protokol paralel eklenebilir
Çoklu IP
Arayüz başına
Tek arayüzde birden fazla servis/IP
Route Table
Trafik izolasyonu
Her IP bir route tablosunun kurallarına tabi
vService
Dinleme adresi
IP + port ile servis erişim noktası
Add IP Address Neden Önemli?
IP adresleri ağ iletişiminin temel yapı taşlarıdır. TR7 üzerinde doğru IP yapılandırması; servis erişilebilirliği, trafik yönlendirme ve ağ güvenliği açısından kritik öneme sahiptir.
- vService Erişilebilirliği: Her vService, belirli bir IP adresi ve port kombinasyonu üzerinden istemci isteklerini kabul eder. IP adresi atanmamış bir arayüz üzerinde vService çalıştırılamaz.
- Çoklu Servis Desteği: Tek bir arayüze birden fazla IP adresi eklenerek, aynı fiziksel bağlantı üzerinde farklı servisler için farklı IP adresleri kullanılabilir. Özellikle SSL/TLS sertifikalarının IP bazlı ayrımı gerektiren senaryolarda önemlidir.
- Route Tablosu Entegrasyonu: IP adresleri route tablosu yapısı ile entegre çalışır. Farklı route tablolarındaki arayüzlere atanan IP adresleri, ilgili tablonun yönlendirme kurallarına tabi olur; bu sayede trafik izolasyonu ve segmentasyonu sağlanır.
- IPv6 Geçişi: Dual-stack (IPv4 + IPv6) yapılandırması desteklenir. Aynı arayüze hem IPv4 hem de IPv6 adresleri eklenebilir; bu, IPv6 geçiş sürecinde esneklik sağlar.
Profil Bazlı IP Modeli
TR7'de IP adresleri cihaz/yapılandırma seviyesinde yaşayan, kalıcı ağ kaynaklarıdır. Bir IP adresi bir arayüze ve route tablosuna bağlı olarak tanımlanır; vService'ler ise bu IP'yi yalnızca dinleme adresi olarak kullanır. Yani IP, ağ katmanında önce var olur; vService sonradan bu adresi referans alır.
Bu ayrım, TR7'yi, IP'nin bir servis nesnesine gömülü olduğu geleneksel yaklaşımlardan temelden ayırır:
TR7: Profil Bazlı IP Ağ katmanı
IP adresi önce arayüz üzerinde tanımlanır ve cihaz yapılandırmasının parçasıdır. vService'ler bu adresi dinleme noktası olarak kullanır; ancak IP'nin yaşam döngüsü vService'ten tamamen bağımsızdır.
Geleneksel Yaklaşım: VIP Bazlı Servis nesnesi
Geleneksel ADC/yük dengeleyicilerde IP (VIP), servis nesnesi oluşturulurken girilir ve genellikle o nesneyle birlikte ele alınır; adres, ilgili servis nesnesinin bir özelliği gibi davranır.
Önemli: IP'ler vService'ten bağımsız yaşar
Bir IP adresi bir vService'ten kaldırılsa veya o vService tamamen silinse bile, IP adresi silinmediği veya devre dışı bırakılmadığı sürece TR7 üzerinde tanımlı ve aktif kalır: arayüze bağlıdır ve ağ katmanında (ARP/erişim) yanıt vermeye devam eder. Bu, IP'nin başka bir vService'te yeniden kullanılabilmesini sağlar; ancak beklenmedik IP çakışmalarını önlemek için artık kullanılmayan adresleri temizlemek gerekir.
Bir IP adresini tamamen kaldırmak için Interfaces List ekranında ilgili IP'nin Delete IP işlemi; geçici olarak devre dışı bırakmak için ise Disable for [Hostname] işlemi kullanılır.
İyi Uygulamalar
- IP adreslerini planlı şekilde atayın. Rastgele atama yerine IP bloklarını servis türüne veya kullanım amacına göre planlayın (ör. web servisleri için
10.0.1.x, API servisleri için10.0.2.x). - Göç senaryolarında Disabled seçeneğini kullanın. Farklı bir cihazdan TR7'ye göç yaparken IP adreslerini önce Disabled olarak ekleyin; böylece kaynak cihazdaki IP ile çakışma olmaz. Göç tamamlanınca kaynak cihazdaki IP silinir ve TR7 üzerinde Enable for [Hostname] ile etkinleştirilir.
- Subnet mask (CIDR) değerini doğru belirleyin. IP adresi eklerken CIDR notasyonunun ağ topolojinize uygun olduğundan emin olun; yanlış subnet mask yönlendirme ve erişilebilirlik sorunlarına yol açar.
- Route tablosu seçimine dikkat edin. Seçilen route tablosu, trafiğin hangi yönlendirme kurallarına tabi olacağını belirler; yanlış seçim trafiğin beklenmeyen şekilde yönlendirilmesine neden olabilir.
- IPv6 adreslerini paralel yapılandırın. IPv6 geçişine hazırlık için mümkün olduğunda arayüzlere hem IPv4 hem de IPv6 adresleri atayın; bu dual-stack yapılandırma gelecekteki geçişi kolaylaştırır.
Nasıl Eklenir?
TR7 cihazı üzerine yeni bir IP adresi eklemenin birden fazla yolu vardır. İlk üç yöntem aynı IP Adresi Ekleme Formu'nu arayüz listesi ekranının içinde kapatılabilir bir sekme olarak açar:
Actions Menüsünden Yöntem 1
TR7 logosu ile Configuration Menu açılır ve Network → Interfaces → Actions → Add IP adımları izlenir. Formda listenin ilk arayüzü seçili gelir; doğru arayüz formda seçilmelidir.
Önizleme Panelinden Yöntem 2
Network → Interfaces ekranında bir arayüz seçilir; sağda açılan önizleme panelinde IP sekmesi açılır ve Add IP butonuna tıklanır. Seçili arayüz formda hazır gelir (liste ekranındaki Route table süzgeci farklı bir tabloya ayarlıysa bunun yerine o tablonun ilk arayüzü seçilir).
Sağ Tık Menüsünden Yöntem 3
Network → Interfaces ekranında bir arayüze sağ tıklanır; açılan menüden Add IP seçilir. Seçili arayüz formda hazır gelir (liste ekranındaki Route table süzgeci farklı bir tabloya ayarlıysa bunun yerine o tablonun ilk arayüzü seçilir). Bond/LACP üyesi arayüzlerde bu seçenek pasiftir.
vService Formundan Yöntem 4
vService oluşturulurken veya düzenlenirken, IP seçim listesindeki Add IP işlemi aynı formu bir pencere (modal) olarak açar; eklenen IP'ler doğrudan vService'in IP listesine gelir. Bu işlem yalnızca ağ yapılandırma yetkisi olan kullanıcılara sunulur.
Ayrıca bir arayüzün Dashboard ekranındaki Add IP butonu da aynı formu, arayüz seçili olarak açar.
WARNING
Bir ağ işlemi sürerken ("Network is under action. Please wait..." uyarısı görünürken) sağ tık menüsündeki Add IP pasifleşir; Actions menüsündeki Add IP ise açık kalır. Bu sırada gönderilen kayıt "Configuration sync in progress. Please try again later." hatasıyla reddedilir; işlemin bitmesi beklenip kayıt yeniden denenmelidir.
Add IP Address Formu
Yukarıdaki yöntemlerden biri takip edilerek IP adresi ekleme formu açılır. Formda Details bölümü bulunmaz; alanlar ekran sırasıyla aşağıda açıklanmıştır.
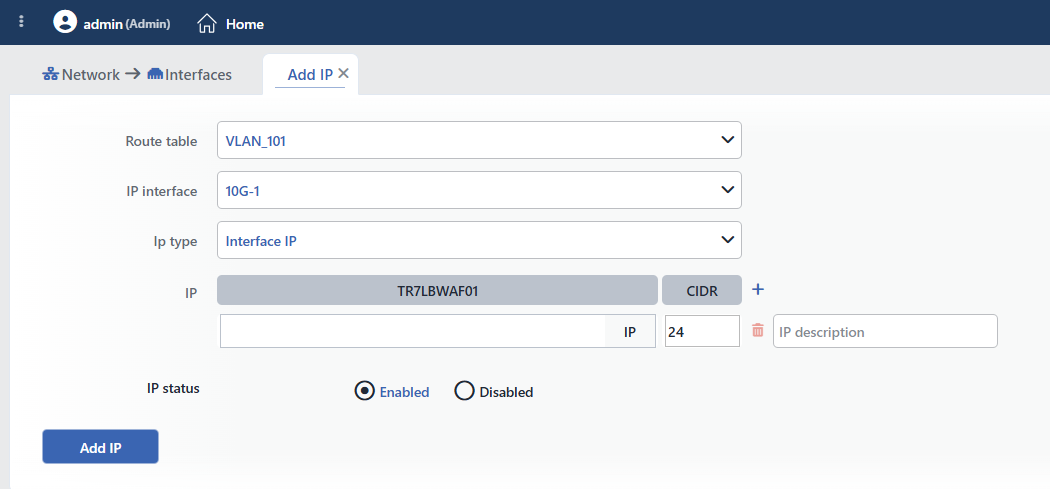 Add IP Address Formu
INFO
Route Table
IP interface listesini daraltmak için route tablosu seçilir; bu alan yalnızca birden fazla route tablosu tanımlıysa görünür. Arayüz listesi ekranındaki Route table süzgecinde belirli bir tablo seçiliyse o tablo; süzgeç All route tables konumundaysa formun açıldığı arayüzün tablosu hazır gelir. Alan yalnızca süzme amaçlıdır; IP'nin route tablosu, seçilen arayüzün tablosudur. Detay için Route Tables sayfasına bakın.
INFO
IP Interface
IP adresinin ekleneceği arayüz seçilir; seçili route tablosundaki tüm arayüzler listelenir, bond/LACP üyesi arayüzler pasiftir. Form belirli bir arayüzden açıldıysa ilgili arayüz seçili gelir, ancak değiştirilebilir; Actions menüsünden açıldığında ya da Route table süzgeci başka bir tabloya ayarlıyken listenin ilk arayüzü seçili gelir. Kayıt öncesi doğru arayüzün seçili olduğu kontrol edilmelidir. Bond/LACP üyesi bir arayüz seçilmesi hâlinde "... is a bond/LACP member" uyarısı verilir ve form gönderilemez.
INFO
IP Type
IP adresinin türü (Ip type) seçilir. Standalone kurulumda tek seçenek Interface IP'dir; arayüz IP adresleri vService'lerde dinleme adresi olarak kullanılır. VIP türü yalnızca cluster (iki cihazlı) kurulumda listelenir.
INFO
IP
Eklenecek IP adresleri bir tablo hâlinde girilir. Tablonun ilk kolonunun başlığı cihazın makine adıdır (hostname); yanında CIDR kolonu bulunur. Her satırda:
- IP adresi: IPv4 ya da IPv6 adresi girilir (ör.
192.168.1.100,2001:db8::1); kutunun yanındaki rozet, girilen adresin sürümünü (IPv4 / IPv6) otomatik gösterir. - CIDR: ön ek uzunluğu girilir; varsayılan 24. IPv4 için
0–32, IPv6 için0–128aralığında olmalıdır. - IP description: satırın sağındaki kutuya isteğe bağlı açıklama girilir; açıklama IP'nin ipucu metninde ve Columns penceresinden açıldığında arayüz listesinin varsayılan olarak gizli IP description kolonunda görüntülenir.
Çoklu IP Ekleme
CIDR başlığındaki + simgesine tıklanarak tabloya yeni satırlar eklenir; tüm adresler aynı arayüze atanır. Satırlar çöp kutusu simgesiyle kaldırılır, ancak son satır silinemez.
WARNING
Form, adresleri gönderilmeden önce doğrulamaz; boş bırakılan adres satırı, geçersiz adres, aralık dışı CIDR veya aynı route tablosunda zaten tanımlı bir adres, kayıt sırasında sunucu tarafından "IP not given", "Invalid IP: ...", "Invalid CIDR: ..." ya da "IP collision: ..." hatasıyla reddedilir; cluster eşitleme arayüzüne IP eklenmeye çalışıldığında "Interface '...' is protected (...)" hatası döner. Bu durumda form açık kalır ve girilen değerler korunur.
INFO
IP Status
Tablonun altındaki IP status seçimi, eklenen tüm adreslerin durumunu belirler (varsayılan Enabled):
- Enabled: IP adresi aktif olarak eklenir; yapılandırma sisteme uygulanır uygulanmaz erişilebilir hâle gelir.
- Disabled: IP adresi tanımlanır ancak sisteme uygulanmaz; ağ üzerinden erişilemez ve arayüz listesinde gri, üstü çizili gösterilir. Göç senaryolarında IP çakışmasını önlemek için kullanılır; adres daha sonra arayüz listesinden Enable for [Hostname] işlemiyle etkinleştirilir.
INFO
Add IP
Add IP butonuna tıklanarak IP adresleri kaydedilir. Ekleme onay istemez; kayıt hemen döner, sistem uygulaması arka planda başlar (gerekirse arayüz otomatik olarak açılır) ve form sekmesi kapanır. Eklenen adresler, Interfaces List ekranında ilgili arayüzün satırında alt satırlar hâlinde görüntülenir:
Absent in system · kırmızıKayıt alındı ancak yapılandırma henüz sisteme uygulanmadı; adres kısa süreliğine kırmızı görünür.
Up · yeşilYapılandırma sisteme uygulandı; Enabled eklenen adres yeşil görünür ve kullanılabilir.
Disabled · açık gri, üstü çiziliDisabled eklenen adres sisteme uygulanmaz; soluk ve üstü çizili gösterilir.
Listede durum rengi, IP adresinin metnine uygulanır; renk tonları seçili temaya göre değişebilir. Arayüzün kendisi kapalı ya da bağlantısız olduğunda adres, arayüzün durumunu (Down, No link vb.) devralır.
IP Adresini Düzenleme (Edit IP)
Mevcut bir IP adresi, Interfaces List ekranında IP'ye sağ tıklanarak ya da önizleme panelinin IP sekmesinde seçilip Edit IP işlemiyle düzenlenir. Düzenleme formu, ekleme formuyla aynı yapıdadır; farkları şunlardır:
- Route table ve IP interface alanları kilitlidir; bir IP başka bir arayüze taşınamaz.
- IP tablosunda yalnızca düzenlenen adresin satırı bulunur; satır eklenemez veya silinemez.
- Formun butonu
Edit IPolur. Adres, CIDR veya açıklama değişikliği onay istemeden kaydedilir; yalnızca yan etkisi olan değişikliklerde (cluster kurulumunda IP türü değiştirme gibi) "Are you sure?" onayı ve etkileri listeleyen uyarılar görüntülenir; yıkıcı etkisi olan değişikliklerde ikinci bir "This action has destructive consequences. Are you REALLY sure?" onayı daha istenir.
IP silme ve korumalı adresler
- Cihazın yönetim erişim listelerinde (HTTP, HTTPS, SSH, SNMP) tanımlı bir IP silinemez ve arayüz listesindeki Disable for [Hostname] işlemiyle devre dışı bırakılamaz; işlem "${ip} is protected. (${reason})" hatasıyla reddedilir. Bu koruma, Edit IP formundaki IP status seçimine uygulanmaz: bir erişim IP'sini düzenleme formundan Disabled yapmak cihaza yönetim erişiminin kesilmesine yol açabilir.
- IP silme işlemi bir onay penceresi açar; ancak IP üzerinden erişilen yönlendirmeler ve varsayılan ağ geçidi için ayrıca uyarı verilmez; yönlendirmeler arayüze bağlı olduğundan yerinde kalır. Bir adresi silmeden önce, o adresin ağındaki yönlendirmelerin hâlâ erişilebilir olacağı kontrol edilmelidir.
