
Smarter by Design.Simpler for Business
Authentication Servers
Authentication Servers Nedir?
Authentication Servers, AGS'nin kimlik doğrulama için bağlandığı bir dizin ya da servisin bağlantı tanımlarıdır: sunucu adresleri ve portları, birden fazla adres arasında yük dağıtım yöntemi, isteğin çıkacağı route tablosu, TLS sertifika doğrulaması, bağlantı zaman aşımı ve havuz boyutu bu profilde tutulur. Doğrulamanın nasıl yapılacağı (arama filtreleri, kullanıcı adı biçimi, HTTP isteği) ise Authentication Providers ekranındaki sağlayıcı profilinde tanımlanır ve sağlayıcı bu sunucu profiline Authentication Server alanıyla bağlanır.
Bir sunucu profili birden fazla sağlayıcı tarafından paylaşılır; böylece aynı Active Directory ya da OpenLDAP kümesi farklı arama ayarlarıyla birden fazla akışta kullanılır ve adres değişikliği tek yerden yapılır.
5
Protokol
LDAP · LDAPS · RADIUS · HTTP · HTTPS
Çoklu
Sunucu Adresi
Birden fazla host:port; Round Robin, Weighted Round Robin ya da Failover dağıtımı
TLS
Güvenli Bağlantı
LDAPS ve HTTPS'te sertifika doğrulaması ve en düşük TLS sürümü
Test
LDAP Bağlantı Testi
Önizlemeden, profilin route tablosu üzerinden bağlantı denemesi
Paylaşımlı
Sağlayıcılarda
LDAP, HTTP ve RADIUS sağlayıcıları aynı sunucu profilini kullanır
Nasıl çalışır?
- Sunucu profili bu ekranda tanımlanır: Protocol seçilir, Server Hosts tablosuna adresler girilir, isteğin çıkacağı Route Table ve bağlantı ayarları yapılır.
- Authentication Providers ekranında LDAP, HTTP ya da RADIUS türünde bir sağlayıcı oluşturulurken Authentication Server alanından bu profil seçilir.
- Erişim akışında doğrulama adımı çalıştığında bağlantı, seçilen route tablosundan sunucu adreslerine kurulur; birden fazla adres Load Balancing Method ile dağıtılır, bağlantı ayarları (zaman aşımı, havuz boyutu, TLS) profilden alınır.
- LDAP ve LDAPS sunucularda önizlemedeki Test Connection ile bağlantı, profil değiştirilmeden cihazdan denenir.
Operasyonel En İyi Uygulamalar
- Protokole uygun port. Server Hosts satırlarında port 389 ile gelir; LDAPS için 636, RADIUS için 1812, HTTP ve HTTPS için servisin portu (genellikle 80 ve 443) girilmelidir.
- Yedekli adresler. Aynı dizinin birden fazla sunucusu tek profile eklenmelidir; Failover yöntemi sıralı yedekleme, Weighted Round Robin ağırlığa göre dağıtım için seçilir.
- Sertifika doğrulaması açık. LDAPS ve HTTPS'te Validate SSL Certificate kapatılmamalı; sunucu sertifikasının zincirinin TR7 tarafından doğrulanabilmesi sağlanmalıdır.
- Route tablosu. Dizin sunucuları yönetim ağı gibi ayrı bir route tablosundan erişiliyorsa Route Table alanı buna göre seçilmelidir; LDAP bağlantı testi de bu tablodan yapılır.
- Silmeden önce sağlayıcılar. Silme onayı kullanım yerlerini göstermez; sunucuyu kullanan sağlayıcılar önizlemedeki Used in sekmesinden kontrol edilmelidir.
Nasıl Eklenir?
Yeni bir Authentication Servers profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Authentication → Authentication Servers → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir.
- Protocol seçilir, Server Hosts tablosuna en az bir adres eklenir ve bağlantı ayarları yapılır.
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan profil, sağlayıcı formundaki Authentication Server alanında kullanılır. Profil, bu alanın yanındaki ekleme simgesiyle sağlayıcı formundan ayrılmadan da tanımlanır; oluşturulan profil alanda seçili gelir.
Authentication Servers Listeleme Ekranı
AGS → Authentication → Authentication Servers yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Authentication Servers profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır.
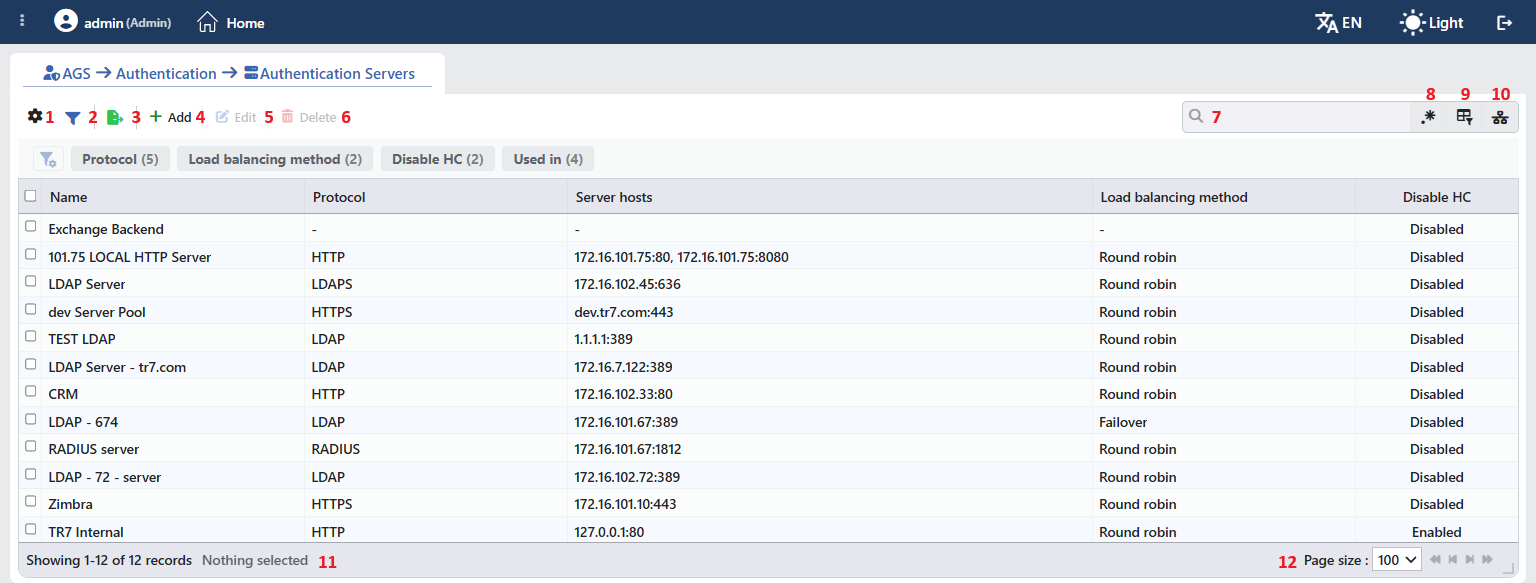 Authentication Servers Profillerini Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Name | Profilin adı. |
| Protocol | Sunucuya erişim protokolü. |
| Server Hosts | Sunucu adresleri, adres:port biçiminde ve virgülle; adres yoksa -. |
| Load Balancing Method | Adresler arasındaki dağıtım yöntemi. |
| Disable HC | Sağlık denetiminin kapatılıp kapatılmadığı: Enabled (denetim kapalı) ya da Disabled (denetim açık). |
Varsayılan olarak gizlenen kolon bulunmaz. Tablo açılışta sıralanmamıştır; kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; beş kolonun beşi de açık gelir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır. Filtre şeridinde dört kart bulunur; kart adının yanındaki sayı, listedeki profillerde o kart için bulunan farklı değer sayısını gösterir:
| Kart | Süzdüğü |
|---|---|
| Protocol | Protokole göre (LDAP, LDAPS, RADIUS, HTTP, HTTPS). |
| Load Balancing Method | Dağıtım yöntemine göre. |
| Disable HC | Sağlık denetimi ayarına göre (Enabled / Disabled). |
| Used in | Profili kullanan AGS etkin vService'ler ve hiçbir yerde kullanılmayan profilleri listeleyen Unused Entries değeri. Sağlayıcı adları bu kartta yer almaz; bağ, sağlayıcı üzerinden vService'e kadar izlenir. |
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; Protocol dâhil bütün alanlar değiştirilir ve formun altındaki buton Edit adını taşır. Değişiklik onay istemeden kaydedilir ve sunucuyu kullanan sağlayıcılar yeni ayarlarla bağlanır.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez.
Sunucuyu kullanan sağlayıcıların Authentication Server atfı kendiliğinden temizlenmez; bu sağlayıcıların doğrulama yapabilmesi beklenmez. Sağlayıcılar düzenlenerek başka bir sunucu seçilmelidir. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Kullanım filtresi etkinken ve kolon bazlı arama açıkken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lerde kullanıldığını filtrelemek için kullanılır; seçicide vService adları ile Unused Entries seçeneği bulunur. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Bu ekranda varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta sunucu simgesi, profilin adı ve Authentication Server alt başlığı, sağ üstte ise işlemler bulunur.
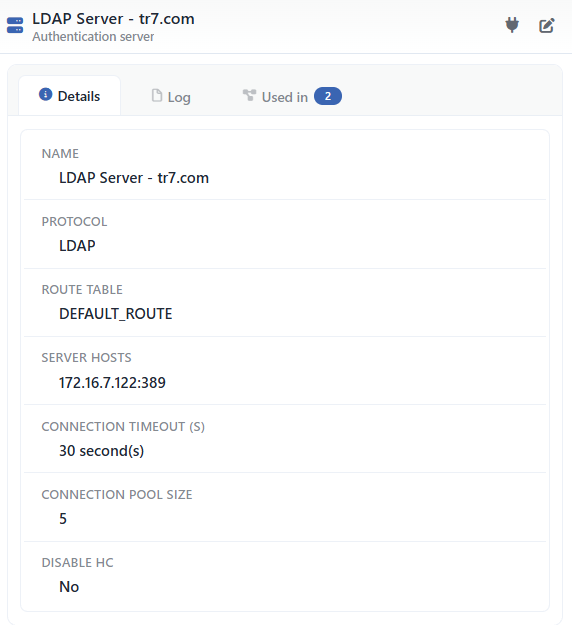 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Test Connection | Yalnızca LDAP ve LDAPS profillerinde görüntülenir; cihazdan sunucuya bağlantı denemesi başlatır (bkz. Test Connection (LDAP)). |
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Panelde üç sekme bulunur; Used in yalnızca profil en az bir sağlayıcıda kullanılıyorsa görüntülenir:
Details
Sunucunun bağlantı ayarlarını satır satır listeler (aşağıdaki tablo).
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Used in
Profili kullanan üst nesneleri türlerine göre ayrılmış sekmelerde listeler (sağlayıcılar ve vService'ler); her satır, üst nesneden profile uzanan zinciri ara düğümleriyle birlikte gösterir. Sekme adının yanındaki rozet bütün üst nesnelerin toplam sayısını verir.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Name | Profilin adı. | Her zaman |
| Protocol | Erişim protokolü. | Her zaman |
| Route Table | İsteğin çıkacağı route tablosu (ör. DEFAULT ya da DEFAULT_ROUTE). | Her zaman |
| Server Hosts | adres:port satırları; ağırlığı 1 dışında olan satırlarda (wN) eki. | En az bir adres varsa |
| Load Balancing Method | Dağıtım yöntemi. | İki ve daha fazla adres varsa |
| RADIUS Shared Secret | Her zaman ********. | RADIUS |
| Validate SSL Certificate | Enabled ya da Disabled. | LDAPS, HTTPS |
| Minimum TLS Version | TLS 1.2 ya da TLS 1.3. | LDAPS, HTTPS |
| Connection Timeout (s) | 30 second(s) biçiminde. | Her zaman |
| Connection Pool Size | Havuz boyutu. | Her zaman |
| Disable HC | Yes ya da No. | Her zaman |
Profil Ekleme Formu
AGS → Authentication → Authentication Servers → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Authentication Servers profili eklenir. Form LDAP seçili açılır; Protocol değiştirildiğinde protokole özel alanlar görüntülenir. Aşağıda önce bütün protokollerde ortak olan alanlar, ardından her protokolün kendi alanları ve kullanım notları anlatılır.
Ortak Alanlar
INFO
Name Zorunlu
Profilin adı; sağlayıcı formundaki Authentication Server seçiminde ve loglarda profili tanımlar. Ad cihazda benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir.
INFO
Protocol Zorunlu Varsayılan: LDAP
Sunucuya erişim protokolü seçilir; protokol, profili kullanacak sağlayıcı türüyle uyumlu olmalıdır:
| Seçenek | Anlamı |
|---|---|
| LDAP | Dizin sunucusuna şifresiz LDAP bağlantısı; LDAP türündeki sağlayıcılarla kullanılır. Ayrıntı: LDAP. |
| LDAPS | Dizin sunucusuna TLS ile şifreli LDAP bağlantısı; LDAP türündeki sağlayıcılarla kullanılır. Ayrıntı: LDAPS. |
| RADIUS | RADIUS sunucusuna bağlantı; RADIUS türündeki sağlayıcılarla kullanılır. Ayrıntı: RADIUS. |
| HTTP | Bir web servisine şifresiz HTTP bağlantısı; HTTP türündeki sağlayıcılarla kullanılır. Ayrıntı: HTTP. |
| HTTPS | Bir web servisine TLS ile şifreli HTTP bağlantısı; HTTP türündeki sağlayıcılarla kullanılır. Ayrıntı: HTTPS. |
INFO
Route Table Varsayılan: varsayılan route tablosu
Sunucuya yapılacak bağlantıların çıkacağı Route Tables kaydı; sunucuya erişimi olan route tablosu seçilmelidir. LDAP bağlantı testi de bu tablodan yapılır. Alan cihazın varsayılan route tablosuyla dolu gelir; bu tablonun adı cihaza göre değişir (ör. DEFAULT ya da DEFAULT_ROUTE).
INFO
Load Balancing Method Varsayılan: Round robin
Server Hosts tablosunda birden fazla adres varken bağlantıların adreslere nasıl dağıtılacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Round Robin | Bağlantılar adreslere sırayla dağıtılır. |
| Weighted Round Robin | Bağlantılar satırlardaki Weight değerine göre dağıtılır; yüksek ağırlıklı adres daha fazla bağlantı alır. |
| Failover | Bağlantılar ilk adrese gider; ilk adres erişilemezse sıradaki adrese geçilir. |
INFO
Server Hosts Zorunlu (en az 1 satır)
Sunucu adresleri tablosu. Form bir boş satırla açılır; yeni satırlar etiketin yanındaki + simgesiyle eklenir. Her satırda şu alanlar bulunur:
| Alan | Anlamı |
|---|---|
| Host Address | Sunucunun IP adresi ya da alan adı; zorunludur, boş bırakıldığında Required field uyarısı görüntülenir. |
| Port | Sunucunun portu; 1 ile 65535 arasında, 389 ile gelir. Protokole göre değiştirilmelidir. |
| Weight | Adresin ağırlığı; 1 ile 10 arasında, 1 ile gelir. Yalnızca Weighted Round Robin yönteminde kullanılır; yüksek değer daha fazla bağlantı demektir. |
INFO
Connection Timeout (s) Varsayılan: 30
Sunucuya bağlantı kurulurken beklenen en uzun süre; 1 ile 300 saniye arasında bir değer girilir.
INFO
Connection Pool Size Varsayılan: 5
Sunucuya açık tutulacak en fazla bağlantı sayısı; 1 ile 50 arasında bir değer girilir. Yoğun girişlerde bağlantı kurma süresini azaltır.
INFO
Disable HC Varsayılan: işaretsiz
İşaretlendiğinde sunucu adreslerine yönelik sağlık denetimi devre dışı bırakılır. Alan bir onay kutusudur ve işaretsiz gelir.
LDAP
LDAP, Active Directory ya da OpenLDAP gibi bir dizin sunucusuna şifresiz bağlantı kurar; standart port 389'dur ve form bu portla gelir. Kullanıcı adı ve parola dizine açık metin olarak iletildiğinden yalnızca güvenilir iç ağlarda kullanılmalıdır; mümkünse LDAPS tercih edilmelidir. Bu protokolde ortak alanlar dışında alan bulunmaz. Profil, Authentication Providers ekranında LDAP türündeki sağlayıcılarda seçilir; bağlantı önizlemedeki Test Connection ile denenir.
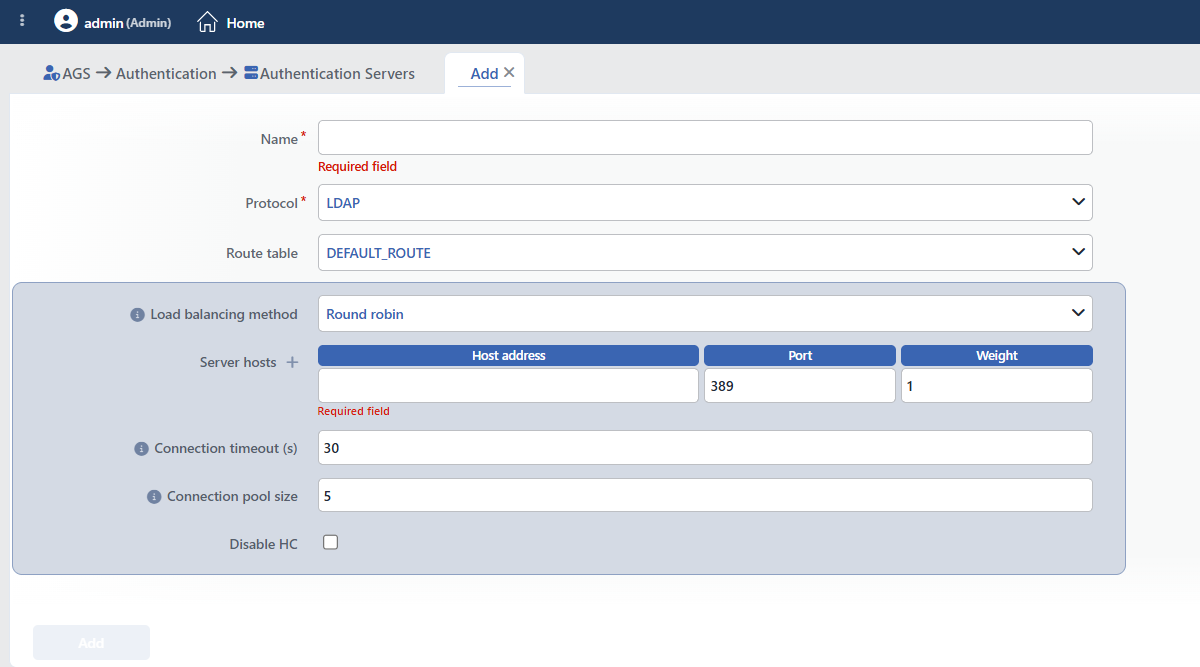 LDAP Seçiliyken Form
LDAPS
LDAPS, dizin sunucusuna TLS ile şifrelenmiş bağlantı kurar; standart port 636'dır, Server Hosts satırlarındaki port buna göre değiştirilmelidir. Kimlik bilgileri şifreli kanaldan iletilir. Ortak alanlara ek olarak TLS alanları görüntülenir. Profil, LDAP türündeki sağlayıcılarda seçilir; bağlantı önizlemedeki Test Connection ile denenir.
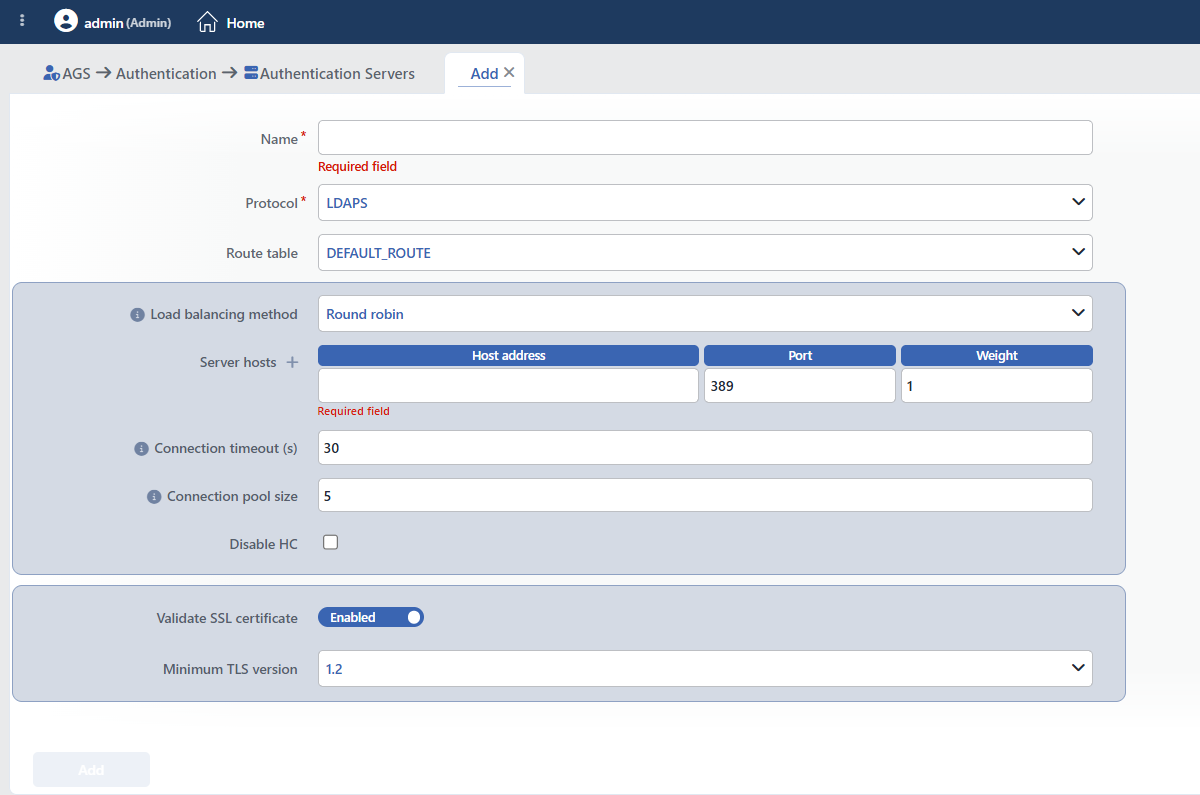 LDAPS Seçiliyken Form
INFO
Validate SSL Certificate Varsayılan: Enabled
Açıkken dizin sunucusunun sertifikası doğrulanır; geçersiz ya da güvenilmeyen sertifikalı sunucuya bağlanılmaz. Yalnızca test ortamlarında kapatılmalıdır.
INFO
Minimum TLS Version Varsayılan: 1.2
Kabul edilecek en düşük TLS sürümü seçilir:
| Seçenek | Anlamı |
|---|---|
| 1.2 | TLS 1.2 ve üzeri kabul edilir; yaygın dizin sunucularıyla uyumludur. |
| 1.3 | Yalnızca TLS 1.3 kabul edilir; sunucunun TLS 1.3 desteklemesi gerekir. |
RADIUS
RADIUS, bir RADIUS sunucusuyla (ör. NPS, FreeRADIUS) kimlik doğrulaması yapar; standart kimlik doğrulama portu 1812'dir, Server Hosts satırlarındaki port buna göre değiştirilmelidir. TR7, RADIUS sunucusunda istemci olarak tanımlanmalı ve iki taraf aynı paylaşılan gizli anahtarı kullanmalıdır. Profil, RADIUS türündeki sağlayıcılarda seçilir.
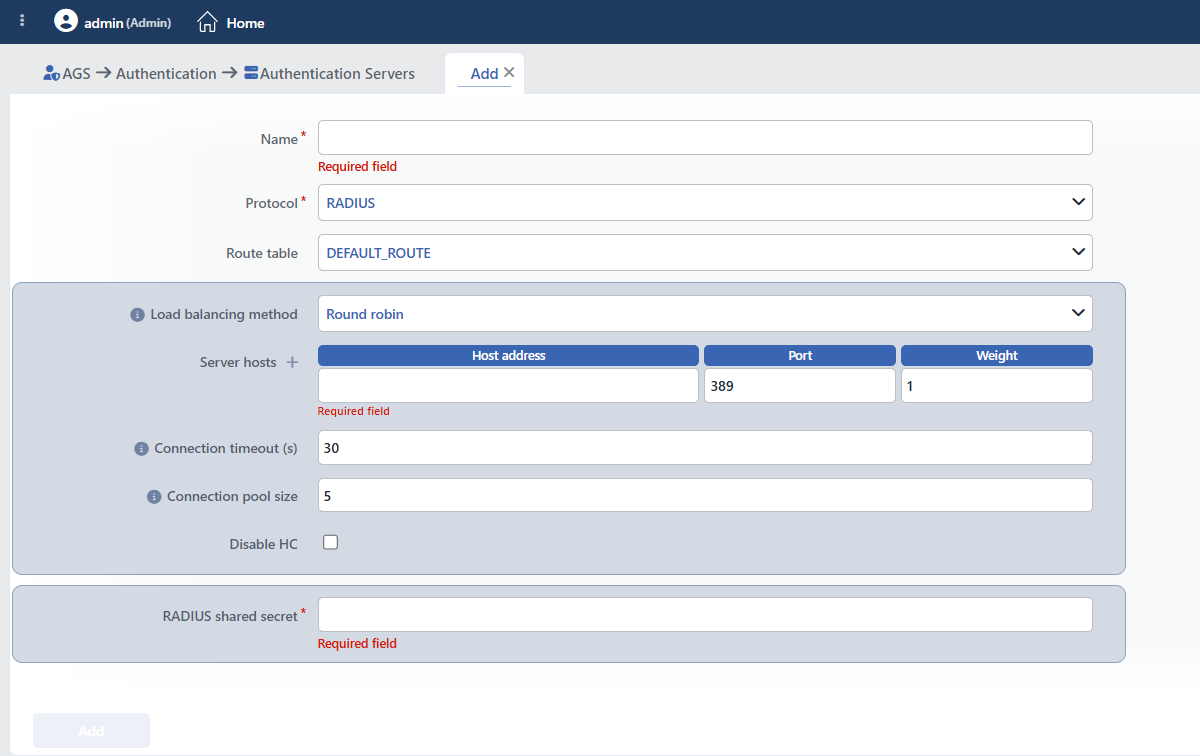 RADIUS Seçiliyken Form
INFO
RADIUS Shared Secret Zorunlu
RADIUS sunucusunda TR7 için tanımlanan paylaşılan gizli anahtar; maskeli alana girilir. Boş bırakıldığında Required field uyarısı görüntülenir. Önizlemede ******** olarak gösterilir; düzenleme formunda alan maskeli olarak dolu gelir.
HTTP
HTTP, kimlik doğrulaması yapan bir web servisine şifresiz bağlantı kurar; port servisin dinlediği porta (genellikle 80) göre değiştirilmelidir. İsteğin yolu, yöntemi, başlıkları ve başarı koşulları bu profilde değil, sağlayıcı profilinde tanımlanır. Kimlik bilgileri açık metin iletildiğinden yalnızca güvenilir ağlarda ya da cihaz içi servislerde kullanılmalıdır; aksi hâlde HTTPS tercih edilmelidir. Bu protokolde ortak alanlar dışında alan bulunmaz. Profil, HTTP türündeki sağlayıcılarda seçilir.
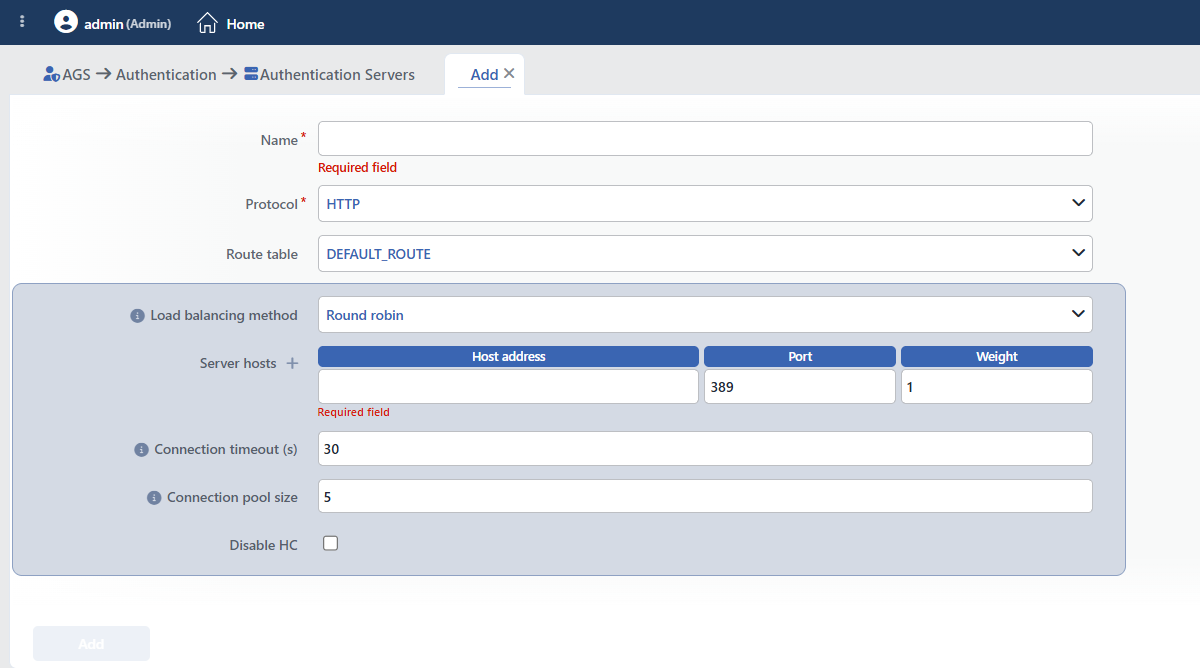 HTTP Seçiliyken Form
HTTPS
HTTPS, kimlik doğrulaması yapan bir web servisine TLS ile şifrelenmiş bağlantı kurar; port servisin dinlediği porta (genellikle 443) göre değiştirilmelidir. İsteğin ayrıntıları sağlayıcı profilinde tanımlanır. Ortak alanlara ek olarak TLS alanları görüntülenir. Profil, HTTP türündeki sağlayıcılarda seçilir.
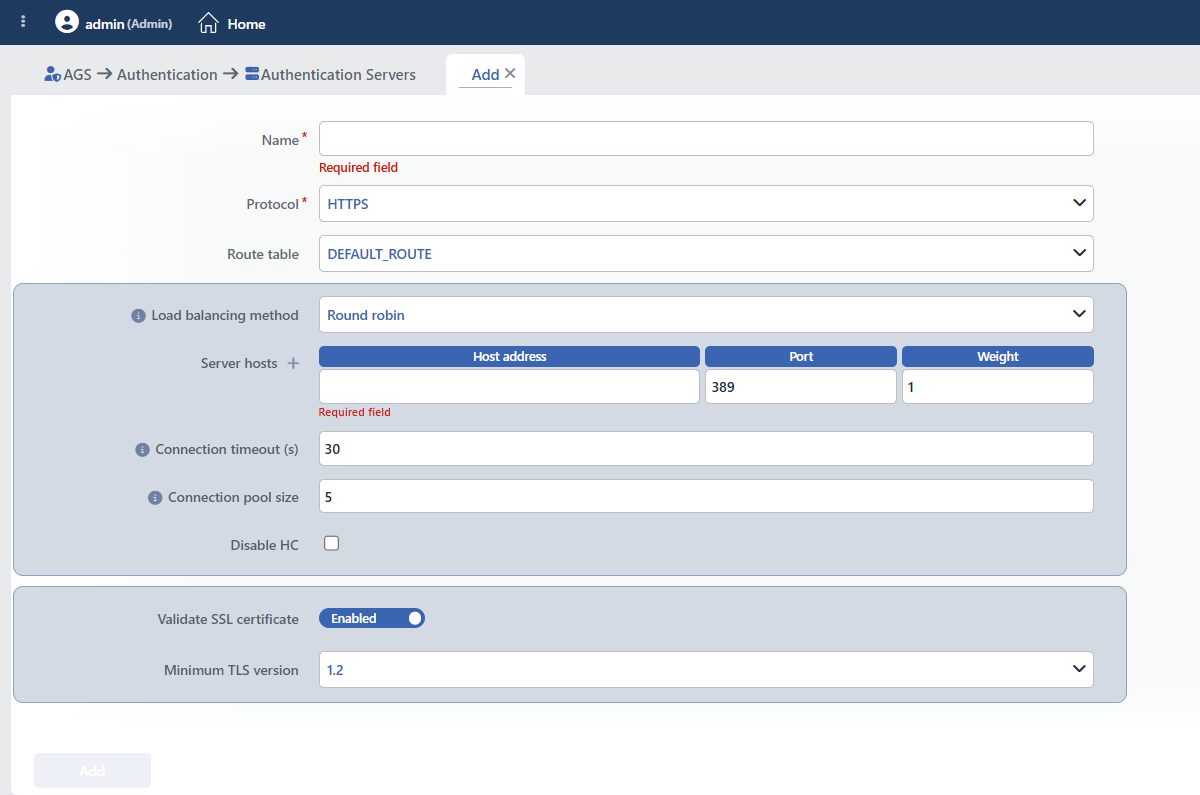 HTTPS Seçiliyken Form
INFO
Validate SSL Certificate Varsayılan: Enabled
Açıkken web servisinin sertifikası doğrulanır; geçersiz ya da güvenilmeyen sertifikalı servise bağlanılmaz. Yalnızca test ortamlarında kapatılmalıdır.
INFO
Minimum TLS Version Varsayılan: 1.2
Kabul edilecek en düşük TLS sürümü seçilir:
| Seçenek | Anlamı |
|---|---|
| 1.2 | TLS 1.2 ve üzeri kabul edilir. |
| 1.3 | Yalnızca TLS 1.3 kabul edilir; servisin TLS 1.3 desteklemesi gerekir. |
Test Connection (LDAP)
LDAP ve LDAPS sunucularda önizleme başlığındaki Test Connection simgesi, cihazdan sunucuya gerçek bir bağlantı denemesi başlatır; ayrıca bir pencere açılmaz. Deneme, profilin Route Table değerinden yapılır ve en fazla 25 saniye sürer. Sonuç, çalıştırılan her aşama için ✔/✘ Connection adres:port (süre ms) biçiminde satırlar ve varsa hata metniyle bir uyarı penceresinde gösterilir. Servis hesabı girişi ve kullanıcı girişi aşamaları (Service account sign-in, User sign-in) sunucuya bağlı bir LDAP sağlayıcısının önizlemesinden yapılan testte denenir (bkz. Authentication Providers → Test Connection (LDAP)). Test kullanıcı işlem kaydına yazılmaz.
Çalışma Mekanizması
INFO
- Dağıtım. Sunucu profilleri AGS etkin vService'lerin erişim motorlarına aktarılır; değişiklik sonrasında yapılandırma yeniden uygulanır.
- Bağlantı ayarları. Profil, erişim motoruna Server Hosts adresleri, Load Balancing Method, Connection Pool Size, Connection Timeout (s) ve LDAPS ile HTTPS için Validate SSL Certificate ve Minimum TLS Version değerleriyle aktarılır; bağlantı yönetimi motor tarafındadır.
- Route tablosu. Profilin Route Table değeri, sağlayıcı bu sunucuyu kullandığında vService'in erişim motorunun çıkış route tabloları listesine eklenir.
- Cluster. Profiller LB yapılandırmasıyla cihazlar arasında eşitlenir.
- Loglar. Ekleme, düzenleme ve silme User Logs ekranında authentication server nesnesi olarak izlenir; bağlantı testi loglanmaz.
Kapsam ve Sınırlar
INFO
- Lisans. Ekran AGS lisansına bağlıdır; ayrıntılar için Products & Licensing sayfasına bakılmalıdır.
- Yetki. AGS ekranları Load Balancer yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir profil kaydedilmez.
- Hazır profil yoktur.
- Protokol ile sağlayıcı türü uyumlu olmalıdır: LDAP sağlayıcısı için LDAP ya da LDAPS, RADIUS sağlayıcısı için RADIUS, HTTP sağlayıcısı için HTTP ya da HTTPS seçilmelidir. Sağlayıcı formundaki Authentication Server seçicisi protokole göre süzmez; uyumsuz bir profil de seçilebilir ve kayıt kabul edilir.
- Bağlantı testi yalnızca LDAP ve LDAPS'ta. RADIUS ve HTTP sunucuları gerçek bir girişle doğrulanır.
- Silme referans denetimi yapmaz; kullanımdaki profil de silinir.
Kullanım Yerleri
| Kullanım Yeri | Alan | Amaç |
|---|---|---|
| Authentication Providers | Authentication Server (LDAP, HTTP, RADIUS türlerinde) | Sağlayıcının bağlanacağı sunucu; protokol sağlayıcı türüyle uyumlu olmalıdır |
