
Smarter by Design.Simpler for Business
Blacklist IP Category
Blacklist IP Category Koşulu Nedir?
Blacklist IP Category koşulu, istemci IP adresinin belirli bir tehdit kategorisinde bulunup bulunmadığını değerlendirerek trafik yönlendirme ve manipülasyon kararları almak için kullanılan bir koşul tipidir.
Değerlendirilen adres istemcinin kaynak IP adresidir; vService üzerinde Trusted Proxy yapılandırması kullanılıyorsa denetim, proxy arkasındaki gerçek istemci IP'si üzerinden yapılır.
İstemci İsteği
Kaynak IP:
192.168.1.100 IP İtibar Kontrolü
DDoS AttackBulunamadı
PhishingEŞLEŞTİ ⚠️
Brute-ForceBulunamadı
Sonuç: Kaynak IP "Phishing" kategorisinde bulundu → koşul TRUE döner.
Bu koşul sayesinde bilinen kötü amaçlı IP adreslerinden gelen trafik tespit edilerek engellenebilir.
TIP
IP İstihbarat verilerinin güncelliği
Bu koşulun doğru şekilde çalışabilmesi için, IP Intelligence & Reputation ekranında ilgili Blacklist IP adresleri ve kategorilerinin güncel olması gerekmektedir. IP istihbarat verileri güncellenmediği sürece, bu koşul tehditli IP adreslerini doğru şekilde tespit edemez.
Kategori listeleri güncellendiğinde koşul, güncel listeyi otomatik olarak kullanmaya başlar; operatörün elle bir işlem yapması gerekmez. Listeler tek IP adreslerinin yanı sıra CIDR bloklarını da içerebilir; blok, kapsadığı tüm adresler için koşulu eşleştirir.
Blacklist IP Category Koşulunun Önemi
IP istihbaratı, siber güvenlikte kritik bir savunma katmanıdır. Bilinen kötü amaçlı IP adreslerini proaktif olarak engellemek, saldırıları daha başlamadan durdurmayı sağlar.
Blacklist IP Category koşulu sayesinde;
- DDoS saldırı kaynaklarından gelen trafik engellenebilir,
- Phishing ve fraud kaynaklarına karşı koruma sağlanabilir,
- Bot ve crawler trafiği tespit edilebilir,
- Proxy ve VPN üzerinden gelen trafik kontrol edilebilir,
- Brute force saldırı kaynakları engellenebilir,
- Web uygulama saldırıları önlenebilir.
Desteklenen IP İstihbarat Kategorileri
| Kategori | Açıklama |
|---|---|
| User Blacklist | Kullanıcı tanımlı özel kara liste |
| External | Yapılandırılan harici tehdit besleme (feed) kaynaklarından otomatik olarak toplanan IP adresleri |
| DNS Compromise | DNS sunucusu ele geçirilmiş IP'ler |
| DNS Poisoning | DNS zehirleme saldırısı kaynakları |
| Fraud Orders | Sahte sipariş ve dolandırıcılık kaynakları |
| DDoS Attack | DDoS saldırı kaynakları |
| FTP Brute-Force | FTP brute force saldırı kaynakları |
| Ping of Death | Ping of Death saldırı kaynakları |
| Phishing | Phishing (oltalama) kaynakları |
| Fraud VoIP | VoIP dolandırıcılık kaynakları |
| Open Proxy | Açık proxy sunucuları |
| Web Spam | Web spam kaynakları |
| Email Spam | E-posta spam kaynakları |
| Blog Spam | Blog spam kaynakları |
| VPN IP | VPN çıkış IP'leri |
| Port Scan | Port tarama kaynakları |
| Hacking | Bilinen hacking kaynakları |
| SQL Injection | SQL injection saldırı kaynakları |
| Spoofing | IP spoofing kaynakları |
| Brute-Force | Brute force saldırı kaynakları |
| Bad Web Bot | Kötü amaçlı web botları |
| Exploited Host | Ele geçirilmiş (compromised) hostlar |
| Web App Attack | Web uygulama saldırı kaynakları |
| SSH | SSH saldırı kaynakları |
| IoT Targeted | IoT cihazları hedefleyen saldırı kaynakları |
Arayüzde kategori adları İngilizce görüntülenir.
TIP
Tehdit İstihbaratı
TR7, IP istihbarat verilerini çeşitli tehdit istihbarat kaynaklarından otomatik olarak günceller.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul, hem istek (At Request) hem yanıt (At Response) aşamasında kullanılabilir; her iki konumda da aynı kaynak IP denetimi yapılır.
Nasıl Eklenir?
Yeni bir Blacklist IP Category Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak Blacklist IP Category seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
Blacklist IP Category Koşulu Ekleme Formu
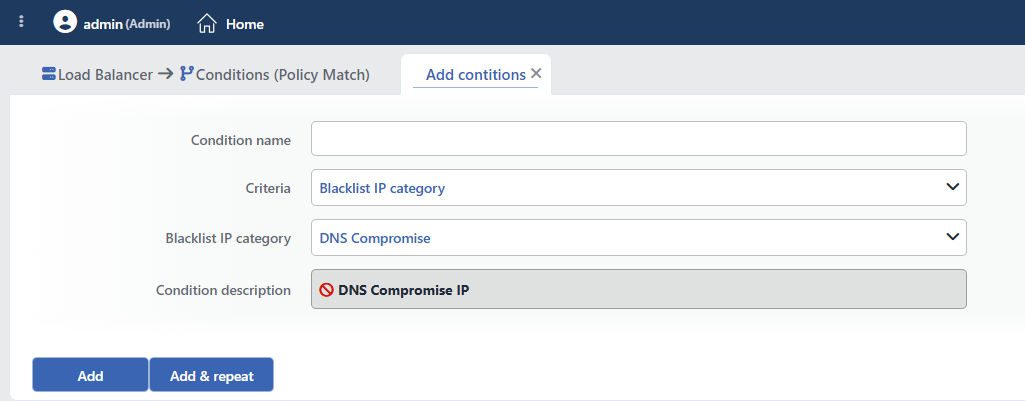 Blacklist IP Category Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden Blacklist IP Category seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Blacklist IP Category
Kontrol edilecek IP istihbarat kategorisi, aranabilir açılır listeden seçilir. Listede, yukarıdaki tabloda açıklanan 25 kategori yer alır.
Alan tek kategori seçimine izin verir; birden fazla kategorinin denetlenmesi gerekiyorsa her kategori için ayrı bir koşul tanımlanır.
TIP
User Blacklist kategorisi, TR7'nin IP Intelligence modülünde manuel olarak tanımlanan IP adreslerini içerir.
TIP
External kategorisi, IP Intelligence modülünde yapılandırılan harici tehdit besleme (feed) kaynaklarından otomatik olarak toplanan IP adreslerini içerir.
TIP
Kategori ayrımı yapılmadan yalnızca "kaynak IP herhangi bir blacklist'te mi" denetimi isteniyorsa, koşul seçim listelerinde hazır olarak sunulan If the source IP is blacklisted koşulu kullanılabilir; bunun için ayrı bir koşul tanımlamaya gerek yoktur.
Whitelist Önceliği
IP Intelligence & Reputation ekranındaki Whitelist'e eklenen bir IP adresi, tüm kategori listelerinden çıkarılır; bu koşul o IP için hiçbir kategoride TRUE dönmez.
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Katmanlı Koruma Uygulayın. Farklı kategoriler için farklı aksiyonlar tanımlayın (örn. DDoS için block, VPN için challenge).
- User Kategorisini Kullanın. Kendi tespit ettiğiniz kötü amaçlı IP'leri user kategorisine ekleyin.
- Loglama ile Birleştirin. Engellenen IP'leri loglamak için logging aksiyonu ekleyin.
- False Positive'lere Dikkat Edin. VPN ve proxy kategorileri meşru kullanıcıları da etkileyebilir; CAPTCHA challenge tercih edilebilir. Yanlışlıkla bir kategoriye düşen meşru bir IP, IP Intelligence & Reputation ekranındaki Whitelist'e eklenerek tüm kategori denetimlerinden muaf tutulur.
- Düzenli Güncelleme. IP istihbarat listelerinin güncel olduğundan emin olun.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: DDoS Saldırı Kaynağı Engelleme
Kullanım Amacı: Bilinen DDoS saldırı kaynaklarından gelen trafiği proaktif olarak tespit edip engelleyerek hizmet kesintilerini önlemek.
Konfigürasyon: Blacklist IP category → DDoS Attack
Aksiyon Önerileri:
- ✅ Block → DDoS saldırı IP'lerinden gelen bağlantılar anında sonlandırılır (drop connection).
- ✅ Quarantine → Tespit edilen DDoS IP'leri 24 saat süreyle karantinaya alınır ve tüm erişimleri engellenir.
- ✅ Advanced Traffic Inspection → DDoS saldırı kaynaklarının pattern analizi yapılır ve attack vector'ler raporlanır.
Senaryo 2: Phishing ve Dolandırıcılık Koruması
Kullanım Amacı: Phishing ve fraud kategorilerindeki IP adreslerinden gelen şüpheli trafiği tespit edip e-ticaret ve ödeme sayfalarını korumak.
Konfigürasyon: Blacklist IP category → Phishing ve Fraud Orders (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Block → Phishing IP'lerinden gelen istekler engellenir ve 403 Forbidden yanıtı döndürülür.
- ✅ Advanced Captcha → Fraud kategori IP'lerinden gelen isteklerde CAPTCHA doğrulaması yapılarak bot/insan ayrımı sağlanır.
- ✅ Advanced Traffic Inspection → Fraud pattern analizi yapılır ve checkout sayfalarındaki şüpheli aktiviteler raporlanır.
Senaryo 3: Brute Force Saldırı Önleme
Kullanım Amacı: SSH, FTP ve web login brute force saldırı kaynaklarını tespit edip admin panellerini korumak.
Konfigürasyon: Blacklist IP category → Brute-Force, FTP Brute-Force ve SSH (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Quarantine → Brute force IP'leri 60 dakika süreyle karantinaya alınır ve login denemesi yapması engellenir.
- ✅ Bandwidth Limitation → Saldırı trafiği 1 Mbps ile sınırlandırılarak saldırı yavaşlatılır.
- ✅ Advanced Traffic Inspection → Brute force attack pattern'leri analiz edilir ve credential stuffing denemeleri raporlanır.
Senaryo 4: VPN/Proxy Trafiği Yönetimi
Kullanım Amacı: VPN ve proxy üzerinden gelen trafiği tespit edip ödeme ve hassas işlemlerde ek doğrulama gerektirmek.
Konfigürasyon: Blacklist IP category → VPN IP ve Open Proxy (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Advanced Captcha → VPN/proxy kullanıcılarına CAPTCHA challenge gösterilerek insan doğrulaması yapılır.
- ✅ Bandwidth Limitation → VPN trafiği 5 Mbps ile sınırlandırılarak abuse önlenir.
- ✅ Advanced Traffic Inspection → VPN/proxy kullanım pattern analizi yapılır ve anomaly detection raporlanır.
Senaryo 5: Kötü Amaçlı Bot Engelleme
Kullanım Amacı: Web scraper ve kötü amaçlı bot IP'lerini tespit edip API endpoint'lerini ve içerik sayfalarını korumak.
Konfigürasyon: Blacklist IP category → Bad Web Bot ve Port Scan (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Block → Kötü bot IP'leri anında engellenir ve 403 Forbidden yanıtı döndürülür.
- ✅ Quarantine → Tespit edilen bot IP'leri 72 saat süreyle karantinaya alınır.
- ✅ Advanced Traffic Inspection → Bot behavior pattern'leri analiz edilir ve reconnaissance activity raporlanır.
Senaryo 6: Web Uygulama Saldırı Koruması
Kullanım Amacı: SQL injection, XSS ve diğer web saldırı kaynaklarını tespit edip web uygulamalarını korumak.
Konfigürasyon: Blacklist IP category → Web App Attack, SQL Injection ve Hacking (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Block → Saldırgan IP'lerden gelen bağlantılar anında sonlandırılır (drop connection).
- ✅ Quarantine → Web attack IP'leri kalıcı olarak karantinaya alınır (permanent block).
- ✅ Advanced Traffic Inspection → Attack technique'leri analiz edilir ve exploitation denemeleri raporlanır.
Senaryo 7: Spam Kaynağı Filtreleme
Kullanım Amacı: Email, web ve blog spam kaynaklarını tespit edip yorum ve form spam'ini önlemek.
Konfigürasyon: Blacklist IP category → Email Spam, Web Spam ve Blog Spam (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Advanced Captcha → Spam IP'lerinden yorum/form gönderimlerinde CAPTCHA challenge gösterilir.
- ✅ Quarantine → 5'ten fazla spam denemesi yapan IP'ler 24 saat karantinaya alınır.
- ✅ Advanced Traffic Inspection → Spam source distribution ve pattern analizi raporlanır.
Senaryo 8: Ele Geçirilmiş Host Tespiti
Kullanım Amacı: DNS compromise ve exploited host kategorilerindeki IP'leri tespit edip botnet trafiğini engellemek.
Konfigürasyon: Blacklist IP category → DNS Compromise, DNS Poisoning ve Exploited Host (her kategori için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Block → Compromised host'lardan gelen trafik anında engellenir.
- ✅ Quarantine → Exploited host IP'leri 48 saat karantinaya alınır.
- ✅ Advanced Traffic Inspection → Botnet activity ve C2 communication pattern'leri analiz edilir.
