
Smarter by Design.Simpler for Business
Header
Header Nedir?
Header, isteğin başlık (header) bölümüne uygulanan denetimleri gösterir. Sekme iki katmandan oluşur: üstte tüm başlıklara uygulanan ortak kural (common rule), altta belirli başlıklara özel kuralların listelendiği değişken tablosu (argument rules).
HTTP Header Yapısı
Başlıklar, istek satırından sonra gelen ve her biri Ad: Değer biçiminde ayrı bir satır olan üstbilgi alanlarıdır. TR7, başlık adlarını küçük harfe indirerek işler; ad eşleştirmeleri bu nedenle fiilen büyük/küçük harften bağımsızdır ve kayıtlarda adlar küçük harf görünür. Değerlere herhangi bir çözümleme uygulanmaz; ölçümler ham içerik üzerinden bayt cinsinden yapılır. Bu sekmedeki denetimlerin her biri, başlık bölümünün belirli bir öğesini hedefler:
Örnek istek başlıkları:
Host: www.example.com
User-Agent: Mozilla/5.0
Accept-Encoding: gzip| Öğe | Örnekteki karşılığı | İlgili denetimler |
|---|---|---|
| Başlık adı (anahtar) | host, user-agent, accept-encoding | Header Key Length, Allowed / Required Headers |
| Başlık değeri | www.example.com, Mozilla/5.0, gzip | Header Value Length, Header Value Pattern, OWASP Check |
| Farklı başlık adı sayısı | 3 | Header Key Count |
| Başlık bloğunun tamamı | Üç satırın adları, değerleri, ayraçları ve satır sonlarıyla toplamı | Total Header Size |
| Aynı başlığın tekrarı | İki ayrı X-Tag satırı gönderen istekte x-tag 2 kez geçer | Header Value Count |
Ekrana Erişim
- Page Types listesinde kurala tıklanır; kuralın detay paneli sağda açılır.
- Panelin sekme şeridinden Header sekmesine tıklanır.
Panelin başlık öğeleri ve sekme şeridinin davranışı için bkz. Path. Tablodaki değer gösterimleri de Path sekmesindekiyle aynı biçimi kullanır: kısıt yoksa No Restriction, tek yönlü kısıtlar ≤ n / ≥ n, aralıklar [a - b], açık/kapalı alanlar ✓ / - olarak görünür.
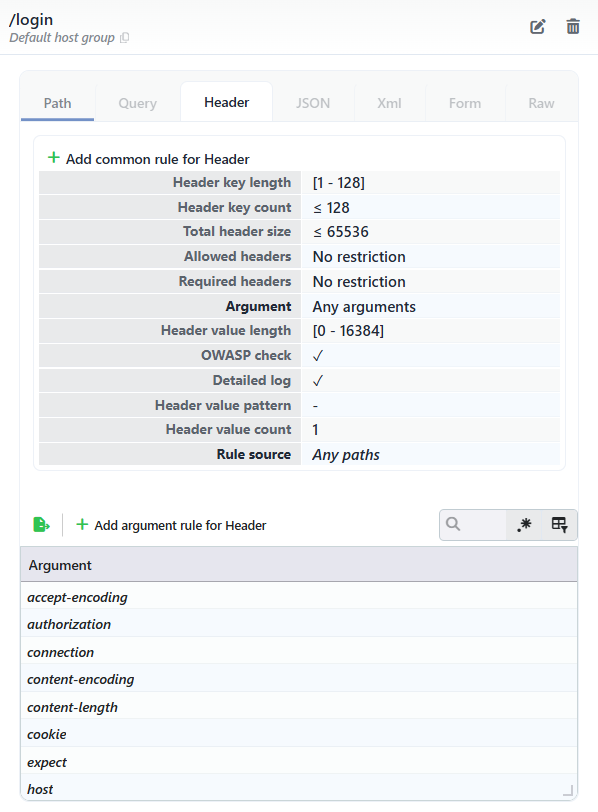 Detay Paneli - Header Sekmesi
Devralma ve Rule Source
Kural kendi Header denetimini tanımlamamışsa değerler, kural eşleşme önceliğine göre path'e uyan glob kuraldan veya Any Paths kuralından devralınır; tablonun sonundaki Rule Source satırı, denetimlerin geldiği kuralın path'ini gösterir (örneğin Any Paths). Kural kendi Header denetimini tanımlıyorsa Rule Source satırı bulunmaz.
Header öğrenmesi path bazlı değildir
Analysis & Learning hangisi kullanılırsa kullanılsın (Conditional Learning, AI Learning, Teacher) ve Event Logs üzerinden öğretmede de, Header denetimlerine ilişkin değişiklikler Any Paths kuralının Header denetimine yazılır; istek hangi path kuralıyla eşleşmiş olursa olsun sonuç, host grubundaki tüm path'leri etkiler. Öğrenme, Header için hiçbir zaman path'e özel yeni bir kural veya denetim oluşturmaz; başlıklar tek bir path'e değil sitenin tamamına ait kabul edilir ve saldırı kaydındaki ilgili kural alanı Header ihlallerinde bu nedenle Tüm path'ler gösterir.
Path'e özel bir Header denetimi yalnızca elle tanımlanabilir ve çalışma anında geçerlidir: kendi path'inde, Any Paths kuralının aynı kapsamdaki denetimini gölgeler. Öğrenme yöntemleri bu denetimlere hiçbir zaman dokunmaz; path'e özel Header denetimleri yalnızca elle yönetilir. Path, Query ve gövde (JSON, XML, Form, RAW) denetimleri ise path bazlı öğrenilir.
Add Common Rule for Header Ekranı
Tablonun üzerindeki yeşil artı ikonlu Add common rule for Header butonuna tıklandığında, kurala kendi Header ortak denetimini tanımlayan form açılır; kayıtla birlikte devralma o kural için sona erer. Kural kendi Header denetimine zaten sahipse aynı buton, kalem ikonlu Edit common rule for Header (formu mevcut değerlerle açar) ve Delete common rule for Header (ortak kuralı onay sorusu sormadan kaldırır) olarak görünür. Ekleme formu boş açılmaz; Any Paths kuralının ilgili denetim değerleriyle önceden doldurulmuş gelir. Any Paths kuralının kendisinde ise silme butonu bulunmaz: catch-all kuralın ortak denetimi kaldırılamaz.
Bu ekran aynı zamanda düzenleme ekranıdır: ortak denetim ister elle eklenmiş ister öğrenmeyle oluşturulmuş olsun, Edit common rule for Header butonuyla açılan form aşağıdaki alanların aynısını kuralın mevcut değerleriyle gösterir.
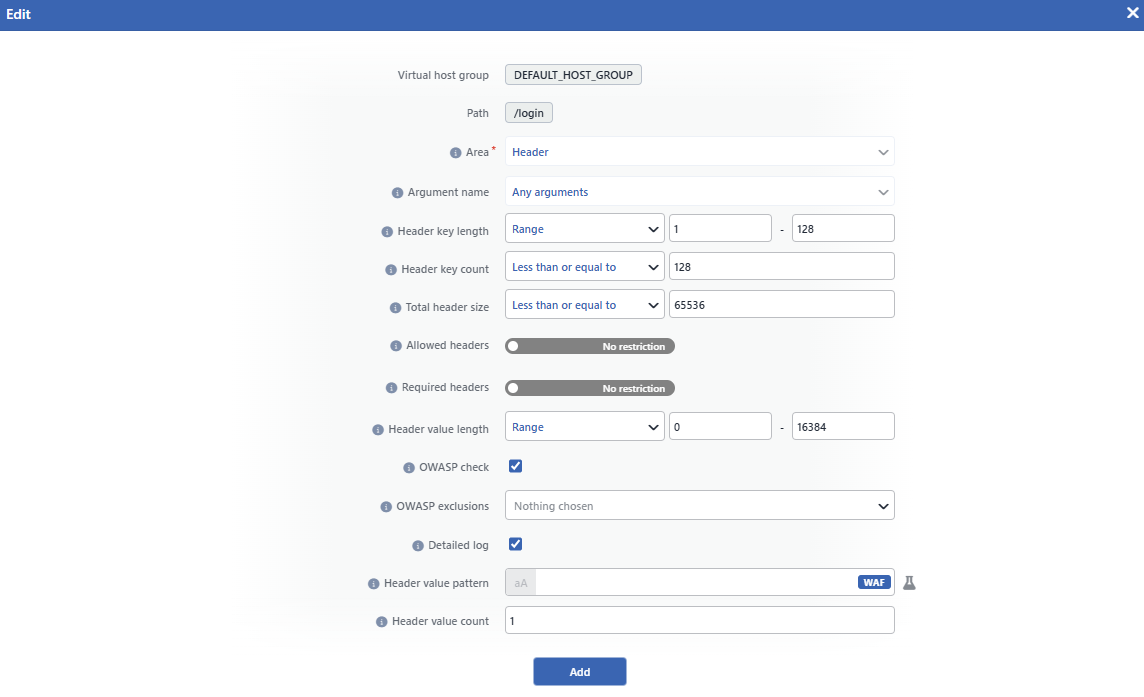 Add Common Rule for Header Ekranı
INFO
Virtual Host Group
Denetimin ekleneceği host grubu salt-okunur olarak gösterilir; panelin hangi grubun Page Types ekranından açıldığına göre belirlenir ve formdan değiştirilemez.
INFO
Path
Denetimin ekleneceği kuralın path'i gösterilir; form, detay paneli hangi kural için açıldıysa o kurala bağlıdır.
INFO
Area
Denetimin isteğin hangi bölümüne uygulandığını gösterir. Alan, formun açıldığı sekmeye kilitlidir: form Header sekmesinden açıldığında Header olarak gelir ve değiştirilemez.
INFO
Argument Name
Denetimin kapsamını gösterir. Ortak kural formunda bu alan Any Arguments olarak kilitlidir ve alanlar tüm başlıklara uygulanır; belirli bir başlığa özel kural ise Add Argument Rule for Header ekranından tanımlanır. Değişken kuralı eklenirken girilen başlık adı, kayıt sırasında küçük harfe çevrilir.
Bir başlığın kendi değişken kuralı varsa, o başlığın değer denetimleri (Header Value Length, Header Value Pattern, Header Value Count, OWASP Check, Detailed Log) tümüyle bu kuraldan alınır; ortak kuralın değer denetimleri o başlığa artık uygulanmaz. Bölüm geneli denetimler (Header Key Length, Header Key Count, Total Header Size, Allowed / Required Headers) ise uygulanmaya devam eder. Bir ada özel kural tanımlamak, o adı Allowed Headers listesine kendiliğinden eklemez.
INFO
Header Key Length
Tek bir başlık adının (anahtarının) uzunluk kısıtı tanımlanır; uzunluk bayt cinsinden ölçülür ve her farklı başlık adı bir kez değerlendirilir:
| Seçenek | Anlamı |
|---|---|
| No Restriction | Uzunluk kısıtı uygulanmaz. |
| Less Than or Equal To | Uzunluk, girilen değere eşit veya altında olmalıdır. |
| Equals To | Uzunluk, girilen değere eşit olmalıdır. |
| Greater Than or Equal To | Uzunluk, girilen değere eşit veya üstünde olmalıdır. |
| Range | Uzunluk, girilen iki değer arasında (sınırlar dahil) olmalıdır. |
Değer alanına yalnızca sayı girilebilir. Kısıta uymayan her başlık adı, Structure Limits kategorisinde Header Key Length ihlali olarak puanlanır ve saldırı kaydına düşer.
INFO
Header Key Count
İstekteki başlık sayısının kısıtı tanımlanır. Sayım farklı başlık adı üzerinden yapılır; aynı adın tekrar eden satırları tek sayılır:
| Seçenek | Anlamı |
|---|---|
| No Restriction | Sayı kısıtı uygulanmaz. |
| Less Than or Equal To | Başlık sayısı, girilen değere eşit veya altında olmalıdır. |
| Equals To | Başlık sayısı, girilen değere eşit olmalıdır. |
| Greater Than or Equal To | Başlık sayısı, girilen değere eşit veya üstünde olmalıdır. |
| Range | Başlık sayısı, girilen iki değer arasında (sınırlar dahil) olmalıdır. |
Değer alanına yalnızca sayı girilebilir. Kısıta uymayan istek, Structure Limits kategorisinde Header Key Count ihlali olarak puanlanır ve saldırı kaydına düşer.
INFO
Total Header Size
Başlık bölümünün toplam boyut kısıtı tanımlanır. Boyut, istek satırı hariç olmak üzere başlık bloğunun tamamı üzerinden bayt olarak ölçülür; başlık adları, değerleri, : ayraçları ve satır sonları dahildir:
| Seçenek | Anlamı |
|---|---|
| No Restriction | Boyut kısıtı uygulanmaz. |
| Less Than or Equal To | Toplam boyut, girilen değere eşit veya altında olmalıdır. |
| Equals To | Toplam boyut, girilen değere eşit olmalıdır. |
| Greater Than or Equal To | Toplam boyut, girilen değere eşit veya üstünde olmalıdır. |
| Range | Toplam boyut, girilen iki değer arasında (sınırlar dahil) olmalıdır. |
Değer alanına yalnızca sayı girilebilir. Kısıta uymayan istek, Structure Limits kategorisinde Total Header Size ihlali olarak puanlanır ve saldırı kaydına düşer.
INFO
Allowed Headers
İzin verilen başlık adlarının listesi tanımlanır (pozitif liste). Alan, No Restriction konumundayken tüm başlık adlarına izin verilir; kısıt açıldığında adlar listeye tek tek eklenir ve listede olmayan her farklı başlık adı, Structure Policies kategorisinde Allowed Headers ihlali olarak puanlanır ve saldırı kaydına düşer.
Örtük izin yoktur: tarayıcıların her istekte gönderdiği standart başlıklar da (host, user-agent, accept gibi) listeye yazılmadıkça ihlal üretir. Bir başlığa özel değişken kuralı tanımlamak, o adı bu listeye kendiliğinden eklemez.
Başlık adları küçük harf girilmelidir
Allowed Headers ve Required Headers listelerindeki adlar, başlıkların küçük harfe indirilmiş çalışma anı haliyle birebir karşılaştırılır ve liste girdileri kendiliğinden küçük harfe çevrilmez. Büyük harf içeren bir girdi (örneğin X-Api-Key) hiçbir başlıkla eşleşmez: Allowed listesinde o başlık her istekte ihlal üretir, Required listesinde ise zorunluluk hiçbir zaman sağlanamaz. Adlar her zaman küçük harflerle (x-api-key) girilmelidir.
INFO
Required Headers
İstekte bulunması zorunlu başlık adlarının listesi tanımlanır. Alan, No Restriction konumundayken zorunluluk uygulanmaz; kısıt açıldığında listedeki adlardan eksik olan her biri, Structure Policies kategorisinde Required Headers ihlali olarak ayrı ayrı puanlanır. Başlığın istekte bulunması yeterlidir; değeri boş olabilir.
INFO
Header Value Length
Başlık değerlerinin uzunluk kısıtı tanımlanır. Kısıt, başlığın her değerine ayrı ayrı, ham içerik üzerinden bayt cinsinden uygulanır; aynı başlık birden çok satırda geldiyse her satırın değeri bağımsız ölçülür:
| Seçenek | Anlamı |
|---|---|
| No Restriction | Uzunluk kısıtı uygulanmaz. |
| Less Than or Equal To | Değer uzunluğu, girilen değere eşit veya altında olmalıdır. |
| Equals To | Değer uzunluğu, girilen değere eşit olmalıdır. |
| Greater Than or Equal To | Değer uzunluğu, girilen değere eşit veya üstünde olmalıdır. |
| Range | Değer uzunluğu, girilen iki değer arasında (sınırlar dahil) olmalıdır. |
Değer alanına yalnızca sayı girilebilir. Kısıtı aşan her değer, Structure Limits kategorisinde Header Value Length ihlali olarak puanlanır ve saldırı kaydına düşer.
INFO
OWASP Check Varsayılan: İşaretli
İşaretlendiğinde her başlığın adı ve her değeri ayrı ayrı, ham haliyle OWASP imza taramasına tabi tutulur; Header için varsayılan olarak işaretlidir. İmza isabetleri, yapısal ihlallerden farklı olarak kendi puanlarıyla saldırı puanına birikerek katılır. Taramada vService'in OWASP Rules ekranında etkin olan imza seti kullanılır; imzaların dökümü için bkz. Signature & Rule Library.
OWASP Exclusions
Kutu işaretlendiğinde formda beliren bu alanla, taramadan hariç tutulacak OWASP kuralları çoklu seçimle belirlenir; kutu işaretli değilken alan görünmez, seçim yapılmadığında alanda Nothing chosen yazar. İstisna tanımlandığında, detay panelindeki OWASP Check satırında ✓ işaretinin yanında istisna sayısı gösterilir.
INFO
Detailed Log Varsayılan: İşaretli
İmza (OWASP) isabetlerinin günlük ayrıntısını yönetir; varsayılan olarak işaretlidir. Açıkken Event Logs kaydında eşleşen içerik, çevresindeki bağlamla birlikte gösterilir; kapalıyken kayıt yine düşer ancak içerik yerine Detailed log disabled ibaresi görünür. Yapısal ihlallerin özet bilgisi (örneğin boyut karşılaştırması veya ihlal eden başlık adı) bu ayardan bağımsız olarak her zaman yazılır.
INFO
Header Value Pattern
Başlık değerlerinin uyması gereken düzenli ifade (regex) deseni tanımlanır. Denetim pozitiftir: değer desene uymadığında, Structure Policies kategorisinde Header Value Pattern ihlali üretilir ve saldırı kaydında değerin kendisi görünür. Desen, değerin herhangi bir yerinde aranır; değerin tamamının eşleşmesi isteniyorsa desen ^ ve $ ile sınırlandırılmalıdır. Alanın yanındaki aA butonuyla eşleştirme büyük/küçük harf duyarsız yapılabilir; bu seçenek detay panelinde desenin yanında (-i) eki olarak görünür. Desen tanımlanmazsa değer içeriğine desen denetimi uygulanmaz.
INFO
Header Value Count
Aynı başlık adının bir istekte en fazla kaç ayrı satır (değer) olarak yer alabileceği tanımlanır; alana yalnızca tam sayı girilebilir. Sınır aşıldığında Structure Limits kategorisinde Header Value Count ihlali üretilir. Boş bırakılırsa tekrar kısıtı uygulanmaz; 0 girilirse başlığın istekte bulunması bile ihlal sayılır.
INFO
Add
Add butonuna tıklanarak ortak kural ekleme işlemi tamamlanır; buton, formda hata kalmadığında etkinleşir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; WAF yapılandırması otomatik olarak yeniden üretilip uygulanır ve paneldeki değerler anında güncellenir.
Mod davranışı ve puanlama
Bu sekmedeki yapı denetimleri yalnızca Blocking ve Monitor modlarında çalışır; Learning modunda çalıştırılmaz, bunun yerine gözlenen trafikten kısıt önerileri öğrenilir. Yapısal ihlaller yüksek puanlıdır; varsayılan engelleme eşiğinde tek bir ihlal, Blocking modunda isteğin engellenmesi için yeterlidir (Monitor modunda saldırı olarak raporlanır ancak istek geçirilir). OWASP imza isabetleri ise kendi puanlarıyla birikerek eşiğe ulaşır.
Default Header Rules
Any Paths kuralı, sık hedef alınan başlıklar için hazırlanmış 21 varsayılan header kuralıyla birlikte gelir; bu kurallar, host grubu oluşturulduğunda Any Paths kuralına birer değişken kuralı olarak otomatik eklenir:
accept-encoding, connection, content-encoding, cookie, host, keep-alive, range, transfer-encoding, user-agent, x-forwarded-host, x-scanner, content-length, origin, upgrade, expect, authorization, sec-fetch-site, sec-fetch-mode, sec-fetch-dest, sec-fetch-user, referer
Kurallar, ilgili başlığın taşıyabileceği değerleri RFC tabanlı desen ve uzunluk kısıtlarıyla sınırlar ve istek kaçakçılığı (request smuggling), host header injection gibi başlık tabanlı saldırı vektörlerini kapatmayı amaçlar. Temsili örnekler:
- host: değer, geçerli bir sunucu adresi biçimine uymak zorundadır; başlık en fazla bir kez gönderilebilir.
- content-length: değer yalnızca rakamlardan oluşabilir ve en fazla 16 bayt olabilir.
- cookie: tek satırla sınırlıdır ve asgari değer uzunluğu aranır.
- authorization ve referer: bu iki kuralda OWASP Check bilinçli olarak kapalıdır: taşıdıkları içerik (kodlanmış kimlik belirteci, URL) imza taramasında yanlış alarm üretebilir. authorization yalnızca uzunluk ve tek satır kısıtı taşır; referer ise sıkı bir URL deseniyle sınırlanır.
- sec-fetch-site / mode / user: değerler, bu başlıkların alabileceği bilinen değer kümeleriyle sınırlanır; sec-fetch-dest ise (değer listesi zamanla genişlediğinden) izin verilen karakter kümesiyle denetlenir.
- x-scanner: tekrar sınırı
0'dır: bu tarayıcı-tespit başlığının istekte bulunması bile ihlal sayılır.
Add Argument Rule for Header Ekranı
Ortak kuralın altındaki Argument tablosu, belirli başlıklara özel değişken kurallarını listeler; tablonun arama kutusuyla ad üzerinden filtreleme yapılabilir. Kuralın kendi tanımladığı değişken kuralları kalın, devralınanlar italik gösterilir. Tablonun üzerindeki yeşil artı ikonlu Add argument rule for Header butonuna tıklandığında, tek bir başlığa özel denetim tanımlayan form açılır. Any Paths kuralında bu butonun yanında ayrıca Suggested Argument Settings butonu bulunur.
Tablodaki bir satıra tıklandığında altında değişken kuralının detayı açılır; kuralın kendi değişken kuralında kalem ikonlu Edit (formu mevcut değerlerle açar) ve çöp kutusu ikonlu Delete (değişken kuralını onay sorusu sormadan kaldırır) butonları görünür. Devralınan satırlarda bu butonlar bulunmaz; devralınan kural yalnızca kaynağı olan kuraldan düzenlenebilir.
Path'e özel kurallarda ekleme formu boş açılmaz; denetim alanları Any Paths kuralının ortak Header denetim değerleriyle önceden doldurulmuş gelir. Any Paths kuralının kendisinde ise form, alan varsayılanlarıyla açılır. Bu ekran aynı zamanda düzenleme ekranıdır: Edit butonuyla açılan form aşağıdaki alanların aynısını kuralın mevcut değerleriyle gösterir; düzenlemede, ekleme formundan farklı olarak Argument Name alanı da kilitlenir; kuralın hangi başlığa bağlı olduğu sonradan değiştirilemez.
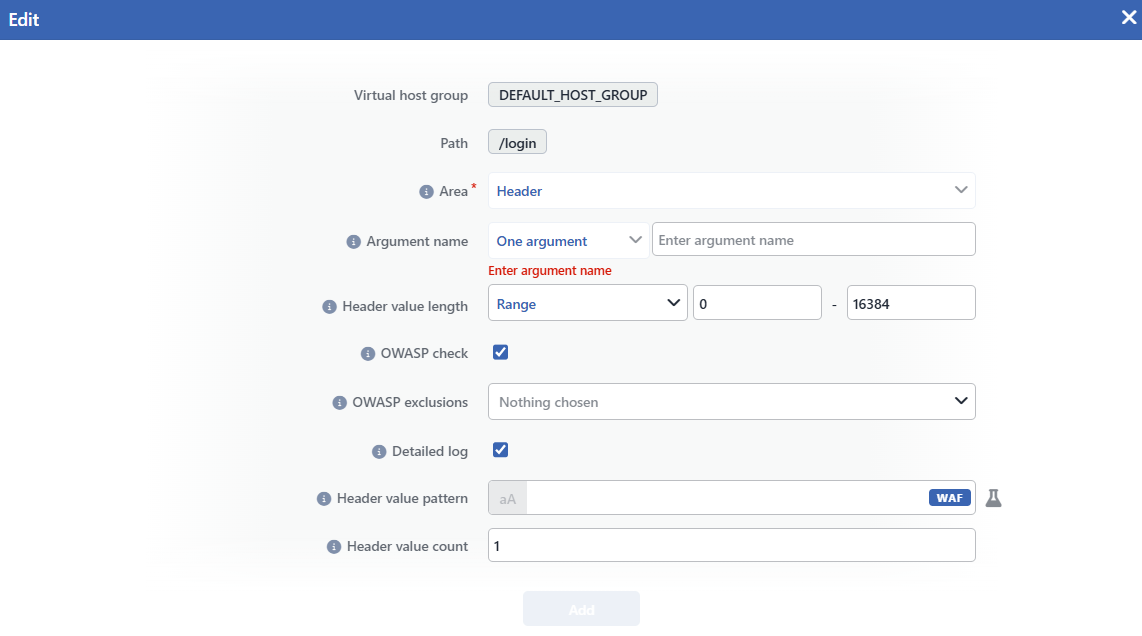 Add Argument Rule for Header Ekranı
INFO
Virtual Host Group
Denetimin ekleneceği host grubu salt-okunur olarak gösterilir; panelin hangi grubun Page Types ekranından açıldığına göre belirlenir ve formdan değiştirilemez.
INFO
Path
Denetimin ekleneceği kuralın path'i gösterilir; form, detay paneli hangi kural için açıldıysa o kurala bağlıdır.
INFO
Area
Denetimin isteğin hangi bölümüne uygulandığını gösterir. Alan, formun açıldığı sekmeye kilitlidir: form Header sekmesinden açıldığında Header olarak gelir ve değiştirilemez.
INFO
Argument Name
Kuralın bağlanacağı başlığın adı tanımlanır. Kapsam seçici bu formda One Argument olarak kilitlidir; ad, yanındaki metin kutusuna girilir ve boş bırakılamaz (boş bırakılırsa Enter argument name hatası görünür). Girilen ad, kayıt sırasında küçük harfe çevrilir ve başlıklar küçük harfe indirilmiş adlarıyla eşleştirilir; bu nedenle eşleştirme fiilen büyük/küçük harften bağımsızdır.
Aynı ada sahip ikinci bir değişken kuralı eklenemez; denemede part collision hatası döner. Ad karşılaştırması küçük harfe çevirmeden önce yapıldığından, ad her zaman küçük harflerle girilmelidir; büyük harfle girilen bir ad, mevcut kuralın yanında aynı başlık için yinelenen bir kural oluşturabilir. Düzenleme formunda bu alan değiştirilemez; kural başka bir başlığa taşınmak isteniyorsa silinip yeniden eklenmelidir.
INFO
Header Value Length
Başlık değerlerinin uzunluk kısıtı tanımlanır. Kısıt, başlığın her değerine ayrı ayrı, ham içerik üzerinden bayt cinsinden uygulanır; aynı başlık birden çok satırda geldiyse her satırın değeri bağımsız ölçülür:
| Seçenek | Anlamı |
|---|---|
| No Restriction | Uzunluk kısıtı uygulanmaz. |
| Less Than or Equal To | Değer uzunluğu, girilen değere eşit veya altında olmalıdır. |
| Equals To | Değer uzunluğu, girilen değere eşit olmalıdır. |
| Greater Than or Equal To | Değer uzunluğu, girilen değere eşit veya üstünde olmalıdır. |
| Range | Değer uzunluğu, girilen iki değer arasında (sınırlar dahil) olmalıdır. |
Değer alanına yalnızca sayı girilebilir. Kısıtı aşan her değer, Structure Limits kategorisinde Header Value Length ihlali olarak puanlanır ve saldırı kaydına düşer.
INFO
OWASP Check Varsayılan: İşaretli
İşaretlendiğinde başlığın adı ve her değeri ayrı ayrı, ham haliyle OWASP imza taramasına tabi tutulur; varsayılan olarak işaretlidir. Kutu kaldırıldığında başlık, adı ve tüm değerleriyle birlikte imza taramasından tümüyle çıkar; sık yanlış pozitif üreten bir başlığı taramadan muaf tutmanın yolu budur (varsayılan kurallardan authorization ve referer bu nedenle kapalı gelir). Taramada vService'in OWASP Rules ekranında etkin olan imza seti kullanılır; imzaların dökümü için bkz. Signature & Rule Library.
OWASP Exclusions
Kutu işaretlendiğinde formda beliren bu alanla, taramadan hariç tutulacak OWASP kuralları çoklu seçimle belirlenir; kutu işaretli değilken alan görünmez, seçim yapılmadığında alanda Nothing chosen yazar. İstisnalar yalnızca bu başlığın taramasına uygulanır; diğer başlıklar ortak kuralın istisna listesini kullanmaya devam eder.
INFO
Detailed Log Varsayılan: İşaretli
İmza (OWASP) isabetlerinin günlük ayrıntısını yönetir; varsayılan olarak işaretlidir. Açıkken Event Logs kaydında eşleşen içerik, çevresindeki bağlamla birlikte gösterilir; kapalıyken kayıt yine düşer ancak içerik yerine Detailed log disabled ibaresi görünür. Yapısal ihlallerin özet bilgisi (örneğin boyut karşılaştırması veya ihlal eden başlık adı) bu ayardan bağımsız olarak her zaman yazılır.
INFO
Header Value Pattern
Başlık değerlerinin uyması gereken düzenli ifade (regex) deseni tanımlanır. Denetim pozitiftir: değer desene uymadığında, Structure Policies kategorisinde Header Value Pattern ihlali üretilir ve saldırı kaydında değerin kendisi görünür. Desen, değerin herhangi bir yerinde aranır; değerin tamamının eşleşmesi isteniyorsa desen ^ ve $ ile sınırlandırılmalıdır. Alanın yanındaki aA butonuyla eşleştirme büyük/küçük harf duyarsız yapılabilir; bu seçenek detay panelinde desenin yanında (-i) eki olarak görünür. Desen tanımlanmazsa değer içeriğine desen denetimi uygulanmaz.
INFO
Header Value Count
Başlık adının bir istekte en fazla kaç ayrı satır (değer) olarak yer alabileceği tanımlanır; alana yalnızca tam sayı girilebilir. Sınır aşıldığında Structure Limits kategorisinde Header Value Count ihlali üretilir. Boş bırakılırsa tekrar kısıtı uygulanmaz; 0 girilirse başlığın istekte bulunması bile ihlal sayılır (varsayılan kurallardan x-scanner bu biçimde tanımlıdır).
INFO
Add
Add butonuna tıklanarak değişken kuralı ekleme işlemi tamamlanır; buton, formda hata kalmadığında etkinleşir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; WAF yapılandırması otomatik olarak yeniden üretilip uygulanır ve tablodaki değerler anında güncellenir.
Boş alan, ortak kuraldan devralma anlamına gelmez
Değişken kuralı kaydedildiğinde, başlığın değer denetimleri tümüyle bu kuraldan alınır; ortak kuralın değer denetimleri o başlığa artık uygulanmaz. Formdaki ön-dolum yalnızca bir başlangıç kolaylığıdır: kayıttan sonra alanlar ortak kuraldan bağımsızdır ve boş bırakılan bir alan (örneğin Header Value Count) ortak kuraldaki değere geri dönmez, o denetim için kısıt yok anlamına gelir. Bölüm geneli denetimler (Header Key Length, Header Key Count, Total Header Size, Allowed / Required Headers) ise değişken kuralından etkilenmez ve uygulanmaya devam eder.
Devralma ve öğrenme
Değişken kuralları da kural eşleşme önceliğine göre devralınır: kural, bir başlık için kendi değişken kuralını tanımlamamışsa path'e uyan glob kuralın veya Any Paths kuralının aynı ada sahip değişken kuralı geçerli olur. Devralınan kurallar tabloda italik listelenir; detayında Rule Source satırı, kuralın geldiği path'i gösterir. Kural aynı ad için kendi değişken kuralını tanımladığında devralınan kural o kural için geçersiz kalır.
Öğrenme, Header'da her zaman Any Paths kuralını hedefler: başlığın Any Paths kuralında bir değişken kuralı varsa (varsayılan kurallar dahil) güncellemeler o kurala işlenir; örneğin OWASP Exclusions listesine istisna eklenir, uzunluk ve tekrar sınırları genişletilir. Yanlış pozitif üreten bir Header Value Pattern ise daraltılmaz, tümüyle temizlenir. Başlığın değişken kuralı yoksa değişiklik ortak kurala işlenir; öğrenme kendiliğinden yeni değişken kuralı oluşturmaz.
Suggested Argument Settings
Any Paths kuralının Header sekmesinde, argüman tablosunun üzerinde mavi içe-aktarma ikonlu Suggested Argument Settings butonu bulunur; buton yalnızca bu kuralda görünür, path'e özel kurallarda ve diğer sekmelerde yer almaz. Butona tıklandığında Are you sure? onay sorusu sorulur; onaylandığında 21 varsayılan header kuralı, varsayılan tanımlarıyla Any Paths kuralına yeniden uygulanır.
İşlem yalnızca listedeki 21 başlığı kapsar: silinmiş olan kurallar yeniden eklenir, mevcut olanlar varsayılan tanımına döndürülür. Listedeki başlıklar dışındaki değişken kuralları, ortak kural ve path'e özel kurallar etkilenmez. Kayıtla birlikte WAF yapılandırması otomatik olarak yeniden üretilip uygulanır.
Özelleştirmeler varsayılan tanımla değiştirilir
İşlem, listedeki bir başlık için yapılmış özelleştirmeleri (öğrenmeyle eklenmiş OWASP Exclusions istisnaları dahil) korumaz; kural tümüyle varsayılan kopyasıyla değiştirilir ve işlemin geri alma mekanizması yoktur. Buton bu nedenle, silinen varsayılan kuralları geri getirmek veya mevcutları güncel varsayılan tanımına döndürmek istendiğinde kullanılmalıdır.
