
Smarter by Design.Simpler for Business
WAF Attack Group
WAF Attack Group Koşulu Nedir?
WAF Attack Group koşulu, TR7 Web Application Firewall (WAF) tarafından tespit edilen saldırıların kategorisine (grubuna) göre trafik yönlendirme ve manipülasyon kararları almak için kullanılan bir koşul tipidir.
Incoming Request
↓
WAF Analizi (Saldırı Tespiti)
↓
Tespit edilen saldırı:
ID: 110045
Group: SQL Injection
ID: 110045
Group: SQL Injection
↓
Eşleştir: Grup yapılandırılan listede mi?
[ SQL Injection, Cross-Site Scripting ]
[ SQL Injection, Cross-Site Scripting ]
↓
Sonuç: Eşleşme bulundu (SQL Injection)
Koşul; istek, WAF'ın blok eşiğine ulaştığında veya monitor modundaki bir kural tetiklendiğinde değerlendirilebilir hale gelir; vService'e WAF profili bağlı değilse sessizce eşleşmez.
Bu koşul sayesinde belirli bir saldırı kategorisine ait tüm saldırılar tek bir koşulla yakalanabilir.
TIP
Bu koşul yalnızca HTTP ve WAF modülü aktif olan vService'lerde kullanılabilir.
WAF Attack Group Koşulunun Önemi
WAF Attack Group koşulu, saldırı kategorilerine göre genel politikalar oluşturmak için ideal bir araçtır.
WAF Attack Group koşulu sayesinde;
- Bir saldırı kategorisindeki tüm imzalar tek bir koşulla yakalanabilir,
- Kategori bazlı güvenlik politikaları oluşturulabilir,
- Yeni saldırı imzaları eklendiğinde otomatik olarak koşula dahil edilir,
- Farklı saldırı kategorileri için farklı tepki stratejileri belirlenebilir,
- Daha basit ve yönetilebilir kural setleri oluşturulabilir.
WAF ve Condition Entegrasyonu:
| Bileşen | Rol |
|---|---|
| WAF Profile | Saldırı tespiti ve skorlama |
| Condition | Tespit edilen saldırıya göre koşul eşleştirme |
| Action | Koşul sağlandığında uygulanacak aksiyon |
WAF Attack Group vs WAF Attack ID Karşılaştırması
| Yaklaşım | Avantaj | Kullanım |
|---|---|---|
| WAF Attack Group | Kapsamlı kontrol | Kategori bazlı politikalar için |
| WAF Attack ID | Hassas kontrol | Spesifik imzalar için |
TIP
Saldırı grubu kullanıldığında, TR7 güncellemeleri ile eklenen yeni saldırı imzaları otomatik olarak ilgili gruba dahil edilir.
Kullanılabildiği vService Tipleri
HTTP (WAF Aktif Olmalı)
L7 TCP
Network
Koşul, hem istek (At Request) hem yanıt (At Response) aşamasında kullanılabilir.
Nasıl Eklenir?
Yeni bir WAF Attack Group Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak WAF attack group seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
WAF Attack Group Koşulu Ekleme Formu
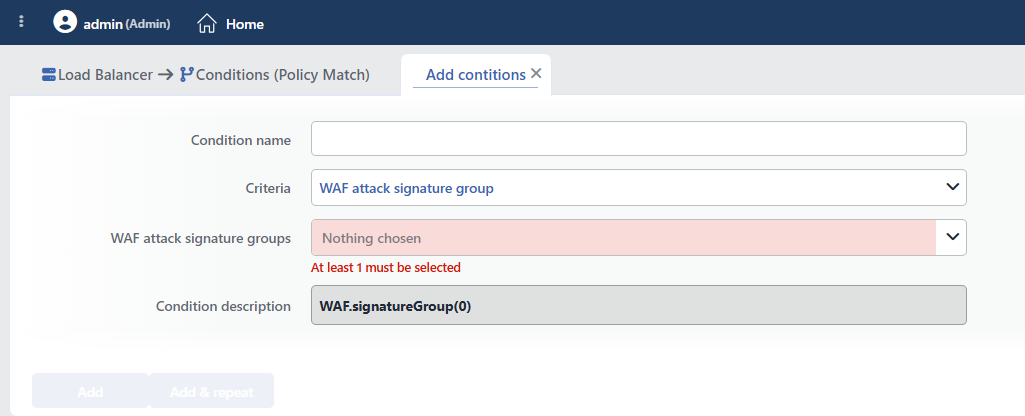 WAF Attack Group Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden WAF attack group seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
WAF Attack Signature Groups Zorunlu
Kontrol edilecek WAF saldırı grupları bu alana eklenir. Birden fazla grup eklenebilir.
INFO
Grup listesi, WAF kural veritabanındaki kategorilerden oluşur: örneğin SQL Injection, Cross-Site Scripting, OS Command Execution, Path Traversal, SSRF, Encoding Evasion, LLM Prompt Injection ve yapısal kategoriler (Structure Limits, Structure Policies, Content Integrity, IP Reputation) da seçilebilir. Özel (custom) WAF kurallarının kategorisi listede sunulmaz. Grup etiketleri arayüzde İngilizce görüntülenir.
TIP
Birden fazla grup eklendiğinde, herhangi birinin eşleşmesi durumunda koşul sağlanır (OR mantığı).
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir. Bu kriterde açıklama, seçilen grupları değil yalnızca seçilen grup sayısını gösterir (ör. WAF.signatureGroup(2)); ayırt etmek için Condition Name verilmesi önerilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Kategori Bazlı Politika. Benzer saldırı türlerini gruplandırarak tutarlı güvenlik politikaları oluşturun.
- Kritik Gruplar için Ek Önlem. SQL Injection, OS Command Execution, Deserialization gibi kritik saldırı grupları için ekstra güvenlik aksiyonları tanımlayın.
- Spesifik İhtiyaçlar için ID Kullanın. Bir grup içindeki belirli bir imza için özel işlem gerekiyorsa, WAF Attack ID koşulunu tercih edin.
- Grup Kombinasyonları. Birden fazla ilgili grubu tek bir koşulda birleştirerek yönetimi basitleştirin.
