
Smarter by Design.Simpler for Business
IP Intelligence & Reputation
IP Intelligence & Reputation Nedir?
IP Intelligence & Reputation, bilinen zararlı ve şüpheli (blacklist) IPv4 ve IPv6 adreslerinin tespit edilip yönetildiği IP itibar altyapısıdır. Kara liste veritabanı, TR7 itibar sunucusu üzerinden çevrimiçi (veya dosya ile çevrimdışı) güncellenir; böylece cihaz, bilinen zararlı/şüpheli IP adreslerini güncel bir veritabanına göre değerlendirebilir.
Yerleşik kara listeye ek olarak, ihtiyaç halinde elle Whitelist ve Blacklist IP adresleri tanımlanabilir. Ayrıca IP Lookup ile herhangi bir IP adresinin konum, kara liste ve itibar bilgileri sorgulanabilir; IP Tags ile tekil adreslere ve ağ bloklarına ad verilerek loglardaki IP adresleri tanınır hâle getirilir.
Kara liste; TR7'nin sağladığı kategorize edilmiş tehdit veritabanına, tanımlanan harici kaynaklara (External Sources) ve elle eklenen Blacklist girişlerine dayanır. Whitelist her zaman önceliklidir: bir IP hem kara listede hem beyaz listede yer alıyorsa engellenmez. Oluşan birleşik kara liste, trafik güvenlik politikalarında kaynak IP değerlendirmesinde kullanılır.
Blacklist
Kara liste
Bilinen zararlı IPv4 / IPv6 adresleri
25 Kategori
Tehdit sınıfları
User, External + 23 tehdit kategorisi
External Sources
Harici kaynaklar
En fazla 10 harici IP listesi (URL)
Online / Offline
Güncelleme
TR7 itibar sunucusundan veya dosyayla
Periyodik
Otomatik güncelleme
Günlük / haftalık / aylık zamanlama
Elle Liste
Whitelist / Blacklist
Manuel IP ekleme; whitelist önceliklidir
IP Lookup
Sorgulama
IP konum ve itibar sorgusu
IP Tags
Adres etiketleri
Adres ve ağ bloklarına ad verir
Platform
Ortak bileşen
Bütün ürünlerin ortak parçasıdır
Platform bileşeni
IP Intelligence & Reputation, TR7 ile birlikte gelen bir platform bileşenidir. Çevrimiçi güncelleme yalnızca TR7 itibar sunucusuna internet erişimi gerektirir; erişimin olmadığı ortamlarda güncelleme, TR7 Destek Ekibi tarafından sağlanan dosyayla çevrimdışı yapılabilir.
Tehditleri kapınıza gelmeden durdurun
Sürekli güncellenen, kategorize edilmiş on binlerce zararlı IP kaydıyla; botnet, brute-force, tarama ve DDoS kaynaklarını, trafik uygulamanıza ulaşmadan önce eler.
Zararlı IP → engellendi Temiz IP → izin verildi
Neden Önemli?
IP itibarı, bilinen zararlı adresleri daha uygulamaya ulaşmadan eleyen proaktif bir savunma katmanıdır. Bu sayede:
- Proaktif engelleme: botnet, brute-force, port tarama, DDoS ve sömürü kaynakları, tek tek kural yazmaya gerek kalmadan otomatik engellenir,
- Daha küçük saldırı yüzeyi: kötü amaçlı trafiğin büyük bölümü kenarda elenir; arkadaki uygulama ve WAF üzerindeki yük azalır,
- Kategorize görünürlük: 23 tehdit kategorisi sayesinde hangi tür saldırı kaynaklarının cihazı hedeflediği görülür,
- Sürekli güncel: veritabanı periyodik olarak (günlük, haftalık ya da aylık) otomatik tazelenir ve harici kaynaklarla beslenebilir,
- Tam kontrol: elle Whitelist ve Blacklist ile istisnalar ve ek engeller tanımlanır (whitelist her zaman önceliklidir),
- Platform bileşeni: TR7 ile birlikte gelir.
Nasıl Çalışır?
Kara liste; güncellenip birleştirildikten ve beyaz liste ile süzüldükten sonra gelen trafiğe uygulanır:
01 · GüncelleVeritabanı güncellenirİtibar sunucusu + harici kaynaklar (periyodik)
02 · BirleştirTek kara listede toplanırTR7 DB + External + elle Blacklist
03 · FiltreleWhitelist çıkarılırBeyaz listedeki IP'ler engellenmez
04 · UygulaTrafiğe uygulanırGelen kaynak IP kara listeye göre değerlendirilir
Nerelerde ve Nasıl Kullanılır?
Oluşan birleşik kara liste, TR7'nin farklı katmanlarında kaynak IP değerlendirmesinde kullanılır. Başlıca beş kullanım noktası vardır:
vService Trafik Koruması L7 · IP Reputation Protection
Bir vService'in Traffic Protection ayarlarında IP Reputation Protection; kapalı, izleme (Monitor) veya etkin (Active) modlarında çalışır ve varsayılan olarak etkin gelir. Kara listedeki bir IP'den gelen istek, aksiyon kurallarıyla ele alınır; her kural satırında bir tehdit kategorisi grubu ve bir aksiyon tanımlanır, istek yukarıdan aşağı ilk eşleşen kural satırının aksiyonuyla sonuçlanır:
- Varsayılan 1. kural satırı: kritik kategoriler (DDoS Attack, Open Proxy, Hacking, SQL Injection, Brute-Force, Web App Attack, Exploited Host, Bad Web Bot, User Blacklist) → karantina.
- Varsayılan 2. kural satırı: kalan tüm kategoriler (VPN IP bilinçli olarak hariç) → engelleme (403); TCP vService'lerde bu satır sessiz düşürme olarak gelir.
- Aksiyon seçenekleri: engelleme, bekleterek yanıt verme (Tarpit), CAPTCHA, karantina, yönlendirme, özel içerik gösterme ve sessiz düşürme.
- Whitelist: whitelist koşulu ve tip bazlı whitelist girişleriyle istisnalar korumadan muaf tutulur.
WAF L7 · Web Uygulama Güvenlik Duvarı
WAF'ın Whitelist & Blacklist ayarlarındaki Blacklist Protection seçeneği ve Blacklist IP Category filtresiyle, kaynak IP'si seçilen itibar kategorilerinde bulunan istekler engellenir. Ayrıca WAF loglarında her olayın kaynak IP'si kara liste durumuyla birlikte gösterilir; güvenlik olayları bu duruma göre süzülür.
Kurallar ve Koşullar Kural · Blacklist IP Category
Trafik kurallarında Blacklist IP Category (IP istihbarat kategorisi) koşulu kullanılabilir. Kaynak IP'si belirli bir itibar kategorisinde olan istekler eşleştirilerek, üzerlerinde istenen herhangi bir aksiyon (engelleme, yönlendirme, loglama vb.) uygulanabilir; ince ayarlı, kural bazlı bir kullanımdır.
Ağ Güvenlik Duvarı L3/L4 · Firewall
Ağ güvenlik duvarı seviyesinde, kötü itibarlı IP'ler ve CIDR blokları izleme (Monitor) veya engelleme modunda ele alınır; izleme modunda yalnızca eşleşme sayacı tutulur. Ayar, L4 DDoS korumasının Blacklist alanından yapılır. Trafiği daha yük dengeleyiciye ulaşmadan ağ katmanında (L3/L4) eler; özellikle DDoS / hacim tabanlı saldırılara karşı etkilidir.
Bot Protection L7 · Bot skorlama
Bot koruması, bir isteği skorlarken kaynak IP'nin itibar kategorilerini skor faktörü olarak kullanır: açık proxy, kötü bot, saldırı, keşif, spam, VPN, botnet, dolandırıcılık, DNS kötüye kullanımı ve operatör kara listesi (elle Blacklist + harici kaynaklar) alt faktörleri bot skoruna katkı verir.
TIP
Her beş kullanım da aynı kara liste veritabanını temel alır. Whitelist Content'teki adresler tüm katmanlarda muaf tutulur; beyaz liste her zaman önceliklidir.
Ayrıca Notification Management altında IP itibar veritabanı için bildirim tanımlanır: veritabanı belirlenen süre boyunca (varsayılan 45 gün) güncellenmezse veya hiç veri yoksa uyarı üretilir.
Nasıl Düzenlenir?
IP Intelligence & Reputation ayarları, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla düzenlenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Settings → General Settings → IP Intelligence & Reputation adımları takip edilir.
- Edit butonuna tıklanarak güncelleme ayarları (periyot, kaynak vb.) düzenlenir ve Save ile kaydedilir.
- Kara liste veritabanı Update Online veya Update Offline ile güncellenir.
- Gerekiyorsa Whitelist / Blacklist içeriğine elle IP adresleri eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
IP Intelligence & Reputation Ekranı
Settings → General Settings → IP Intelligence & Reputation yolu izlenerek TR7 cihazına ait IP itibar bilgileri görüntülenir. Ekranın üstünde Edit, Update Online ve Update Offline girişleri; üst şeritte ise Distribution, IP Lookup ve IP Tags sekmeleri bulunur.
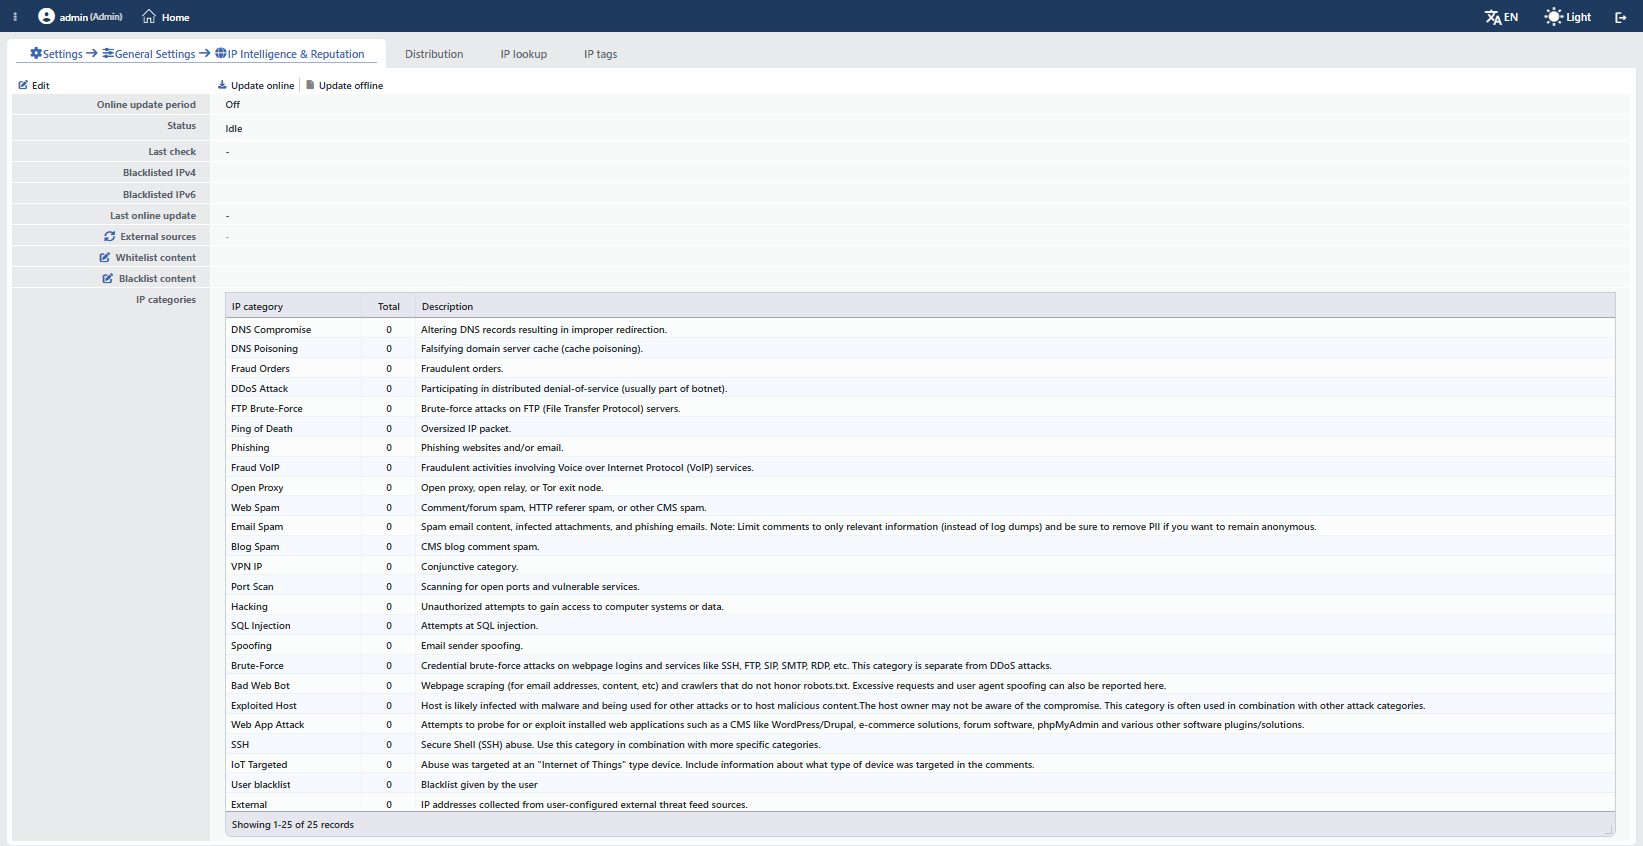 IP Intelligence & Reputation Ekranı (boş veritabanı)
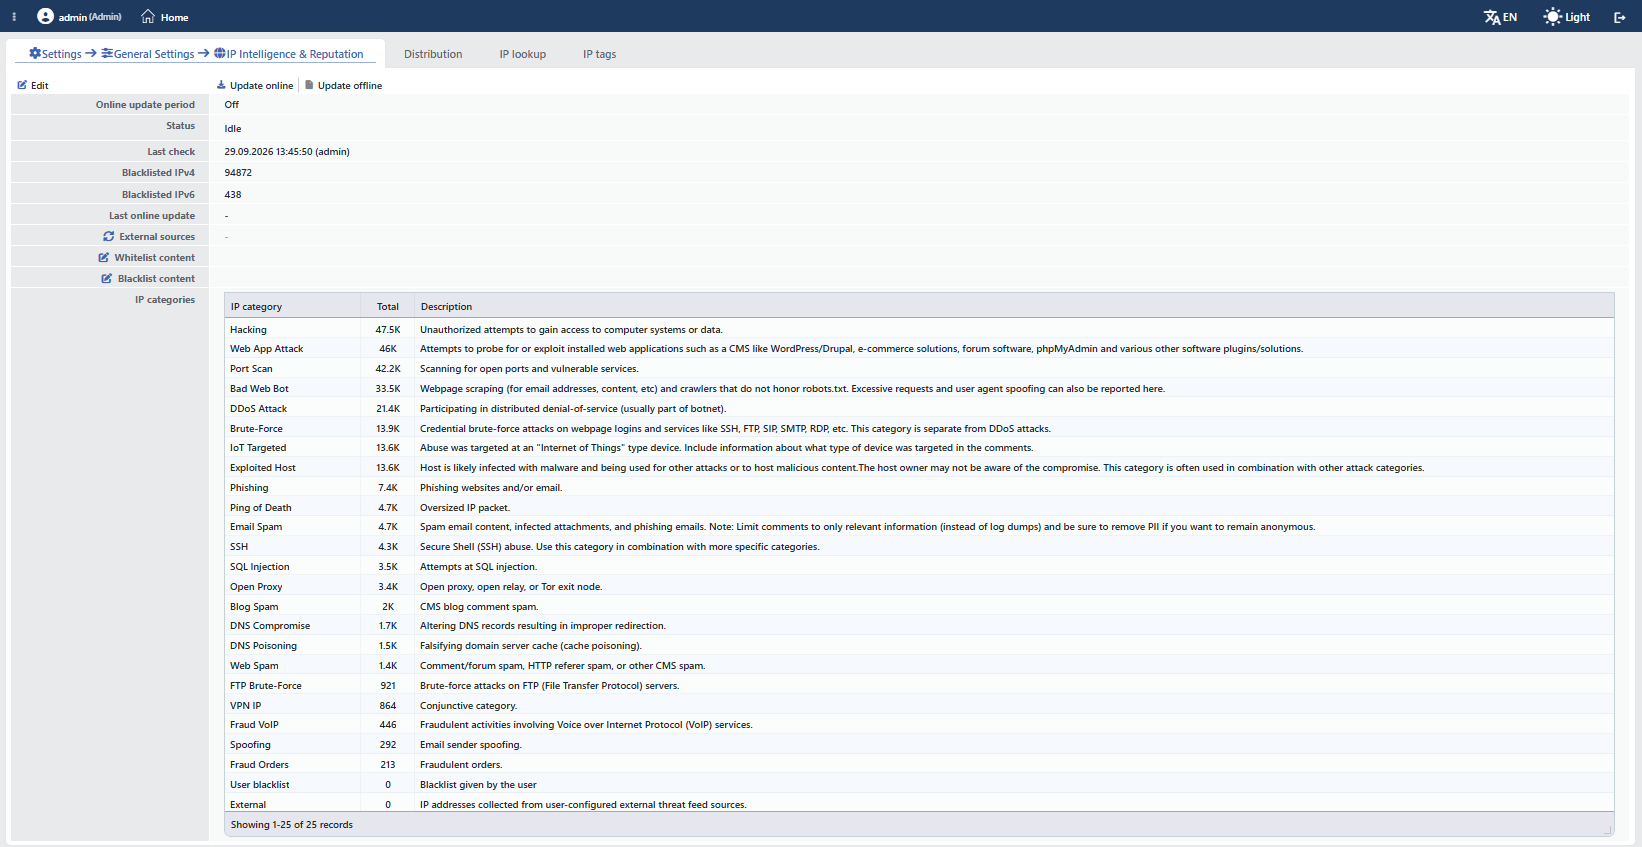 IP Intelligence & Reputation Ekranı (güncellenmiş veritabanı)
Ekranda sırasıyla aşağıdaki bilgiler görüntülenir:
INFO
Status
Veritabanının anlık güncelleme durumunu ve aşamasını gösterir (boşta, yükleniyor, indiriliyor, arşiv açılıyor, dosyalar kopyalanıyor, IP kategorileri hazırlanıyor, uygulanıyor, harici kaynaklar güncelleniyor); süren işlemde durumun yanında ilerleme çubuğu görüntülenir. İptal edilebilir bir işlem sırasında durum satırında beliren durdurma ikonu ile güncelleme iptal edilir. Güncelleme bir hatayla sonuçlanırsa hata mesajı durum metninin yanında gösterilir.
INFO
Last Check
Veritabanı güncellemesinin en son ne zaman ve kim tarafından başlatıldığını gösterir; damga güncelleme denemesiyle yazıldığından, başarısız sonuçlanan bir güncelleme de bu satırı değiştirir; zamanlanmış otomatik güncellemelerde kullanıcı TR7 olarak görüntülenir.
INFO
Blacklisted IPv4
Kara listedeki (tüm kaynaklar birleştirilmiş) IPv4 adreslerinin toplam sayısını gösterir.
INFO
Blacklisted IPv6
Kara listedeki (tüm kaynaklar birleştirilmiş) IPv6 adreslerinin toplam sayısını gösterir.
INFO
External Sources
Tanımlı harici IP itibar kaynaklarının listesi; her kaynak için adres (URL), alınan IP sayısı, son başarılı güncelleme tarihi ve kaynağa özel durum ikonu / ilerleme çubuğu ile görüntülenir. Bu kaynaklar Edit formundan yapılandırılır ve alınan IP'ler kara listeye external kategorisi altında eklenir. Alan başlığının yanındaki güncelle ikonu ile harici kaynaklar, tam veritabanı güncellemesi beklenmeden elle tazelenir; işlem "Are you sure?" onayından sonra başlar. Cihaz bir güncellemeyle meşgulken ikonun yerinde bekleme simgesi görüntülenir.
INFO
Whitelist Content
Elle Whitelist IP adresleri tanımlamak için kullanılır. Soldaki Edit ikonuna tıklanarak IP adresleri veya CIDR blokları (IPv4 /8–/32, IPv6 /29–/128) satır satır eklenir; # ile başlayan satırlar yorum sayılır. Satırın değer alanında liste içeriğinin ilk 30 karakteri görüntülenir. Beyaz listedeki bir adres, kara listede olsa bile engellenmez; beyaz liste her zaman önceliklidir. Geçersiz satırlar yok sayılır ve satır sayısını gösteren bir rozetle raporlanır; rozetin üzerine gelindiğinde reddedilen satırlardan en fazla 10 örnek görüntülenir. Liste dosyası en fazla 4 MB olabilir; bu sınırı aşan bir içerik tümüyle reddedilir (kısaltılmaz) ve önceki liste içeriği korunur.
INFO
Blacklist Content
Elle Blacklist IP adresleri tanımlamak için kullanılır. Soldaki Edit ikonuna tıklanarak IP adresleri veya CIDR blokları (IPv4 /8–/32, IPv6 /29–/128) satır satır eklenir; # ile başlayan satırlar yorum sayılır. Bu adresler user kategorisi altında kara listeye dahil edilir. Geçersiz satırlar yok sayılır ve rozetle raporlanır. Liste dosyası en fazla 4 MB olabilir; bu sınırı aşan içerik tümüyle reddedilir ve önceki liste içeriği korunur.
INFO
IP Categories
Kara listedeki IP'lerin tehdit kategorilerini ve her kategorideki toplam sayıyı gösterir. Kategoriler; TR7 itibar veritabanından gelen tehdit sınıfları ile elle eklenen (User Blacklist) ve harici kaynaklardan gelen (External) girişleri kapsar. Tablo IP Category, Total ve Description kolonlarından oluşur ve Total'e göre azalan sırayla listelenir; kayıt sayıları eşitken (ör. boş veritabanında) kategoriler aşağıdaki sırayla görüntülenir. Tablonun altında Showing 1-25 of 25 records bilgisi yer alır:
| Kategori | Açıklama |
|---|---|
| DNS Compromise | DNS kayıtlarının ele geçirilerek hatalı/kötü amaçlı yönlendirmeye yol açılması |
| DNS Poisoning | DNS önbelleğinin sahte kayıtlarla zehirlenmesi (cache poisoning) |
| Fraud Orders | Dolandırıcılık amaçlı sahte sipariş/işlem etkinliği |
| DDoS Attack | Dağıtık hizmet engelleme (DDoS) saldırısına katılım; genellikle bir botnet parçası |
| FTP Brute-Force | FTP servisine yönelik kaba kuvvet (brute-force) giriş denemeleri |
| Ping of Death | Aşırı boyutlu IP paketi |
| Phishing | Kimlik avı (phishing) siteleri veya e-postaları |
| Fraud VoIP | Dolandırıcılık amaçlı VoIP etkinliği |
| Open Proxy | Açık proxy, açık relay veya Tor çıkış düğümü |
| Web Spam | Web üzerinde yorum/forum/referer spam'i |
| Email Spam | İstenmeyen e-posta, zararlı ek veya oltalama e-postası kaynağı |
| Blog Spam | Blog/CMS yorum spam'i |
| VPN IP | VPN sunucusu IP'si (genellikle diğer kategorilerle birlikte işaretlenir) |
| Port Scan | Açık port ve zafiyetli servis taraması |
| Hacking | Genel saldırı/yetkisiz erişim girişimleri |
| SQL Injection | SQL enjeksiyon (SQLi) deneme veya saldırıları |
| Spoofing | E-posta göndereni sahteciliği (spoofing) |
| Brute-Force | Web ve servis girişlerine (SSH, FTP, SMTP, RDP vb.) yönelik kimlik bilgisi kaba kuvvet saldırıları |
| Bad Web Bot | robots.txt'ye uymayan, içerik (ör. e-posta adresleri) toplayan botlar; aşırı istek ve user agent sahteciliği de bu kategoride bildirilir |
| Exploited Host | Ele geçirilmiş/enfekte olup başka saldırılarda kullanılan host |
| Web App Attack | Web uygulamalarına yönelik sömürü (exploit) ve zafiyet tarama girişimleri |
| SSH | SSH servisinin kötüye kullanımı (çoğunlukla kaba kuvvetle birlikte) |
| IoT Targeted | IoT (Nesnelerin İnterneti) cihazlarını hedef alan saldırılar |
| User Blacklist | Elle Blacklist Content'e eklenen IP'ler |
| External | Tanımlı External Sources'tan (harici kaynaklardan) alınan IP'ler |
Buton Detayları
INFO
Edit
Edit butonuna tıklanarak güncelleme ayarlarının düzenlendiği, kapatılabilir bir düzenleme sekmesi açılır.
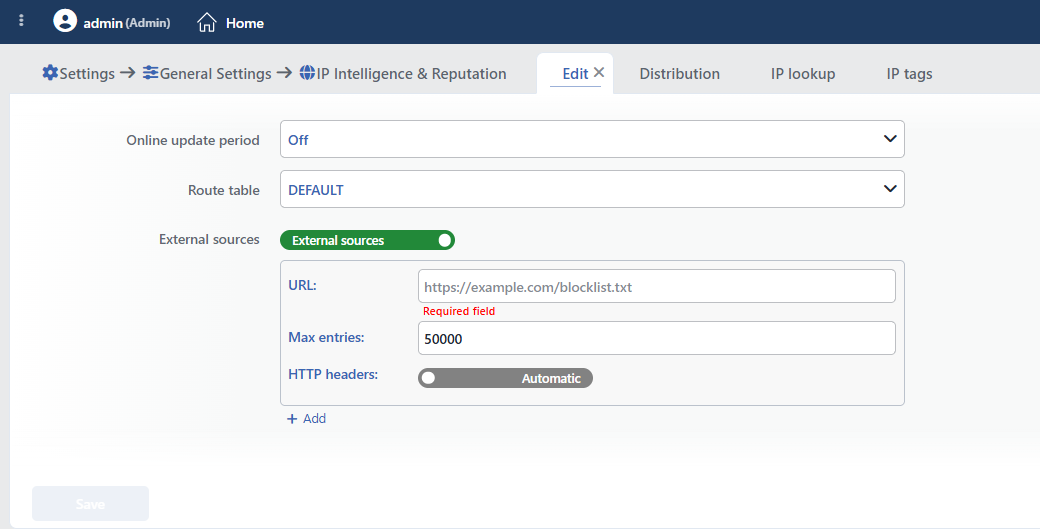 Edit Sekmesi
Online Update Period
Kara liste veritabanının çevrimiçi olarak ne sıklıkta güncelleneceği belirlenir. Varsayılan değeri Off'tur. Seçenekler:
| Periyot | Zamanlama |
|---|---|
| Off | Zamanlanmış çevrimiçi güncelleme kapalıdır; güncelleme yalnızca elle yapılır |
| Daily | Her gün 02:00 |
| Weekly | Her Pazartesi 03:00 |
| Monthly | Her ayın 1'i, 04:00 |
Zamanlanmış güncelleme, kara liste veritabanıyla birlikte tanımlı harici kaynakları da tazeler. Cluster kurulumunda zamanlanmış çevrimiçi güncelleme yalnızca birincil cihaz (1. cihaz) üzerinde çalışır; güncellenen veritabanı diğer TR7 cihazına otomatik aktarılır.
Route Table
Çevrimiçi güncelleme trafiğinin (veritabanı ve harici kaynak istekleri) hangi route table üzerinden yapılacağı seçilir. Varsayılan değeri DEFAULT'tur.
External Sources
Yerleşik TR7 kaynağına ek olarak harici IP itibar/blacklist kaynakları tanımlanır. Alanın başında bir aç/kapa anahtarı bulunur: anahtar kapalıyken hiçbir harici kaynak tanımlı değildir, açıldığında ilk kaynak kartı belirir ve altındaki + Add girişiyle yenileri eklenir. En fazla 10 kaynak eklenebilir; her kaynak için aşağıdaki alanlar girilir:
URL
Harici IP listesinin çekileceği adres (URL) girilir. Kaynak kartındaki tek zorunlu alandır ve geçerli bir URL olmalıdır; boş bırakıldığında alanın altında Required field uyarısı belirir ve Save butonu pasif kalır.
Liste, HTTP/HTTPS üzerinden GET ile indirilir; satır satır IPv4/IPv6 adresleri beklenir. # veya // ile başlayan satırlar yorum sayılarak atlanır; harici kaynaklarda CIDR bloğu kabul edilmez, yalnızca tekil IP adresleri okunur. Yanıt vermeyen kaynak 30 saniye sonra zaman aşımına uğrar; başarılı (2xx) olmayan bir HTTP yanıtı veya hiç geçerli IP döndürmeyen kaynak hata olarak işaretlenir.
Max Entries
Bu kaynaktan alınacak maksimum kayıt (IP) sayısı belirlenir. Varsayılan 50.000; en az 1, en fazla 200.000 girilebilir. Bu sınırdan sonraki kayıtlar okunmaz. Yanıtın boyutu da kayıt sınırına göre sınırlanır (kayıt başına 20 bayt); bu boyutu aşan kısım okunmaz.
HTTP Headers
Kaynağa yapılan GET isteğinde gönderilecek başlıkları belirler. Alan bir aç/kapa anahtarıdır ve kapalı hâlde Automatic yazar: bu durumda istek TR7'nin kendi varsayılan başlıklarıyla gönderilir. Anahtar açıldığında ad/değer çiftlerinden oluşan bir liste belirir; ör. kimlik doğrulama için bir API anahtarı/token başlığı buradan eklenir. Her satırda ad alanı zorunludur.
Save
Save butonuna tıklanarak yapılan değişiklikler kaydedilir.
INFO
Update Online
Update Online butonuna tıklanarak kara liste veritabanı, TR7 itibar sunucusundan çevrimiçi olarak güncellenir. Cihaz, güncel veritabanı paketini indirir ve yerel kara listeye uygular. Bu işlem, seçili route table üzerinden TR7 itibar sunucusuna internet erişimi gerektirir. Buton, onay sorusunun ardından işlemi başlatır. Zamanlanmış güncellemeye ek olarak, bu buton ile elle de güncelleme başlatılabilir.
INFO
Update Offline
Update Offline butonuna tıklanarak veritabanı, internet erişimi olmadan dosya ile güncellenir. Açılan ekrandan, TR7 Destek Ekibi tarafından sağlanan güncelleme dosyası (.tar.gz veya .zip, en fazla 200 MB) seçilerek blacklist IPv4/IPv6 adresleri cihaza uygulanır.
Distribution
Settings → General Settings → IP Intelligence & Reputation → Distribution sekmesinde, birleşik kara listenin coğrafi ve ağ-tipi dağılımı görselleştirilir. Dağılım verisi, kara liste içeriği her değiştiğinde otomatik olarak yeniden hesaplanır; özet kartlarının altında sağda yer alan Calculated damgası son hesaplama zamanını gösterir. Dağılım henüz hesaplanmamışsa veya kara liste boşsa ekranda "No blacklist distribution to show yet." mesajı görüntülenir.
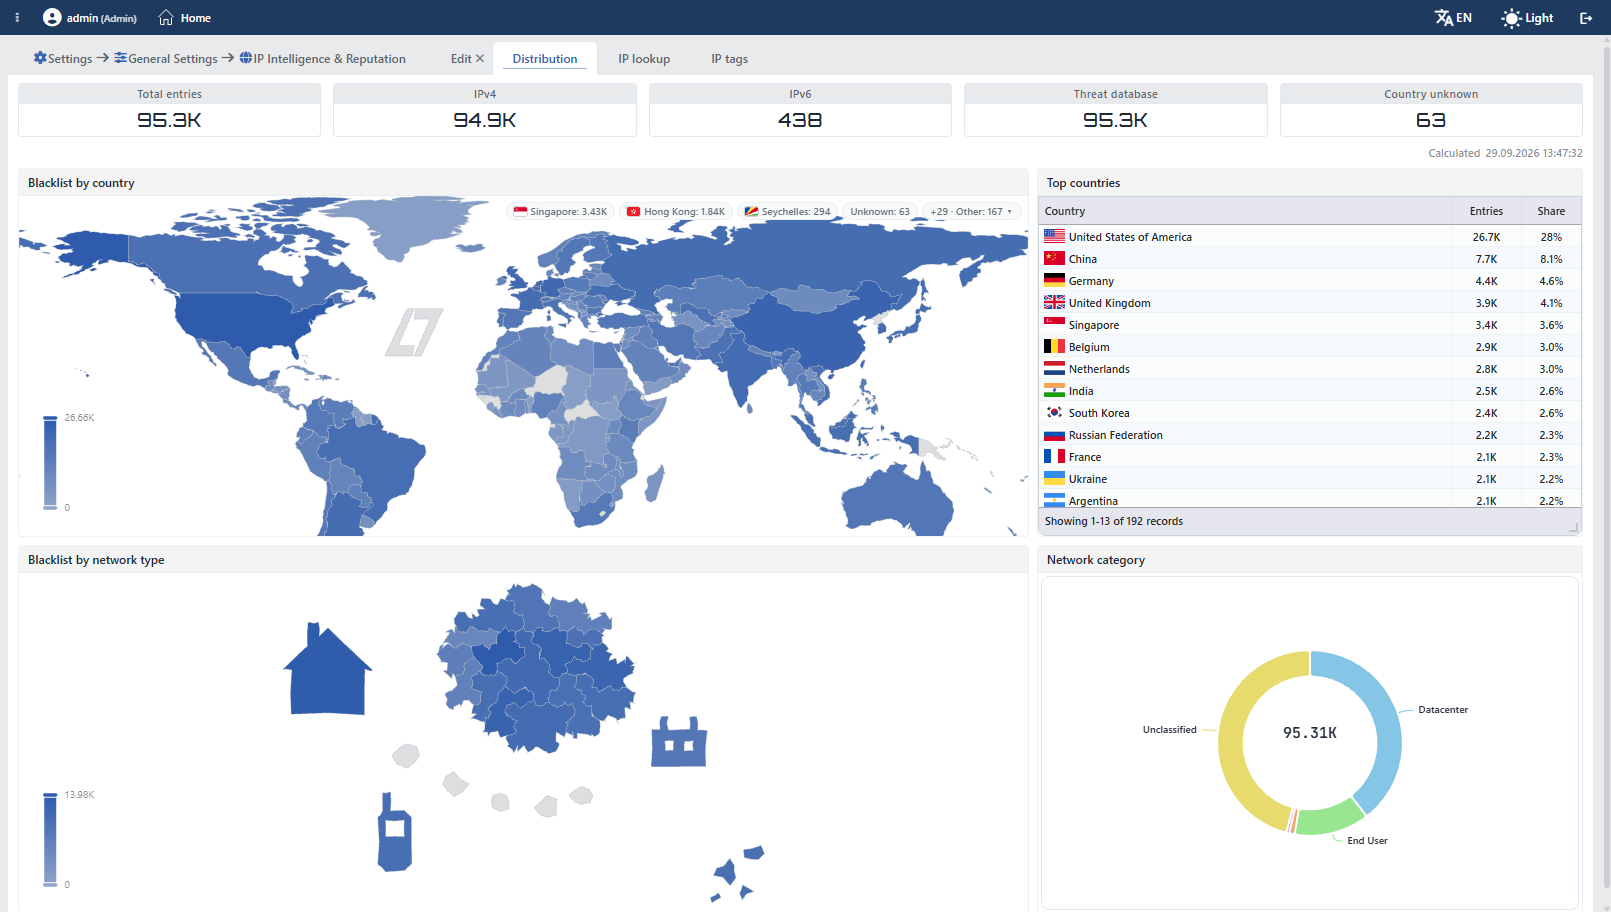 Distribution Sekmesi
INFO
Özet Kartları
Ekranın üst bölümünde, kara listenin bileşimini özetleyen kartlar yer alır. Kart üzerindeki sayılar kısaltılmış biçimdedir (ör. 67.6K); üzerine gelindiğinde tam sayı ve kartın açıklaması görüntülenir.
Kartlar koşulludur: her kart yalnızca sayacı sıfırdan büyükse görünür. Bu nedenle ekrandaki kart seti cihazın kara liste içeriğine göre değişir; aşağıdaki tablo olası kartların tam kataloğudur:
| Kart | Açıklama | Görünme Koşulu |
|---|---|---|
| Total Entries | Kara listedeki toplam kayıt sayısı; Whitelist ile muaf tutulan kayıtlar sayılmaz | Kara listede en az bir kayıt varsa |
| IPv4 / IPv6 | Kayıtların IP sürümüne göre kırılımı | İlgili IP sürümünde kayıt varsa |
| CIDR | CIDR bloğu olan kayıtlar; bir blok, kapsadığı adres sayısı kadar değil tek kayıt olarak sayılır | Blacklist Content'e elle en az bir CIDR bloğu girilmişse (Whitelist'teki bloklar sayılmaz) |
| Threat Database | TR7 tehdit veritabanından gelen kayıtlar | Çevrimiçi veya çevrimdışı veritabanı güncellemesi yapılmışsa |
| Added Manually | Cihazda elle eklenen kayıtlar (Blacklist Content) | Blacklist Content'te en az bir kayıt varsa |
| External Feed | Tanımlı harici kaynaklardan (External Sources) alınan kayıtlar | En az bir harici kaynaktan IP alınmışsa |
| Local Networks | Yerel/özel ağ adresleri; ülke bilgisi taşımazlar | Kara listede yerel/özel ağ adresi varsa |
| Country Unknown | Ülke veritabanında karşılığı bulunmayan, haritaya yerleştirilemeyen adresler | Ülkesi çözümlenemeyen adres varsa |
INFO
Blacklist by Country
Kara liste kayıtlarının ülkelere göre yoğunluğunu gösteren dünya haritasıdır. Yoğunluk renk skalasıyla gösterilir; harita yakınlaştırılıp kaydırılabilir. Harita üzerinde çizilemeyen ülkeler (küçük ülkeler, yerel ağlar, ülkesi bilinmeyen adresler) haritanın üst kenarında rozetlerle gösterilir: kayıt sayısı en yüksek dört tanesi ayrı rozet olarak, kalanlar ise tıklandığında açılan Other rozetinde toplanır (ör. +29 · Other: 167).
INFO
Top Countries
En çok kara liste kaydı barındıran ülkelerin tablosudur. Country (bayrak ve ülke adı), Entries (kayıt sayısı) ve Share (toplam içindeki yüzde payı) sütunlarından oluşur; tablo kayıt sayısına göre sıralıdır.
INFO
Blacklist by Network Type
Kara liste kayıtlarının ağ tipi gruplarına (ör. barındırma, ISP, mobil) göre dağılımını gösteren tematik haritadır. Ağ tipi grupları hakkında ayrıntı için Network Type Group sayfasına bakılabilir.
INFO
Network Category
Kayıtların ağ kategorisine göre dağılımını gösteren halka grafiktir; halkanın ortasında toplam kayıt sayısı yazılır. Ağ tipi veritabanında sınıflandırılamayan kayıtlar ayrı bir Unclassified dilimi olarak gösterilir; grafik, kara listenin tamamı sınıflandırılmış izlenimi vermez. Ağ kategorileri hakkında ayrıntı için Network Type Category sayfasına bakılabilir.
IP Lookup
Settings → General Settings → IP Intelligence & Reputation → IP Lookup yolu izlenerek bir IP adresinin konumu, kara liste durumu ve diğer itibar bilgileri sorgulanabilir.
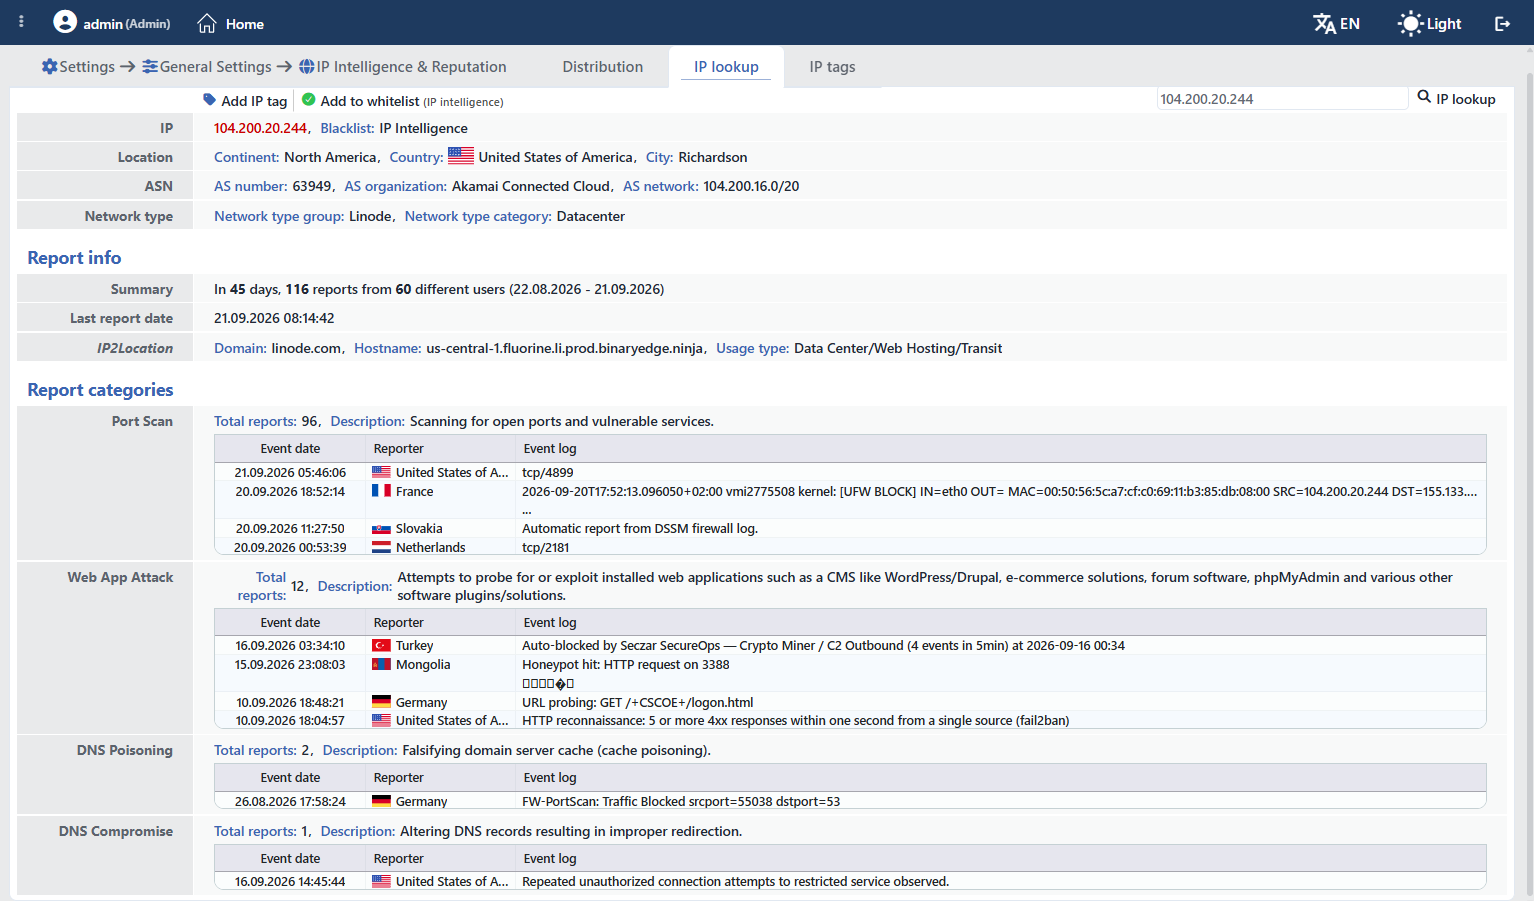 IP Lookup Sekmesi
INFO
IP Lookup
Sorgulanacak IP adresi Enter IP yazan kutuya girilip IP Lookup butonuna tıklanır veya Enter tuşuna basılır; yazım sırasında kara listedeki, yazılan metinle başlayan kayıtlardan en fazla 25 otomatik tamamlama önerisi sunulur. Arama kutusuna bir CIDR bloğu da girilebilir; blok, adres adres (en fazla 128 adres) ayrı sonuç kartlarına açılır.
Sonuçta ilgili IP'nin coğrafi konum bilgisi (kıta / ülke / şehir), ASN bilgisi, ağ tipi, kara liste durumu ve kaynağı (IP Intelligence / User) ile varsa tehdit kategorileri görüntülenir. Sorguda önce birebir IP eşleşmesi aranır; bulunmazsa adresi kapsayan en spesifik CIDR kaydı dikkate alınır; sonuç, trafiğe uygulanan kararla birebir aynıdır.
Sonuç kartındaki butonlarla ilgili IP, duruma göre Blacklist'e / Whitelist'e eklenir veya listeden çıkarılır. Butonlar Add to Blacklist (IP Intelligence), Remove from Blacklist (IP Intelligence), Add to Whitelist (IP Intelligence) ve Remove from Whitelist (IP Intelligence) adlarını taşır; parantezdeki not, işlemin bütün vService'lere uygulanan genel listeye yazıldığını belirtir. Bir listeye eklenen adres diğer listeden çıkarılır. Her işlem, altında IP address: <ip> (<ülke>) satırı bulunan bir onay sorusundan sonra uygulanır:
| Buton | Onay Sorusu |
|---|---|
| Add to Blacklist (IP Intelligence) | "Add this address to the blacklist on every service?" |
| Remove from Blacklist (IP Intelligence) | "Remove this address from the blacklist?" |
| Add to Whitelist (IP Intelligence) | "Add this address to the whitelist, ahead of every blacklist?" |
| Remove from Whitelist (IP Intelligence) | "Remove this address from the whitelist?" |
TR7 tehdit veritabanından gelen kayıtlar listeden çıkarılamaz; bu adresler ancak Whitelist'e eklenerek muaf tutulur. Bu durumda kartın üstünde Add to Whitelist (IP Intelligence) girişi görünür ve yanındaki not muafiyetin hangi listeye işleneceğini belirtir.
Kartın üstündeki butonların ilki Add IP Tag'dir. Aynı buton, log ekranlarında bir IP adresine tıklandığında açılan bilgi penceresinde de bulunur; vService kapsamlı ekranlarda vService'in Blacklist/Whitelist butonlarından sonra gelir. Butona tıklandığında sorgulanan adres Address alanına yazılmış hâlde IP Tag ekleme formu bir pencerede açılır; imleç doğrudan Tag alanına konur ve yalnızca bu alan doldurulur. Sorgulanan adresin birebir kendisine ait bir etiket zaten varsa buton Edit IP Tag adını alır ve o etiketin düzenleme formunu açar; adresi yalnızca kapsayan bir ağ bloğunun etiketi bu durumu değiştirmez. Etiket trafiği etkilemediği için buton onay sorusu sormaz.
INFO
Sonuç Kartının Üst Bölümü
Sorgulanan adresin kimlik bilgileri aşağıdaki satırlarda özetlenir:
| Satır | İçeriği |
|---|---|
| IP | Sorgulanan adres ve varsa Blacklist kaynağı (ör. IP Intelligence) |
| Tags | Adrese uyan IP Tags etiketleri; her etiket adı ve adresiyle ayrı bir kutucukta, en spesifik olan başta gösterilir. Yalnızca adrese uyan en az bir etiket varsa görüntülenir |
| Location | Kıta, ülke (bayrağıyla) ve şehir |
| ASN | AS numarası, AS organizasyonu ve adresin ait olduğu AS ağı |
| Network Type | Ağ tipi grubu ve ağ kategorisi (ör. Datacenter) |
INFO
Report Info
Adres hakkında toplanan ihbarların özetidir. Summary satırı kaç gün içinde, kaç ihbarın, kaç farklı kullanıcıdan geldiğini ve bu ihbarların kapsadığı tarih aralığını verir. Last Report Date en son ihbarın zamanını, IP2Location satırı ise adresin alan adı, host adı ve kullanım tipi (ör. Data Center/Web Hosting/Transit) bilgilerini gösterir.
Bu bölüm yalnızca adres hakkında ihbar kaydı bulunduğunda görüntülenir.
INFO
Report Categories
İhbarların tehdit kategorisine göre ayrıldığı bölümdür. Her kategori için toplam ihbar sayısı (Total Reports) ve kategorinin açıklaması yazılır; altındaki tabloda tek tek ihbarlar listelenir:
| Sütun | İçeriği |
|---|---|
| Event Date | İhbarın alındığı tarih ve saat |
| Reporter | İhbarı gönderen tarafın ülkesi (bayrağıyla) |
| Event Log | İhbarı gönderen tarafın bıraktığı serbest metin açıklama |
Event Log içeriği ihbarı gönderen tarafça yazılır; biçimi kaynaktan kaynağa değişir ve doğrulanmış bir veri değildir. Bir adres birden fazla kategoride ihbar edilmiş olabilir; kategoriler ihbar sayısına göre sıralanır.
IP Tags
IP Tags, tekil IP adreslerine ve ağ bloklarına (CIDR) operatörün verdiği adları (ör. Admins, Servers, VPN Pool) tanımlar. Etiketler loglarda ve IP bilgisi gösterilen her ekranda adresin yanında görüntülenir; böylece bir log satırındaki kaynak IP'nin kime ait olduğu, adresi ezbere bilmeye gerek kalmadan anlaşılır ve loglar etikete göre süzülür.
Etiketler yalnızca görüntüleme amaçlıdır: trafik işleme motoru etiketleri okumaz. Bir etiket tanımlamak veya silmek hiçbir isteğin engellenmesini, izin verilmesini ya da bir kuralın eşleşmesini değiştirmez; kara liste ve beyaz listeden bağımsızdır.
IP Tag Nasıl Eklenir?
Yeni bir IP Tag, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Settings → General Settings → IP Intelligence & Reputation → IP Tags → Add adımları takip edilir.
- Etiket için benzersiz ve açıklayıcı bir ad girilir.
- Etiketlenecek tekil IP adresi veya ağ bloğu girilir.
Addbutonuna tıklanarak etiket eklenir.
Aynı form, IP Lookup sonuç kartındaki Add IP Tag butonuyla da açılır; bu durumda adres alanı önceden doldurulmuş gelir.
Oluşturulan etiket, adresin görüntülendiği bütün log ve izleme ekranlarında kullanılır (bkz. IP Tags Kullanım Yeri).
IP Tags Listeleme Ekranı
Settings → General Settings → IP Intelligence & Reputation → IP Tags yolu izlenerek TR7 cihazı üzerinde tanımlı olan tüm IP etiketlerinin listesine ulaşılır. Bu ekran üzerinden etiket ekleme, düzenleme ve silme işlemleri yapılır.
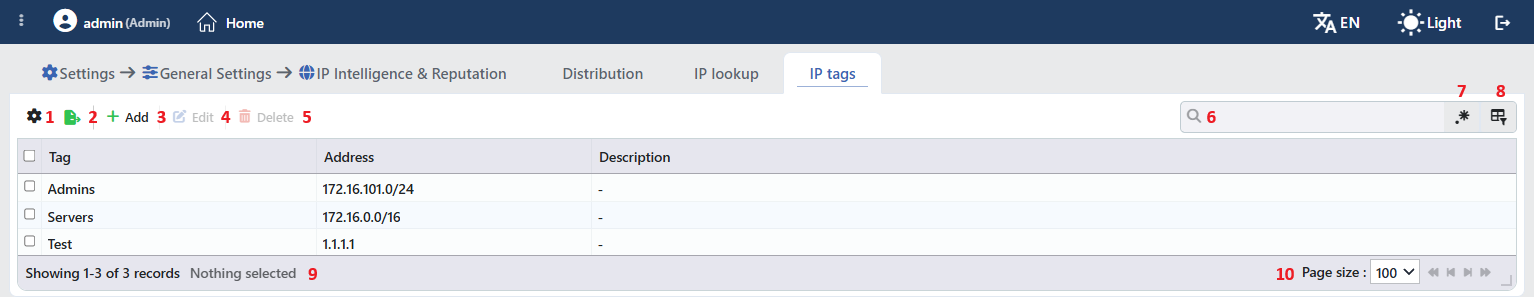 IP Tags Listeleme Ekranı
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Tag | Etiketin adı. |
| Address | Etiketin kapsadığı tekil IP adresi ya da ağ bloğu; kayıt sırasında standart yazıma çevrilmiş hâliyle gösterilir. |
| Description | Etiketin açıklaması; uzun açıklamanın tamamı hücrenin üzerine gelindiğinde görüntülenir. Açıklama girilmemişse hücrede - yer alır. |
Varsayılan olarak gizlenen kolon bulunmaz; kolon seçicisinde bu üç kolon yer alır. Satıra tıklandığında önizleme paneli açılmaz.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; üç kolon da varsayılan olarak açıktır. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir etiket oluşturma formu New IP Tag sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili etiketin düzenleme formu, başlığında etiketin adı bulunan ayrı bir sekmede (ör. Edit "Admins") açılır. Buton yalnızca tek bir etiket seçildiğinde etkinleşir. Farklı etiketlerin düzenleme sekmeleri aynı anda açık tutulabilir.
Delete
Bir veya birden fazla etiket seçilip Delete butonuna tıklandığında ilgili etiketler silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Etiketler log kayıtlarına yazılmaz; log ekranları açıldığında o anki etiket listesine göre çözümlenir. Bu nedenle silinen bir etiket, geçmiş log satırlarında da artık görüntülenmez; aynı şekilde bir etiketin adı veya adresi değiştirildiğinde eski log satırları yeni tanıma göre gösterilir. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır.
Page Information
Tanımlı toplam etiket sayısı ile listede görüntülenen etiket sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili etiket sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum etiket sayısı seçilir. Varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında etiketin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan etikete uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Etiketin düzenleme formunu ayrı bir sekmede açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan etiketi siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
IP Tag Ekleme Formu
Settings → General Settings → IP Intelligence & Reputation → IP Tags → Add adımları takip edilerek TR7 cihazı üzerine yeni bir IP etiketi eklenir.
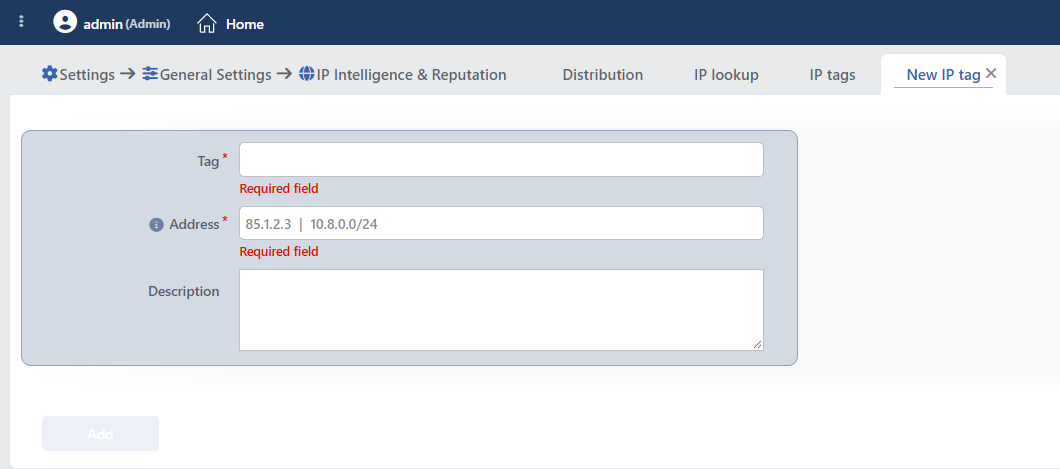 IP Tag Ekleme Formu
INFO
Tag Zorunlu
Etiketin loglarda ve IP bilgi kartlarında görüntülenecek adı girilir. Alan boşken altında "Required field" uyarısı görüntülenir. En fazla 128 karakter olabilir; bu sınır aşıldığında alanın altında "At most 128 characters" uyarısı belirir. Ad için karakter kısıtı yoktur.
Etiket adı benzersiz olmalıdır. Karşılaştırmada büyük/küçük harf ayrımı yapılmaz ve baştaki/sondaki boşluklar dikkate alınmaz: Admins tanımlıyken admins adı kabul edilmez ve alanın altında "Name is used" uyarısı görüntülenir.
INFO
Address Zorunlu
Etiketin kapsayacağı adres girilir. Alan adının yanındaki ikonunun üzerine gelindiğinde "A single address (85.1.2.3) or a network (10.8.0.0/24)" açıklaması görüntülenir; aynı açıklama alana tıklandığında da gösterilir. Boş alanda 85.1.2.3 | 10.8.0.0/24 örneği yer alır ve alan boşken altında "Required field" uyarısı görüntülenir. IPv4 ve IPv6 desteklenir; tekil adres (85.1.2.3) veya CIDR biçiminde bir ağ bloğu (10.8.0.0/24) girilir. Her etikete tek adres girilir; adres aralığı (a-b) veya adres listesi kabul edilmez. Geçersiz bir değerde alanın altında "Enter an IPv4/IPv6 address or a network in CIDR form" uyarısı belirir.
Adres kaydedilirken standart yazıma çevrilir: /32 (IPv6'da /128) önekli adres tekil adres olarak saklanır, IPv6 adresleri kısaltılmış küçük harfli biçime getirilir ve önekle birlikte girilen bir host adresi ağın başlangıç adresine çevrilir (10.8.0.5/24 → 10.8.0.0/24).
Bir adres yalnızca bir etikette kullanılır; karşılaştırma standart yazım üzerinden yapıldığından 10.0.0.1 ile 10.0.0.1/32 aynı adres sayılır. İç içe ağ blokları ise serbesttir: 172.16.0.0/16 ve onun içindeki 172.16.101.0/24 ayrı etiketlerle tanımlanır ve bu blokların içindeki bir adres iki etiketi birden taşır.
WARNING
Form, IPv4 için 32'den, IPv6 için 128'den büyük önek uzunluklarını (ör. 10.0.0.0/99) ve başka bir etikette kullanılan adresi yerinde işaretlemez; bu değerler Add butonuna tıklandığında reddedilir ve etiket kaydedilmez. Aynı adres başka bir etikette kullanılıyorsa "<adres> is already tagged as "<etiket>"" hatası görüntülenir.
INFO
Description
Etiket için açıklama girilir. En fazla 512 karakter olabilir; bu sınır aşıldığında alanın altında "At most 512 characters" uyarısı belirir. Açıklama, loglardaki etiket kutucuğunun üzerine gelindiğinde görüntülenir; açıklama girilmemişse kutucuğun üzerinde etiketin adresi gösterilir.
INFO
Add
Add butonuna tıklanarak etiket ekleme işlemi tamamlanır. Formda hatalı ya da boş zorunlu alan bulunduğu sürece buton pasif kalır. Kayıttan sonra form sekmesi kapanır ve IP Tags listesine dönülür. Düzenleme formunda buton Edit adını alır.
Çalışma Mekanizması
INFO
- Eşleşme: Bir IP adresi için önce birebir adres etiketi, ardından adresi kapsayan bütün ağ bloğu etiketleri bulunur. Adres birden fazla etikete uyuyorsa hepsi gösterilir; sıralama en spesifikten en genişe doğrudur (
/24etiketi/16etiketinden önce gelir). IPv4 etiketleri yalnızca IPv4 adreslerine, IPv6 etiketleri yalnızca IPv6 adreslerine uygulanır. - Görüntüleme anında çözümleme: Etiketler log kayıtlarına yazılmaz; ekran açıldığında o anki etiket listesine göre eşleştirilir. Yeni tanımlanan bir etiket geçmiş log satırlarında da hemen görünür; silinen veya değiştirilen etiket geçmiş satırlara da yansır.
- Trafiğe etkisi yoktur: Etiketler engelleme, beyaz liste, koşul, WAF kuralı veya bildirimlerde kullanılmaz; yalnızca görüntüleme ve log süzme amaçlıdır.
- Cluster: Etiket listesi diğer TR7 cihazı ile otomatik olarak senkronize edilir.
- Kayıt: Ekleme, düzenleme ve silme işlemleri kullanıcı işlem kaydına
IP tag "<ad>" (<adres>) is created,… is editedve… is deletedbiçiminde yazılır.
Kapsam ve Sınırlar
INFO
- Cihazda en fazla 1000 etiket tanımlanır; sınır aşıldığında kayıt "At most 1000 IP tags can be defined (N given)" hatasıyla reddedilir.
- Etiket adı en fazla 128, açıklama en fazla 512 karakter olabilir.
- Her etiket tek bir adres ya da tek bir ağ bloğu kapsar; aynı adres iki etikette kullanılamaz.
- Etiket ekleme, düzenleme ve silme işlemleri Settings alanında değişiklik yetkisi olan kullanıcılar tarafından yapılır.
IP Tags Kullanım Yeri
Etiketler, IP adresinin bilgi hücresiyle gösterildiği ekranlarda kullanılır. Etiketli bir adresin yanında ikonu görüntülenir; ikonun üzerine gelindiğinde etiket adları listelenir. Adres, Blacklist veya Whitelist durum rengi taşımıyorsa etiket rengiyle yazılır. Adresin üzerine gelindiğinde açılan bilgi penceresinde Tags satırı, her etiketi adı ve adresiyle ayrı bir kutucukta gösterir. Adrese tıklandığında ise aynı bilgileri içeren ve Add IP Tag butonunu da barındıran bir pencere açılır.
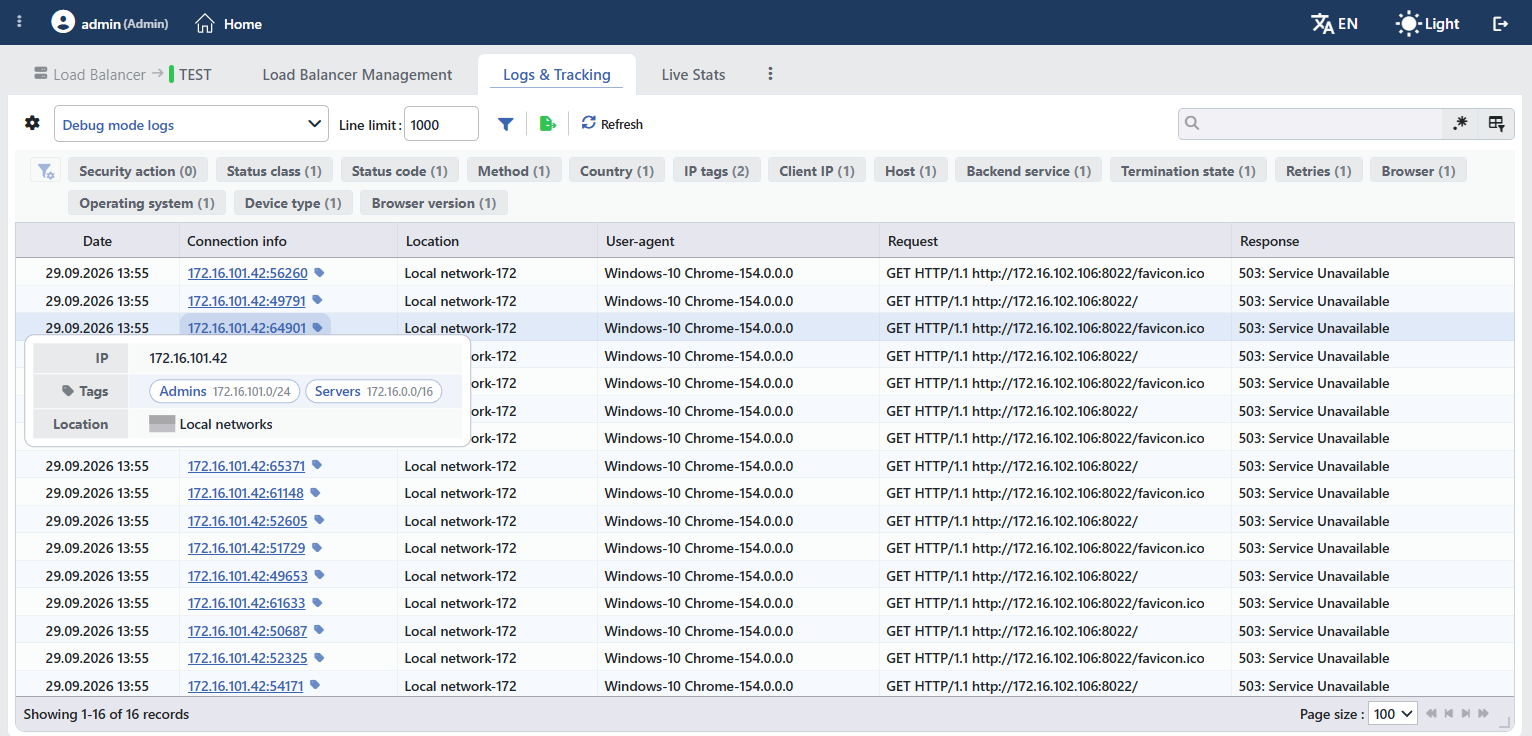 Load Balancer Logs & Tracking Ekranında IP Tags
Log ekranlarının filtre şeridinde IP Tags kartı bulunur. Kart, tanımlı bütün etiketleri değil, ekrana yüklenmiş satırlardaki adreslere uyan etiketleri listeler; yüklü satırlarda etiketsiz bir adres varsa No Tags seçeneği de eklenir. Bu nedenle kartın yanındaki sayı tanımlı etiket sayısından az olabilir. Bir etiket seçildiğinde, adresi o etikete uyan bütün satırlar gösterilir; iç içe bloklarda geniş bloğun etiketi (ör. /16) seçildiğinde daha dar bir bloğun etiketini de taşıyan satırlar listede kalır.
Etiketlerin görüntülendiği başlıca ekranlar:
| Ekran | Etiket Gösterimi | IP Tags Filtresi |
|---|---|---|
| Load Balancer vService Logs & Tracking (Access ve Debug Mode Logs) | Var | Var |
| WAF Event Logs | Var | Var |
| Bot/DDoS Event Logs | Var | Var |
| L4 DDoS Dashboard karantina tablosu ve Quarantine geçmişi | Var | Var |
| Load Balancer Live Stats kaynak listesi | Var | Yok |
| User Logs (kullanıcının bağlandığı IP) | Var | Var |
| AGS oturum, denetim ve kilitleme kayıtları | Var | Var |
| Load Balancer vService Sessions | Var | Yok |
| WAF AI Learning & Teacher Tracking önizlemesi | Var | Yok |
| L4 DDoS Whitelist & Known Peers listeleri | Var | Yok |
| Device Users oturum listesi | Var | Yok |
