
Smarter by Design.Simpler for Business
Malformed Flags & Scans
Malformed Flags & Scans Nedir?
Malformed Flags & Scans, TCP bandında bir hız ya da sayı ölçmez; paketin kendi biçimine bakar.
TCP başlığındaki bayraklar bir protokol dilbilgisi taşır. Bazı bayrak birleşimleri bu dilbilgisine göre hiç oluşamaz: meşru bir yığın onları üretmez. Böyle bir paketin ağda görünmesi bir hata değil, kasıtlı bir üretimdir; genellikle güvenlik duvarı davranışını yoklamaya ya da yığını yormaya çalışan bir aracın izidir.
Bu nedenle kutudaki dört kural, bandın en kesin kurallarıdır ve yanlış pozitif riski taşımazlar.
4
Kural
Dördü de imza denetimi; hiçbirinin ayarlanabilir değeri yok
12
Bozuk Bayrak Deseni
Tek bir kural on iki bozuk bayrak desenini yakalar
4
Terfi İzninden Muaf
Dördü de Mode Promotion izni kapalıyken yaptırıma terfi edebilir
4
Karantinaya Gönderebilen
Dördü de kaynağı karantinaya alabilir
60 Saniye
Tarama Tuzağı Penceresi
Tuzağa dokunan kaynağın bütün trafiği bu süre boyunca düşürülür
Ayarsız
Düzenleme Penceresi
Kuralın tanım satırı ile Status, Learning Lock ve Save; alt alan yok
L4 DDoS Management'ta Malformed Flags & Scans Kutusu
Kutu, TCP bandının gövdesindeki üçüncü kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde dört kural satırı bulunur.
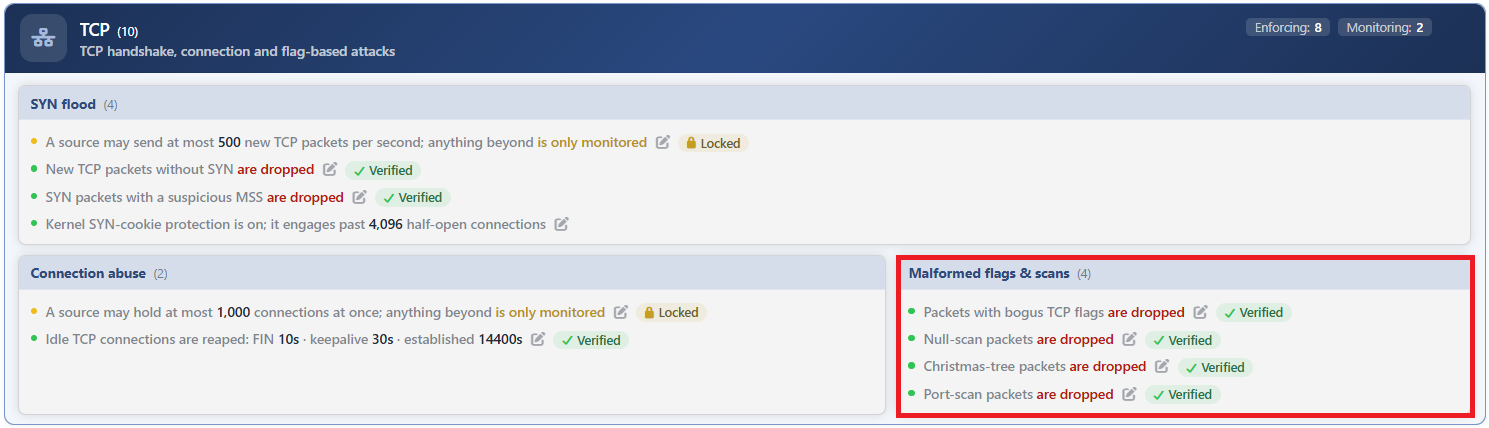 TCP - Malformed Flags & Scans Kutusu
| Satır | Kural | Neyi yakalar |
|---|---|---|
| 1 | Bogus TCP Flags | Meşru trafikte oluşamayan on iki bayrak deseni. |
| 2 | Null Flood | Hiçbir bayrağı işaretlenmemiş paketler. |
| 3 | Christmas Tree Scan | Bütün bayrakları işaretlenmiş paketler. |
| 4 | Port Scan | Tarama tuzağına dokunan kaynaklar. |
Dördü de aynı düzenleme kalıbını taşır
Bu kuralların hiçbirinde ayarlanabilir bir değer yoktur: eşleşme ölçütü kuralın kendi tanımındadır ve arayüzden değiştirilemez. Düzenleme pencerelerinde kuralın tanımını veren bilgi satırının altında yalnız Status, Learning Lock ve Save bulunur.
Dördü de aynı dört değeri sunar: Disabled · Monitor · Block · Quarantine.
Bogus TCP Flags
Kutunun en geniş kapsamlı kuralıdır: tek başına on iki bayrak desenini yakalar. Bunların hepsi protokol dilbilgisine aykırıdır; hiçbiri meşru bir TCP yığınından çıkmaz.
Yakalanan desenler kabaca üç aileye ayrılır: birbiriyle çelişen bayrakların birlikte işaretlenmesi (bağlantı açma ile kapatma isteğinin aynı pakette bulunması gibi), tek başına anlamsız olan bayrakların yalnız başına gönderilmesi ve bütün bayraklar arasından yalnız belirli bir alt kümenin işaretlenmesiyle üretilen tarama desenleri. Listenin ilk deseni ise hiçbir bayrağı işaretlenmemiş pakettir.
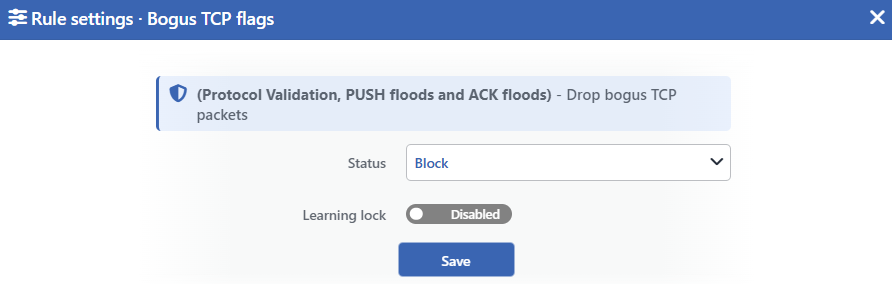 Bogus TCP Flags Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Packets with bogus TCP flags are not monitored |
| Monitor | Packets with bogus TCP flags are only monitored |
| Block | Packets with bogus TCP flags are dropped |
| Quarantine | Packets with bogus TCP flags are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Bir paket birden çok desene uysa da bir kez sayılır
Kuralın on iki deseni ayrı ayrı denetlenir, ancak ölçüm tek bir sayaçta toplanır ve eşleşen paket yalnız bir kez sayılır. Bu nedenle sayaçtaki değer, eşleşen desen sayısını değil, yakalanan paket sayısını verir.
Null Flood
Hiçbir bayrağı işaretlenmemiş TCP paketlerini yakalar. Bir TCP paketinin en az bir bayrak taşıması gerekir; hepsi boş bir paket, güvenlik duvarının bilinmeyen bir pakete nasıl tepki verdiğini ölçmeye çalışan bir yoklamadır.
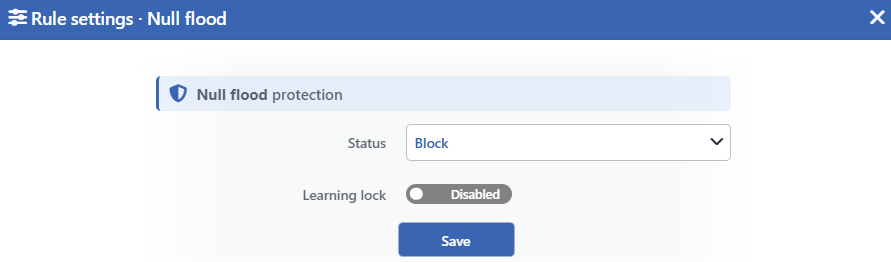 Null Flood Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Null-scan packets are not monitored |
| Monitor | Null-scan packets are only monitored |
| Block | Null-scan packets are dropped |
| Quarantine | Null-scan packets are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Christmas Tree Scan
Bir öncekinin tam tersini yakalar: bütün bayrakları aynı anda işaretlenmiş paketleri. Adını, hepsi yanan bir süs ağacına benzemesinden alır.
Boş bayraklı paketle aynı amaca hizmet eder; yığınların bu iki uca farklı tepki vermesi, karşı tarafın hangi sistem olduğunu tahmin etmeye yarar.
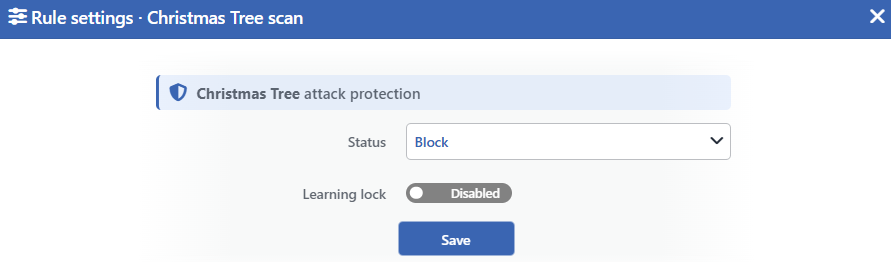 Christmas Tree Scan Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Christmas-tree packets are not monitored |
| Monitor | Christmas-tree packets are only monitored |
| Block | Christmas-tree packets are dropped |
| Quarantine | Christmas-tree packets are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Port Scan
Kutunun diğer üçünden farklı çalışan kuralıdır: bir paketin biçimine değil, bir kaynağın davranışına bakar.
Kural bir tuzak kurar. Ağda hizmet verilmeyen ama tarama araçlarının neredeyse her zaman denediği bir hedef dinlenir; oraya dokunan bir kaynak taramaya girişmiş sayılır ve kısa bir süre için tümüyle dışarıda bırakılır.
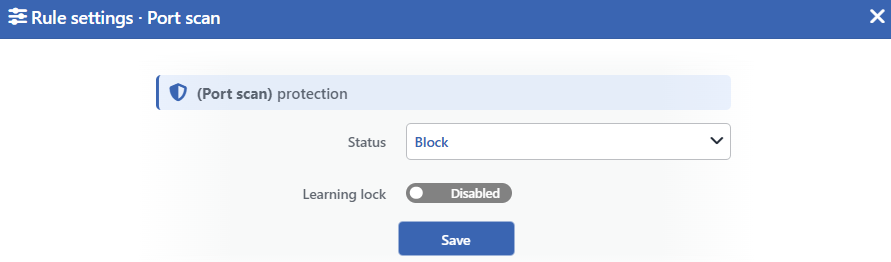 Port Scan Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Port-scan packets are not monitored |
| Monitor | Port-scan packets are only monitored |
| Block | Port-scan packets are dropped |
| Quarantine | Port-scan packets are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Yaptırım tuzağa dokunan paketle sınırlı değildir
Kural yaptırım modundayken iki aşamalı çalışır. Tuzağa dokunan paket düşürülür ve kaynak kısa süreli bir listeye yazılır; o kaynağın bundan sonraki bütün trafiği, hangi porta ya da protokole giderse gitsin, liste süresi boyunca düşürülür.
Süre 60 saniyedir ve tuzağa her yeni dokunuşta baştan başlar. Amaç cezalandırmak değil, süren bir taramayı kesmektir; kalıcı engelleme Quarantine kuralının işidir.
İzleme modunda tuzak kurulmaz
Kural Monitor modundayken yalnız bir sayaç çalışır: tuzağa yapılan dokunuşlar sayılır. Ne paket düşürülür ne de kısa süreli liste oluşturulur.
Bu nedenle izleme modunda görülen bir sayı, "engellenen tarama" değil "görülen dokunuş" anlamına gelir.
Neden Bu Dört Kural Terfi İzni İstemez?
Öğrenme motoru, bir kuralı izlemeden yaptırıma geçirmeden önce çoğu kuralda Mode Promotion iznini arar. Bu kutunun dört kuralı bu kapının dışındadır ve izin kapalıyken de terfi önerisi alabilir.
Gerekçe yanlış pozitif riskidir. Eşik ölçen bir kuralda yanlış hesaplanmış bir sayı meşru trafiği kesebilir; bu kutudaki kurallarda ise ölçülecek bir sayı yoktur. Yakalanan paket ya protokol dilbilgisine aykırıdır ya da hizmet verilmeyen bir hedefe gönderilmiştir. Her iki durumda da meşru bir karşılığı bulunmadığından, kuralı yaptırıma geçirmenin bilinen bir maliyeti yoktur.
Aynı gerekçe bandın diğer imza kurallarında geçerli değildir
SYN Flood kutusundaki SYN Flood: Not-SYN ve SYN Flood: Bad MSS kuralları da bir eşik ölçmez, ancak yakaladıkları paketleri sağlıklı bir ağ da üretebilir: asimetrik yönlendirme ve yol üstündeki bazı ağ cihazları bu paketleri meşru olarak oluşturabilir.
Bu nedenle o iki kural imza denetimi olmalarına rağmen Mode Promotion iznine tabidir. "İmza denetimi olan her kural terfi izninden muaftır" varsayımı yanlıştır.
Ölçüm ve Pano
Dört kuralın ölçümü panoda Suspicious Packets sekmesinde, kural başına ayrı bir L4 DDoS Packet Class — <kural> panelinde saniyelik paket olarak görüntülenir.
| Kural | Panel sekmesi | Ölçülen | Karantina paneli | Dropped Traffic |
|---|---|---|---|---|
| Bogus TCP Flags | Suspicious Packets | On iki desenden birine uyan paket sayısı; paket bir kez sayılır | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| Null Flood | Suspicious Packets | Hiçbir bayrağı işaretlenmemiş paket sayısı | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| Christmas Tree Scan | Suspicious Packets | Bütün bayrakları işaretlenmiş paket sayısı | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| Port Scan | Suspicious Packets | Tuzak hedefe gönderilen her TCP paketi; yalnız ilk dokunuş değil | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
Aynı paket iki panelde görünebilir
Sayaçlar düşürme kurallarından önce çalışır. Bayraksız ve tam bayraklı paketler Bogus TCP Flags desenlerine de uyduğundan hem kendi panellerinde hem Bogus TCP Flags panelinde sayılır.
Sayım cihaza yönelen ve cihaz üzerinden geçirilen trafiği kapsar, IPv4 ve IPv6 trafiğini tek seride birleştirir. Kural Disabled iken sayaç kurulmaz ve panel listelenmez. L4 DDoS Live View ekranında dört kural da Signatures & Malformed kartında yer alır.
Dropped Traffic serileri kurala birebir karşılık gelmez
Bogus TCP Flags Block modundayken bayraksız ve tam bayraklı paketler önce bu kural tarafından düşürülür; düşürme hacmi Null Flood ve Christmas Tree Scan yerine Bogus TCP Flags serisine yazılır.
Port Scan yaptırım modundayken tuzağa dokunan kaynağın 60 saniye boyunca gönderdiği bütün trafik de düşürme serisine yazılır. Bu nedenle kuralın Dropped Traffic değeri Suspicious Packets panelindeki değerden büyük olabilir.
Kapsam ve Sınırlar
INFO
- Dört kuralın da ayarlanabilir bir değeri yoktur. Eşleşme ölçütleri kuralın tanımındadır.
- Dördü de karantinaya kaynak gönderebilir ve dördü de Mode Promotion izninden muaftır.
- Bogus TCP Flags on iki deseni tek sayaçta toplar; bir paket birden çok desene uysa da bir kez sayılır.
- Port Scan yaptırım modunda tuzağa dokunan kaynağın bütün trafiğini 60 saniye düşürür; izleme modunda ne tuzak ne de liste oluşur.
- Dokunulmamış bir route tablosunda dördü de katalog varsayılanıyla doğar, yani Block modundadır.
- Ölçümler IP sürümlerini ayırmaz. Bir kuralın sayacı IPv4 ve IPv6 trafiğini birlikte sayar.
- Muafiyet listesindeki kaynaklar bu kuralların hiçbirine takılmaz ve sayaçlarına da yazılmaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
