
Smarter by Design.Simpler for Business
How to Enable Bot/DDoS Protection?
Bot/DDoS Korumasını Etkinleştirmek Ne Demek?
TR7'de Bot/DDoS koruması, cihaz genelinde açılıp kapatılan tek bir anahtar değildir: her vService için ayrı ayrı etkinleştirilir. Bir vService'te koruma açıldığı anda o servise gelen istekler üç korumanın denetiminden geçmeye başlar: hacim ve oran limitlerini uygulayan L7 DDoS Protection, istemcinin otomat olup olmadığını puanlayan Bot Protection ve adresi itibar listelerinde arayan IP Reputation Protection. Kapalı olan vService'lerin trafiği bu denetimlerin hiçbirine girmez.
Koruma açıldığında vService boş bir yapılandırmayla başlamaz. Ürün, o vService için tam bir Bot/DDoS yapılandırmasını varsayılan değerleriyle kendiliğinden oluşturur: limit blokları, bot skorlama ayarları, itibar kategorileri ve üçünün de aksiyon kuralları yerine gelir. Üç korumanın başlangıç modu ise aynı değildir; bu, sayfanın en dikkat edilmesi gereken noktasıdır.
vService
Etkinleştirme Birimi
Koruma cihaz genelinde değil, her vService için ayrı açılır
HTTP · L7 TCP
Desteklenen Tipler
Network (Layer 4) vService'lerde koruma bulunmaz
2 İzleme + 1 Yaptırım
Başlangıç Modları
L7 DDoS izlemede başlar, IP Reputation doğrudan yaptırımda doğar; Bot HTTP'de izler, L7 TCP'de kapalı gelir
Anında
Yapılandırmanın Oluşması
Ayar kaydı, koruma açıldığı anda varsayılanlarıyla yazılır
Kesintisiz
Trafik Etkisi
Yapılandırma kesintisiz yeniden yüklenir; açık bağlantılar kopmaz
Koruma yalnızca HTTP ve L7 TCP vService'lerde etkinleştirilir
Bot/DDoS koruması HTTP ve L7 TCP tipindeki vService'lerde açılabilir. Network (Layer 4) tipindeki vService'lerin düzenleme formunda bu kutu hiç bulunmadığı için koruma seçeneği de yoktur; bu servisler ayrı bir veri düzleminden geçtiği için uygulama katmanı denetimine giremez.
İki tip arasında da farklar vardır: L7 TCP vService'lerde istek ve hata ölçen bloklar, meydan okuma ve engelleme aksiyonları gibi HTTP'ye bağlı yetenekler bulunmaz. Ayrıntı Bot/DDoS Protected vServices sayfasındadır.
İki Yol
Koruma iki ayrı yerden açılır. İkisi de aynı sonucu üretir; hangisinin kullanılacağı kaç vService'in aynı anda kapsama alınacağına bağlıdır.
| Yol | Nereden | Ne zaman tercih edilir |
|---|---|---|
| Bot/DDoS Protected vService List | Configuration Menu → Bot/DDoS | Var olan bir ya da birden çok vService topluca kapsama alınacaksa |
| vService formu | vService oluşturma veya düzenleme ekranı, Details listesi | Yeni bir vService kurulurken ya da tek bir servis düzenlenirken |
Yol 1: Bot/DDoS Protected vService List Üzerinden
Var olan bir ya da birden çok vService, aşağıdaki adımlar takip edilerek topluca koruma altına alınır.
1
Adım 1 Bot/DDoS Protected vService List ekranına git
Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır ve Bot/DDoS → Bot/DDoS Protected vService List yolu izlenir. Ekranın tamamı Bot/DDoS Protected vService List sayfasında anlatılmıştır.
2
Adım 2 Ekleme sekmesini aç
Listenin üst kısmındaki Enable butonuna tıklanır; listenin yanında Add başlıklı yeni bir sekme açılır.
3
Adım 3 Koruma altına alınacak vService'leri seç
vServices to protect with Bot/DDoS alanından koruma altına alınacak vService'ler seçilir. Alan, seçim yapılmadığında Nothing chosen yazar.
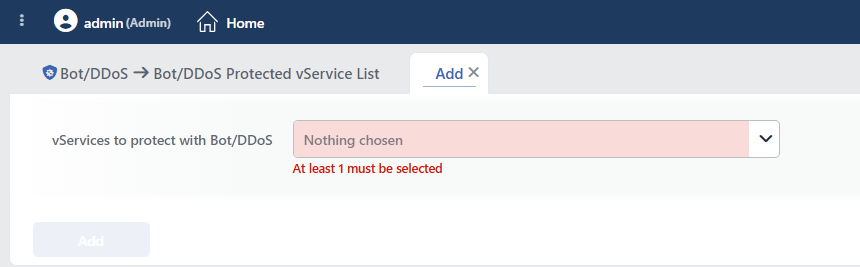 Bot/DDoS Koruması Etkinleştirme
Seçilebilecek vService sayısı için bir üst sınır bulunmaz; onlarca servis tek işlemde kapsama alınabilir.
4
Adım 4 Onayla
Add butonuna tıklanarak seçim onaylanır. Seçilen vService'ler koruma altına alınır ve listede görünmeye başlar.
Hiçbir vService seçilmediği sürece alanın altında At least 1 must be selected uyarısı görüntülenir ve Add butonu pasif kalır; uyarı, sekme açılır açılmaz görünür. İşlem tamamlandığında sekme kendiliğinden kapanır ve liste görünümüne dönülür; sekme, başlığındaki kapatma simgesiyle de kapatılabilir.
Listede yalnızca koruması kapalı olanlar sunulur
vServices to protect with Bot/DDoS alanı, cihazdaki bütün vService'leri değil, yalnızca Bot/DDoS koruması henüz açılmamış olanları listeler. Zaten korunan bir vService bu listede görünmez; o servis listenin kendisinde yer alır. vService'in çalışır durumda olması gerekmez: durdurulmuş bir vService de listede sunulur ve koruması açılabilir.
Liste vService tipine göre süzülmez
Alan, tipi ne olursa olsun koruması kapalı bütün vService'leri sunar; Network (Layer 4) vService'ler de seçilebilir hâlde görünür. Oysa koruma bu tipte çalışmaz ve o servisin düzenleme formunda karşılığı olan bir kutu da bulunmaz. Seçim yapılırken tip listenin kendisinden değil, vService'in bilinen tipinden doğrulanmalıdır.
Aynı süzgeç WAF ve AGS ekleme formlarında uygulanır; yalnızca Bot/DDoS formunda uygulanmaz.
Yol 2: vService Formu Üzerinden
Bot/DDoS koruması, bir vService'e aşağıdaki adımlar takip edilerek eklenir.
1
Adım 1 vServices ekranına git
TR7 web arayüzünden Load Balancer → Load Balancer vService List yolu izlenir.
2
Adım 2 vService'in düzenleme ekranını aç
Korumanın ekleneceği vService'e sağ tıklayıp Edit seçilir; veya vService'in üzerine tıklanıp sağda açılan pencereden Edit ikonuna tıklanır.
Koruma yeni bir vService kurulurken de eklenebilir; bu durumda aynı form vService oluşturma akışında açılır.
3
Adım 3 Details bölümünü aç
Genel alan kolonunun sağındaki Details butonuna tıklanır; formun sağında gelişmiş yapılandırma listesi açılır. Mevcut bir vService düzenlenirken bu liste kendiliğinden açık gelir.
4
Adım 4 L7 DDoS & Threat Protection özelliğini etkinleştir
Sağda açılan Details listesinde, WAF satırının hemen altındaki L7 DDoS & Threat Protection kutusu işaretlenerek koruma devreye alınır.
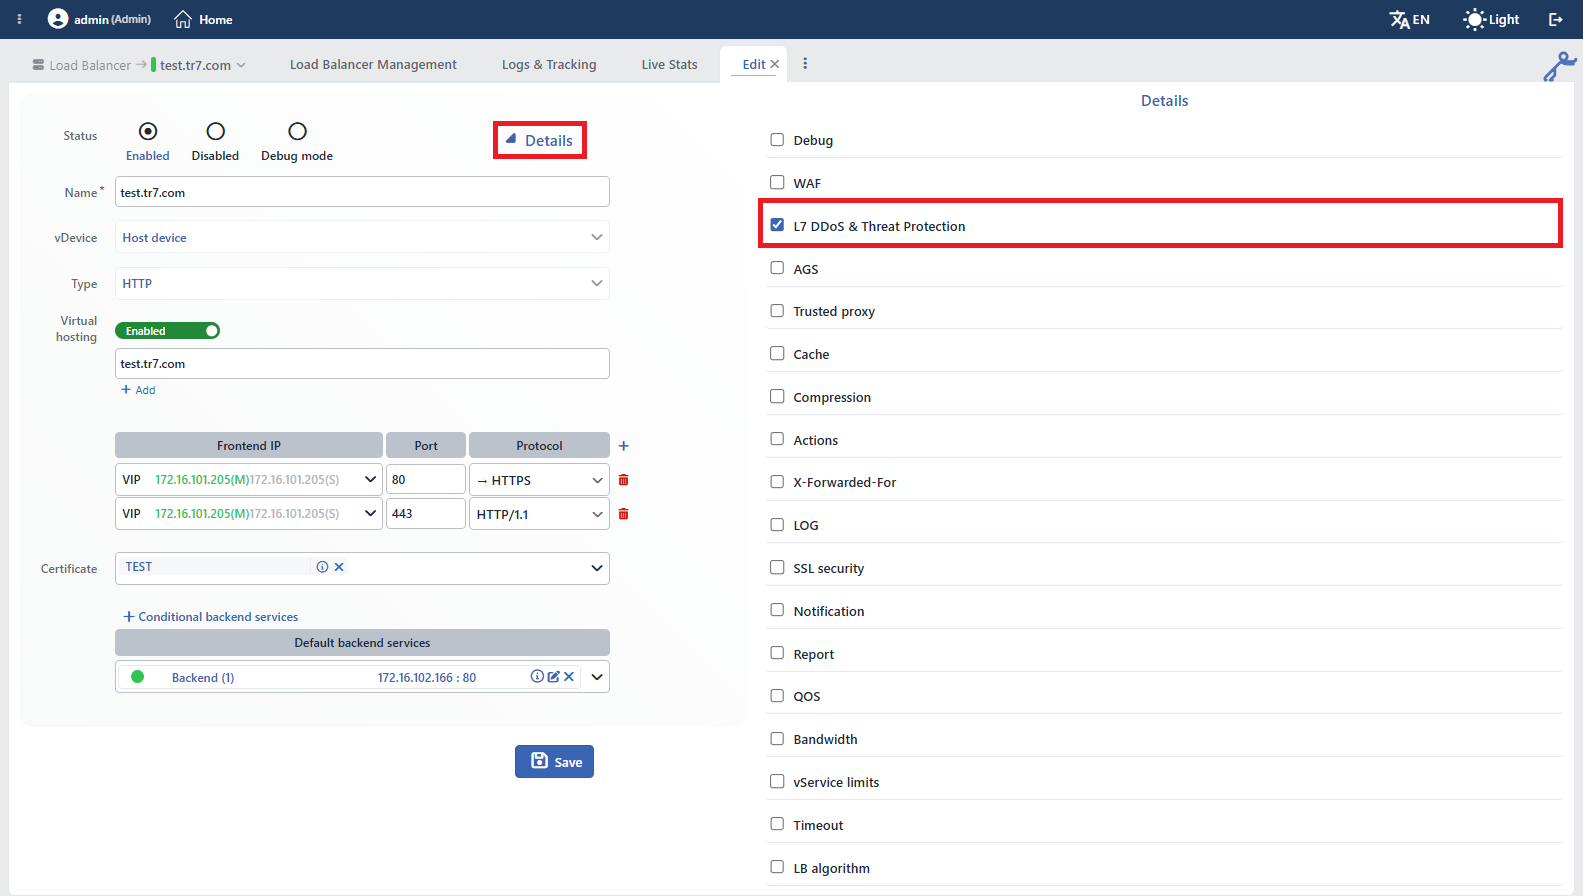 vService Düzenleme Ekranında Bot/DDoS Seçimi
Kutunun form içindeki adı, sol menüdeki Bot/DDoS başlığından farklıdır: aynı korumaya arayüzün bu noktasında L7 DDoS & Threat Protection denir.
Seçenek HTTP ve L7 TCP tipindeki vService formlarında bulunur. HTTP formunda kutu, WAF ile AGS arasında yer alır; L7 TCP formunda ise WAF, AGS, Trusted Proxy, Cache ve Compression bulunmadığı için Details listesinin ilk modülüdür. Network (Layer 4) tipinde bu listede yalnızca Report ve Algorithm bölümleri bulunur; L7 DDoS & Threat Protection kutusu yer almaz.
5
Adım 5 Kaydet
Save butonuna tıklanarak değişiklikler kaydedilir; yapılandırma vService'e uygulanırken bildirim alanında Editing LB vService yazısı görüntülenir.
Kutu ayrı bir ayar bölümü açmaz
Compression ya da Cache gibi bazı modüllerden farklı olarak, L7 DDoS & Threat Protection işaretlendiğinde listede genişleyen bir profil seçimi ya da ayar bölümü görüntülenmez. Koruma yalnızca etkinleştirilir; bütün Bot/DDoS ayarları vService kaydedildikten sonra Bot/DDoS Management ekranından yapılandırılır.
Kutu yetkiye göre pasifleşmez
WAF kutusundan farklı olarak bu kutu, kullanıcının yetkisine bakılarak pasif duruma getirilmez. Yetkisi olmayan bir kullanıcı kutuyu işaretleyebilir; ret, ancak Save denendikten sonra sunucudan döner. Denetim, Bot/DDoS'a özgü değildir: formun kaydedilmesi Load Balancer alanında değiştirme yetkisi ister.
vService formunun tamamı için HTTP (L7) vService ve L7 TCP vService sayfalarına bakılabilir.
Etkinleştirildikten Sonra Ne Oluşur?
Koruma açıldığında yalnızca bir işaret değişmez; vService'in yapılandırması yeniden üretilip uygulanır ve Bot/DDoS'a ait ayar kaydı oluşturulur.
01Ayar kaydı yazılırvService için Bot/DDoS ayar kaydı, bütün alanları varsayılan değerleriyle dolu olarak oluşturulur. Kayıt ilk düzenlemeyi beklemez; koruma açıldığı anda kalıcı olarak yazılır.
02Varsayılanlar vService tipine göre kurulurAksiyon kuralları ve Bot Protection'ın başlangıç modu, vService HTTP mi L7 TCP mi olduğuna göre farklı yazılır. L7 TCP'de engelleme ve meydan okuma yerine sessiz düşürme ile karantina kullanılır.
03Trafik motoru yeniden yüklenirDeğişiklik kesintisiz (hitless) yeniden yükleme ile uygulanır; açık bağlantılar kopmaz. Cluster kurulumunda yapılandırma eş cihaza da yayılır; sayaç tabloları ise cihaza özeldir ve iki cihaz arasında eşitlenmez.
04Denetim başlarHTTP vService'te üç koruma da çalışmaya başlar, ancak modları aynı değildir: ikisi izler, biri doğrudan yaptırım uygular. L7 TCP'de Bot Protection kapalı geldiği için iki koruma çalışır. Olay kaydı ve canlı istatistik ekranları aynı anda dolmaya başlar.
Üç Korumanın Başlangıç Modları
| Koruma | HTTP vService | L7 TCP vService |
|---|---|---|
| L7 DDoS Protection | Monitor | Monitor |
| Bot Protection | Monitor | Off |
| IP Reputation Protection | Active | Active |
IP Reputation koruması ilk andan itibaren yaptırım uygular
Diğer iki korumanın aksine IP Reputation Protection, koruma açıldığı anda Active modunda doğar. Liste tabanlı ve yüksek güvenli bir veri kaynağına dayandığı için varsayılan kural listesi ilk günden itibaren yaptırım uygular: sekiz saldırı kategorisi ile operatörün kendi elle girdiği liste ceza kutusuna alınır, vpnIp dışındaki kalan kategoriler 403 ile engellenir. L7 TCP'de engelleme basamağının karşılığı sessiz düşürmedir.
Bunun pratik sonucu şudur: koruma açıldığı anda trafiğin bir bölümü engellenmeye başlayabilir. Beklenen davranış buysa bir şey yapılmasına gerek yoktur; değilse koruma IP Reputation Protection ekranından Monitor moduna alınmalı, kategori kuralları gözden geçirildikten sonra yaptırıma dönülmelidir.
L7 DDoS Protection ve Bot Protection ise izleme modunda başlar: bütün limitler ölçülür, bütün skorlar hesaplanır, kararlar olay kaydına Would… damgasıyla yazılır, ancak hiçbir istek durdurulmaz.
L7 TCP vService'te Bot Protection kapalı gelir
L7 TCP vService'lerde Bot Protection varsayılan olarak Off modundadır. Bunun sebebi, uygulama katmanı bilgisi bulunmayan bir bağlantıda bot skorunun büyük ölçüde itibar verisinin yankısına dönüşmesidir; koruma bu tipte bilinçli olarak kapalı bırakılır. Açılması gerekiyorsa mod elle değiştirilir.
Bu, üç korumanın modları arasında varsayılan olarak yazılan tek Off değeridir. Öğrenme yardımcısı bunu operatörün bilinçli kararı sayar ve L7 TCP'de Bot Protection'ın açılmasını hiçbir zaman önermez.
Oluşturulan Varsayılanlar
| Ayar | Varsayılan değer | Anlamı |
|---|---|---|
| Event Log Score Floor | 40 | Bu skora ulaşan istekler, hiçbir kural tetiklenmese de olay kaydına yazılır. Değer, Suspicious bandının başlangıcıdır. |
| Bot Detection Factors | Tümü | Faktör seçimi boş bırakılır; boş seçim "bütün faktörler" anlamına gelir ve ileride eklenen faktörler de kendiliğinden kapsama girer. |
| Trust Verified Bots (Bot) | Açık | Doğrulanmış arama motoru robotları bot kurallarından muaf tutulur; site dizinlenmesi bozulmaz. |
| Trust Verified Bots (IP Reputation) | Açık | Doğrulanmış tarayıcılar, kara listede yer alsalar bile IP itibar kurallarından muaf tutulur. |
| Trust Verified Bots (L7 DDoS) | Kapalı | Aynı robotlar hacim limitlerinden muaf değildir: doğrulanmış bir tarayıcı da servisi yorabilir. |
| Source IP Request Protection | 1000 / 10 sn → meydan okuma | Tek bir adresin istek hızı için yumuşak limit. |
| Source IP Connection Protection | 100 → sessiz düşürme | Tek bir adresin bağlantı hızı için yumuşak limit. |
| Total Request Protection | 10000 → meydan okuma | vService genelinde istek hızı limiti. |
| Total Connection Protection | 5000 → sessiz düşürme | vService genelinde bağlantı hızı limiti. |
| Sert tavanlar | Tanımsız | Sert tavanı olan bütün bloklarda tavan boş gelir; yalnızca yumuşak limitler çalışır. Source IP Error Protection ile Active Source-IP Protection bloklarında sert tavan alanı zaten bulunmaz. |
| Bot kural listesi | 90 → engelle, 75 → meydan okuma | HTTP'de skor bantlarına bağlı iki kural satırı. L7 TCP'de karşılıkları karantina ve sessiz düşürmedir. |
| IP itibar kural listesi | 9 kategori → karantina, kalanı → engelle | Sekiz saldırı kategorisi ile operatörün kendi listesi ceza kutusuna, vpnIp dışındaki diğerleri doğrudan engellemeye bağlanır. |
| Learning Mode | Smart Advisor | Öğrenme önerileri üretir, kendiliğinden uygulamaz. |
Tabloda öne çıkan ayarlar listelenmiştir; oluşturulan yapılandırma bunlarla sınırlı değildir. Değerlerin tamamı Bot/DDoS Management ekranından değiştirilebilir.
Boş bırakılan mod ile kapatılan mod aynı şey değildir
Üç korumanın modu üç durumludur: Active, Monitor ve Off. L7 DDoS Protection ve Bot Protection'da bir mod hiç yazılmamışsa koruma Monitor sayılır; IP Reputation Protection'da yazılmamış mod Active olarak çözülür. Off değeri ise her zaman operatörün bilinçli kararıdır ve öğrenme yardımcısı bu kararı önerileriyle bozmaz. Tek istisna yukarıda anlatılan L7 TCP'deki Bot Protection'dır.
Kural listesi hiç yapılandırılmamış bir koruma yaptırıma alındığında dişsiz kalmaz: varsayılan kural listesi geçerli olur.
Bundan Sonra Ne Yapılmalı?
Koruma açmak sürecin başıdır. Önerilen sıra:
- IP Reputation kararı verilir. Koruma Active doğduğu için ilk incelenecek yer budur: Event Logs ekranında Blocked ve Blocked by quarantine satırları gözden geçirilir, beklenmeyen engelleme varsa koruma geçici olarak Monitor moduna alınır.
- İzleme modundaki kararlar okunur. Event Logs ekranındaki Would… satırları, L7 DDoS ve Bot Protection yaptırıma geçtiğinde hangi trafiğin durdurulacağını hiçbir istek engellenmeden gösterir.
- Limitler gerçek trafiğe göre ayarlanır. Live Stats ve Dashboard ekranlarından normal yükün nerede seyrettiği okunur; varsayılan limitler siteye göre daraltılır ya da genişletilir.
- Öğrenmenin önerileri uygulanır. Learning şeridi, gözlenen trafiğe göre limit ve mod önerileri üretir; öneriler incelenip uygulanır.
- Yaptırıma geçilir. İzleme modundaki korumalar Active moduna alınır ve izleme Dashboard panelleri üzerinden sürdürülür.
Bu döngünün ayrıntısı Bot/DDoS Protection Mode sayfasındadır.
Korumanın Kaldırılması
Koruma, etkinleştirmede olduğu gibi iki ayrı yerden kaldırılır.
Liste Üzerinden (Toplu)
Bot/DDoS Protected vService List ekranından bir veya birden çok vService seçilip Disable butonuna tıklanır. Buton, listede seçim yapılmadığında pasiftir. Tek bir satırın koruması, satırın sağ tık menüsündeki Remove Bot/DDoS Protection seçeneğiyle de kaldırılır.
Kaldırma işlemi onay penceresi göstermez
Disable tıklandığı anda seçili bütün vService'lerin koruması kalkar ve trafik Bot/DDoS denetiminden geçmemeye başlar. Sağ tık menüsündeki kaldırma da onay istemez. Bu nedenle seçim, butona tıklamadan önce doğrulanmalıdır.
Kaldırma yalnızca denetimi durdurmaz, canlı durumu da yok eder: ceza kutusundaki kayıtlar serbest kalır, meydan okuma başarısızlık sayaçları sıfırlanır, bekleme odasındaki sıra ve içerideki oturumlar silinir. Koruma yeniden açıldığında yapılandırma geri gelir, bu durum gelmez.
vService Formu Üzerinden (Tek Servis)
Tek bir vService'in koruması, düzenleme formundan da kaldırılır: Details butonuna tıklanır, açılan ayrıntı alanındaki modül listesinde L7 DDoS & Threat Protection kutusunun işareti kaldırılır ve Save ile kaydedilir.
Bu yol, tek bir servis için listede seçim yapıp toplu Disable kullanmaya göre daha güvenlidir; yanlışlıkla başka vService'lerin seçili kalması riski taşımaz. Kaldırma sonrası vService, Bot/DDoS Protected vService List ekranındaki listeden düşer.
Yapılandırma silinmez
Koruma kaldırıldığında vService'in Bot/DDoS yapılandırması (limitler, aksiyon kuralları, muafiyet listeleri ve öğrenme ayarları) silinmez; koruma yeniden açıldığında aynı yapılandırma geçerli olur. Yapılandırma yalnızca vService'in kendisi silindiğinde kaldırılır.
Kapsam ve Sınırlar
INFO
- Etkinleştirme değiştirme yetkisi gerektirir. Hem liste üzerinden hem vService formu üzerinden yapılan işlem Load Balancer alanında değiştirme yetkisi ister; Bot/DDoS için ayrı bir yetki alanı bulunmaz. Yalnız okuma yetkisi olan kullanıcı her iki ekranı da görür, ancak koruma durumunu değiştiremez.
- Liste ekranındaki Enable ve Disable butonları yetkiye göre gizlenmez. Yalnız okuma yetkili kullanıcı butonları etkin görür ve reddi ancak işlemi denedikten sonra öğrenir.
- Liste üzerinden yapılan etkinleştirme ve kaldırma denetim kaydına düşmez. Aynı işaret vService düzenleme formundan değiştirildiğinde ise kullanıcı işlem kaydına yazılır; iki yol arasında denetim izi bakımından fark vardır.
- Kapsamı belirli vService'lerle sınırlandırılmış kullanıcılarda liste ve seçim alanı kendiliğinden daralır, çünkü kullanıcı yalnızca kendi kapsamındaki vService'leri okuyabilir.
- Etkinleştirme işlemi bir görev olarak kaydedilir. İşlemin ilerleyişi Jobs ekranında Enable Threat Protection adıyla izlenir; başarı durumunda ekranda ayrıca bir bildirim görüntülenmez.
- Cluster kurulumunda değişiklik eş cihaza da yayılır. Yayılım eş cihaza erişilebiliyorken yapılır; eş cihaz o an çevrimdışıysa değişiklik sonraki eşitlemede taşınır. Her iki durumda da ekranda ayrıca bir uyarı görüntülenmez.
- Koruma açıldıktan sonra vService'in yönetim ekranında Event Logs sekmesi belirir. Sekme, korumanın açık olmasının yanı sıra Load Balancer alanında izleme yetkisi ister; koruma kaldırıldığında sekme de kalkar.
