
Smarter by Design.Simpler for Business
Multi-Factor Authentication (MFA)
Multi-Factor Authentication (MFA) Nedir?
Multi-Factor Authentication (MFA), AGS erişim akışında kullanıcı adı/parola doğrulamasından sonra ikinci bir doğrulama adımı ekleyen profillerdir: kullanıcının e-postasına gönderilen tek kullanımlık kod (Email OTP), kimlik doğrulayıcı uygulamasında üretilen zaman tabanlı kod (TOTP) ya da TR7'nin bir HTTP servisine (SMS ağ geçidi, e-posta servisi veya özel bir servis) ilettiği kod (HTTP OTP). Profil; kodun uzunluğunu, süresini ve yeniden gönderim kurallarını, TOTP algoritmasını ve zaman penceresini, yedek kodları, kullanıcının cihazını belirli bir süre güvenilir sayma seçeneğini ve HTTP OTP için gönderilecek isteğin tamamını tanımlar.
Profil, AGS etkin bir vService'in erişim akışına MFA adımı olarak eklenir; doğrulama sonucu success ya da fail geçişiyle akışın sonraki adımına aktarılır. TR7 ile birlikte üç hazır profil gelir (TOTP Standard, TOTP Strict, Email OTP); bunlar bu ekranın listesinde görünmez, akış düzenleyicisindeki profil seçicilerinde doğrudan seçilir.
3
MFA Method
Email OTP · TOTP · HTTP OTP
3
Hazır Profil
TOTP Standard · TOTP Strict · Email OTP (listede görünmez, akışta seçilir)
4–10
OTP Length
Sayısal ya da alfasayısal kod; 30 sn – 60 dk geçerlilik, yeniden gönderim bekleme süresi
SHA1/256/512
TOTP Algorithm
6 ya da 8 hane, 15–60 sn periyot, ±0–10 adım zaman penceresi, yedek kodlar
HTTP
Özel OTP Kanalı
SMS, e-posta ya da özel servise HTTP isteği; başarı koşulu durum kodu, çerez, yönlendirme ya da JSONata
Trust Device
Güvenilir Cihaz
MFA sayfasında "Trust this device" seçeneği; belirlenen süre boyunca cihaz güvenilir sayılır
Nasıl çalışır?
- MFA profili bu ekranda tanımlanır: MFA Method seçilir ve yönteme göre OTP, TOTP ya da HTTP OTP alanları doldurulur.
- Profil, AGS etkin vService'in erişim akışında kimlik doğrulama adımından sonra MFA adımı olarak eklenir; kullanıcı
/mfasayfasına yönlendirilir. - Email OTP yönteminde kod kullanıcının e-posta adresine gönderilir; TOTP için kullanıcı kimlik doğrulayıcı uygulamasını QR kodla (ya da elle girilen gizli anahtarla) kaydeder; HTTP OTP için profildeki HTTP isteği kod değişkenleriyle servise gönderilir ve yanıt Success Conditions ile değerlendirilir.
- Doğrulama sonucu akışı success ya da fail geçişinden sürdürür; Trust Device açıksa MFA sayfasında Trust this device onay kutusu gösterilir ve Trust Duration güvenilir sayma süresidir.
Hazır Profiller
| Profil | MFA Method | Ayarlar | Kilitleme |
|---|---|---|---|
| TOTP Standard | TOTP | Issuer %REQHEADER(host), SHA1, 6 hane, 30 sn periyot, pencere 1, elle giriş ve yedek kodlar açık, Trust Device 30 gün | Default MFA Lockout |
| TOTP Strict | TOTP | SHA256, 8 hane, 30 sn periyot, pencere 0, elle giriş açık, yedek kodlar kapalı, Trust Device kapalı | Default MFA Lockout |
| Email OTP | Email OTP | 6 haneli sayısal kod, 5 dk geçerlilik, yeniden gönderim 30 sn bekleme, Trust Device 7 gün | Default MFA Lockout |
Hazır profiller listede yer almadığından bu ekrandan düzenlenmez ve silinmez; arayüzde adları dile göre gösterilir (Türkçe arayüzde TOTP Standart, TOTP Sıkı, E-posta OTP). Farklı ayarlar için bu ekranda yeni profil oluşturulur.
Operasyonel En İyi Uygulamalar
- TOTP için doğru issuer. TOTP Issuer Name kimlik doğrulayıcı uygulamasında hesabın yanında yayıncı adı olarak görünür; varsayılan
%REQHEADER(host)vService'in alan adını kullanır, kurum adı gibi sabit bir metin de verilir. - Pencere geniş tutulmamalı. TOTP Window her adımda periyot kadar tolerans ekler; saat kaymaları için 1 yeterlidir, 0 en sıkı ayardır.
- Email OTP e-posta gerektirir. Kullanıcının e-posta adresi oturum özniteliklerinden (sağlayıcı eşlemesi) ya da Email Source ile seçilen kaynaktan elde edilebilmelidir.
- HTTP OTP için başarı koşulu. Servisin yanıtı yalnızca durum koduyla değil, gerekiyorsa JSONata ifadesiyle de denetlenmelidir; gönderim hataları istatistiklerde
send_errorsayacına yazılır. - Trust Device süresi. Güvenilir cihaz süresi, kurumun oturum politikasıyla uyumlu seçilmeli; paylaşılan bilgisayarlarda kapalı tutulmalıdır.
- Silmeden önce akışlar. Profil silindiğinde onu kullanan akış adımı profilsiz kalır; kullanan vService'ler önizlemedeki Used in sekmesinden kontrol edilmelidir.
Nasıl Eklenir?
Yeni bir Multi-Factor Authentication (MFA) profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Authentication → Multi-Factor Authentication (MFA) → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir.
- MFA Method seçilir ve yönteme özel alanlar doldurulur.
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan profil, AGS etkin vService'lerin erişim akışında MFA adımının profil seçicisinde kullanılır.
Multi-Factor Authentication (MFA) Listeleme Ekranı
AGS → Authentication → Multi-Factor Authentication (MFA) yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Multi-Factor Authentication (MFA) profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır. Hazır profiller listelenmez.
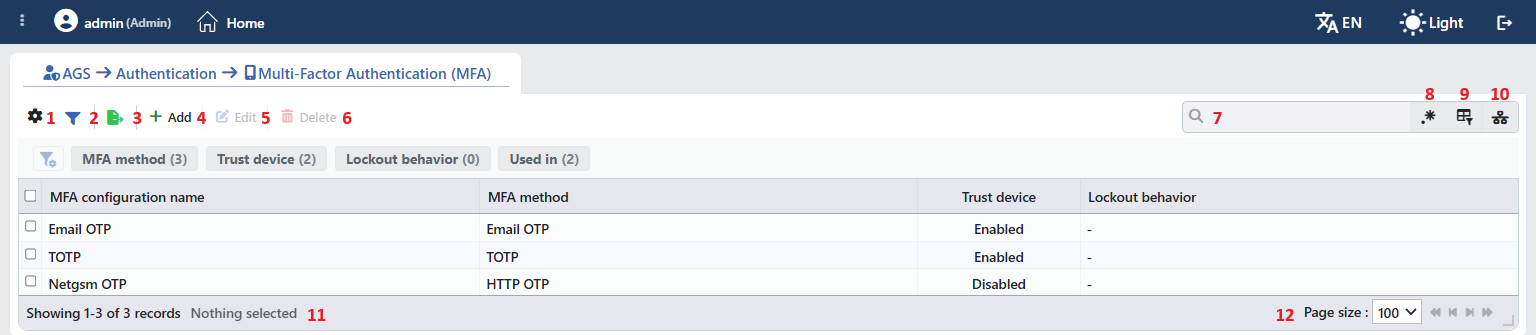 Multi-Factor Authentication (MFA) Profillerini Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| MFA Configuration Name | Profilin adı. |
| MFA Method | Doğrulama yöntemi: Email OTP, TOTP ya da HTTP OTP. |
| Trust Device | Güvenilir cihaz seçeneğinin durumu: Enabled ya da Disabled. |
| Lockout Behavior | Profile atanmış kilitleme davranışı; atanmamışsa -. |
Varsayılan olarak gizlenen kolon bulunmaz. Tablo açılışta sıralanmamıştır; kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; dört kolonun dördü de açık gelir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır. Filtre şeridinde dört kart bulunur; kart adının yanındaki sayı, listedeki profillerde o kart için bulunan farklı değer sayısını gösterir:
| Kart | Süzdüğü |
|---|---|
| MFA Method | Doğrulama yöntemine göre. |
| Trust Device | Güvenilir cihaz seçeneğinin durumuna göre (Enabled / Disabled). |
| Lockout Behavior | Kilitleme davranışına göre; hiçbir profilde davranış atanmamışsa kartın sayısı 0 görüntülenir. |
| Used in | Profilleri kullanan vService'ler ve hiçbir yerde kullanılmayan profilleri listeleyen Unused Entries değeri. |
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; MFA Method dâhil bütün alanlar değiştirilir ve formun altındaki buton Edit adını taşır. Yöntem değiştirildiğinde önceki yöntemin alanları formdan kalkar. Değişiklik onay istemeden kaydedilir ve profili kullanan akışlar yeni ayarlarla çalışır.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez.
Profili kullanan akış adımı profilsiz kalır; vService'in AGS ayar tuvalindeki Second Factor kartında No provider profile selected uyarısı görünür ve akış düzenlenerek başka bir profil seçilmelidir. Silme işlemi kullanıcıların TOTP kayıtlarına dokunmaz; gerekiyorsa vService'in TOTP sekmesinden sıfırlanır. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Kullanım filtresi etkinken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lerin akışında kullanıldığını filtrelemek için kullanılır. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Bu ekranda varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta telefon simgesi, profilin adı ve MFA alt başlığı, sağ üstte ise tek işlem bulunur.
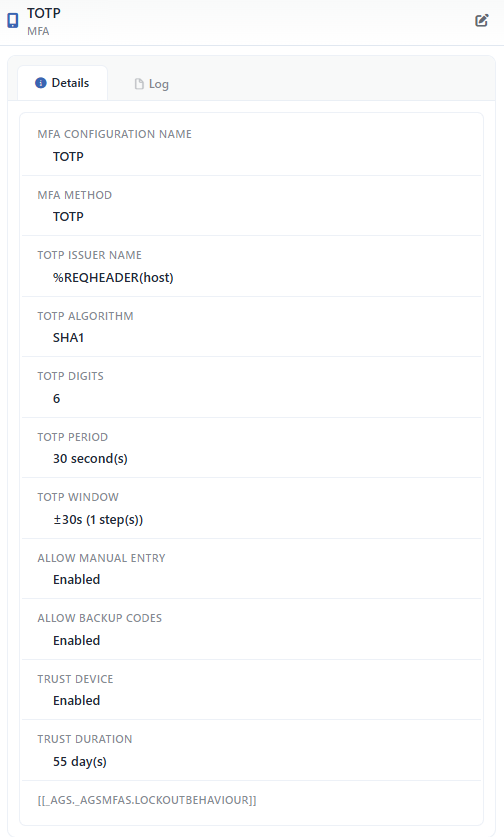 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Panelde en fazla üç sekme bulunur; Used in yalnızca profil en az bir vService'in akışında kullanılıyorsa görüntülenir:
Details
Profil ayarlarını yönteme göre satır satır listeler (aşağıdaki tablo).
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Used in
Profili akışında kullanan vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir.
Details sekmesindeki satırlar form alanlarıyla aynı adları taşır ve yalnızca seçili yönteme ait olanlar görüntülenir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| MFA Configuration Name | Profilin adı. | Her zaman |
| MFA Method | Doğrulama yöntemi. | Her zaman |
| Namespace | İsteğin çıkacağı route tablosu. | HTTP OTP |
| OTP Length | Kodun karakter sayısı. | Email OTP, HTTP OTP |
| OTP Type | Numeric ya da Alphanumeric. | Email OTP, HTTP OTP |
| OTP Expiration | Kodun geçerlilik süresi. | Email OTP, HTTP OTP |
| Allow OTP Resend | Enabled ya da Disabled. | Email OTP, HTTP OTP |
| Resend Cooldown | Yeniden gönderim bekleme süresi. | Yeniden gönderim açıkken |
| TOTP Issuer Name | Yayıncı adı (ör. %REQHEADER(host)). | TOTP |
| TOTP Algorithm | Kod üretim algoritması. | TOTP |
| TOTP Digits | Kodun hane sayısı. | TOTP |
| TOTP Period | Kod değişim süresi (ör. 30 second(s)). | TOTP |
| TOTP Window | Tolerans; ±30s (1 step(s)) biçiminde (saniye = pencere × periyot). | TOTP |
| Allow Manual Entry | Enabled ya da Disabled. | TOTP |
| Allow Backup Codes | Enabled ya da Disabled. | TOTP |
| Channel | Gönderim kanalı. | HTTP OTP |
| Phone Source | Telefon numarasının kaynağı; seçilmemişse Automatic. | HTTP OTP, SMS kanalı |
| Email Source | E-posta adresinin kaynağı; seçilmemişse Automatic. | Email OTP ya da HTTP OTP'nin Email kanalı |
| HTTP URL | Servisin adresi. | HTTP OTP |
| HTTP Method | HTTP yöntemi. | HTTP OTP |
| HTTP Query Parameters | Sorgu parametreleri. | HTTP OTP, tanımlıysa |
| HTTP Headers | İstek başlıkları. | HTTP OTP, tanımlıysa |
| Body Type | Gövde biçimi. | HTTP OTP |
| Body Parameters | Gövde parametreleri. | HTTP OTP, JSON ya da form gövdesi |
| Raw Body | Elle yazılan gövde. | HTTP OTP, Manual gövde |
| HTTP Timeout (seconds) | Yanıt bekleme süresi. | HTTP OTP |
| Follow Redirects | Enabled ya da Disabled. | HTTP OTP |
| Success Conditions | Seçili başarı koşulları. | HTTP OTP |
| Expected Status Codes | Beklenen durum kodları. | Status Code koşulu seçiliyse |
| Expected Cookie Name | Beklenen çerez adı. | Cookie koşulu seçiliyse |
| Expected Redirect URL | Beklenen yönlendirme adresi. | Redirect URL koşulu seçiliyse |
| JSONata Success Expression | Yanıt üzerinde çalışan ifade. | JSONata koşulu seçiliyse |
| Trust Device | Enabled ya da Disabled. | Her zaman |
| Trust Duration | Güvenilir sayma süresi (ör. 55 day(s)). | Trust Device açıkken |
| [[_AGS._AGSMFAS.LOCKOUTBEHAVIOUR]] | Profile atanmış kilitleme davranışı. Satırın etiketi çevrilmemiş ham anahtar olarak görüntülenir; arayüzden oluşturulan profillerde değer boştur. | Her zaman |
| Lockout Policies | Profile atanmış kilitleme politikalarının adları. | Kilitleme davranışı Replace Defaults ya da Add to Defaults iken ve liste boş değilken |
Profil Ekleme Formu
AGS → Authentication → Multi-Factor Authentication (MFA) → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Multi-Factor Authentication (MFA) profili eklenir. Form Email OTP seçili açılır; MFA Method değiştirildiğinde yalnızca seçilen yöntemin alanları görüntülenir. Aşağıda önce bütün yöntemlerde ortak olan alanlar, ardından her yöntemin kendi alanları anlatılır.
Ortak Alanlar
INFO
MFA Configuration Name Zorunlu
Profilin adı; akış düzenleyicisindeki profil seçiminde ve loglarda profili tanımlar. Ad cihazda benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir.
INFO
MFA Method Zorunlu Varsayılan: Email OTP
İkinci faktörün nasıl doğrulanacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Email OTP | Tek kullanımlık kod, TR7'nin e-posta ayarlarıyla kullanıcının e-posta adresine gönderilir. Ayrıntı: Email OTP. |
| TOTP | Kullanıcı, kimlik doğrulayıcı uygulamasında (ör. Google Authenticator, Microsoft Authenticator) üretilen zaman tabanlı kodu girer; dış servis gerekmez. Ayrıntı: TOTP. |
| HTTP OTP | Tek kullanımlık kod, profilde tanımlanan HTTP isteğiyle bir SMS ağ geçidine, e-posta servisine ya da özel bir servise iletilir. Ayrıntı: HTTP OTP. |
INFO
Trust Device Varsayılan: Disabled
Açıkken MFA sayfasında Trust this device onay kutusu gösterilir; kutuyu işaretleyen kullanıcıya Trust Duration boyunca aynı cihazdan yeniden MFA sorulmaz.
Trust Duration Varsayılan: 30 days
Yalnızca Trust Device açıkken görüntülenir; cihazın güvenilir sayılacağı süre, değer ve birim (gün ya da saat) olarak girilir.
Email OTP
Email OTP yönteminde erişim motoru tek kullanımlık bir kod üretir ve TR7'nin sistem e-posta ayarlarını kullanarak kullanıcının e-posta adresine gönderir; kullanıcı kodu MFA sayfasına girer. Kullanıcının e-posta adresi oturumdaki kullanıcı alanından ya da Email Source ile seçilen kaynaktan alınır. Dış bir servis tanımı gerektirmez.
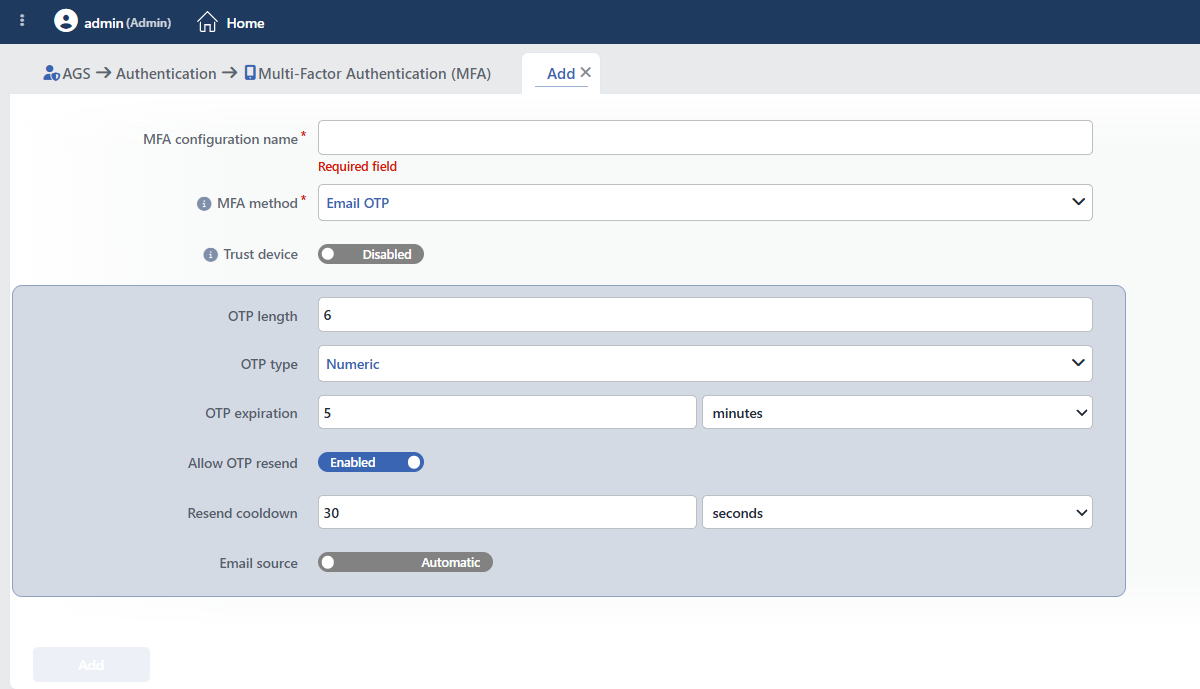 Email OTP Seçiliyken Form
INFO
OTP Type Varsayılan: Numeric
Kodun hangi karakterlerden oluşacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Numeric | Kod yalnızca rakamlardan oluşur; mobil cihazlarda girişi kolaydır. |
| Alphanumeric | Kod harf ve rakamlardan oluşur; aynı uzunlukta daha fazla olasılık sunar. |
INFO
OTP Expiration Varsayılan: 5 minutes
Gönderilen kodun geçerlilik süresi; değer ve birim (saniye ya da dakika) girilir, 30 saniye ile 60 dakika arasında bir süre kabul edilir. Süresi dolan kod kabul edilmez.
INFO
Allow OTP Resend Varsayılan: Enabled
Açıkken kullanıcı, kod ulaşmadığında MFA sayfasından yeni kod ister.
Resend Cooldown Varsayılan: 30 seconds
Yalnızca Allow OTP Resend açıkken görüntülenir; iki kod isteği arasında beklenmesi gereken süre. Birim listesi yalnızca saniye içerir; 5 ile 600 saniye arasında bir süre kabul edilir.
INFO
Email Source Varsayılan: Automatic
Kodun gönderileceği e-posta adresinin kaynağı:
| Seçenek | Anlamı |
|---|---|
| Automatic | Adres, oturumdaki kullanıcının E-mail alanından otomatik alınır. |
| Choose | Adres, girilen Smart Variables değişkeninden ya da sabit bir değerden alınır. |
TOTP
TOTP (Time-based One-Time Password) yönteminde kod, kullanıcının telefonundaki kimlik doğrulayıcı uygulamasında belirli aralıklarla üretilir. Kullanıcı ilk girişte uygulamasını MFA sayfasında gösterilen QR kodla (ya da elle girilen gizli anahtarla) kaydeder; sonraki girişlerde uygulamadaki kodu yazar. Kod üretimi ve doğrulaması cihaz üzerinde yapılır, dış servis gerekmez. Kullanıcıların TOTP kayıtları vService'in TOTP sekmesinde izlenir.
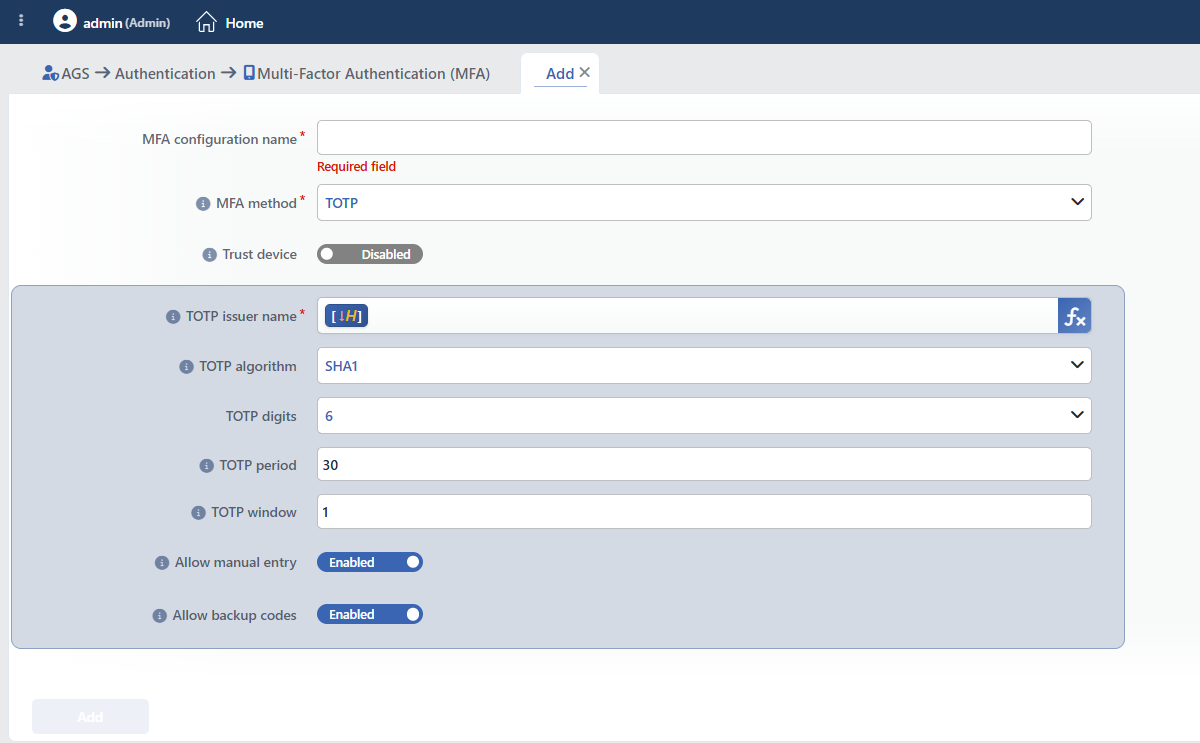 TOTP Seçiliyken Form
INFO
TOTP Issuer Name Zorunlu Varsayılan: %REQHEADER(host)
Kimlik doğrulayıcı uygulamasında hesabın yanında görünen yayıncı adı. Smart Variables değişkenleri kullanılır; varsayılan değer istekteki Host başlığıdır, yani vService'in alan adı. Kurum adı gibi sabit bir metin de girilir.
INFO
TOTP Algorithm Varsayılan: SHA1
Kod üretiminde kullanılan algoritma seçilir:
| Seçenek | Anlamı |
|---|---|
| SHA1 | Yaygın kimlik doğrulayıcı uygulamalarının tamamının desteklediği algoritma. |
| SHA256 | Daha güçlü algoritma; kullanılan uygulamanın desteklemesi gerekir. |
| SHA512 | En güçlü algoritma; kullanılan uygulamanın desteklemesi gerekir. |
INFO
TOTP Digits Varsayılan: 6
Kodun hane sayısı seçilir:
| Seçenek | Anlamı |
|---|---|
| 6 | Yaygın uygulamaların varsayılan kod uzunluğu. |
| 8 | Daha uzun ve tahmin edilmesi daha zor kod. |
INFO
TOTP Period Varsayılan: 30
Kodun kaç saniyede bir değiştiği; 15 ile 60 arasında bir değer girilir.
INFO
TOTP Window Varsayılan: 1
Kullanıcının cihaz saati ile TR7 saati arasındaki kaymaya tanınan tolerans; 0 ile 10 arasında adım sayısı girilir. Her adım bir periyottur (1 = ±30 sn, 2 = ±60 sn); 0 yalnızca o anki kodu kabul eder.
INFO
Allow Manual Entry Varsayılan: Enabled
Açıkken, QR kodu okutamayan kullanıcıya kayıt sırasında gizli anahtar metin olarak gösterilir ve uygulamaya elle girilir.
INFO
Allow Backup Codes Varsayılan: Enabled
Açıkken kullanıcı, telefonuna erişemediği durumlar için tek kullanımlık yedek kodlar üretir.
HTTP OTP
HTTP OTP yönteminde erişim motoru tek kullanımlık bir kod üretir; TR7 bu kodu profilde tanımlanan HTTP isteğiyle bir SMS ağ geçidine, e-posta servisine ya da kurumun kendi servisine iletir. İsteğin adresi, yöntemi, başlıkları ve gövdesi tamamen profilde tanımlanır; servisin yanıtı Success Conditions ile değerlendirilir. Kod ve mesaj, aşağıdaki OTP değişkenleriyle isteğe yerleştirilir.
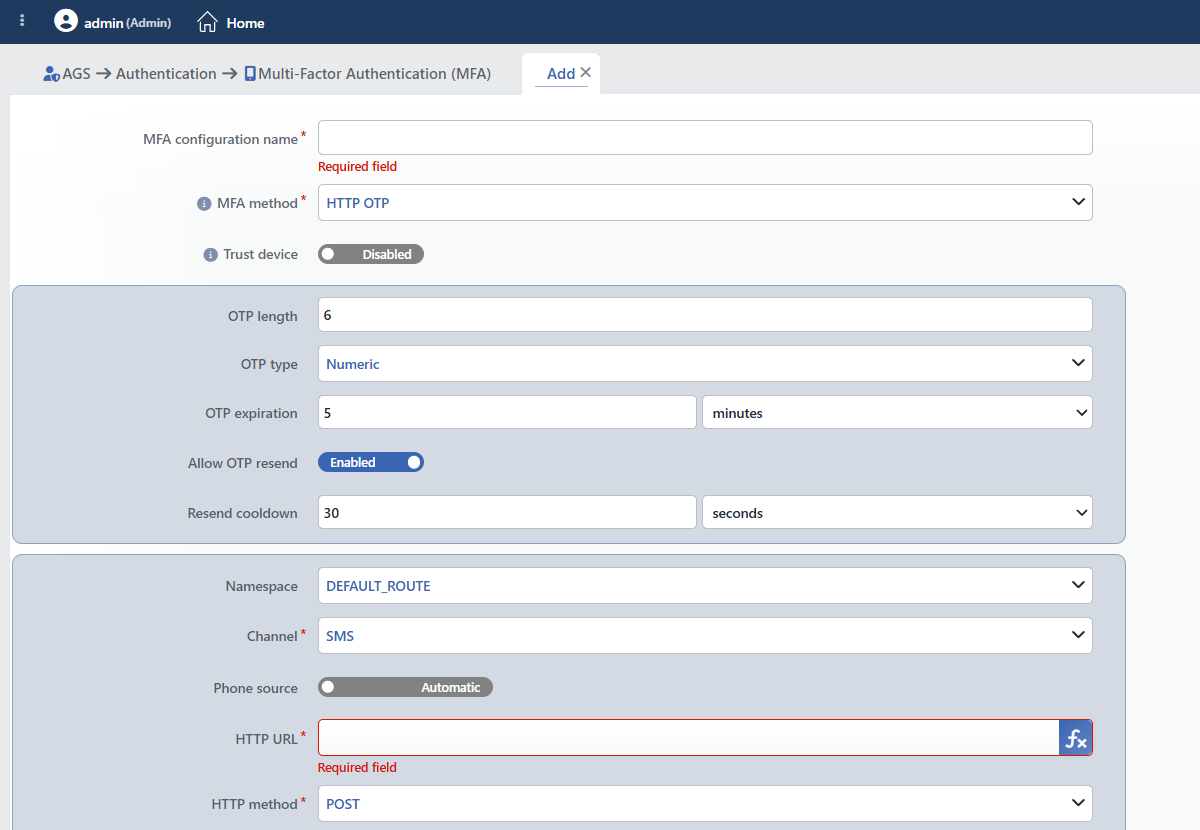 HTTP OTP Seçiliyken Form
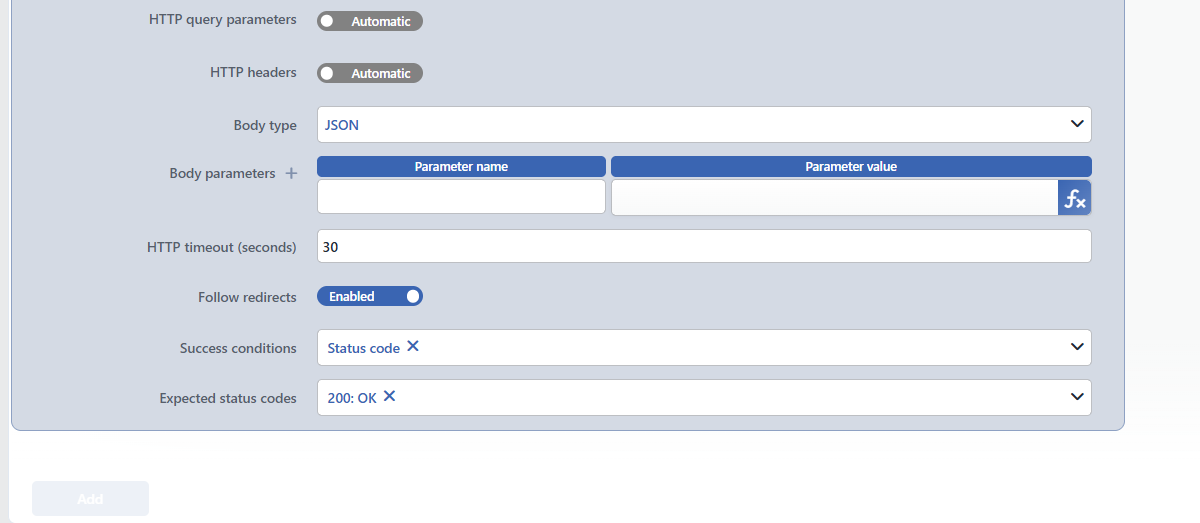 HTTP OTP Formunun Devamı
HTTP URL, sorgu, başlık ve gövde değerleri, Raw Body, Expected Redirect URL ile Phone Source ve Email Source alanlarında Smart Variables değişkenleri kullanılır. Bu alanlara özel dört OTP değişkeni sunulur:
| Değişken | Anlamı |
|---|---|
%AGS_OTP_CODE | Üretilen kod. |
%AGS_OTP_MESSAGE | Kodu içeren hazır mesaj metni. |
%AGS_OTP_MESSAGE_DETAILED | Kodu ve ek bilgileri içeren ayrıntılı mesaj metni. |
%AGS_OTP_RECIPIENT | Alıcı (telefon numarası ya da e-posta adresi). |
INFO
OTP Type Varsayılan: Numeric
Kodun hangi karakterlerden oluşacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Numeric | Kod yalnızca rakamlardan oluşur; SMS ile gönderimde en yaygın seçimdir. |
| Alphanumeric | Kod harf ve rakamlardan oluşur. |
INFO
OTP Expiration Varsayılan: 5 minutes
Gönderilen kodun geçerlilik süresi; değer ve birim (saniye ya da dakika) girilir, 30 saniye ile 60 dakika arasında bir süre kabul edilir.
INFO
Allow OTP Resend Varsayılan: Enabled
Açıkken kullanıcı, kod ulaşmadığında MFA sayfasından yeni kod ister.
Resend Cooldown Varsayılan: 30 seconds
Yalnızca Allow OTP Resend açıkken görüntülenir; iki kod isteği arasında beklenmesi gereken süre. Birim listesi yalnızca saniye içerir; 5 ile 600 saniye arasında bir süre kabul edilir.
INFO
Namespace Varsayılan: varsayılan route tablosu
HTTP isteğinin çıkacağı Route Tables kaydı; servise erişimi olan route tablosu seçilmelidir. Alan cihazın varsayılan route tablosuyla dolu gelir; bu tablonun adı cihaza göre değişir (ör. DEFAULT ya da DEFAULT_ROUTE).
INFO
Channel Zorunlu Varsayılan: SMS
Kodun hangi kanaldan iletileceği seçilir; seçim, alıcının kaynağını ve istatistiklerde sayıldığı kanal ailesini belirler:
| Seçenek | Anlamı |
|---|---|
| SMS | Kod bir SMS ağ geçidiyle telefon numarasına gönderilir; Phone Source alanı görüntülenir. |
| Kod bir e-posta servisiyle e-posta adresine gönderilir; Email Source alanı görüntülenir. | |
| Custom | Kod kurumun kendi servisine iletilir; alıcı kaynağı alanı görüntülenmez. |
Phone Source Varsayılan: Automatic
SMS kanalında telefon numarasının kaynağı:
| Seçenek | Anlamı |
|---|---|
| Automatic | Numara, oturumdaki kullanıcının Phone alanından otomatik alınır. |
| Choose | Numara, girilen smart değişkenden ya da sabit bir değerden alınır. |
Email Source Varsayılan: Automatic
Email kanalında e-posta adresinin kaynağı:
| Seçenek | Anlamı |
|---|---|
| Automatic | Adres, oturumdaki kullanıcının E-mail alanından otomatik alınır. |
| Choose | Adres, girilen smart değişkenden ya da sabit bir değerden alınır. |
INFO
HTTP URL Zorunlu
İsteğin gönderileceği servis adresi; smart değişken ve OTP değişkenleri kullanılır. Boş bırakıldığında Required field uyarısı görüntülenir.
INFO
HTTP Method Zorunlu Varsayılan: POST
İsteğin HTTP yöntemi; WebDAV yöntemlerini de içeren genişletilmiş HTTP yöntem listesinden seçilir. SMS ağ geçitleri çoğunlukla POST ya da GET bekler.
INFO
HTTP Query Parameters Varsayılan: Automatic
Anahtar Automatic konumundayken ek sorgu parametresi gönderilmez; Choose konumuna alındığında tablo açılır ve her satırda Parameter Name ile Parameter Value girilir. Değer alanlarında smart değişken ve OTP değişkenleri kullanılır.
INFO
HTTP Headers Varsayılan: Automatic
Anahtar Automatic konumundayken ek başlık gönderilmez; Choose konumuna alındığında tablo açılır ve her satırda HTTP Header Name ile HTTP Header Value girilir (ör. servis API anahtarı için Authorization).
INFO
Body Type Varsayılan: JSON
İstek gövdesinin biçimi seçilir:
| Seçenek | Anlamı |
|---|---|
| None | Gövde gönderilmez; bilgiler adreste ya da sorgu parametrelerinde taşınır. |
| Multipart Form | Gövde multipart/form-data biçiminde, Body Parameters tablosundan oluşturulur. |
| URL Encoded Form | Gövde application/x-www-form-urlencoded biçiminde, Body Parameters tablosundan oluşturulur. |
| JSON | Gövde JSON nesnesi olarak, Body Parameters tablosundan oluşturulur. |
| Manual | Gövde Raw Body alanına elle yazılır. |
Body Parameters Zorunlu (JSON ve form)
JSON, Multipart Form ve URL Encoded Form türlerinde görüntülenir; etiketin yanındaki + simgesiyle satır eklenir ve her satırda Parameter Name ile Parameter Value girilir. En az bir satır bulunur; değer alanlarında smart değişken ve OTP değişkenleri kullanılır.
Raw Body Zorunlu (Manual)
Manual türünde görüntülenir; gövde metni elle yazılır ve smart değişken ile OTP değişkenleri kullanılır.
INFO
HTTP Timeout (seconds) Varsayılan: 30
Servisten yanıt beklenen en uzun süre; 1 ile 300 saniye arasında bir değer girilir. Süre dolduğunda gönderim başarısız sayılır.
INFO
Follow Redirects Varsayılan: Enabled
Açıkken servisin döndürdüğü yönlendirmeler izlenir ve başarı koşulları son yanıta uygulanır.
INFO
Success Conditions Varsayılan: Status code
Gönderimin başarılı sayılması için yanıtta aranacak koşullar; birden fazla seçilir ve her seçim kendi alanını açar:
| Seçenek | Anlamı |
|---|---|
| Status Code | Yanıtın HTTP durum kodu Expected Status Codes listesinde olmalıdır. |
| Cookie | Yanıt Expected Cookie Name adlı çerezi içermelidir. |
| Redirect URL | Yanıt Expected Redirect URL adresine yönlendirmelidir. |
| JSONata | JSONata Success Expression ifadesi yanıt üzerinde doğru sonuç vermelidir. |
Expected Status Codes Varsayılan: 200: OK
Status Code seçiliyken görüntülenir; başarılı sayılan durum kodları çoklu seçilir.
Expected Cookie Name
Cookie seçiliyken görüntülenir; yanıtta bulunması beklenen çerezin adı.
Expected Redirect URL
Redirect URL seçiliyken görüntülenir; yanıtın yönlendirmesi beklenen adres.
JSONata Success Expression
JSONata seçiliyken görüntülenir; servisin yanıt gövdesi üzerinde çalışan ve başarıda doğru sonuç veren ifade (ör. yanıt JSON'undaki durum alanının denetlenmesi).
TOTP Kayıtlarının Yönetimi
Kullanıcıların TOTP kayıtları bu ekranda değil, ilgili AGS etkin vService ekranındaki TOTP sekmesinde izlenir; gizli anahtar ve yedek kodların kendisi gösterilmez, yalnızca kalan yedek kod sayısı listelenir. Sekme; User ID, Username, Email, Enrolled At ve Backup Codes kolonlarını (cluster kurulumunda ek olarak kaydın bulunduğu cihazı gösteren Source kolonunu) filtre kartlarıyla listeler; seçilen kullanıcıların kaydı Reset TOTP butonuyla (Are you sure? onayıyla) silinir ve kullanıcının uygulamasını yeniden kaydetmesi beklenir. Ayrıntı için TOTP sayfasına bakılır.
Çalışma Mekanizması
INFO
- Dağıtım. Profiller AGS etkin vService'lerin erişim motorlarına aktarılır; değişiklik sonrasında yapılandırma yeniden uygulanır.
- Akış. MFA adımı kimlik doğrulama adımından sonra çalışır; kullanıcı
/mfasayfasında kodu girer, sonuç success ya da fail geçişleriyle akışa döner. - Kilitleme. MFA adımına yalnızca profilin kendi kilitleme politikaları bağlanır; hazır profiller Default MFA Lockout politikasını taşır, arayüzden oluşturulan profillerde politika tanımlı değildir. vService'in Default Lockout Policies listesi bu adıma akmaz ve sağlayıcılardaki Lockout Behavior seçeneği MFA adımında değerlendirilmez (bkz. Account Lockout Policies).
- İstatistik. OTP sayaçları kanal ailesi bazında (TOTP, e-posta OTP, SMS OTP, özel OTP ve toplam) vService'in Live Stats sekmesinde izlenir; TOTP'de yalnızca gösterim ve doğrulama sayaçları vardır, HTTP OTP'nin Email kanalı e-posta OTP ailesinde sayılır.
- Cluster. Profiller LB yapılandırmasıyla cihazlar arasında eşitlenir.
- Loglar. Ekleme, düzenleme ve silme User Logs ekranında MFA nesnesi olarak izlenir.
Kapsam ve Sınırlar
INFO
- Lisans. Ekran AGS lisansına bağlıdır; ayrıntılar için Products & Licensing sayfasına bakılmalıdır.
- Yetki. AGS ekranları Load Balancer yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir profil kaydedilmez. Denetim yalnızca bu ekranda listelenen profiller arasında yapılır; hazır profillerin adları denetime girmez.
- Hazır profiller listelenmez, bu ekrandan düzenlenmez ve silinmez.
- Kilitleme ayarları formda yoktur. Profilin kilitleme davranışı ve politikaları REST API ile ayarlanır; arayüzden oluşturulan profillerde kilitleme politikası tanımlı değildir.
- HTTP OTP sunucu kaydı kullanmaz. İstek adresi profilin kendi HTTP URL alanındadır; Authentication Servers kayıtlarıyla ilişkisi yoktur.
- Silme referans denetimi yapmaz; kullanımdaki profil de silinir.
Kullanım Yerleri
| Kullanım Yeri | Alan | Amaç |
|---|---|---|
| AGS etkin vService → Flowchart (düzenleme modu) | MFA adımı, MFA Profile seçici | Kimlik doğrulama sonrasında ikinci faktör doğrulaması; hazır profiller de burada seçilir |
| AGS etkin vService → TOTP sekmesi | Kullanıcı kayıtları | TOTP kayıtlarının izlenmesi ve Reset TOTP ile sıfırlanması |
| AGS etkin vService → Live Stats | OTP kanal panosu | Kanal ailesi bazında OTP sayaçları |
| Notification Profiles | Failed MFA Threshold (per min) | Dakika başına başarısız MFA denemesi eşiğinin aşılmasında alarm üretilmesi |
| Smart Variables | %AGS_MFA_FAILS | Oturumun başarısız MFA deneme sayısının koşullarda ve aksiyonlarda kullanılması |
