
Smarter by Design.Simpler for Business
Factors
Factors Nedir?
Factors, bot skorunu üreten tespit sinyallerinin listesidir. Her faktör tek bir gözlemi temsil eder: adresin bir veri merkezinden gelmesi, TLS parmak izinin bir otomasyon kütüphanesine ait olması, Sec-Fetch başlığının bulunmaması, aynı yola dakikalarca aynı hızda istek gitmesi gibi. Bir istekte tetiklenen faktörlerin ağırlıkları toplanır ve skor bu toplamdan üretilir.
Faktörler sekiz gruba ayrılmıştır. Yedi grup skoru artırır, sonuncusu (Human Verification) skoru düşürür: oturum açmış, meydan okumayı çözmüş ya da gerçek etkileşim göstermiş bir istemci bu gruptaki güven sinyallerini üretir ve skoru aşağı çekilir.
46
Tespit Faktörü
Sekiz grupta toplanır; L7 TCP vService'lerde bunların 17'si çalışır
8
Faktör Grubu
Yedi grup skoru artırır, Human Verification skoru düşürür
All
Varsayılan Mod
Sonraki sürümlerde eklenen faktörler de kendiliğinden devreye girer
Daraltır
Faktör Kapatmak
Kalan faktörlerin ağırlığı artmaz; yalnızca kanıt kapsamı daralır
Ailelere Göre
Tavan Modeli
İlişkili alt sinyaller aynı gözlemi iki kez ücretlendirmez
17
L7 TCP'de Etkin
Yalnızca adres, itibar ve TLS temelli faktörlerin karşılığı vardır
Bot Protection Kartında Factors Kutusu
Kutu, Bot Protection kartının gövdesindeki iki kutudan alttakidir. Başlığında seçili faktör sayısı ile vService tipine uygun toplam faktör sayısı, sağ üstünde kalem ikonu bulunur; gövdesinde sekiz grup kendi sayacıyla listelenir.
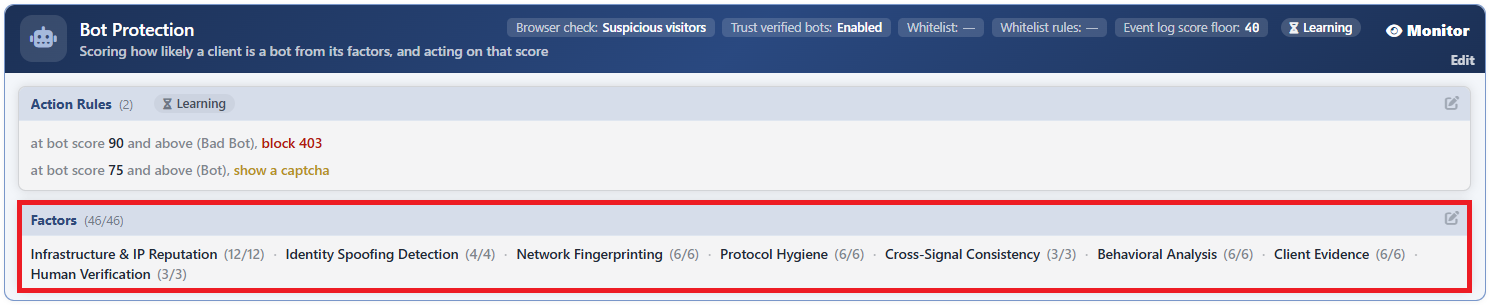 Bot Protection - Factors Kutusu
Sayaçların anlamı:
| Sayaç | Ne söyler |
|---|---|
Başlıktaki 46/46 | Seçili faktör sayısı ile bu vService tipinde kullanılabilen toplam faktör sayısı. HTTP vService'lerde toplam 46, L7 TCP vService'lerde 17'dir. |
Grup adının yanındaki (12/12) | Aynı bilgi grup düzeyinde: o gruptaki seçili faktör sayısı ile grubun toplam faktör sayısı. |
Bir grupta faktörlerin bir kısmı kapatıldığında o grubun sayacı uyarı renginde yazılır; hepsi kapatıldığında sayaç soluklaşır. L7 TCP vService'lerde karşılığı olmayan gruplar kutuda hiç görünmez.
Factors Edit Ekranı
- Bot/DDoS Management sekmesi açılır.
- Bot Protection kartının gövdesindeki Factors kutusunun sağ üstündeki kalem ikonuna tıklanır; Edit - Factors başlıklı düzenleme penceresi açılır.
- Faktör seçimi düzenlenir ve
Editbutonuyla onaylanır.
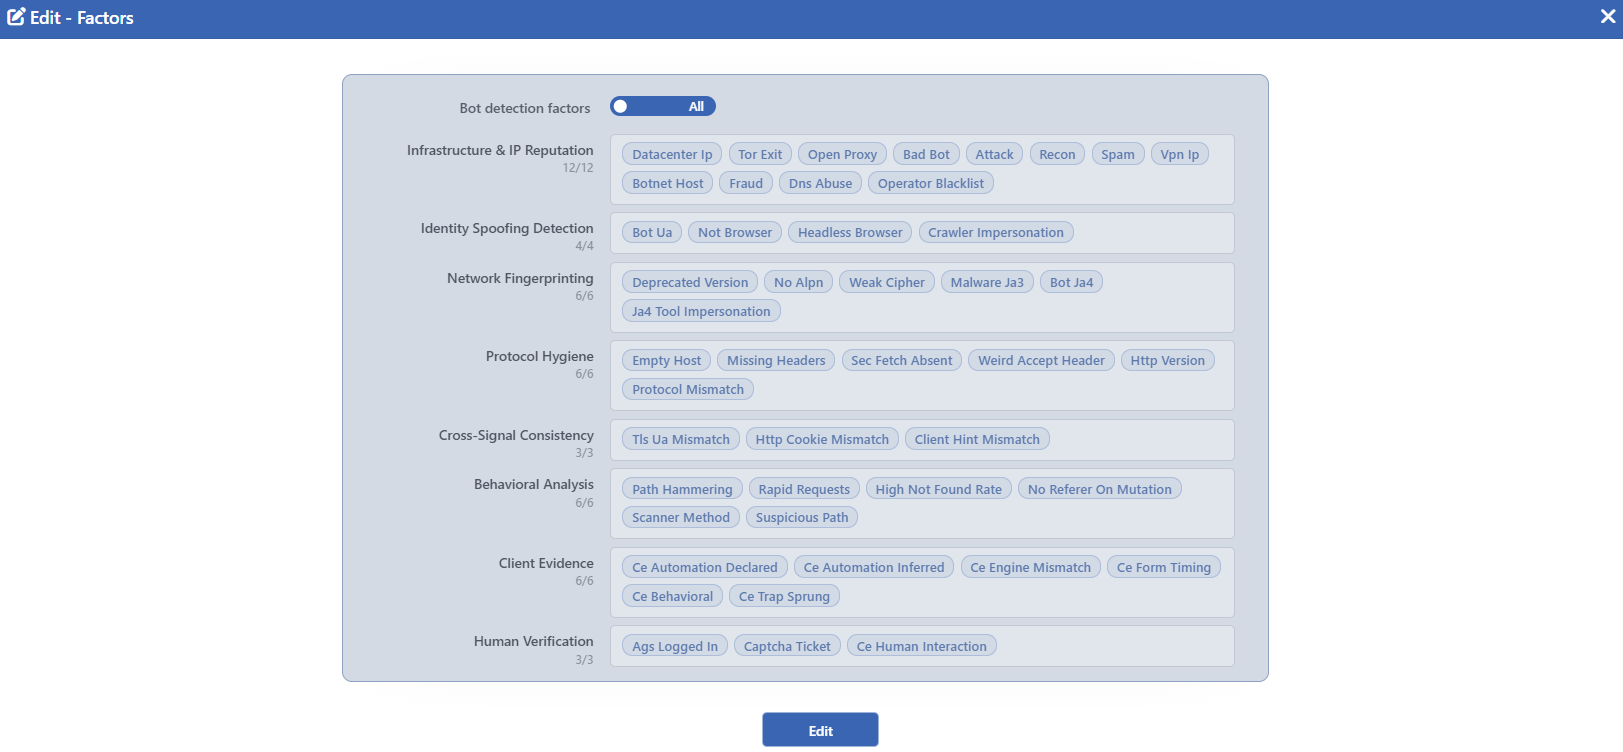 Bot Protection - Factors Edit Ekranı
INFO
Bot Detection Factors
Faktör seçiminin modunu belirleyen anahtardır ve iki konumu vardır:
| Konum | Anlamı |
|---|---|
| All | Kısıt yoktur: bütün faktörler etkindir. Varsayılan konum budur. |
| Select | Faktörler tek tek seçilir. Anahtar bu konuma alındığında o günkü faktör listesinin tamamı açık liste olarak yazılır ve seçim buradan daraltılır. |
All konumundayken çipler seçili görünür ancak tıklanamaz, grup kutucukları hiç görüntülenmez ve kartlar bir tık soluklaşır: bu konum bir seçim değil, bir beyandır. Seçime geçmenin ve seçimden dönmenin tek yolu anahtarın kendisidir; çipleri tek tek işaretleyerek All konumuna dönülmez.
Grup başlıklarındaki üç durumlu kutucukla bir grubun tamamı açılıp kapatılabilir. Human Verification grubu tamamen kapatıldığında altında bir uyarı belirir: Turning trust signals off removes the score discounts — verified real users will score higher.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; Load Balancer yapılandırması otomatik olarak yeniden üretilip uygulanır. İşlem kullanıcı günlüğüne değişiklik özetiyle yazılır.
All ile Select arasındaki fark zaman içinde büyür
All konumu "bütün faktörler" demektir ve ürüne sonradan eklenen faktörleri de kapsar. Select konumu ise o an var olan faktör listesini yazıp dondurur: sonraki sürümlerde eklenen bir faktör o vService'e hiç ulaşmaz. Seçimi daraltmak için geçerli bir sebep yoksa anahtarın All konumunda bırakılması önerilir.
Faktör Grupları
Aşağıdaki tablolar her grubun faktörlerini ve neyi işaretlediklerini verir. Arayüzdeki çip adları teknik tanımlayıcıdan üretilir; bu nedenle İngilizce ve kısaltmalı yazılır (Bot Ua, Dns Abuse, Ce Trap Sprung gibi).
Infrastructure & IP Reputation
Adresin geldiği ağın tipi ve itibar kaydı. Grubun tamamı hem HTTP hem L7 TCP vService'lerde çalışır; verisi ağ tipi veri tabanından ve IP Intelligence & Reputation ekranından yönetilen itibar listelerinden gelir.
| Faktör | Neyi işaretler |
|---|---|
| Datacenter Ip | Adres bir veri merkezi ya da bulut sağlayıcı ağından geliyor. Tek başına zayıf bir sinyaldir: bulutta barındırılan meşru servisler, izleme sistemleri ve şirket çıkışlarının önemli bölümü de bu tanıma uyar. Ağırlığı bu yüzden düşük tutulmuştur; anlamı ancak başka sinyallerle birleştiğinde ortaya çıkar. |
| Tor Exit | Adres bir Tor çıkış düğümü. Anonimlik ağı kullanımı tek başına suç değildir, ancak otomasyon ve suistimal yoğunluğu yüksek olduğu için hem otomasyon hem kötücüllük tarafında puan üretir. |
| Open Proxy | Adres açık proxy listesinde. Kimliğini gizlemek için üçüncü bir tarafın açık bıraktığı sunucudan geçen trafiktir. |
| Bad Bot | Adres kötücül bot listesinde kayıtlı. Bu listedeki adresler daha önce başka hedeflerde bot davranışıyla raporlanmıştır. |
| Attack | Adres saldırı kategorilerinden birinde kayıtlı: kaba kuvvet denemesi, web uygulaması saldırısı, SQL enjeksiyonu, genel sızma girişimi, DDoS katılımı, ele geçmiş sunucu, FTP ve SSH kaba kuvveti, protokol seli ya da adres sahteciliği. Kötücüllük tarafındaki en ağır itibar sinyallerinden biridir. |
| Recon | Adres port tarama kaydı taşıyor: hedef seçmeden önce yüzey arayan davranıştır. |
| Spam | Adres web, e-posta ya da blog spam kaydı taşıyor. |
| Vpn Ip | Adres bir VPN çıkışı. Kurumsal ve bireysel kullanıcıların büyük bölümü hizmete VPN üzerinden bağlandığı için ağırlığı bilinçli olarak çok düşüktür. |
| Botnet Host | Adres ele geçmiş IoT cihazı kaydı taşıyor. Böyle bir cihazdan gelen trafik tanımı gereği başıboş otomasyondur; bu yüzden otomasyon tarafında da ağır basar. |
| Fraud | Adres dolandırıcılık kategorilerinde kayıtlı: kimlik avı, sahte sipariş ya da VoIP dolandırıcılığı. |
| Dns Abuse | Adres DNS suistimali kategorilerinde kayıtlı: DNS zehirlemesi ya da ele geçmiş DNS altyapısı. |
| Operator Blacklist | Adres operatörün kendi blacklist'inde ya da tanımladığı harici besleme kaynaklarında. Bu liste kötücüllük dışı politika kararları için de kullanıldığından (bir iş ortağının bloke edilmesi, bir bölgenin kapatılması gibi) tek başına en üst banda ulaşacak kadar ağır değildir. |
Bu gruptaki itibar kayıtları (Open Proxy'den Operator Blacklist'e kadar olan on faktör) aynı adres hakkındaki farklı kayıtlar olduğu için ortak bir tavanda doyar: bir adresin beş listede birden bulunması, bir listede bulunmasının beş katı puan getirmez. Datacenter Ip ve Tor Exit bu tavanın dışındadır; ağırlıkları tavana bakılmaksızın eklenir. Buna karşılık birbirinden bağımsız birkaç suistimal kaydının üst üste binmesi kötücüllük tarafında tek başına kesin sayılabilir.
Identity Spoofing Detection
İstemcinin kim olduğunu söylerken yalan söyleyip söylemediği. Yalnızca HTTP vService'lerde çalışır.
| Faktör | Neyi işaretler |
|---|---|
| Bot Ua | User-Agent bilinen bot imzalarıyla eşleşiyor ya da başlık hiç gönderilmemiş veya boş bırakılmış. Boş bir User-Agent kaza sayılmaz: gerçek istemcilerin tamamı bu başlığı doldurur, boş bırakmak en ucuz kaçamak yoludur. Headless Browser ile birlikte grubun en ağır sinyalidir. |
| Not Browser | User-Agent bilinen tarayıcıların hiçbirine uymuyor. Bot listesinde de bulunmayan, kendi adıyla gelen araçlar bu sinyali üretir. |
| Headless Browser | User-Agent ya da istemci ipucu başlıkları başsız tarayıcı veya otomasyon aracı adı taşıyor. Masaüstü uygulaması çatıları bilinçli olarak bu tanımın dışında tutulmuştur: yaygın kurumsal uygulamaların bir bölümü aynı tarayıcı motorunu kullandığı için onları bot saymak yanlış pozitif üretirdi. |
| Crawler Impersonation | İstemci kendini bir arama motoru botu olarak tanıtıyor, ancak geldiği adres o botun yayınlanmış aralıklarında değil. Denetim yalnızca adres aralıklarını yayınlayan arama motorları için yapılır; aksi hâlde "doğrulanamadı" sonucu, gerçekte "karşılaştıracak veri yoktu" anlamına gelirdi. Kimlik yalanı olduğu için kötücüllük tarafında ağır basar; otomasyon tarafındaki ağırlığı ölçülüdür. |
Network Fingerprinting
TLS el sıkışmasının bıraktığı iz. İstemcinin ne söylediğine değil, bağlantıyı nasıl kurduğuna bakar; bu yüzden User-Agent değiştirmekle gizlenemez. Ja4 Tool Impersonation dışındaki faktörler L7 TCP vService'lerde de çalışır.
| Faktör | Neyi işaretler |
|---|---|
| Deprecated Version | Bağlantı artık kullanılmayan bir TLS sürümüyle kuruldu. Güncel tarayıcılar bu sürümleri yıllar önce bıraktığı için genellikle eski bir kütüphaneye işaret eder. |
| No Alpn | Bağlantı TLS ile kuruldu ancak uygulama protokolünü bildiren uzantı gönderilmedi. Tarayıcılar bu uzantıyı her zaman gönderir. |
| Weak Cipher | Bağlantı zayıf ya da kullanımdan kalkmış bir şifre takımıyla kuruldu. |
| Malware Ja3 | TLS parmak izi bilinen zararlı yazılım imzalarıyla eşleşiyor. Kötücüllük tarafındaki en ağır tek sinyaldir ve tek başına en üst banda çıkarabilir: bu parmak izini üreten istemcinin meşru bir açıklaması yoktur. |
| Bot Ja4 | JA4 parmak izi bilinen bot ve otomasyon araçlarının imzalarıyla eşleşiyor. Otomasyon tarafında ağır, kötücüllük tarafında hafiftir: bir aracı kullanmak henüz düşmanlık değildir. |
| Ja4 Tool Impersonation | TLS parmak izi bir kütüphane ya da araç yığınına ait, buna karşılık User-Agent tarayıcı olduğunu iddia ediyor. Bot Ua ile aynı ağırlıktadır: yalan söylemek doğruyu söylemekten ucuz olmamalıdır. Bu sinyal tetiklendiğinde Tls Ua Mismatch bastırılır, çünkü ikisi aynı gözlemin iki adıdır. Yalnızca HTTP vService'lerde çalışır. |
Protocol Hygiene
İsteğin HTTP düzeyindeki düzeni. Gerçek tarayıcıların yıllardır değişmeyen alışkanlıkları vardır; bu grup o alışkanlıklardan sapmaları ölçer. Yalnızca HTTP vService'lerde çalışır.
| Faktör | Neyi işaretler |
|---|---|
| Empty Host | İstek Host başlığı taşımıyor. |
| Missing Headers | Accept-Language ya da Accept-Encoding başlığı yok. Tarayıcılar ikisini de her istekte gönderir; betikler çoğu zaman göndermez. |
| Sec Fetch Absent | İsteğin niteliğini bildiren Sec-Fetch-Mode başlığı yok. Canlı trafiğin büyük bölümünde tetiklendiği için ağırlığı düşük tutulmuştur. |
| Weird Accept Header | Accept başlığı tam olarak */*. Komut satırı araçlarının ve betik kütüphanelerinin tipik imzasıdır; tarayıcılar bu başlığı ayrıntılı doldurur. |
| Http Version | İstek HTTP/1.0 ile geldi. Güncel istemcilerin hiçbiri bu sürümü kullanmaz. |
| Protocol Mismatch | İstek kendi içinde tutarsız. Dört ayrı durumdan biri yeterlidir: gövdesiz olması gereken bir metotla gövde gönderilmesi; HTTP/1.1 isteğinde değeri websocket ya da h2c olmayan bir Upgrade başlığı bulunması; Content-Length veya Host başlığının iki kez gönderilmesi; Content-Length ile Transfer-Encoding başlıklarının birlikte gönderilmesi. Son iki durum aynı zamanda istek kaçırma denemelerinin klasik imzasıdır; bu yüzden kötücüllük tarafında da puan üretir. |
Cross-Signal Consistency
Farklı katmanlardan gelen kimlik iddialarının birbirini tutup tutmadığı. Tek tek bakıldığında her sinyal makul görünebilir; bu grup ikisinin birlikte mümkün olup olmadığını sorar. Yalnızca HTTP vService'lerde çalışır.
| Faktör | Neyi işaretler |
|---|---|
| Tls Ua Mismatch | TLS parmak izinin işaret ettiği istemci ailesi ile User-Agent'ın söylediği aile biliniyor, birbirinden farklı ve en az biri bir tarayıcı ailesi. İki araç ailesinin farklı çıkması puan üretmez; User-Agent hiç gönderilmemişse bu da ayrı bir aile sayılıp karşılaştırmaya girer. Ağırlığı bilinçli olarak ölçülüdür: TLS denetimi yapan bir kurumsal ara sunucunun arkasındaki gerçek tarayıcı da ara sunucunun parmak izini taşır ve bu sinyali yanlışlıkla üretebilir. |
| Http Cookie Mismatch | İstek HTTP/1.0 ile geldi ama çerez taşıyor. Bu ikisinin bir arada bulunması gerçek istemcilerde neredeyse hiç görülmez. |
| Client Hint Mismatch | User-Agent Chrome olduğunu söylüyor, ancak Chrome'un uzun süredir her istekte gönderdiği istemci ipucu başlıkları yok. Tarayıcı adını taklit eden betiklere ve otomasyon araçlarına karşı en ayırt edici sinyallerden biridir. |
Behavioral Analysis
İstemcinin zaman içindeki davranışı. Bu grup tek bir isteğe değil, aynı istemcinin art arda ne yaptığına bakar; bu yüzden başlıkları ve parmak izi kusursuz görünen istemcileri de yakalayabilir. Yalnızca HTTP vService'lerde çalışır.
| Faktör | Neyi işaretler |
|---|---|
| Path Hammering | Aynı istemci aynı yola dakika ölçeğinde sürekli istek gönderiyor: yaklaşık saniyede bir istek düzeyinde, kesintisiz. Eşik canlı trafiğe göre ayarlanmıştır; tek sayfa uygulamalarının düzenli yoklamaları ve varlık dosyası patlamaları bu tanımın dışında kalır. Sorgu içermeyen statik dosya istekleri sayımdan muaftır, ancak aynı yola sorgu eklendiğinde muafiyet düşer. Muafiyet yalnızca bilinen varlık uzantılarını kapsar; sayfa ve veri istekleri (.html, .js, .json gibi) muafiyetin dışındadır. |
| Rapid Requests | Aynı istemci saniyeler ölçeğinde çok sayıda istek gönderiyor. Path Hammering'den farkı yolun değişebilmesidir: burada ölçülen hız, hedef değil. |
| High Not Found Rate | İstemci on saniyelik pencerede en az on istek gönderiyor ve bu isteklerin yüzde kırktan fazlası bulunamadı cevabı alıyor. İki koşul birlikte aranır. Var olmayan adresleri deneyerek yüzey arayan davranışın imzasıdır ve kötücüllük tarafında ağır basar. |
| No Referer On Mutation | Veri değiştiren bir metotla (POST, PUT, PATCH, DELETE) gelen istek Referer başlığı taşımıyor. Form gönderimlerinin bir sayfadan geldiğini gösteren bu başlığın yokluğu, kimlik doldurma ve form spam denemelerinin tipik göstergesidir. |
| Scanner Method | İstek TRACE ya da CONNECT metoduyla geldi. OPTIONS bilinçli olarak dışarıda tutulmuştur: tarayıcıların ön kontrol istekleri meşrudur. |
| Suspicious Path | İstenen yol, uygulamada bulunmaması gereken hedeflere işaret ediyor. Kapsanan başlıca desenler: ortam değişkeni dosyaları (.env); sürüm kontrol dizinleri (.git, .svn, .hg, .bzr); kimlik ve anahtar dosyaları (.ssh, id_rsa, .aws, .kube, .pem, .key, .crt, .p12, .pfx); veri tabanı dökümleri (.sql, .dump); veri tabanı yönetim arayüzleri (phpMyAdmin, Adminer, pgAdmin); uygulama yapılandırma dosyaları (wp-config.php, web.config, config.php); hata ayıklama ve bilgi sayfaları (phpinfo.php, test.php, trace.axd); sunucu durum ve yönetim uçları (/server-status, /actuator, elmah.axd); günlük dosyaları; paket ve dağıtım dosyaları (composer.json, package.json, Dockerfile, docker-compose.yml); sunucu ve düzenleyici artıkları (.htaccess, .htpasswd, .DS_Store, .vscode, .idea); kurulum betikleri (install.php); yedek ve geçici dosya uzantıları (.bak, .old, .orig, .save, .swp). Bu yolların istenmesi bir otomasyon göstergesi değil, doğrudan niyet göstergesidir; bu yüzden kötücüllük tarafında en ağır sinyallerden biridir ve tek başına en üst banda çıkarabilir. |
Client Evidence
Tarayıcı denetiminin topladığı kanıt. Diğer gruplar isteğin dışına bakarken bu grup istemcinin içine bakar: sayfanın çalıştırıldığı ortam gerçekten bir tarayıcı mı, sayfayla etkileşen bir insan var mı. Yalnızca HTTP vService'lerde çalışır. Kanıt iki durumdan birinde toplanır: Browser Check kapalı olmayan bir değere ayarlanmıştır ya da vService bir AGS oturum çerezi taşır. İkinci durumda kanıtı AGS servisi üretir ve Browser Check kapalı olsa da bu faktörler tetiklenebilir.
| Faktör | Neyi işaretler |
|---|---|
| Ce Automation Declared | Tarayıcı, otomasyon altında çalıştığını kendi standart arayüzleriyle bildiriyor ya da uzaktan denetim izleri taşıyor. Otomasyon araçlarının varsayılan yapılandırmalarında bu beyan açıktır. |
| Ce Automation Inferred | Açık bir beyan yok, ancak ortamın kendisi tutarsız: eklenti ve izin listelerinin gerçek bir tarayıcıda bulunmayan biçimde olması, imkânsız ekran ölçüleri gibi. |
| Ce Engine Mismatch | Sayfayı çalıştıran motorun kendi beyanı, TLS parmak izi ya da User-Agent ile çelişiyor. Kimlik iddiası bu noktada üçüncü bir kaynaktan denetlenmiş olur. |
| Ce Form Timing | Form, bir insanın okuyup dolduramayacağı kadar kısa sürede gönderildi. Süre istemcide değil sunucuda ölçülür. |
| Ce Behavioral | Alanların yazılmadan doğrudan doldurulması, tuş ve tıklama zamanlarının makinevari düzenliliği ya da sayfada hiç işaretçi hareketi bulunmaması. Üçünden herhangi biri yeterlidir. |
| Ce Trap Sprung | Sayfaya yerleştirilen ve gerçek kullanıcının göremediği tuzak alan dolduruldu ya da ölçüm kodu gönderimden kasıtlı olarak sökülmüş. Kanıtın kendisini kaldırmak da bir kanıttır. |
Bu grup skoru yalnızca otomasyon ekseninde artırır: istemci kanıtı bir ziyaretçiyi meydan okuma bandına çıkarabilir, ancak tek başına en üst banda çıkaramaz. Bu, gruba özgü bir sınır değildir: otomasyon ekseninin tavanı 84 olduğu için hiçbir otomasyon sinyali tek başına 85 ve üstünü üretemez.
Human Verification
Skoru düşüren üç güven sinyali. Yalnızca HTTP vService'lerde çalışır.
| Faktör | Neyi işaretler |
|---|---|
| Ags Logged In | İstemcinin doğrulanmış bir oturumu var. Oturumun geçerliliği iki ayrı denetimden geçirilir; böylece kopyalanmış bir oturum çerezi bu sinyali kazanamaz. |
| Captcha Ticket | İstemci meydan okumayı çözmüş ve geçerli bir izin taşıyor. İzin, tanımlı meydan okuma yapılandırmalarının herhangi birinden gelmiş olabilir. Birden fazla kanıtın bulunması sinyali güçlendirmez: tek bir bayraktır. |
| Ce Human Interaction | Tarayıcı denetimi gerçek fare ya da klavye etkileşimi ölçtü. |
Güven sinyalleri yalnızca oturuma bağlı kanıtla üretilir: kopyalanmış bir çerez suçlayıcı sinyalleri taşıyabilir, ancak skoru düşüremez. Bu sinyaller kötücüllük eksenine de işlemez; oturum açmış bir kullanıcının yapılandırma dosyası taraması yine saldırı sayılır.
Faktör Kapatmanın Etkisi
Faktör ağırlıkları bir yüzdenin payı değil, mutlak kanıt değerleridir. Bir faktör kapatıldığında:
- Kalan faktörlerin ağırlığı artmaz; skorlar bir bütün olarak düşer.
- Tavan değişmez: kısmi bir seçim de tam seçimle aynı tavanda doyar. Tavanlar ekrandaki sekiz gruba değil, alt sinyalleri olan faktör ailelerine bağlıdır; bir grup birden fazla aile içerebileceği gibi tavansız faktörler de taşıyabilir.
- Bir grubun bütün faktörleri kapatılırsa o grup hiç değerlendirilmez.
Hiçbir faktör seçili değilse koruma sessizce susar
Bütün faktörler kapatıldığında bot skoru hiç hesaplanmaz: mod Active olsa ve kural listesi dolu olsa bile hiçbir kural uygulanmaz ve hiçbir uyarı verilmez. Kurallar korunurken korumayı durdurmanın doğru yolu modu Off yapmaktır.
Human Verification grubu diğerlerinden farklı davranır: bu gruptaki üç faktörün seçimi üretilen yapılandırmaya yansımaz. Çipler kapatılsa da skoru düşüren sinyaller uygulanmaya devam eder; kutucukların kapatılması yalnızca grubun altındaki uyarı metnini gösterir. Bu sinyallerin gerçekten kalkması için onları üreten yüzeylerin kapatılması gerekir: oturum doğrulaması, tanımlı meydan okuma yapılandırmaları ve Browser Check.
L7 TCP vService'lerde Faktörler
L7 TCP vService'lerde HTTP başlıkları, tarayıcı davranışı ve istemci kanıtı diye bir şey olmadığı için faktörlerin çoğunun karşılığı yoktur. Bu tipte yalnızca iki grup çalışır:
| Grup | Etkin faktör |
|---|---|
| Infrastructure & IP Reputation | 12 faktörün tamamı |
| Network Fingerprinting | Ja4 Tool Impersonation dışındaki 5 faktör |
Kutu bu tipte 17/17 yazar ve yalnızca bu iki grup satırı görüntülenir.
Bir L7 TCP vService'te kaydetmek HTTP faktör seçimini silebilir
Faktör seçimi vService tipine göre süzülür. Bir vService L7 TCP tipindeyken bu pencereden kayıt yapıldığında, yalnızca HTTP'de çalışan faktörlerin seçimi listeden düşer ve vService sonradan HTTP tipine alınsa da geri gelmez. Tip değiştirilen vService'lerde faktör seçiminin yeniden gözden geçirilmesi gerekir.
Kapsam ve Sınırlar
INFO
- Faktör seçimi öğrenilmez. Öğrenme motoru bu ekrana hiç dokunmaz; yalnızca modu ve kural eşiklerini konu edinir.
- All konumu ileriye dönüktür. Sonraki sürümlerde eklenen faktörler kendiliğinden devreye girer; Select konumunda ise girmez.
- Select konumuna geçiş geri döndürülebilir. Anahtar yeniden All konumuna alındığında kısıt tamamen kalkar.
- Faktör kapatmak korumayı gevşetir. Kalan faktörler telafi etmez; skorlar düşer.
- Hiçbir faktör seçili değilse skorlama durur. Uyarı verilmez.
- Human Verification faktörlerinin kapatılması skora yansımaz. Skoru düşüren sinyaller seçimden bağımsız olarak uygulanır.
- L7 TCP vService'lerde 46 faktörün 17'si çalışır.
- Bazı faktörler motor sürümüne bağlıdır. JA4 parmak izine dayanan Bot Ja4, Ja4 Tool Impersonation ve Tls Ua Mismatch faktörleri yalnızca JA4 desteği olan sürümlerde değer üretir; Ce Engine Mismatch'in ise yalnızca User-Agent kolu çalışır. Desteklenmeyen sürümlerde çip seçili görünse de bu faktörler hiç tetiklenmez. Malware Ja3 bu kapıya takılmaz.
- Kalem ikonu yetkiye bağlıdır. Kutu salt-izleme yetkisiyle görüntülenir; kalem ikonu yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir. Koruma Off iken de kutunun kalem ikonu görünmez.
