
Smarter by Design.Simpler for Business
User Authentication
User Authentication Koşulu Nedir?
User Authentication koşulu, HTTP Basic Authentication için geçerli kullanıcı adı ve şifre çiftlerini tanımlayan bir koşul tipidir.
Bu koşul, User Authentication (On HTTP Request) aksiyonu ile birlikte kullanılır ve aksiyonun kimlik doğrulama yapabilmesi için gerekli kullanıcı bilgilerini sağlar.
1İstemci → TR7:
GET /admin/2TR7 → İstemci: 401 Unauthorized +
WWW-Authenticate: Basic realm="Admin"3İstemci → Kullanıcı: Giriş penceresi gösterir
4Kullanıcı → İstemci: username:password girer
5İstemci → TR7:
Authorization: Basic dXNlcjpwYXNz ← Base64(user:pass)6TR7: User Authentication koşulunu kontrol eder
7TR7 → Kurum Servisi: Doğrulama başarılıysa isteği iletir
WARNING
Bu koşul tek başına anlamlı değildir; 401 kimlik sorgusunu üreten, User Authentication (On HTTP Request) aksiyonudur ve koşul bu aksiyonun Conditions bölümünde seçilir. Koşul bir kurala bağlandığında TR7 bunu otomatik olarak "geçerli kimlik sunulMAmışsa" biçiminde uygular: böylece aksiyon, yalnızca doğrulanmamış isteklerde tetiklenir ve kimlik sorgusu çalışır.
User Authentication Koşulunun Önemi
HTTP Basic Authentication, basit ama etkili bir erişim kontrolü mekanizmasıdır.
User Authentication koşulu sayesinde;
- Admin panelleri kullanıcı adı/şifre ile korunabilir,
- Geliştirme ve staging ortamlarına erişim kısıtlanabilir,
- API endpoint'lerine basit authentication eklenebilir,
- Belirli sayfalara ekstra güvenlik katmanı eklenebilir,
- Birden fazla kullanıcı için farklı kimlik bilgileri tanımlanabilir.
Koşul ve Aksiyon İlişkisi:
| Bileşen | Rolü |
|---|---|
| User Authentication Koşulu | Geçerli kullanıcı adı/şifre çiftlerini tanımlar |
| User Authentication (On HTTP Request) Aksiyonu | Tarayıcıda giriş penceresini tetikler ve doğrulama yapar |
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul yalnızca istek (At Request) aşamasında kullanılabilir.
Nasıl Eklenir?
Yeni bir User Authentication Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak User authentication seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
User Authentication Koşulu Ekleme Formu
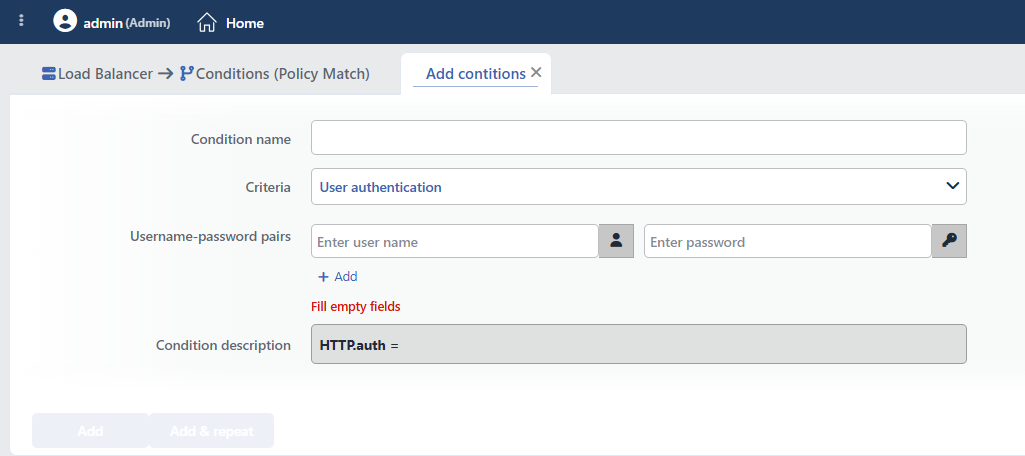 User Authentication Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden User authentication seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Username-Password Pairs Zorunlu
En az bir kullanıcı adı-parola çifti tanımlanmalıdır; kullanıcı adları benzersiz olmalıdır. (+) ile birden fazla çift eklenebilir: çiftlerden herhangi biriyle doğrulanan istek koşulu sağlar.
Parola Saklama
Bu alandaki parolalar, yük dengeleme yapılandırmasında düz metin olarak saklanır; yapılandırmaya veya yedeklerine erişimi olan herkes parolaları görebilir. Bu koşul yalnızca temel koruma için kullanılmalı, kurumsal kimlik doğrulama için AGS tercih edilmelidir.
Kimlik doğrulaması için geçerli kullanıcı adı ve şifre çiftleri tanımlanır.
TIP
(+) butonuna tıklayarak birden fazla kullanıcı adı/şifre çifti tanımlanabilir. Herhangi bir çift eşleşirse koşul sağlanır (OR mantığı).
Örnek Kullanıcı Tanımları:
| Username | Password | Kullanım Amacı |
|---|---|---|
admin | SecurePass123! | Yönetici erişimi |
developer | DevPass456! | Geliştirici erişimi |
readonly | ViewOnly789! | Salt okunur erişim |
WARNING
- Güçlü şifreler kullanın. (en az 12 karakter, büyük/küçük harf, rakam, özel karakter)
- Şifreleri düzenli olarak değiştirin.
- Bu koşulu mutlaka HTTPS üzerinde kullanın.
- Hassas sistemler için AGS gibi daha gelişmiş çözümler tercih edin.
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
User Authentication Aksiyonu ile Kullanım
User Authentication koşulu, User Authentication (On HTTP Request) aksiyonu ile birlikte kullanılır.
1
Adım 1 Koşul Oluşturma
Önce geçerli kullanıcı bilgilerini içeren koşulu oluşturun.
- Criteria:
User authentication - Username:
admin - Password:
SecurePassword123
2
Adım 2 Aksiyon Oluşturma
Sonra aksiyonu oluşturup koşulu ekleyin.
- Action Type:
User authentication (On HTTP request) - Realm:
Admin Panel - Conditions: Oluşturduğunuz kullanıcı doğrulaması koşulu + (opsiyonel) path koşulu
Sonuç:
- Belirtilen path'e erişimde tarayıcıda giriş penceresi açılır.
- Kullanıcı doğru bilgileri girerse erişim sağlanır.
- Yanlış bilgi girilirse tekrar sorulur.
Operasyonel Kullanım Önerileri
- HTTPS Zorunlu. HTTP Basic Authentication şifreleri Base64 ile kodlar, şifrelemez. Kesinlikle HTTPS ile kullanın.
- Güçlü Şifreler. Brute-force saldırılarına karşı en az 12 karakter uzunluğunda, karmaşık şifreler kullanın.
- Rate Limiting Ekleyin. Başarısız giriş denemelerini sınırlamak için Rate Limiting aksiyonunu da kullanın.
- Erişim Kapsamını Daraltın. Tüm site yerine sadece gerekli path'leri koruyun (örn:
/admin/,/api/private/). - Hassas Sistemler için Yeterli Değil. Finansal veya kişisel veriler içeren sistemler için AGS veya OAuth gibi daha gelişmiş çözümler tercih edin.
