
Smarter by Design.Simpler for Business
Signature & Rule Library
Signature & Rule Library Nedir?
Signature & Rule Library, TR7 ile birlikte gelen WAF imza kümesinin tek ekranda listelendiği, incelendiği ve kuruma özel kurallarla genişletildiği merkezi kütüphanedir. Kütüphanedeki her kural bir saldırı desenini tanımlar; bu desen, WAF denetiminden geçen isteklerin seçili bölümlerinde aranır ve eşleşme bulunduğunda isteğin risk puanına katkı yapar. Biriken puan, vService üzerinde seçili OWASP Protection Level eşiğine ulaştığında istek engellenir.
Ekran üç işi bir arada görür:
- Yerleşik imza kümesinin kapsamı (saldırı kategorisi, OWASP Web, OWASP API, CWE, CAPEC, MITRE ATT&CK ve korunan platform) incelenir.
- Tek tek kuralların durumu ve risk puanı, denetimin gerçek trafiğe uydurulması için değiştirilir.
- Kuruma özel kurallar eklenir ve yönetilir.
Kütüphane, tek bir vService'e değil cihazın tamamına aittir: buradaki bir değişiklik, WAF koruması etkin tüm vService'lerin denetimini etkiler.
İmza taraması, WAF denetiminin tek adımı değildir. Bir istek sırasıyla kaynak IP itibarı (kara listedeki bir adres, hiçbir kural değerlendirilmeden engellenir), yapısal denetimler (boyut, derinlik, şema ve içerik türü politikaları) ve ardından bu kütüphanedeki imza taramasından geçer. Bu ekran zincirin yalnızca imza halkasını yönetir; boyut sınırları, zorunlu parametreler ve içerik türü politikaları vService'in WAF Rules ekranından tanımlanır.
Hiçbir imza tek başına engelleme kararı vermez. Bir istekte tetiklenen imzaların puanları toplanır ve toplam, vService'te seçili koruma düzeyinin eşiğine ulaştığında istek engellenir. Bu nedenle aynı imza, sıkı bir düzeyde çalışan vService'te tek başına engelleme üretirken gevşek bir düzeydeki vService'te yalnızca kayıt üretebilir.
Hangi karar nerede verilir
Bir imzayı her yerde kapatmak ya da puanını değiştirmek bu sayfadan, tek bir vService için yapmak o vService'in OWASP Rules ekranından, tek bir yol ya da parametre için istisna tanımlamak ise WAF Rules ekranından yapılır. Üçü ayrı katmanlardır ve birbirinin yerine geçmez.
Kütüphane ayarları vService'in modunu geçersiz kılmaz
Buradaki hiçbir ayar, vService'in WAF modunu aşmaz. Monitor ya da Learning modundaki bir vService'te imzalar taranır ve kayıt üretir, ancak hiçbir istek engellenmez. Öğretici (Teacher) tarafından tanınan isteklerde de engelleme eşiği devre dışı kalır.
Okuma herkese açık, yazma tam yetki ister
Kütüphaneyi görüntülemek WAF erişimi olan her hesaba açıktır; buradaki her yazma işlemi ise WAF alanında tam yetki gerektirir. Yalnızca değiştirme yetkisi taşıyan bir hesap listeyi ve önizlemeyi görür, ancak kural ekleyemez, durum değiştiremez, varsayılana döndüremez ve silemez. Bu eşik, global kural setinin tüm vService'ler tarafından paylaşılmasından kaynaklanır; bir vService'in kendi OWASP Rules ekranında böyle bir kısıt yoktur.
10.300+
Aktif imza
Yerleşik kütüphaneyle birlikte gelen ve ek yapılandırma gerektirmeden çalışan imza sayısı
3.300+
Tekil desen
Listede satır olarak görüntülenen, tek tek yönetilebilen kural sayısı
35+
Saldırı kategorisi
Enjeksiyondan atlatma tekniklerine, LLM istem enjeksiyonundan tedarik zinciri saldırılarına
10/10
OWASP kapsamı
OWASP Top 10 Web ve OWASP Top 10 API listelerinin tamamı karşılanır
125+
CWE kodu
İmzalar, yazılım zafiyetlerinin standart kataloğuyla eşleştirilmiştir
30+
Korunan platform
Web sunucusundan veritabanına, çalışma ortamlarından yapay zekâ servislerine
Online / Offline
Güncelleme yolu
Kütüphane, çevrimiçi güncelleme sunucusundan ya da internete kapalı kurulumlarda cihaza bırakılan güncelleme dosyasından yüklenir
Sayılar sabit değildir
Ekrandaki özet kartları, yüklü kural kümesinden her açılışta yeniden hesaplanır ve kütüphane genişledikçe artar. Bu sayfadaki sayılar bu nedenle yaklaşık alt sınır olarak verilmiştir; cihazdaki güncel değerler her zaman ekranın kendisinden okunur. Yalnızca OWASP Web ve OWASP API kartlarının paydası (10) sabittir.
İmza ve Desen Ayrımı
Ekranın en üstündeki iki sayı birbirinden farklıdır ve bu fark kütüphanenin tamamını anlamanın anahtarıdır:
| Kavram | Karşılığı |
|---|---|
| Unique Signature Patterns | Listede satır olarak görüntülenen kural sayısı. Her satır tek bir saldırı desenini ve o desenin ayarlarını taşır. |
| Total Active Signatures | Aynı desenin, denetlenecek her istek bölümü için ayrı ayrı sayılmasıyla oluşan toplam imza sayısı. |
Bir kural, isteğin hangi bölümlerinde aranacağını Inspection Scopes alanıyla belirtir. Desen imza veritabanında bir kez derlenir; seçilen her kapsam ayrı bir imza olarak sayılır ve desen o kapsamın içeriğine karşı ayrıca taranır. Listedeki Signatures kolonu, o satırın kaç kapsamda çalıştığını gösterir: dört kapsam seçili bir kural, tabloda tek satır olarak görünse de kütüphaneye dört imza ekler.
Denetim kapsamları ve her kapsamda çalışan yaklaşık imza sayısı:
| Kapsam | Denetlenen içerik | İmza |
|---|---|---|
| Query String | Sorgu dizesindeki her parametre adı ve her değer ayrı ayrı taranır. | 2.800+ |
| Form Data | application/x-www-form-urlencoded alan adları ve değerleri ile multipart form alanları taranır. | 2.700+ |
| JSON Body | Ayrıştırılmış JSON gövdesindeki tüm anahtar ve metin değerler taranır. | 1.800+ |
| Raw Body | Ayrıştırılamayan gövdeler, multipart isteklerin tamamı ve yüklenen dosya içerikleri taranır. | 900+ |
| URI Path | Normalize edilip çözümlenmiş istek yolu taranır. | 800+ |
| HTTP Headers | Başlık adları ve değerleri taranır. Çerezler ayrı bir kapsam değildir; Cookie başlığının içinde denetlenir. | 700+ |
| XML Body | Ayrıştırılmış XML gövdesindeki tüm öğe adları ve metin değerler taranır. | 400+ |
Kural Katmanları
Kütüphane üç katmandan oluşur; her ekranda bu katmanların birleştirilmiş sonucu görüntülenir.
| Katman | İçerik | Düzenlendiği ekran |
|---|---|---|
| Yerleşik kütüphane | TR7 ile gelen imzalar, yapısal denetim kayıtları ve IP itibar kaydı. Bu katman salt okunurdur. | Değiştirilemez; yalnızca üzerine değişiklik tanımlanır. |
| Global katman | Cihaz genelinde geçerli durum, risk puanı ve kapsam değişiklikleri ile global özel kurallar. | Bu sayfa. |
| vService katmanı | Yalnızca tek bir vService için geçerli değişiklikler ve o vService'e özel kurallar. | vService'in OWASP Rules ekranı. |
Bu sayfadaki her değişiklik cihazdaki tüm vService'lere uygulanır
Bu sayfa global katmanı düzenler. Burada eklenen bir özel kural, WAF koruması etkin her vService'in denetimine girer; burada devre dışı bırakılan bir imza da her vService'te kapanır. Kapsam daraltılamaz: global katmanda "yalnızca şu vService için" biçiminde bir sınırlama tanımlanamaz.
Değişikliğin tek bir vService ile sınırlı kalması gerekiyorsa işlem, o vService'in OWASP Rules ekranından yapılmalıdır. Orada eklenen kurallar ve yapılan değişiklikler yalnızca o vService'te geçerlidir; başka hiçbir vService'in denetimine girmez ve bu sayfada listelenmez.
Katmanlar alan alan birleşir. Bir kuralın durumu, risk puanı ve denetim kapsamları birbirinden bağımsız değerlendirilir; her alan için en özel katmanda tanımlanmış değer kazanır:
| Alanın son değeri | Nasıl belirlenir |
|---|---|
| State | vService katmanında tanımlıysa o, değilse global katmandaki, o da yoksa yerleşik değer geçerlidir. |
| Score | Aynı sıra ile belirlenir. |
| Inspection Scopes | Aynı sıra ile belirlenir. |
Bu ayrıklık pratikte şu anlama gelir: bir vService yalnızca risk puanını değiştirmişse, aynı kural için bu sayfada tanımlanmış durum değişikliği o vService'te de geçerli kalmaya devam eder.
Bir vService, global bir kuralı kendi katmanında kapatabilir
Bu sayfada eklenen bir özel kural, tek tek vService'lerin kendi katmanlarında Monitor ya da Disabled durumuna alınabilir. Bu nedenle "global kural her yerde çalışır" ifadesi mutlak değildir: kural her vService'e ulaşır, ancak vService kendi katmanında bu kuralı susturabilir.
Bunun tersi geçerli değildir: bir vService'in kendi ekranından eklediği kural bu sayfaya hiçbir biçimde yansımaz.
Bu sayfada görünmeyenler
Liste yalnızca yerleşik kütüphaneyi ve global katmanı gösterir. vService katmanında eklenmiş özel kurallar ve o katmanda yapılmış durum, risk puanı ya da kapsam değişiklikleri bu ekranda yer almaz. Aynı biçimde Filter penceresindeki Customizations grubu da yalnızca global katmandaki özelleştirmeleri sayar.
Cihazdaki bir vService'in gerçekte hangi kural setiyle çalıştığı, yalnızca o vService'in OWASP Rules ekranından görülür.
Global bir özel kural silindiğinde
Kural silindiğinde, vService katmanlarında o kural için tanımlanmış durum ve puan değişiklikleri de bir sonraki yapılandırma doğrulamasında kendiliğinden temizlenir; geride kullanılmayan kayıt kalmaz.
Cluster'da davranış
Kural katmanları normal yapılandırma senkronizasyonuyla her iki cihaza taşınır. Buna karşılık imza veritabanı her cihazda ayrı derlenir; derleme sonucu cihazlar arasında kopyalanmaz.
Nasıl Erişilir?
İmza ve kural kütüphanesine, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla ulaşılır:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- WAF → Signature & Rule Library adımları takip edilir.
- Cihaz üzerinde yüklü tüm imza ve kurallar özet kartlarıyla birlikte listelenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
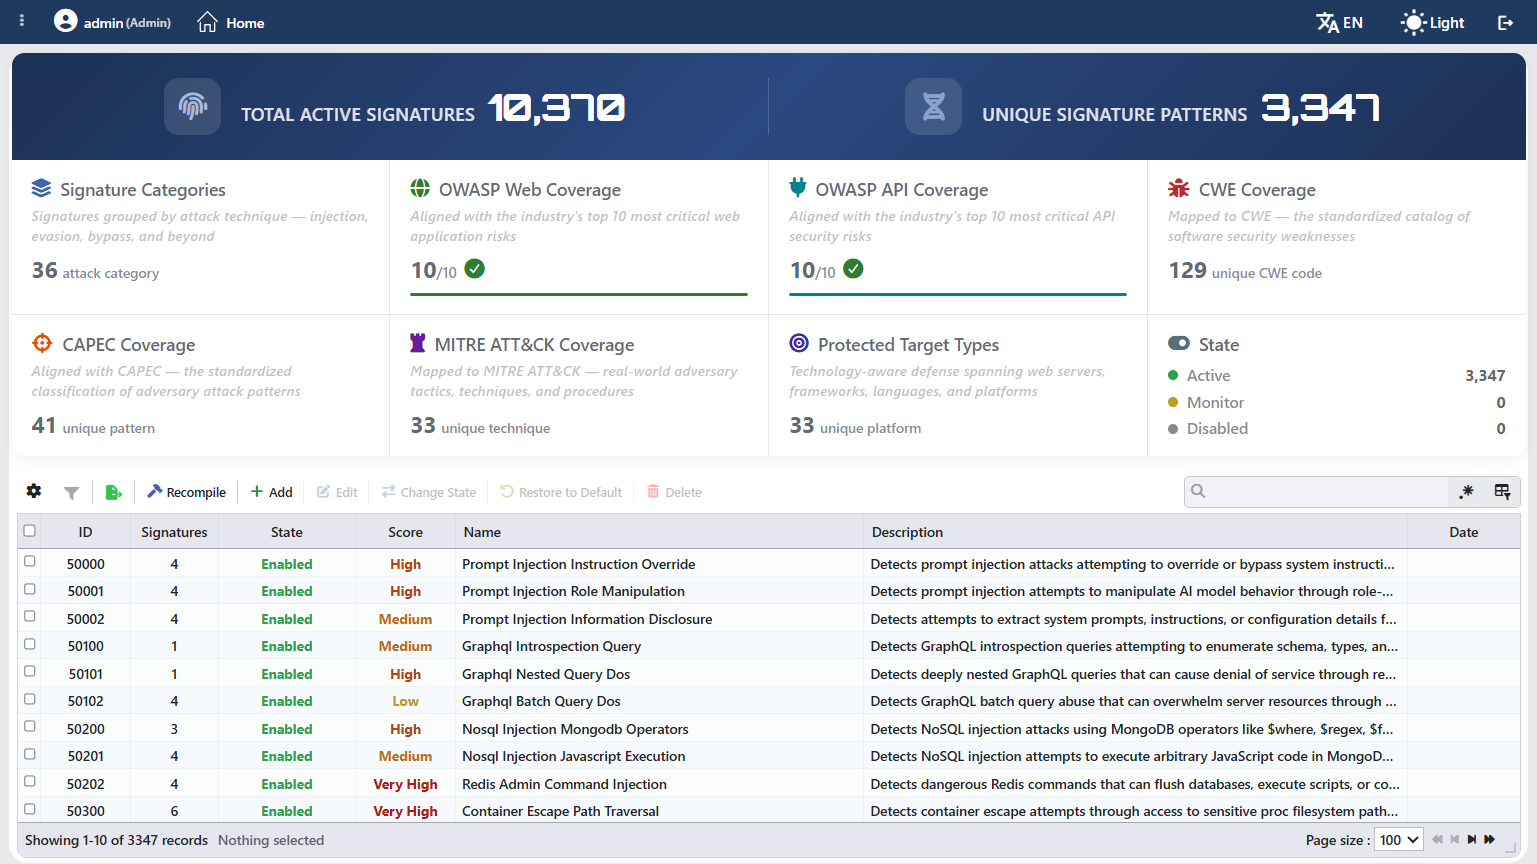 Signature & Rule Library
Kütüphane Özeti Kartları
Listenin üzerinde, yüklü kural kümesinin kapsamını özetleyen sekiz kart yer alır. Kartlardaki değerlerin tamamı kütüphaneden hesaplanır.
| Kart | Gösterdiği değer |
|---|---|
| Signature Categories | Kütüphanede kural taşıyan saldırı kategorisi sayısı. |
| OWASP Web Coverage | OWASP Top 10 Web listesinden kaçının karşılandığı. Değer paydaya ulaştığında onay simgesiyle işaretlenir ve altındaki ilerleme çubuğu tamamen dolar. |
| OWASP API Coverage | OWASP Top 10 API listesinden kaçının karşılandığı. Görüntüleme biçimi OWASP Web kartıyla aynıdır. |
| CWE Coverage | İmzalarda geçen tekil CWE kodu sayısı. |
| CAPEC Coverage | İmzalarda geçen tekil CAPEC kalıbı sayısı. |
| MITRE ATT&CK Coverage | İmzalarda geçen tekil MITRE tekniği sayısı. Saldırı sırasındaki ve saldırı sonrasındaki teknikler birlikte sayılır. |
| Protected Target Types | İmzaların koruduğu tekil platform sayısı. |
| State | Kuralların durum kırılımı: Active, Monitor ve Disabled. Bu kart kuralları sayar, imzaları değil; bu nedenle üç değerin toplamı tekil desen sayısına eşittir. Derlenemeyen kurallar burada kendi durumları altında sayılır; Filter penceresinde ise ayrı bir Faulty seçeneğine düşer. |
vService bağlamında görüntülenen fark
Aynı kart seti, bir vService'in OWASP Rules ekranında da görüntülenir. Orada seçili koruma düzeyi bilindiği için, o düzeyde hiç tetiklenmeyecek düşük puanlı imzalar sayımdan düşülür ve Total Active Signatures değerinin, State kartındaki Active satırının ve etkilenen satırların Score kolonunun yanına yıldız işareti eklenir. Cihaz genelindeki bu sayfada koruma düzeyi bağlamı bulunmadığından yıldız işareti görüntülenmez.
Kuralları Listeleme Ekranı
WAF → Signature & Rule Library yolu izlenerek TR7 cihazı üzerinde yüklü tüm imza ve kuralların listesine ulaşılır. Bu ekran üzerinden kural ekleme, düzenleme, durum değiştirme, varsayılana döndürme ve silme işlemleri yapılır.
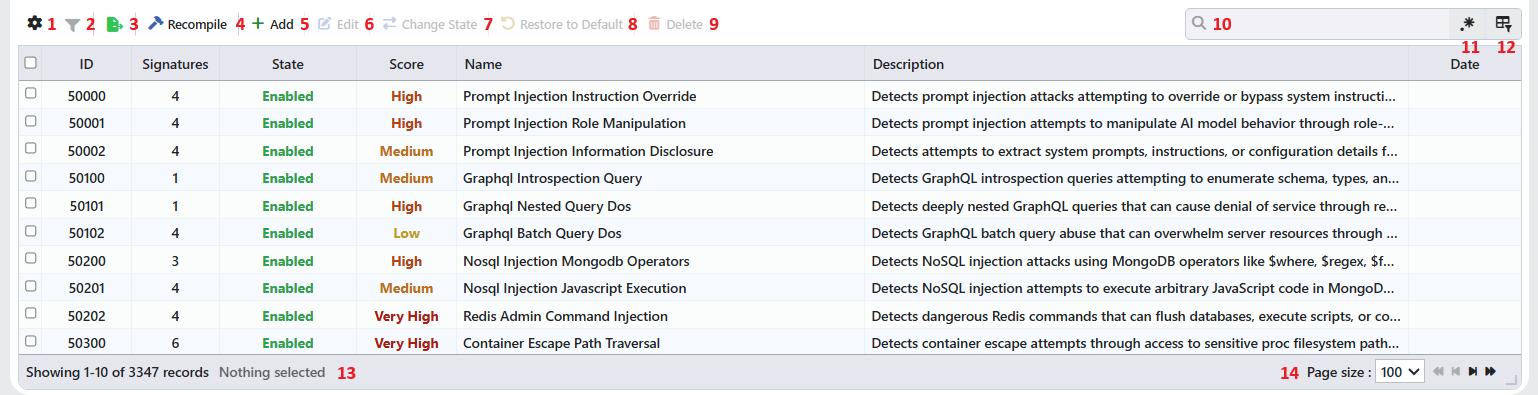 Kuralları Listeleme Ekranı
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| ID | Kuralın numarası. Yerleşik imzalarda kütüphaneden gelir, özel kurallarda sistem tarafından otomatik atanır. |
| Signatures | Kuralın sayılan imza sayısı; desenin çalıştığı denetim kapsamı sayısına eşittir (İmza ve Desen Ayrımı). Yapısal denetim kayıtları ile IP itibar kaydında her zaman 1 gösterir. |
| State | Kuralın durumu (Enabled, Monitor, Disabled), durum renginde (State Değerleri ve Trafikteki Karşılığı). |
| Score | Kural eşleştiğinde isteğin risk puanına eklenen ağırlık (Low, Medium, High, Very High), puan renginde (Score Değerleri ve Koruma Düzeyi). |
| Name | Kuralın adı. |
| Description | Kuralın neyi tespit ettiğini açıklayan metin. |
| Date | Kullanıcı tarafından eklenen özel kurallarda oluşturulma tarihi; yerleşik imzalarda boştur. Düzenleme sırasında bu tarih değişmez. |
Aşağıdaki kolonlar varsayılan olarak gizlidir ve kolon seçicisinden eklenir:
| Kolon | Açıklama |
|---|---|
| Type | Kaydın türü: OWASP, Structure, Blacklist ya da Custom. Salt okunur satırları ayırt etmenin en hızlı yoludur. |
| Signature Category | Kuralın saldırı kategorisi (Signature Categories). |
| CWE | Kuralın CWE zayıflık kodları. |
| CAPEC | Kuralın CAPEC saldırı deseni kodları. |
| MITRE ATT&CK | Kuralın saldırı sırasındaki MITRE ATT&CK teknikleri. |
| MITRE Post-Exploit | Kuralın saldırı sonrasına ait MITRE ATT&CK teknikleri. |
| Protected Targets | Kuralın koruduğu platformlar (Protected Target Types). |
| OWASP Web Coverage | Kuralın OWASP Top 10 Web listesindeki karşılığı. |
| OWASP API Coverage | Kuralın OWASP Top 10 API listesindeki karşılığı. |
Listenin dizilimi
Liste varsayılan olarak önce yerleşik imzaları, ardından global özel kuralları gösterir; her grup kendi içinde kural numarasına göre sıralanır. Aynı ekran bir vService içinden açıldığında en sonda o vService'e özel kurallar listelenir. Kolon başlıklarına tıklanarak farklı bir sıralama uygulanır.
Satırlar kaynağına ve durumuna göre renklendirilir: devre dışı kurallar soluk görüntülenir, değiştirilmiş ve eklenmiş kurallar italik yazılır, derlenemeyen kurallar hata renginde işaretlenir. Yapısal denetim kayıtları ile IP itibar kaydı da kendi tonlarında gösterilir.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; yukarıdaki yedi kolon varsayılan olarak açık, dokuz kolon gizlidir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, listede gösterilen kuralları belirli kriterlere göre süzmek için kullanılır. Bu ekranda dokuz filtre grubu sunulur: Signature Categories, OWASP Web Coverage, OWASP API Coverage, CWE Coverage, CAPEC Coverage, MITRE ATT&CK Coverage, Protected Target Types, State ve Customizations. Taksonomi gruplarında (Signature Categories, OWASP Web Coverage, OWASP API Coverage, CWE Coverage, CAPEC Coverage, MITRE ATT&CK Coverage, Protected Target Types) seçeneklerin yanındaki sayı imza sayısını, State ve Customizations gruplarında ise kural sayısını gösterir. Farklı gruplardaki seçimler birlikte uygulanır.
State grubunda üç durumun yanı sıra, derlenemeyen kuralları toplayan Faulty seçeneği de yer alır.
Filtre alanının başlığında, o anda listelenen kayıtlara ait Total Active Signatures, Unique Signature Patterns ve Customizations değerleri özet olarak görüntülenir; filtre daraltıldıkça bu üç değer de daralan kümeye göre yeniden hesaplanır.
Customizations grubu kütüphanenin ne kadarına dokunulduğunu gösterir: Added eklenen özel kuralları, Changed ise risk puanı ya da denetim kapsamları değiştirilmiş kuralları listeler. Yalnızca durumu değiştirilmiş kurallar bu sayımın dışında kalır ve Unchanged altında görünür; durum kırılımı ayrı State grubundan izlenir.
Filtreleme görünümü özelleştirilebilir: hangi filtrelerin gösterileceği seçilir, filtrelerin sırası değiştirilir ve görünümü ihtiyaca göre düzenlenir. Seçilen filtre kullanıcı bazında saklanır.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Recompile
Recompile butonuna tıklandığında imza veritabanının tamamı sıfırdan yeniden derlenir. Onay penceresinde işlemin bir dakikaya kadar sürebileceği belirtilir; cluster kurulumunda her cihaz kendi veritabanını derlediği için işlemin iki cihazda birden çalışacağı ayrıca hatırlatılır. Onaylandığında yapılandırma senkronizasyonu başlar ve ilerleme, arayüzün senkronizasyon göstergesinden izlenir.
Günlük yönetimde bu butona ihtiyaç duyulmaz: durum, risk puanı, kapsam ve desen değişiklikleri kendiliğinden derlenip uygulanır. Ayrıntılar İmza Veritabanının Yeniden Derlenmesi bölümündedir.
Add
Add butonuna tıklanarak yeni bir özel kural oluşturma formu açılır.
Edit
Edit butonuna tıklanarak seçili kuralın düzenleme formu açılır. Kuralın kaynağına göre iki farklı form açılır: kullanıcı tarafından eklenmiş bir kuralda tüm alanlar, yerleşik bir imzada yalnızca durum, risk puanı ve denetim kapsamları düzenlenir.
Buton yalnızca tek bir kural seçildiğinde etkinleşir. Yapısal denetim kayıtları ve IP itibar kaydı düzenlenemez.
Change State
Bir veya birden fazla kural seçilip Change State butonuna tıklandığında tek alanlı bir form açılır. Ayrıntılar Change State Formu bölümündedir.
Restore to Default
Bir veya birden fazla kural seçilip Restore to Default butonuna tıklandığında, seçili kurallar üzerinde bu katmanda tanımlanmış değişiklikler silinir ve kurallar özgün değerlerine döner. İşlem onay penceresiyle doğrulanır. Buton, seçimde üzerinde değişiklik bulunan en az bir kural yoksa pasiftir.
WARNING
İşlem yalnızca seçili satırların değişikliklerini geri alır; kütüphanenin tamamı varsayılana döndürülmez. Kullanıcı tarafından eklenmiş özel kurallar bu işlemden etkilenmez, silinmez.
Delete
Bir veya birden fazla özel kural seçilip Delete butonuna tıklandığında ilgili kurallar silinir. İşlem onay penceresiyle doğrulanır.
Silme yalnızca kullanıcı tarafından eklenmiş kurallarda çalışır; yerleşik imzalar, yapısal denetim kayıtları ve IP itibar kaydı silinemez. Buton, seçimde silinebilir bir kural yoksa pasiftir.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır. Arama, ekranda görünen değerler üzerinde ve büyük/küçük harf ayrımı gözetmeden çalışır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır.
Page Information
Kütüphanedeki toplam kural sayısı ile listede görüntülenen kural sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili kural sayısı (N selected, seçim yokken Nothing selected). Süzgeç etkinken süzgeç özeti de görüntülenir.
Page Size
Sayfada görüntülenecek maksimum kural sayısı seçilir. Varsayılan 100; seçenekler 50, 100, 250, 500 ve All. Seçim saklanmaz, sonraki açılışta yeniden 100 ile başlanır.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında kuralın numarası bulunan bir menü açılır. Menüdeki işlemler yalnızca sağ tıklanan kurala uygulanır; listede yapılmış seçim menüyü etkilemez. Önizleme başlığındaki ikonlardan farklı olarak menüde yalnızca o kurala uygulanabilen işlemler yer alır; uygulanamayanlar menüye hiç konmaz.
| İşlem | Ne yapar |
|---|---|
| Edit | Kuralın düzenleme formunu açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Change State | Yalnızca o kural için Change State Formu'nu açar. |
| Restore to Default | Kural üzerinde bu katmanda tanımlanmış değişiklikleri siler; araç çubuğundaki işlemle aynı onay sorusu görüntülenir. |
| Delete | Kullanıcı tarafından eklenmiş kuralı siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Menüde hangi işlemlerin yer aldığı kuralın kaynağına ve durumuna bağlıdır:
| Kural | Sağ tık menüsünde görünenler |
|---|---|
| Yerleşik, üzerinde değişiklik yok | Edit · Change State |
| Üzerinde değişiklik tanımlanmış | Edit · Change State · Restore to Default |
| Kullanıcı tarafından eklenmiş | Edit · Change State · Delete |
| Yapısal denetim kaydı ya da IP itibar kaydı | Uygulanabilir işlem bulunmadığından menü açılmaz |
Recompile ve Add tek bir kurala bağlı işlemler olmadığından bu menüde yer almaz. Menü, önizleme başlığındaki ikonlardan bağımsızdır ve cihaz genelindeki bu sayfada da çalışır.
Seçilen Kuralın Önizlemesi
Listede herhangi bir kuralın üzerine tıklandığında ekranın sağ tarafında o kurala ait önizleme penceresi açılır. Başlıkta kuralın adı, altında tip · kategori bilgisi ve kopyalanabilir kural numarası görüntülenir; adın solundaki imza simgesi kuralın durumuna göre renklenir ve üzerine gelindiğinde durumu yazar.
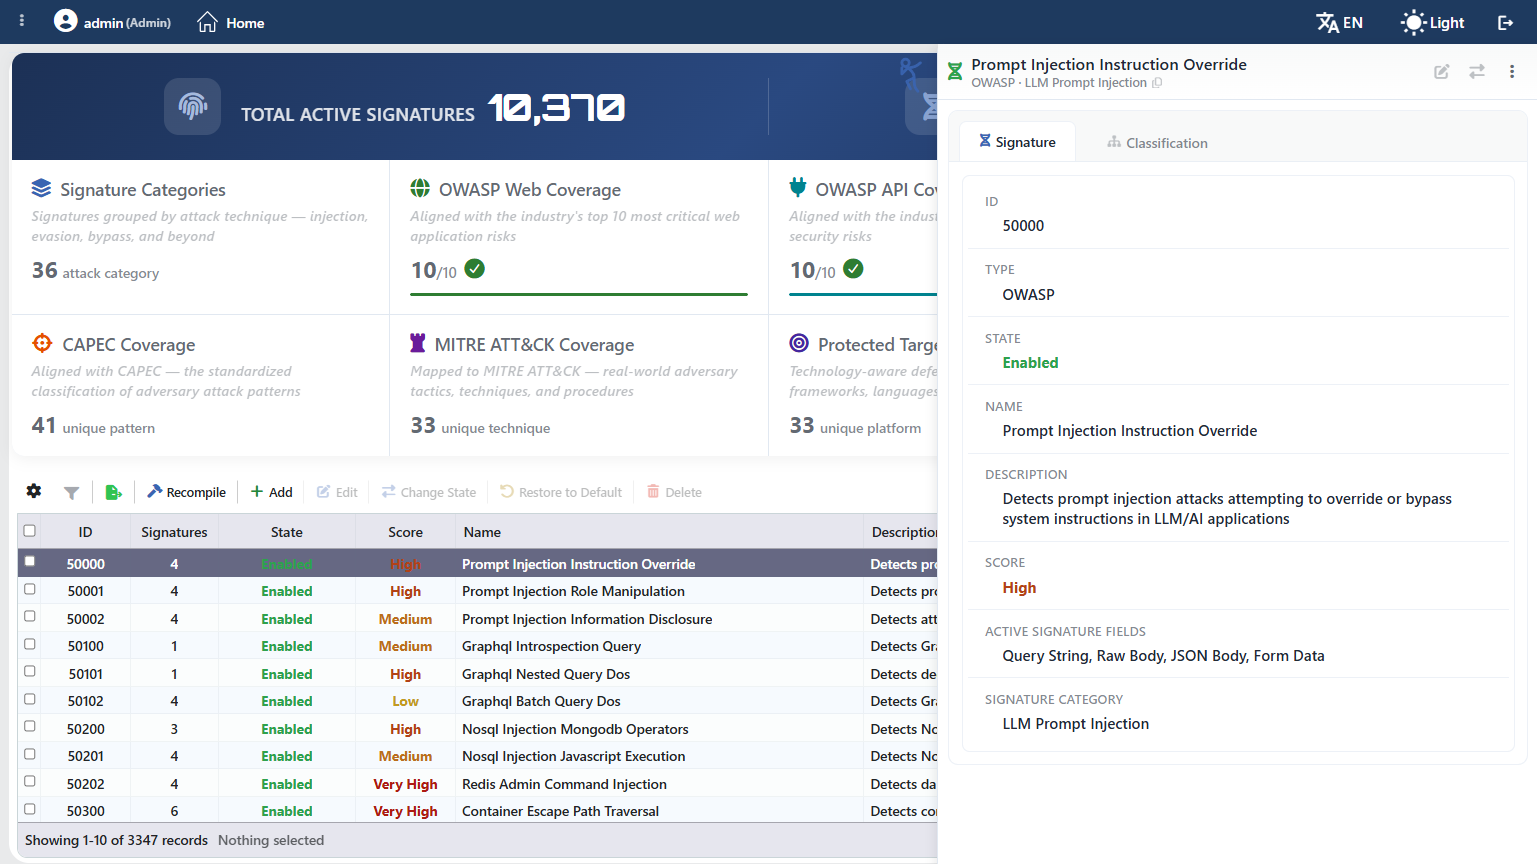 Seçilen Kuralın Önizlemesi
Başlığın sağ üstünde, seçili kural üzerinde çalışan işlem ikonları yer alır:
| İşlem | Ne yapar |
|---|---|
| Edit | Kuralın düzenleme formunu açar. Form, kuralın kaynağına göre Kural Ekleme Formu ya da Kural Düzenleme Formu olarak gelir. |
| Change State | Yalnızca o kuralın durumunu değiştirmek için Change State Formu'nu açar. |
| ⋮ | Restore to Default ve Delete işlemlerini içeren menüyü açar. |
Panelde iki sekme bulunur:
Signature
Kuralın kimliğini ve çalışma ayarlarını gösterir: ID, Type, State, Name, Description, Score, Active Signature Fields (kuralın çalıştığı denetim kapsamları), Signature Category ve Date.
Classification
Kuralın güvenlik taksonomisindeki karşılıklarını gösterir: CWE, CAPEC, MITRE ATT&CK, MITRE Post-Exploit, OWASP Web, OWASP API ve korunan platformlar.
Sekmelerde, boş kalabilen alanlar (Description, Signature Category, Date ve taksonomi alanları) değerleri yoksa listelenmez; yerleşik kuralların Date alanı bu nedenle görüntülenmez.
Kural üzerinde bir değişiklik tanımlanmışsa önizleme iki kolona ayrılır: solda Original Rule, sağda Edited Rule görüntülenir ve farklılaşan alanlar vurgulanır. Böylece yerleşik tanımdan ne kadar uzaklaşıldığı tek bakışta görülür.
Başlıktaki işlem ikonları bu sayfada pasiftir
İkonlar, seçili kuralda uygulanabilir olmadıklarında da yerlerinde kalır ve pasif görünür; böylece liste boyunca gezinirken başlığın düzeni değişmez.
Cihaz genelindeki bu sayfada dördü de pasiftir; başlıktaki ikonlar, aynı ekranın bir vService içinden açılan OWASP Rules görünümünde etkinleşir.
Bu sayfada aynı işlemler araç çubuğundan ya da satırın sağ tık menüsünden yapılır.
Yerleşik imzaların deseni görüntülenmez
Önizleme penceresi kuralın hangi saldırıyı hedeflediğini, hangi kapsamlarda çalıştığını ve taksonomideki yerini eksiksiz gösterir; buna karşılık yerleşik bir imzanın arama deseni arayüzde yer almaz. Desen yalnızca kullanıcı tarafından eklenen özel kuralların düzenleme formunda görüntülenir.
Kural Ekleme Formu
WAF → Signature & Rule Library → Add adımları takip edilerek kütüphaneye kuruma özel yeni bir kural eklenir. Pencere Add Custom Rule başlığıyla açılır.
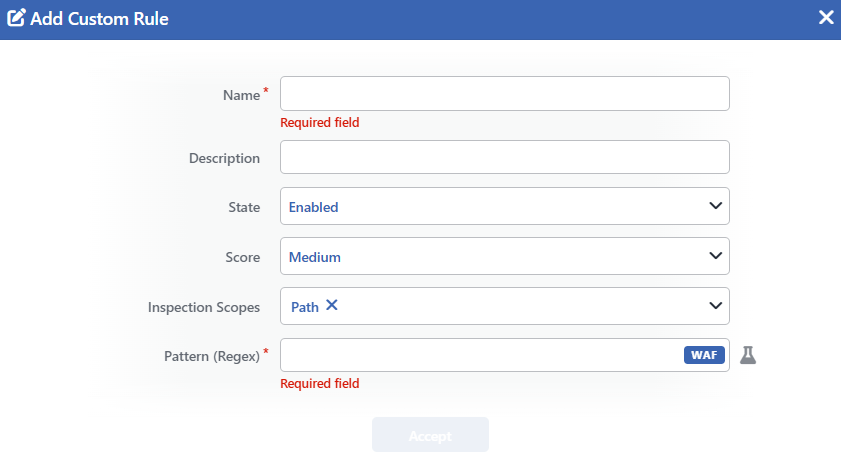 Kural Ekleme Formu
INFO
Name Zorunlu
Oluşturulacak kurala benzersiz bir isim girilir. İsim, listede ve tüm kayıtlarda kuralın kimliği olarak kullanılır. Benzersizlik kayıt sırasında cihaz üzerinde denetlenir; aynı katmanda aynı ada sahip bir kural varsa kayıt reddedilir ve form açık kalır.
INFO
Description
Kuralın neyi tespit ettiğini açıklayan serbest metin girilir. Listedeki Description kolonunda ve önizleme penceresinde görüntülenir.
INFO
State Varsayılan: Enabled
Kuralın oluşturulduğu andaki durumu seçilir.
| Seçenek | Anlamı |
|---|---|
| Enabled | İmza taranır; eşleşme kayda geçer ve isteğin risk puanına eklenir. Toplam puan koruma düzeyi eşiğine ulaşırsa istek engellenir. |
| Monitor | İmza taranır; eşleşme kayda geçer ve raporlara yansır, ancak risk puanına eklenmez. Bu durumdaki bir imza tek başına hiçbir isteği engellemez. |
| Disabled | İmza tarama sırasında dikkate alınmaz; eşleşme aranmaz, kayıt üretilmez. |
Üç durumun ayrıntılı davranışı State Değerleri ve Trafikteki Karşılığı bölümündedir.
INFO
Score Varsayılan: Medium
Kural eşleştiğinde isteğin risk puanına eklenecek ağırlık seçilir. Low, Medium, High ve Very High seçenekleri sunulur.
INFO
Inspection Scopes Varsayılan: Path
Desenin isteğin hangi bölümlerinde aranacağı seçilir. En az bir kapsam seçili kalmalıdır; alan boşaltılamaz. Listede Path, Query, Header, Form, JSON, XML ve Raw seçenekleri yer alır; her birinin neyi denetlediği İmza ve Desen Ayrımı bölümündeki tabloda açıklanmıştır. Listenin başındaki seçim anahtarıyla tüm kapsamlar tek hamlede işaretlenip kaldırılabilir.
En az bir kapsam seçilmesi zorunludur; varsayılan olarak Path işaretli gelir.
Desen, seçilen her kapsamın içeriğine karşı ayrı ayrı taranır; bu nedenle gereğinden fazla kapsam seçilmesi istek başına denetim maliyetini artırır. Örneğin yalnızca sorgu parametrelerinde anlamlı olan bir desen için Query seçilmesi yeterlidir.
INFO
Pattern (Regex) Zorunlu
Aranacak saldırı deseni düzenli ifade olarak girilir. Alanın sağ ucundaki WAF rozeti desenin hangi motorda çalışacağını belirtir; yanındaki deneme ikonuyla desen kaydedilmeden örnek girdiler üzerinde sınanır.
Alan, girilen ifadeyi yalnız kayıt sırasında değil yazım sırasında da cihaz üzerinde derleyerek sınar ve derlenmiş imzanın boyutunu bir rozetle gösterir; boyut büyüdükçe rozet önce uyarı, sonra tehlike rengine döner. Desen derlenemezse kayıt tamamlanmaz ve form açık kalır.
Desen, imza motorunun kabul ettiği söz dizimiyle yazılır. Bu söz dizimi PCRE'nin bir alt kümesidir; geri referans, ileri/geri bakış (lookahead ve lookbehind), atomik grup, sahiplenen niceleyici (possessive quantifier) ve özyineleme yapıları desteklenmez. Çok geniş tekrar sınırları derlenmiş imzayı büyüteceğinden, alan bu durumda uyarı görüntüler.
Desen uzunluğu en fazla 4096 karakter olabilir.
INFO
Accept
Accept butonuna tıklanarak kural ekleme işlemi tamamlanır. Buton, formda çözülmemiş bir hata varken pasiftir.
Özel kurallarda taksonomi alanları
Özel kurallar Custom Rules kategorisine yazılır; CWE, CAPEC, MITRE ATT&CK, OWASP ve korunan platform bilgileri elle girilemez ve boş kalır. Bu nedenle özel bir kural eşleştiğinde SIEM kaydına anlamlı bilgi olarak yalnızca kuralın adı taşınır; seçili taksonomi alanları kayıt şemasının sabit kalması için kayıtta yer alır, ancak boş değerle gönderilir.
Kural numarası sistem tarafından otomatik atanır. Bu sayfadan eklenen kurallar cihaz genelinde, bir vService'in OWASP Rules ekranından eklenenler yalnızca o vService'te geçerlidir.
Harf duyarlılığı
Girilen desen harf duyarlı olarak derlenir. Büyük ve küçük harfli varyantların birlikte yakalanması gerekiyorsa, bu durum desenin kendi içinde karakter kümeleriyle ifade edilmelidir.
Kural Düzenleme Formu
Listede bir kural seçilip Edit butonuna tıklandığında açılan form, kuralın kaynağına göre değişir:
- Kullanıcı tarafından eklenmiş bir kural seçildiğinde Edit Custom Rule başlığıyla Kural Ekleme Formu ile aynı alanlar açılır ve adı, açıklaması, deseni dahil tümü düzenlenebilir.
- Yerleşik bir imza seçildiğinde imzanın kendisi değil, üzerine tanımlanan değişiklik düzenlenir. Aşağıda anlatılan form budur.
Yerleşik bir imzanın adı, açıklaması, deseni ve taksonomi bilgileri hiçbir biçimde değiştirilemez; Edit Rule Changes başlığıyla açılan formda yalnızca üç alan yer alır.
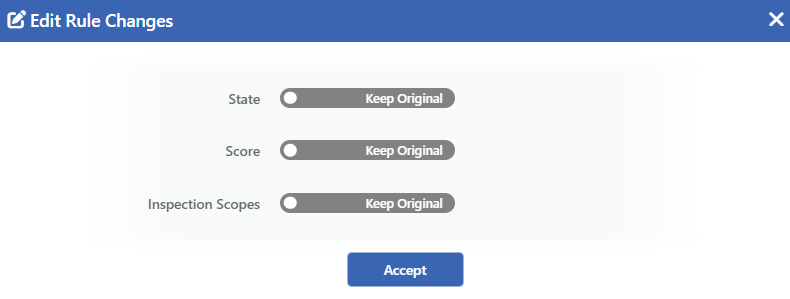 Kural Düzenleme Formu
Üç alanın her biri iki durumludur. Keep Original seçiliyken alan, üst katmandan gelen değeriyle kalır ve o alan için hiçbir değişiklik kaydedilmez. Change seçildiğinde alanın yanında seçim listesi açılır ve yeni değer belirlenir.
INFO
State Varsayılan: Keep Original
Kuralın denetim zincirindeki yerini değiştirir. Change seçildiğinde aşağıdaki seçenekler sunulur:
| Seçenek | Anlamı |
|---|---|
| Enabled | İmza taranır; eşleşme kayda geçer ve isteğin risk puanına eklenir. Toplam puan koruma düzeyi eşiğine ulaşırsa istek engellenir. |
| Monitor | İmza taranır; eşleşme kayda geçer ve raporlara yansır, ancak risk puanına eklenmez. Bu durumdaki bir imza tek başına hiçbir isteği engellemez. |
| Disabled | İmza tarama sırasında dikkate alınmaz; eşleşme aranmaz, kayıt üretilmez. |
Üç durumun ayrıntılı davranışı State Değerleri ve Trafikteki Karşılığı bölümündedir.
Yanlış pozitif ürettiğinden şüphelenilen bir imza için doğrudan Disabled yerine Monitor seçilmesi tercih edilir: eşleşmeler kayda geçmeye devam eder, ancak istekler engellenmez.
INFO
Score Varsayılan: Keep Original
Kural eşleştiğinde isteğin risk puanına eklenecek ağırlığı değiştirir. Change seçildiğinde Low, Medium, High ve Very High seçenekleri sunulur; ara değer girilemez.
Puanın yükseltilmesi kuralın engellemeye daha çabuk katkı vermesini sağlar. Bunun ikinci bir etkisi daha vardır: Low puanlı imzalar Aggressive dışındaki koruma düzeylerinde hiç tetiklenmediğinden, böyle bir imzanın puanı yükseltildiğinde imza yeniden devreye girer.
INFO
Inspection Scopes Varsayılan: Keep Original
Desenin isteğin hangi bölümlerinde aranacağını değiştirir. Change seçildiğinde Path, Query, Header, Form, JSON, XML ve Raw seçeneklerinden en az biri işaretlenir; listenin başındaki seçim anahtarıyla tümü birden işaretlenip kaldırılabilir. Her seçeneğin neyi denetlediği İmza ve Desen Ayrımı bölümündeki tabloda açıklanmıştır.
Kapsam listesi daraltıldığında imza yalnızca kalan bölümlerde aranır. Bu, bir imzayı tümüyle kapatmadan yalnızca yanlış pozitif ürettiği bölümden çıkarmanın yoludur: örneğin gövdede doğru çalışan ama sorgu dizesinde gereksiz eşleşen bir imzadan Query kaldırılabilir.
Kapsam eklenmesi ya da çıkarılması, kuralın sayılan imza sayısını ve tarandığı istek bölümlerini değiştirir; imza veritabanının yeniden derlenmesini gerektirmez.
INFO
Accept
Accept butonuna tıklanarak değişiklik kaydedilir. Buton, formda çözülmemiş bir hata varken pasiftir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; WAF yapılandırması otomatik olarak yeniden üretilip uygulanır.
Üç alanın da Keep Original yapılması değişikliği siler
Daha önce değiştirilmiş bir kuralda üç alan birden Keep Original durumuna alınıp kaydedilirse, kural üzerindeki değişiklik kaydı tamamen kaldırılır ve kural üst katmandan gelen tanımına döner. Sonuç, kural seçilip Restore to Default butonuna tıklanmasıyla aynıdır.
Değişikliklerin listede izlenmesi
Üzerinde değişiklik bulunan kurallar listede italik ve farklı renkte görüntülenir, önizleme penceresinde ise özgün ve düzenlenmiş değerler yan yana karşılaştırılır. Kütüphanenin ne kadarına dokunulduğu Filter penceresindeki Customizations grubundan topluca görülür.
Alanlar birbirinden bağımsız kaydedilir: yalnızca risk puanı değiştirilmişse kuralın durumu ve kapsamları üst katmandan gelmeye devam eder.
Change State Formu
Bir kuralın durumunu değiştirmenin ikinci yolu, listede bir veya birden çok kural seçilip Change State butonuna tıklanmasıdır. Açılan Change State penceresinde tek bir alan yer alır ve seçilen durum, seçili tüm kurallara birlikte uygulanır.
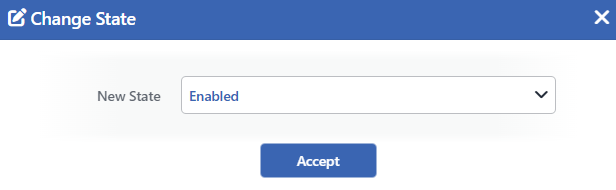 Change State Formu
INFO
New State Varsayılan: Enabled
Seçili kuralların alacağı yeni durum belirlenir.
| Seçenek | Anlamı |
|---|---|
| Enabled | İmza taranır; eşleşme kayda geçer ve isteğin risk puanına eklenir. Toplam puan koruma düzeyi eşiğine ulaşırsa istek engellenir. |
| Monitor | İmza taranır; eşleşme kayda geçer ve raporlara yansır, ancak risk puanına eklenmez. Bu durumdaki bir imza tek başına hiçbir isteği engellemez. |
| Disabled | İmza tarama sırasında dikkate alınmaz; eşleşme aranmaz, kayıt üretilmez. |
Üç durumun ayrıntılı davranışı ve derleme hatası alan kuralların nasıl görüntülendiği State Değerleri ve Trafikteki Karşılığı bölümündedir.
Alan, kuralların o andaki durumunu göstermez; pencere her açıldığında Enabled seçili gelir. Farklı durumlardaki kurallar birlikte seçilmişse, kaydedilen değer hepsinin durumunu eşitler.
INFO
Accept
Accept butonuna tıklanarak durum değişikliği kaydedilir. Ayrı bir onay penceresi görüntülenmez; işlem tıklandığı anda uygulanır.
Seçimdeki düzenlenemeyen kayıtlar
Seçim, yapısal denetim kayıtları ya da IP itibar kaydı gibi düzenlenemeyen satırları da içeriyorsa bunlar işleme alınmaz ve uyarı görüntülenmez; durum yalnızca düzenlenebilir kurallara uygulanır.
Değişiklik, Kural Düzenleme Formu ile aynı katmana yazılır: bu sayfada yapıldığında cihazdaki tüm vService'leri, bir vService'in OWASP Rules ekranında yapıldığında yalnızca o vService'i etkiler.
Score Değerleri ve Koruma Düzeyi
Score, bir imza eşleştiğinde isteğin risk puanına eklenecek ağırlığı belirtir. Puan doğrudan bir engelleme kararı değildir: bir istekte tetiklenen tüm imzaların puanları toplanır ve toplam, vService'te seçili OWASP Protection Level eşiğine ulaştığında istek engellenir.
| Score | Anlamı |
|---|---|
| Low | En düşük ağırlık. Yalnızca Aggressive düzeyinde tek başına engellemeye yeter; diğer düzeylerde imza zaten devre dışı bırakılır. |
| Medium | Orta ağırlık. Very Tight ve Aggressive düzeylerinde tek başına engeller. |
| High | Yüksek ağırlık. Tight ve daha sıkı düzeylerde tek başına engeller. |
| Very High | En yüksek ağırlık. Tight ve daha sıkı düzeylerde tek isabet engelleme için yeterlidir. |
Bir imzanın tek başına engelleme yapıp yapmadığı, vService'te seçili koruma düzeyine bağlıdır:
| Koruma düzeyi | Tek başına engelleyen puanlar |
|---|---|
| Aggressive | Low, Medium, High, Very High |
| Very Tight | Medium, High, Very High |
| Tight | High, Very High |
| Normal ve Elementary | Hiçbiri; engelleme için birden çok isabetin puanı toplanmalıdır |
Kütüphanenin risk puanı dağılımı ağırlıklı olarak üst uçtadır: kuralların dörtte üçünden fazlası High veya Very High puanlıdır, Low puanlılar ise yüzde beşin altında kalır.
Düşük puanlı imzalar yalnızca Aggressive düzeyinde çalışır
Low puanlı imzalar tek başına hiçbir eşiğe ulaşamayacağı için, Aggressive dışındaki tüm koruma düzeylerinde devre dışı bırakılır. Bu imzalar bu sayfada Enabled görünse de, koruma düzeyi Aggressive olmayan vService'lerin trafiğinde hiç tetiklenmez.
vService'in OWASP Rules ekranında bu durum satır ipucuyla ayrıca belirtilir.
Düzenleme formlarında risk puanı yalnızca Low, Medium, High ve Very High değerlerinden biri olarak seçilir; ara değerler girilemez.
State Değerleri ve Trafikteki Karşılığı
State, kuralın denetim zincirindeki yerini belirler.
| State | Trafikteki davranışı |
|---|---|
| Enabled | İmza taranır; eşleşme kayda geçer ve isteğin risk puanına eklenir. Toplam puan koruma düzeyi eşiğine ulaşırsa istek engellenir. |
| Monitor | İmza taranır; eşleşme kayda geçer ve raporlara yansır, ancak risk puanına eklenmez. Bu durumdaki bir imza tek başına hiçbir isteği engellemez. |
| Disabled | İmza tarama sırasında dikkate alınmaz; eşleşme aranmaz, kayıt üretilmez. |
Bir kural derlenemediğinde durumunun yanında (Faulty) ibaresi görüntülenir ve satır hata renginde işaretlenir. Bu kural uygulanmaz; korumanın geri kalanı çalışmaya devam eder. Derleme kısmen başarısız olduğunda listenin üzerinde kaç kuralın derlendiğini ve kaçının başarısız olduğunu bildiren bir bant görüntülenir. Kuralların hiçbiri derlenemediğinde ise korumanın en son başarılı kural kümesiyle sürdüğünü bildiren ayrı bir uyarı bandı çıkar.
Monitor durumu ne zaman kullanılır
Bir imzanın kurumun kendi trafiğinde yanlış pozitif ürettiğinden şüphelenildiğinde, imzayı doğrudan devre dışı bırakmak yerine Monitor durumuna almak tercih edilir: eşleşmeler Event Logs ve raporlarda görünmeye devam eder, ancak istekler engellenmez. Böylece imzanın gerçekten gereksiz olup olmadığı gözlemlenerek karara bağlanır.
Tek bir yol ya da parametre için istisna
Bu ekranda yapılan değişiklikler kütüphane çapındadır: bir imza kapatıldığında tüm trafikte kapanır. Yalnızca belirli bir yol ya da belirli bir parametre için imza istisnası tanımlanması gerekiyorsa, bu işlem WAF Rules ekranındaki kural formundan yapılır.
İmza Veritabanının Yeniden Derlenmesi
Kütüphanedeki desenler, trafik denetiminde kullanılmadan önce cihaz üzerinde derlenerek bir imza veritabanına dönüştürülür. Bu derleme kendiliğinden yönetilir:
- Bir kuralın durumu, risk puanı veya denetim kapsamları değiştirildiğinde yeni değerler yapılandırma senkronizasyonuyla uygulanır; yeniden derleme gerekmez.
- Bir desen değiştirildiğinde ya da yeni bir özel kural eklendiğinde yalnızca etkilenen bölüm yeniden derlenir.
Recompile butonu, bu kendiliğinden işleyen mekanizmanın dışında tüm veritabanının sıfırdan üretilmesini sağlar. Derleme hatası giderildikten sonra ya da veritabanının bütünlüğünden şüphelenildiğinde kullanılır.
Trafiğe etkisi
Yeniden derleme trafiği kesmez. Yeni imza veritabanı hazır olduğunda vService'ler kesintisiz olarak yeni tanımlara geçer; mevcut bağlantılar etkilenmez.
Kendiliğinden işleyen derlemede bir hata oluşursa mevcut imza veritabanına dokunulmaz ve koruma, en son başarıyla derlenmiş kural kümesiyle çalışmaya devam eder. Recompile ile başlatılan tam yeniden üretimde ise veritabanı sıfırdan kurulur; bu nedenle işlem tamamlanana kadar yeni veritabanına geçilmez. Tek bir kural derlenemediğinde yalnızca o kural devre dışı kalır, listede (Faulty) olarak işaretlenir.
Derleme sırasında yeni bir derleme başlatılamaz
Devam eden bir yapılandırma senkronizasyonu varken Recompile butonu pasiftir. Cluster kurulumunda işlem her iki cihazda ayrı ayrı çalışır; eşin durumu kendi senkronizasyonuna göre belirlenir.
Signature Categories
Kütüphanedeki her kural bir saldırı kategorisine bağlıdır. Kategoriler, listedeki Signature Category kolonundan ve Filter penceresindeki Signature Categories grubundan kullanılır.
| Kategori | Kapsadığı saldırı türü |
|---|---|
| SQL Injection | Veritabanı sorgularını kötü amaçlı girdi ile manipüle ederek verilere erişme, değiştirme veya silme girişimlerini tespit eder. |
| Cross-Site Scripting | Oturum verilerini çalmak, hesapları ele geçirmek veya sayfa içeriğini manipüle etmek amacıyla web sayfalarına zararlı betik enjekte eden siteler arası betik çalıştırma (XSS) saldırılarını tespit eder. |
| OS Command Execution | Kabuk meta karakterleri veya doğrudan komut çağrısı aracılığıyla rastgele sistem komutları çalıştıran işletim sistemi komut enjeksiyonu saldırılarını tespit eder. |
| Template/Expression Eval | Şablon motorları veya ifade değerlendiricileri aracılığıyla rastgele kod çalıştıran sunucu taraflı şablon enjeksiyonu (SSTI) ve ifade dili enjeksiyonu saldırılarını tespit eder. |
| Arbitrary File Read | Sunucu dosya sisteminden yapılandırma dosyaları, kimlik bilgileri, yedekler ve kaynak kodu gibi hassas dosyaların okunması girişimlerini tespit eder. |
| Data Query Injection | LDAP dizinleri, NoSQL veritabanları ve XPath/XQuery işlemcilerini hedef alan kötü amaçlı sorgu sözdizimi içeren enjeksiyon saldırılarını tespit eder. |
| Insecure Deserialization | Java, PHP, Python ve .NET'teki nesne serileştirme mekanizmalarını istismar ederek uzaktan kod çalıştırmayı hedefleyen güvensiz serileştirme çözme saldırılarını tespit eder. |
| Directory/Path Traversal | Hedeflenen dizin dışındaki dosyalara erişmek için ../ gibi yol dizileri ve kodlanmış varyantlarını kullanan dizin geçişi saldırılarını tespit eder. |
| Server-Side Request Forgery | Sunucuyu iç ağ kaynakları, bulut metadata uç noktaları veya diğer kısıtlı ağ hedeflerine istek yapmaya yönlendiren SSRF saldırılarını tespit eder. |
| Malicious Code Detection | İstek yüklerindeki webshell, arka kapı, kripto madenci ve gizlenmiş zararlı yazılım kalıpları dahil bilinen kötü amaçlı kod imzalarını tespit eder. |
| Information Disclosure | Hata mesajları, hata ayıklama uç noktaları, dizin listeleri veya sunucu yanıtları aracılığıyla hassas verilerin ifşa edildiği bilgi sızıntısı zafiyetlerini tespit eder. |
| XML External Entity | Yerel dosyaları okumak, iç servislere erişmek veya hizmet reddi durumlarını tetiklemek amacıyla XML ayrıştırıcılarını kötüye kullanan XML Harici Varlık (XXE) saldırılarını tespit eder. |
| Encoding Evasion | Güvenlik filtrelerini atlatmak için kullanılan çift kodlama, Unicode kötüye kullanımı ve karma kodlama gibi kodlama tabanlı kaçınma tekniklerini tespit eder. |
| CRLF / Header Injection | HTTP başlıklarına satır sonu karakterleri enjekte ederek yanıt bölme ve log zehirleme saldırılarına olanak tanıyan CRLF enjeksiyon girişimlerini tespit eder. |
| File Write/Upload | Çalıştırılabilir dosya yüklemeleri, uzantı atlatma teknikleri ve webshell yerleştirme dahil zararlı dosya yükleme girişimlerini tespit eder. |
| CSV Formula Injection | Özel karakterler içeren kötü amaçlı girdilerin elektronik tablolara aktarılarak kullanıcı cihazında formül çalıştırılmasına yol açabilecek CSV formül enjeksiyon girişimlerini tespit eder. |
| File Inclusion | Dinamik dosya yükleme mekanizmalarını istismar ederek zararlı veya hassas dosyaların dahil edilmesini hedefleyen yerel ve uzak dosya dahil etme (LFI/RFI) saldırılarını tespit eder. |
| Access Control Bypass | Yetki yükseltme, zorla sayfa erişimi, IDOR ve CORS yapılandırma hataları dahil erişim kontrolü mekanizmalarını atlatma girişimlerini tespit eder. |
| Prototype Pollution | proto veya constructor özellikleri aracılığıyla prototip zincirini manipüle ederek zararlı nesne özellikleri enjekte eden JavaScript prototip kirliliği saldırılarını tespit eder. |
| Input Validation/Neutralization | Özel karakterlerin ve sınırlayıcıların hatalı işlenmesi ile yetersiz izin/engel listesi filtrelemesi dahil genel girdi doğrulama ve nötrleştirme hatalarını tespit eder. |
| Application DoS | Kaynak tüketimi, dekompresyon bombaları, ReDoS ve XML varlık genişletme gibi uygulama katmanı hizmet reddi saldırılarını tespit eder. |
| Open Redirect | URL parametrelerinin manipüle edilerek kullanıcıların saldırgan kontrolündeki harici sitelere yönlendirildiği açık yönlendirme zafiyetlerini tespit eder. |
| LLM Prompt Injection | Doğrudan talimat geçersiz kılma, jailbreak kalıpları ve sistem promptu çıkarma girişimleri dahil LLM ve yapay zeka servislerine yönelik prompt enjeksiyonu saldırılarını tespit eder. |
| Unsafe Reflection | Harici kontrollü girdinin yansıma API'leri aracılığıyla sınıf veya metot seçerek rastgele kod çalıştırmaya olanak tanıdığı güvensiz yansıma saldırılarını tespit eder. |
| SSI Injection | Sunucu tarafında komut çalıştırmak veya dosya dahil etmek amacıyla web sayfalarına SSI direktifleri enjekte eden Server-Side Include saldırılarını tespit eder. |
| Format String Attack | Kullanıcı girdisine biçim belirteçleri enjekte ederek belleğe yetkisiz okuma/yazma ve uygulama çökmesine yol açan format string saldırılarını tespit eder. |
| Authentication Bypass | Brute-force saldırıları, varsayılan kimlik bilgileri, tekrar saldırıları ve hatalı kimlik doğrulama mantığı dahil kimlik doğrulama mekanizmalarını atlatma girişimlerini tespit eder. |
| Business Logic Abuse | İş akışı ihlalleri, CAPTCHA atlatma ve uygulamaya özgü süreçlerin manipülasyonu dahil iş mantığı kötüye kullanım girişimlerini tespit eder. |
| Structure Limits | İstek boyutu, uzunluk, sayı ve derinlik denetimi: yol uzunluğu/derinliği, başlık/sorgu/form anahtar uzunluğu ve sayısı, başlık/sorgu/form/JSON/XML/ham toplam boyut, JSON/XML iç içe geçme derinliği, alan başına değer uzunluğu, alan başına tekrar sayısı. Aşırı büyük veya derin iç içe geçmiş girdiler yoluyla kaynak tüketimi ve arabellek taşmasını önler. |
| Structure Policies | İstek şeması ve içerik politikası denetimi: zorunlu parametreler (must-args), izin verilen parametre whitelist'leri, alan bazlı regex doğrulama, HTTP metot kısıtlamaları, content-type engelleme anahtarları ve dosya yüklemeleri için MIME türü whitelist'leri. Beklenmeyen alanları, metotları veya içerik türlerini reddederek pozitif güvenlik modelini uygular. |
| HTTP Request Smuggling | Proxy ve arka uç sunucu arasındaki istek ayrıştırma tutarsızlıklarını istismar ederek güvenlik kontrollerini atlatan HTTP istek kaçırma saldırılarını tespit eder. |
| Parameter Pollution | WAF kurallarını atlatmak ve sunucu tarafı işlemeyi manipüle etmek için yinelenen veya çelişen parametreler kullanan HTTP parametre kirliliği saldırılarını tespit eder. |
| Session Manipulation | Siteler arası istek sahteciliği (CSRF), oturum sabitleme ve yetersiz oturum süre sona ermesinin istismarı dahil oturum manipülasyonu saldırılarını tespit eder. |
| Content Integrity | İçerik biçim doğruluğu denetimi: ayrıştırma başarısız olan hatalı JSON, XML veya form gövdelerinin reddi, kesik istek gövdelerinin (arabellek taşması atlatma) tespiti ve beklenmeyen ayrıştırıcı hataları. Yalnızca sözdizimsel olarak geçerli ve eksiksiz yüklerin işlenmesini sağlar. |
| Cache Poisoning | Başlıklar ve çerezler gibi önbellek anahtarına dahil olmayan istek bileşenleri aracılığıyla paylaşımlı önbelleklere zararlı içerik enjekte eden saldırıları tespit eder. |
| IP Reputation | Kaynak IP itibar denetimi: blacklist'teki IP'lerden (manuel tanımlı veya DDoS/itibar kaynaklı) gelen istekler kural değerlendirmesinden önce engellenir. |
| Custom Rules | Global veya vService düzeyinde oluşturulan kullanıcı tanımlı özel WAF kuralları. |
Denetim kayıtları da listelenir
Structure Limits, Structure Policies, Content Integrity ve IP Reputation kategorilerindeki kayıtlar imza motorunun desenleri değildir; bunlar başka ekranlarda yapılandırılan denetimlerin kütüphanedeki katalog karşılıklarıdır. Bu nedenle salt okunurdur: düzenlenemez, durumları değiştirilemez ve silinemez.
Bu denetimlerin ayarları WAF Rules ve IP Intelligence & Reputation ekranlarından yapılır.
Protected Target Types
Her imza, hangi teknolojiyi hedefleyen saldırılara karşı koruma sağladığıyla etiketlenir. Bu bilgi, kütüphanenin kurumun kullandığı teknolojileri ne ölçüde kapsadığının görülmesini sağlar ve Filter penceresindeki Protected Target Types grubundan süzülür.
| Korunan platform | Bu platformu hedefleyen saldırılara karşı |
|---|---|
| Web Application | Kullanıcılara web üzerinden sunulan uygulama. |
| Web Server | HTTP isteklerini karşılayan ve içerik sunan web sunucusu. |
| File System | Dosya ve dizinleri saklayan ana makine dosya sistemi. |
| Sql Database | SQL ile sorgulanan ilişkisel veritabanı. |
| Operating System | Altta yatan ana makine işletim sistemi. |
| Shell Interpreter | Komutları çalıştıran işletim sistemi kabuğu. |
| Java Runtime | Java Sanal Makinesi (JVM) çalışma ortamı. |
| Application Server | Uygulama mantığını barındıran ve çalıştıran sunucu. |
| Template Engine | Dinamik şablonları çıktıya dönüştüren şablon motoru. |
| Serial Engine | Nesne serileştirme/seriden çıkarma motoru. |
| Api Endpoint | İstek kabul eden tekil API uç noktası. |
| Expr Evaluator | İfadeleri ayrıştıran ve değerlendiren bileşen. |
| Xml Parser | XML belgelerini ayrıştıran bileşen. |
| Internal Network | Çevre güvenliğinin arkasındaki dahili/özel ağ. |
| Nosql Database | İlişkisel olmayan (NoSQL) veri deposu. |
| Nodejs Runtime | Node.js JavaScript çalışma ortamı. |
| Ldap Directory | Kimlikleri saklayan LDAP dizin servisi. |
| Php Runtime | PHP yorumlayıcı çalışma ortamı. |
| Python Runtime | Python yorumlayıcı çalışma ortamı. |
| File Upload Handler | Yüklenen dosyaları alıp işleyen bileşen. |
| Dotnet Runtime | .NET çalışma ortamı. |
| Cloud Service | Bulut sağlayıcı servisi veya yönetilen kaynak. |
| Metadata Service | Bulut örneği meta veri uç noktası (örn. 169.254.169.254). |
| Ai Llm Service | Büyük dil modeli / yapay zeka çıkarım servisi. |
| Reverse Proxy | İstekleri arka uç sunuculara ileten ters proxy. |
| Auth System | Kimlik doğrulama ve yetkilendirme sistemi. |
| Rag Pipeline | Erişimle Güçlendirilmiş Üretim (RAG) işlem hattı. |
| Api Gateway | API trafiğini yönlendiren ve yöneten API gateway. |
| Ai Tooling Service | Yapay zeka ajan araç/fonksiyon çağırma servisi. |
| Session Manager | Kullanıcı oturumlarını yöneten bileşen. |
| Saml Service | SAML tabanlı tek oturum açma / kimlik servisi. |
| Cache Server | Bellek içi önbellek sunucusu (örn. Redis, Memcached). |
| Websocket Service | WebSocket bağlantılarını yöneten servis. |
