
Smarter by Design.Simpler for Business
Destination IP
Destination IP Koşulu Nedir?
Destination IP koşulu, TR7 üzerinde çalışan bir vService'e gelen isteklerin, hangi hedef IP adresine yönlendirildiğine göre değerlendirilmesini sağlayan bir koşul tipidir.
Bu koşul, istemcinin erişmek istediği VIP / Virtual IP adresi bilgisini temel alır ve özellikle birden fazla IP adresi üzerinden hizmet veren vService mimarilerinde kritik rol oynar.
Destination IP koşulu tek başına bir işlem gerçekleştirmez; yalnızca tanımlanan IP adresinin eşleşmesi sağlandığında koşul sağlanmış kabul edilir ve bu koşula bağlı aksiyonların devreye girmesini sağlar.
Tek vService · birden fazla VIP
203.0.113.10PublicSıkı güvenlik politikası
10.30.0.10Internalİç ağ politikası
Aynı vService'e gelen istek, hangi hedef IP'ye (VIP) yöneldiğine göre ayrıştırılır ve her IP için farklı politika uygulanabilir.
Destination IP Koşulunun Önemi
Modern uygulama mimarilerinde aynı servis, farklı IP adresleri üzerinden farklı amaçlarla yayınlanabilir. Örneğin; bir IP yalnızca iç ağ erişimleri için kullanılırken, başka bir IP internet erişimine açık olabilir.
Destination IP koşulu sayesinde;
- Aynı vService üzerinde farklı IP'ler için farklı güvenlik politikaları uygulanabilir,
- Yönetim veya özel amaçlı IP'ler izole edilebilir,
- Public ve internal trafik ayrımı net şekilde yapılabilir,
- VIP bazlı erişim kontrolleri aksiyonlar ile birlikte merkezi olarak yönetilebilir.
Bu yönüyle Destination IP koşulu, TR7 üzerinde trafik ayrıştırmanın temel yapı taşlarından biridir.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul, hem istek (At Request) hem yanıt (At Response) aşamasında kullanılabilir; hedef IP bilgisi istek anında tespit edilir ve yanıt aşamasında da aynı değer üzerinden değerlendirilir.
Nasıl Eklenir?
Yeni bir Destination IP Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak Destination IP seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
Destination IP Koşulu Ekleme Formu
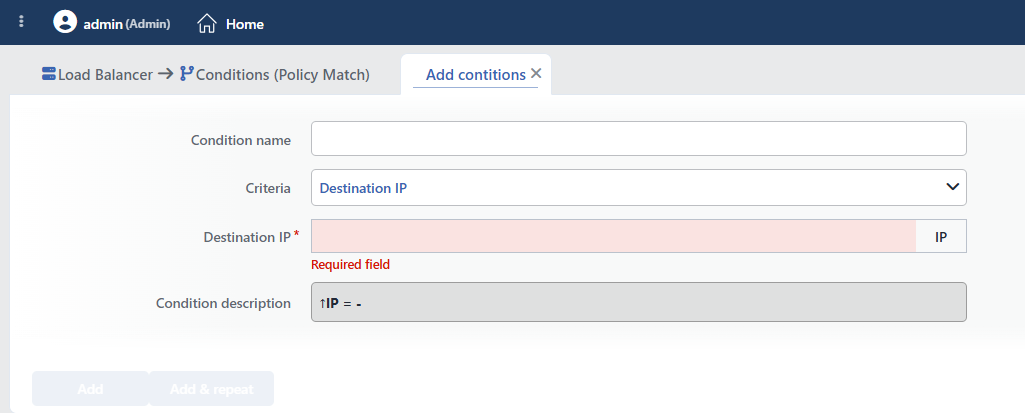 Destination IP Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden Destination IP seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Destination IP Zorunlu
Koşulun sağlanmış kabul edilmesi için eşleşmesi gereken hedef IP adresi bu alana girilir.
Alan tek bir IP adresi kabul eder ve eşleşme birebir (tam) eşleşmedir:
- IPv4 Adresleri: Örn:
1.1.1.1 - IPv6 Adresleri: Örn:
2001:db8::1(adres, standart kısa biçime çevrilerek saklanır;2001:DB8::0001→2001:db8::1)
CIDR/subnet girişi desteklenmez; birden fazla hedef IP denetlenecekse her IP için ayrı koşul tanımlanır.
Girilen değer ile istemcinin erişmek istediği hedef IP adresi birebir eşleştiğinde, koşul sağlanmış kabul edilir.
TIP
Bu eşleşme, vService üzerinde tanımlı olan birden fazla IP adresi (VIP) bulunan mimarilerde, IP bazlı ayrıştırma ve politika uygulamaları için kritik öneme sahiptir.
TIP
Hedef IP'nin bir CIDR bloğuna göre denetlenmesi gerekiyorsa Dynamic Condition koşulu kullanılır: değişken olarak Hedef Ip adresi seçilir, operatör olarak IP/cidr match ile karşılaştırılacak blok girilir.
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: Public VIP Güvenlik Sıkılaştırması
Kullanım Amacı: İnternet'e açık VIP adresine gelen trafiğe agresif güvenlik politikaları uygulamak ve saldırı yüzeyini daraltmak.
Konfigürasyon: Destination IP → 203.0.113.10
Aksiyon Önerileri:
- ✅ Manage HTTP Security Headers → Aggressive CSP, HSTS max-age=31536000, X-Frame-Options: DENY header'ları eklenir, internet trafiğine karşı maksimum güvenlik sağlanır.
- ✅ Bandwidth Limitation → Public IP üzerinden istemci başına (Dynamic mod + Client IP address anahtarı) bant genişliği sınırlandırılır, DDoS saldırılarına karşı koruma sağlanır.
Senaryo 2: Bölgesel VIP Güvenlik ve Uyumluluk
Kullanım Amacı: Coğrafi bölgelere göre farklı VIP'lere gelen trafiği tespit edip bölgesel güvenlik ve uyumluluk politikaları uygulamak.
Konfigürasyon: Destination IP → 192.0.2.10
Aksiyon Önerileri:
- ✅ Redirect to HTTPS → EU region VIP'i için HTTPS zorunluluğu uygulanır, GDPR veri güvenliği gereksinimlerine uygunluk sağlanır.
- ✅ Add HTTP Header →
X-Region: EUveX-Datacenter: Frankfurtheader'ları eklenir, Kurum Servisi bölge bilgisine göre işlem yapar. - ✅ Show Content → EU-specific compliance mesajları ve cookie consent sayfaları gösterilir, bölgesel yasal gereksinimler karşılanır.
Senaryo 3: Development ve Production VIP Ayrımı
Kullanım Amacı: Development ve production VIP'lerini ayırarak ortam bazlı farklı güvenlik ve rate limiting politikaları uygulamak.
Konfigürasyon: Destination IP → 10.30.0.10
Aksiyon Önerileri:
- ✅ Block → Source IP kontrolü ile birlikte kullanılır, development network'ünden production VIP'e erişim engellenir.
- ✅ Add HTTP Header →
X-Environment: productionveX-Debug-Enabled: falseheader'ları eklenir, Kurum Servisi debug modunu kapatır. - ✅ Quarantine → Production VIP'ine anormal yüksek istek yapan IP'ler otomatik karantinaya alınır, DoS saldırılarına karşı koruma sağlanır.
