
Smarter by Design.Simpler for Business
Reflection & Amplification
Reflection & Amplification Nedir?
Reflection & Amplification, ICMP & Reflection bandında yansımalı büyütme saldırısının cihaza ulaşan yarısını karşılar ve bunu tek bir kuralla yapar.
Yansıtmalı saldırıda saldırgan hedefe hiç paket göndermez. Kurbanın adresini takınarak internete açık üçüncü sistemlere istek yollar; o sistemler cevapları kurbana gönderir. Kullanılan hizmetler küçük bir isteğe çok daha büyük bir cevap ürettiğinden saldırının hacmi yol boyunca büyür; "büyütme" adı buradan gelir.
Kural, bu cevapların cihaza ulaştığı noktada durur: büyütmede kullanıldığı bilinen sekiz hizmetten gelen ve istenmemiş olan UDP yanıtlarını kaynak başına sınırlar.
1
Kural
Kutuda tek kural bulunur
8
İzlenen Hizmet Portu
Büyütmede kullanıldığı bilinen kaynak portları
100/s
Varsayılan Tavan
Kaynak başına saniyelik yanıt sayısı
Monitor
Varsayılan Mod
Dokunulmamış bir route tablosunda izleme modunda doğar
Var
Karantina
Kural kaynağı karantinaya gönderebilir
Kurban Tarafı
Koruma Yönü
Cihaza gelen yansımayı sınırlar; yansıtıcı olarak kullanılmayı engellemez
Kural cihazı kurban olarak korur, yansıtıcı olarak değil
Yansıtmalı saldırıda iki ayrı rol vardır: cevapların yağdığı kurban ve cevapları üreten yansıtıcı. Bu kural yalnız birincisini karşılar; cihaza gelen istenmemiş yanıtları sınırlar.
Cihazın kendisinin bir yansıtıcı olarak kullanılması, yani üzerinde çalışan bir hizmetin sahte adresli isteklere cevap üreterek başkalarına saldırması bu kuralın kapsamında değildir. Bunun için ilgili hizmetin kendi erişim denetimi kullanılır.
L4 DDoS Management'ta Reflection & Amplification Kutusu
Kutu, ICMP & Reflection bandının gövdesindeki üçüncü kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde tek bir kural satırı bulunur.
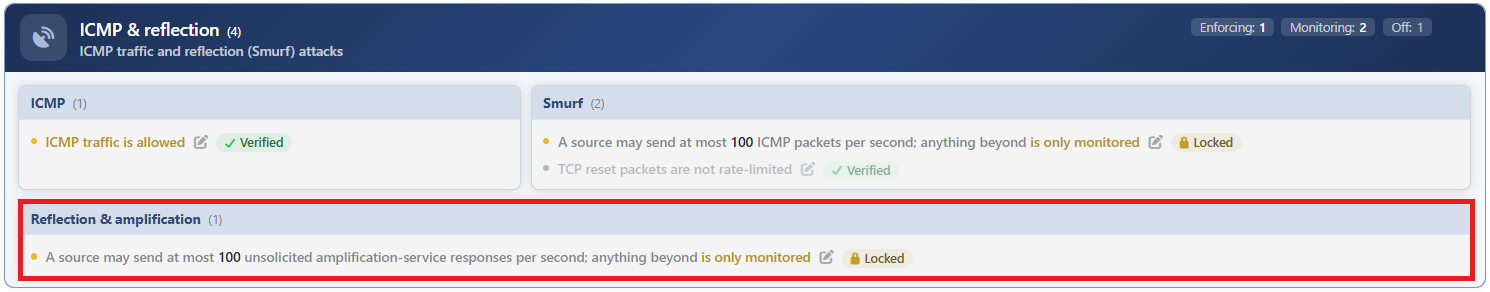 ICMP & Reflection - Reflection & Amplification Kutusu
| Satır | Kural | Neyi yakalar |
|---|---|---|
| 1 | Reflected UDP | Sekiz büyütme hizmetinden istenmeden gelen UDP yanıtları. |
Reflected UDP
Kaynak başına saniyede kaç istenmemiş yanıt kabul edileceğini belirler. Bilgi bandındaki tanımı şudur: (Reflection / amplification) - Unsolicited amplification-service response limit.
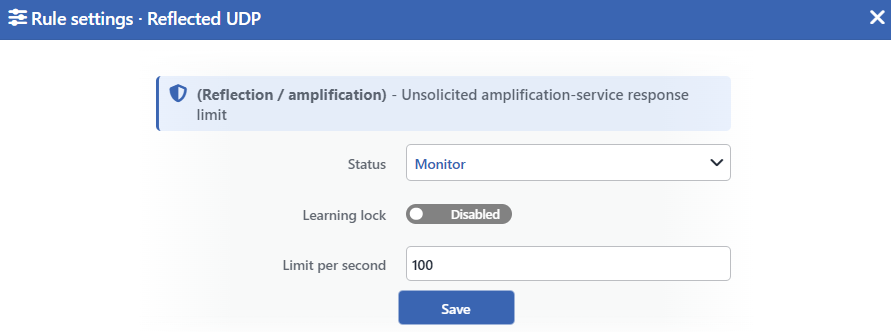 Reflected UDP Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> unsolicited amplification-service responses per second is configured, but the rule is off |
| Monitor | A source may send at most <limit> unsolicited amplification-service responses per second; anything beyond is only monitored |
| Block | A source may send at most <limit> unsolicited amplification-service responses per second; anything beyond is dropped |
| Quarantine | A source may send at most <limit> unsolicited amplification-service responses per second; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 100
Kaynak başına saniyede kaç yanıta izin verileceğini belirler. Varsayılan değeri 100'dür. Yalnızca tam sayı girilebilir ve en küçük değer 1'dir; üst sınır yoktur.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
İzlenen Hizmetler
Kural, paketin kaynak portuna bakar: yanıtı hangi hizmetin ürettiğini bu port söyler. Sekiz port izlenir ve liste sabittir; arayüzden değiştirilemez.
| Port | Hizmet | Neden listede |
|---|---|---|
| 19 | chargen | Küçük bir isteğe sürekli karakter akışıyla cevap verir. |
| 53 | DNS | Bir sorgunun cevabı isteğin katları büyüklüğünde olabilir. |
| 111 | portmap | Hizmet eşlemesini toplu döndürür. |
| 123 | NTP | Eski sunucularda istemci listesini döndüren komut çok büyük cevap üretir. |
| 161 | SNMP | Toplu sorgular tek istekle geniş tablolar döndürür. |
| 389 | LDAP | Bağlantısız sorgulara verilen cevaplar büyüktür. |
| 1900 | SSDP | Yerel ağ keşif protokolüdür; internete açıldığında büyütmede kullanılır. |
| 11211 | memcached | Ölçülmüş en yüksek büyütme oranlarına sahip hizmettir. |
Kuralın "istenmemiş" saydığı yanıt hangisidir?
Kural yalnız yeni sayılan paketlere bakar. Cihazın kendi gönderdiği bir sorgunun karşılığı olarak gelen yanıt, açık bir alışverişin parçası sayıldığından bu kurala hiç uğramaz.
Bu ayrım kuralı kullanılabilir kılar: cihaz kendi isim çözümlemesini ya da saat eşitlemesini yapmaya devam ederken, aynı portlardan gelen ve karşılığı olmayan yanıtlar sınırlanır.
Kural cihaz üzerinden geçirilen trafiği de kapsar
Kural yönlendirme kararından önce uygulandığından yalnız cihaza yönelen paketlerle sınırlı değildir; route tablosu üzerinden geçirilen yansıma trafiği de sayılır ve sınırlanır. Kural IPv4 ve IPv6 için ayrı ayrı yazılır.
Muafiyet listesindeki kaynaklar kuraldan önce zincirin dışına alınır: bu kaynaklar ne sınırlanır ne karantinaya alınır, ölçüme de yazılmazlar.
İzleme modunda da ölçüm üretilir
İzleme modunda kural yürürlüktedir; yalnız sonucu yoktur. Her kaynağın saniyelik yanıt hızı ölçülür; en yüksek kaynak hızı, p95 değeri ve etkin kaynak sayısı panodaki Floods sekmesinde yapılandırılan limit çizgisiyle birlikte grafiklenir, ancak trafiğe dokunulmaz.
Limitin 1'e çekilmesi kuralı toptan engellemeye çevirir
Limit 1 yapıldığında eşik karşılaştırması kuraldan tamamen düşer. Yaptırım modunda listedeki portlardan gelen bütün yeni yanıtlar düşürülür; izleme modunda ise hız sayacı kurulmadığından gerçek bir ölçüm üretilmez, buna karşılık panel görüntülenmeye devam eder ve seri sıfır değerle görüntülenir.
Form 1 değerini kabul ettiğinden bu durum bir hata mesajı vermez.
Öğrenme motoru limiti önerebilir, terfi için izin arar
Motor bu kuralın limitini geçmiş ölçümlere bakarak önerebilir. Önerdiği değer belirli bir tabanın altına inmez; bu taban yalnız motorun önerilerini sınırlar, elle girilen değerleri sınırlamaz.
Kuralın izlemeden yaptırıma terfisi ise Mode Promotion iznine bağlıdır. İzin kapalıyken motor terfi öneremez; kural izleme modundayken ve uygulanmayı bekleyen bir limit önerisi yokken satırda Locked rozeti görüntülenir.
Ölçüm ve Pano
| Özellik | Değeri |
|---|---|
| Panel sekmesi | Floods |
| Ölçülen | En yüksek kaynak hızı, p95 değeri, etkin kaynak sayısı ve yapılandırılan limit çizgisi |
| Karantina paneli | Var |
| Dropped Traffic paneli | Var; yalnız yaptırım modlarında değer üretir |
Karantina ve düşürme panelleri kural kapalıyken de görüntülenir
Bu iki sekmedeki seriler kuralın moduna göre elenmez; kural kapalıyken de sıfır değerle listede kalır. Böylece saldırı türlerinin listesi zaman aralığı değiştikçe değişmez.
Floods sekmesindeki panel ise moda bağlıdır: modu Off olan kuralın paneli görüntülenmez.
Kapsam ve Sınırlar
INFO
- Kural kurban tarafını korur. Cihazın yansıtıcı olarak kullanılmasını engellemez.
- Eşleşme kaynak portuna bakar; sekiz hizmet portu sabittir ve arayüzden değiştirilemez.
- Yalnız yeni sayılan paketler ölçülür; cihazın kendi sorgusunun karşılığı olan yanıtlar kurala uğramaz.
- Kural cihaz üzerinden geçirilen trafiği de kapsar ve iki IP sürümü için de yazılır.
- Kaynak karantinaya gönderilebilir; karantina süresi route tablosundaki bütün kurallarla ortaktır.
- Dokunulmamış bir route tablosunda kural izleme modunda doğar.
- Limitin 1'e çekilmesi kuralı toptan engellemeye çevirir ve bu durum bir hata vermez.
- Terfi Mode Promotion iznine bağlıdır. Ayrıntı: AI Learning Settings.
- Muafiyet listesindeki kaynaklar kurala takılmaz ve ölçümüne yazılmaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
