Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Route Mode, istemci IP adresinin kaynak adres çevirisi yapılmadan korunduğu ve dönüş yolunun ağ tarafında sağlandığı yerleşimdir (Kurum Servisinde SNAT alanı Use Client IP; sunucunun ağ geçidi olduğu gibi kalır, yayımlanan servislerin dönüş trafiği güvenlik duvarı ya da yönlendiricideki bir yönlendirme kuralıyla TR7'ye getirilir). TR7 sunucuya istemcinin gerçek IP adresiyle bağlanır; yanıt, ağın kendi yönlendirme kararıyla yine TR7'den geçer.
Sunucuların ayarlarına dokunulmaz: TR7'nin sunucu ağında bir kolu ve adresi bulunur, sunucular ise kendi ağ geçitlerini kullanmaya devam eder. Bu yerleşimde asıl iş TR7'de değil, ağdaki güvenlik duvarı ya da yönlendiricide yapılır; dönüş yolu orada, yayımlanan servisleri kapsayan bir kuralla tanımlanır ve onlarca sunucuyu birden kapsar. Trafik yollarını merkezi olarak yöneten kurumsal ağların doğal yerleşimi budur. İstek de yanıt da TR7'nin üzerinden geçtiği için bu yerleşim sektörde inline ya da transparent yerleşim olarak da anılır.
Bu sayfa ağ yerleşimini anlatır
Network vService formundaki LB Mode alanında da Route Mode adlı bir seçenek bulunur; o seçenek L4 trafiğin dağıtım yöntemidir ve bu sayfada anlatılan yerleşimden farklıdır. Ayrıntısı için bkz. Network vService.
HTTP mi, TCP mi?
HTTP vService'lerde istemci adresinin Kurum Servisine iletilmesi için öncelikle X-Forwarded-For başlığı, HTTP ve L7 TCP vService'lerde Kurum Servisinin desteklediği durumda Proxy Protocol kullanılmalıdır; bu iki yöntem ağ tasarımına dokunmadan istemci adresini sunucuya iletir. Route Mode daha çok L7 TCP vService'lerde, yani istemci adresinin başlıkla taşınamadığı ve uygulamanın Proxy Protocol'ü desteklemediği durumlarda tercih edilir.
 Route Mode
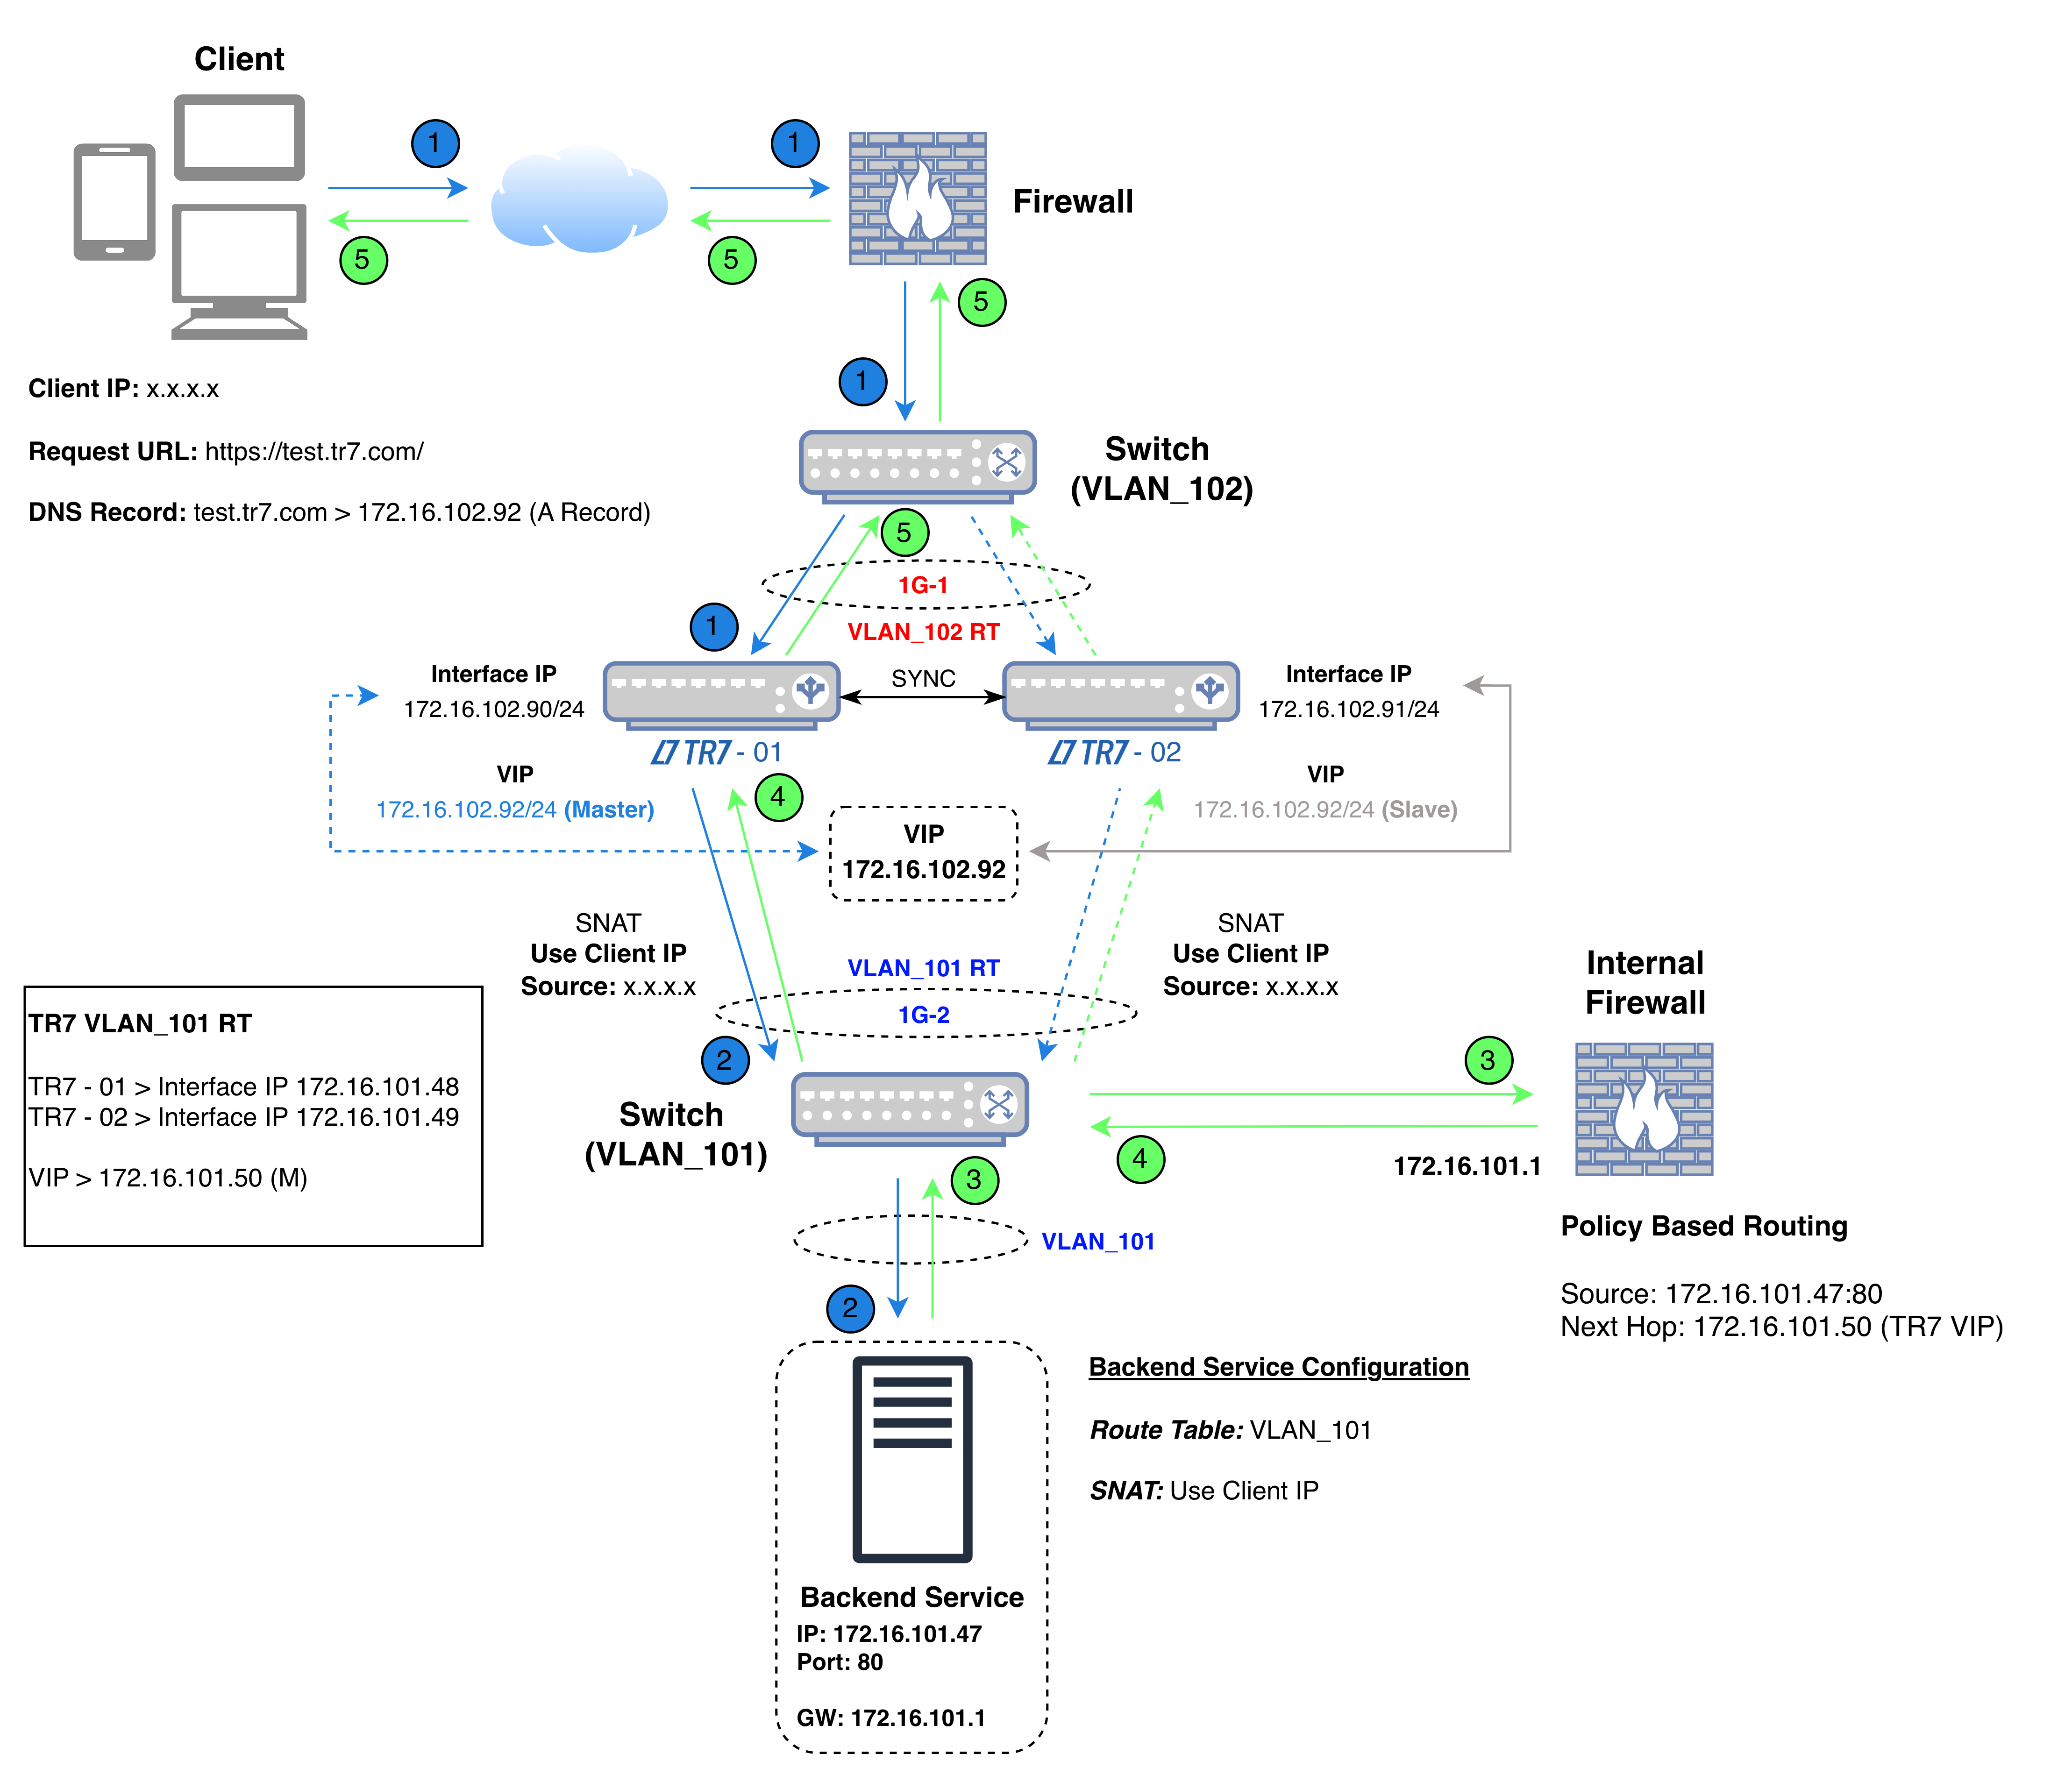
Şema trafiğin akışını beş adımda gösterir: istemcinin bağlandığı VIP yayın ağındaki arayüzde (şemada 1G-1, VLAN_102), TR7'nin Kurum Servisine ulaştığı ikinci arayüz ise sunucu ağındadır (şemada 1G-2, VLAN_101). Kurum Servisinin varsayılan ağ geçidi değişmemiştir: TR7 değil, sunucu ağının kendi ağ geçididir (şemada Internal Firewall, 172.16.101.1).
Şemadaki örnekte TR7, Kurum Servisine kendi adresiyle değil istemcinin adresiyle (x.x.x.x) bağlanır. Kurum Servisi yanıtı istemcinin adresine göndermek üzere kendi ağ geçidine teslim eder; Internal Firewall üzerindeki yönlendirme kuralı (kaynak 172.16.101.47:80, sonraki durak 172.16.101.50) paketin adreslerine dokunmadan, onu istemciye göndermek yerine sonraki durak olarak TR7'nin sunucu ağındaki VIP adresine iletir. Kural yalnızca Kurum Servisinin adresini ve portunu kapsar; sunucunun diğer trafiği kendi yolunda kalır.
Sağlık denetimi istemci adresiyle değil, Kurum Servisinin route tablosundaki TR7 adresiyle yapılır: şemadaki örnekte etkin cihaz 172.16.101.48, diğer cihaz 172.16.101.49 adresini kullanır. Bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının beş adımında paketlerin kaynak ve hedef bilgileri şöyledir:
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | x.x.x.x (İstemci IP) | Rastgele | 172.16.102.92 (VIP) | 443 |
| 2 | TR7 → Kurum Servisi | x.x.x.x (İstemci IP) | Rastgele | 172.16.101.47 | 80 |
| 3 | Kurum Servisi → Internal Firewall | 172.16.101.47 | 80 | x.x.x.x (İstemci IP); paket sunucunun ağ geçidine (172.16.101.1) teslim edilir | 2. adımın kaynak portu |
| 4 | Internal Firewall → TR7 | 172.16.101.47 | 80 | x.x.x.x (İstemci IP); paketin adresleri değişmez, yönlendirme kuralı paketi sonraki durak olarak 172.16.101.50 (TR7 VIP) adresine iletir | 2. adımın kaynak portu |
| 5 | TR7 → İstemci | 172.16.102.92 (VIP) | 443 | x.x.x.x (İstemci IP) | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
3. ve 4. adımda paket aynıdır, adresleri değişmez; değişen yalnızca yoludur. Paketlerin adresleri Gateway Mode ile aynıdır; fark, yanıtı TR7'ye sunucunun ağ geçidi ayarının değil ağdaki yönlendirme kuralının getirmesidir.
| Gateway Mode ve Gateway Mode - Spoofing | Route Mode ile |
|---|---|
| Dönüş yolu sunucunun ağ geçidi üzerinden sağlanır; ağ geçidi TR7 olur ya da TR7 aynı ağda dönüş trafiğini karşılar. | Dönüş yolu ağın yönlendirme noktasında, bir yönlendirme kuralıyla sağlanır. |
| Sunucunun yayımlanan servis dışındaki ağ geçidi trafiği de TR7'den geçer. | Yalnızca kuralın kapsadığı servis yanıtları TR7'ye yönlendirilir; sunucunun diğer trafiği kendi yolunda kalır. |
| Yöntem her Kurum Servisi ya da her sunucu için ayrı ayrı uygulanır. | Kural ağın yönlendirme noktasında yazılır ve o ağda yayımlanan servisleri birlikte kapsar. |
| Karar sunucu ya da sunucunun ağı düzeyinde verilir. | Karar ağ ekibinin yönettiği merkezi noktada verilir ve orada izlenir. |
| Her yeni sunucu ağı için aynı düzen yeniden kurulur. | Yeni bir sunucu ağı, yönlendirme noktasına bir kural eklenerek kapsama alınır. |
Yönlendirme kuralı bu yerleşimin anahtarıdır: yanıtın geldiği yoldan dönmesini ve bağlantının iki yönünün de TR7'den geçmesini sağlar. Kural olmadığında yanıt TR7'ye uğramadan istemciye gitmeye çalışır; TR7 açtığı bağlantının yanıtını alamaz ve bağlantı kurulamaz.
Sunucuların ağ geçidi bir güvenlik duvarı ya da yönlendiriciyse ve bu ayarın değişmesi istenmiyorsa dönüş yolu o noktada TR7'ye yönlendirilir ve istemci adresi korunur.
Sunucuların ağ geçidi değiştirilemiyorsa dönüş yolu ağ tarafında, sunuculardan bağımsız olarak çözülür.
Trafik yollarının ağ ekibi tarafından tek noktadan yönetildiği yapılarda, yük dengeleyici de aynı yönlendirme politikasının bir parçası olur.
Asıl iş güvenlik duvarı tarafındadır
TR7 üzerinde Kurum Servisinde Use Client IP seçilir ve TR7'nin sunucu ağında bir adresi (cluster kurulumunda bir VIP) bulunur. Sunucuda ve uygulamada bir ayar değişmez. Yerleşimin çalışması, ağdaki güvenlik duvarının ya da yönlendiricinin üç davranışına bağlıdır:
Ağ tarafında da değişiklik yapılması istenmiyorsa aynı sonuç Gateway Mode - Spoofing ile elde edilir.