
Smarter by Design.Simpler for Business
Dashboard
Dashboard Nedir?
Dashboard, tek bir route tablosunun zaman içindeki davranışını gösteren izleme panosudur. Ekran iki konuyu tek yüzeyde birleştirir: route tablosunun taşıdığı ağ trafiği ile o trafiğe uygulanan L4 DDoS korumasının ürettiği telemetri. Böylece "hat ne kadar yüklendi" ile "bu yükün ne kadarı saldırıydı ve ne kadarı düşürüldü" soruları aynı zaman aralığında yan yana okunur.
Pano route tablosu başınadır: gösterilen bütün seriler yalnızca o tabloya aittir. L4 DDoS koruması da route tablosu başına tanımlandığından, panonun koruma panelleri o tabloda tanımlı kuralların kendi ölçümlerini taşır.
İki ölçüm ailesi farklı hızlarda toplanır. Route tablosunun bant genişliği, paket ve hata sayaçları iki saniyede bir okunur; bütün L4 DDoS ölçümleri (tehdit durumu, kural telemetrisi, karantina ve düşürülen trafik) beş saniyede bir okunur ve aynı beş saniyelik ızgaraya yazılır. Ağ geçidi denetimi ise bir döngüye bağlı değildir: sonucu her denetim koştuğunda kaydedilir. Veriler kademeli olarak saklanır; bu nedenle son beş dakikaya da, geçen yıla da aynı ekrandan bakılabilir.
Panonun düzeni sabit değildir. Paneller taşınabilir, boyutlandırılabilir, görünümü değiştirilebilir, kaldırılabilir ve yenileri eklenebilir; hazır sekmelerin yanına kullanıcının kendi sekmeleri de tanımlanabilir. Bütün bu tercihler kullanıcı hesabında saklanır ve trafiğe ya da yapılandırmaya hiçbir etkisi olmaz.
7 + 1
Görünüm Sekmesi
Summary · Network · Floods · Connection Limits · Suspicious Packets · Quarantine · Dropped Traffic; Gateway Check yalnızca ağ geçidi denetimi tanımlıysa eklenir
2 / 5 Saniye
Ölçüm Periyodu
Ağ sayaçları iki saniyede, bütün L4 DDoS ölçümleri beş saniyede bir okunur
5 Bant
Tehdit Ölçeği
No Attack · Low Activity · Possible Attack · Attack Detected · Active Attack
10 Yıl
En Uzun Saklama
Geriye gidildikçe çözünürlük düşer; günlük özet on yıl saklanır
Disabled Kural
Panelsiz
Modu Disabled olan kuralın paneli görünmez; kaydı da iki kural dışında tutulmaz
Last 1 day(s)
Varsayılan Aralık
Ekran son bir günle açılır; hazır aralıklar beş dakikadan beş yıla kadar uzanır
10 Saniye
Otomatik Yenileme
Varsayılan olarak açıktır; mutlak tarih aralığı seçildiğinde kendiliğinden durur
32
Sekme Başına Panel
Kullanıcı ayrıca en fazla 16 kendi sekmesini tanımlayabilir
Salt İzleme
Yetki
Panoyu görmek Network alanında izleme yetkisi ister; panel düzenlemek ek yetki istemez
Pano her route tablosu için oluşur
TR7 üzerinde tanımlı bütün route tabloları aynı panoyu alır; DEFAULT tablosu da dâhildir. Koruma ayrıca açılmaz: L4 DDoS kural kataloğu her route tablosunda hazır bulunur.
Katalog varsayılanları da ilk günden yürürlüktedir: route tablosu oluşturulurken, her ağ yazımında ve cihaz açılışındaki yapılandırma denetiminde değeri tanımsız kalan bütün L4 DDoS alanları katalog değeriyle route tablosuna yazılır. Bu nedenle hiç dokunulmamış bir route tablosunda kuralların bir bölümü yaptırımda, bir bölümü izlemede doğar ve ölçüm üretir.
Panelde ayrıca yalnızca ölçümü açık olan kurallar yer alır: modu Disabled olan bir kural panoda kendi paneliyle görünmez ve kaydı da tutulmaz. İki kural bunun dışındadır: Allow ICMP ve Smurf: TCP Reset Limit kurallarının telemetrisi her modda kaydedilir; bu kurallar Disabled iken de ölçüm yazılır, ancak panelleri yine görüntülenmez.
Dashboard'a Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden Route Tables & L4 DDoS seçilir.
- TR7 üzerinde tanımlı route tabloları listelenir.
- İzlenecek route tablosuna tıklanır; ekran, route tablosunun adını taşıyan Dashboard sekmesiyle açılır.
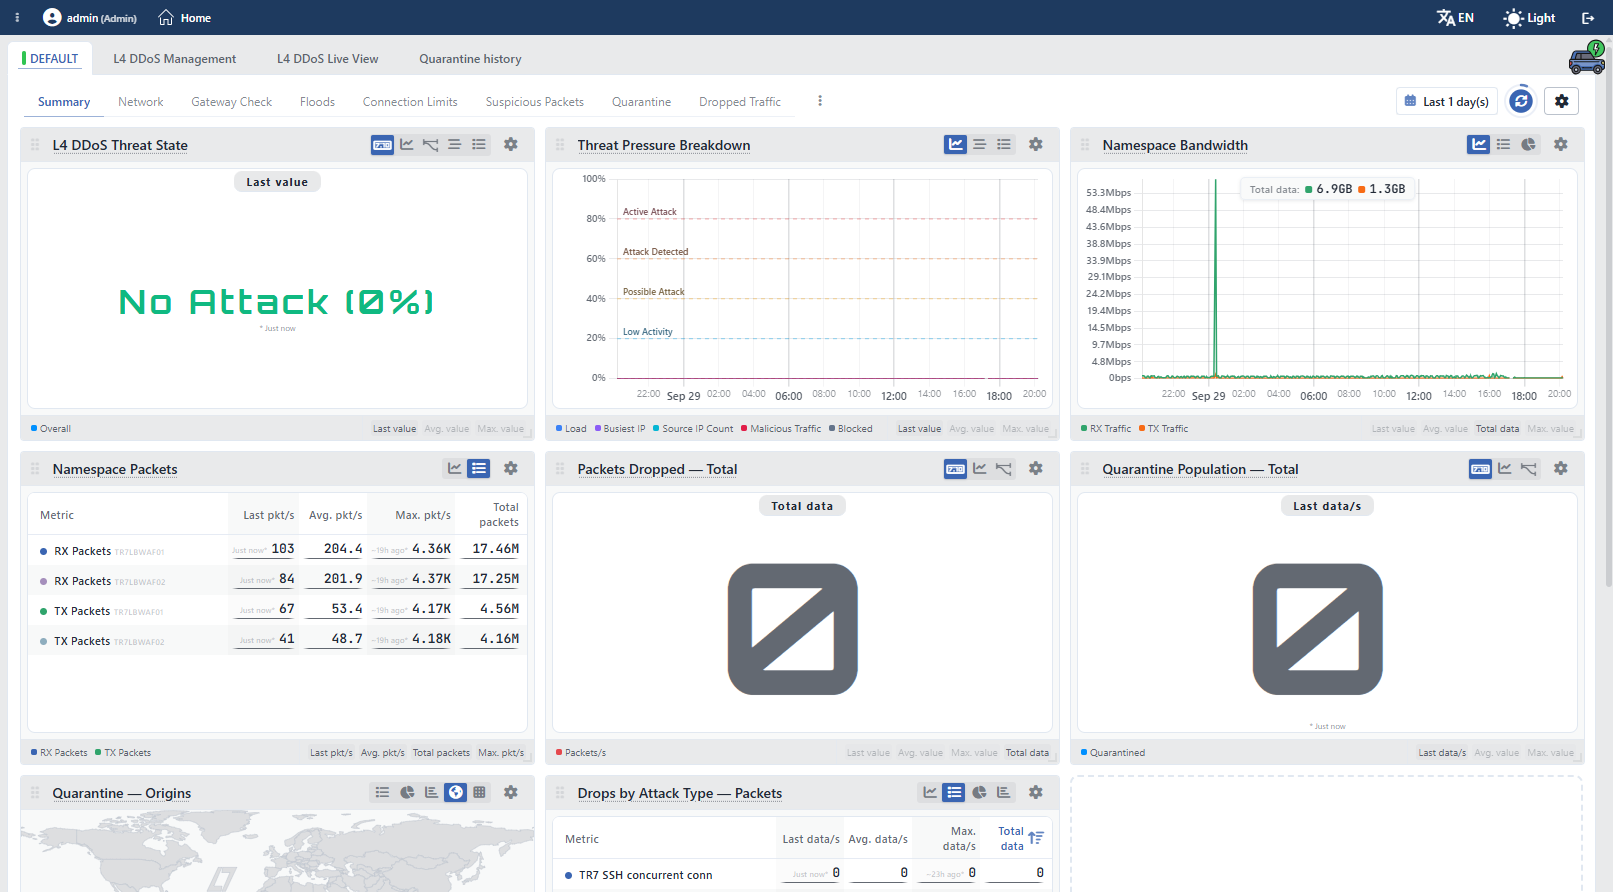 Route Tables & L4 DDoS Dashboard
Kategori listesinde her satırın altında iki sayaç görüntülenir: route tablosuna bağlı arayüz ve IP adresi sayısı. Listeye ad ve durum süzgeci uygulanabilir. Panel sekmeleri kullanıcı başına düzenlenebildiğinden kategori daha önce kaldırılmışsa aynı seçiciden yeniden eklenir.
Sekme Çubuğu
Ekranın en üstünde dört sabit sekme bulunur ve hiçbiri kapatılamaz:
| Sekme | İçerik |
|---|---|
| route tablosunun adı | Bu sayfada anlatılan izleme panosu. |
| L4 DDoS Management | Route tablosunun bütün L4 DDoS yapılandırması. |
| L4 DDoS Live View | Karantinadaki kaynakların ve anlık kural baskısının canlı görünümü. |
| Quarantine History | Karantinaya girmiş kaynakların tarih aralığına göre listelenen geçmişi. |
İlk sekmenin etiketi route tablosunun adıdır; solundaki renkli işaret tablonun sistemdeki durumunu gösterir. Önizleme panelinden başlatılan düzenleme işlemi bu şeride kapatılabilir bir Edit sekmesi olarak eklenir.
Sekme şeridi ile pano arasında bir bağ daha vardır: L4 DDoS Management ekranındaki Quarantine kutusunun Quarantine table → bağlantısı ayrı bir sekme açmaz, doğrudan L4 DDoS Live View sekmesine geçirir.
Route Tablosu Önizleme Paneli
Panonun sağında, seçili route tablosunun özet bilgilerini taşıyan önizleme paneli bulunur. Panel yalnızca Dashboard sekmesindeyken açıktır; diğer sekmelere geçildiğinde kapanır.
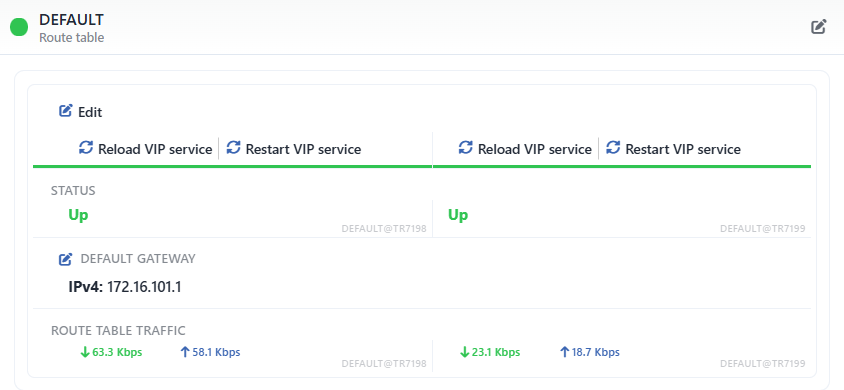 Route Tablosu Önizleme Paneli
Panel Başlığı
Başlıkta route tablosunun adı, adın altında Route Table alt yazısı ve solda durumu gösteren renkli daire yer alır. Cluster kurulumlarında daire iki yarımdır; sol yarı bu cihazın, sağ yarı eş cihazın durumunu gösterir.
Sağ üstte tek bir denetim bulunur:
| Buton | İşlev |
|---|---|
| Edit | Route tablosunun düzenleme formunu, sekme şeridinde kapatılabilir bir sekme olarak açar. Network alanında değiştirme yetkisi ister. |
Butonun üzerinde yazı bulunmaz; Edit etiketi yalnızca ipucu olarak görüntülenir.
Pano kısayolu bu ekranda bulunmaz
Aynı önizleme başlığı Route Tables listesinde panoya gitmek için bir Dashboard butonu da taşır. Panoda bu buton hiç görüntülenmez: zaten pano açıktır.
Başlıkta silme işlemi de bulunmaz. Route tablosu silme, hiçbir ekranda önizleme başlığından yapılmaz; Route Tables listesinin araç çubuğundan ya da satırın sağ tık menüsünden yürütülür.
Panel Gövdesi
Gövde sekmesizdir; bilgiler tek bir listede sıralanır. Cluster kurulumunda liste iki kolona ayrılır; cluster kapalıyken tek kolon görüntülenir. Kolonların başlığı yoktur: hangi cihaza ait olduğu, her satırdaki hücrenin sağ alt köşesinde küçük bir <route tablosu adı>@<cihaz adı> etiketiyle belirtilir.
| Alan | İçeriği |
|---|---|
| Edit | Başlıktaki düzenleme butonunun gövdedeki karşılığı. |
| Reload VIP Service (yalnız cluster'da) | Route tablosundaki VIP servisini yeniden yükler. |
| Restart VIP Service (yalnız cluster'da) | Route tablosundaki VIP servisini yeniden başlatır. |
| VTYSH Console (yalnız dinamik tablolarda) | Tablonun dinamik yönlendirme konsolunu açar. |
| Restart (yalnız dinamik tablolarda) | Tablonun dinamik yönlendirme servisini yeniden başlatır. |
| Status | Route tablosunun cihazdaki durumu; değer, durumun rengiyle yazılır. |
| Default Gateway | Tabloya tanımlı varsayılan ağ geçitleri, IPv4: ve IPv6: etiketleriyle. İkisi de tanımsızsa - görüntülenir. Satır etiketinin solundaki ikonu varsayılan ağ geçidi formunu açar. |
| Route Table Traffic | Tablonun o anki alma ve gönderme hızı. |
Cluster kurulumunda Edit butonu iki kolonu birlikte kapsayan tek bir satırdır; Reload VIP Service ve Restart VIP Service satırları ise cihaz başına ayrı ayrı görüntülenir ve tıklanan buton yalnızca kendi cihazına uygulanır. Değerlerde ise ayrım alana göre değişir: Status ve Route Table Traffic her cihaz için ayrı okunur, Default Gateway bir yapılandırma değeri olduğundan iki kolonu birlikte kapsayan tek satırda görüntülenir.
Görünüm Seviyeleri
Ağ izleme görünümü iki seviyede sunulur:
| Seviye | Kapsam |
|---|---|
| Route tablosu | Bu sayfada açıklanan pano: tabloya bağlı bütün arayüzlerin toplamını ve tablonun L4 DDoS telemetrisini gösterir. |
| Arayüz | Tek bir arayüzün kendi panosu: yalnızca o arayüzün bağlantı durumu, bant genişliği, paketleri, hataları ve bildirimleri. L4 DDoS panelleri bu seviyede bulunmaz. |
Koruma route tablosu başına tanımlandığı için L4 DDoS telemetrisi yalnızca bu seviyede okunur. Bir tabloya bağlı arayüzler arasında kural bazında ayrım yapılmaz: tabloya giren bütün trafik aynı kural kümesinden geçer.
Ekran Kontrolleri
Sekme şeridinin sağında panonun tamamını etkileyen kontroller yer alır.
 Ekran Kontrolleri
INFO
Menü
Görünüm sekmelerinin hemen sağındaki bu buton bir taşma menüsü değildir; Settings başlıklı şablon menüsünü açar ve sekmelerin kendisini yönetir:
| İşlem | Ne yapar |
|---|---|
| Create New Template | Yeni bir kullanıcı sekmesi oluşturur. |
| Duplicate Current | Seçili sekmenin bir kopyasını çıkarır. |
| Edit Template | Sekmenin adını düzenler; tek alanlı bir pencere açar ve yalnızca kullanıcı sekmelerinde etkindir. |
| Reset to Default | Seçili sekmede kayıtlı düzenlemeyi siler; yalnızca o sekmede kayıtlı bir düzenleme varsa etkindir. Onay ister. |
| Remove Template | Kullanıcı sekmesini siler; hazır sekmelerde etkin değildir. Onay ister. |
| Reset All to Defaults | Bütün panoyu sıfırlar: kullanıcı sekmelerinin tamamı ve bütün düzenlemeler silinir, araç çubuğunda kayıtlı zaman aralığı, tema, yükseklik, çözünürlük ve yenileme tercihleri de varsayılana döner. Onay ister. |
Create New Template ve Duplicate Current, işlemden önce sekmenin adını soran tek alanlı bir pencere açar ve oluşan sekmeye geçer; Create New Template ile açılan sekme boş gelir.
Sekmeler üzerinde iki kısayol daha bulunur: çift tıklama sekmeyi varsayılana döndürür (onay sorar), orta tıklama ise kullanıcı sekmesini kaldırır.
Sıfırlama kullanıcı sekmelerinde de çalışır
Reset to Default ve çift tıklama, hazır sekmelerle sınırlı değildir. Bir kullanıcı sekmesinde uygulandığında dönülecek bir varsayılan bulunmadığından sekme boşalır: içindeki bütün paneller kaldırılır ve geri alınamaz. Kullanıcı sekmesini eski hâline getirmenin tek yolu panelleri yeniden eklemektir.
INFO
Last 1 day(s) Zaman Aralığı
Panodaki bütün panellerin kapsadığı zaman aralığını belirler. Varsayılan değer son bir gündür.
Hazır aralıklar sırasıyla 5m, 15m, 30m, 1h, 3h, 12h, 1d, 3d, 7d, 1M, 3M, 6M, 1y ve 5y değerleridir. Bunların yanında serbest süre girişi (dakika, saat, gün, hafta, ay, yıl) ve başlangıç ile bitiş tarihi verilerek tanımlanan mutlak aralık da kullanılabilir.
Seçim kullanıcı hesabında saklanır; yalnızca mutlak aralık seçimi saklanmaz.
INFO
Yenile
Bütün panelleri yeniden getirir. İşlem sürerken ikon döner ve buton pasifleşir.
Butonun çevresindeki halka otomatik yenilemenin geri sayımıdır. Otomatik yenileme varsayılan olarak açıktır ve 10 saniyede bir çalışır. Zaman aralığı olarak mutlak bir başlangıç ve bitiş seçildiğinde otomatik yenileme kendiliğinden durur; yalnızca "son N birim" biçimindeki aralıklarda çalışır.
INFO
Ayarlar
Panonun genel ayarlarını üç bölümde toplar.
Data
| Ayar | Seçenekler | Varsayılan |
|---|---|---|
| Chart Resolution | High Resolution · Standard Resolution · Low Resolution | Standard Resolution |
| Auto-refresh | Disabled · 5s · 10s · 30s · 60s | 10s |
Clustering (yalnızca cluster kurulumunda görüntülenir)
| Ayar | Seçenekler | Varsayılan |
|---|---|---|
| Source | Kendi cihazının adı · eş cihazın adı · Both Devices | Both Devices |
Visual
| Ayar | Seçenekler | Varsayılan |
|---|---|---|
| Height | Panellerin ekrandaki yüksekliği | - |
| Theme | Professional · Corporate · High Contrast · Monochrome Blue · Colorblind Safe | Professional |
Her değişiklik anında kullanıcı hesabına yazılır.
INFO
Panel Görünüm İkonları
Her panelin başlığında, o panelin desteklediği görünümler ikon olarak yer alır ve tıklanarak geçilir. Bir panelde yalnızca tek görünüm destekleniyorsa ikon grubu görüntülenmez.
| İkon | Görünüm | Anlamı |
|---|---|---|
| 7:10 | Digital | Tek bir sayının büyük puntoyla okunması. |
| Line Chart | Zaman ekseninde seri grafiği. | |
| Mini Chart | Tek serili panellerde küçük bir eğilim çizgisi. | |
| Status Timeline | Durum kutucuklarından oluşan zaman şeridi. | |
| Stat Table | Serilerin sayısal özeti. | |
| Pie Chart | Serilerin birbirine oranı. | |
| Bar Chart | Serilerin çubuk karşılaştırması. | |
| Map | Serilerin ülke haritası üzerinde dağılımı. | |
| Heatmap | Ülke dağılımının ısı yoğunluğu olarak listelenmesi. |
Başlığın solundaki tutamak paneli sürükleyip yeniden sıralamak, sağ alt köşedeki tutamak ise paneli boyutlandırmak için kullanılır; boyutlandırma yarım kart adımlarına oturur.
INFO
Panel Ayarları
Panel başlığının sağ ucundaki dişli iki işlem sunar:
- Edit: panelin Section (hangi grafik), Visualization Type (görünüm), Row Span ve Column Span değerlerini düzenler. Rengi, eşiği, birimi ve veri kaynağı grafiğin tanımında sabittir ve buradan değiştirilemez.
- Remove: paneli sekmeden kaldırır. Onay istemez.
INFO
Panel Metrik Kolonları
Panelin altındaki şeritte, solda serilerin renkli açıklaması, sağda ise toplama kutuları yer alır: Last Value, Avg. Value, Max. Value ve bir toplam kutusu. Kutuların sırası panele göre değişir: Packets Dropped — Total panelinde sıra son değer, ortalama, tepe ve toplamdır; toplam kutusunu üçüncü sıraya, tepe kutusundan önce yalnızca Namespace Bandwidth ve Namespace Packets panelleri koyar. Bir kutuya tıklamak o değeri açar ya da kapatır; açık olan değerler grafiğin üzerinde de yüzen bir kutuda gösterilir.
Şerit altıdan fazla seri taşıyan grafiklerde hiç görüntülenmez. Bu nedenle Attack Waves — Packets/s gibi kural başına bir seri açan yığılmış grafiklerde ne toplama kutuları ne de yüzen kutu bulunur.
Kutuların hangisinin bulunduğu ve hangisinin açık geldiği panelin ölçtüğü şeye göre değişir:
| Panel ailesi | Kutular | Açık gelen |
|---|---|---|
| Bant genişliği, paket ve düşürülen trafik toplamları | Dördü de | Total: ölçülen bir hızdır, anlamlı olan aralık boyunca biriken miktardır. |
| Tehdit durumu, baskı kırılımı ve karantina nüfusu | Üç kutu: Last Value, Avg. Value ve Max. Value; toplam kutusu yoktur | Last Value: ölçülen bir seviyedir, aralık ortalaması yanıltıcı biçimde sakin görünür. |
| Kaynak IP başına hız ve eşzamanlılık grafikleri | Toplam kutusu yoktur | Avg. Value ve Max. Value birlikte. |
| Stat Table ve harita görünümleri | Panelin kutularıyla aynı | Kolonların tamamı; her seri için panelin taşıdığı değerler yan yana okunur. Toplam taşıyan panellerde dört, tehdit durumu, baskı kırılımı ve karantina nüfusu panellerinde üç kolon (son değer, ortalama, tepe) bulunur. |
Kutunun üzerindeki yazı açık ve kapalı hâlde farklıdır: kutu kapalıyken aşağıdaki genel adı, açıkken grafiğin kendi birimli adını taşır. Bu nedenle aynı Total kutusu bant genişliği panelinde Total Data, paket panelinde Total Packets yazar.
L4 DDoS panellerinin birimli adları veri hacmi biçiminde yazılır: paket sayan ve karantinadaki adres sayan panellerde de kutular Total Data, Last Data/s, Avg. Data/s ve Max. Data/s etiketlerini taşır. Değerin birimi kutunun adında değil, panelin kendi başlığında ve eksen etiketindedir.
Değerlerin anlamı şöyledir:
| Kutu | Nasıl hesaplanır |
|---|---|
| Last Value | Seçili aralıktaki son geçerli ölçüm. |
| Avg. Value | Aralığın ortalaması; yalnızca veri taşıyan süre üzerinden hesaplanır. |
| Total | Hızın zamana göre toplamı, yani hız × süre. Düşürülen trafikte bu, aralıkta gerçekten atılan toplam paket ya da bayt miktarıdır. |
| Max. Value | Aralıktaki en yüksek değer. |
Şeridin solundaki MAX rozeti bir toplama işlevi değildir: en yüksek değer bandını açıp kapatır. Açıldığında ortalama çizginin arkasına aynı serinin tepe değerleri yarı saydam bir bant olarak eklenir; amaç geniş zaman aralıklarında ortalamanın yuttuğu ani sıçramaları görünür kılmaktır.
Rozet her panelde bulunmaz. Görünüm çizgi grafiği değilse, görünen seri sayısı sıfır ya da ikiden fazlaysa, seriler üst üste yığılmışsa ya da cluster'da iki cihazın verisi birleştirilerek gösteriliyorsa rozet görüntülenmez.
Görünüm Sekmeleri
Pano sekiz hazır sekme sunar. Yedisi koşulsuz görünür, Gateway Check ise koşulludur.
 Görünüm Sekmeleri
| Sekme | Konusu |
|---|---|
| Summary | İki konudan seçilmiş sekiz panel: tehdit durumu, baskı kırılımı, bant genişliği, paket, düşürülen trafik ve karantina. |
| Network | Route tablosunun saf ağ telemetrisi; L4 DDoS paneli içermez. |
| Gateway Check (koşullu) | Varsayılan ağ geçidinin erişilebilirlik denetimi. Yalnızca o route tablosunda ağ geçidi denetimi tanımlıysa görüntülenir. |
| Floods | Kaynak IP başına hız sınırlayan kuralların telemetrisi. |
| Connection Limits | Kaynak IP başına eşzamanlı bağlantı sınırlayan kuralların telemetrisi. |
| Suspicious Packets | Eşik değil imza ile eşleşen paket sınıflarının telemetrisi. |
| Quarantine | Karantinaya alınan kaynakların sayısı, kökeni ve dağılımı. |
| Dropped Traffic | Gerçekten düşürülen trafiğin hacmi ve saldırı tipine göre dağılımı. |
Add Visualization
Izgaranın sonundaki ADD VISUALIZATION yuvası, seçili sekmeye yeni bir panel ekler. Açılan Dashboard Section penceresinde dört alan bulunur: Section (hangi grafik), Visualization Type (görünüm), Row Span ve Column Span.
Listelenen grafikler seçili sekmeye göre değişir: her sekme kendi konusuna giren grafikleri sunar. Hazır sekmelerin hiçbirinde yer almayan Enforcement Modes paneli de buradan eklenir; panel, her kuralın hangi modda ne kadar süre çalıştığını renkli bantlar hâlinde gösterir.
Panel panoya değil, o an seçili sekmeye eklenir ve tercih kullanıcı hesabında saklanır. Bir sekmede en fazla 32 panel bulunabilir.
Summary Sekmesi
Summary, sekiz panellik bir bakıştır: iki tehdit paneli, iki ağ paneli ve dört koruma paneli. Altısı Network, Quarantine ve Dropped Traffic sekmelerinden seçilmiştir; L4 DDoS Threat State ve Threat Pressure Breakdown panelleri ise başka hiçbir hazır sekmede yer almaz, yalnızca burada ve ADD VISUALIZATION listesinde bulunur.
L4 DDoS Threat State
Route tablosunun o anki tehdit seviyesini tek bir değer olarak gösterir. Değer bütün koruma kurallarından toplanan baskının birleşimidir ve 0 ile 1 arasında ölçülür; panelde yüzde olarak ve bulunduğu bandın adıyla birlikte yazılır (ör. No Attack (0%)).
Ölçek beş banda bölünmüştür:
| Bant | Aralık | Anlamı |
|---|---|---|
| No Attack | 0 – %20 | Ölçülen baskı yok. |
| Low Activity | %20 – %40 | Hafif hareketlilik; bir alarm seviyesi değildir. |
| Possible Attack | %40 – %60 | Tek bir eksen tek başına tanıklık ediyor. |
| Attack Detected | %60 – %80 | En az iki eksenin aynı anda ve belirgin biçimde yükselmesi gerekir. |
| Active Attack | %80 – %100 | En az iki eksen aynı anda tavana yakın okunmuştur. |
Bantların eşikleri kaç tanığın konuştuğunu anlatır. Bir eksen ancak değeri %40'ı geçince tanık sayılır ve tek başına tanıklık eden bir eksen değeri %59'da tavanlanır; yani tek eksen Possible Attack bandının üstüne hiç çıkamaz. Alarm bantları için birden fazla eksenin aynı anda yükselmesi gerekir; böylece tek bir kaynağın tek bir kuralı kısa süre zorlaması saldırı olarak ilan edilmez.
Değer ani sıçramalarda hızlı, sakinleşmede yavaş hareket eder: yükselirken yaklaşık 15 saniyelik, düşerken yaklaşık 60 saniyelik bir yumuşatma uygulanır. Bu nedenle saldırı bittiğinde panel birkaç ölçüm boyunca yüksek kalır ve kademeli olarak iner.
Panel Line Chart, Mini Chart, Status Timeline ve Stat Table görünümlerinde de açılabilir. Durum şeridi görünümü aynı değeri bant renklerinden oluşan bir zaman şeridine çevirir ve saldırının ne zaman başlayıp ne zaman bittiğini tek bakışta okutur.
Boşluk sakinlik değildir
Ölçülemeyen bir eksen sıfır olarak değil, boş olarak kaydedilir. Grafikteki bir boşluk "baskı yoktu" demek değil, "o eksen o anda ölçülemedi" demektir.
Load ekseni bunun kalıcı örneğidir: seri tanımlıdır ancak route tablosu genelinde bir hacim sayacı henüz bulunmadığından her zaman boş görünür.
Cluster'da en yüksek değer geçerlidir
Bu panel cluster üyelerinin değerlerini toplamaz. İki cihazın ölçümünden yüksek olanı gösterir: saldırı yalnızca bir cihaza gelse bile route tablosunun tehdit seviyesi o cihazın okumasıdır.
Threat Pressure Breakdown
Tehdit seviyesinin nereden geldiğini ayrıştırır. Aynı 0–1 ölçeğinde dört eksen ile bir yanıt çizgisi taşır:
| Seri | Ne ölçer |
|---|---|
| Load | Route tablosu genelindeki hacim. Karşılığı olan bir sayaç bulunmadığından bu seri şu an her zaman boştur. |
| Busiest IP | En çok zorlayan tek kaynağın kendi limitine göre doluluğu. Hız sınırlayan kurallarda saniyedeki paket, eşzamanlı bağlantı sınırlayanlarda açık bağlantı sayısı üzerinden hesaplanır. Limit çok küçükse yerine bir anlamlılık tabanı kullanılır: hız kurallarında saniyede 50 paket, bağlantı kurallarında 25 bağlantı. |
| Source IP Count | Baskının kaynaklara ne kadar yayıldığı. Bir sayı değil, kaynakların üst diliminin de limiti zorlayıp zorlamadığının ölçüsüdür ve en az 20 ayrı kaynak görülmediği sürece sıfır kalır. Yalnız Busiest IP yüksekse tek kaynaklı bir zorlama, ikisi birden yüksekse dağıtık bir saldırı okunur. |
| Malicious Traffic | İmzasıyla düşman sayılan trafiğin yoğunluğu. Bu paketlerin çoğunun meşru bir karşılığı bulunmadığından hacimlerinin kendisi sinyaldir. |
| Blocked | Gerçekten düşürülen paket hacmi ile karantinaya giriş hızı. Kesikli çizgiyle gösterilir. |
Blocked çizgisi diğerlerinden farklı çalışır ve tehdit seviyesinin ortalamasına karışmaz. Bunun nedeni ölçüm mantığıdır: karantinaya alınan bir saldırgan diğer eksenlerden kaybolur, dolayısıyla savunma çalıştıkça baskı düşük görünür. Bunu telafi etmek için Blocked değeri tehdit seviyesine bir taban uygular; ancak bu taban alarm bantlarının altında kalacak biçimde sınırlıdır. Yani soğurulan bir saldırı görünür olur, fakat savunmanın kendisi tek başına saldırı ilan edemez.
Eksenlerin katkısı kaynağına göre ağırlıklandırılır. Cihazın kendi yönetim portlarını koruyan kurallar tam ağırlık taşımaz: bir yönetim portu taraması panelde görünür, ancak tek başına route tablosunu en üst banda çıkaramaz. Sağlıklı bir ağın da üretebileceği paket sınıfları (durumu geçersiz paketler, SYN taşımayan yeni paketler, şüpheli MSS ve özel adres alanlarından gelen kaynaklar) benzer biçimde sınırlanır ve tek başlarına en üst bandı üretemez.
Panel Status Timeline ve Stat Table görünümlerinde de açılabilir.
Namespace Bandwidth
Route tablosunun saniyede aldığı ve gönderdiği veri miktarını gösterir. İki seri taşır: RX Traffic (alınan) ve TX Traffic (gönderilen). Değerler tabloya bağlı bütün arayüzlerin toplamıdır.
Açık gelen toplam kutusunda (Total Data) değer bir hız değil, aralıkta taşınan toplam veri miktarı olur.
Panel Stat Table ve Pie Chart görünümlerinde de açılabilir.
Namespace Packets
Route tablosunun saniyede aldığı ve gönderdiği paket sayısını gösterir: RX Packets ve TX Packets. Summary sekmesinde tablo görünümüyle yerleşir; her seri için son değer, ortalama, tepe ve toplam paket sayısı ayrı kolonlarda listelenir.
Paket hızı bant genişliğinden bağımsız okunması gereken bir ölçüdür ve L4 DDoS bağlamında özellikle önemlidir: sel tipi saldırılar çok sayıda küçük paket üretir, bu nedenle bant genişliği sakin görünürken paket hızı tavan yapabilir.
Panel Line Chart görünümünde de açılabilir.
Packets Dropped — Total
Seçili aralıkta bütün korumaların birlikte düşürdüğü toplam paket sayısını tek bir değer olarak gösterir.
Sayaç yalnızca gerçek düşürme yolundan beslenir: bir kural Block ya da Quarantine modunda çalışırken düşürdüğü paketler sayılır. Monitor modundaki bir kural eşleşmeyi görür ama trafiği geçirir, dolayısıyla bu panele hiçbir katkısı olmaz. Bu ayrım panelin okunmasında kritiktir: değerin sıfır olması saldırı olmadığı değil, hiçbir kuralın yaptırım uygulamadığı anlamına da gelebilir.
Panel Line Chart ve Mini Chart görünümlerinde de açılabilir.
Quarantine Population — Total
O anda karantinada tutulan benzersiz IP sayısını gösterir. Değer bir aralık toplamı değil, anlık bir nüfustur.
Sayı korumalar arasında toplanmaz, birleştirilir: aynı IP birden fazla kural tarafından karantinaya alınmışsa burada bir kez sayılır. Bu nedenle panelin değeri, Quarantine sekmesindeki kural bazlı dağılımın toplamından küçük olabilir.
Bir aralık seçildiğinde okunan değer seçilen toplama işlevine uyar: son değer, ortalama ya da tepe.
Panel Line Chart ve Mini Chart görünümlerinde de açılabilir.
Quarantine — Origins
Karantinaya alınan kaynakların hangi ülkelerden geldiğini dünya haritası üzerinde gösterir. Ülkeler yoğunluğa göre renklenir.
Harita bir nüfus değil, bir akış ölçer: seçili aralıkta karantinaya yeni giren kaynaklar ülkelerine göre sayılır. Bir IP aynı ölçümde birden fazla kural tarafından yakalanmışsa her biri için ayrı sayılır; amaç saldırı kökeninin hacmini görünür kılmaktır.
Yerel ve özel adres alanları Local Networks başlığında toplanır ve değeri sıfır olsa bile haritada her zaman yer alır; diğer ülkeler yalnızca veri taşıdıklarında listeye girer. Coğrafyası çözülemeyen adresler ise hiçbir başlığa yazılmaz; bu nedenle haritanın toplamı, aynı aralıkta karantinaya giren kayıt sayısından küçük kalabilir.
Panel Heatmap, Stat Table, Bar Chart ve Pie Chart görünümlerinde de açılabilir.
Bu panelin çözünürlüğü diğerlerinden kabadır
Ülke dağılımı iki yüzü aşkın ayrı seri tuttuğundan daha tutumlu bir saklama uygulanır: dakikalık çözünürlük bir gün, beş dakikalık çözünürlük bir hafta, on beş dakikalık çözünürlük bir ay, saatlik çözünürlük üç ay ve günlük özet iki yıl saklanır; daha eskisi beş günlük özet olarak tutulur.
Ufuk yine on yıldır, ancak diğer koruma panellerindeki saniyelik ara basamaklar bu panelde bulunmaz.
Drops by Attack Type — Packets
Düşürülen paketlerin hangi korumadan geldiğini kural kural listeler. Her satır bir kuraldır ve kendi ölçüm dosyasından beslenir.
Tablo varsayılan olarak toplam paket sayısına göre büyükten küçüğe sıralanır; böylece aralığın en çok trafik kesen kuralı ilk satıra oturur. Her satır dört kolonla birlikte okunur: son değer, ortalama, tepe ve toplam. Liste yaptırım uygulayabilen bütün kuralları içerir ve değeri sıfır olanlar da satırlarını korur: kural kümesi ölçümden ölçüme değişmediği için karşılaştırma yapmak kolaylaşır.
Yaptırım yolu bulunmayan kurallar bu tabloda hiç yer almaz. Aç/kapa yapısındaki ayarlar ile hız sınırlayıp geçiren kurallar trafik düşürmediğinden listeye girmez. Cihazın kendi yönetim portlarını koruyan kurallar ise yalnızca ana cihazın DEFAULT route tablosunda listelenir.
Panel Line Chart, Bar Chart ve Pie Chart görünümlerinde de açılabilir; çizgi görünümünde seriler üst üste yığılır.
Network Sekmesi
Route tablosunun saf ağ telemetrisini üç konu başlığında toplar; hiçbir L4 DDoS paneli içermez. Her grafik, yanında aynı verinin sayısal tablosuyla birlikte yerleşir.
| Panel | İçeriği |
|---|---|
| Namespace Bandwidth | Alınan ve gönderilen veri hızı (RX Traffic · TX Traffic). |
| Namespace Packets | Alınan ve gönderilen paket hızı (RX Packets · TX Packets). |
| Network Namespace Errors | Hatalı sayılan çerçeveler ve düşürülen paketler (RX Errors · TX Errors · RX Drops · TX Drops). |
Buradaki RX Drops ve TX Drops değerleri L4 DDoS korumasının düşürdüğü trafik değildir: arayüz sayaçlarından okunur ve kuyruk ile kaynak baskısına işaret eder. Korumanın düşürdüğü trafik yalnızca Dropped Traffic sekmesinde ölçülür.
Cluster davranışı görünüme göre değişir
Cluster kurulumunda bu üç panelin grafik görünümleri iki cihazın verisini toplar ve tek bir RX ile tek bir TX çizgisi gösterir. Cihazları ayıran tek görünüm Stat Table'dır: orada her cihaz kendi satırını alır.
Hangi cihazların hesaba katılacağı ayarlar penceresindeki Source seçicisiyle değiştirilir.
Gateway Check Sekmesi
Route tablosunun varsayılan ağ geçidine yapılan erişilebilirlik denetiminin sonucunu gösterir. Sekme yalnızca o route tablosunda ağ geçidi denetimi tanımlıysa görüntülenir; tanımlı değilse sekme şeridinde hiç yer almaz.
| Panel | İçeriği |
|---|---|
| Gateway Status | Ağ geçidinin erişilebilir olup olmadığı, durum şeridi olarak. Değer 1 erişilebilir, 0 erişilemez anlamına gelir. |
| Gateway Response Time | Ağ geçidinden dönen yanıtın gidiş-dönüş süresi; grafik ve sayısal tablo olarak. |
İki panel de IPv4 ve IPv6 ağ geçitlerini ayrı seriler olarak taşır ve yalnızca tanımlı olan aile çizilir. Panel başlıkları, diğer sekmelerin aksine route tablosunun adını da parantez içinde gösterir.
Cluster davranışı da bu sekmede farklıdır: durum şeridi ve grafik görünümleri cihazları ayrı tutar, sayısal tablo görünümü ise iki cihazın ortalamasını verir.
Floods · Connection Limits · Suspicious Packets Sekmeleri
Bu üç sekme L4 DDoS kurallarının ham telemetrisini taşır. Panelleri elle yerleştirilmiş değildir: her sekme, ölçümü açık olan kurallar için kural başına bir panel üretir. Bu nedenle panel sayısı route tablosunun yapılandırmasına göre değişir; bir kural Disabled moduna alındığında paneli de kaybolur.
| Sekme | Hangi kurallar | Panel başlığı |
|---|---|---|
| Floods | Kaynak IP başına saniyedeki paket sayısını sınırlayanlar. | L4 DDoS Rate — <kural> |
| Connection Limits | Kaynak IP başına eşzamanlı bağlantı sayısını sınırlayanlar. | L4 DDoS Concurrency — <kural> |
| Suspicious Packets | Bir eşiğe değil, paketin sınıfına bakanlar: imza denetimleri ile IP itibar ve aç/kapa yapısındaki paket sayaçları. | L4 DDoS Packet Class — <kural> |
Floods ve Connection Limits panelleri aynı yapıdadır ve dört seri taşır:
| Seri | Anlamı |
|---|---|
| Peak (Worst Source IP) | Ölçümdeki en yüksek tek kaynak değeri. |
| p95 (Bulk Upper Edge) | Kaynakların yüzde 95'inin altında kaldığı değer; kalabalığın üst sınırı. |
| Active Source IPs | O anda ölçüme giren kaynak sayısı. Sağ eksende gösterilir. |
| Configured Limit | Kuralın yürürlükteki limiti. Gözlem serilerinin üzerine bir çizgi olarak çizilir; toplama şeridinde yalnızca son değeri sayısal olarak görüntülenir. |
Limit çizgisinin kesik biçimi kuralın modunu anlatır; böylece grafiğe bakan bir yönetici eşiğin aşıldığı anda yaptırımın gerçekten uygulanıp uygulanmadığını da görür. Mod, serilerin fare ipucunda ayrıca yazıyla da okunur. Limit elle değiştirildiğinde çizgi bir basamak yapar ve eski değerin geçmişi silinmez.
Bu iki panel ailesinde toplam kutusu bulunmaz; açık gelen kutular Avg. Value ve Max. Value'dur.
Suspicious Packets panelleri bir limit taşımaz, çünkü bu kurallar eşleşen paketi doğrudan düşürür. Tek bir seri gösterirler (Packets/s) ve serinin dolgu rengi kuralın modunu taşır: izleme modunda uyarı rengi, yaptırım modunda kırmızı. Kuralın kapalı geçtiği aralıklar sönük çizilir; kural şu an kapalıysa panelin kendisi zaten görüntülenmez.
Cluster'da seriler birleştirilmez
Bu üç sekmedeki paneller varsayılan olarak cluster üyelerinin verisini toplamaz; her cihaz kendi serisini korur. Bunun nedeni limit çizgisidir: iki cihazın limiti toplansaydı grafikte hiç var olmamış bir eşik çizilirdi. Mod bilgisi de aynı sebeple ayrı tutulur.
Ayarlar penceresinde Source değeri Both Devices iken bir Combine seçicisi açılır ve birleştirme biçimi buradan değiştirilebilir.
Quarantine Sekmesi
Karantinaya alınan kaynakları dört açıdan gösterir: aralıkta kaç kaynak girdi, şu an kaç kaynak tutuluyor, nereden geldiler ve hangi koruma tarafından yakalandılar.
| Panel | Görünüm | İçeriği |
|---|---|---|
| Quarantined in Range — Total | Digital | Seçili aralıkta karantinaya giren kayıtların toplamı. Bir akış ölçüsüdür ve aynı kaynak birden fazla kurala takıldıysa her kural için ayrı sayılır. |
| Quarantine Population — Total | Digital | O anda karantinada tutulan benzersiz IP sayısı. Bir nüfus ölçüsüdür. |
| Quarantine — Origins | Map | Karantinaya giren kaynakların ülke dağılımı; burada da her koruma için ayrı sayılır. |
| Quarantine Entries — By Attack Type | Line Chart · Stat Table | Aralıkta her korumanın karantinaya gönderdiği kaynak sayısı; zaman içinde yığılmış olarak ve tablo hâlinde. |
| Quarantine Population — By Attack Type | Stat Table | Her korumanın şu an tuttuğu kaynak sayısı. Anlık bir sayı olduğundan bu tabloda toplam kolonu bulunmaz. |
Akış ve nüfus panelleri bilinçli olarak ayrı tutulur: biri "kaç tanesi geldi", diğeri "kaç tanesi hâlâ içeride" sorusunu yanıtlar ve aynı grafikte birleştirilmeleri ikisini de yanlış okutur.
Kural bazlı iki tablo yalnızca karantinaya gönderebilen kuralları listeler; yaptırımı yalnızca paket düşürmekle sınırlı olan kurallar bu tablolarda yer almaz. Listelenen kuralların hepsi, değeri sıfır olsa bile satırını korur.
Toplamlar örtüşmez
Quarantine Population — Total paneli benzersiz IP sayar, kural bazlı tablo ise her kuralın kendi sayısını gösterir. Aynı kaynak birden fazla kurala takıldıysa tabloda birden fazla satırda görünür ama toplamda bir kez sayılır. İki panelin sayıları bu nedenle eşit olmak zorunda değildir.
Akış tarafında ise tam tersi geçerlidir: Quarantined in Range — Total ve Quarantine — Origins benzersizleştirme yapmaz, kural başına sayar. Bu iki panelin değeri, aynı aralıkta karantinaya giren farklı kaynak sayısından büyük olabilir.
Karantina süresi kural başına değil, route tablosu geneline tanımlıdır ve Quarantine kartından yönetilir.
Yeniden başlatma sonrası ilk okuma yalnızca bir anlık görüntüdür
Ölçüm toplayıcısı yeniden başladığında ya da route tablosu yeniden kurulduğunda ilk okuma karantinadaki kaynakların yalnızca bir anlık görüntüsünü alır. O anda zaten karantinada bulunan kaynaklar yeni giriş olarak sayılmaz: Quarantined in Range — Total, Quarantine — Origins, Quarantine Entries — By Attack Type panellerine ve Threat Pressure Breakdown panelindeki Blocked çizgisinin karantinaya giriş bileşenine eklenmez. Okunamayan bir ölçüm ise tamamen atlanır ve o ölçüm için hiçbir değer yazılmaz.
Dropped Traffic Sekmesi
Korumaların gerçekten düşürdüğü trafiğin hacmini gösterir. Sekmedeki bütün paneller yaptırım yolundaki sayaçlardan beslenir; izleme modundaki eşleşmeler buraya girmez.
| Panel | Görünüm | İçeriği |
|---|---|---|
| Packets Dropped — Total | Digital | Aralıkta düşürülen toplam paket sayısı. |
| Bandwidth Shed — Total | Digital | Aralıkta düşürülen toplam bayt miktarı. |
| Attack Waves — Packets/s | Line Chart | Saniyedeki düşürülen paket sayısının zaman içindeki seyri, saldırı tipine göre yığılmış alanlar hâlinde. |
| Drops by Attack Type — Packets | Stat Table | Her korumanın düşürdüğü paket sayısı, büyükten küçüğe. |
| Drops by Attack Type — Bandwidth | Stat Table | Her korumanın düşürdüğü bayt miktarı, büyükten küçüğe. |
İki dağılım tablosu aynı olayı iki farklı mercekle gösterir. Paket merceği çok sayıda küçük paket üreten selleri, bant genişliği merceği ise az sayıda büyük paketle hat doldurmayı öne çıkarır. Bir saldırının hangi tipte olduğu çoğu zaman iki tablonun sıralamasının farklı olmasından anlaşılır.
Attack Waves — Packets/s paneli saldırının zamanını verir: yığılmış alanların her biri bir koruma kuralıdır, alanın kalınlaştığı an o kuralın devreye girdiği andır.
Kapsam ve Sınırlar
INFO
- Pano yalnızca izleme amaçlıdır. Panel düzeni, görünüm seçimi, göreli zaman aralığı ve ayarlar kullanıcı hesabında saklanır; hiçbiri route tablosunun yapılandırmasını, koruma kurallarını ya da trafiği etkilemez. Tarih aralığı elle sabitlendiğinde bu seçim saklanmaz.
- Düzen route tablosu başına saklanmaz. Panel yerleşimi, seçili sekme ve ayarlar bütün route tabloları için ortak tutulur: bir tabloda yapılan düzenleme diğerlerinin panosunda da geçerli olur.
- Sekme başına en fazla 32 panel bulunabilir; kullanıcı en fazla 16 kendi sekmesini tanımlayabilir. Sınır aşıldığında uyarı görüntülenir.
- Panel sayısı yapılandırmayla değişir. Kural telemetrisi sekmeleri yalnızca ölçümü açık kurallar için panel üretir; karantina ve düşürme tabloları da yalnızca ilgili yeteneğe sahip kuralları listeler. Cihazın kendi yönetim portlarını koruyan kurallar yalnızca ana cihazın DEFAULT route tablosunda görünür.
- İki ölçüm hızı vardır. Ağ sayaçları iki saniyede, bütün L4 DDoS ölçümleri beş saniyede bir okunur. Bu nedenle bir saldırının ağ grafiğindeki izi ile koruma grafiğindeki izi arasında birkaç saniyelik kayma görülebilir. Ağ geçidi denetimi ise bu iki döngünün hiçbirine bağlı değildir; sonucu kendi denetim periyoduna göre yazılır.
- Saklama kademelidir ve geriye gidildikçe çözünürlük düşer. En ince basamak kayıt dosyasının kendi adımıdır (ağ dosyalarında bir saniye, L4 DDoS dosyalarında beş saniye) ve bir dakika tutulur; ardından beş saniyelik çözünürlük bir gün, on beş saniyelik üç gün, dakikalık iki hafta, beş dakikalık altmış gün, on beş dakikalık yüz seksen gün, saatlik iki yıl, altı saatlik beş yıl ve günlük özet on yıl boyunca saklanır. Quarantine — Origins paneli bu kuralın dışındadır: ufku yine on yıldır ama daha az basamakla ve daha kaba çözünürlükle saklanır.
- Seçilen aralığı karşılayan kayıt yoksa panel veri göstermez. Kayıt dosyası hiç yoksa ya da hiçbir saklama basamağı o pencereyi karşılamıyorsa No data recorded for the selected time range. uyarısı görüntülenir; sorgu başarılı olup da boş dönerse kartın kendi boş durum katmanı yazılır.
- Yeniden başlatma sonrası ilk okuma karantina girişi saymaz. Ölçüm toplayıcısı yeniden başladığında ya da route tablosu yeniden kurulduğunda ilk okuma yalnızca anlık görüntü alır; o anda karantinada bulunan kaynaklar Quarantined in Range — Total, Quarantine — Origins, Quarantine Entries — By Attack Type ve Blocked çizgisinde yeni giriş olarak sayılmaz. Okunamayan bir ölçüm atlanır ve yerine hiçbir değer yazılmaz.
- Boş bir seri sıfır değildir. Tehdit panellerinde ölçülemeyen bir eksen boş bırakılır; grafikteki boşluk baskının olmadığını değil, o eksenin ölçülemediğini anlatır.
- Panel kaldırma onay istemez. Panel dişlisindeki Remove işlemi doğrudan uygulanır; geri almak için panel yeniden eklenir ya da sekme Reset to Default ile sıfırlanır.
- Panoyu görmek Network alanında izleme yetkisi ister. Panel ekleme, kaldırma ve şablon oluşturma ek yetki istemez; önizleme panelinden başlatılan düzenleme işlemi ise değiştirme yetkisi arar.
- Route tablosu silindiğinde panosuna erişilemez. Kayıt yapılandırmadan düştüğü anda tablo listede görünmez ve panosu üretilmez. Daha önce toplanan ölçüm dosyaları silinmez.
