
Smarter by Design.Simpler for Business
Certificate Authorities (CA)
Certificate Authority (CA) Kaydı Nedir?
Certificate Authority (CA) kaydı, TR7 üzerinde bir CA sertifikasını ve varsa o CA'nın özel anahtarını tutar. Bu ekran iki tür kaydı bir arada yönetir:
- Güvenilen CA sertifikası: yalnızca sertifika içeriği bulunan kayıt. Sertifika zincirlerinde ara/kök sertifika olarak, istemci sertifikası doğrulamasında (mTLS) ve Kurum Servisi ile sağlık denetimi doğrulamasında güven kaynağı olarak kullanılır.
- Dahili CA (internal PKI): özel anahtarı TR7 üzerinde bulunan ve sertifika imzalayabilen kayıt. Bir kök CA ve altında imzalayıcı (issuing) CA'lardan oluşan iki kademeli hiyerarşi kurulur; imzalayıcı CA'lar SSL/TLS Certificates ekranında sunucu sertifikası, Client Certificates ekranında istemci sertifikası üretir. İmzalayıcı CA, kurumun harici kök CA'sı altına da kaydedilebilir (enrollment) ya da mevcut bir CA sertifika/anahtar çifti içe aktarılabilir.
CA kayıtları, TLS Security Profiles ekranındaki CA Certificate Files, Backend Services ekranındaki Verification CA Profile, sağlık denetimlerindeki Verification CA Profile ve sertifika formlarındaki Use Profiles seçeneğinde listelenir.
5
Ekleme işlemi
Trusted CA ekleme, kök CA, imzalayıcı CA, harici CA altına kayıt, mevcut CA içe aktarma
2 kademe
Dahili hiyerarşi
Kök CA yalnızca imzalayıcı CA imzalar; imzalayıcı CA sunucu ya da istemci sertifikası üretir
Usage
Kullanım alanı
İmzalayıcı CA Server Certificates ya da Client Certificates için tanımlanır
Zincir
Sertifikalarda
Sertifika zincirinin ara ve kök halkaları CA kayıtlarına atıfla sunulur
mTLS
Doğrulama kaynağı
vService istemci doğrulaması, Kurum Servisi ve sağlık denetimi doğrulamasında güven paketi
30 gün
Süre sağlığı
Valid until sütunu bitişe 30 gün kala turuncu, süresi dolunca kırmızı olur
Nasıl çalışır?
- Kayıt, ekleme formundaki Operation seçimine göre oluşturulur: güvenilen bir CA sertifikası yapıştırılır, TR7 üzerinde kök ya da imzalayıcı CA üretilir, harici CA altına kaydolmak için anahtar ve CSR üretilir ya da mevcut CA sertifikası anahtarıyla içe aktarılır.
- İmzalayıcı CA'lar sertifika üretiminde Issuing CA olarak seçilir; üretilen sertifikanın zinciri, imzalayan CA ve üst CA'larına atıfla kurulur.
- Güven kaynağı olarak seçilen kayıtların sertifika içeriği yapılandırma uygulandığında ilgili yere yazılır: sertifika zincirine, vService'in istemci doğrulama paketine, Kurum Servisi ve sağlık denetimi doğrulamasına.
- Harici CA altına kayıt bekleyen CA, imzalı sertifikası yüklenene kadar Enrollment Pending durumunda kalır ve sertifika üretemez.
Kayıt Türleri
Listedeki Kind sütunu kaydın türünü gösterir:
| Kind | Anlamı | Nasıl oluşur |
|---|---|---|
| Trust Anchor | Yalnızca sertifika içeren güvenilen CA kaydı; imzalama yapamaz. | Add a trusted CA certificate işlemi; harici CA altına kaydın tamamlanmasında yapıştırılan zincirden kendiliğinden oluşan üst CA kayıtları. |
| Internal Root CA | Anahtarı TR7'de bulunan ve hiyerarşinin tepesi sayılan CA; yalnızca imzalayıcı CA imzalar. Cihaz üzerinde üretilenler kendi kendini imzalar, içe aktarılanlar bir ara CA sertifikası da olabilir; bu durumda CA Role kolonu Intermediate gösterir. | Create root CA; Import existing CA (içe aktarılan CA kök olarak kaydedilir). |
| Internal Issuing CA | Anahtarı TR7'de bulunan, sunucu ya da istemci sertifikası üreten CA. | Create issuing CA (bir dahili kök CA altında); Enroll under an external CA (kayıt tamamlandığında). |
| Enrollment Pending | Anahtarı ve CSR'ı üretilmiş, imzalı sertifikası henüz yüklenmemiş CA. | Enroll under an external CA; sertifika yüklenince Internal Issuing CA olur. |
| Internal CA | Anahtarı bulunan ancak türü kök ya da imzalayıcı olarak tanımlı olmayan kayıt. | Arayüzden de API'den de oluşturulamaz; tür ve anahtar alanları salt okunur olduğundan bu değer yalnızca bozulmuş bir kayıtta görülebilen geri düşme değeridir. |
Yönetim arayüzüne sertifikayla girişte kullanılan cihaz CA'sı da bu listede Legacy Admin CA (cluster kimliği olan cihazlarda Legacy Admin CA (node N)) adıyla Internal Root CA olarak görünür; bu kayıt cihaz tarafından tutulur, arayüzden silinemez ve doğrudan Issuing CA olarak sunulmaz (yalnızca Parent CA listesinde görünür; altında imzalayıcı CA açılması önerilmez).
Operasyonel En İyi Uygulamalar
- Kök ve imzalayıcı ayrımı. Sertifikalar doğrudan kök CA ile değil, kökün altındaki imzalayıcı CA ile üretilir; sunucu ve istemci sertifikaları için ayrı imzalayıcı CA'lar (Usage: Server Certificates / Client Certificates) tanımlanmalıdır.
- Kök CA'nın dağıtımı. Dahili kök CA'nın sertifikası (düzenleme formundaki CA Certificate Chain (PEM) alanından kopyalanarak) istemcilerin ve Kurum Servislerinin güven depolarına eklenmelidir; aksi hâlde dahili PKI'nin ürettiği sertifikalar güvenilmez.
- Süre planlaması. CA sertifikaları kendiliğinden yenilenmez ve süre bildirimi üretilmez; Valid until kolonu izlenmeli, süresi dolmadan yeni CA kurulup sertifikalar yeni CA ile üretilmelidir. Süresi dolan CA ile üretim engellenmez; üretilen sertifikalar istemcilerde güven hatası verir.
- Silmeden önce kullanım kontrolü. Silme onayı kullanım yerlerini göstermez ve önizlemedeki Used in sekmesi yalnızca zincirinde bu CA'yı kullanan sertifikaları listeler; TLS profilleri, Kurum Servisleri, sağlık denetimleri ve alt CA'lar silmeden önce elle kontrol edilmelidir.
- Ara sertifikalar için güvenilen CA kaydı. Harici CA'ların ara ve kök sertifikaları ayrı kayıtlar olarak eklenmeli; sertifika formlarında Use Profiles ile bu kayıtlar seçilerek zincir tek noktadan güncellenmelidir.
Nasıl Eklenir?
Yeni bir Certificate Authority (CA) kaydı, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Certificates & PKI → Certificate Authorities (CA) → Add adımları takip edilir; form, liste ekranının içinde kapatılabilir bir Add sekmesi olarak açılır.
- Kayda bir ad girilir; Operation alanında yapılacak işlem seçilir ve işleme göre görünen alanlar doldurulur (alanların ayrıntısı için Ekleme Formu bölümüne bakılabilir).
Addbutonuna tıklanarak kayıt oluşturulur.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
CA kayıtları, sertifika formundaki Issuing CA ve zincir alanlarının yanındaki ekleme simgesiyle sayfadan ayrılmadan da eklenebilir.
Certificate Authorities Listeleme Ekranı
Certificates & PKI → Certificate Authorities (CA) yolu izlenerek TR7 cihazı üzerinde ekli olan tüm CA kayıtlarının listesine ulaşılır. Bu ekran üzerinden kayıt ekleme, düzenleme, silme ve bekleyen kayıtların tamamlanması işlemleri yapılır.
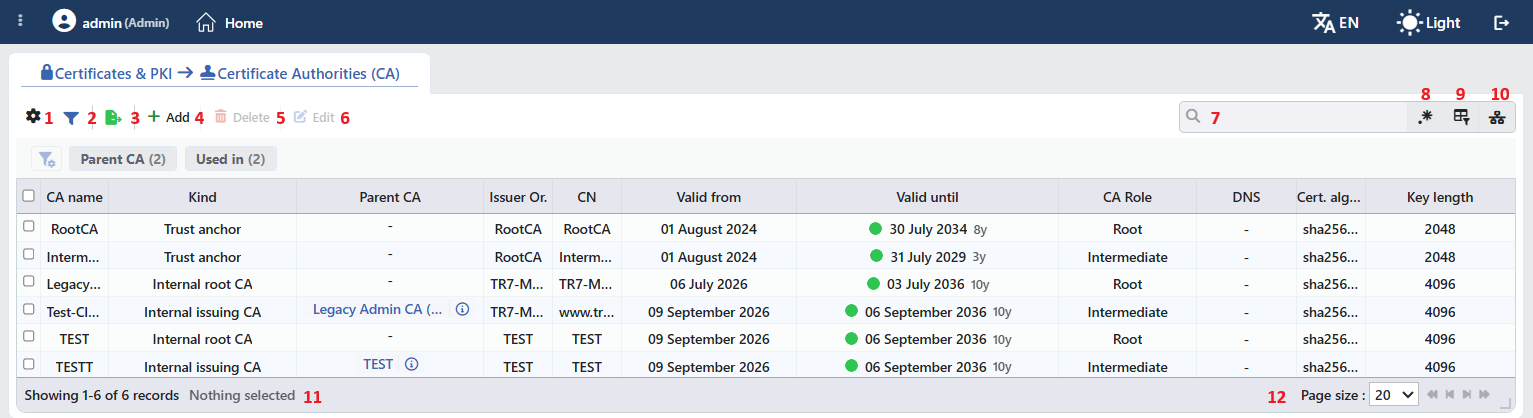 Certificate Authorities (CA) Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| CA Name | Kaydın adı. |
| Kind | Kayıt türü: Trust Anchor, Internal Root CA, Internal Issuing CA, Enrollment Pending, Internal CA (bkz. Kayıt Türleri). |
| Parent CA | Kaydın üst CA kaydına bağlantı: imzalayıcı CA'larda kök CA, kayıt zincirinden oluşan güvenilen CA kayıtlarında bir üst halka; üst CA yoksa -. |
| Issuer Or. | CA sertifikasını imzalayan otoritenin adı: sertifikanın Issuer alanındaki CN değeri, CN yoksa O değeri. Tam değer üzerine gelindiğinde görünür; değer yoksa -. |
| CN | CA sertifikasının Common Name alanı. |
| Valid from | Geçerlilik başlangıcı (GG Ay YYYY); sertifikası olmayan kayıtlarda -. |
| Valid until | Geçerlilik bitişi; başında süre durumunu gösteren ve üzerine gelindiğinde durum metnini veren renkli daire (yeşil Valid, turuncu Expiring Soon, kırmızı Expired), sonunda kalan süre kısaltması (12d, 8mo, 3y; süresi dolanlarda Expired). Süresi dolmamış kayıtlarda kısaltmanın üzerine gelindiğinde kalan gün sayısı görünür. Sertifikası olmayan (kayıt bekleyen) kayıtlarda -. |
| CA Role | Sertifikanın zincirdeki rolü: Root (kendi kendini imzalayan) ya da Intermediate; içerikte birden fazla sertifika varsa ilk sertifikadan sonrakilerin sayısını veren +N eki eklenir. Sertifikası olmayan kayıtlarda -. |
| DNS | Sertifikadaki alan adı (SAN) sayısı Total of N; üzerine gelindiğinde liste, yoksa None. CA sertifikalarında genellikle -. |
| Cert. Algorithm | Sertifikanın imza algoritması. |
| Key Length | Anahtar uzunluğu (bit). |
Süre durumu, bitişe kalan gün sayısına göre belirlenir: 30 günden fazla Valid, 0–30 gün Expiring Soon, süresi dolmuşsa Expired.
Varsayılan olarak gizlenen kolon bulunmaz; kolon seçicisinde bu on bir kolon yer alır. Anahtar içeriği hiçbir kolonda gösterilmez. Tablo açılışta sıralanmamıştır; bir kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; on bir kolon da varsayılan olarak açıktır. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, listede gösterilen kayıtları belirli kriterlere göre süzmek için kullanılır; buton etkin filtre sayısını rozetle gösterir. Şeritte en fazla iki kart bulunur: Parent CA (listede en az bir anahtarlı dahili kök CA varken görünür; üst CA adlarına göre süzer) ve Used in. Kartlarda listede görülen değerler satır sayılarıyla listelenir ve birden fazla değer birlikte seçilebilir; seçimler şeridin üstünde kapatılabilir etiketler olarak görüntülenir. Kartlar sürüklenerek yeniden sıralanabilir; kart düzeni kullanıcı bazında saklanır.
Used in kartı yalnızca vService kullanımını sayar; CA kayıtları vService'lere doğrudan atanmadığından kart, zincirinde kullanılmayan kayıtları Unused Entries altında listeler. TLS profili, Kurum Servisi, sağlık denetimi, alt CA ve istemci sertifikası zinciri kullanımı bu kartta görünmez.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Dışa aktarılan tabloda sertifika ve anahtar içeriği bulunmaz.
Add
Add butonuna tıklanarak yeni bir CA kaydı oluşturma formu Add sekmesinde açılır.
Delete
Bir veya birden fazla kayıt seçilip Delete butonuna tıklandığında ilgili kayıtlar silinir. Silmeden önce "Are you sure that you want to delete certificate authority (ca) object?" (çoklu seçimde "Are you sure you want to delete N certificate authority (ca) objects?") onayı istenir.
Seçimde cihazın yönetim CA'sı (Legacy Admin CA) varsa hiçbir kayıt silinmez; engellenen kayıtların adlarıyla birlikte "<ad>" cannot be deleted. uyarısı ve ardından engelin gerekçesi görüntülenir. Bu kayıt yönetim arayüzünün okuduğu disk üzerindeki kopyaya bağlıdır; yedekleme ve cluster eşitlemesi kapsamında kalsın diye listede tutulur ve silinse de bir sonraki yapılandırma kontrolünde yeniden içe aktarılır.
WARNING
Kullanımda olan bir kayıt da silinebilir ve onay penceresi kullanım yerlerini göstermez; silmeden önce önizleme panelindeki Used in sekmesi kontrol edilmelidir.
Kaydı zincirinde kullanan sertifikalar bu halkayı sunmaz, zincir eksik kalır ve istemciler güven hatası alabilir. TLS güvenlik profillerinin CA Certificate Files listesinde seçiliyse istemci doğrulama paketinden çıkar ve bu CA'nın imzaladığı istemci sertifikaları artık kabul edilmez. Kurum Servisi'nin Verification CA Profile alanında seçiliyse Kurum Servisi sertifikası doğrulanmadan bağlanılır, sağlık denetimleri doğrulama CA'sını kaybeder. Silinen kök CA'nın altındaki imzalayıcı CA'lar ve bu hiyerarşiyle üretilmiş sertifikalar silinmez; imzalayıcı CA çalışmaya devam eder ancak üretilen zincirlerde kök halkası eksik kalır. Silinen kayıt bir imzalayıcı CA ise bu CA ile üretilmiş sertifikaların otomatik yenilemesi başarısız olur. Silme işlemi kullanıcı işlem kaydına yazılır.
Edit
Edit butonuna tıklanarak seçili kaydın düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir kayıt seçildiğinde etkinleşir.
Düzenleme formu kaydın türüne göre üç biçimde açılır:
- Trust Anchor: Name ve Content alanları bulunur; CA sertifika içeriği değiştirilebilir (sürüklenen dosya en fazla 32 KB). Content zorunludur, boşaltılıp kaydedilemez. Kaydedildiğinde bu kaydı kullanan zincirler, doğrulama paketleri ve yapılandırma yeniden uygulanır.
- Dahili CA (anahtarlı): yalnızca CA Name değiştirilebilir. Kilit simgeli bilgi kutusu CA'nın kendi anahtarı olduğunu ve zincirin salt okunur olduğunu belirtir; altındaki CA Certificate Chain (PEM) alanı CA sertifikasını varsa zinciriyle birlikte kopyalanmak üzere gösterir. İstemci güven depolarına eklenecek kök sertifika buradan alınır.
- Enrollment Pending: yalnızca CA Name alanı ile kaydın imzalı sertifikasını beklediğini belirten bilgi kutusu bulunur.
Değişiklik onay istemeden kaydedilir. Dahili CA'ların sertifikası yenilenmez ve anahtarı bu ekrandan değiştirilmez.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır; her kutunun yanında sonucu tersine çeviren Negate anahtarı ve kendi RegExp seçeneği bulunur.
Usage Filter
Kayıtların hangi vService'lere bağlı olduğunu filtrelemek için kullanılır. Bu koleksiyondaki kayıtlar vService'lere doğrudan bağlanmadığından seçicide yalnızca Unused Entries seçeneği bulunur ve kendiliğinden seçilir; liste, hiçbir sertifikanın zincirinde kullanılmayan kayıtlarla sınırlanır. TLS profili, Kurum Servisi, sağlık denetimi ve üst CA bağlantıları bu sayıma girmediğinden buralarda kullanılan bir CA da listede kalır. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam kayıt sayısı ile listede görüntülenen kayıt sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili kayıt sayısı (N selected, seçim yokken Nothing selected). Filtre şeridinde seçim yapılmışsa aynı satıra uygulanan filtre sayısı ile gösterilen/toplam satır bilgisi eklenir.
Page Size
Sayfada görüntülenecek maksimum kayıt sayısı seçilir. Varsayılan 20; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında kaydın adı bulunan bir menü açılır. Menüdeki işlemler yalnızca sağ tıklanan kayda uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Kaydın düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan kaydı siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. Cihazın yönetim CA'sında bu işlem menüde yer almaz. |
Bekleyen kaydın tamamlanması sağ tık menüsünden değil, önizleme panelindeki işlem ikonundan yapılır. Bu ekranda CA sertifikasını yenileyen ya da anahtarını değiştiren bir işlem de sunulmaz.
Seçilen Kaydın Önizlemesi
Listede bir satıra tıklandığında ekranın sağında kaydın önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta CA simgesi, kaydın adı ve Certificate authority (CA) alt başlığı, sağ üstte ise kaydın türüne göre bir ya da iki işlem bulunur.
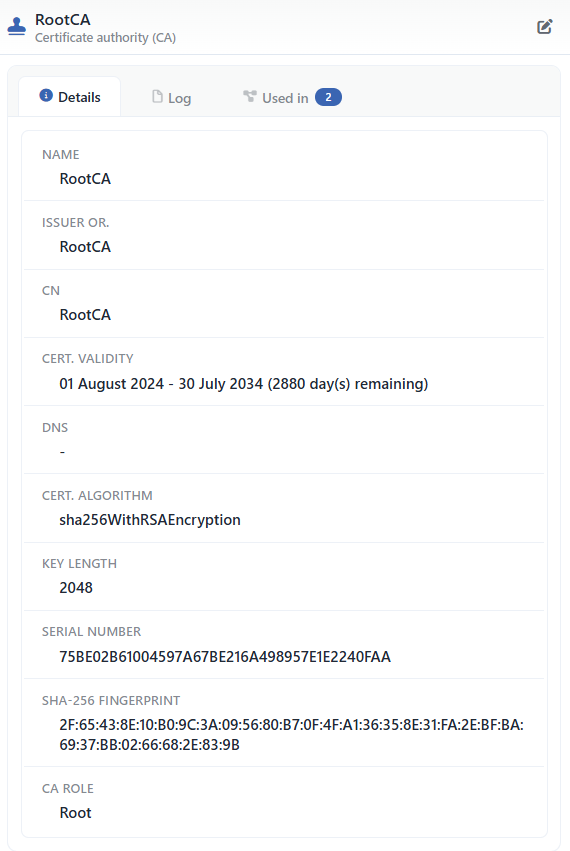 Seçilen Kaydın Önizlemesi
| İşlem | Ne yapar | Ne zaman bulunur |
|---|---|---|
| Upload the signed CA certificate | Harici CA'nın imzaladığı CA sertifikasını yükleme penceresini açar (bkz. Harici CA Altına Kaydın Tamamlanması). | Yalnızca Enrollment Pending kayıtlarda |
| Edit | Kaydın düzenleme formunu Edit sekmesinde açar. | Her zaman |
Panelde en fazla üç sekme bulunur; sonuncusu yalnızca kaydı kullanan bir tanım varsa görüntülenir:
Details
CA sertifikasının kimlik ve geçerlilik bilgilerini listeler (aşağıdaki tablo).
Log
Kayıt üzerindeki kullanıcı işlemlerini zaman çizelgesi olarak listeler.
Used in
Zincirinde bu CA kaydını kullanan tanımları listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir; kaydı kullanan bir tanım yoksa sekme hiç görüntülenmez.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir; değeri olmayan satırlar gösterilmez. Sertifikası henüz yüklenmemiş (Enrollment Pending) kayıtlarda yalnızca Name satırı bulunur. Kayıt türü ve üst CA önizlemede listelenmez; bunlar tablodaki Kind ve Parent CA kolonlarından izlenir. İmzalayıcı CA'nın kullanım alanı (Usage) ise bu ekranın hiçbir yerinde gösterilmez; hangi CA'nın hangi kullanım için tanımlandığı yalnızca sertifika formlarındaki Issuing CA listelerinden anlaşılır.
| Satır | Açıklama |
|---|---|
| Name | Kaydın adı. |
| Issuer Or. | İmzalayan otoritenin adı: Issuer alanındaki CN, yoksa O değeri. |
| CN | Common Name. |
| Cert. Validity | <başlangıç> - <bitiş> (<N> day(s) remaining). |
| DNS | Sertifikadaki alan adları; yoksa -. |
| Cert. Algorithm | Sertifikanın imza algoritması. |
| Key Length | Anahtar uzunluğu (bit). |
| Details | Sertifikadan okunan ek anahtar ayrıntıları (ASN1 OID, NIST CURVE, Signature Algorithm), virgülle ayrılarak. |
| Serial Number | Sertifikanın seri numarası. |
| SHA-256 Fingerprint | Sertifikanın SHA-256 parmak izi. |
| Extended Key Usage (EKU) | Genişletilmiş anahtar kullanımı değerleri (CA sertifikalarında genellikle bulunmaz). |
| CA Role | Sertifikanın zincirdeki rolü: kendi kendini imzalayanlarda Root, diğerlerinde Intermediate; içerikte birden fazla sertifika varsa ilk sertifikadan sonrakilerin sayısını veren +N eki eklenir. Rol bilgisi çözümlenememiş kayıtlarda satır gösterilmez. |
CA Kaydı Ekleme Formu
Certificates & PKI → Certificate Authorities (CA) → Add adımları takip edilerek TR7 cihazı üzerine yeni bir CA kaydı eklenir.
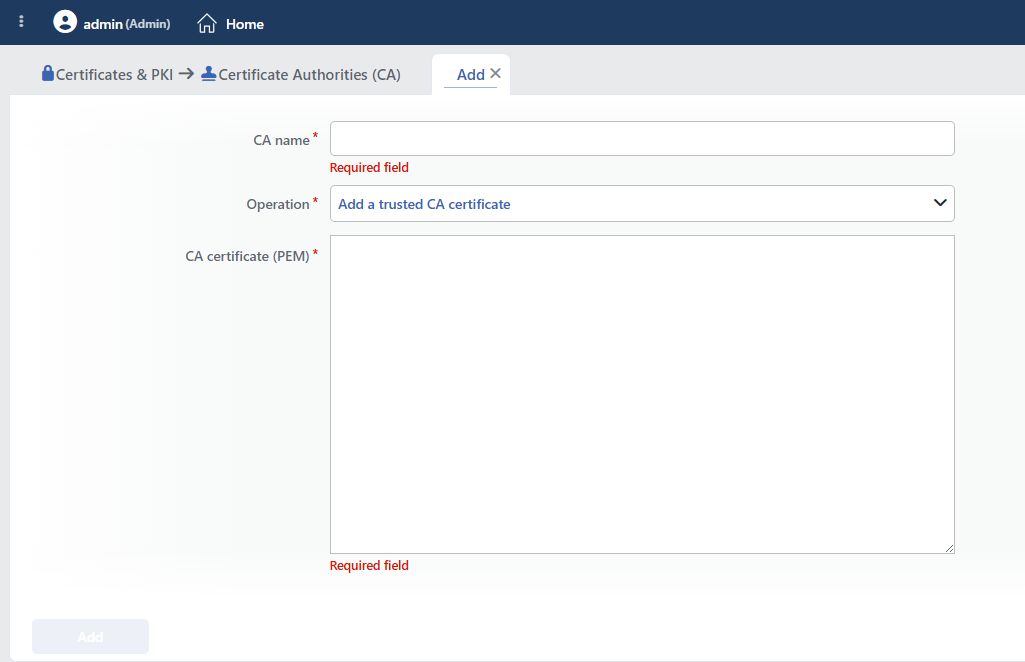 Certificate Authorities (CA) Kaydı Ekleme Formu
CA Name ve Operation alanları her işlemde bulunur; altlarındaki alanlar seçilen işleme göre değişir.
INFO
CA Name Zorunlu
Kaydın adı girilir. Ad; listede, sertifika ve profil formlarındaki CA seçimlerinde ve loglarda kaydı tanımlar ve cihazda benzersiz olmalıdır; aynı ad girildiğinde form Name is used uyarısı verir.
INFO
Operation Varsayılan: Add a trusted CA certificate
Yapılacak işlem seçilir; seçime göre aşağıdaki alan kümelerinden biri görünür:
- Add a trusted CA certificate: güvenilen bir CA sertifikası yapıştırılır.
- Create root CA: TR7 üzerinde kendi kendini imzalayan kök CA üretilir.
- Create issuing CA: bir dahili kök CA altında imzalayıcı CA üretilir.
- Enroll under an external CA: imzalayıcı CA için anahtar ve CSR üretilir; sertifika harici (kurumsal) kök CA'dan alınır.
- Import existing CA: mevcut CA sertifikası ve özel anahtarı içe aktarılır.
Add a trusted CA certificate
INFO
CA Certificate (PEM) Zorunlu
CA sertifikasının içeriği yapıştırılır ya da dosya sürüklenir (sürüklenen dosya en fazla 32 KB); PEM, PKCS#7 ve DER biçimleri kabul edilir ve PEM olarak saklanır. İçerikte birden fazla sertifika bulunabilir; CA Role sütunu bu durumda +N gösterir.
Create root CA
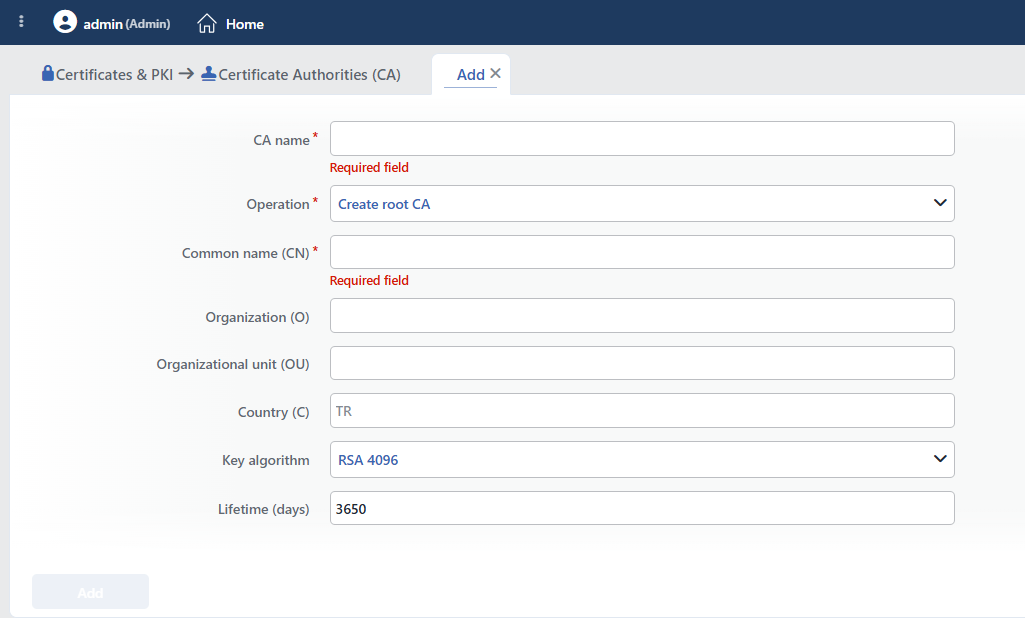 Create Root CA Seçimindeki Alanlar
INFO
Common Name (CN) Zorunlu
Kök CA sertifikasının konu adı; en fazla 128 karakter. Harf, rakam, boşluk ve . - _ ( ) ' karakterleri kullanılabilir; başka karakter girildiğinde form Contains characters that are not allowed in a certificate subject uyarısı verir.
INFO
Organization (O)
Konudaki kurum adı; en fazla 128 karakter, Common Name (CN) ile aynı karakter kuralı geçerlidir. İsteğe bağlıdır.
INFO
Organizational Unit (OU)
Konudaki birim adı; en fazla 128 karakter, Common Name (CN) ile aynı karakter kuralı geçerlidir. İsteğe bağlıdır.
INFO
Country (C)
Konudaki iki harfli ülke kodu; alanın yer tutucusu TR değerini gösterir. İki harf dışında bir değer girildiğinde form Country must be a 2-letter code (e.g. TR) uyarısı verir. İsteğe bağlıdır.
INFO
Key Algorithm Varsayılan: RSA 4096
CA anahtarının algoritması: RSA 2048, RSA 3072, RSA 4096, ECDSA P-256 ya da ECDSA P-384.
INFO
Lifetime (days) Varsayılan: 3650
CA sertifikasının geçerlilik süresi (gün); 1 ile 36500 arasında tam sayı.
Alan zorunlu değildir; boş bırakıldığında süre sunucu tarafındaki varsayılana düşer ve bu değer kök CA'da 3650, imzalayıcı CA'da 1825 gündür.
Kök CA kendi kendini imzalar; sertifikasına CA işareti ve en fazla bir kademe alt CA'ya izin veren yol uzunluğu yazılır. Kök CA doğrudan sunucu ya da istemci sertifikası üretmez; altında imzalayıcı CA oluşturulmalıdır.
Create issuing CA
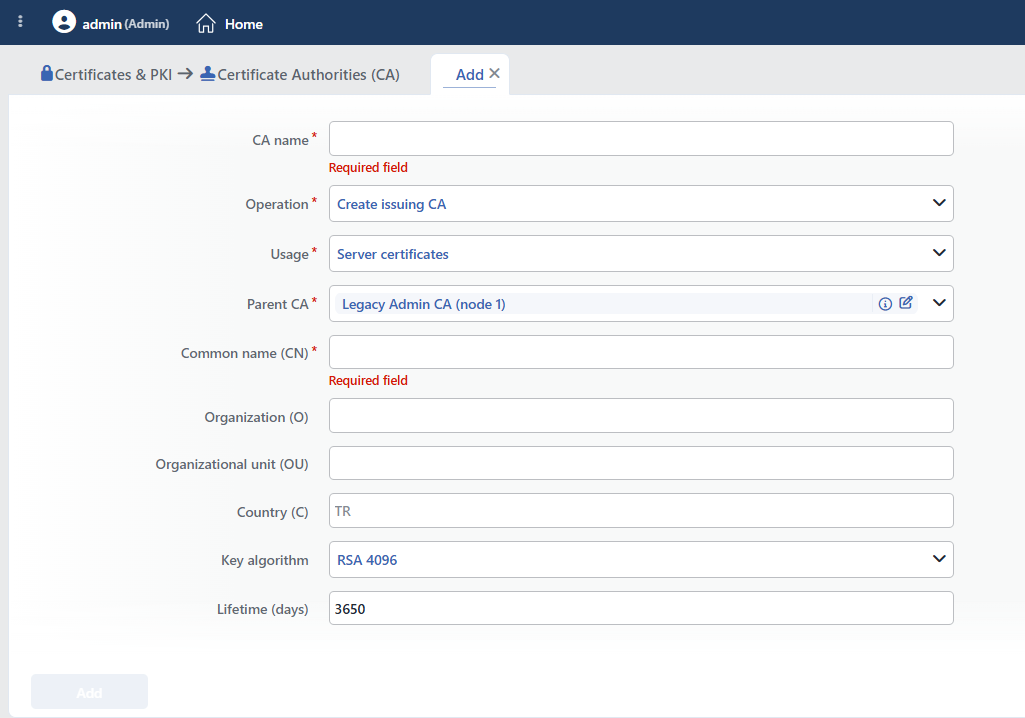 Create Issuing CA Seçimindeki Alanlar
INFO
Usage Varsayılan: Server Certificates
İmzalayıcı CA'nın kullanım alanı: Server Certificates (vService sertifikaları; SSL/TLS Certificates ekranındaki Issuing CA listesinde) ya da Client Certificates (istemci kimlikleri; Client Certificates ekranındaki Issuing CA listesinde). Bir CA yalnızca kendi kullanım alanındaki profillerle sertifika üretir.
INFO
Parent CA Zorunlu
İmzalayıcı CA'yı imzalayacak kök CA; yalnızca anahtarı ve sertifikası bulunan dahili kök CA kayıtları listelenir. Liste boşsa önce Create root CA ile kök CA oluşturulmalıdır. Yalnızca listeden seçim yapılabilir.
INFO
Common Name (CN), Organization (O), Organizational Unit (OU), Country (C), Key Algorithm, Lifetime (days)
Kök CA formundaki alanların aynısıdır (CN zorunlu; Key Algorithm varsayılanı RSA 4096; Lifetime varsayılanı 3650).
İmzalayıcı CA, seçilen kök CA tarafından imzalanır ve alt CA üretemeyecek biçimde (yol uzunluğu 0) kesilir; hiyerarşi iki kademelidir.
Enroll under an external CA
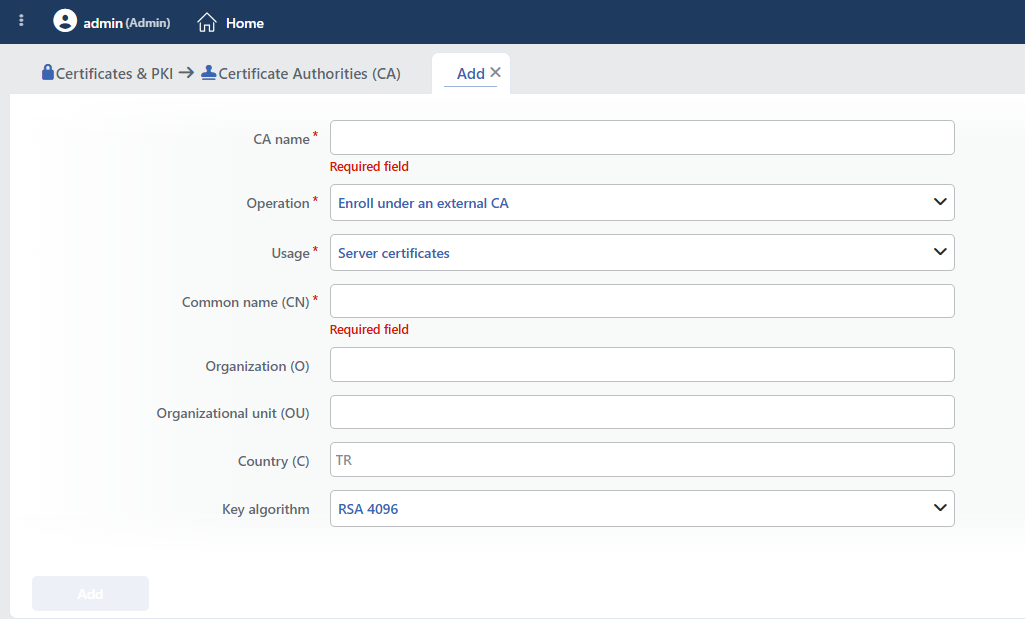 Enroll under an External CA Seçimindeki Alanlar
INFO
Usage Varsayılan: Server Certificates
Kayıt tamamlandığında CA'nın kullanım alanı (Server Certificates / Client Certificates).
INFO
Common Name (CN), Organization (O), Organizational Unit (OU), Country (C), Key Algorithm
Kök CA formundaki alanların aynısıdır. Geçerlilik süresi bu işlemde girilmez; süreyi imzalayan harici CA belirler.
Add ile anahtar ve CA sertifika imzalama isteği (CSR) üretilir; kayıt listede Enrollment Pending olarak görünür ve harici CA'nın imzaladığı sertifika yüklenene kadar sertifika üretemez (bkz. Harici CA Altına Kaydın Tamamlanması).
Import existing CA
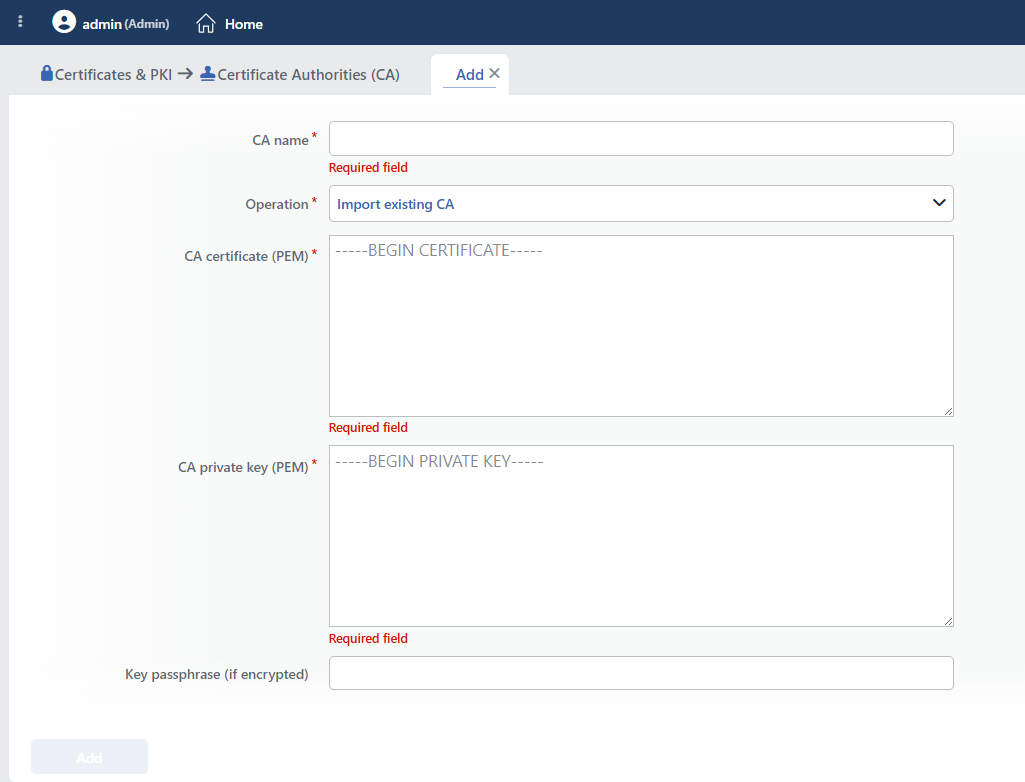 Import Existing CA Seçimindeki Alanlar
INFO
CA Certificate (PEM) Zorunlu
İçe aktarılacak CA sertifikasının PEM içeriği (-----BEGIN CERTIFICATE-----). Sertifika CA işareti taşımalıdır; aksi hâlde içe aktarma reddedilir.
INFO
CA Private Key (PEM) Zorunlu
CA'nın özel anahtarının PEM içeriği (-----BEGIN PRIVATE KEY-----). Anahtar sertifikayla eşleşmelidir.
INFO
Key Passphrase (if encrypted)
Özel anahtar parola korumalıysa parolası girilir. Alan maskelidir.
İçe aktarılan CA, kullanım alanı belirtilmeden Internal Root CA olarak kaydedilir: yeni imzalayıcı CA'lar için Parent CA olarak seçilebilir, ancak doğrudan sertifika üretiminde Issuing CA olarak listelenmez.
INFO
Add
Add butonuna tıklanarak CA kaydı ekleme işlemi tamamlanır. Formda doğrulanmamış bir alan bulunduğu sürece buton pasif kalır.
Harici CA Altına Kaydın Tamamlanması
1
Adım 1 Kayıt oluşturulur
Enroll under an external CA işlemiyle anahtar ve CSR üretilir; kayıt Enrollment Pending olarak listelenir. Bekleyen kaydın düzenleme formunda ad alanı ve kaydın imzalı sertifikasını beklediğini belirten bir bilgi kutusu bulunur.
2
Adım 2 CSR harici CA'ya verilir
CSR, harici (kurumsal) kök CA'ya CA sertifikası olarak imzalatılır. CSR içeriği bu sürümde arayüzde gösterilmez; cihazın REST API'sindeki /api/lb/pki/caCsrContent/<kayıt kimliği> uç noktasından alınır.
3
Adım 3 İmzalı sertifika yüklenir
Listede kayda tıklanıp önizleme başlığındaki Upload the signed CA certificate ikonu seçilir. Açılan pencerede Signed certificate (PEM) alanına harici CA'nın döndürdüğü CA sertifikası, varsa zinciriyle birlikte yapıştırılır ya da dosya sürüklenir (sürüklenen dosya en fazla 64 KB). İlk sertifika CA işareti taşımalı ve kayıttaki anahtarla eşleşmelidir; zincirdeki üst CA sertifikaları için otomatik olarak Trust Anchor kayıtları oluşturulur (<CA adı> — <CN> adıyla; CN yoksa root ya da chain N, ad çakışırsa kısa kimlik eki; aynı sertifika varsa mevcut kayıt kullanılır) ve kayıt bunlara Parent CA ile bağlanır. Başarılı yükleme "<ad>" is now enrolled: … iletisiyle bildirilir. Yapıştırılan içerikte imzalanan sertifikadan köke uzanan yolun dışında kalan bloklar sessizce yok sayılır; zincir imzaları ayrıca doğrulanmaz, yalnızca imzalayan eşleşmesine bakılır.
4
Adım 4 CA kullanıma girer
Kayıt Internal Issuing CA olur ve seçilen kullanım alanındaki sertifika üretiminde Issuing CA olarak listelenir. Üretilen sertifikaların zinciri, oluşturulan güvenilen CA kayıtları üzerinden harici köke kadar kurulur.
Çalışma Mekanizması
INFO
- Sertifika zinciri. Sertifika formlarında Use Profiles ile seçilen CA kayıtlarının sertifika içeriği, yapılandırma uygulandığında sertifikanın ara/kök halkaları olarak birleştirilir; dahili PKI ile üretilen sertifikalarda zincir, imzalayan CA ve üst CA'larına atıfla kendiliğinden kurulur. CA kaydı güncellendiğinde tüm zincirler yeni içeriği alır.
- İstemci doğrulama (mTLS). TLS güvenlik profilinde seçilen CA kayıtlarının içeriği tek bir güven paketinde birleştirilir ve vService'e bağlanır; istemci sertifikaları bu paketle doğrulanır.
- Kurum Servisi ve sağlık denetimi doğrulaması. Verification CA Profile alanı yalnızca Kurum Servisi'nde SSL Service açıkken ve sertifika doğrulaması Required seçiliyken bulunur; bu durumda seçilen kaydın içeriği Kurum Servisi sertifikasının doğrulanmasında kullanılır ve sağlık denetimi kendi seçimi yoksa aynı CA'yı devralır.
- Dahili PKI. Kök CA kendi kendini imzalar ve yalnızca bir kademe alt CA'ya izin verir; imzalayıcı CA kök tarafından imzalanır ve alt CA üretemez. Sertifika üretiminde CA'nın türü (imzalayıcı), anahtarı, sertifikası ve kullanım alanı denetlenir; kaydı bekleyen CA ile üretim reddedilir.
- Anahtar saklama. Dahili CA anahtarları kayıt içinde şifreli tutulur ve kayıtla birlikte cluster cihazları arasında eşitlenir.
- Yönetim CA'sı. Yönetim arayüzüne sertifikayla girişte kullanılan cihaz CA'sı, her cihazda Legacy Admin CA (cluster'da Legacy Admin CA (node N)) adıyla listede tutulur; yapılandırma kontrolünde yoksa yeniden içe aktarılır.
- Süre. CA sertifikaları kendiliğinden yenilenmez ve süre bildirimi üretilmez; tek gösterge listedeki Valid until sütunudur.
- Loglar. Ekleme, düzenleme, kayıt tamamlama ve silme User Logs ekranında certificate authority (CA) nesnesi olarak izlenir.
Kapsam ve Sınırlar
INFO
- Yetki. Ekran certificate yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir kayıt kaydedilmez.
- İki kademeli hiyerarşi. İmzalayıcı CA dahili kök CA altında üretilir ya da harici CA altına kaydedilir; imzalayıcı CA'nın altına CA açılamaz.
- Dahili CA düzenlenemez. Anahtarlı kayıtlarda yalnızca ad değişir; sertifika yenileme ve anahtar değiştirme bu ekranda sunulmaz. Yeni CA gerektiğinde yeni kayıt oluşturulur.
- İçe aktarılan CA kök sayılır. Kullanım alanı belirtilmediğinden doğrudan sertifika üretiminde listelenmez; altında imzalayıcı CA oluşturulur.
- CSR arayüzde gösterilmez. Harici CA altına kayıt için üretilen CSR ne düzenleme formunda ne de önizlemede yer alır; içeriği yalnızca cihazın REST API'sinden alınır.
- Kullanım sayımı sınırlıdır. Used in yalnızca zincirinde bu kaydı kullanan sertifikaları listeler; onay penceresi silmeden önce kullanım yerlerini göstermez.
- Süre bildirimi yoktur. CA sertifikaları için otomatik yenileme ve bildirim üretilmez.
- Değer aralıkları. Konu alanları en fazla 128 karakter, geçerlilik 1–36500 gün; sürüklenen dosya en fazla 32 KB (ekleme/düzenleme), 64 KB (kayıt tamamlama); içe aktarma alanlarında dosya sürükleme yoktur.
Kullanım Yerleri
| Kullanım yeri | Alan | Amaç |
|---|---|---|
| SSL/TLS Certificates | Root Cert. Content / Intermediate Cert. Content → Use Profiles | Sertifika zincirinin kök ve ara halkalarının CA kayıtlarından sunulması. |
| SSL/TLS Certificates | Issuing CA (Type: Internal CA) | Sunucu sertifikasının dahili imzalayıcı CA ile üretilmesi (Usage: Server Certificates). |
| Client Certificates | Issuing CA | İstemci sertifikasının dahili imzalayıcı CA ile üretilmesi (Usage: Client Certificates). |
| TLS Security Profiles | CA Certificate Files | vService'e bağlanan istemcilerin sertifikalarının doğrulanacağı CA'lar. |
| Backend Services | Verification CA Profile | Kurum Servisi sunucu sertifikasının doğrulanacağı CA. |
| Sağlık denetimleri | Verification CA Profile | Denetim bağlantısında sunucu sertifikasının doğrulanacağı CA; boşsa Kurum Servisi'ninki devralınır. |
| Client Certificates düzenleme formu | Intermediate Cert. CA Profile / Root Cert. CA Profile | İstemci sertifikasıyla birlikte sunulacak zincir. |
