
Smarter by Design.Simpler for Business
SSL Cipher
SSL Cipher Koşulu Nedir?
SSL Cipher koşulu, istemci ile TR7 arasındaki TLS bağlantısında kullanılan şifreleme algoritmasını (cipher suite) değerlendirerek trafik yönlendirme ve manipülasyon kararları almak için kullanılan bir koşul tipidir.
TLS handshake sırasında, istemci ve sunucu ortak bir cipher suite üzerinde anlaşır.
Bu koşul, TLS handshake sonrasında belirlenen cipher suite bilgisini kullanarak güvenlik politikalarının uygulanabilmesine olanak tanır.
TIP
Bu koşul yalnızca TR7'nin ilgili vService'de SSL Offloading/Termination yapıldığı durumlarda kullanılabilir.
SSL Cipher Koşulunun Önemi
TLS cipher suite seçimi, bağlantının güvenlik seviyesini doğrudan etkiler. Zayıf cipher'lar güvenlik açığı oluşturabilir.
SSL Cipher koşulu sayesinde;
- Zayıf veya güvensiz cipher kullanan bağlantılar tespit edilebilir,
- PCI DSS ve güvenlik uyumluluk gereksinimleri karşılanabilir,
- Eski istemciler için uyumluluk politikaları uygulanabilir,
- Cipher bazlı trafik istatistikleri toplanabilir,
- Güvenlik politikalarına uymayan bağlantılar engellenebilir.
Cipher Güvenlik Kategorileri:
| Kategori | Örnekler | Güvenlik |
|---|---|---|
| Modern | TLS_AES_256_GCM_SHA384, TLS_CHACHA20_POLY1305_SHA256 | ✅ Güvenli |
| Kabul Edilebilir | ECDHE-RSA-AES256-GCM-SHA384 | ✅ Güvenli |
| Eski | AES256-SHA256 | ⚠️ Dikkatli |
| Zayıf | DES-CBC3-SHA, RC4 | ❌ Güvensiz |
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul yalnızca istek (At Request) aşamasında kullanılabilir ve yalnızca SSL sonlandırma yapılan vService'lerde değer üretir: SSL kullanılmayan bir vService'te koşul sessizce eşleşmez. "Bağlantıda SSL var mı" ayrımı için koşul seçim listelerinde hazır If SSL is terminated koşulu sunulur.
Nasıl Eklenir?
Yeni bir SSL Cipher Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak SSL cipher seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
SSL Cipher Koşulu Ekleme Formu
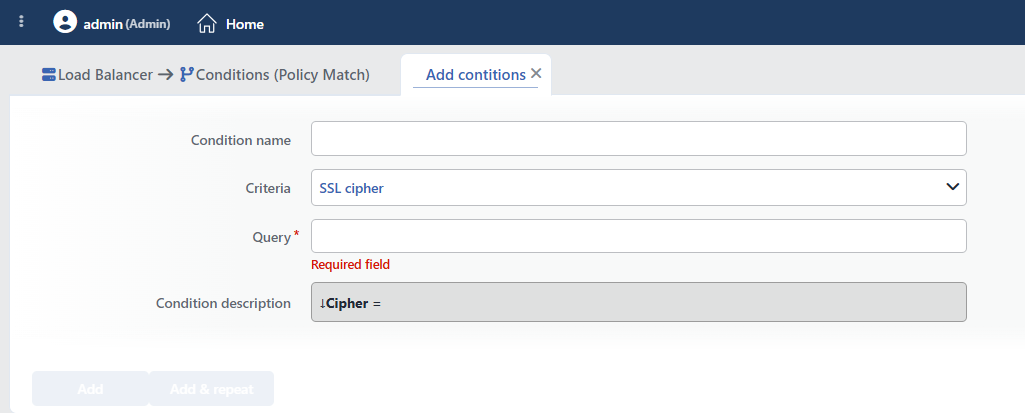 SSL Cipher Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden SSL cipher seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Query Zorunlu
Eşleştirilecek cipher suite'in tam adı girilir. Eşleşme birebirdir ve büyük/küçük harfe duyarlıdır: kısmi ad, joker veya düzenli ifade (regex) desteklenmez; RC4 ya da ECDHE- gibi parçalar hiçbir zaman eşleşmez, RC4-SHA gibi tam ad yazılmalıdır.
Yaygın TLS 1.3 Cipher Suite'leri:
| Cipher Suite | Güvenlik |
|---|---|
TLS_AES_256_GCM_SHA384 | ✅ Yüksek |
TLS_CHACHA20_POLY1305_SHA256 | ✅ Yüksek |
TLS_AES_128_GCM_SHA256 | ✅ İyi |
Yaygın TLS 1.2 Cipher Suite'leri:
| Cipher Suite | Güvenlik |
|---|---|
ECDHE-RSA-AES256-GCM-SHA384 | ✅ Yüksek |
ECDHE-RSA-AES128-GCM-SHA256 | ✅ İyi |
DHE-RSA-AES256-GCM-SHA384 | ✅ İyi |
WARNING
Aşağıdaki cipher'lar güvenlik açığı oluşturabilir ve engellenmelidir:
DES-CBC3-SHA(3DES - SWEET32 açığı)RC4-*(RC4 - bilinen zayıflıklar)*-MD5(MD5 - çarpışma saldırıları)*-NULL-*(şifreleme yok)
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Zayıf Cipher'ları Engelleyin. RC4, 3DES, MD5 içeren cipher'ları tespit edip engelleyin veya uyarı gösterin.
- PCI DSS Uyumluluğu. PCI DSS 3.2+ gereksinimleri için TLS 1.2+ ve güçlü cipher'ları zorunlu kılın.
- Monitoring için Kullanın. Zayıf cipher kullanan istemcileri tespit edip loglayın, güncelleme gerektiren sistemleri belirleyin.
- Graceful Degradation. Eski istemcilere hemen blok yerine uyarı sayfası göstermeyi düşünün.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: Belirli Zayıf Cipher'ları Engelleme
Kullanım Amacı: Bilinen güvenlik açıklı belirli cipher'ları kullanan istemcileri tespit edip engelleyerek SWEET32 ve benzeri saldırılara karşı koruma sağlamak.
Konfigürasyon: Query → DES-CBC3-SHA (RC4 için ayrı bir koşulla RC4-SHA: her cipher için ayrı koşul tanımlanır)
Aksiyon Önerileri:
- ✅ Block → Zayıf cipher kullanan bağlantılar engellenir; yanıt kodu olarak 426 Upgrade Required seçilebilir (varsayılan 403 Forbidden).
- ✅ Show Content → Tarayıcı güncelleme uyarı sayfası gösterilir.
TIP
Ad ad saymak yerine desen tabanlı zayıf cipher tespiti (RC4/DES/MD5/NULL/EXPORT ailelerinin tamamı) gerekiyorsa, vService'in Bot Protection korumasındaki TLS parmak izi faktörleri (weak cipher) kullanılmalıdır: koşul kriteri yalnızca tam ad eşleştirir.
Senaryo 2: TLS 1.3 İstemcilerini İşaretleme
Kullanım Amacı: TLS 1.3 cipher suite kullanan modern istemcileri tespit edip işaretlemek.
Konfigürasyon: Query → TLS_AES_256_GCM_SHA384 (diğer TLS 1.3 cipher'ları için ayrı koşullar: TLS_AES_128_GCM_SHA256, TLS_CHACHA20_POLY1305_SHA256)
Aksiyon Önerileri:
- ✅ Add HTTP Header →
X-Cipher-Strength: highbaşlığı eklenir; kullanılan cipher'ın kendisi vService sertifikası kullanılan cipher bilgisi akıllı değişkeniyle de başlığa yazılabilir. - ✅ Advanced Traffic Inspection → Modern cipher kullanım dağılımı raporlanır.
TIP
Amaç yalnızca "istemci TLS 1.3 mü" ayrımıysa, cipher adları yerine SSL Version koşulu daha pratiktir.
Senaryo 3: Belirli Cipher Kullanımını İzleme
Kullanım Amacı: Belirli bir cipher'ı kullanan trafiği işaretleyip dağılımını izlemek (ör. eski istemci envanteri çıkarma).
Konfigürasyon: Query → ECDHE-RSA-AES128-GCM-SHA256
Aksiyon Önerileri:
- ✅ Add HTTP Header → Değeri vService sertifikası kullanılan cipher bilgisi akıllı değişkeninden alınan
X-TLS-Cipherbaşlığı eklenir; Kurum Servisi cipher bazlı analiz yapar. - ✅ Advanced Traffic Inspection → Cipher dağılımı ve eski istemci oranı raporlanır.
